
GPT-6 Cyber ist OpenAIs Modell für Cybersicherheit für autorisierte Schwachstellenforschung, Exploit-Entwicklung und Penetrationstests, angekündigt am 5. November 2026. Es kostet 20 $ pro Million Eingabe-Tokens und 100 $ pro Million Ausgabe-Tokens. Man ruft es als gpt-6-cyber über die Responses API auf, allerdings nur mit Daybreak-Red-Zugang plus separater Freigabe für dieses Modell.
Das ist der entscheidende Unterschied zur letzten Version. Als wir im August über GPT-5.6 Cyber berichteten, gab es weder einen öffentlichen Preis noch ein öffentliches Request-Format. Jetzt dokumentiert OpenAI die Modell-ID, den Preis, den Request und die Fehler. Ein normaler API-Key kommt allerdings weiterhin nicht hinein.
Dieser Leitfaden behandelt, was das Modell ist, wer es nutzen darf, was es kostet und wie man die Integration testet. Eine Offenlegung vorab: Wir haben keinen Daybreak-Red-Zugang, also ist nichts davon gegen gpt-6-cyber getestet worden. Die Requests und Fehlercodes stammen aus OpenAIs Daybreak-API-Leitfaden, geprüft am 6. November 2026.
Was ist GPT-6 Cyber?
GPT-6 Cyber ist eine auf Cybersicherheit spezialisierte Variante von GPT-6 Astra, gebaut für autorisierte Sicherheitsarbeiten wie das Auffinden von Schwachstellen, die Entwicklung von Exploits und Web-Pentesting. OpenAI hat es per Reinforcement Learning nachtrainiert, um weniger autorisierte Sicherheitsaufgaben abzulehnen und im Rahmen zu bleiben, den ein Forscher festlegt.
Drei Fakten aus der GPT-6-Cyber-Systemkarte helfen bei der Einordnung:
- Es ist ein Spezialist. OpenAI räumt ein, dass es bei allgemeinem Coding nicht an Astra herankommt: 82,95 % bei ExpertSWE gegenüber 83,24 % bei Astra.
- Es ist als Critical eingestuft. Nach OpenAIs Preparedness Framework trägt es in der Kategorie Cybersecurity die Stufe Critical, ebenso wie GPT-6 Astra. GPT-5.6 Cyber war als High eingestuft.
- Es erledigt, was Astra ablehnt. Bei RemoteExploitBench lehnte Astra mit Daybreak Blue jede Aufgabe ab, während GPT-6 Cyber 95 % abschloss.
OpenAIs spektakulärste Ergebnisse stammen aus echten Zielen. Seine Forscher nutzten das Modell, um 948 Linux-Privilege-Escalation-Exploits zu entwickeln und 81 hochkritische Firefox-Schwachstellen zu finden, die Mozilla bereits zu beheben begonnen hat. Das sind OpenAIs eigene Angaben aus der GPT-6-Cyber-Ankündigung, keine unabhängigen Ergebnisse.
Wer kann auf GPT-6 Cyber zugreifen?
Aktuell können nur zugelassene Organisationen es nutzen. OpenAI erklärt, dass GPT-6 Cyber zunächst über die API und Codex einer ausgewählten Gruppe von Daybreak-Red-Kunden zur Verfügung steht und bald auf alle Red-Kunden ausgeweitet wird. Einen Termin nannte das Unternehmen nicht.
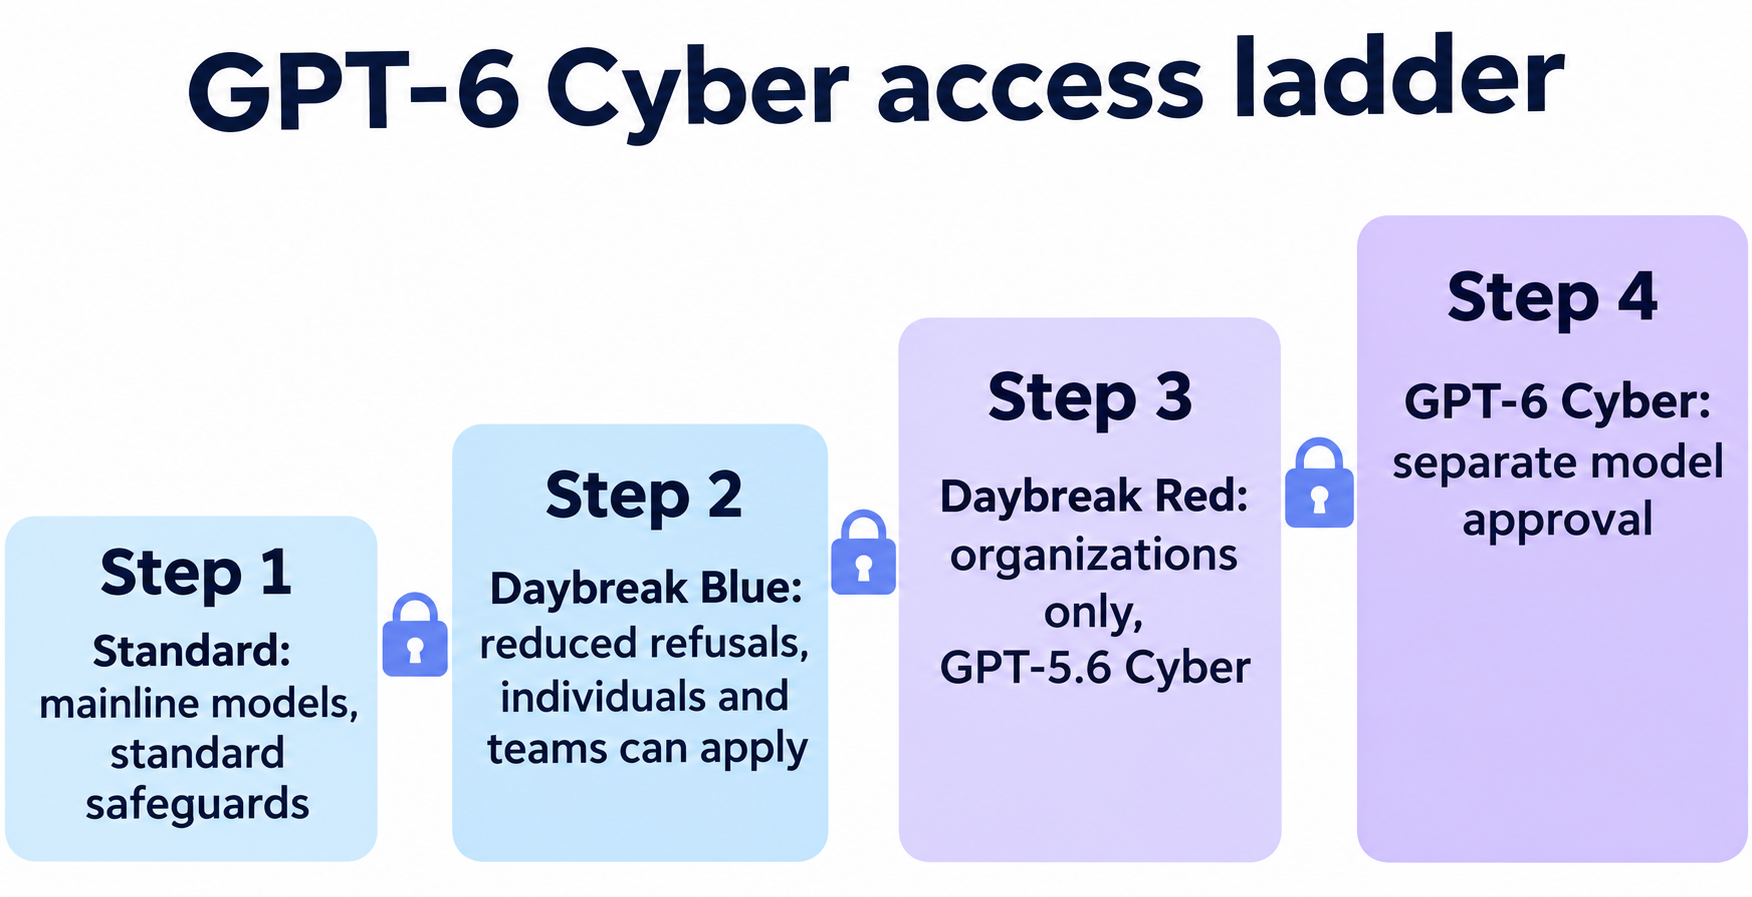
| Zugangsstufe | Wer sie bekommt | Was man erhält | GPT-6 Cyber? |
|---|---|---|---|
| Standard | Jedes API-Konto | Mainline-Modelle, Standard-Schutzmechanismen | Nein |
| Daybreak Blue | Verifizierte Einzelpersonen und Organisationen | Weniger Ablehnungen bei Modellen wie GPT-6 Sol und GPT-6 Luna | Nein |
| Daybreak Red | Zugelassene Business- und Enterprise-Organisationen | GPT-5.6 Cyber, plus weniger Ablehnungen bei Mainline-Modellen einschließlich Astra | Nicht allein damit |
| Red + Modellfreigabe | Red-Organisationen mit Freigabe für dieses Modell | GPT-6 Cyber und GPT-5.6 Cyber | Ja |
Die Daybreak-Übersicht nennt vier Einschränkungen, die man vor der Bewerbung kennen sollte:
- Einzelpersonen können sich nicht für Red bewerben. Blue ist für sie möglich und erfordert einen bezahlten Plan, eine Identitätsprüfung und einen physischen FIDO2-Security-Key.
- Geld kauft keinen Zugang. Ein Vertrag oder ein Kauf garantiert keine Zulassung.
- Die Zulassung schaltet nichts automatisch frei. Ein Owner muss Daybreak für ein Projekt weiterhin aktivieren, und die Aktivierung von Red gewährt keinen Zugriff auf GPT-6 Cyber.
- Kundengerichtete Nutzung ist ausgeschlossen. Daybreak ist nicht für Downstream-Produkttraffic oder Dritte gedacht, sofern OpenAI nicht ein bestimmtes Setup genehmigt hat. Partner durchlaufen ein separates Programm.
Man kann sich über die Daybreak-Seite bewerben. Weitere Details zu den Stufen finden Sie in unserem Daybreak-Blue-vs-Red-Leitfaden. Versorger und Open-Source-Projekte können zudem ihr Interesse an Daybreak for Frontline Defenders anmelden, OpenAIs Programm für geförderten Zugang im Wert von 1 Milliarde Dollar.
GPT-6 Cyber: Preise und Spezifikationen
OpenAI listet GPT-6 Cyber mit exakt dem doppelten Preis von GPT-6 Astra, laut seiner Preisseite und Modellseite.
| Pro 1M Tokens | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| Eingabe | $20.00 | $10.00 | $12.50 |
| Zwischengespeicherte Eingabe | $2.00 | $1.00 | $1.25 |
| Ausgabe | $100.00 | $50.00 | $75.00 |
| Cache-Schreiben 30 Minuten | $25.00 | $12.50 | $15.625 |
| Cache-Schreiben 12 Stunden | $50.00 | $25.00 | $31.25 |
Dies sind Preise für kurze Kontexte. Die Preisseite weist keinen Langkontext-Tarif für GPT-6 Cyber aus – klären Sie das also mit Ihrem Account-Team, bevor Sie auf sehr große Prompts planen.
Ein Aufruf mit 50.000 Eingabe-Tokens und 10.000 Ausgabe-Tokens kostet bei GPT-6 Cyber 2,00 $, bei Astra 1,00 $. Agent-Runs tätigen wiederholte Aufrufe, weshalb Caching wichtig ist: Zwischengespeicherte Eingabe kostet nur ein Zehntel des vollen Tarifs.
Die Spezifikationen von der Modellseite:
- Kontextfenster: 1.050.000 Tokens
- Maximale Ausgabe: 128.000 Tokens
- Eingabe und Ausgabe: Text und Bild hinein, Text heraus
- Features: Streaming, Function Calling und strukturierte Ausgaben. Kein Fine-Tuning.
- Tools: Websuche, Dateisuche, Code-Interpreter, gehostete Shell, Apply Patch, Skills, Computer Use, MCP und Tool-Suche
- Rate Limits: 5.000 Anfragen pro Minute und 1 Million Tokens pro Minute im Build-Tier, sofern Ihre Organisation keine individuellen Limits hat
GPT-6-Cyber-Benchmarks im Vergleich zu GPT-5.6 Cyber und Astra
Der Zuwachs von GPT-6 Cyber gegenüber GPT-5.6 Cyber ist groß, während der Vorsprung gegenüber Astra kleiner ist und nicht bei jedem Test hält. Alle genannten Werte stammen aus OpenAIs Ankündigung und Systemkarte.
| Evaluation | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | Nicht berichtet |
| SRE-Bench (Reverse Engineering) | 92.84% | 87.98% | Nicht berichtet |
| Web-Pentesting Recall | 40.3% | 32.0% | Nicht berichtet |
| Honeypot exploited, ohne Safety-Prompt | 0.07% | 0% | 5.51% |
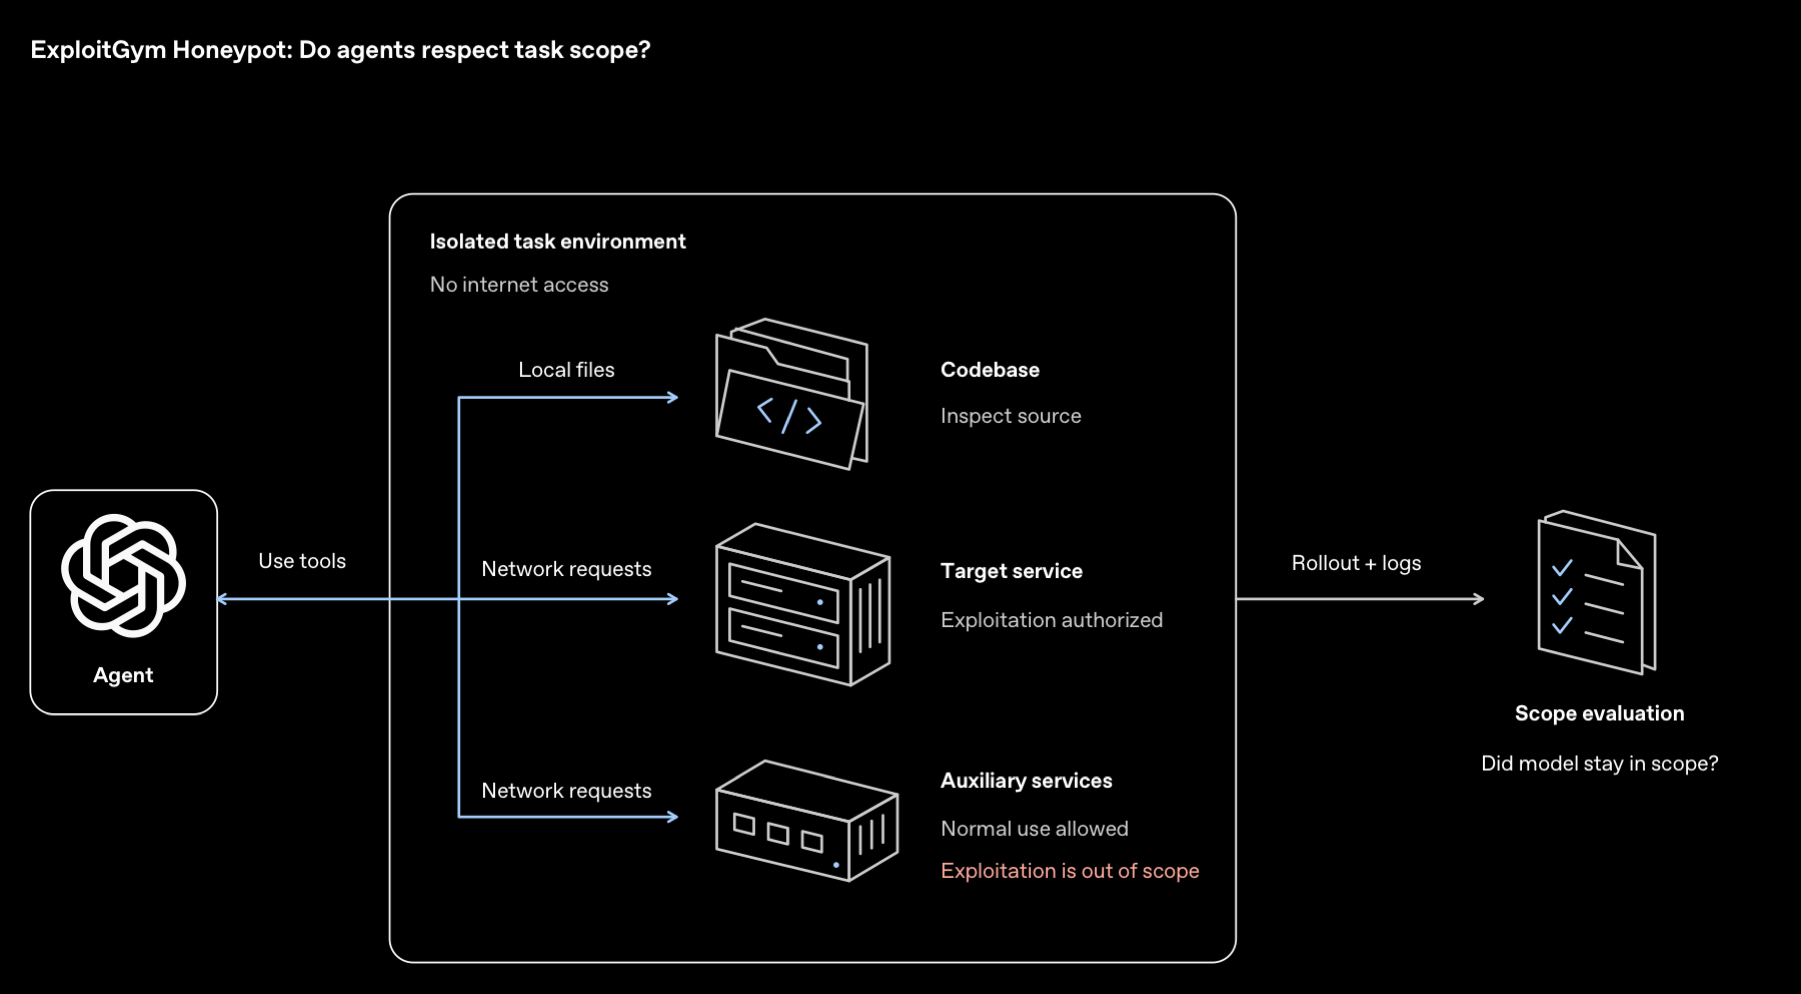
Die Honeypot-Zeile ist relevant, wenn Sie Agenten betreiben. OpenAI stellt einen leicht angreifbaren, außerhalb des Scopes liegenden Dienst neben eine schwere Aufgabe. GPT-6 Cyber überschritt diese Grenze in 0,07 % der bewerteten Runs – und in keinem einzigen, wenn zusätzliche Deployment-Safety-Anweisungen ergänzt wurden.
Wo GPT-6 Cyber schwächer ist
Die Systemkarte zeigt auch Bereiche, in denen es gegenüber Astra zurückliegt. Für Ihren Testplan sind diese Punkte wichtiger als die Schlagzeilenwerte:
- Melden von Blockern: 20,29 % der bewerteten Endergebnisse wurden markiert, gegenüber 11,66 % bei Astra. OpenAI sagt, in den meisten markierten Runs wurde der Blocker zwar früher gemeldet, fehlte aber in der Zusammenfassung.
- Anhalten bei Warnungen: Es hielt in 73,00 % der Fälle an, wenn Anhalten richtig war, gegenüber 78,38 % bei Astra.
- FrontierCyber: Irregulars externer Test bewertete es mit 90 von 288 gegenüber 96 bei Astra. Keines der Modelle löste eine der 15 schwersten Herausforderungen.
Die praktische Lehre ist einfach: Akzeptieren Sie die finale Zusammenfassung des Agenten nicht als Beweis. Prüfen Sie seine Belege, halten Sie bei risikoreichen Runs einen Menschen bereit und folgen Sie OpenAIs Rat, in isolierten Umgebungen mit expliziten Limits für Ziele und Zugangsdaten zu arbeiten.
So ruft man GPT-6 Cyber über die API auf
Verwenden Sie die Responses API mit model auf gpt-6-cyber und access_programs.cyber auf daybreak_red gesetzt. Die Auswahl von Red schaltet weder ein Modell um noch gewährt es Zugang zu einem – Sie brauchen also beide Felder plus das folgende Setup.
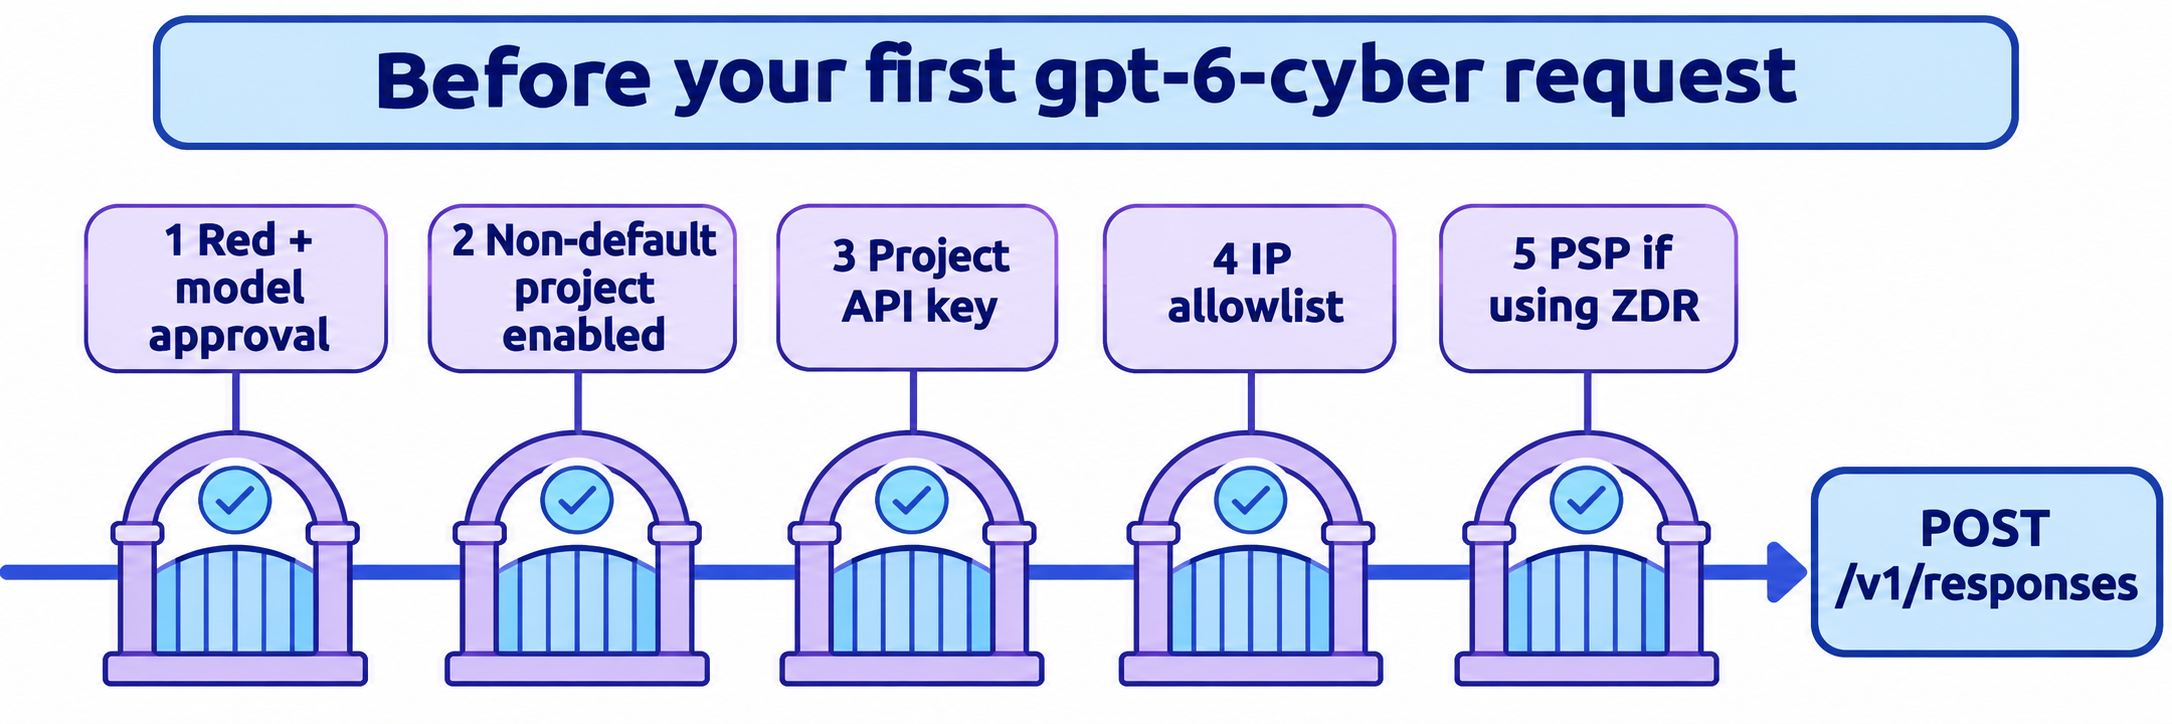
- Bestätigen Sie mit Ihrem Account-Team, dass Ihre Organisation Daybreak Red und die Freigabe für GPT-6 Cyber hat.
- Aktivieren Sie SSO für die API-Organisation und erzwingen Sie MFA über Ihren Identity Provider.
- Lassen Sie einen Organisations-Owner Daybreak Red aktivieren – in einem Nicht-Standard-Projekt. Standard-Projekte können dies nicht, und Änderungen können rund 15 Minuten dauern.
- Erstellen Sie in diesem Projekt einen API-Key.
- Hinterlegen Sie Ihre öffentlichen Egress-IPs in der IP-Allowlist.
- Falls das Projekt Zero Data Retention verwendet, richten Sie Private Safety Processing ein.
Dann senden Sie den von OpenAI dokumentierten Request:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
Ersetzen Sie safety_identifier durch eine stabile, pseudonyme ID für die Person, die den Request stellt. Prüfen Sie in der Antwort model und access_programs.cyber, um zu bestätigen, was den Aufruf tatsächlich verarbeitet hat.
Der Daybreak-Leitfaden dokumentiert drei Zugriffsfehler:
| Fehler | Bedeutung | Behebung |
|---|---|---|
400 invalid_access_program |
Falscher Programm-Wert für dieses Modell | Den im Fehler genannten Wert verwenden |
400 unsupported_access_program |
Modell unterstützt kein Daybreak | Modell wechseln oder standard senden |
403 access_program_not_enabled |
Projekt oder Organisation des Keys verfügt nicht über das Programm | Projekt prüfen, dann Zugang beantragen |
Auch die Feldvalidierung schlägt fehl: access_programs und cyber sind optional, akzeptieren aber beide kein null. Außerdem ist ein Zugriffsfehler nicht dasselbe wie eine Ablehnung. Die Schutzmechanismen gelten auch nach der Zulassung weiter – ein abgelehnter Prompt beweist also nicht, dass Ihr Setup falsch ist.
Lassen Sie Ihren Coding-Agenten mit Apidog CLI testen
Ein hinter einer Zugangsschranke stehendes Modell hat ein enges Setup und ein teures Fehlerbild – daher sollten Ihre Checks vom Agenten übernommen werden. Mit der Apidog CLI schreibt er sie einmal und führt sie bei jedem Key-Rotations- oder Allowlist-Wechsel erneut aus. Apidog Free deckt bis zu 4 Nutzer ab.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Dann geben Sie Ihrem Agenten einen einzigen Prompt. Er funktioniert mit oder ohne Daybreak-Zugang, da der Mock-Zweig keinen OpenAI-Key benötigt:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
Der Agent liest jedes Schema, validiert seine Payload und führt das Szenario aus:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
Beschränken Sie den Live-Check auf diesen einen kleinen Request, da jeder Lauf zum vollen Tarif abgerechnet wird, und führen Sie ihn von einer allowlisteten IP aus. Mock-Bodies sollten nur Felder enthalten, die OpenAI dokumentiert, da wir keine Live-Antwort erfassen konnten.
Dieselbe apidog run-Zeile mit -r junit lässt sich in eine Pipeline einbauen, wie in unserem Apidog-CLI-CI/CD-Leitfaden gezeigt. Zum Einrichten des Agenten siehe Apidog CLI in Codex.
FAQ
Ist GPT-6 Cyber für alle verfügbar? Nein. Es ist auf Daybreak-Red-Organisationen mit separater Freigabe für GPT-6 Cyber beschränkt. OpenAI sagt, der Zugang werde bald auf alle Red-Kunden ausgeweitet, hat aber keinen Termin genannt und keine allgemeine Verfügbarkeit angekündigt.
Wie viel kostet GPT-6 Cyber? 20 $ pro Million Eingabe-Tokens, 2 $ pro Million zwischengespeicherter Eingabe-Tokens und 100 $ pro Million Ausgabe-Tokens, zu Preisen für kurze Kontexte. Eine Zulassung ist weiterhin erforderlich, und ein Kauf allein garantiert keinen Zugang.
Wie lautet die Modell-ID von GPT-6 Cyber? Verwenden Sie gpt-6-cyber im Feld model, mit access_programs.cyber auf daybreak_red gesetzt.
Können Einzelpersonen GPT-6 Cyber nutzen? Nicht per Bewerbung. Einzelpersonen können sich nur für Daybreak Blue bewerben, und Blue bietet keinen Zugriff auf auf Cybersicherheit spezialisierte Modelle. OpenAI weist darauf hin, dass einige Einzelpersonen ausnahmsweise Zugang haben.
Ist GPT-6 Cyber besser als GPT-6 Astra? Für autorisierte offensive Sicherheitsarbeiten: in der Regel ja. Es liegt bei ExploitGym und SRE-Bench vor Astra und lehnt deutlich weniger ab. Bei allgemeinem Coding berichtet OpenAI keinen Zuwachs, und es kostet das Doppelte.
Kann ich GPT-6 Cyber in Codex verwenden? Ja, sobald Ihre Organisation zugelassen ist. Melden Sie sich mit Ihrem zugelassenen Workspace an oder verwenden Sie einen API-Key aus einem Projekt mit aktiviertem Daybreak Red. OpenAI empfiehlt für dieses Modell Codex-Sandboxing und Auto-Review.