
GPT-5.6-Cyber ist eine sicherheitsorientierte Version von OpenAIs GPT-5.6 Sol, die darauf trainiert wurde, Software-Schwachstellen zu finden und funktionierende Exploits zu entwickeln. OpenAI kündigte sie am 10. August 2026 an. Hier ist der Teil, den die meisten Berichte auslassen: Sie können sie wahrscheinlich nicht verwenden. Sie wird nur über Daybreak Red ausgeliefert, eine Zugriffsebene mit strenger Prüfung für genehmigte Sicherheitsteams. Es gibt keine Self-Service-API und keinen öffentlichen Konsolen-Toggle.
Betrachten Sie dies also als Erklärung, nicht als Einrichtungsanleitung. Wenn Sie auf der Suche nach einer Modell-ID und einem Code-Beispiel waren, gibt es das für allgemeine Entwickler derzeit nicht. Was existiert, ist ein klares Bild davon, was das Modell leistet, warum OpenAI es zurückhält und was Sie tatsächlich heute schon damit bauen können. Es steht direkt neben Googles Gemini 3.5 Flash Cyber, das einige Wochen zuvor denselben geschützten Ansatz verfolgte.
Was ist GPT-5.6-Cyber?
GPT-5.6-Cyber ist ein Cybersicherheits-Spezialist, der auf GPT-5.6 Sol, OpenAIs führendem Denkmodell, aufbaut. Das Basismodell Sol ist ein breites Arbeitsmodell für Kodierung und Schlussfolgerung, das bereits bei Sicherheitsaufgaben gut abschneidet. Cyber ist auf zwei Aufgaben abgestimmt, die das Basismodell nicht frei erledigen wird: das Finden von Zero-Day-Schwachstellen und das Entwickeln von Exploit-Ketten.
OpenAI hat es darauf trainiert, zwei spezifische Dinge anders als Sol zu tun:
- Verweigerungen reduzieren bei risikoreicheren, doppelt nutzbaren Cyber-Prompts. Das Basismodell lehnt die meisten Anfragen ab, die den Aufbau eines Exploits, die Umgehung der Authentifizierung oder die Eskalation von Berechtigungen betreffen, selbst für legitime defensive Arbeiten. Cyber ist darauf trainiert, weitaus mehr davon zu erledigen.
- Fähigkeit verbessern bei spezialisierten offensiven Sicherheits-Workflows, wie die Umwandlung eines bekannten Fehlers in einen funktionierenden Exploit oder die Kalibrierung der wahren Schwere einer neuartigen Schwachstelle.
OpenAI beschreibt es in der Daybreak-Erweiterungsankündigung. Die Argumentation ist defensiv: Ein starkes Tool zum Auffinden von Schwachstellen in die Hände vertrauenswürdiger Verteidiger legen, bevor Angreifer vergleichbare Tools erhalten. Cyber ist der Nachfolger von GPT-5.5-Cyber, das von Sicherheitsforschern als zu häufig ablehnend und damit unbrauchbar befunden wurde.
Der Haken: Sie können es wahrscheinlich nicht verwenden
Hier ist der ehrliche Status, gleich zu Beginn. GPT-5.6-Cyber ist nur über Daybreak Red verfügbar, eine von zwei Zugriffsebenen in OpenAIs Daybreak-Cybersicherheitsprogramm. Es ist kein normales API-Modell.
Praktisch bedeutet das:
- Keine Self-Service-API. Sie können keine Cyber-Modell-ID zu Ihrer App hinzufügen und sie so aufrufen, wie Sie es bei GPT-5.6 Sol oder Terra tun würden.
- Keine offenen Preise. Da der Zugang beschränkt ist, hat OpenAI keinen standardmäßigen Pro-Token-Preis veröffentlicht, wie es dies für die GPT-5.6-Reihe tut. In der Presse kursierende Zahlen sind auf OpenAIs eigenen Seiten nicht bestätigt, behandeln Sie also jede gefundene Preistabelle als unbestätigt.
- Keine offene Anmeldung. Sie bewerben sich für das Programm, werden identitätsgeprüft und stimmen den Beschränkungen für genehmigte Nutzung sowie rechtlichen Bestätigungen zu. Der Zugang bleibt auf autorisierte Arbeiten beschränkt.
Wenn Sie ein Tutorial mit einem Cyber-Modellstring und einem Copy-Paste-Codebeispiel finden, behandeln Sie es als erfunden. Als allgemeiner Entwickler können Sie GPT-5.6-Cyber heute nicht aufrufen. Das ist die wichtigste Tatsache über das Modell, daher sollte sie klar ausgesprochen werden.
Warum OpenAI es eingeschränkt hat
Die Begründung ist der Dual-Use. Ein Modell, das gut darin ist, Schwachstellen zu finden, ist per Definition gut darin, Schwachstellen zu finden. Ein Verteidiger nutzt diese Fähigkeit, um eine Schwachstelle zu beheben. Ein Angreifer nutzt dieselbe Fähigkeit, um eine zu finden, die er ausnutzen kann. Wenn man jedem, der eine Kreditkarte besitzt, einen starken Exploit-Builder zur Verfügung stellt, gibt man diese zweite Nutzung jedem, der sie will.
Der Zeitpunkt erzählt die gleiche Geschichte. Drei Tage vor der Cyber-Einführung verzögerte OpenAI sein bevorstehendes Astra-Modell, nachdem es im Sicherheitstest die "Kritische" Cyber-Schwelle erreicht hatte. GPT-5.6-Cyber hingegen wurde unter OpenAIs Preparedness Framework als "Hoch" für Cybersicherheit eingestuft, unterhalb der Kritischen Linie. Mit anderen Worten, OpenAI lieferte das Modell aus, das seine Anforderungen erfüllte, und hielt das zurück, das dies nicht tat. OpenAI bemerkte auch, dass GPT-5.6-Cyber nicht in den Hugging Face Vorfall Anfang dieses Jahres involviert war.
Die Beschränkung ist also bewusst. Eine enge Veröffentlichung an geprüfte Verteidiger ermöglicht es dem Modell, echte Verteidigungsarbeit zu leisten, während OpenAI beobachtet, wie es sich verhält und wer es nutzt. Das ist das Standardmuster für sicherheitssensible Tools: Es mit vertrauenswürdigen Partnern erproben und den Zugang später erweitern, wenn das Risikobild dies zulässt.
Blau und Rot: die beiden Zugriffsebenen
OpenAI hat Daybreak mit dieser Einführung in zwei Stufen unterteilt, die unterschiedliche Modelle erhalten:
- Daybreak Blue bietet Ihnen GPT-5.6 Sol, wobei die Cybersicherheits-Schutzmaßnahmen auf Produktionssystemebene entfernt wurden. Es ist auf defensive Arbeit ausgerichtet: Schwachstellenanalyse, sichere Code-Reviews, Malware-Analyse, Incident Response und Patch-Validierung. OpenAI empfiehlt es als Ausgangspunkt für die meisten Verteidiger.
- Daybreak Red bietet Ihnen die speziell trainierten Cyber-Modelle, einschließlich GPT-5.6-Cyber, für autorisierte Schwachstellenforschung, Exploit-Validierung und Penetrationstests.
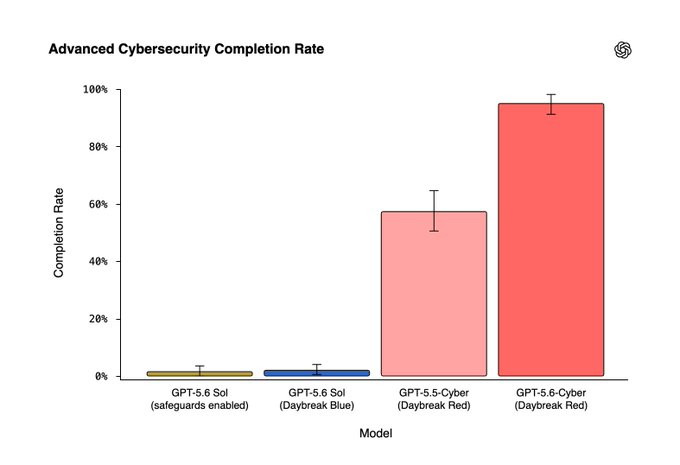
Der Unterschied zwischen ihnen ist groß. Bei OpenAIs interner „Advanced Cybersecurity Completion Rate“, die misst, wie oft ein Modell auf Prompts zur Entwicklung von Exploit-Ketten, zur Umgehung der Authentifizierung und zur Eskalation von Privilegien antwortet, schließt GPT-5.6-Cyber 95,0 % der Anfragen ab. GPT-5.6 Sol schließt 1,5 % ab, und Sol über Daybreak Blue schließt 2,0 % ab. Das alte GPT-5.5-Cyber lag bei 57,3 %. Wenn Sie die vollständige Aufschlüsselung, wer was bekommt, sehen möchten, lesen Sie Daybreak Blue vs Red.
Was es tatsächlich kann
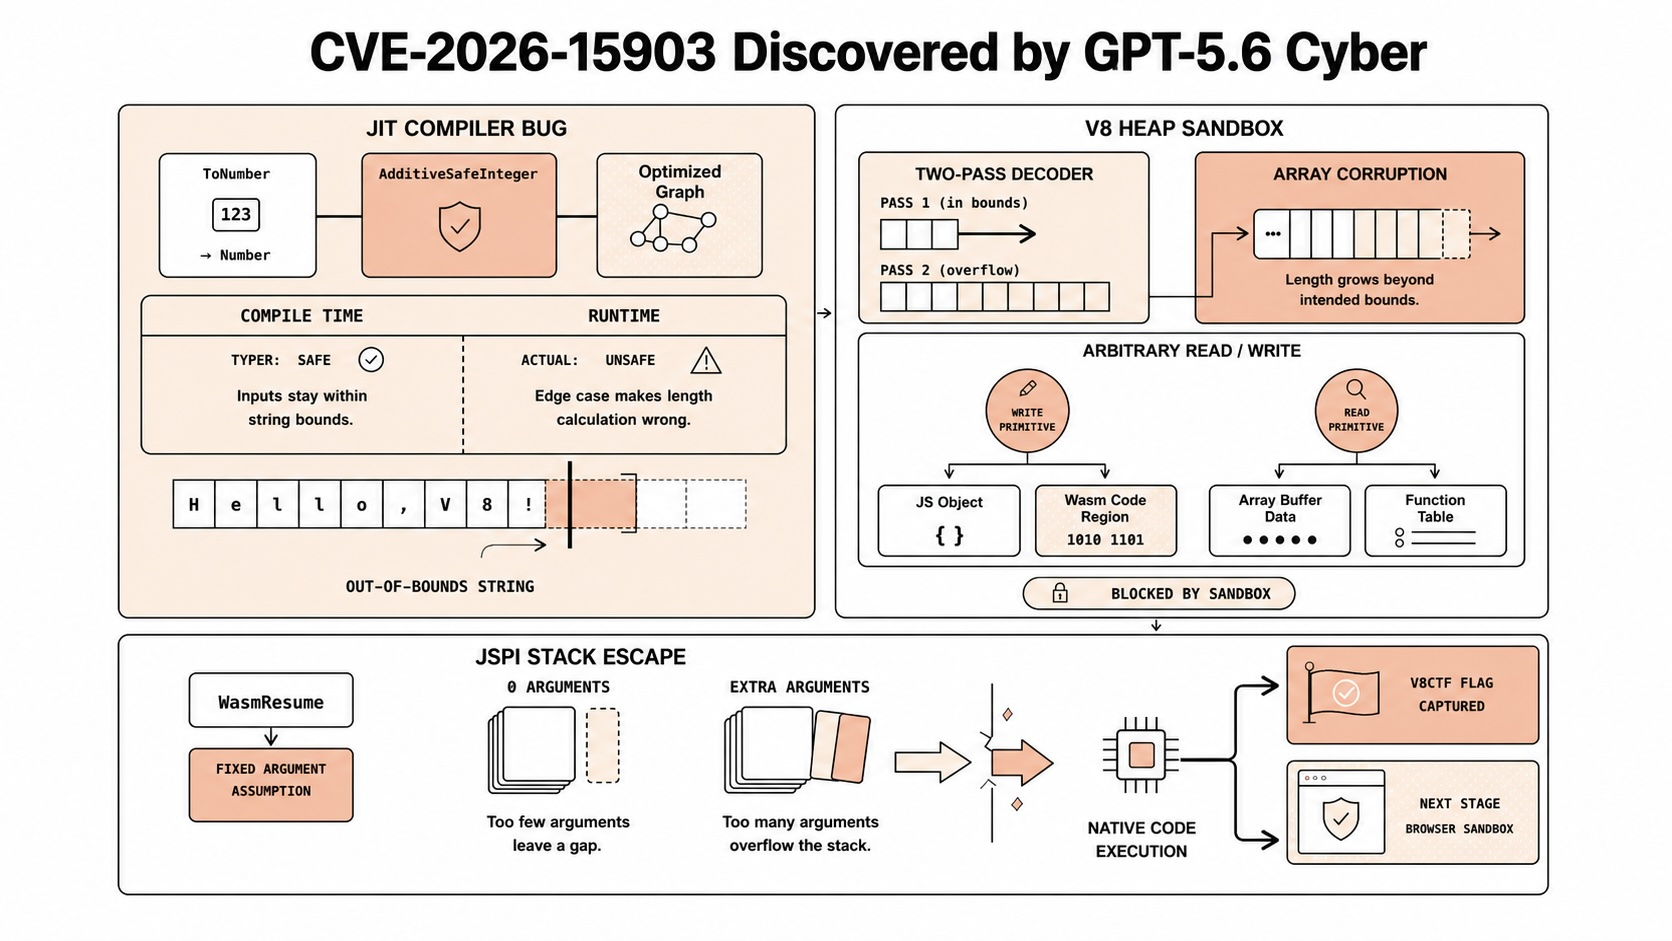
Abgesehen von Benchmarks unterstützte OpenAI die Einführung mit echten Ergebnissen. Intern nutzten die Forscher GPT-5.6-Cyber, um zwei zuvor unbekannte Schwachstellen in V8, der JavaScript-Engine hinter Chrome, aufzudecken, die miteinander verkettet werden konnten, um den Speicher zu korrumpieren und die V8-Heap-Sandbox zu umgehen. Google behob sie und wies CVE-2026-15903 zu.
OpenAI berichtete auch, das Modell verwendet zu haben, um Folgendes zu finden:
- Mindestens fünf Schwachstellen in einem beliebten mobilen Betriebssystem, einschließlich einer Kette von einer nicht vertrauenswürdigen App bis zur lokalen Privilegienerhöhung.
- Drei kritische Schwachstellen in einer beliebten Datenbank, einschließlich eines Remote-Pfads zur Code-Ausführung.
- Über 400 Probleme bei der Privilegienerhöhung in einem beliebten Betriebssystemkern.
Auf dem ExploitGym-Benchmark, der testet, ob ein Agent eine bekannte Schwachstelle in einen funktionierenden Code-Exploit umwandeln kann, übertrifft GPT-5.6-Cyber sowohl GPT-5.6 Sol als auch GPT-5.5-Cyber. Es ist erwähnenswert, dass eine ehrliche Nuance aus OpenAIs eigenem Bericht hervorgeht: Bei einer Evaluierung der Schwachstellenberichterstellung erzielte Cyber tatsächlich etwas schlechtere Ergebnisse als Sol, da es manchmal kürzere, weniger detaillierte Berichte erstellte. Das Modell ist darauf abgestimmt, Schwachstellen zu finden und auszunutzen, nicht auf Prosa.
Was Entwickler heute stattdessen nutzen können
Sie können Cyber nicht nutzen, aber Sie stecken nicht fest. Zwei praktische Schritte decken das meiste ab, wofür die Leute es wollten.
Für allgemeine Kodierungs- und Sicherheitsüberprüfungs-Prompts verwenden Sie ein öffentliches Modell. GPT-5.6 Sol, Terra oder ein vergleichbares Frontier-Modell kann eine Funktion überprüfen und riskante Muster, fehlende Eingabevalidierung oder Authentifizierungslücken kennzeichnen. Behandeln Sie die Ausgabe als erste Durchsicht, nicht als Audit. Es ist jetzt über die normale GPT-5.6 API verfügbar, was Cyber nicht ist.
Um Ihre eigenen APIs zu härten, führen Sie echte Sicherheitstests dagegen durch. Die meisten ausgenutzten API-Schwachstellen sind nicht exotisch. Es sind fehlende Authentifizierung, schwache Transportsicherheit und Endpunkte, die nach einer Änderung stillschweigend ihren eigenen Vertrag brechen. Sie können alle drei ohne ein spezielles Modell testen.
Hier kommt ein API-Client wie Apidog ins Spiel. Sie richten ihn auf Ihre Endpunkte und überprüfen die Dinge, nach denen Angreifer tatsächlich suchen:
- Authentifizierungsprüfungen. Senden Sie Anfragen mit einem fehlenden Token, einem abgelaufenen Token und einem gültigen Token, und stellen Sie dann sicher, dass jede den erwarteten Statuscode erhält. Eine
200, wo Sie eine401erwartet haben, ist ein echter Befund. Dieselbe Disziplin gilt für Ihre Agenten; siehe was der API-Schlüssel Ihres KI-Agenten tatsächlich tun kann. - Transportsicherheit. Wenn ein Dienst Client-Zertifikate erfordert, überprüfen Sie, ob der Handshake funktioniert und dass einfache Anfragen abgelehnt werden. Hier ist eine Anleitung zum Testen von APIs mit Client-Zertifikaten und mTLS in Apidog.
- Vertragstests nach Zeitplan. Speichern Sie die Anfragen, fügen Sie Behauptungen zu Status- und JSON-Feldern hinzu und planen Sie sie als wiederkehrende API-Tests, damit eine Regression am Tag ihrer Entstehung angezeigt wird, nicht erst in einem Vorfallsbericht.
Nichts davon erfordert ein geschütztes Modell. Es erfordert die Disziplin, die Prüfungen bei jeder Bereitstellung durchzuführen. Möchten Sie mitmachen? Laden Sie Apidog herunter und beginnen Sie mit den Authentifizierungsfällen; sie fangen das meiste mit dem geringsten Aufwand ab.
Häufig gestellte Fragen
Ist GPT-5.6-Cyber in der API verfügbar? Nicht über die Standard-API. Es ist auf Daybreak Red beschränkt, OpenAIs verifizierte Zugriffsebene für autorisierte offensive Sicherheitsarbeiten. Sie bewerben sich, werden verifiziert und stimmen den Nutzungsbedingungen zu. Es gibt keine Self-Service-Modell-ID für allgemeine Konten.
Wie unterscheidet es sich von GPT-5.6 Sol? Es basiert auf Sol, wurde aber darauf trainiert, weniger doppelt nutzbare Cyber-Prompts abzulehnen und bei der Exploit-Entwicklung sowie der Zero-Day-Erkennung besser abzuschneiden. Bei OpenAIs internem Completion-Rate-Test beantwortet Cyber 95,0 % der fortgeschrittenen Cyber-Anfragen im Vergleich zu 1,5 % für Sol.
Wie viel kostet GPT-5.6-Cyber? OpenAI hat keine offenen Preise veröffentlicht, da der Zugang geschützt und nicht im Self-Service-Verfahren erfolgt. Einige Presseberichte listen Pro-Token-Zahlen auf, diese sind jedoch auf OpenAIs eigenen Seiten nicht bestätigt. Wenn die Preise für Ihre Planung wichtig sind, behandeln Sie die kursierenden Zahlen als unbestätigt, bis OpenAI sie dokumentiert.
Ist die Verwendung sicher? Was ist die Verbindung zu Astra? GPT-5.6-Cyber wurde unter OpenAIs Preparedness Framework als „Hoch“ für Cyber-Fähigkeiten eingestuft, unterhalb der Schwelle „Kritisch“. OpenAI verzögerte drei Tage zuvor ein separates Modell, Astra, weil es die kritische Schwelle erreichte. Die Cyber-Einführung lieferte das Modell aus, das die Anforderungen erfüllte; Astra tat dies nicht.
Was kann ich stattdessen verwenden, wenn ich nur meine APIs sichern möchte? Führen Sie Standard-Sicherheitstests für Ihre eigenen Endpunkte durch: Authentifizierungsgrenzwertprüfungen, Transportsicherheitsüberprüfung und geplante Vertragstests. Ein API-Client wie Apidog deckt alle drei ab, und nichts davon erfordert ein eingeschränktes Sicherheitsmodell. Für eine vollständigere Checkliste lesen Sie unsere API-Sicherheitslektionen aus dem Vercel-Verstoß.