
Gemini 3.5 Flash Cyber ist eine sicherheitsorientierte Version von Googles Flash-Modell, die darauf ausgelegt ist, Software-Schwachstellen zu finden und zu beheben. Es wurde am 21. Juli 2026 zusammen mit zwei weiteren Flash-Modellen ausgeliefert. Hier ist der Teil, den die meisten Berichte verschweigen: Sie können es wahrscheinlich noch nicht verwenden. Es handelt sich um ein Pilotprogramm mit eingeschränktem Zugang, das nur Regierungen und vertrauenswürdigen Partnern offensteht. Es gibt keine öffentliche API und keine öffentlichen Preise.
Betrachten Sie dies also als eine Erklärung, nicht als eine Einrichtungsanleitung. Wenn Sie nach einem API-Schlüssel und einem Codebeispiel für Cyber gesucht haben, existiert das derzeit nicht. Was jedoch existiert, ist ein klares Bild davon, was das Modell leistet, warum Google es zurückhält und was Sie heute tatsächlich damit aufbauen können.
Was ist Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber ist ein Spezialist für Sicherheitslücken. Es ist Teil von Googles CodeMender-Initiative, die darauf abzielt, Schwachstellen in Code zu finden und zu beheben. Das allgemeine Flash-Modell ist ein breit gefächertes Arbeitstier für Codierung und logisches Denken. Cyber ist für eine Aufgabe optimiert: Sicherheitslücken im Code zu erkennen und Patches dafür vorzuschlagen.
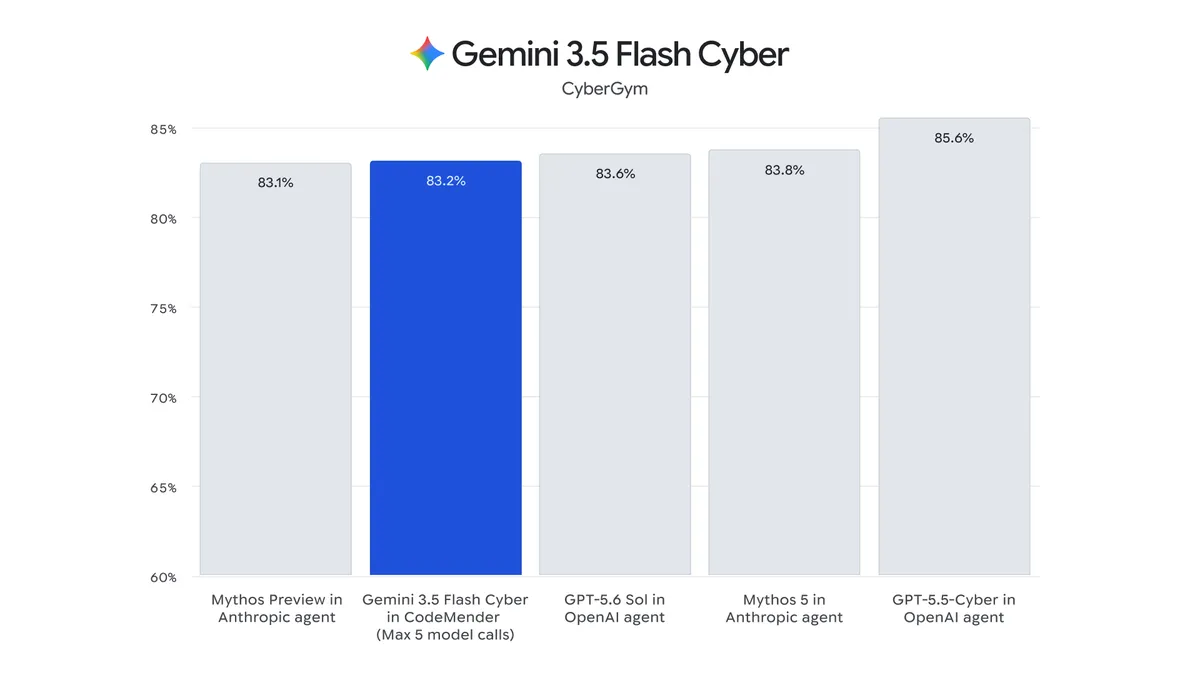
Google kündigte es im selben Gemini-Modell-Beitrag an, der die umfassendere Flash-Aktualisierung behandelte. Sie können mehr über die allgemeine Flash-Stufe auf der DeepMind Flash-Modellseite lesen. Cyber steht neben diesen Modellen als sicherheitsoptimiertes Mitglied der Familie.
Zwei Dinge sind klar zu unterscheiden. CodeMender ist das Programm; Gemini 3.5 Flash Cyber ist das daraus entstandene Modell. Und der Name ist wirklich „3.5 Flash Cyber“, nicht 3.6. Mehr zu dieser Versionsdiskrepanz weiter unten.
Der Haken: Sie können es wahrscheinlich noch nicht nutzen
Hier ist der ehrliche Status, gleich vorweg. Gemini 3.5 Flash Cyber ist ein Pilotprogramm mit eingeschränktem Zugang. Google hat es nur Regierungen und vertrauenswürdigen Partnern zugänglich gemacht. Es ist nicht öffentlich verfügbar.
In praktischer Hinsicht:
- Keine öffentliche API. Sie können keine Cyber-Modell-ID zu Ihrer App hinzufügen und diese so aufrufen, wie Sie es bei einem allgemeinen Gemini-Modell tun würden.
- Keine öffentlichen Preise. Google hat keinen Preis pro Token veröffentlicht, da es keinen offenen Zugang zur Preisgestaltung gibt. Vergleichen Sie dies mit den Standard-Flash-Modellen, die in den Gemini API-Preismodokumenten aufgelistete Preise haben.
- Keine Self-Service-Registrierung. Es gibt keinen Konsolen-Schalter, der Cyber für ein allgemeines Entwicklerkonto aktiviert.
Wenn Sie ein „Tutorial“ mit Cyber API-Code, einem Modell-String und einer übersichtlichen Preistabelle finden, betrachten Sie es als erfunden. Google hat nichts davon für die öffentliche Nutzung bereitgestellt. Dies ist die wichtigste Tatsache über das Modell, daher sollte es klar gesagt werden: Als allgemeiner Entwickler können Sie heute nicht auf Gemini 3.5 Flash Cyber zugreifen.
Warum Google den Zugang beschränkt hat
Die Begründung ist die doppelte Nutzung. Ein Modell, das gut darin ist, Schwachstellen zu finden, ist per Definition gut darin, Schwachstellen zu finden. Diese Fähigkeit behebt eine Schwachstelle, wenn ein Verteidiger sie nutzt. Dieselbe Fähigkeit lokalisiert eine Schwachstelle zum Angriff, wenn ein Angreifer sie nutzt. Wenn man einen leistungsstarken Schwachstellen-Finder an jeden mit einer Kreditkarte liefert, überlässt man diese zweite Nutzung jedem, der sie haben möchte.
Google beginnt also eng gefasst. Eine eingeschränkte Veröffentlichung für Regierungen und vertrauenswürdige Partner ermöglicht es dem Modell, defensive Arbeit zu leisten und reale Systeme zu härten, während Google beobachtet, wie es sich verhält und wer es nutzt. Das ist ein normales Muster für sicherheitsempfindliche Tools: Zuerst mit geprüften Partnern erproben, später den Zugang erweitern, wenn das Risikobild es zulässt.
Es bedeutet auch, dass der Zeitplan von Google festgelegt wird. Es gibt keinen zugesagten öffentlichen Starttermin, und es wird möglicherweise nie eine vollständig offene Veröffentlichung in der Form geben, die man von einem normalen Modell erwarten würde. Planen Sie mit dem Modell, das Sie verwenden können, nicht mit dem, das Sie nicht verwenden können.
Wo es in die Flash-Familie passt
Die Aktualisierung vom 21. Juli lieferte drei Flash-Modelle aus, und die Versionsverwaltung ist wirklich verwirrend. Hier ist die Übersicht:
- Gemini 3.6 Flash ist das allgemeine Arbeitstier. Es ist das Modell, das die meisten Entwickler wählen werden: breite Codierung und logisches Denken, ein 1M-Token-Kontextfenster, ein kostenloser Tier in Google AI Studio und öffentliche Preise von 1,50 $ pro Million Eingabe-Tokens und 7,50 $ pro Million Ausgabe-Tokens. Eine vollständige Aufschlüsselung finden Sie unter was ist Gemini 3.6 Flash.
- Gemini 3.5 Flash-Lite ist der günstige Tier für hohe Volumina. Es ist das schnellste der drei, mit etwa 350 Ausgabe-Tokens pro Sekunde, zum Preis von 0,30 $ pro Million Eingabe-Tokens und 2,50 $ pro Million Ausgabe-Tokens. Details unter was ist Gemini 3.5 Flash-Lite.
- Gemini 3.5 Flash Cyber ist der hier behandelte Sicherheitspezialist mit eingeschränktem Zugang. Nur Regierungen und vertrauenswürdige Partner, keine öffentliche API, kein öffentlicher Preis.
Beachten Sie die Nummern. Das Arbeitstier sprang auf 3.6, aber Flash-Lite und Cyber blieben beide bei 3.5. Das ist kein Tippfehler seitens Google; die drei Modelle befinden sich auf unterschiedlichen Versionspfaden. Wenn Sie die beiden öffentlichen Optionen vergleichen, erklärt Gemini 3.6 Flash vs. 3.5 Flash, was sich tatsächlich geändert hat. Cyber ist der Außenseiter: Es ist das einzige Mitglied des Trios, das ein allgemeiner Entwickler nicht anfassen kann.
Was Entwickler heute stattdessen nutzen können
Sie können Cyber nicht nutzen, aber Sie stecken nicht fest. Zwei praktische Schritte decken das meiste ab, wofür die Leute es wollten.
Für allgemeine Codierungs- und Sicherheitsüberprüfungs-Prompts verwenden Sie Gemini 3.6 Flash. Es ist öffentlich, hat eine kostenlose Stufe und ist ein fähiges Code-Modell. Sie können eine Funktion einfügen und es bitten, riskante Muster, fehlende Eingabevalidierung oder Authentifizierungslücken zu kennzeichnen. Es ist kein spezialisierter Schwachstellen-Finder, und Sie sollten seine Ausgabe eher als ersten Durchlauf denn als Audit behandeln. Aber es ist jetzt verfügbar, was Cyber nicht ist.
Um Ihre eigenen APIs zu härten, führen Sie normale Sicherheitstests dagegen durch. Die meisten realen API-Schwachstellen sind nicht exotisch. Es handelt sich um fehlende Authentifizierung, schwache Transportsicherheit und Endpunkte, die nach einer Änderung stillschweigend ihren eigenen Vertrag brechen. Sie können alle drei ohne ein spezielles Modell testen.
Hier passt ein API-Client wie Apidog. Sie richten ihn auf Ihre Endpunkte und überprüfen die Dinge, die tatsächlich ausgenutzt werden:
- Authentifizierungsprüfungen. Senden Sie Anfragen mit einem fehlenden Token, einem abgelaufenen Token und einem gültigen Token und stellen Sie dann sicher, dass jede den erwarteten Statuscode erhält. Ein
200, wo Sie einen401erwartet haben, ist ein echter Fund. - Transportsicherheit. Wenn ein Dienst Client-Zertifikate erfordert, überprüfen Sie, ob der Handshake funktioniert und dass einfache Anfragen abgelehnt werden. Hier ist eine Anleitung zum Testen von APIs mit Client-Zertifikaten und mTLS in Apidog.
- Vertragstests nach Zeitplan. Speichern Sie die Anfragen, fügen Sie Zusicherungen für Status- und JSON-Felder hinzu und planen Sie sie als wiederkehrende API-Tests, damit eine Regression am Tag ihrer Einführung sichtbar wird, nicht erst in einem Vorfallsbericht.
Nichts davon benötigt ein Modell mit eingeschränktem Zugang. Es erfordert die Disziplin, die Prüfungen bei jeder Bereitstellung durchzuführen. Möchten Sie mitmachen? Laden Sie Apidog herunter und beginnen Sie mit den Authentifizierungsfällen; sie fangen das meiste mit dem geringsten Aufwand ab.
FAQ
Kann ich auf Gemini 3.5 Flash Cyber zugreifen? Nein. Es handelt sich um ein Pilotprogramm mit eingeschränktem Zugang für Regierungen und vertrauenswürdige Partner. Es ist nicht für die breite Öffentlichkeit verfügbar, und es gibt keine Self-Service-Möglichkeit, es zu aktivieren.
Wie beantrage ich Zugang? Der Zugang basiert auf Einladung und Partnerschaften, keine offene Registrierung. Es gibt kein öffentliches Formular, das diesen gewährt. Wenn Ihre Organisation eine Regierungsbehörde oder ein etablierter Google-Sicherheitspartner ist, erfolgt der Zugang über Ihre Google-Beziehung. Alle anderen sollten die offiziellen Kanäle von Google, den Google-Blog und die DeepMind-Modellseiten, auf Änderungen im Status beobachten.
Gibt es eine API oder einen veröffentlichten Preis? Nicht öffentlich. Es gibt keine aufrufbare Modell-ID für die allgemeine Nutzung und keinen Preis pro Token. Wenn eine Seite so etwas zeigt, stammt es nicht von Google.
Was ist CodeMender? Es ist Googles Bemühung, Schwachstellen in Code zu finden und zu beheben. Gemini 3.5 Flash Cyber ist das Modell, das für diese Arbeit optimiert ist. Stellen Sie sich CodeMender als das Programm und Cyber als das Modell darin vor.
Was sollte ich in der Zwischenzeit für Sicherheitsarbeiten verwenden? Nutzen Sie das öffentliche Gemini 3.6 Flash für Code-Review-Prompts und führen Sie standardmäßige API-Sicherheitstests, Authentifizierungs-, mTLS- und Vertragsprüfungen für Ihre eigenen Dienste durch. Diese Kombination deckt die meisten Anforderungen der Teams ab.
Die Kurzfassung
Gemini 3.5 Flash Cyber ist ein echtes Modell mit einer engen Aufgabe: Sicherheitslücken als Teil von Googles CodeMender-Initiative zu finden und zu beheben. Es ist auch eingeschränkt zugänglich. Regierungen und vertrauenswürdige Partner können es nutzen; Sie wahrscheinlich nicht, und es gibt keine öffentliche API oder Preisgestaltung, mit der man arbeiten könnte. Wer Ihnen eine Cyber-Einrichtungsanleitung verkauft, verkauft etwas, das Google nicht veröffentlicht hat.
Die nützliche Erkenntnis ist, was Sie heute tun können. Greifen Sie zu Gemini 3.6 Flash für allgemeine Codierungs- und Sicherheitsüberprüfungs-Prompts und härten Sie Ihre eigenen APIs mit den Tests, die tatsächlich Probleme aufdecken. Behalten Sie die offiziellen Kanäle von Google im Auge, falls sich die Zugangsregelung ändert.