
Kurzantwort: Docker Sandboxes führen KI-Programmieragenten wie Claude Code, Codex und Cursor in isolierten MicroVMs aus – auf Ihrem Rechner oder in Dockers Cloud. Jede Sandbox verfügt über einen eigenen Kernel, ein eigenes Dateisystem, Netzwerk und eine private Docker Engine. Sie steuern sie über die kostenlose sbx-CLI, und der Agent erreicht nur die Ordner und Domains, die Sie freigeben.
Am 19. November 2026 hat Docker seine Marke unter einer Kernaussage neu positioniert: „Containers isolate workloads. But agents aren't workloads. Agents are actors.“ Der Rebranding-Beitrag verrät wenig über das Produkt selbst. Er verweist Leser auf Docker Sandboxes und Docker AI Governance, daher trägt dieser Leitfaden die Fakten aus Dockers Dokumentation zusammen.
Was sind Docker Sandboxes?
Docker Sandboxes sind isolierte MicroVM-Umgebungen, die für die Ausführung autonomer KI-Programmieragenten konzipiert sind. Jede Sandbox erhält einen eigenen Kernel, einen eigenen Docker-Daemon, ein eigenes Dateisystem und Netzwerk. Im Inneren verfügt der Agent über vollständige Rechte, einschließlich sudo. Von außen sieht er nur den Arbeitsbereich, den Sie freigeben, und die Netzwerkziele, die Ihre Richtlinie erlaubt.
Sie verwalten Sandboxes über die sbx-CLI, die weder Docker Desktop noch Docker Engine benötigt. Dieselbe CLI führt lokale Sandboxes auf Ihrem Laptop und Cloud-Sandboxes auf von Docker verwalteter Rechenleistung aus, und sbx move überträgt das Dateisystem einer Sandbox zwischen den beiden.
Dockers Architekturseite vergleicht den Ansatz mit den üblichen Alternativen:
| Ansatz | Isolation | Docker-Zugriff | Am besten für |
|---|---|---|---|
| Docker Sandboxes (MicroVMs) | Vollständig (Hypervisor) | Isolierter Daemon | Autonome Agenten |
| Container mit Socket-Mount | Teilweise (Namespaces) | Gemeinsamer Host-Daemon | Vertrauenswürdige Tools |
| Docker-in-Docker | Teilweise (privilegiert) | Verschachtelter Daemon | CI/CD-Pipelines |
| Host-Ausführung | Keine | Host-Daemon | Manuelle Entwicklung |
Der Kompromiss lautet Ressourcen gegen Sicherheit: Jede Sandbox betreibt eine VM samt eigenem Daemon, und Sandboxes teilen keine Images.
Wie Docker Sandboxes einen KI-Agenten isolieren
Die MicroVM ist die zentrale Vertrauensgrenze. Dockers Sicherheitsmodell nennt fünf Ebenen:
- Hypervisor-Isolation. Jede Sandbox hat einen eigenen Kernel, ohne gemeinsamen Speicher oder gemeinsame Prozesse mit dem Host.
- Netzwerkisolation. Ausgehendes TCP läuft über einen Proxy auf Ihrem Host unter einer Deny-by-Default-Richtlinie. UDP und ICMP werden standardmäßig blockiert.
- Docker-Engine-Isolation. Die Container des Agenten laufen auf einer privaten Engine ohne Weg zum Host-Daemon.
- Arbeitsbereichs-Isolation. Sie entscheiden, was der Agent sieht: nichts, ein schreibgeschütztes Repo mit einem privaten Klon oder Ihren Arbeitsbaum mit Lese-/Schreibzugriff.
- Anmeldedaten-Isolation. API-Schlüssel gelangen nie in die VM. Der Agent sieht einen Platzhalterwert, und der Host-Proxy tauscht die echten Anmeldedaten ein, nachdem die Anfrage die Sandbox verlassen hat.
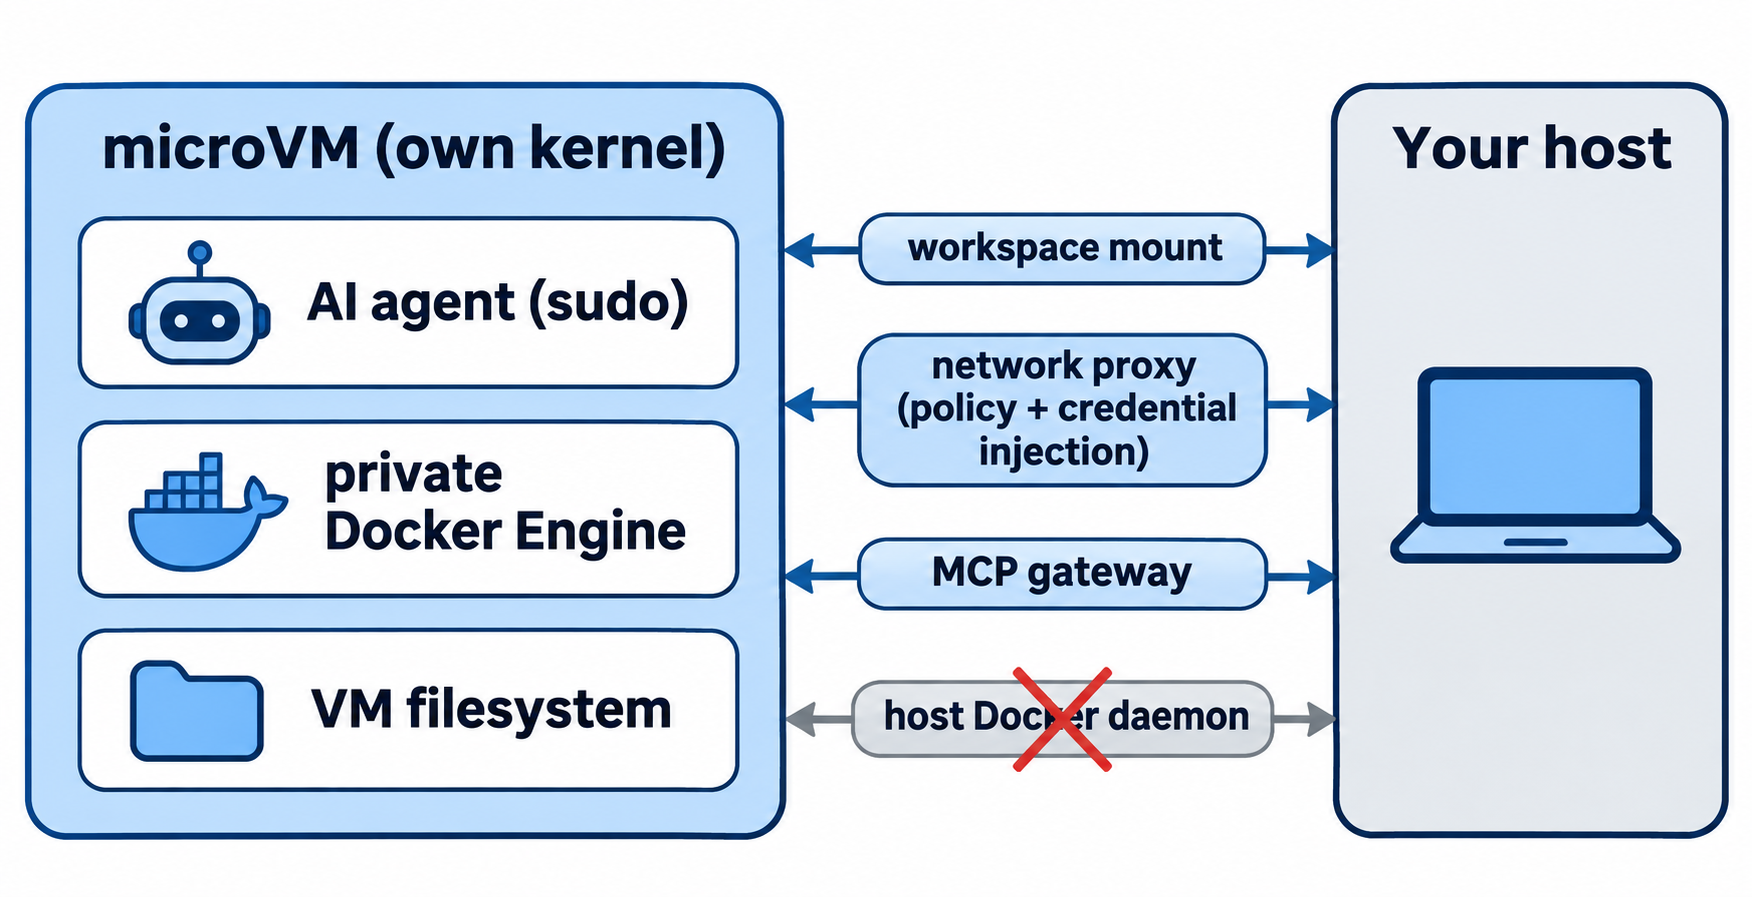
Ein per Prompt-Injection manipulierter Agent kann einen Schlüssel nicht ausgeben, den er nie hatte. Er kann diesen Schlüssel jedoch weiterhin über erlaubte Anfragen nutzen, daher ist die Netzwerkrichtlinie ebenso wichtig wie der Trick mit den Anmeldedaten.
Docker ist auch klar darüber, was die Isolation nicht abdeckt. Im Direktmodus bearbeitet der Agent Ihre echten Dateien, einschließlich Git-Hooks, CI-Konfiguration und package.json-Skripten, die später auf Ihrem Host ausgeführt werden. Git-Hooks tauchen nicht in git diff auf, prüfen Sie sie daher separat.
Welche Agenten Docker Sandboxes unterstützt
Die Agenten-Seite listet für lokale Sandboxes die folgenden auf:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell, eine agentenlose Sandbox für manuelle Einrichtung
Jeder Agent startet aus einem Template-Image. Codex verwendet docker/sandbox-templates:codex, und sein Standard-Startbefehl ist codex --dangerously-bypass-approvals-and-sandbox. Dockers Begründung: MicroVM, Netzwerkrichtlinie und Anmeldedaten-Isolation übernehmen bereits das, wovor Genehmigungsabfragen schützen sollen. Sie können die Genehmigungen innerhalb der Sitzung wieder aktivieren.
Ein Einrichtungsdetail überrascht viele. Sandboxes importieren keine benutzerspezifische Konfiguration wie ~/.claude oder ~/.codex, sondern nur projektbezogene Konfiguration im Arbeitsverzeichnis.
So richten Sie Docker Sandboxes ein
Lokale Sandboxes benötigen laut Installationsanleitung einen dieser Hosts:
| Betriebssystem | Anforderungen | Installationsbefehl |
|---|---|---|
| macOS | Sonoma 14 oder neuer, Apple Silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, 64-Bit Intel oder AMD, Windows Hypervisor Platform aktiviert | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 oder neuer, KVM aktiviert, Benutzer in der Gruppe kvm |
Dockers Komfortskript mit SBX=1 (siehe unten) |
Unter Ubuntu lautet das curl -fsSL https://get.docker.com | sudo SBX=1 sh. Folgen Sie dann der Erste-Schritte-Anleitung:
- Anmelden mit
sbx login. Docker verknüpft jede Sandbox mit einer verifizierten Docker-Identität. - Anmeldedaten auf dem Host speichern. Für Codex führt
sbx secret set openai --oauthden OAuth-Flow in Ihrem Browser aus und speichert die Tokens im Schlüsselbund Ihres Betriebssystems. - Ein Netzwerk-Preset wählen.
sbx policy init balancederlaubt typischen Entwicklungsverkehr, einschließlich KI-Diensten und Paket-Registries. Die anderen Optionen sinddeny-allundallow-all. - Einen Agenten ausführen aus Ihrem Projektordner:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- Beobachten.
sbx lszeigt Agent, Status und Arbeitsbereich jeder Sandbox. Ein einfachessbxöffnet ein Live-Dashboard. - Aufräumen.
sbx stop my-sandboxbehält Pakete und Images für das nächste Mal.sbx rm my-sandboxlöscht alles darin; Ihr Arbeitsbaum auf dem Host bleibt unberührt.
Netzwerk- und Dateisystem-Richtlinie
Die Netzwerkrichtlinie entscheidet, wohin der Agent gelangen darf. Listen Sie die Regeln auf und öffnen Sie nur, was die Aufgabe benötigt:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check antwortet mit Allowed oder Denied aus der aktiven Richtlinie, sodass Sie eine Grenze bestätigen können, bevor der Agent startet. Docker warnt, dass die standardmäßige Allow-List breite Wildcards wie *.googleapis.com enthält. Beschneiden Sie, was Sie nicht benötigen.
Die Dateisystem-Freigabe wird beim Erstellen der Sandbox festgelegt:
- Direkt-Mount (Standard bei
sbx run): Ihr Projektordner erscheint unter demselben absoluten Pfad mit Lese-/Schreibzugriff. - Klon-Modus (
--clone): Ihr Repo wird schreibgeschützt eingebunden, und der Agent arbeitet an einem privaten Klon. Gut für mehrere Agenten an einem Repo. - Ohne Mount (
sbx createohne Pfad): Nichts von Ihrem Host wird geteilt.
Für reproduzierbare Team-Setups bündelt ein Kit die Tools, Anmeldedaten, Netzwerkregeln und Konfiguration eines Agenten in einer einzigen YAML-Datei.
Docker Sandboxes Preise
Dockers FAQ besagt, dass die sbx-CLI und lokale Sandbox-Rechenleistung kostenlos sind, auch für kommerzielle Arbeit. Kosten des Modellanbieters fallen separat an.
Cloud-Sandboxes erfordern ein Abonnement der Docker Agentic Platform und werden sekundengenau abgerechnet. Die Produktseite von Docker Sandboxes listete am 20. November 2026 diese Tarife auf:
| Größe | vCPUs | Arbeitsspeicher | Pro Stunde |
|---|---|---|---|
| Micro | 1 | 2 GB | 0,07 $ |
| Small | 2 | 4 GB | 0,14 $ |
| Medium | 4 | 8 GB | 0,28 $ |
| Large | 8 | 16 GB | 0,56 $ |
| XL | 16 | 32 GB | 1,12 $ |
Cloud-Sandboxes laufen standardmäßig nach einer Stunde ab und können keinen Host-Ordner einbinden. Organisations-Governance ist ein separates kostenpflichtiges Abonnement, das über Docker Sales vertrieben wird.
Docker AI Governance und das MCP Enterprise Gateway
Docker AI Governance ist die Team-Ebene über den Sandboxes. Dockers Beitrag vom 18. November unterteilt sie in drei Teile:
- Sandbox-Richtlinien: Domains, IP-Bereiche und Ports erlauben oder blockieren und steuern, welche Host-Pfade eingebunden werden können. Die Durchsetzung erfolgt auf den Proxy- und Mount-Ebenen, nicht im Agenten.
- MCP-Tool-Governance: Administratoren entscheiden, welche MCP-Server registriert werden dürfen und welche Tool-Aufrufe Agenten tätigen dürfen. Richtlinien werden in Cedar geschrieben, und verwaltete Anfragen werden abgelehnt, sofern keine Richtlinie sie erlaubt.
- Audit und Sichtbarkeit: ein Protokoll jeder Richtlinienentscheidung (Prinzipal, Aktion, Ziel, Entscheidung, Zeit), das in ein SIEM eingespeist werden kann. Die Einträge enthalten Metadaten, keine Prompts.
Hier ist das Cedar-Beispiel aus diesem Beitrag, das schreibgeschützte Tool-Aufrufe auf einem Server erlaubt:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
Wenn Organisations-Governance aktiviert ist, zählen lokale sbx policy-Allow-Regeln nicht mehr; lokale Deny-Regeln gelten weiterhin.
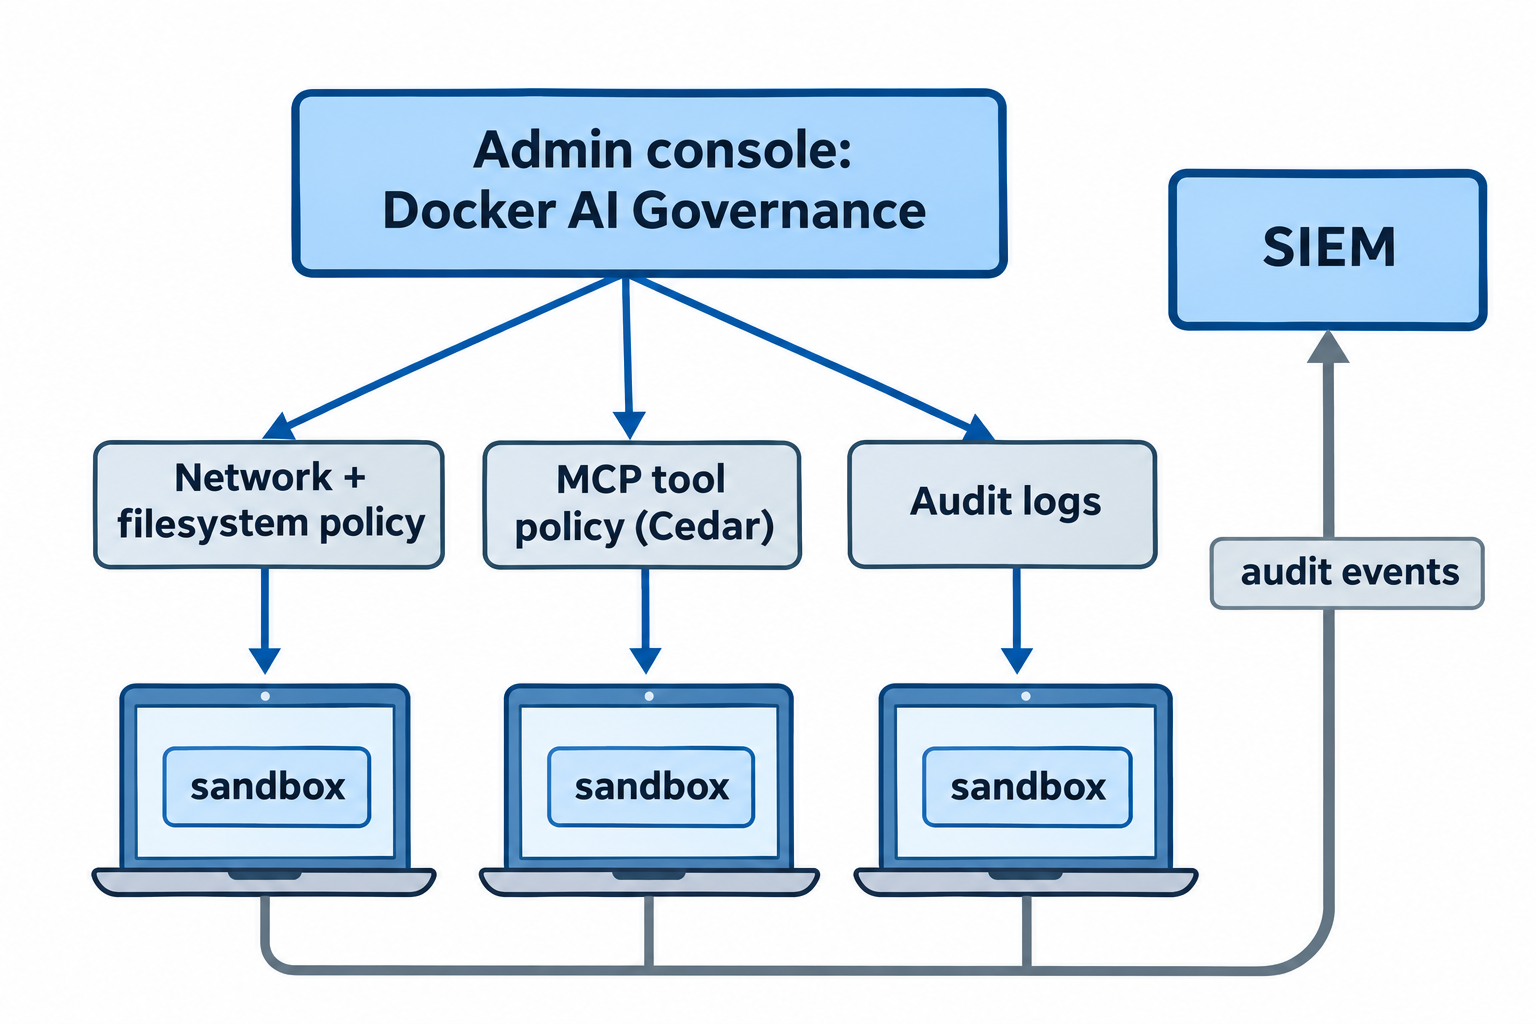
Der MCP-Teil kommt in zwei Größen. Jede Sandbox hat ein lokales MCP-Gateway: Registrieren Sie einen Server einmal mit sbx mcp add notion --url https://mcp.notion.com/mcp und legen Sie ihn dann für eine Sandbox mit --static-mcp notion offen. Lokale stdio-Server laufen auf dem Host, nicht in der VM, behandeln Sie sie daher als vertrauenswürdigen Host-Code. Für Organisationen verkauft Docker das MCP Enterprise Gateway, das Server genehmigt, Tools auf Gruppen beschränkt und jeden Aufruf protokolliert.
Eine Grenze gilt es zu bedenken: Ein Agent, der einen entfernten MCP-Server direkt aus einer Sandbox heraus aufruft, unterliegt der Netzwerkrichtlinie, nicht der MCP-Richtlinie.
Testen Sie eine API von innerhalb einer Docker Sandbox mit der Apidog CLI
Eine Sandbox ermöglicht es Ihrem Agenten, Code ohne Risiko für Ihren Laptop zu ändern. Er muss jedoch noch nachweisen, dass die Änderung gegen eine echte API funktioniert. Die Apidog CLI stellt ihm Befehle für Testfälle und Testläufe mit lesbarer JSON-Ausgabe bereit.
Prüfen Sie, ob die Sandbox Apidog und Ihre API erreichen kann, und erlauben Sie sie, falls sie abgelehnt werden:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
Installieren Sie dann und melden Sie sich in der Sandbox an:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog ist keiner der Dienste, die sbx secret set einfügt, daher lebt dieses Token in der VM. Verwenden Sie eines, das Sie widerrufen können, und führen Sie sbx rm für die Sandbox aus, wenn Sie fertig sind.
Geben Sie Ihrem Agenten einen Prompt:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
Der Agent liest das Payload-Schema, validiert seine Datei und führt den Testfall aus:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Ein Netzwerkfehler bedeutet meist, dass die Allow-List einen Host verpasst hat: Die Sandbox tut ihre Arbeit. Zur agentenspezifischen Einrichtung lesen Sie Apidog CLI in Claude Code oder Apidog CLI in Codex und ersetzen Sie -r cli,json durch -r junit in einer CI-Pipeline. Der Free-Tarif von Apidog deckt bis zu 4 Benutzer ab.
Sie möchten Codex lieber auf Ihrem Host behalten? Unser Leitfaden zur Codex-Sandbox behandelt diesen Weg, und CubeSandbox ist eine weitere Isolationsoption, die für Agenten entwickelt wurde.
FAQ
Sind Docker Sandboxes einfach Container? Nein. Es sind MicroVMs mit einem separaten Kernel pro Sandbox. Jede betreibt eine eigene Docker Engine, sodass der Agent Container bauen kann, ohne Ihren Host-Daemon zu berühren.
Sind Docker Sandboxes kostenlos? Die sbx-CLI und lokale Rechenleistung sind kostenlos, auch für kommerzielle Arbeit. Cloud-Sandboxes beginnen bei 0,07 $ pro Stunde, Modellkosten fallen separat an, und Organisations-Governance kostet extra.
Brauche ich Docker Desktop? Nein. Die sbx-CLI lässt sich eigenständig über Homebrew, WinGet oder Dockers Ubuntu-Pakete installieren.
Kann der Agent meine API-Schlüssel sehen? Nicht bei Diensten, die sbx verwaltet, wie OpenAI, Anthropic und GitHub. Der Host-Proxy fügt diese Anmeldedaten ein, und die Rohwerte gelangen nie in die VM. Alles, was Sie selbst in der Sandbox installieren, lebt dort.
Warum läuft Codex in einer Sandbox ohne Genehmigungen? sbx run codex startet standardmäßig codex --dangerously-bypass-approvals-and-sandbox, weil die MicroVM die Sicherheitsgrenze ist. Sie können die Genehmigungsabfragen innerhalb der Sitzung wieder aktivieren.