
Die Rails-RCE-Sicherheitslücke, die diese Woche die Runde macht, heißt Ruby2Shell (von ihren Entdeckern „Ruby2ßhell“ geschrieben) und wird als CVE-2026-132825 und GHSA-34m4-m9fh-gqp5 geführt. Es handelt sich um einen Ein-Byte-Heap-Overflow in Rubys String-Konvertierung, den die Forscher laut eigener Aussage ohne Authentifizierung in einer Standard-Rails-App erreichen können. Ihre API ist betroffen, wenn sie Ruby 2.4.0 bis 3.3.13, 3.4.0 bis 3.4.12 oder 4.0.0 bis 4.0.9 verwendet. Die Lösung ist ein Ruby-Upgrade auf 3.3.14, 3.4.13 oder 4.0.10 – kein Gem-Update.
Kurzantwort: Bin ich betroffen?
- Führen Sie
ruby -vin der Umgebung aus, die Ihre API tatsächlich bedient (Container, VM oder Dyno), nicht auf Ihrem Laptop. - Fällt die Version in einen der drei oben genannten Bereiche, sind Sie angreifbar.
- Aktualisieren Sie Ruby, bauen Sie jedes Image neu, starten Sie jeden App-Server neu und führen Sie dann Ihre API-Tests erneut aus.
Was ist die Ruby2Shell-Rails-RCE-Sicherheitslücke?
Ruby2Shell ist ein Ein-Byte-Heap-Buffer-Overflow im Code, den Ruby zum Ändern der Groß-/Kleinschreibung von Strings in älteren Single-Byte-Kodierungen wie ISO-8859-x und Windows-125x verwendet. Veria Labs stuft die Lücke als kritisch ein: Sie ist über das Netzwerk ohne Authentifizierung erreichbar, und Rails sowie klassisches Sinatra erreichen sie in ihrer Standardkonfiguration.
Die Ursache ist klein. Die meisten Single-Byte-Kodierungen haben keine Großschreibung des deutschen scharfen s, „ß“, sodass das Upcasing zwei Bytes schreibt: „SS“. Die Schleife, die dies erledigt, prüft aber nur, ob Platz für ein Byte vorhanden ist. Ruby reserviert den Ausgabepuffer mit der Eingabelänge plus 20 Bytes. Laut Verias Analyse läuft eine Eingabe mit 21 „ß“-Zeichen daher um genau ein Byte über das Ende dieses Puffers hinaus.
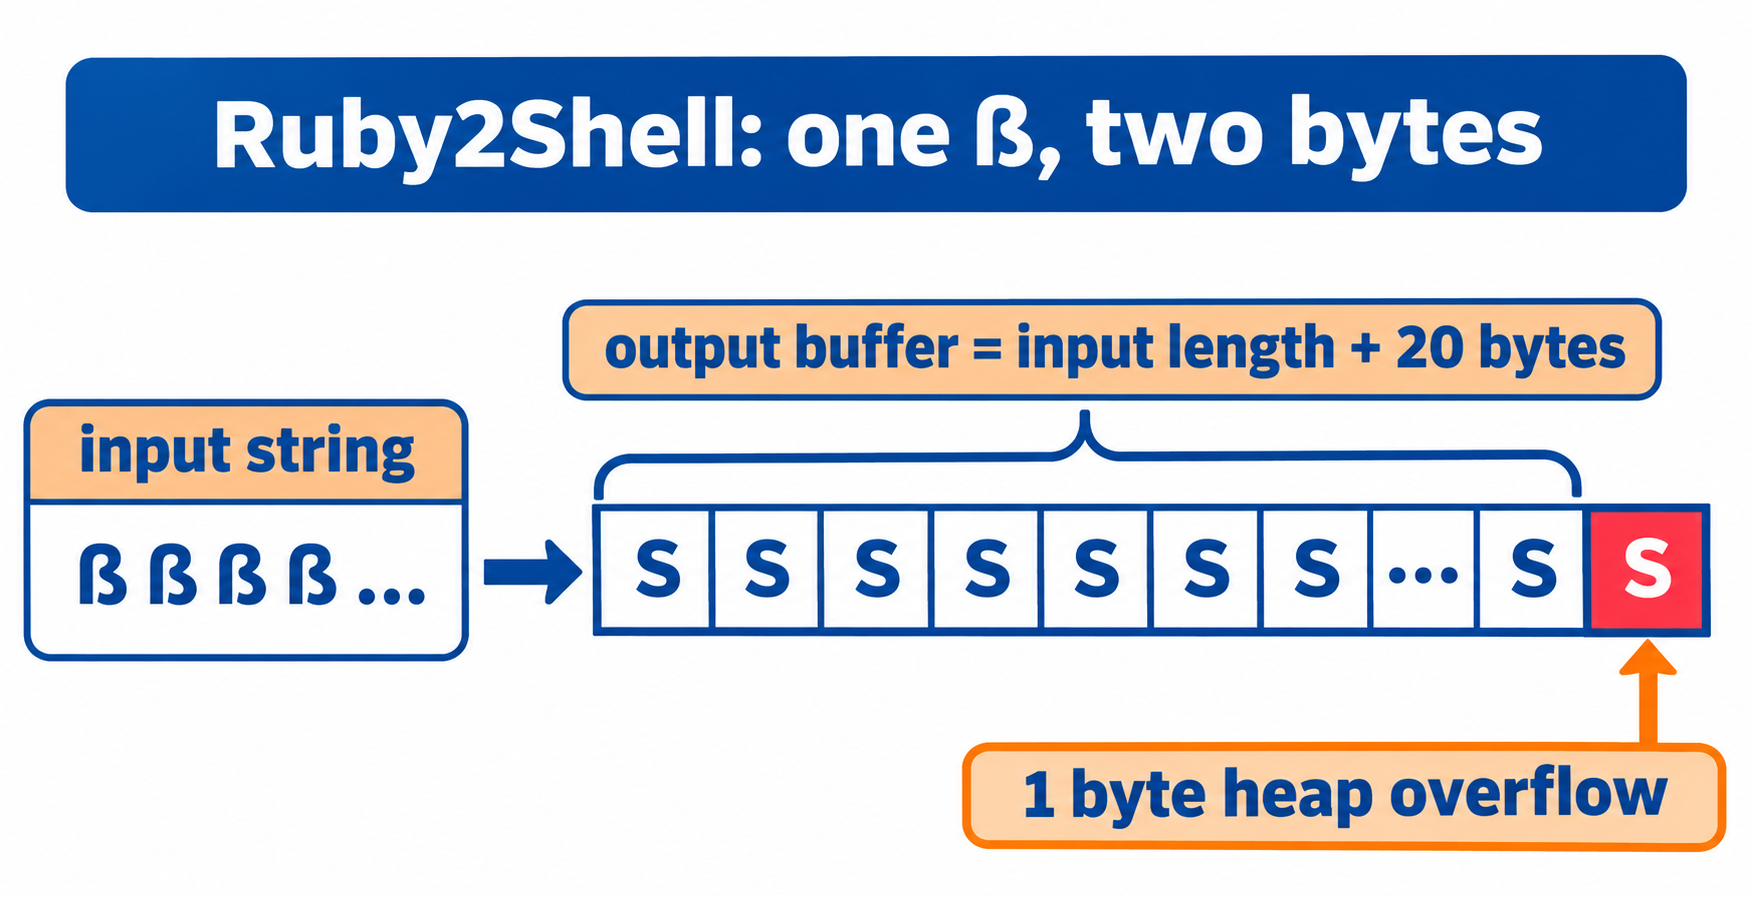
Der Overflow wird über upcase, swapcase, downcase(:fold) und casecmp? erreicht. UTF-8-Strings nehmen einen anderen Codepfad und sind nicht betroffen. Der Fehler steckt in Ruby seit Version 2.4.0.
Ruby hat sein Sicherheit advisory am 18. November 2026 veröffentlicht, zusammen mit sechs weiteren Schwachstellen in der Engine für reguläre Ausdrücke und der String-Konvertierung. Ruby erklärt, man kenne Proof-of-Concept-Exploits, die diese Schwachstelle „in bestimmten Szenarien“ für Remote Code Execution nutzen. Veria Labs sagt, man habe als Erster RCE in einer Standard-Rails-App demonstriert und plant, den Exploit am 25. November 2026 oder später zu veröffentlichen, falls bis dahin größere Anbieter noch keine Fixes ausgeliefert haben.
Dieses Datum ist Ihre eigentliche Deadline: Sobald ein Exploit öffentlich ist, wird das Aufspüren ungepatchter Rails-APIs billig.
Welche Ruby- und Rails-Versionen sind betroffen?
Diese Tabelle kombiniert Rubys Advisory mit der Tabelle betroffener Software von Veria Labs, Stand 20. November 2026.
| Ruby-Reihe | Betroffen | Behoben in |
|---|---|---|
| 4.0 | 4.0.0 bis 4.0.9 | 4.0.10 |
| 3.4 | 3.4.0 bis 3.4.12 | 3.4.13 |
| 3.3 | 3.3.0 bis 3.3.13 | 3.3.14 |
| 3.2 und älter | Jede Version seit 2.4.0 | Kein Fix (End of Life) |
Die Rails-Version spielt hier keine Rolle. Der Fehler liegt im Interpreter, daher ändert bundle update rails nichts. Eine Rails-8-App auf Ruby 3.4.12 ist verwundbar; eine Rails-6.1-App auf Ruby 3.3.14 nicht.
Veria Labs listet Rails und klassisches Sinatra als betroffen in ihrer Standardkonfiguration auf. Andere Frameworks und reine Rack-Apps sind standardmäßig nicht angreifbar, aber jeder Code, der nicht vertrauenswürdige Strings in einer Legacy-Kodierung umschreibt, kann den Fehler dennoch auslösen.
Für Ruby 3.2 und älter gibt es keinen Patch. Wenn ein Dienst noch auf 3.1 oder 3.2 läuft, macht Ruby2Shell aus „wir aktualisieren nächstes Quartal“ eine Aufgabe für diese Woche.
So prüfen Sie, ob Ihre Rails-API betroffen ist
Die Falle ist die Prüfung an der falschen Stelle: Das Ruby auf Ihrem Laptop oder in .ruby-version kann sich von dem unterscheiden, was in der Produktion läuft.
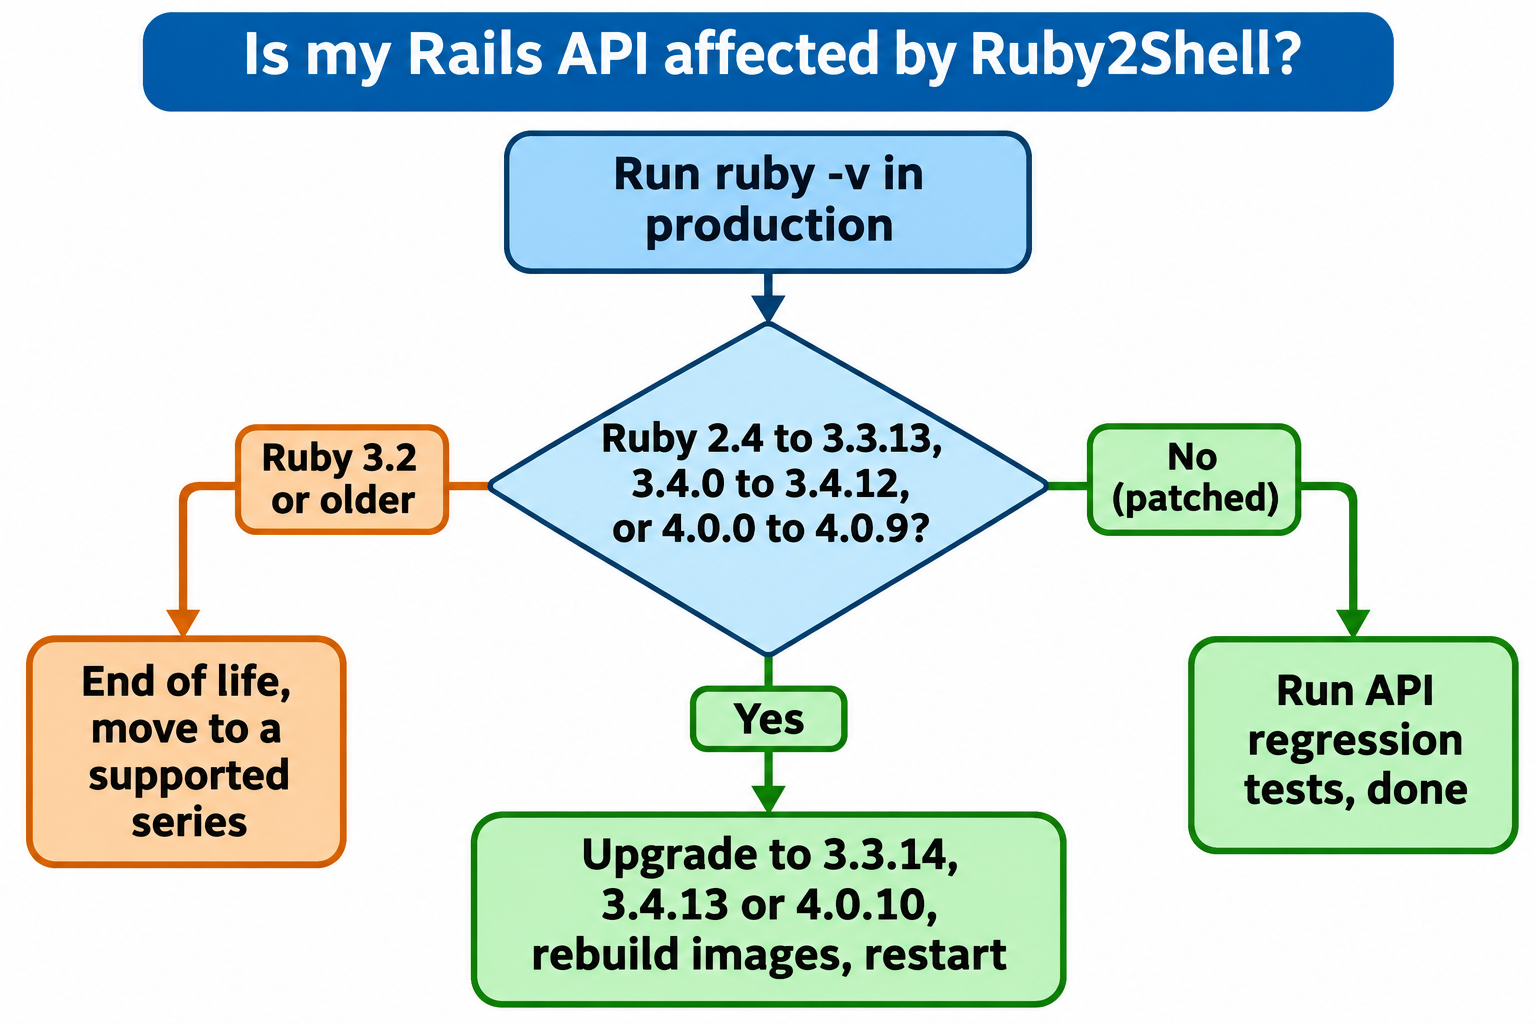
Schritt 1: Version aus der laufenden Umgebung auslesen
Fragen Sie den Prozess, der den Traffic bedient. Wählen Sie die Zeile, die zu Ihrem Hosting passt:
# Docker / Kubernetes
docker exec <container> ruby -v
kubectl exec deploy/<api-deployment> -- ruby -v

# Heroku-style platforms
heroku run ruby -v -a <app-name>

# A VM or bare-metal host, as the app user
sudo -u deploy bash -lc 'cd /srv/api/current && bundle exec ruby -v'
Schritt 2: Mit den behobenen Versionen abgleichen
Für viele Dienste genügt es, diesen Einzeiler in jede Umgebung einzufügen. Er verwendet nur Gem::Version, das mit Ruby mitgeliefert wird:
ruby -e '
fixed = { "3.3" => "3.3.14", "3.4" => "3.4.13", "4.0" => "4.0.10" }
v = Gem::Version.new(RUBY_VERSION)
series = RUBY_VERSION.split(".").first(2).join(".")
if v < Gem::Version.new("2.4.0")
  puts "#{RUBY_VERSION}: outside the Ruby2Shell range, but end of life"
elsif fixed[series] && v >= Gem::Version.new(fixed[series])
  puts "#{RUBY_VERSION}: patched"
else
  puts "#{RUBY_VERSION}: VULNERABLE, upgrade Ruby"
end'
Es wird eine Zeile ausgegeben, z. B. 3.4.12: VULNERABLE, upgrade Ruby. Alles auf 3.2 oder älter wird ebenfalls als verwundbar gemeldet – korrekt, denn in diesen Reihen gibt es keine behobene Version.
Schritt 3: Alle Stellen finden, an denen Ruby festgelegt ist
Die Produktion zeigt Ihnen den heutigen Zustand. Ihr Repository zeigt, was der nächste Deploy ausliefert. Suchen Sie an allen diesen Stellen:
.ruby-versionund.tool-versions(rbenv, asdf, mise)- die
ruby-Zeile in IhremGemfile - den Abschnitt
RUBY VERSIONam Ende vonGemfile.lock FROM ruby:...-Zeilen in jedemDockerfile, einschließlich Multi-Stage-Builds- CI-Konfiguration wie
ruby-version:in GitHub-Actions-Workflows - Buildpack- oder Plattform-Einstellungen, die eine Ruby-Version festlegen
grep -rnE "ruby[-_]version|^ruby |FROM ruby:|RUBY VERSION" \
  --include="*.yml" --include="*.yaml" --include="Dockerfile*" \
  --include="Gemfile*" --include=".ruby-version" --include=".tool-versions" .
Schritt 4: Vergessen Sie das Ruby nicht, das Sie nicht selbst installiert haben
Self-hosted Tools bringen ihr eigenes Ruby mit. Ein Upgrade Ihres System-Ruby hilft ihnen daher nicht. Veria Labs’ Tabelle, aktualisiert am 20. November 2026 um 01:59 UTC, lautet:
| Software | Status | Behoben in |
|---|---|---|
| GitLab | 19.6.0 und früher verwundbar | Noch keine behobene Version |
| GitHub Enterprise Server | 3.22.5 und früher verwundbar | Noch keine behobene Version |
| Chatwoot | 4.20.0 und früher verwundbar | Noch keine behobene Version |
| Mastodon | 4.7.5 und früher | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | 17.9.7 und früher | 17.9.8, 17.8.3 |
| Discourse | Base-Image vor 2.0.20261119-0203 | 2.0.20261119-0203 |
Für die Produkte ohne Fix lautet Aikidos Empfehlung, den Server vom öffentlichen Internet zu nehmen – hinter ein VPN oder eine IP-Allowlist –, bis der Anbieter einen Fix ausliefert.
So patchen Sie Ruby2Shell, ohne Ihre API zu beschädigen
Ruby listet keinen Workaround auf – der Patch ist die Lösung. Die richtige Reihenfolge, um Überraschungen zu vermeiden:
- Festlegung anheben. Setzen Sie
.ruby-version, dieruby-Zeile imGemfileund jedes CI-ruby-versionauf 3.3.14, 3.4.13 oder 4.0.10 – innerhalb Ihrer aktuellen Reihe. - Lockfile aktualisieren. Führen Sie
bundle installaus, damit der AbschnittRUBY VERSIONinGemfile.lockübereinstimmt. - Images auf gepatchter Basis neu bauen. Zeigen Sie
FROM ruby:auf ein Tag mit dem behobenen Patch-Release (prüfen Sie die Tag-Liste auf Docker Hub, bevor Sie es festlegen), und bauen Sie mit--pullneu, damit keine alte gecachte Layer zurück ins Bild rutscht. - Jeden Prozess neu starten. Puma, Sidekiq, Cron-Runner und einmalige Konsolen behalten den alten Interpreter im Speicher, bis sie neu starten.
- Schritt 1 in der Produktion wiederholen. Vertrauen Sie dem
ruby -vaus dem laufenden Container, nicht dem gemergten Pull Request.
Dasselbe Release behebt sechs weitere RegExp- und String-Fehler, die Code betreffen, auf den eine API angewiesen ist: Parameter-Parsing, Validierungen und case-insensitive Lookups. Führen Sie Ihre API-Tests vor dem Ausrollen des Builds gegen Staging aus.
Lassen Sie Ihren Coding-Agenten die gepatchte API mit Apidog CLI verifizieren
Sie haben bereits einen Coding-Agenten geöffnet, um die Ruby-Festlegung anzupassen. Lassen Sie denselben Agenten nachweisen, dass der gepatchte Build liefert, was Ihre Clients erwarten – statt selbst durch Endpunkte zu klicken. Apidog CLI bietet Claude Code, Codex, Cursor oder OpenCode eine skriptbare Möglichkeit, Ihre API-Spezifikation zu importieren, Testfälle zu schreiben und sie gegen beliebige Umgebungen auszuführen.
Die Einrichtung besteht aus drei Befehlen:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Wenn Ihre Rails-App eine OpenAPI-Datei exportiert (z. B. mit rswag), genügt ein Prompt für Ihren Agenten:
Import openapi.yaml into Apidog project <id>. Create test cases for our five
most-used endpoints, including GET /api/v1/users/:id and POST /api/v1/orders,
that assert status codes, response schemas and that names containing non-ASCII
characters (like "Straße") round-trip unchanged. Run them against staging after
the Ruby 3.4.13 deploy and summarize any failures.
Der Agent liest das Payload-Schema, validiert es und führt die Testsuite aus. Folgende Befehle verwendet er dabei:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <stagingEnvId> -r cli,json
Die Non-ASCII-Prüfung ist kein Exploit-Test, und das soll sie auch nicht sein: Schießen Sie keine konstruierten Overflow-Payloads auf die Produktion. Es ist ein Regressionscheck für den Codepfad, den der Patch verändert hat. Sobald der Test auf Staging besteht, bauen Sie denselben Schritt apidog run ... -r junit in Ihre CI ein, damit der nächste Ruby-Bump automatisch dieselbe Prüfung erhält. Der Apidog-CLI-CI/CD-Leitfaden zeigt die Pipeline-Einrichtung, und Apidog CLI in Claude Code behandelt die Agenten-Seite. Apidog Free deckt bis zu 4 Nutzer ab – genug, damit ein kleines Backend-Team das heute umsetzen kann.
Wie Ruby2Shell im Vergleich zu aktuellen Runtime-RCEs abschneidet
Ruby2Shell folgt auf zwei weitere Runtime-Level-RCEs, die hier seit Oktober behandelt wurden. In allen drei Fällen liegt der Fehler in der Runtime – Framework- und Paket-Updates helfen daher nicht.
| Fehler | Schicht | Was Sie aktualisieren |
|---|---|---|
| Ruby2Shell (CVE-2026-132825) | Ruby-String-Konvertierung | Ruby auf 3.3.14, 3.4.13 oder 4.0.10 |
| PHP2Shell (CVE-2026-109618, CVE-2026-109619) | PHP-Interpreter | PHP auf 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 |
| Node.js Brotli RCE (CVE-2026-111497) | Node.js-Brotli-Decoder | Node.js selbst |
Wenn Ihr Team einen polyglotten Stack betreibt, erstellen Sie ein Inventar der Runtime-Versionen pro Dienst. Jeder dieser Fehler beginnt mit derselben Frage: Welche Version läuft tatsächlich in der Produktion? Für einen breiteren Ansatz siehe automatisierte Schwachstellenerkennung für APIs.
FAQ
Behebt das Rails-Gem-Update Ruby2Shell? Nein. Der Fehler liegt im Ruby-Interpreter, bundle update rails greift daher nicht. Sie brauchen Ruby 3.3.14, 3.4.13 oder 4.0.10 – plus neu gebaute Images und neu gestartete Prozesse.
Ist meine App sicher, wenn sie nur UTF-8 verwendet? Veria Labs bestätigt, dass UTF-8-Strings einen anderen Codepfad nehmen und nicht betroffen sind. Gleichzeitig heißt es, Rails und klassisches Sinatra erreichten den verwundbaren Code in der Standardkonfiguration – „wir verwenden nur UTF-8“ ist also kein Grund, das Upgrade auszusetzen.
Gibt es einen öffentlichen Exploit für Ruby2Shell? Noch nicht, Stand 20. November 2026. Ruby erklärt, man kenne Proof-of-Concepts für RCE in bestimmten Szenarien, und Veria Labs plant, seinen Standard-Rails-Exploit am 25. November 2026 oder später zu veröffentlichen, falls Anbieter bis dahin keine Fixes ausgeliefert haben.
Was, wenn ich Ruby 3.2 oder älter verwende? Ruby 3.2 und früher sind End of Life und erhalten keinen Fix. Wechseln Sie zu 3.3.14 oder neuer, idealerweise 3.4.13 oder 4.0.10, und behandeln Sie das Upgrade als dringend.
Wie prüfe ich die Ruby2Shell-Betroffenheit in GitLab oder Mastodon? Diese Produkte bringen ihr eigenes Ruby mit. Prüfen Sie die Release Notes des Anbieters auf eine behobene Version. Gibt es noch keine, beschränken Sie den Zugriff per VPN oder IP-Allowlist, bis sie erscheint.
Behebt das Ruby-Upgrade noch mehr? Ja. Ruby 3.3.14, 3.4.13 und 4.0.10 beheben außerdem sechs weitere Schwachstellen in RegExp und String-Konvertierung aus demselben Ruby-Advisory – ein Upgrade deckt also alle sieben ab.