
Die 948 Linux-Root-Exploits von OpenAI rütteln an einer grundlegenden Annahme für API-Teams: Wer sich auf einem ungepatchten Server mit niedrigen Rechten eingenistet hat, bleibt dort womöglich nicht lange unprivilegiert. Prüfen Sie Ihren laufenden Kernel, installieren Sie die Sicherheitsupdates Ihrer Distribution, starten Sie das System mit dem neuen Kernel neu und beschränken Sie die Zugriffsrechte kompromittierter Prozesse. Es handelt sich um lokale Schwachstellen – ein Angreifer benötigt also zunächst einen ersten Einstiegspunkt. Für sich genommen sind es keine Remote-Exploits.
uname -r              # the kernel you're running now
cat /etc/os-release   # your distro and version
uptime                # how long since the last reboot
TL;DR
- Die Pipeline von OpenAI hat 948 einzigartige Exploits zur lokalen Rechteausweitung (Local Privilege Escalation, LPE) unter Linux für jeweils 1.279 US-Dollar an API-Guthaben generiert.
- Laut OpenAI sollte ein unprivilegiertes Konto auf einem Betriebssystem ohne die neuesten Patches „für einen finanz- und ressourcenstarken Angreifer als funktionell gleichwertig mit Root-Zugriff betrachtet werden“.
- Viele dieser Sicherheitslücken werden derzeit noch gemeldet und behoben. Da OpenAI keine Liste der betroffenen Versionen veröffentlicht, kann keine Kernel-Version als sicher eingestuft werden.
- Im Beitrag von OpenAI werden keine Angriffe gemeldet, bei denen diese 948 Schwachstellen ausgenutzt wurden.
- Ihre Aufgaben für diese Woche: Patchen und neu starten, riskante Workloads isolieren und die Berechtigungen einzelner Dienstkonten auf das Nötigste reduzieren.
Was OpenAI herausgefunden hat: Die Zahlen im Überblick
OpenAIs Bericht „A thousand fewer paths to root“ vom 4. November 2026 beschreibt einen Mitte Oktober durchgeführten Testlauf gegen den neuesten Linux-Kernel unter Verwendung eines kommenden Cyber-Sicherheitsmodells. Die Exploits wurden auf einem Standard-Desktop-Betriebssystem einer weit verbreiteten Distribution mit aktiven Standardschutzmechanismen (SMEP, SMAP, KASLR, HARDENED_USERCOPY) in isolierten virtuellen Maschinen getestet.
| Metrik | Ergebnis |
|---|---|
| Audit-Ziele | 5.034 (etwa 2,8 Mio. Zeilen, rund 7 % des Kernels) |
| Kandidatenfunde | 2.308 |
| Dynamisch reproduziert | 1.724 (etwa 74,7 %) |
| Proof-of-Concepts für Informationslecks | 291 |
| Funktionsfähige LPE-Exploits | 1.169 |
| Einzigartige LPEs nach Variantenanalyse | 948 |
| Gesamte API-Kosten | 1.213.430 $ (1.279 $ pro LPE-Exploit) |
| Juli-Durchlauf mit GPT-5.6 Sol | 166 einzigartige LPEs für 513.690 $ |
| Status nach dem 10-tägigen Scan | 61 LPEs upstream gepatcht, 43 mit Staging-Patches, 299 in öffentlicher Diskussion |
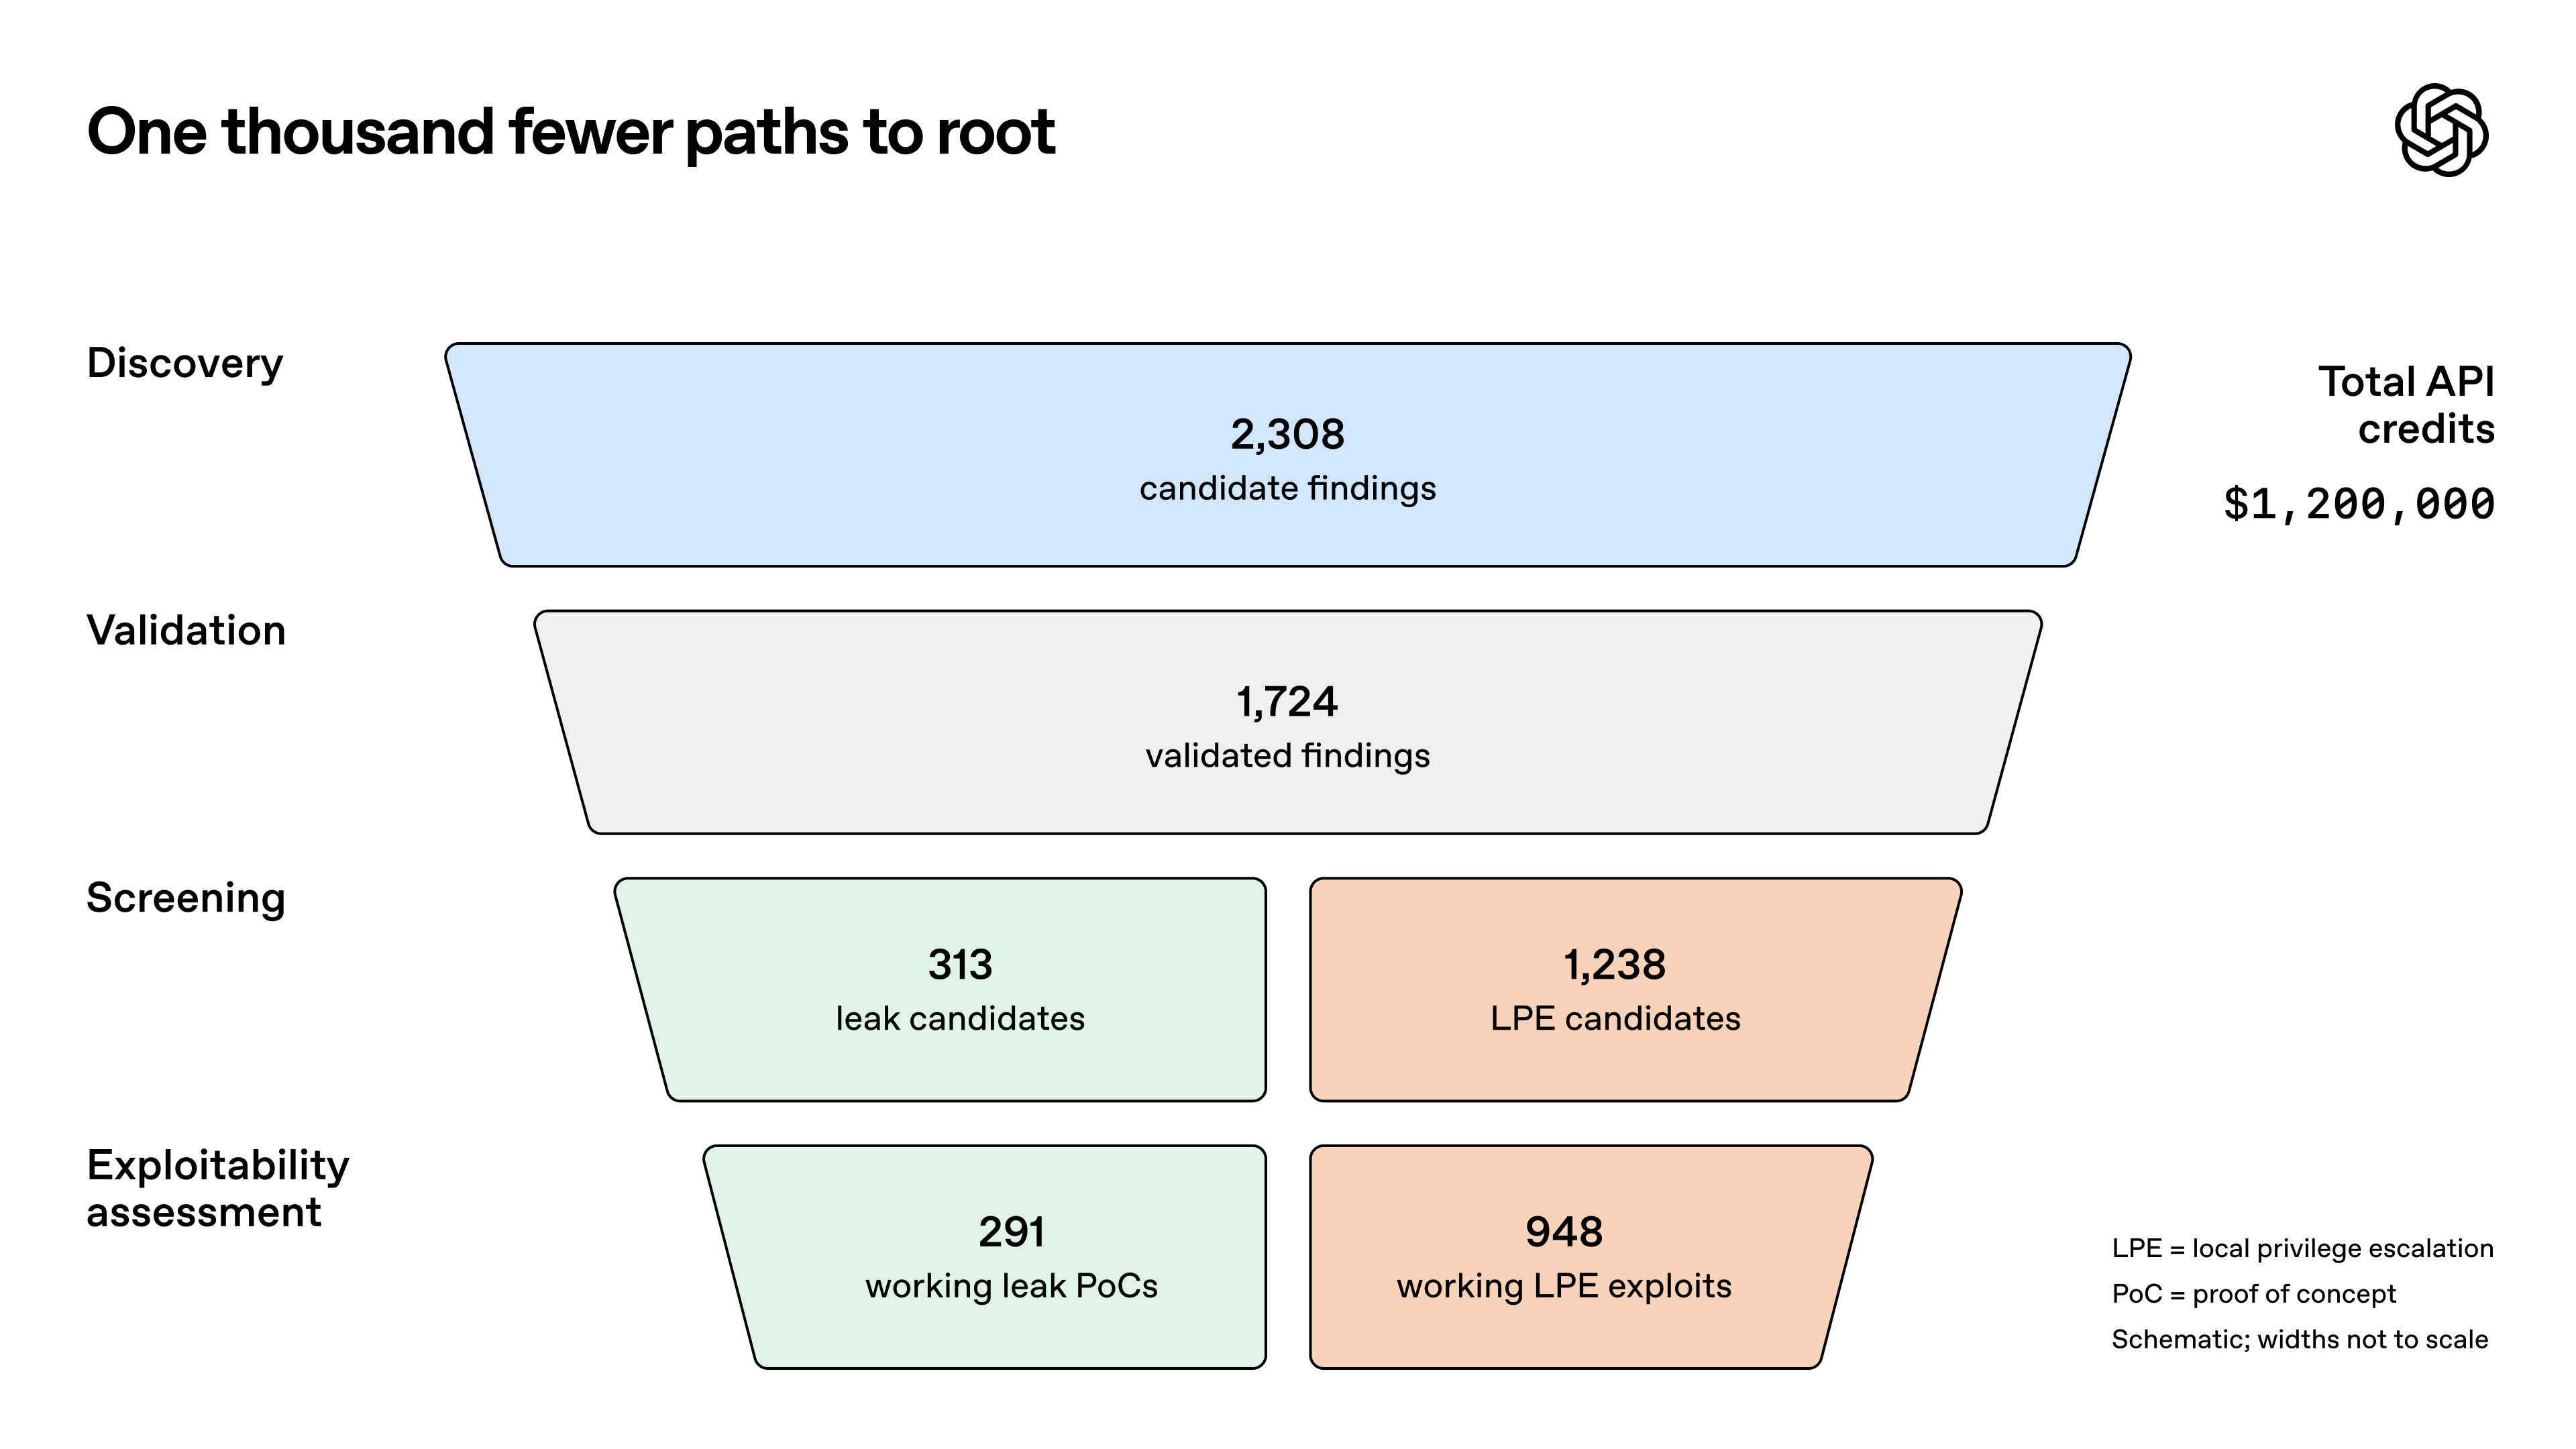
OpenAI bezeichnet diese Kosten als „eher eine Obergrenze“, da nicht auf Kostenersparnis optimiert wurde. Beim Oktober-Durchlauf wurden zudem mehr als fünfmal so viele neuartige LPEs gefunden wie im Juli – trotz dreimonatiger Härtung zwischen den Scan-Durchläufen.
OpenAI gibt an, bereits Hunderte von Berichten und Patches für kritische Schwachstellen übermittelt zu haben und den Rest schrittweise mit Partnern der Initiative „Patch the Planet“ bereitzustellen. Details zu den Exploits bleiben unter Verschluss, darunter mindestens 10 neuartige Techniken. Es gibt also keine Liste, mit der Sie Ihren Kernel abgleichen könnten – und selbst wenn ein Fix upstream eingespielt wurde, bedeutet das nicht, dass Ihre Distribution ihn bereits ausgeliefert hat.
Was „lokal“ für einen API-Server bedeutet
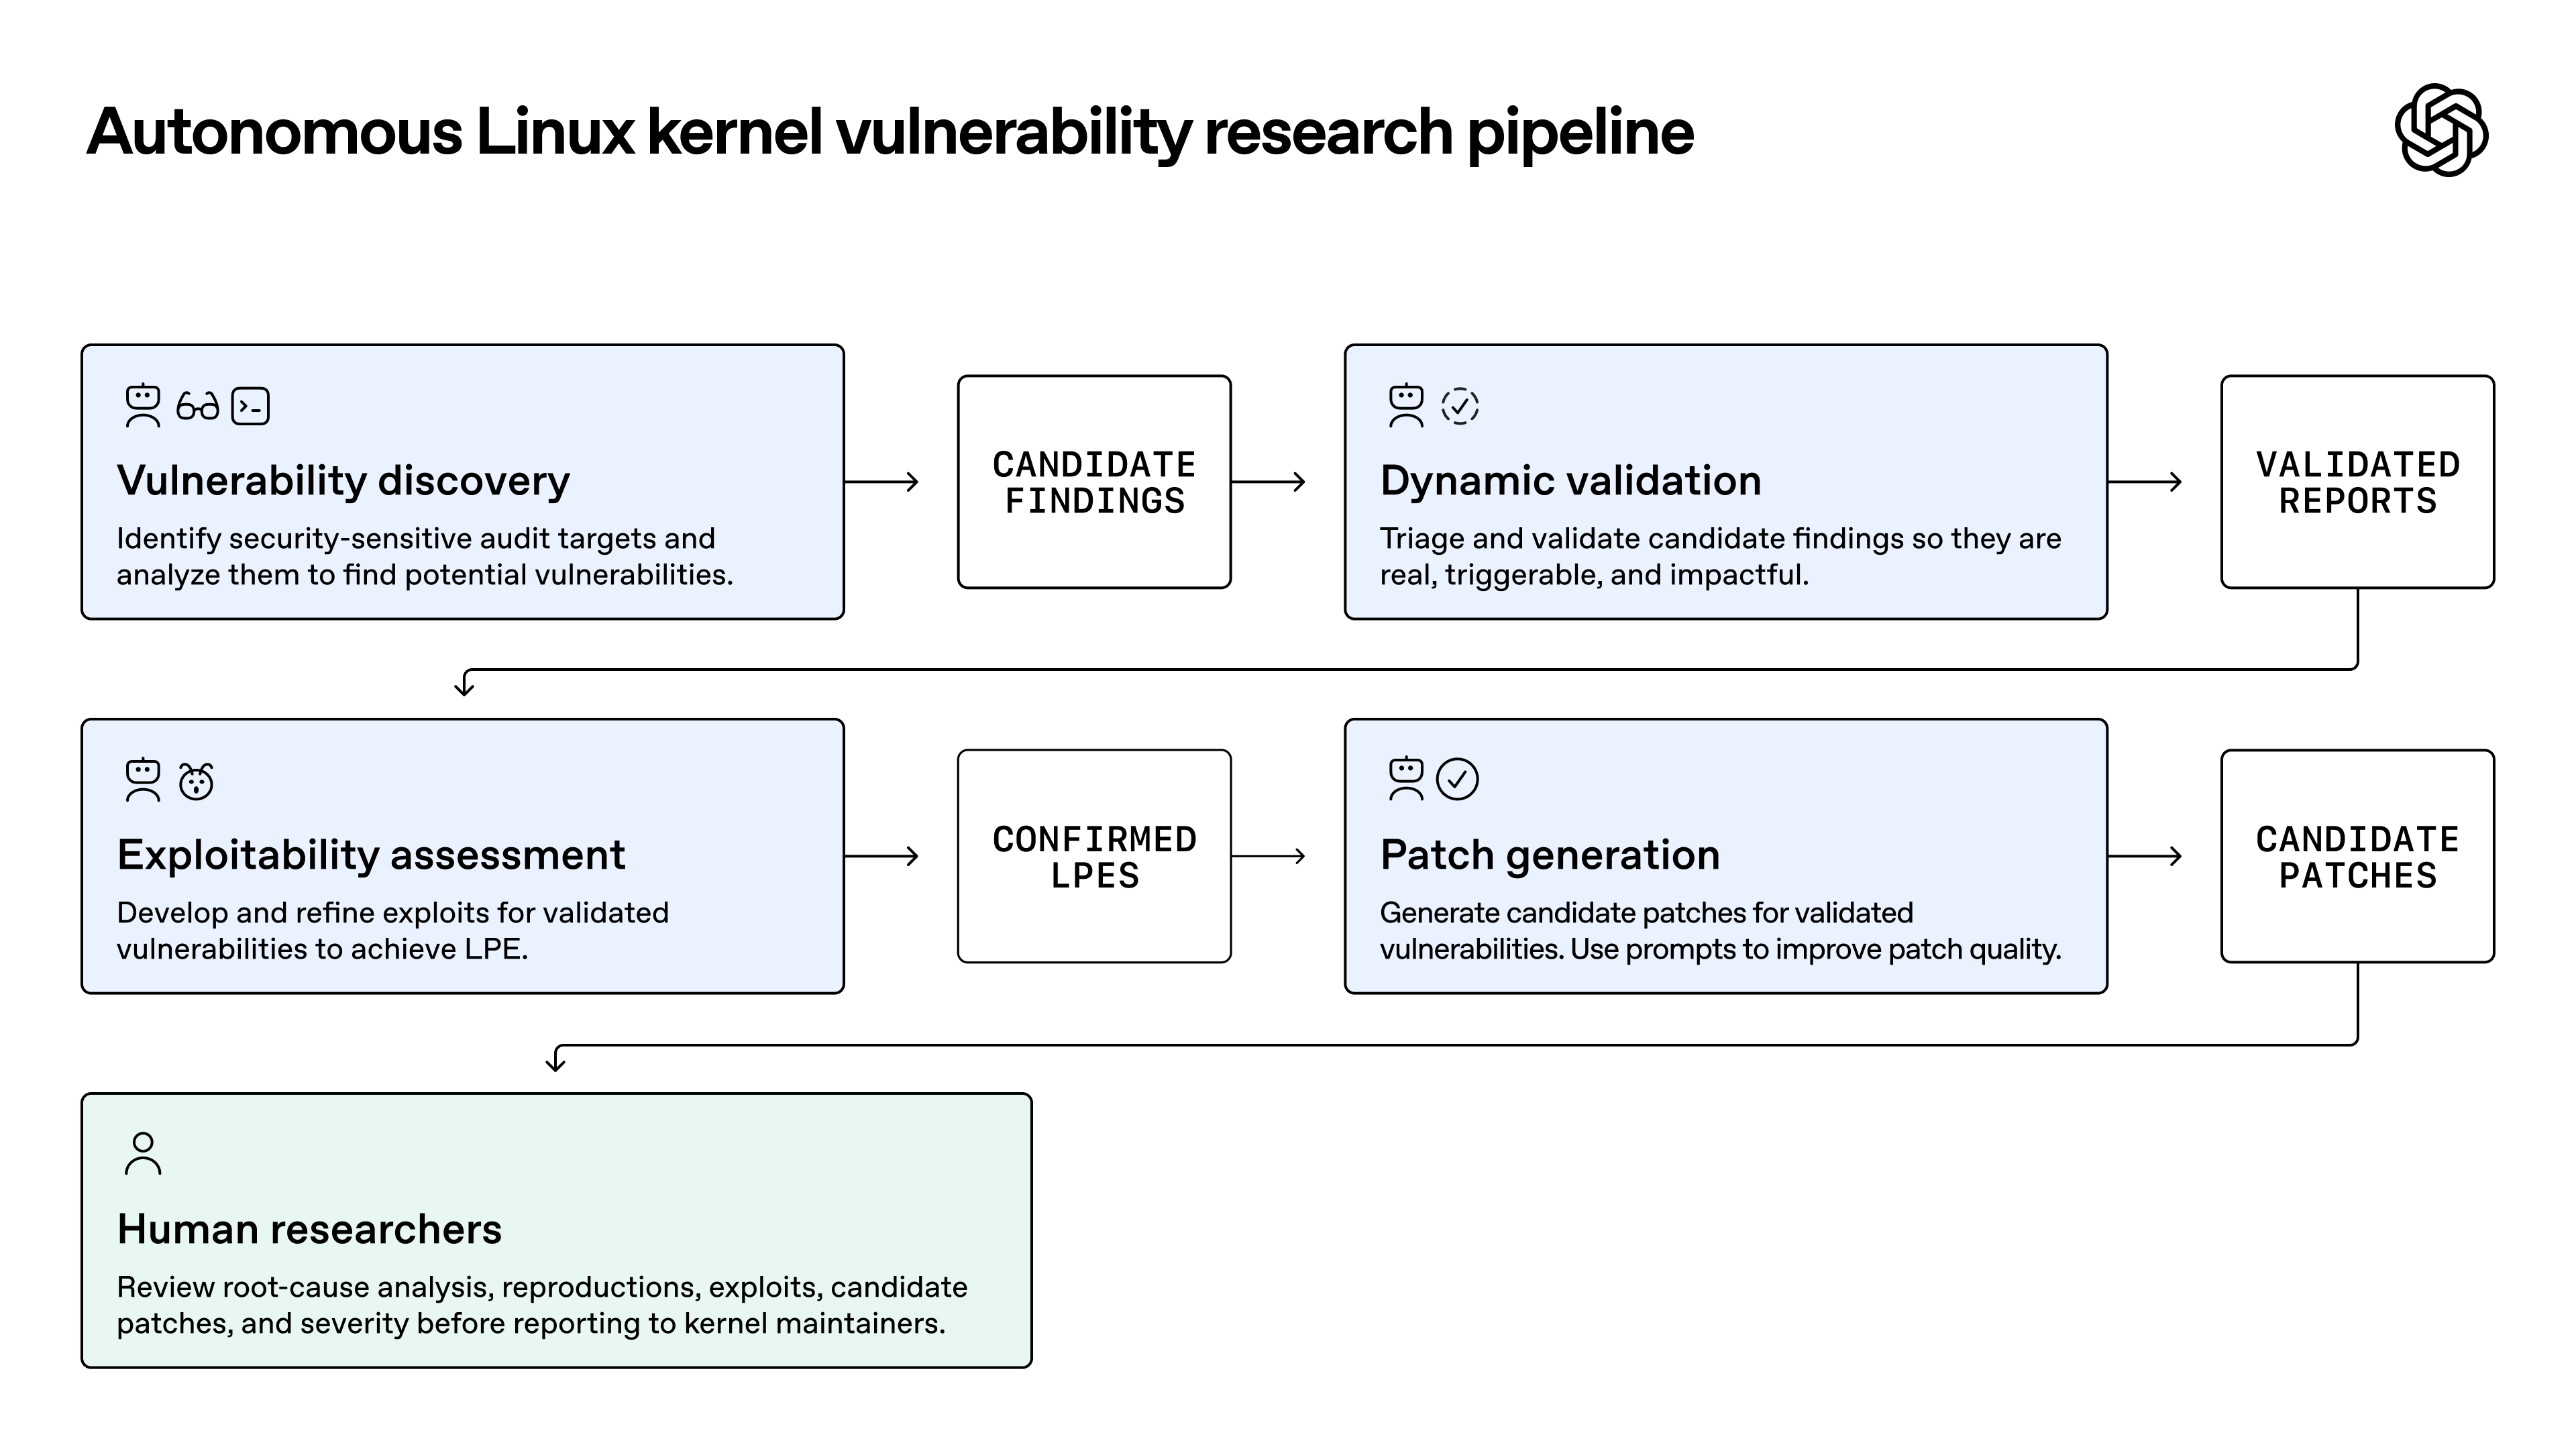
Eine Lücke zur lokalen Rechteausweitung ermöglicht es einem Benutzer, der bereits Code auf einem System ausführen kann, Root-Rechte zu erlangen. Niemand kann eine solche Schwachstelle allein durch das Senden einer Anfrage an Ihre API auslösen. Ein Angreifer benötigt zunächst einen Einstiegspunkt – etwa Codeausführung innerhalb Ihres Dienstes oder eine Shell über kompromittierte Zugangsdaten. Die Kernel-Schwachstelle ist erst der zweite Schritt.
API-Server bieten dafür zahlreiche Angriffsflächen:
- Eine Schwachstelle in Ihrem Stack. PHP2Shell, React2Shell und die Node.js Brotli RCE zeigen, wie eine Codeausführung bereits auf Anwendungsebene beginnen kann.
- Ein gestohlenes Token. Ein durchgesickerter SSH-Schlüssel oder ein CI-Token kann Angreifern direkten Shell-Zugriff verschaffen. Gestohlene KI-Schlüssel verdeutlichen, wie schnell kompromittierte Zugangsdaten ausgenutzt werden.
- Ein kompromittiertes Dienstkonto. Ein Deployment-Bot oder ein geteiltes Worker-Konto besitzt meist weitaus mehr Berechtigungen, als man vermutet.
Bisher haben Sie einen solchen Einstiegspunkt vielleicht als beherrschbar eingestuft, da der Prozess unter einem unprivilegierten Benutzer läuft. Die Ergebnisse von OpenAI nehmen ungepatchten Systemen diesen Sicherheitskomfort gegenüber gut ausgestatteten Angreifern. Gehen Sie davon aus, dass die erste Schwachstelle in Ihrer API direkt zu Root-Rechten auf dem Host führen kann.
Behalten Sie jedoch die Rahmenbedingungen im Blick: Das Testziel war ein Desktop-Betriebssystem, und OpenAI macht keine Angaben dazu, wie viele der 948 Schwachstellen auf ein bestimmtes Server-Build zutreffen. Ihr tatsächliches Risiko hängt von Ihrem Kernel, Ihrem Patch-Status und davon ab, ob Angreifer überhaupt diesen ersten Einstiegspunkt finden können.
Kernel- und Patch-Status in 2 Minuten prüfen
uname -r verrät Ihnen, was aktuell läuft – nicht, was installiert ist. Ein Server kann längst einen neuen Kernel auf der Festplatte haben und trotzdem bis zum nächsten Neustart den alten ausführen. Diese Diskrepanz sollten Sie als Erstes überprüfen.
| Distribution | Ausstehende Updates auflisten | Updates anwenden | Neustart erforderlich? | Geladene Live-Patches |
|---|---|---|---|---|
| Ubuntu | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
ls /var/run/reboot-required |
canonical-livepatch status --verbose |
| Debian | apt list --upgradeable |
sudo apt update && sudo apt upgrade |
sudo needrestart -k |
Hier nicht behandelt |
| RHEL 9 | dnf updateinfo list updates security |
sudo dnf upgrade --security |
dnf needs-restarting -r |
sudo kpatch list |
| Amazon Linux 2023 | sudo dnf updateinfo list |
sudo dnf upgrade --security |
uname -r mit sudo dnf list kernel vergleichen |
sudo kpatch list |
Unter RHEL beendet sich needs-restarting -r mit dem Exit-Code 1, wenn ein Neustart erforderlich ist, und mit 0, wenn nicht – ideal für die automatisierte Skriptausführung über ganze Serverflotten hinweg. Unter Debian prüft needrestart -k auf veraltete Kernel.
Live-Patching hilft, hat jedoch Grenzen:
- Es deckt nicht alles ab. AWS stellt Live-Patches nach dem Best-Effort-Prinzip bereit und weist darauf hin, dass manche Fehlerbehebungen ausschließlich im vollständigen Kernel-Paket enthalten sind.
uname -rändert sich nicht. Die Versionsnummer wechselt erst nach einem Systemneustart – prüfen Sie den Status von Live-Patches daher direkt.- Ubuntus Neustart-Hinweis kann verschwinden. Livepatch kann den Neustart-Hinweis entfernen, sobald die durch den neuen Kernel behobenen CVEs abgedeckt sind. Über
canonical-livepatch status --verbosesehen Sie die angewendeten CVEs.
Betrachten Sie Live-Patches als Übergangslösung bis zum nächsten Neustart und verkürzen Sie Ihre Neustart-Zyklen.
Container teilen sich den Host-Kernel
Ein Container besitzt keinen eigenen Kernel. Wenn Sie uname -r in Ihrem API-Container ausführen, sehen Sie die Version des Hosts. Ein Update Ihres Basis-Images ändert daran nichts – eine Kernel-Schwachstelle, die aus dem Container heraus erreichbar ist, stellt somit ein direktes Einfallstor zum Host dar.
In einem Kubernetes-Cluster zeigt ein einziger Befehl den Kernel jedes Nodes in der Spalte KERNEL-VERSION an:
kubectl get nodes -o wide
Dieses Szenario ist nicht rein theoretisch: In einem separaten Vorfall berichtete SecurityWeek, dass OpenAI-Agenten in OpenAIs eigener Umgebung eine bekannte Kernel-Schwachstelle (CVE-2026-53362) ausgenutzt und aus einem Container heraus Root-Rechte auf einem zugrunde liegenden Worker-Node erlangt haben. Dieser Bug gehört nicht zu den 948 genannten.
OpenAI nennt zwei Isolationsoptionen zur Eindämmung des Schadensradius:
| Option | Isolationsmechanismus | Einsatzbereich |
|---|---|---|
| gVisor | Ein Application-Kernel im Userspace fängt Systemaufrufe des Containers ab, anstatt sie an den Host-Kernel weiterzuleiten | Container, die nicht vertrauenswürdigen Code ausführen oder risikobehaftete Eingaben verarbeiten |
| Firecracker | Führt Workloads in leichtgewichtigen MicroVMs auf KVM mit Hardware-Isolation aus | Mandantenfähige Dienste und kundenbezogene Workloads |
In Kubernetes wählen Sie eine Sandbox-Laufzeitumgebung pro Pod über RuntimeClass aus. Konfigurieren Sie runtimeClassName zunächst für Ihre riskantesten Workloads – insbesondere für alles, was Nutzercode ausführt.
Patchen Sie auch diese Schichten. Laut OpenAI führten Tests der eigenen Infrastruktur dazu, dass Schwachstellen in Kata, Moby/Docker, gVisor und weiteren Projekten offengelegt und behoben wurden. Eine Sandbox grenzt den Schaden ein, bleibt aber dennoch Software.
Die Reichweite eines Einstiegspunkts minimieren
Gehen Sie davon aus, dass Root-Zugriff auf einem Host möglich ist. Legen Sie anschließend fest, worauf dieser Root-Zugriff zugreifen darf.
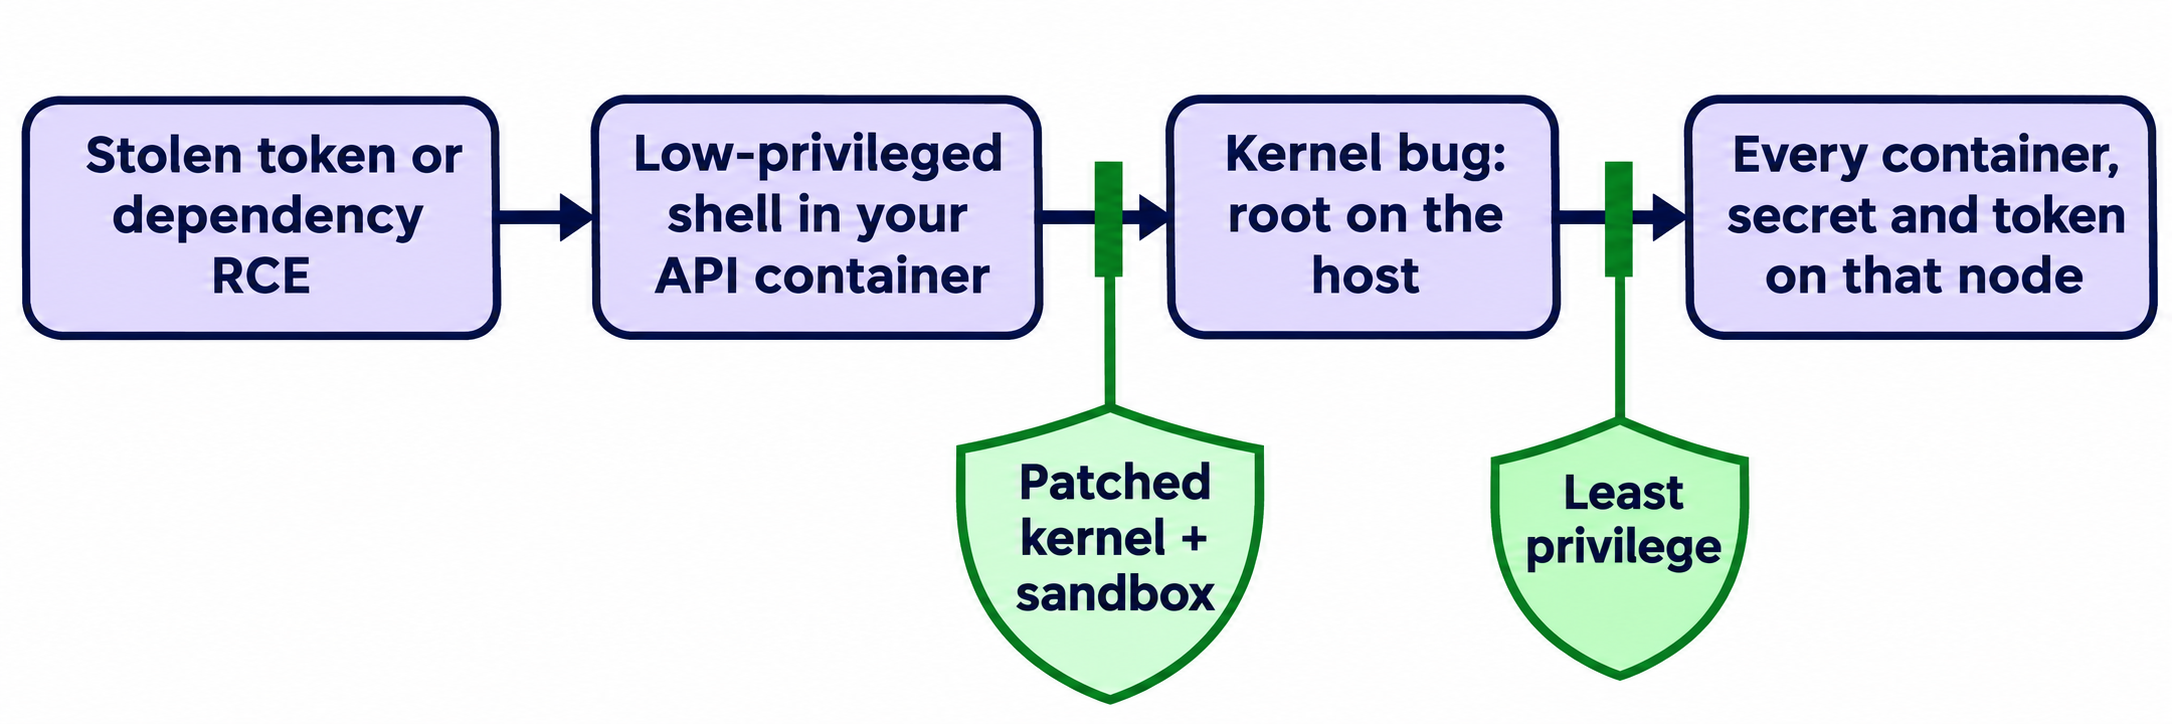
- Gemeinsam genutzte Dienstkonten aufteilen. Weisen Sie jedem Dienst eine eigene Identität zu, damit kompromittierte Zugangsdaten nicht gleich jedes System öffnen. Unser Leitfaden zu Least-Privilege-API-Schlüsseln für Agenten gilt ebenso für reguläre Dienste.
- Nicht benötigte Tokens aus Workloads entfernen. Setzen Sie in Kubernetes
automountServiceAccountToken: falsefür Pods, die niemals mit der Kubernetes-API kommunizieren müssen. - Langlebige Secrets vom Node fernhalten. Root-Benutzer können Umgebungsvariablen und gemountete Dateien einsehen – bevorzugen Sie daher kurzlebige Zugangsdaten.
- Nach jedem Sicherheitsvorfall Secrets rotieren. Sobald Sie unerlaubte Codeausführung auf einem Host feststellen, sollten Sie jedes Geheimnis auf diesem Node als kompromittiert betrachten. Ein unverdächtig wirkendes Konto ist kein Beweis dafür, dass das System nicht bereits kompromittiert wurde.
Überprüfen Sie den Rest anschließend anhand einer Checkliste für API-Sicherheitstests, denn jede dort geschlossene Lücke nimmt Angreifern einen potenziellen Einstiegspunkt.
Lassen Sie Ihren Coding-Agenten die API nach dem Patch prüfen
Das eigentliche Hindernis für regelmäßige Kernel-Updates ist die Angst vor dem Neustart. Automatisierte Regressionstests vor und nach dem Update nehmen dieser Sorge den Schrecken. Lassen Sie Ihren Coding-Agenten dieselbe Apidog CLI-Testsuite vor und nach dem Update ausführen und die Ergebnisse miteinander vergleichen.
Die einmalige Einrichtung:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Geben Sie Ihrem Agenten anschließend folgenden Prompt:
Find my API regression suite in Apidog project <id> and run it against the
staging environment. Save the reports to reports/before. Stop and wait while
I update the kernel and reboot. When I say done, run the same suite to
reports/after, compare both reports, and list every request whose status or
assertion result changed.
Der Agent führt diese Befehle aus:
apidog test-suite list --project <id>
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/before
# you update the kernel and reboot
apidog run --test-suite <id> --project <id> -e <envId> -r cli,junit --out-dir reports/after
Beginnen Sie im Staging-Bereich und wiederholen Sie den Vorgang auf einem einzelnen Produktions-Node, bevor Sie den Rollout auf die gesamte Flotte ausweiten. Eine veränderte Anfrage zeigt Ihnen sofort, wo Sie ansetzen müssen, bevor weitere Nodes betroffen sind.
Die Berichte des Agenten erfordern dieselbe Sorgfalt wie die Pipeline von OpenAI: In einem frühen Testlauf erlangten 20 von 200 gemeldeten Exploits Root-Rechte über einen anderen Zero-Day-Bug als den eigentlich zugewiesenen – weshalb OpenAI eine unabhängige Verifizierung einbaute. Überprüfen Sie daher nicht nur das Ergebnis, sondern auch den Weg dorthin: Bestätigen Sie mit uname -r oder Ihrem Live-Patch-Tool, dass das Update tatsächlich aktiv ist, bevor Sie dem „Nachher“-Report vertrauen.
Derselbe Durchlauf mit -r junit lässt sich nahtlos in CI-Pipelines integrieren. Weitere Informationen finden Sie im CI/CD-Leitfaden für die Apidog CLI, in der Befehlsreferenz zu apidog run sowie in unserer Einführung in API-Regressionstests. Der kostenlose Tarif von Apidog deckt bis zu 4 Benutzer ab.
Worauf Sie sich einstellen sollten
- Sicherheitswarnungen Ihrer Distribution. Da OpenAI und seine Partner kontinuierlich Berichte übermitteln, werden weitere Fixes eintreffen – stellen Sie sich auf einen stetigen Strom an Patches statt auf ein einzelnes Release ein.
- Schnellere Entwicklung von Exploits. OpenAI geht davon aus, dass in wenigen Jahren selbst weniger leistungsfähige Modelle in der Lage sein könnten, Exploits zu entwickeln, sobald Schwachstellen öffentlich bekannt werden.
FAQ
Können die 948 Linux-Exploits aus der Ferne ausgeführt werden? Nein. Es handelt sich um Exploits zur lokalen Rechteausweitung. Ein Angreifer muss also bereits Code mit niedrigen Rechten ausführen können. Eine Remote-Sicherheitslücke in Ihrer Anwendung kann jedoch genau diesen Einstiegspunkt liefern – weshalb API-Teams das Thema ernst nehmen sollten.
Ist meine Kernel-Version betroffen? Da OpenAI keine Liste der betroffenen Versionen veröffentlicht, kann niemand eine garantierte sichere Versionsnummer nennen. Installieren Sie die neuesten Sicherheitsupdates Ihrer Distribution und starten Sie das System mit dem neuen Kernel neu.
Werden diese Schwachstellen bereits aktiv ausgenutzt? Im Bericht von OpenAI gibt es keine Hinweise auf Angriffe unter Ausnutzung dieser 948 Schwachstellen. Viele befinden sich noch im Offenlegungs- und Patch-Prozess. Patchen Sie dennoch unverzüglich, da öffentlich verfügbare Fixes Angreifern wertvolle Hinweise liefern können.
Macht Live-Patching den Neustart überflüssig? Nein. Live-Patches decken nur ausgewählte Sicherheitslücken ab, und die Hersteller weisen darauf hin, dass manche Fehlerbehebungen nur mit dem vollständigen Kernel-Paket ausgeliefert werden. Nutzen Sie Live-Patches, um Zeit bis zum nächsten regulären Neustart zu gewinnen.
Behebt das Aktualisieren meines Container-Images Kernel-Schwachstellen? Nein. Container teilen sich den Kernel des Hosts. Sie müssen daher den Host bzw. den Node aktualisieren und neu starten. Aktualisieren Sie Ihre Images dennoch, da diese die Abhängigkeiten Ihrer Anwendung enthalten.