
Ein Grok API-Schlüssel ist das Anmeldeinformation, das xAI über seine Entwicklerkonsole ausstellt, damit Ihr Code Grok-Modelle über HTTPS aufrufen kann. Sie erstellen ihn einmal, senden ihn bei jeder Anfrage als Bearer-Token, und xAI rechnet die von Ihnen verwendeten Token mit den Prepaid-Guthaben Ihres Teams ab. Falls das Konzept neu ist, erklärt was ein API-Schlüssel ist die Grundlagen; dieser Leitfaden ist für Entwickler, die den Schlüssel heute schon nutzen möchten.
Hier ist die Reihenfolge: Erstellen Sie den Schlüssel auf console.x.ai, senden Sie eine Anfrage mit curl und eine mit Python, verschieben Sie den Schlüssel dann in Apidog, um ihn sicher zu speichern, Anfragen zu senden, ohne ihn in eine Shell einzufügen, und diese erste Anfrage in einen gespeicherten Test umzuwandeln. Das aktuelle Flaggschiff-Modell ist grok-4.6, und jedes der folgenden Beispiele verwendet es.
Was Sie vor dem Start benötigen
- Ein xAI-Konto. Melden Sie sich unter console.x.ai an.
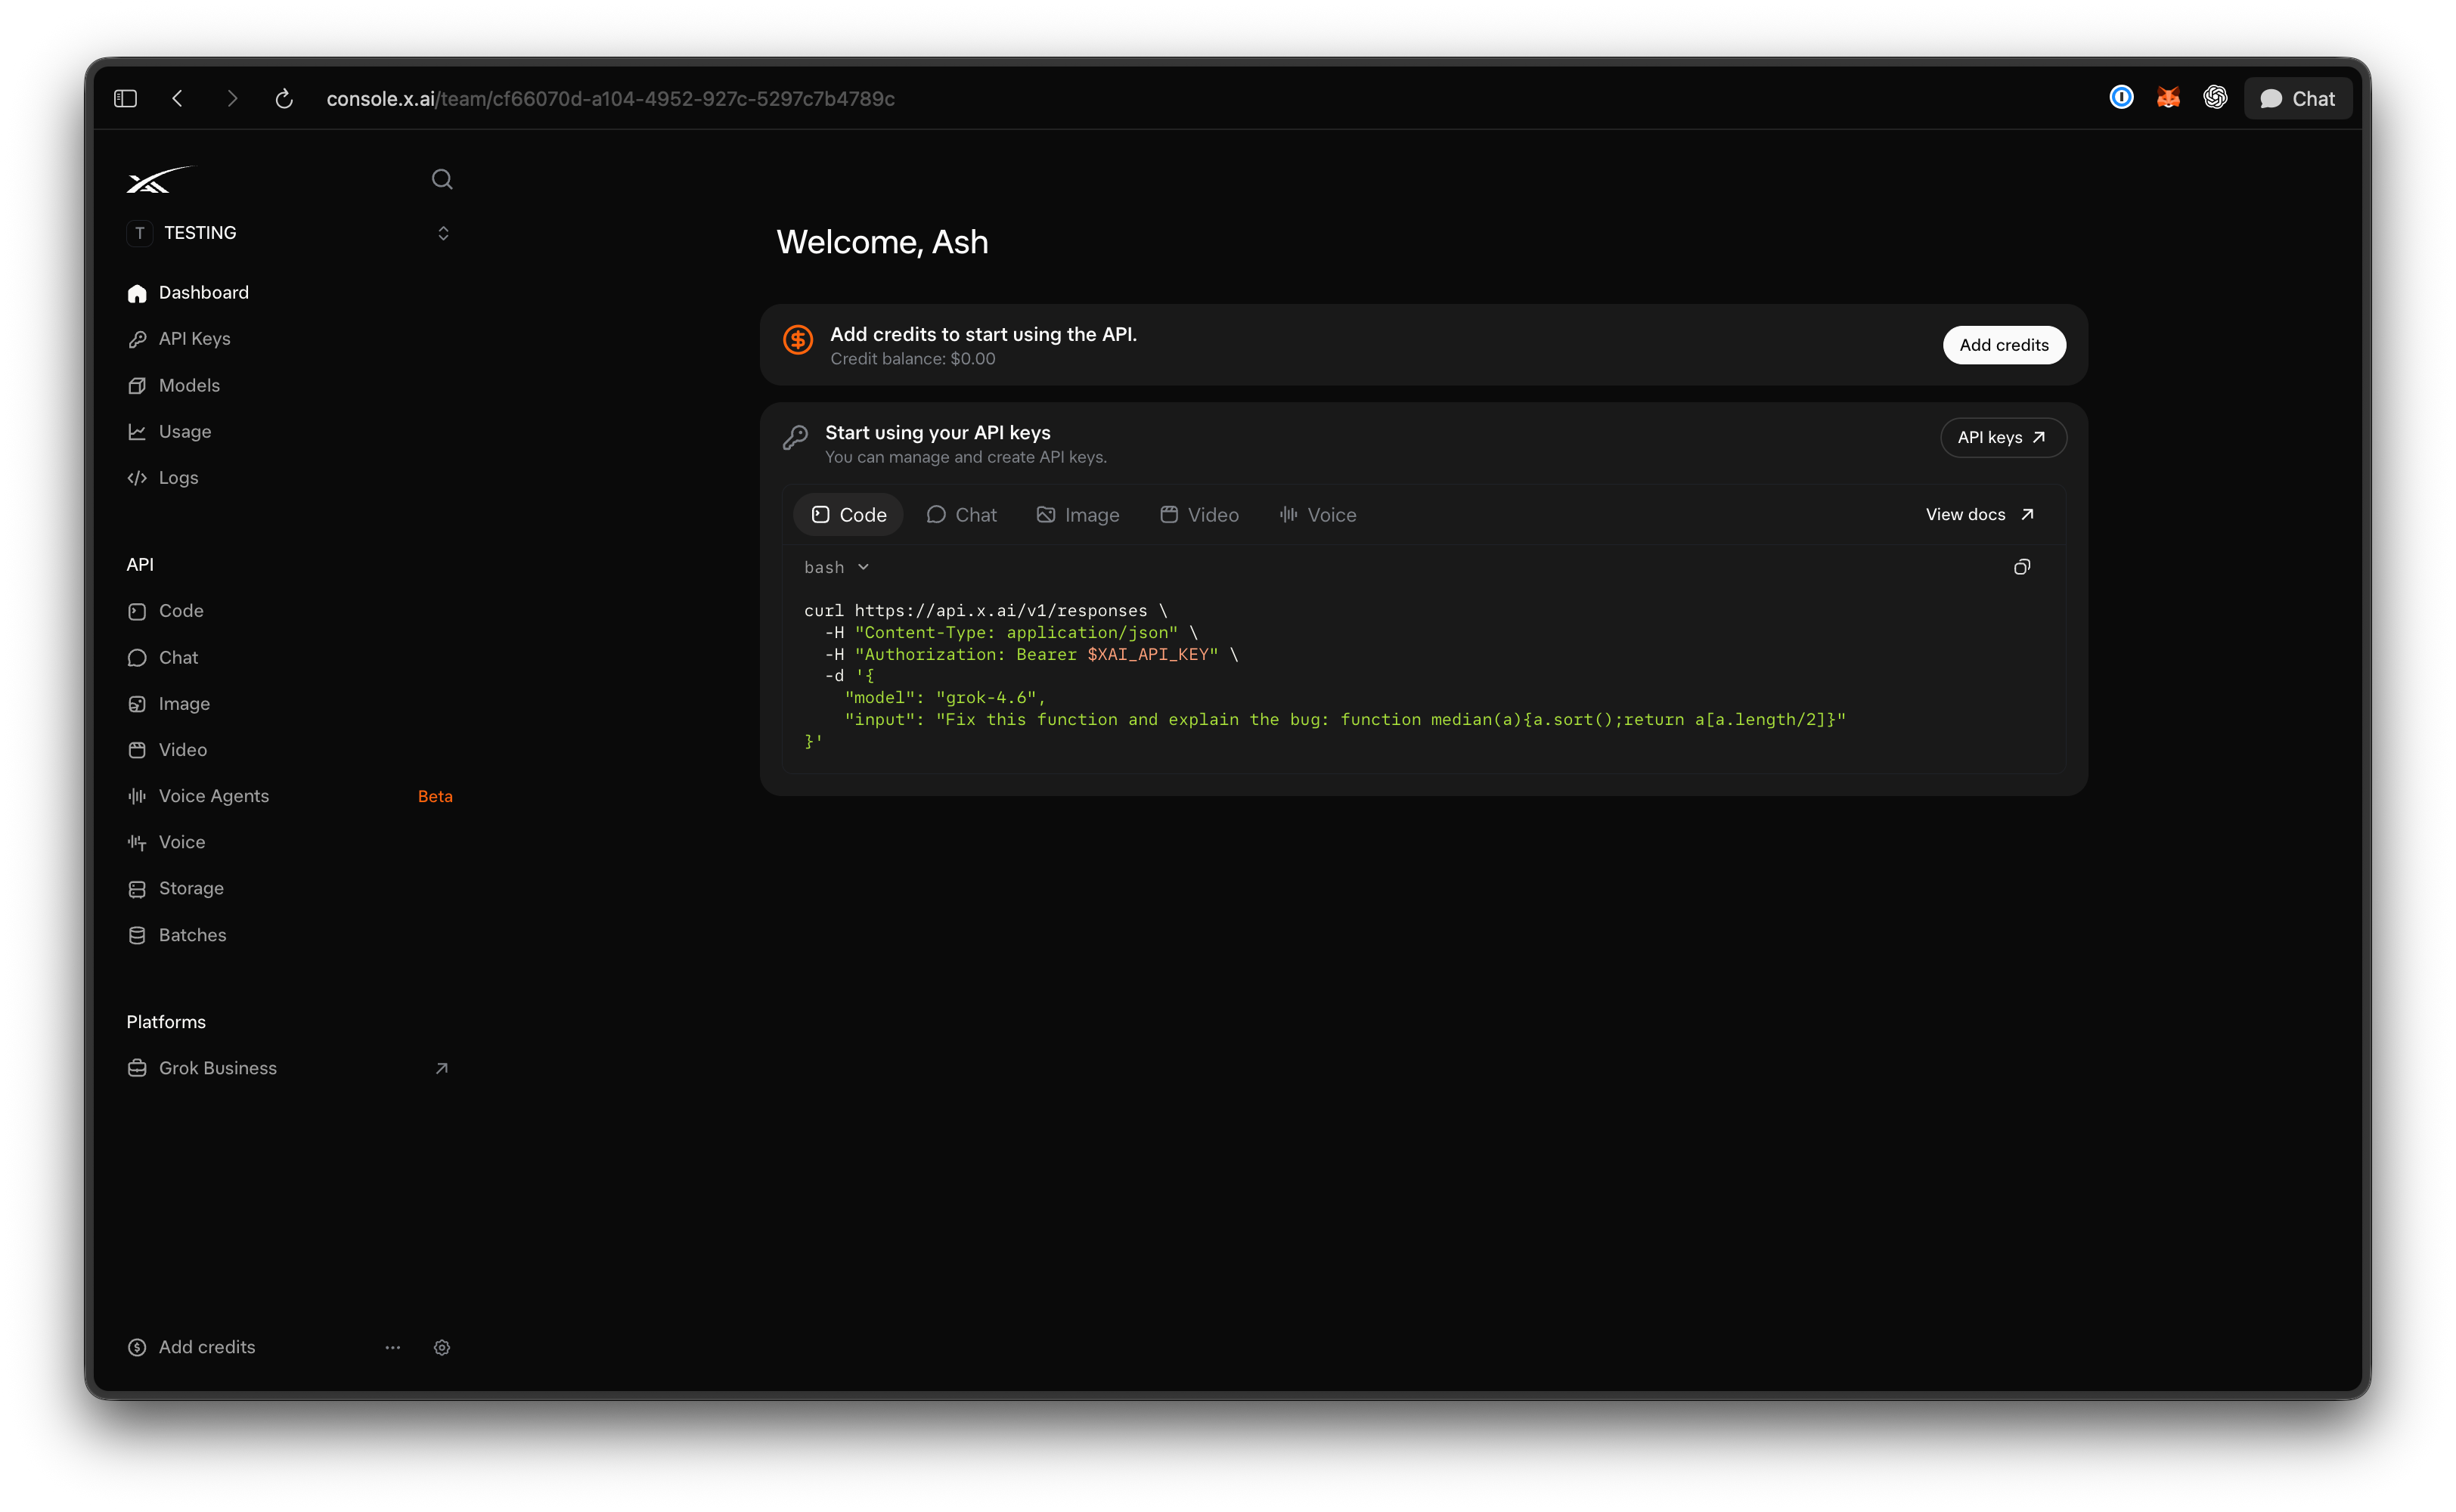
- Guthaben auf dem Konto. Die Konsole läuft mit Prepaid-Guthaben, und der offizielle Quickstart weist Sie an, Guthaben direkt nach der Anmeldung aufzuladen. Bei einem Nullsaldo werden Anfragen abgelehnt.
- curl (wird mit macOS und den meisten Linux-Distributionen geliefert) und Python 3.9 oder neuer mit
pip. - Apidog, wenn Sie die Anfrage speichern, testen und teilen möchten. Der kostenlose Plan deckt 4 Benutzer ab, was für ein kleines Team ausreicht. Laden Sie Apidog herunter vor Schritt 4.
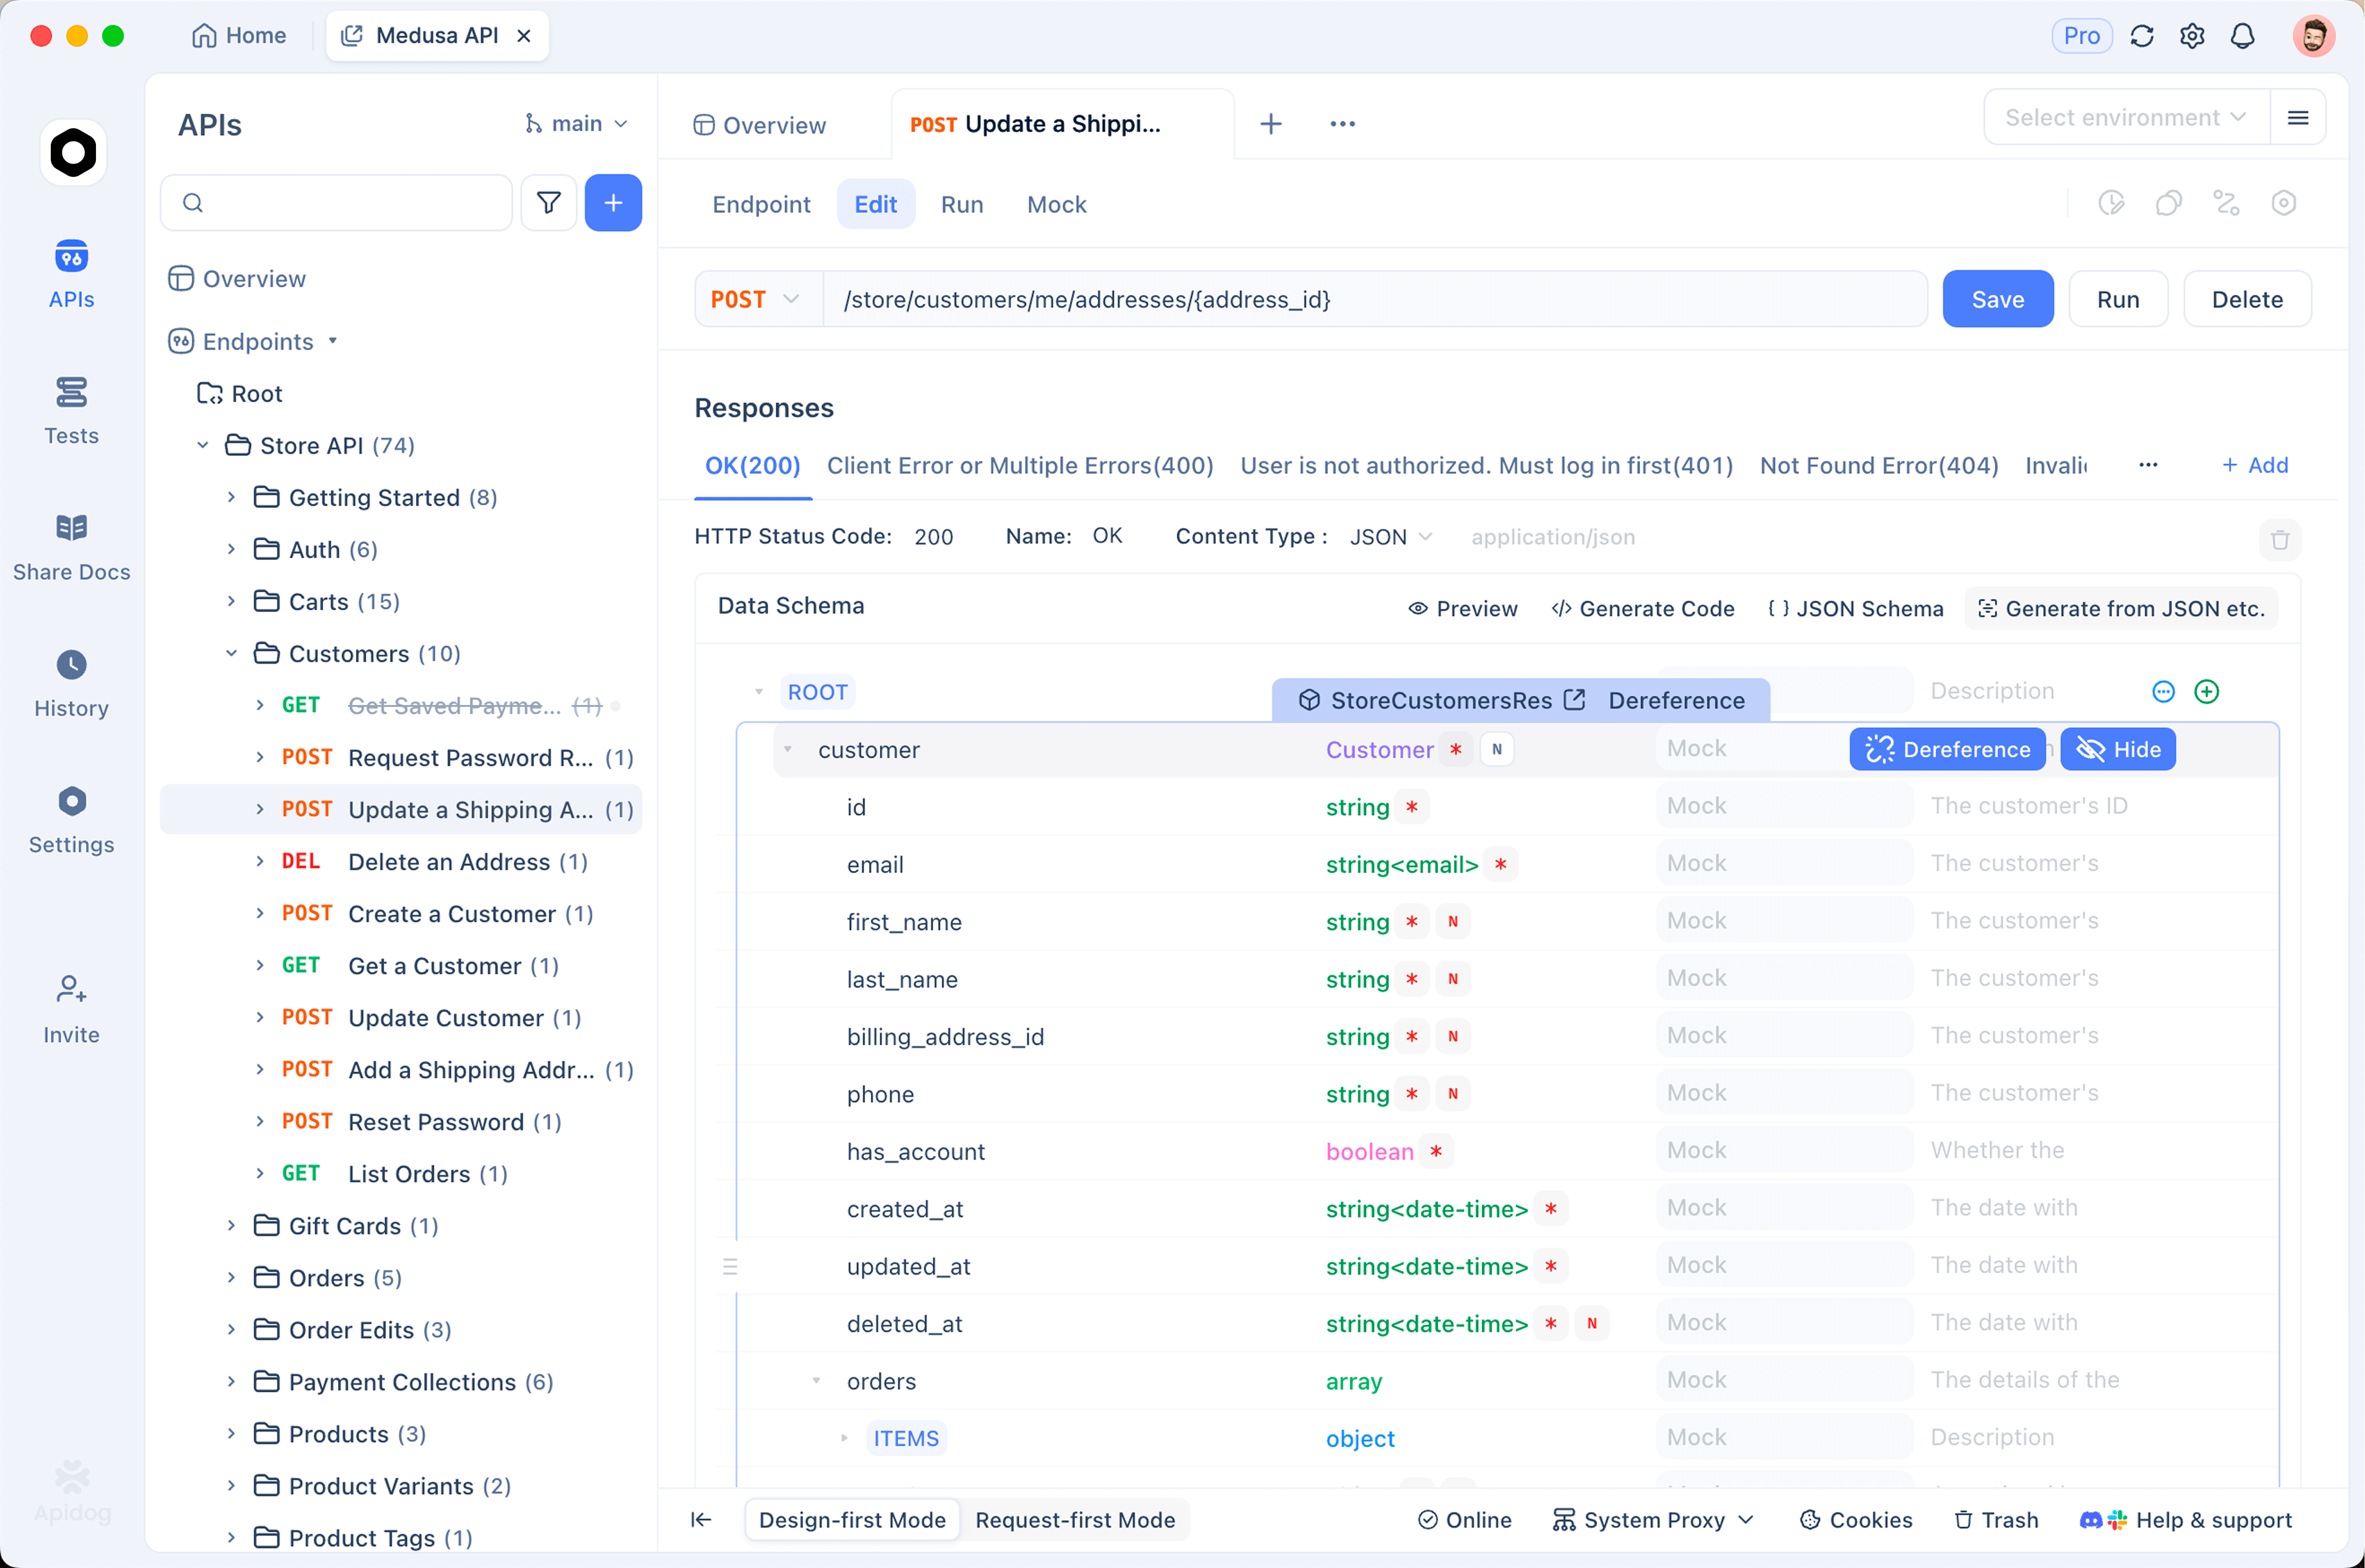
Schritt 1: Schlüssel in der xAI-Konsole erstellen
- Melden Sie sich an und öffnen Sie „Billing“ (Rechnungsstellung). Unter „API spend management“ (API-Ausgabenverwaltung) kaufen Sie Guthaben per Karte (sofort verfügbar) oder Banküberweisung (zwei bis drei Werktage, gemäß den Abrechnungsdokumenten).
- Öffnen Sie die Seite „API Keys“ (API-Schlüssel). Der Quickstart verlinkt sie unter
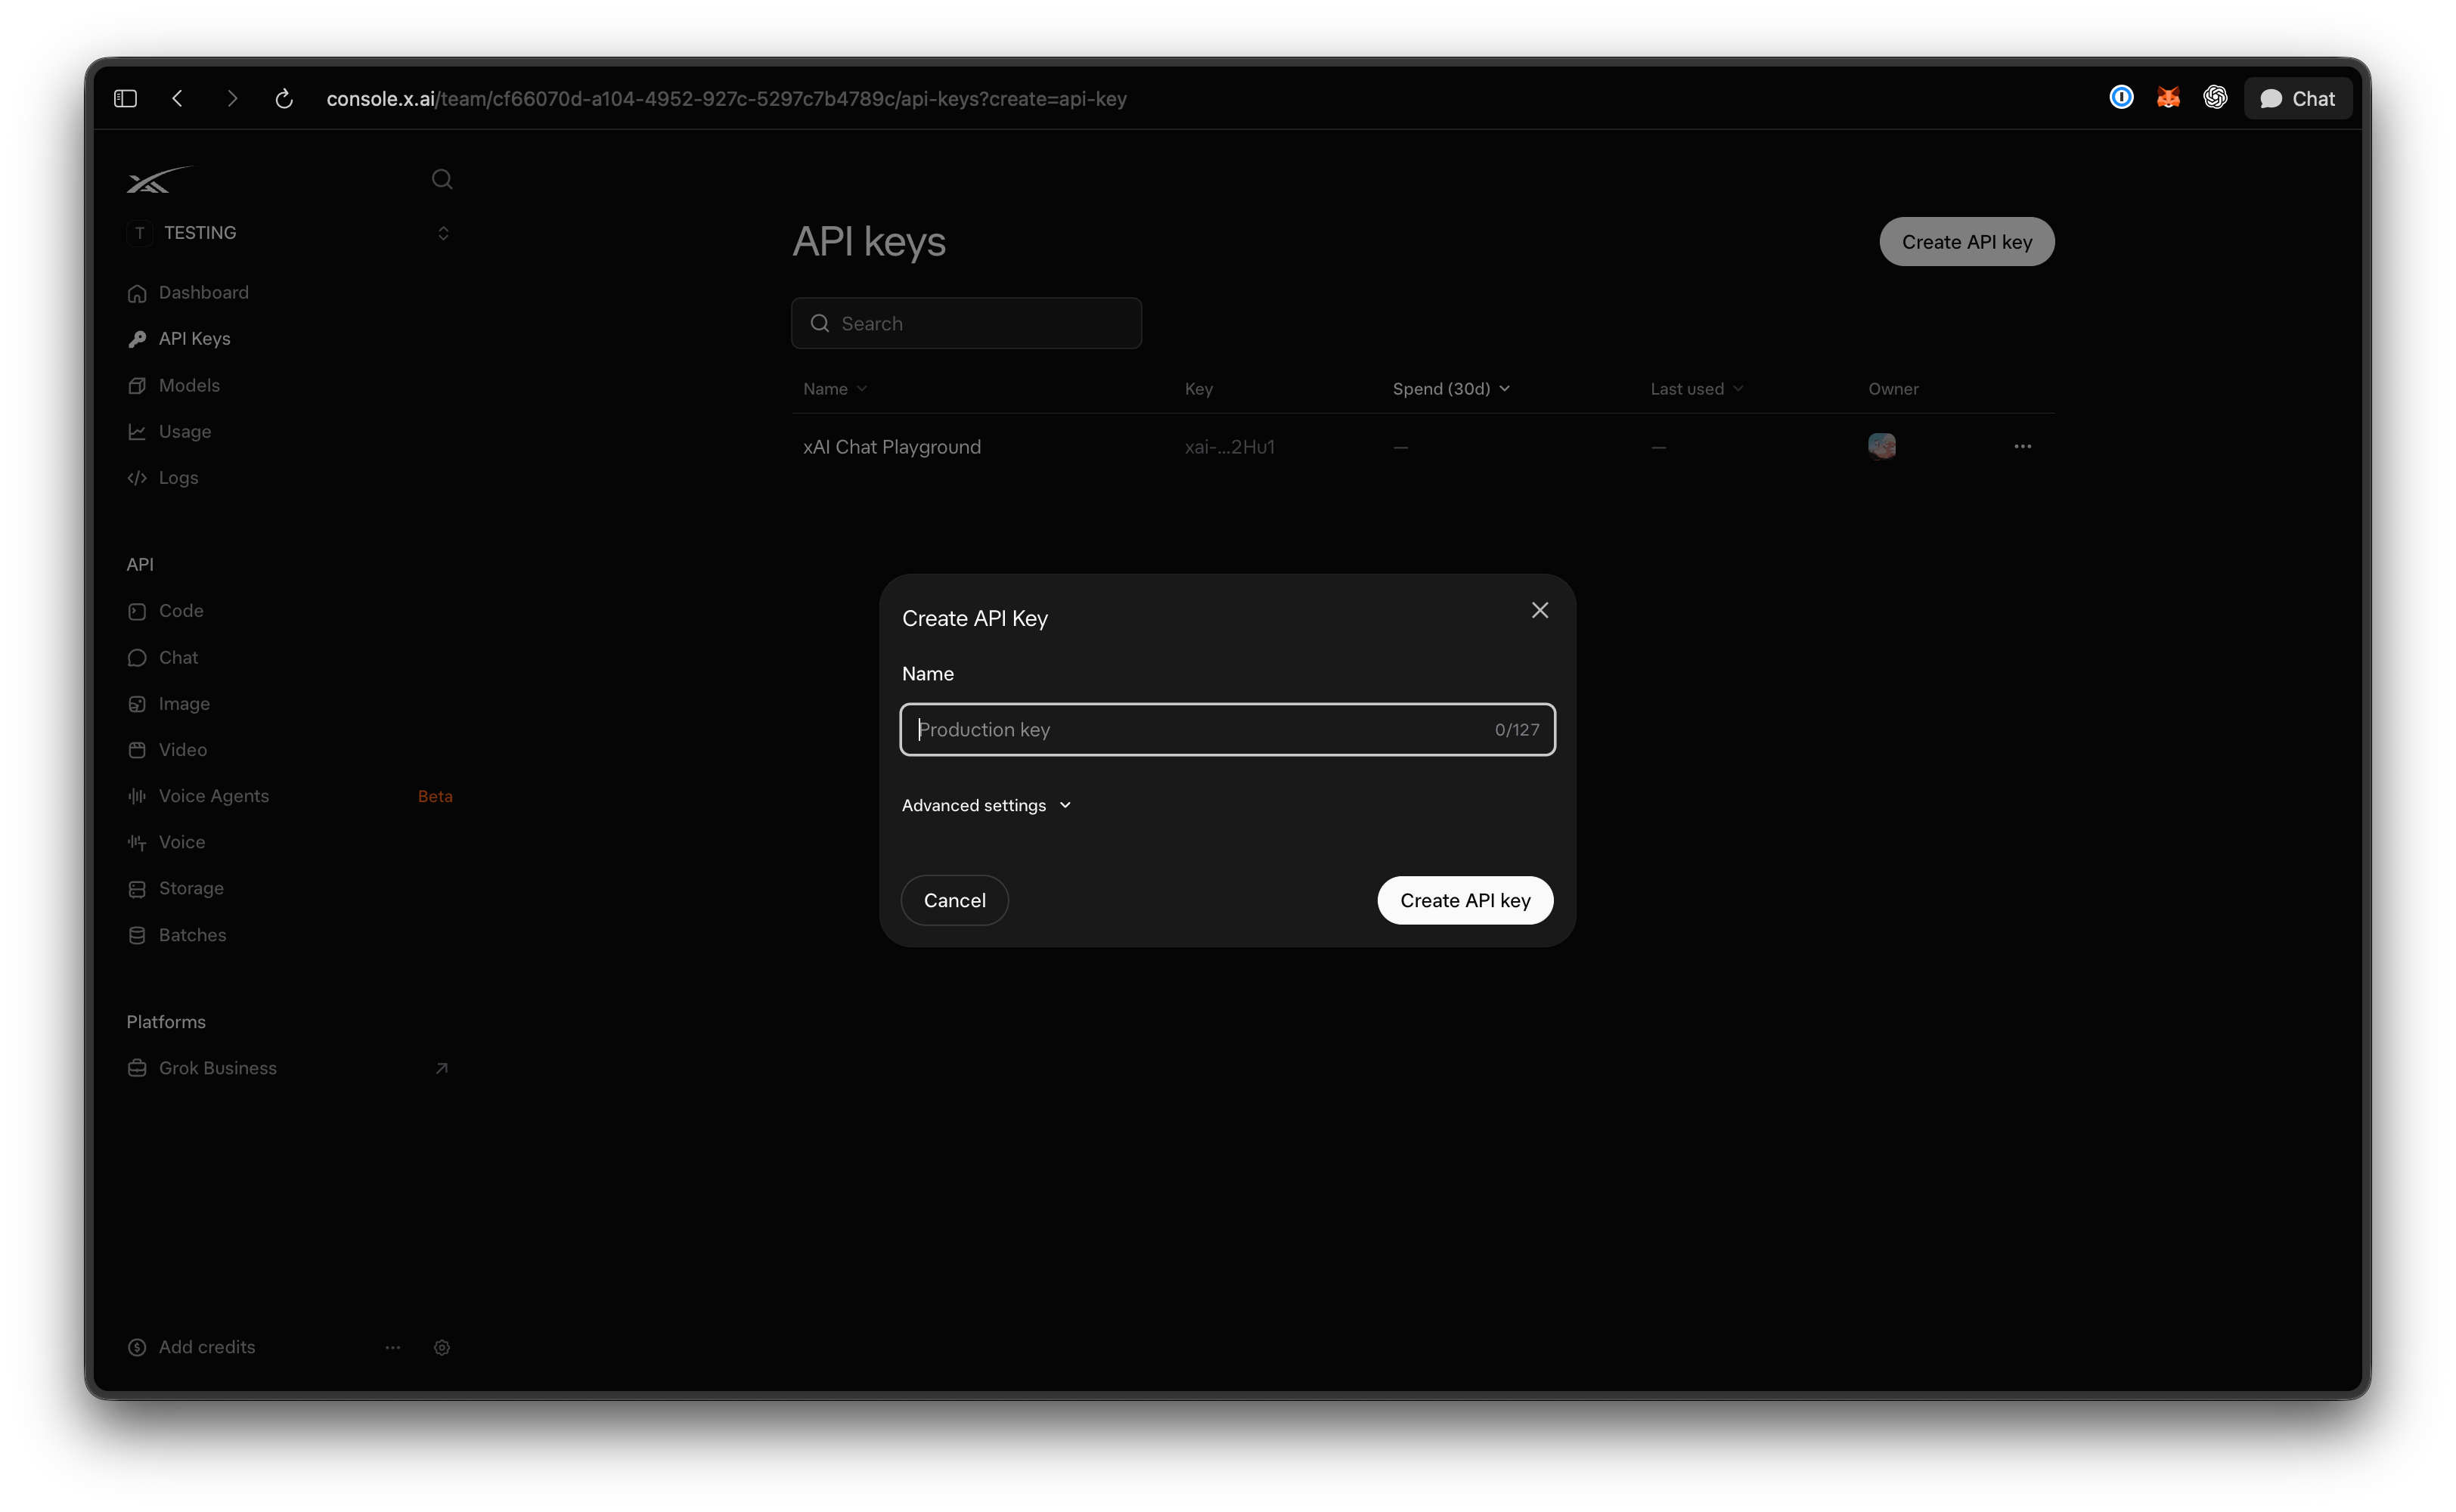
console.x.ai/team/default/api-keys. Das Segmentteamist wichtig: Schlüssel gehören zu einem Team, nicht zu Ihrem persönlichen Login. - Klicken Sie auf „Create API key“ (API-Schlüssel erstellen) und geben Sie ihm einen Namen, den Sie in sechs Monaten wiedererkennen werden. „apidog-local-dev“ ist besser als „key1“.
- Kopieren Sie den Schlüssel, sobald er erstellt wurde. Betrachten Sie dies als das einzige Mal, dass Sie den vollständigen Wert sehen werden.
- Speichern Sie ihn als Umgebungsvariable statt im Code:
export XAI_API_KEY="paste-your-key-here"
XAI_API_KEY ist der Variablenname, den die offiziellen Docs verwenden, sodass xAIs eigenes SDK und die meisten Community-Integrationen ihn ohne zusätzliche Konfiguration übernehmen.
Ein Schlüssel pro Umgebung ist eine gute Gewohnheit. Separate Schlüssel für lokale Entwicklung, CI und Produktion bedeuten, dass ein geleakter Laptop-Schlüssel gelöscht werden kann, ohne etwas anderes zu beeinträchtigen.
Schritt 2: Ihren ersten Aufruf mit curl tätigen
xAIs primärer Text-Endpunkt ist POST https://api.x.ai/v1/responses. Senden Sie den Schlüssel im Authorization-Header, JSON im Body und die Modell-ID im Feld model:
curl https://api.x.ai/v1/responses \
  -H "Authorization: Bearer $XAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "grok-4.6",
    "instructions": "You are a senior backend engineer. Answer in three sentences.",
    "input": "My API returns 429 to a client that retries instantly. What should the client change?"
  }'
Eine erfolgreiche Antwort ist JSON mit einem output-Array. Der Text befindet sich unter output[].content[].text mit "type": "output_text", und ein usage-Objekt meldet input_tokens, output_tokens und total_tokens, plus Aufschlüsselungen für Reasoning- und gecachte Tokens. Diese Nutzungszahlen sind die Grundlage Ihrer Abrechnung, protokollieren Sie sie also vom ersten Tag an.
Zwei wissenswerte Details:
instructionsist der System-Prompt. Sie könneninputauch als Array von{role, content}-Nachrichten übergeben, wenn Sie das Chat-Format bevorzugen.- Wenn Sie bestehenden Code im OpenAI-Stil haben, funktioniert
POST https://api.x.ai/v1/chat/completionsweiterhin mit demselben Schlüssel und derselben Modell-ID. xAI bezeichnet ihn als Legacy-Endpunkt und liefert neue Funktionen zuerst an Responses aus, beginnen Sie also neue Projekte mit/v1/responses.
Für Streaming, Tool-Aufrufe und Bildeingaben an diesem Endpunkt, siehe wie man die Grok 4.6 API verwendet.
Schritt 3: Derselbe Aufruf aus Python
xAIs REST-API ist mit dem OpenAI SDK kompatibel, sodass Sie keine neue Client-Bibliothek benötigen. Richten Sie base_url auf xAI und lesen Sie den Schlüssel aus der Umgebung:
import os
from openai import OpenAI

client = OpenAI(
    api_key=os.environ["XAI_API_KEY"],
    base_url="https://api.x.ai/v1",
)

response = client.responses.create(
    model="grok-4.6",
    instructions="You are a senior backend engineer. Answer in three sentences.",
    input="My API returns 429 to a client that retries instantly. What should the client change?",
)

print(response.output_text)
print(response.usage.input_tokens, response.usage.output_tokens)
Installieren Sie das SDK mit pip install openai. Das Lesen von os.environ["XAI_API_KEY"] löst einen klaren KeyError aus, wenn die Variable fehlt, was besser ist, als einen leeren Bearer-Header zu senden und einen 401er zu debuggen.
xAI veröffentlicht auch ein natives Python SDK (xai-sdk) mit gRPC-Transport und zusätzlichen Funktionen wie Collections und der Voice API. Für einen ersten Aufruf ist der OpenAI-Client der kürzere Weg.
Schritt 4: Den Schlüssel in Apidog speichern und testen
Das Einfügen eines Schlüssels in ein Terminal funktioniert einmal. Das Teilen der Anfrage mit einem Teamkollegen, das erneute Ausführen nach einem Modell-Update oder das Einbinden in CI ist der Punkt, an dem ein API-Client seinen Platz verdient. Hier ist der Ablauf in Apidog.
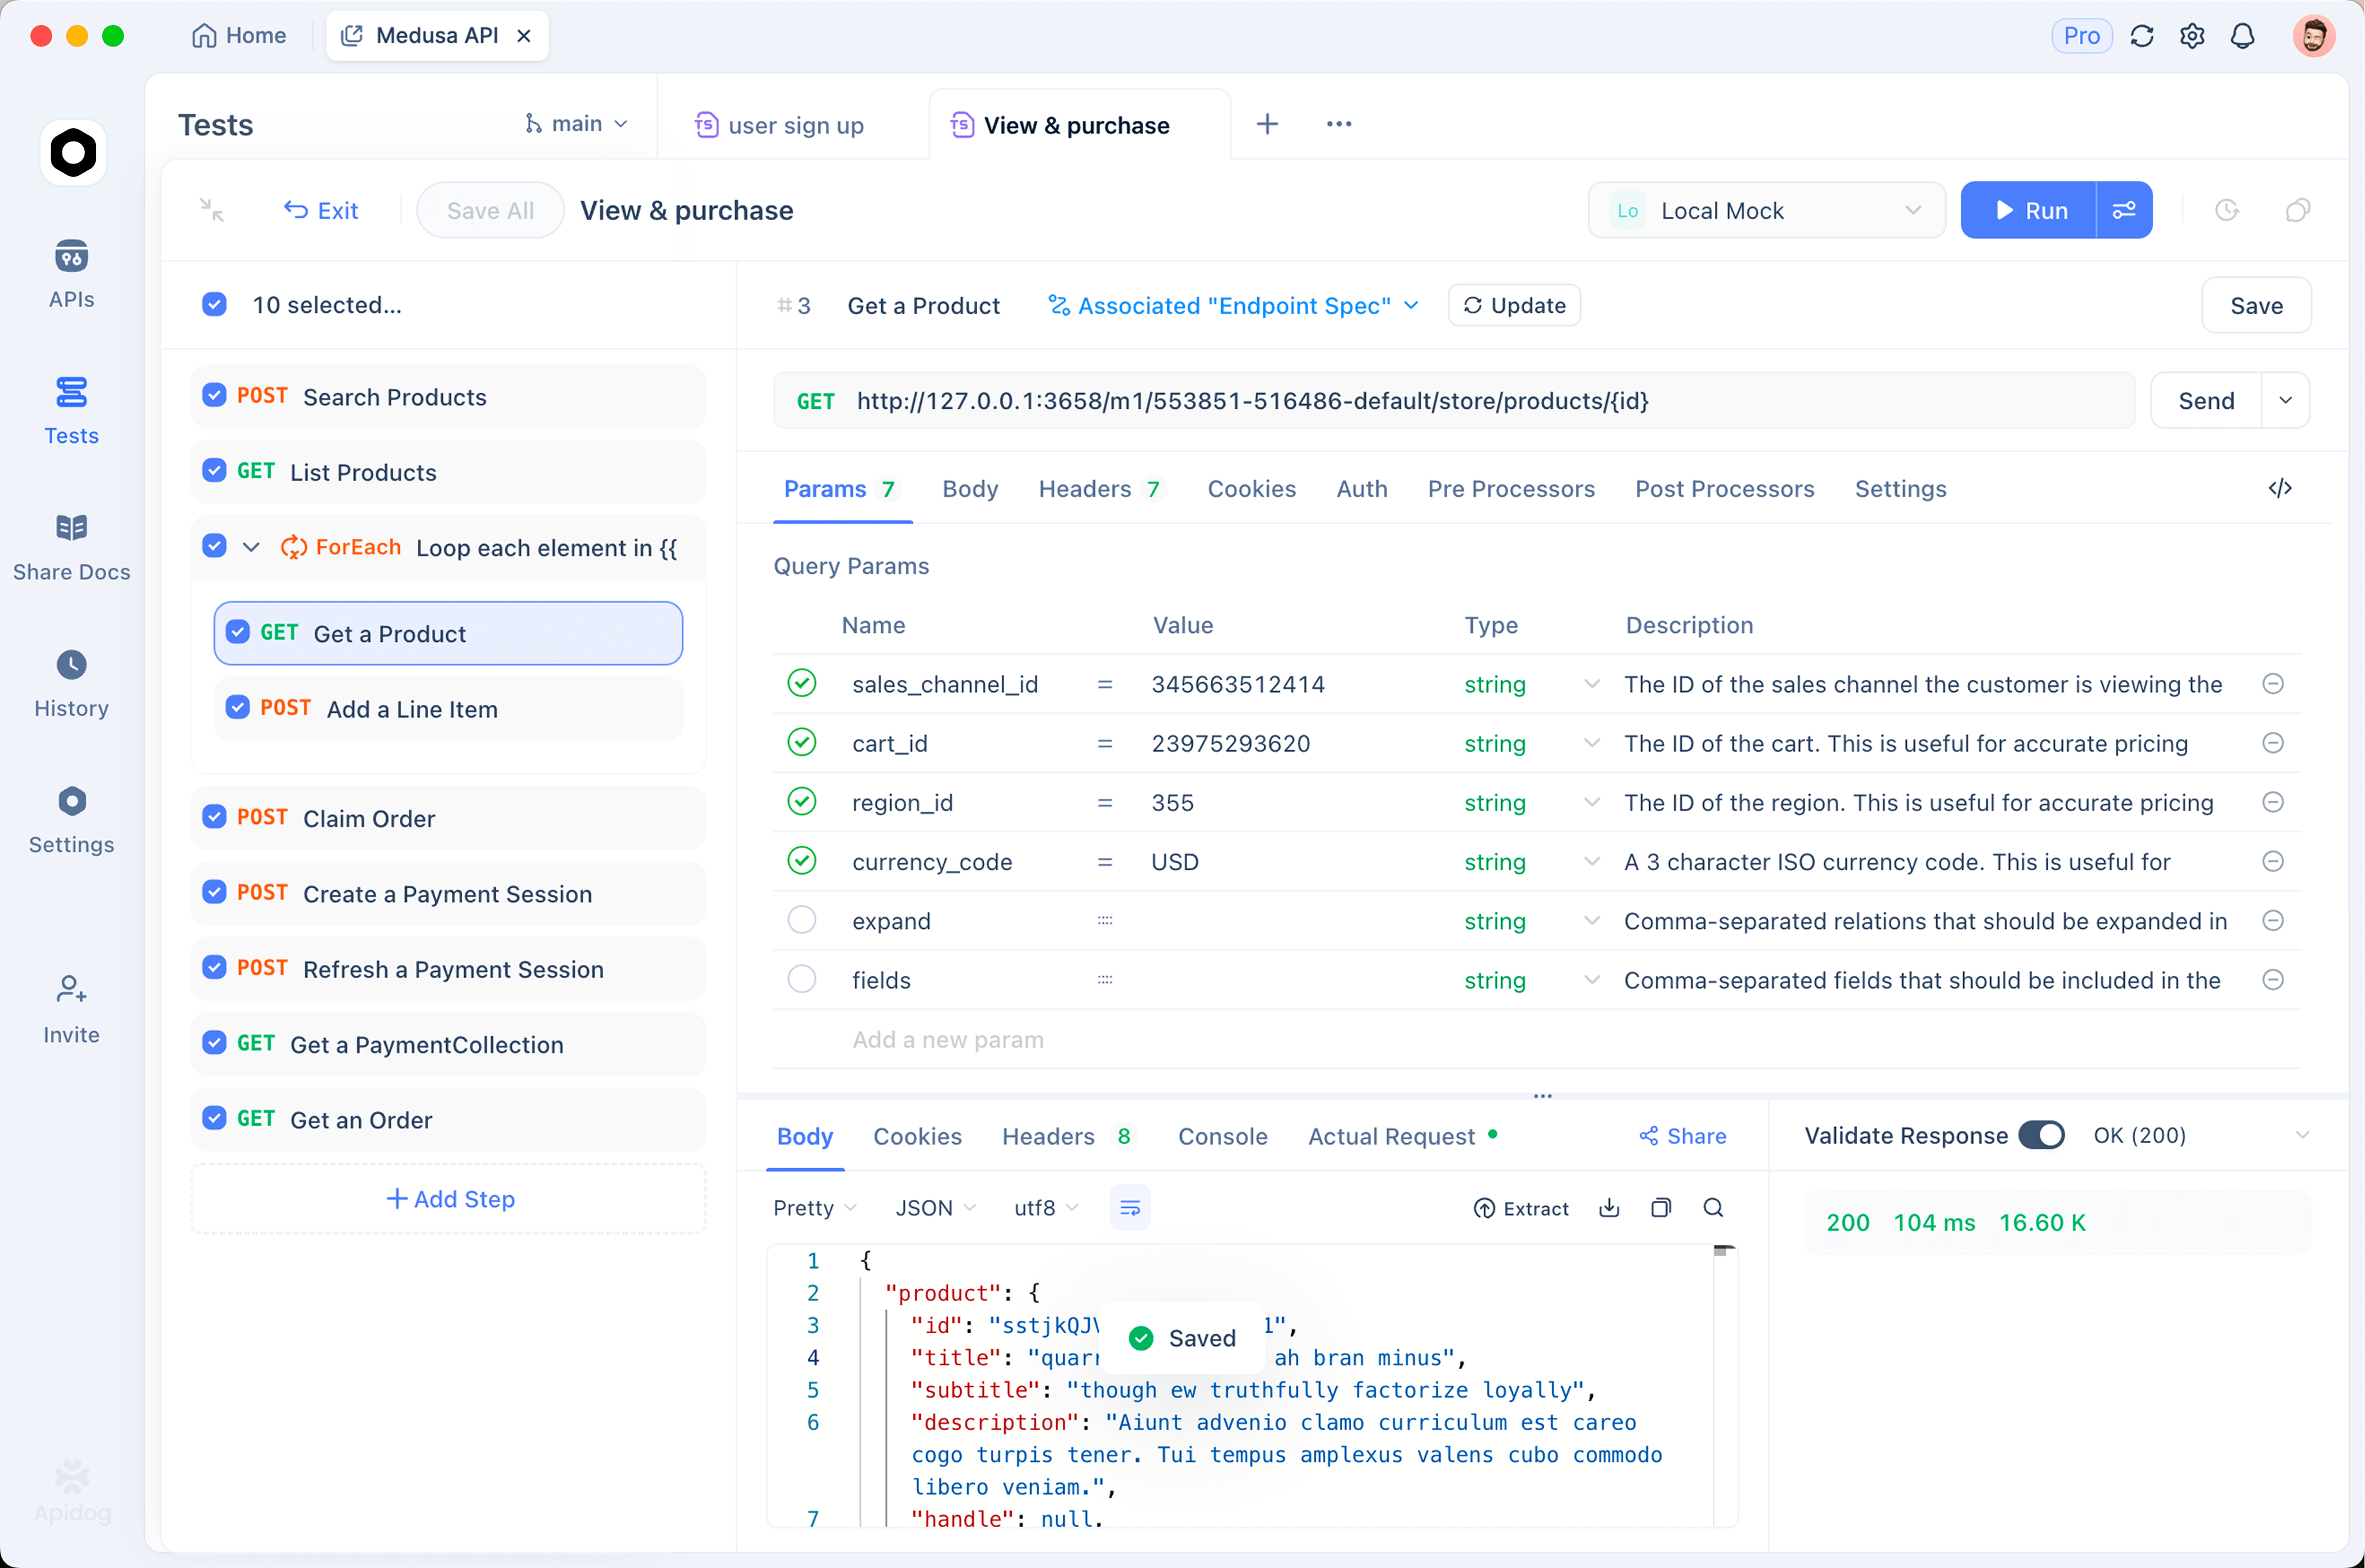
Speichern Sie den Schlüssel als lokalen Wert. Öffnen Sie „Environments“, erstellen Sie eine mit dem Namen „xAI“ und fügen Sie zwei Variablen hinzu: baseUrl mit dem geteilten Wert https://api.x.ai/v1 und XAI_API_KEY mit einem Platzhalter als geteiltem Wert und Ihrem echten Schlüssel als lokalem Wert. Geteilte Werte werden mit Teamkollegen synchronisiert; lokale Werte bleiben im Cache Ihres Clients auf Ihrer Maschine und erreichen niemals die Server von Apidog. Der Variablenname wird mit dem Projekt ausgeliefert, das Geheimnis nicht. Apidog-Umgebungen und geheime Variablen behandelt die Aufteilung zwischen geteilten und lokalen Werten ausführlich, einschließlich der Art und Weise, wie CI seinen eigenen Schlüssel injiziert.
Senden Sie die erste Anfrage. Erstellen Sie einen neuen Endpunkt: POST {{baseUrl}}/responses. Wählen Sie auf der Registerkarte „Auth“ (Authentifizierung) „Bearer Token“ aus und geben Sie {{XAI_API_KEY}} ein. Fügen Sie den JSON-Body aus Schritt 2 ein, wählen Sie die xAI-Umgebung aus und klicken Sie auf „Send“ (Senden). Das Antwortfenster zeigt Status, Timing und den geparsten Body an, sodass Sie in output und usage klicken können, anstatt rohes JSON zu lesen.
Speichern Sie es als Test. Fügen Sie in den Post Processors einen Assert-Schritt hinzu: Statuscode gleich 200 und eine JSONPath-Überprüfung, dass $.model gleich grok-4.6 ist. Fügen Sie eine zweite Assertion hinzu, dass $.usage.output_tokens größer als 0 ist. Speichern Sie den Endpunkt, öffnen Sie „Tests“, erstellen Sie ein Testszenario und importieren Sie den Endpunkt dorthin. Von da an wird mit einem Klick der Aufruf erneut ausgeführt und Ihnen mitgeteilt, ob der Schlüssel, die Modell-ID und die Antwortstruktur noch funktionieren.
Optional: Mocken Sie es. Speichern Sie die echte Antwort als Beispiel am Endpunkt und wechseln Sie zur Mock-URL von Apidog. Frontend-Arbeiten und Unit-Tests können gegen eine gefälschte Grok-Antwort ausgeführt werden, ohne Guthaben auszugeben oder Ratenbegrenzungen zu erreichen.
Limits, Guthaben und Preise
Abrechnung. Guthaben werden pro Team im Voraus bezahlt. Die automatische Aufladung kann mehr kaufen, wenn Ihr Guthaben unter einen von Ihnen festgelegten Schwellenwert fällt (mindestens 5 $ pro Aufladung), mit einer monatlichen Obergrenze und einer Warnung bei 80 % davon. Die monatliche Rechnungsstellung existiert, ist aber standardmäßig deaktiviert und läuft über den xAI-Vertrieb; mit dem standardmäßigen Rechnungs-Limit von 0 $ werden Anfragen abgelehnt, sobald das Prepaid-Guthaben aufgebraucht ist.
Grok 4.6 Preise pro Million Tokens, von der offiziellen Preisseite:
| Prompt-Größe | Eingabe | Gecachte Eingabe | Ausgabe |
|---|---|---|---|
| Unter 200k Tokens | $2.00 | $0.50 | $6.00 |
| 200k Tokens oder mehr | $4.00 | $1.00 | $12.00 |
Das Kontextfenster beträgt 500k Tokens. Eine Anfrage, deren Prompt die 200k-Schwelle überschreitet, wird für alle ihre Tokens zum höheren Satz abgerechnet, nicht nur für den Überlauf.
Ratenbegrenzungen. xAI begrenzt Anfragen pro Sekunde und Tokens pro Minute. Die Zahlen hängen von Ihrer Stufe ab: fünf Stufen (0 bis 4) plus Enterprise, die automatisch durch kumulierte Ausgaben seit dem 1. Januar 2026 freigeschaltet werden, und eine Stufe wird niemals herabgestuft. Die aktuellen Limits Ihres Teams finden Sie auf der Modellseite in der Konsole. Jedes Token zählt zum TPM, einschließlich Reasoning-Tokens und gecachten Prompt-Tokens.
Kostenlose Guthaben. Die Dokumentation von xAI beschreibt ein Prepaid-Modell und bewirbt keine dauerhafte kostenlose Stufe für die API. Werbeguthaben sind zeitweise in der Konsole aufgetaucht; überprüfen Sie Ihre eigene Abrechnungsseite, anstatt sich auf einen Blogbeitrag zu verlassen.
Häufige Fehler und deren Behebung
401 Unauthorized (Nicht autorisiert). Der Schlüssel fehlte, war fehlerhaft oder wurde gelöscht. Überprüfen Sie, ob der Header Authorization: Bearer <key> mit einem einzelnen Leerzeichen lautet, ob $XAI_API_KEY in der Shell gesetzt ist, die curl ausführt (echo $XAI_API_KEY | wc -c sollte mehr als 1 ausgeben), und ob der Schlüssel noch in der Konsole existiert. Ein nachgestellter Zeilenumbruch vom Kopieren und Einfügen ist eine klassische Ursache.
403 Forbidden (Verboten). Der Schlüssel ist gültig, aber nicht berechtigt, das Gewünschte zu tun. Wahrscheinliche Gründe: Der Schlüssel oder das Team ist blockiert, das Guthaben ist bei einem Rechnungslimit von 0 $ erschöpft, oder das Team hat keinen Zugriff auf das Modell. Überprüfen Sie zuerst die Abrechnung und dann den Schlüssel auf der Seite „API Keys“.
429 Too Many Requests (Zu viele Anfragen). Sie haben die RPS- oder TPM-Obergrenze für Ihre Stufe erreicht. Fügen Sie exponentielles Backoff mit Jitter hinzu, begrenzen Sie die Parallelität, kürzen Sie die Prompt-Größe und verschieben Sie Massenarbeiten auf die Batch-API. Wenn Sie den ganzen Tag an der Obergrenze sitzen, ist die Lösung eine höhere Ausgabenstufe, nicht Code.
400 Bad Request (Fehlerhafte Anfrage). Meistens eine falsche Modell-ID (grok-4.6, nicht grok-4-6) oder ungültiges JSON. Der Fehlerkörper nennt das Feld.
Eine ausführlichere Anleitung zum Lesen dieser Antworten, einschließlich Streaming- und Tool-Aufruffehlern, finden Sie unter wie man Grok 4.6 API-Anfragen testet und debuggt.
FAQ
Gibt es einen kostenlosen Grok API-Schlüssel?
Nicht als dokumentiertes, dauerhaftes Angebot. Die API läuft mit Prepaid-Guthaben, und der Quickstart weist Sie an, Guthaben vor dem ersten Aufruf aufzuladen. Wenn Ihr Ziel ist, Grok auszuprobieren, anstatt darauf aufzubauen, behandelt wie man Grok kostenlos nutzt die Verbraucherwege, die keinen Schlüssel benötigen.
Funktioniert ein Grok API-Schlüssel mit dem OpenAI SDK?
Ja. Setzen Sie base_url="https://api.x.ai/v1" und übergeben Sie Ihren xAI-Schlüssel als api_key. Sowohl client.responses.create() als auch der Legacy-Aufruf client.chat.completions.create() funktionieren mit model="grok-4.6".
Welche Modell-ID sollte ich in Anfragen verwenden?
grok-4.6 für das Flaggschiff. Der Alias grok-4.6-latest verfolgt die neueste Revision. Ältere IDs wie grok-4.5 und grok-4.3 bleiben mit eigener Preisgestaltung gelistet, aber neue Arbeiten sollten mit 4.6 beginnen.
Was sollte ich tun, wenn mein Schlüssel kompromittiert wird?
Löschen Sie ihn sofort auf der Seite „API Keys“, erstellen Sie einen Ersatz und aktualisieren Sie die Umgebungsvariable überall dort, wo sie verwendet wird. Durchsuchen Sie dann Ihre Repositories und CI-Logs nach dem alten Wert. Im Enterprise-Plan von Apidog kennzeichnet der Secret Scanner Schlüssel, die in Anfragen, Variablen, Skripten und Dokumenten vorhanden sind, was den Fall abfängt, dass jemand einen Schlüssel in einen geteilten Wert statt in einen lokalen Wert eingefügt hat.
Nächster Schritt
Sie haben jetzt einen funktionierenden Grok API-Schlüssel, einen erfolgreichen curl- und Python-Aufruf und die Anfrage in Apidog als wiederholbaren Test gespeichert. Richten Sie diesen Test auf Ihre echten Prompts aus, beobachten Sie die usage-Zahlen, und Sie werden Ihre Ausgaben und Ihren Spielraum bei den Ratenbegrenzungen kennen, bevor der Produktionsverkehr dies tut.