
TL;DR
GraphQL-Schema-Governance ist die Release-Disziplin, die ein Schema nützlich hält, während es sich ändert. Klassifizieren Sie vor jedem Release Schemaänderungen, testen Sie repräsentative Client-Operationen, veröffentlichen Sie einen Deprecation-Pfad und überprüfen Sie die Dokumentation. Ein gemeinsamer Arbeitsbereich wie Apidog gibt Design, Anfragen, Tests, Dokumentation und Mock-Arbeit ein Zuhause.
- Behandeln Sie das GraphQL-Schema als öffentlichen Vertrag, nicht als internes Implementierungsdetail.
- Erkennen Sie Breaking Changes, bevor sie Clients erreichen.
- Fügen Sie ein Ersatzfeld hinzu, bevor Sie ein altes Feld veralten lassen.
- Testen Sie gespeicherte Operationen gegen das Kandidatenschema und den Antwortvertrag.
- Dokumentieren Sie Verantwortlichkeit, Review-Entscheidungen, Auswirkungen auf Konsumenten und Entfernungstermine.
- Veröffentlichen Sie Release Notes, die Client-Teams mitteilen, was sie wann ändern müssen.
Einleitung
GraphQL-Schema-Governance verhindert, dass API-Releases mobile Apps, Webclients, Integrationen und interne Dienste ohne Warnung brechen. GraphQL macht Client-Abfragen flexibel, aber jedes Feld, jedes Argument, jeder Enum-Wert, jede Nullability-Regel und jedes Eingabeobjekt wird Teil eines Vertrags, sobald ein Client davon abhängt.
Dieser Vertrag ändert sich oft. Ein Produktteam benennt displayName um. Ein Backend-Team macht eine optionale Eingabe verpflichtend. Ein Abrechnungsdienst entfernt einen Enum-Wert. Jede Änderung kann im Schema-Editor harmlos aussehen, während sie eine gespeicherte Operation in der Produktion ungültig macht.
Die GraphQL-Spezifikation beschreibt das Typsystem, die Validierungsregeln und die Belange der Schema-Evolution von GraphQL. Sie gibt Teams die gemeinsame Sprache. Governance liefert den Release-Prozess: Wer eine Änderung prüft, wie Teams die Auswirkungen auf Clients bewerten, wie sie sie testen und wie sie alte Felder außer Betrieb nehmen, ohne einen überraschenden Ausfall.
Dieser Artikel konzentriert sich auf Release-Kontrolle statt auf eine GraphQL-Einführung. Wenn Ihr Team zuerst einen Workflow auf Anfrageebene benötigt, lesen Sie wie man GraphQL-APIs in Apidog testet. Der nächste Schritt besteht darin, diese Tests zu einem dauerhaften Schemaänderungsprozess zu machen.
Was ist GraphQL-Schema-Governance?
GraphQL-Schema-Governance ist ein wiederholbarer Prozess zum Prüfen, Testen, Dokumentieren und Genehmigen von Schemaänderungen vor dem Release. Er identifiziert client-brechende Änderungen, verlangt einen genehmigten Migrationspfad und hält Verantwortlichkeiten sichtbar. Das Ziel ist eine vorhersehbare Schema-Evolution: Clients erhalten Zeit und Anweisungen, um zu wechseln, bevor ein alter Vertrag verschwindet.
Governance bedeutet nicht, ein Schema einzufrieren. Eine gesunde GraphQL-API ändert sich mit dem Produkt. Der Prozess ermöglicht es ihr, sich sicher zu ändern.
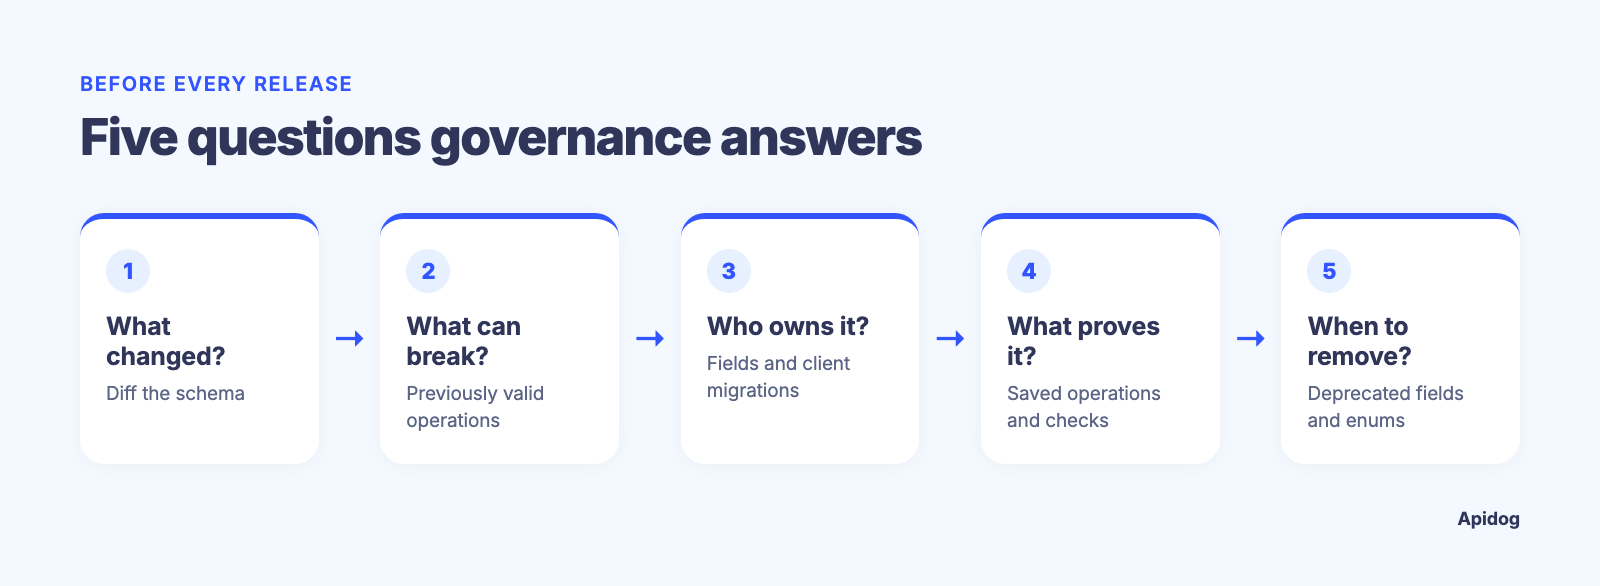
Eine nützliche Governance-Richtlinie beantwortet fünf Fragen für jeden Pull Request oder Release-Kandidaten:
- Was hat sich im Schema geändert?
- Welche Änderungen können eine zuvor gültige Client-Operation fehlschlagen lassen?
- Wem gehören die betroffenen Felder und Client-Migrationen?
- Welche gespeicherten Operationen und Antwortprüfungen belegen Kompatibilität?
- Wann kann ein veraltetes Feld oder ein Enum-Wert entfernt werden?
Diese Fragen verwandeln eine vage Anfrage nach „API-Review“ in Belege, die ein Reviewer prüfen kann.
Warum GraphQL einen expliziten Release-Prozess braucht
GraphQL-Clients stellen ihre eigenen Selection Sets zusammen. Zwei Clients können dieselbe Query-Root aufrufen und sich dabei auf völlig unterschiedliche Felder, Fragmente, Variablen und Aliase stützen. Server-Telemetrie, gespeicherte Abfragen und Wissen der Consumer-Teams helfen alle, aber keines davon beweist allein, dass eine Änderung sicher ist.
Eine Änderung kann außerdem einen Server-Unit-Test bestehen und gleichzeitig einen Client zur Validierungszeit scheitern lassen. Das Entfernen eines Felds macht jede Operation ungültig, die es auswählt. Das Hinzufügen eines erforderlichen Eingabefelds kann Operationen ungültig machen, die es weglassen. Das Ändern eines Enums kann dazu führen, dass ein generierter Client oder ein erschöpfender Switch-Zweig eine Serverantwort nicht verarbeiten kann. Das Ersetzen eines nullable Feldtyps durch eine andere Form kann Parsing- oder UI-Annahmen brechen.
Dieselbe Spannung zeigt sich in der API-Management-Arbeit. Eine GraphQL-API-Management-Plattform sollte Teams helfen, Vertragsentscheidungen, Dokumentation und Validierung nahe an der API zu halten. Governance macht diese Fähigkeiten während eines Releases nützlich statt nach einem Vorfall.
Klassifizieren Sie Schemaänderungen, bevor Sie über sie diskutieren
Beginnen Sie jede Änderung mit einer Klassifizierung. Die Bezeichnungen müssen nicht kompliziert sein. Sie müssen den richtigen Review-Pfad erzeugen.
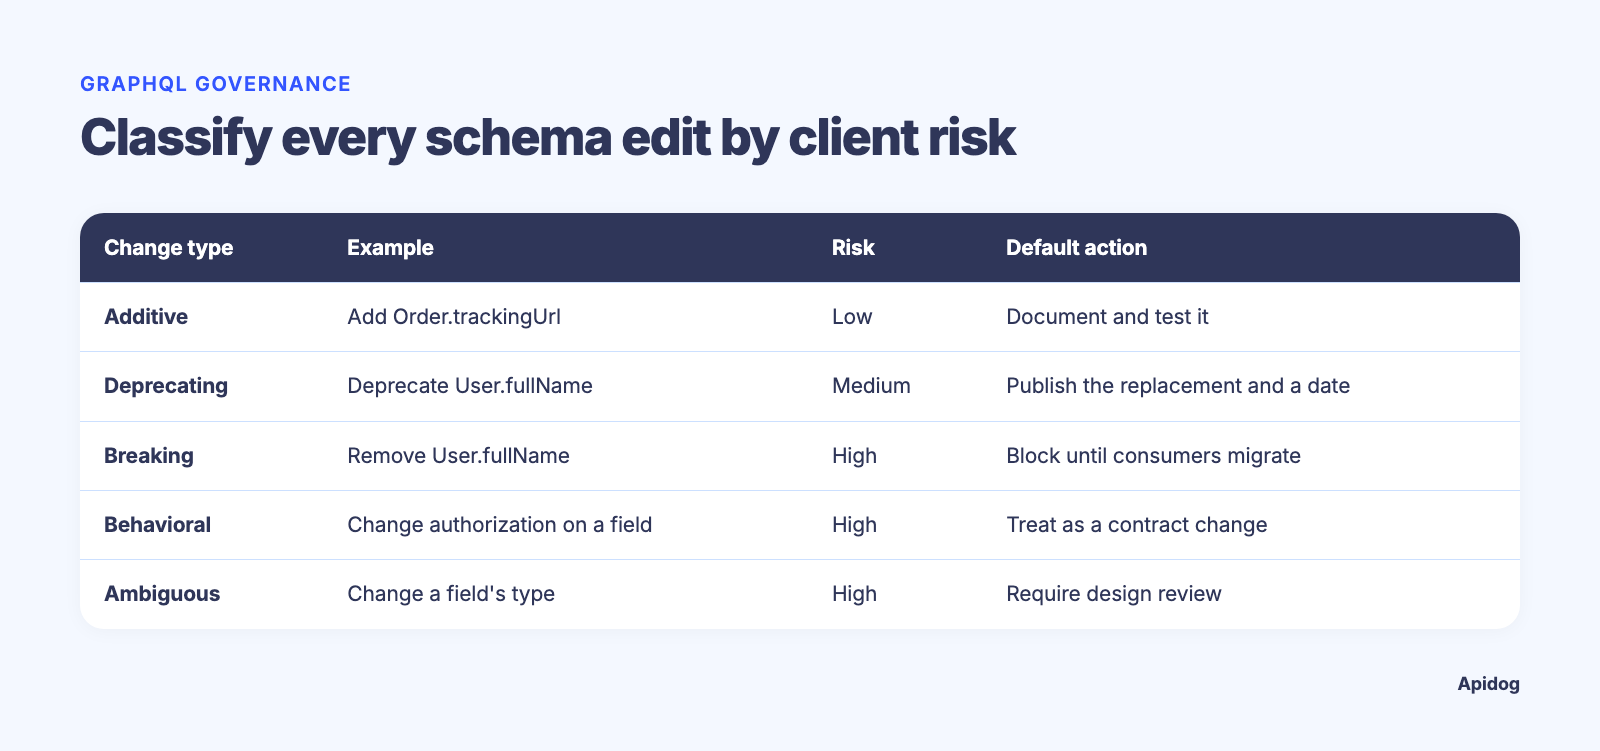
| Änderungstyp | Beispiel | Client-Risiko | Standard-Release-Aktion |
|---|---|---|---|
| Additiv | Fügen Sie Order.trackingUrl hinzu |
Gering, es sei denn Clients lehnen unbekannte Antwortfelder ab | Dokumentieren und testen |
| Veraltend | Markieren Sie User.fullName als veraltet und fügen Sie User.displayName hinzu |
Mittel | Ersatz und Migrationsdatum veröffentlichen |
| Breaking | Entfernen Sie User.fullName |
Hoch | Blockieren, bis Evidenz für Konsumentenmigration vorliegt |
| Verhaltensbezogen | Behalten Sie ein Feld bei, ändern Sie aber Autorisierungs- oder Paginierungsverhalten | Hoch | Als Vertragsänderung behandeln und betroffene Pfade testen |
| Mehrdeutig | Ändern Sie den Typ oder die Eingabesemantik eines Felds | Hoch | Design-Review und Kompatibilitätstests verlangen |
Die Tabelle ist ein Ausgangspunkt. Eine angeblich additive Änderung kann trotzdem wichtig sein. Beispielsweise behandeln einige generierte Clients oder strikte Antwortvalidatoren unbekannte Felder als Problem. Die Einstellungen zur Antwortvalidierung von Apidog erlauben standardmäßig zusätzliche Objekteigenschaften. Wenn Ihre Richtlinie eine Prüfung auf unerwartete Eigenschaften benötigt, setzen Sie additionalProperties für das relevante Antwortschema auf Deny oder ändern Sie die Projekteinstellung bewusst.
Änderungen, die ein Release standardmäßig stoppen sollten
Ein Review sollte eine ausdrückliche Genehmigung verlangen, wenn es eine der folgenden Änderungen enthält:
- Entfernen eines Felds, Arguments, Eingabefelds, einer Mutation, Abfrage, Interface-Implementierung, Union-Mitgliedschaft oder eines Enum-Werts.
- Umbenennen eines Felds, anstatt einen Ersatz hinzuzufügen und den alten Namen zu deprecaten.
- Eine zuvor optionale Eingabe verpflichtend machen.
- Ändern des Typs, der Nullability-Erwartung, des Formats, Autorisierungsverhaltens, Paginierungsverhaltens oder Fehlervertrags eines Felds.
- Wiederverwenden eines bestehenden Feldnamens für eine andere Geschäftsbedeutung.
- Ändern eines Standardwerts, den Clients absichtlich weglassen.
Die Regel ist einfach: Wenn eine Client-Abfrage oder eine clientseitige Annahme gestern funktioniert hat und morgen fehlschlagen kann, klassifizieren Sie sie als breaking, bis Beweise das Gegenteil zeigen.
Nutzen Sie Deprecation als Migrationsvertrag
Deprecation funktioniert, wenn sie einen echten Weg nach vorn enthält. „Veraltet“ ohne Ersatz, Verantwortlichen, Frist oder Migrationshinweise verschiebt eine Breaking Change nur.
Betrachten Sie eine Bereinigung von Kundennamen. Benennen Sie das Feld nicht direkt um:
# Avoid removing fullName in the same release.
type Customer {
 fullName: String!
}
Fügen Sie den Ersatz hinzu, erklären Sie den Grund und unterstützen Sie dann beide Felder während des angekündigten Zeitfensters:
type Customer {
 displayName: String!
 fullName: String! @deprecated(reason: "Use displayName. Removal planned after client migration.")
}
Der Ersatz braucht mehr als eine Schema-Annotation. Fügen Sie ihn zur Dokumentation hinzu, aktualisieren Sie First-Party-Clients, identifizieren Sie wichtige Konsumenten und verfolgen Sie die Adoption. Entfernen Sie das alte Feld erst, wenn die Exit-Kriterien der Migration erfüllt sind.
Erstellen Sie einen GraphQL-Schema-Governance-Workflow
Ein wiederholbarer Workflow hat Checkpoints. Er hängt nicht davon ab, dass eine einzelne Person sich während eines überstürzten Releases an jedes Client-Detail erinnert.
1. Etablieren Sie eine Single Source of Truth und benannte Verantwortliche
Halten Sie eine genehmigte Schemaquelle und weisen Sie für jeden abgegrenzten Bereich einen Verantwortlichen zu, z. B. Katalog, Abrechnung, Identität oder Fulfillment. Der Verantwortliche muss nicht jeden Resolver schreiben. Er muss aber Vertragsfragen beantworten und Änderungen in diesem Bereich genehmigen.
Erfassen Sie diese Details zusammen mit der Schemaänderung:
- Schema-Bereich und verantwortliches Team.
- Änderungsklassifizierung.
- Konsumenten, die bekanntermaßen das betroffene Feld oder die Operation verwenden.
- Ersatzfeld oder Migrationsanweisungen.
- Frühestes Entfernungsdatum.
- Tests, die belegen, dass das Kandidaten-Release funktioniert.
Diese Aufzeichnung verhindert, dass ein Feld zu einer aufgegebenen öffentlichen Oberfläche wird.
2. Diffen Sie das Kandidatenschema und weisen Sie Risiko zu
Erzeugen oder prüfen Sie einen Schema-Diff zwischen dem aktuellen Release und dem Kandidaten. Bleiben Sie nicht bei einem zeilenweisen Diff stehen. Übersetzen Sie das Ergebnis in Client-Auswirkungen.
Fragen Sie für jeden geänderten Typ, ob eine bestehende Abfrage ungültig werden kann, ob sich die Form einer bestehenden JSON-Antwort ändern kann und ob sich Verhalten ohne eine Änderung des Typsystems ändert. Auth-Regeln sind ein häufiges Beispiel. Das Schema kann identisch bleiben, während ein zuvor sichtbares Feld beginnt, einen Autorisierungsfehler oder null zurückzugeben.
Verwenden Sie eine kurze Änderungsaufzeichnung wie diese:
change: remove Customer.fullName
type: breaking
owner: customer-platform
replacement: Customer.displayName
deprecated_since: 2026-08-21
planned_removal: 2026-11-21
known_consumers:
 - ios-storefront
 - partner-portal
release_checks:
 - saved-operation-suite
 - client-migration-confirmations
 - published-release-notes
Die Daten sind Beispiele. Ihre Richtlinie sollte ein Deprecation-Zeitfenster festlegen, das zu Release-Kadenz, Client-Update-Geschwindigkeit und vertraglichen Verpflichtungen passt.
3. Testen Sie echte Operationen, nicht nur Schema-Syntax
Ein Schema kann parsen und trotzdem einen Client brechen. Pflegen Sie eine Suite repräsentativer Operationen für jeden wichtigen Konsumenten oder jede User Journey. Schließen Sie Fragmente, Variablen, Paginierung, Berechtigungsgrenzen, Fehler und optionale Felder ein.
Für einen Storefront könnte die Suite Folgendes enthalten:
query ProductPage($sku: ID!, $first: Int!) {
 product(sku: $sku) {
 id
 displayName
 price {
 amount
 currency
 }
 relatedProducts(first: $first) {
 nodes {
 id
 displayName
 }
 }
 }
}
Führen Sie die Operation gegen die Kandidatenumgebung aus. Prüfen Sie HTTP-Status, GraphQL-Fehler, erforderliche Antwortwerte, Typerwartungen und Geschäftsregeln, die für den Client wichtig sind. Eine Antwort mit HTTP 200 und einem errors-Array ist für viele Anwendungsfälle keine erfolgreiche GraphQL-Operation.
Verwenden Sie Anfrage-Fixtures, die reale Edge Cases abdecken: leere Listen, optionale Null-Felder, gelöschte Ressourcen, Verweigerung von Berechtigungen, Locale-Unterschiede und veraltete Cursor. Gespeicherte Operationen werden zu den Belegen hinter einer Release-Entscheidung.
4. Machen Sie Dokumentation zum Teil des Gates
Dokumentation braucht dasselbe Review-Datum wie das Schema. Ein Feld, das existiert, aber Beschreibung, Beispiele, Berechtigungshinweise oder Migrationsanleitung vermissen lässt, zwingt Client-Teams, die Absicht rückwärts zu erschließen.
Prüfen Sie für jedes betroffene Feld oder jede Eingabe:
- Erklärt die Beschreibung die geschäftliche Bedeutung statt das Resolver-Verhalten?
- Sind Erwartungen an Nullability und Standardwerte klar?
- Nennt ein veraltetes Feld seinen Ersatz?
- Verwenden relevante Beispiele das neue Feld?
- Erklärt das Changelog Aktion, Zielgruppe und Entfernungstermin?
Hier verhindern Teams auch das häufige Problem eines GraphQL-Schemas, das nur funktioniert, wenn Introspection verfügbar ist. Veröffentlichtes Referenzmaterial und Release Notes müssen für externe Clients und eingeschränkte Umgebungen für sich allein stehen.
5. Veröffentlichen, beobachten und auf Basis von Belegen entfernen
Veröffentlichen Sie die Änderungsklassifizierung und Migrationshinweise vor der Entfernungsfrist. Verfolgen Sie Client-Migration mit schemafähiger Telemetrie, sofern verfügbar, Partnerbestätigung für externe Konsumenten und Abschlussbelege von First-Party-Teams.
Wenn das Enddatum kommt, führen Sie die gespeicherte Operationssuite erneut aus. Wenn kritische Operationen noch das veraltete Feld verwenden, verschieben Sie die Entfernung. Ein altes Feld kostet weniger als ein vermeidbarer Client-Ausfall.
Nutzen Sie Apidog, um das Review wiederholbar zu machen
Apidog gibt API-Teams einen Arbeitsbereich für Design, Debugging, Tests, Dokumentation und Mocks. Für einen GraphQL-Governance-Prozess ist das nützliche Ziel eine gemeinsame Review-Spur, nicht ein separates Tool für jeden Release-Schritt.
Erstellen Sie in Apidog eine GraphQL-Anfrage über Body > GraphQL und verwenden Sie dann Fetch Schema, um das Schema zu laden. Der GraphQL-Editor verwendet das abgerufene Schema für Feld- und Typvorschläge und prüft Abfragen dagegen. Lesen Sie die offizielle Dokumentation zu GraphQL-Anfragen, bevor Sie einen Team-Workflow konfigurieren.
Ein praktisches Release-Setup sieht so aus:
- Speichern Sie repräsentative Abfragen und Mutationen für jeden kritischen Flow.
- Platzieren Sie umgebungsspezifische Variablen außerhalb der Abfrage, damit die Operationsform stabil bleibt.
- Fügen Sie Assertions für Status, Header, JSON-Antwortform, erforderliche Felder, Enums und Fehlerverhalten hinzu.
- Gruppieren Sie die Prüfungen in einer Release-Suite für die Kandidatenumgebung.
- Prüfen Sie fehlgeschlagene Checks zusammen mit Schema-Diff und Änderungsaufzeichnung vor der Genehmigung.
- Veröffentlichen Sie Dokumentation und Migrationshinweise aus demselben genehmigten API-Vertrag.
Die Antwortvalidierung prüft Status, Format und Schema-Konformität. Die dokumentierten Prüfungen umfassen erforderliche Felder, Typen, Nullability, Enum-Werte, Bereiche und Muster für JSON- und XML-Antworten. Das macht sie nützlich für GraphQL-Antwortkörper, da GraphQL-Antworten JSON verwenden. Sie ersetzt kein GraphQL-Schema-Diff-Tool oder Konsumenteninventar. Verwenden Sie sie mit beiden.
Wenn Ihr Team mit Tests auf Anfrageebene beginnt, können GraphQL-Testing- und Mocking-Tools helfen, die Testebene zu rahmen. Governance ergänzt die Release-Aufzeichnung, Verantwortlichkeiten und Deprecation-Richtlinie um diese Tests.
Laden Sie Apidog herunter, wenn Sie Design, Anfrage, Antwortvalidierung, Dokumentation und Mock-Workflow in einem Arbeitsbereich möchten. Behalten Sie die Governance-Richtlinie in Ihrem Repository und nutzen Sie den Arbeitsbereich, um jedem Release-Review konkrete Testbelege zu geben.
Fortgeschrittene Techniken für größere GraphQL-APIs
Konsumenten-Tiers definieren
Nicht jeder Client trägt dasselbe Release-Risiko. Klassifizieren Sie Konsumenten nach Auswirkung und Upgrade-Geschwindigkeit:
| Konsumenten-Tier | Beispiel | Erforderliche Belege vor einer Breaking-Entfernung |
|---|---|---|
| Tier 1 | Umsatzpfad, mobile App, regulierte Integration | Migrationsbestätigung und bestandene End-to-End-Operationstests |
| Tier 2 | Interne Webanwendung oder geplante Integration | Bestandene gespeicherte Operationen und Genehmigung durch Verantwortliche |
| Tier 3 | Experimenteller Client oder Sandbox-Konsument | Veröffentlichte Deprecation-Benachrichtigung und ein angemessenes Migrationsfenster |
Die Tiers verhindern, dass ein kleines internes Experiment dieselbe Release-Last auferlegt wie ein Zahlungsfluss. Sie verhindern auch, dass eine kritische externe Integration wie eine nicht verfolgte Abfrage behandelt wird.
Verhaltensänderungen außerhalb des Schemas verfolgen
Schema-Diffs können nicht jede Vertragsänderung erkennen. Fügen Sie Review-Fragen hinzu für:
- Autorisierung und Zugriff auf Feldebene.
- Paginierungsreihenfolge, Cursor-Lebensdauer und Seitengrößenobergrenzen.
- Caching-Verhalten und Invalidierungszeitpunkt.
- Fehlererweiterungen und benutzersichtbare Fehlermeldungen.
- Rate-Limit-Verhalten und Retry-Anleitung.
- Resolver-Performance, die eine gültige Operation in eine unzuverlässige verwandelt.
Schreiben Sie einen gezielten Test für jede geplante Verhaltensänderung. Das verhindert, dass ein oberflächliches Label „keine brechende Schemaänderung“ zu einem Release-Pass wird.
Föderationsgrenzen als Vertragsgrenzen behandeln
Wenn mehrere Teams Subgraphen beitragen, braucht jede gemeinsame Entität, jeder Schlüssel und jedes subgraphübergreifende Feld eine ausdrückliche Verantwortlichkeit. Ein Feld kann für ein Team lokal erscheinen, während ein anderer Subgraph es erweitert oder konsumiert.
Verlangen Sie eine Liste betroffener Subgraphen in der Änderungsaufzeichnung. Testen Sie das Verhalten des komponierten Schemas und eine End-to-End-Operation, die die Grenze überschreitet. Eine saubere lokale Schemaprüfung beweist nicht, dass der komponierte Graph funktioniert.
Einen Ausnahmepfad festlegen
Dringende Entfernungen kommen vor, wenn ein Feld Daten offenlegt, ein Sicherheitsproblem verursacht oder ernsthaften betrieblichen Schaden anrichtet. Governance braucht einen Ausnahmepfad, damit Teams unter Druck nicht Dokumentation und Tests überspringen.
Die Ausnahmeaufzeichnung sollte das Risiko, den genehmigenden Verantwortlichen, die betroffenen Konsumenten, die Mitigation und den Folgemaßnahmenplan nennen. Benachrichtigen Sie Konsumenten direkt, wenn das normale Deprecation-Fenster nicht möglich ist. Fügen Sie dann einen Regressionstest hinzu, damit derselbe Fehler nicht zurückkehrt.
Alternativen und Grenzen
Eine Schema-Registry, ein Föderations-Gateway, ein generierter Client oder eine CI-Schema-Diff-Prüfung können alle helfen. Nichts davon ersetzt den vollständigen Prozess.
| Ansatz | Was er gut kann | Was er nicht beweist |
|---|---|---|
| Schema-Diff | Findet strukturelle Änderungen | Ob Live-Client-Operationen und Verhalten noch funktionieren |
| Kompilierung generierter Clients | Fängt einige First-Party-Typfehler ab | Migration externer Konsumenten oder Laufzeitverhalten |
| Anfragetestsuite | Prüft repräsentative Operationen | Jeden nicht verfolgten Konsumenten und jede Verantwortlichkeitsentscheidung |
| Changelog allein | Kommuniziert geplante Arbeit | Dass eine brechende Änderung sicher veröffentlicht werden kann |
| Governance-Workflow | Verbindet Review, Tests, Verantwortlichkeiten und Deprecation | Er braucht weiterhin Tools und Teams, die Belege liefern |
Wählen Sie den kleinsten Stack, der zuverlässige Belege für Ihre API liefert. Wenn Ihr Team entscheidet, ob GraphQL zu einem neuen Dienst passt, vergleichen Sie sein clientgesteuertes Abfragemodell mit REST und gRPC in REST vs. GraphQL vs. gRPC. Protokollwahl und Release-Governance sind getrennte Entscheidungen. Jeder öffentliche Vertrag braucht weiterhin beides.
Praxisnahe Anwendungsfälle
Eine mobile App braucht ein umbenanntes Profilfeld
Ein Profilteam möchte fullName durch displayName ersetzen, weil Organisationskonten ein anderes Namensmodell verwenden. Der Governance-Weg ist kein Umbenennungs-Commit, gefolgt von einem Release.
Fügen Sie displayName hinzu, behalten Sie fullName mit einem Deprecation-Grund bei, aktualisieren Sie die mobile Abfrage, testen Sie beide Felder während der Übergangsphase und sammeln Sie Adoptionsdaten nach App-Version. Entfernen Sie fullName erst, wenn unterstützte App-Versionen nicht mehr davon abhängen oder das veröffentlichte Support-Fenster beendet ist.
Eine Checkout-Mutation bekommt eine neue Eingabeanforderung
Ein Zahlungsteam möchte, dass CheckoutInput.taxRegion verpflichtend wird. Bestehende App-Versionen lassen den Wert weg. Die Eingabe sofort verpflichtend zu machen, kann ansonsten gültige Checkout-Operationen bei der Validierung fehlschlagen lassen.
Halten Sie die Eingabe während der Migration optional, definieren Sie das serverseitige Fallback-Verhalten, veröffentlichen Sie die neue Anforderung, aktualisieren Sie Clients und fügen Sie Testfälle für alte und neue Anfrageformen hinzu. Nachdem Clients umgestellt sind, machen Sie die Regel in einem geplanten Breaking Release verpflichtend.
Ein Partner sieht eine undokumentierte Feldänderung
Ein Partner parst ein Antwortfeld als String, aber das Backend möchte ein strukturiertes Objekt zurückgeben. Selbst wenn ein interner Client bereits umgestellt wurde, kann der Partner zur Laufzeit fehlschlagen.
Das verantwortliche Team erfasst den Partner als Tier-1-Konsumenten, fügt ein Ersatzfeld hinzu, anstatt das alte Feld direkt zu ändern, gibt dem Partner eine Testumgebung und verifiziert eine gespeicherte Partneroperation vor der Entfernung. Dokumentation und direkte Kommunikation sind Teil der Release-Belege.
Beginnen Sie mit einer Release-Checkliste
Fangen Sie klein an. Wählen Sie den GraphQL-Bereich mit der aktivsten Client-Arbeit und verlangen Sie diesen Monat eine Änderungsaufzeichnung für jede Schemaänderung. Klassifizieren Sie Änderungen, speichern Sie repräsentative Operationen, dokumentieren Sie Deprecations und verlangen Sie einen benannten Genehmiger für Entfernungen.
Machen Sie die Checkliste dann zu einer Release-Gewohnheit. Apidog kann die Anfragen, Antwortvalidierung, Dokumentation, Mock-Szenarien und Testbelege zusammenhalten, während Ihr Repository die Quelle für die Governance-Richtlinie bleibt. Das Ergebnis sind weniger Notfall-Rollbacks und klarere Erwartungen für jeden API-Konsumenten.
FAQ
Was gilt als brechende GraphQL-Schemaänderung?
Eine Änderung ist brechend, wenn eine Client-Operation, die vor dem Release gültig war, nach dem Release fehlschlagen kann. Das Entfernen eines Felds oder Arguments ist ein klares Beispiel. Eine zuvor optionale Eingabe verpflichtend zu machen, einen Typ ohne Kompatibilitätsbewertung zu ändern, einen Enum-Wert zu entfernen oder Feldverhalten zu ändern, kann Clients ebenfalls brechen.
Ist das Hinzufügen eines GraphQL-Felds immer sicher?
Üblicherweise macht das Hinzufügen eines optionalen Felds bestehende Operationen nicht ungültig. Es kann trotzdem Clients beeinträchtigen, die unerwartete Antworteigenschaften strikt ablehnen, generierten Code, Dokumentations-Workflows oder Schema-Tooling. Klassifizieren Sie die Hinzufügung, dokumentieren Sie sie und testen Sie die Konsumenten, die strikte Validierung verwenden.
Wie lange sollte ein GraphQL-Feld veraltet bleiben?
Legen Sie das Fenster anhand von Client-Release-Zyklen, Support-Verpflichtungen und Konsumentenrisiko fest. Eine mobile App mit langsamer Adoption braucht mehr Zeit als ein täglich bereitgestellter interner Dienst. Veröffentlichen Sie die Frist, identifizieren Sie kritische Konsumenten und entfernen Sie das Feld erst, wenn die Migrationsbelege vollständig sind.
Kann GraphQL-Introspection Dokumentation ersetzen?
Nein. Introspection hilft Tools, ein Schema zu entdecken, ersetzt aber keine klaren Beschreibungen, Beispiele, Autorisierungshinweise, Changelogs und Migrationsanleitungen. Externe oder abgeschottete Umgebungen können Introspection ebenfalls einschränken, daher muss veröffentlichtes Referenzmaterial den Vertrag aus sich heraus erklären.
Wie testen Sie brechende GraphQL-Änderungen vor der Produktion?
Führen Sie einen Schema-Diff aus und führen Sie dann gespeicherte repräsentative Abfragen und Mutationen gegen die Kandidatenumgebung aus. Prüfen Sie GraphQL-Fehler, erforderliche Daten, Typen, Enum-Werte, Null-Verhalten, Berechtigungen und Geschäftsergebnisse. Beziehen Sie wirkungsvolle Client-Operationen ein und nicht nur generische Smoke-Tests.
Fängt die Antwortvalidierung jede GraphQL-Regression ab?
Nein. Sie fängt den dokumentierten Antwortvertrag ab, den Sie validieren möchten. Sie identifiziert nicht jeden Konsumenten, vergleicht nicht vollständige GraphQL-Schemas und erkennt nicht von sich aus undokumentierte Verhaltensänderungen. Kombinieren Sie Antwortvalidierung mit Operationstests, Schema-Review, Verantwortlichkeiten und einem Deprecation-Prozess.