
Das GPT-6-Cyber-Setup umfasst sechs Schritte: die Bestätigung von Daybreak Red plus einer separaten GPT-6-Cyber-Freigabe, das Anfordern von SSO und MFA für Ihre API-Organisation, das Aktivieren von Daybreak Red in einem Nicht-Standard-Projekt durch einen Organisationsinhaber, das Erstellen eines Schlüssels in diesem Projekt, das Eintragen Ihrer Egress-IPs in die Allowlist und – falls das Projekt Zero Data Retention nutzt – das Einrichten von Private Safety Processing. Danach rufen Sie die Responses API mit model: "gpt-6-cyber" auf.
Die meisten fehlgeschlagenen ersten Aufrufe lassen sich auf einen dieser Schritte zurückführen – nicht auf das Modell. Ein Schlüssel aus dem falschen Projekt, eine Büro-IP, die nicht in der Allowlist steht, oder eine Einstellung, die erst vor vier Minuten gespeichert wurde, führen alle dazu, dass der Aufruf fehlschlägt, bevor das Modell Ihren Prompt überhaupt sieht.
Checkliste für das GPT-6-Cyber-Setup
Hier finden Sie das gesamte Setup auf einer Seite. Jede Zeile entspricht einem der folgenden Abschnitte.
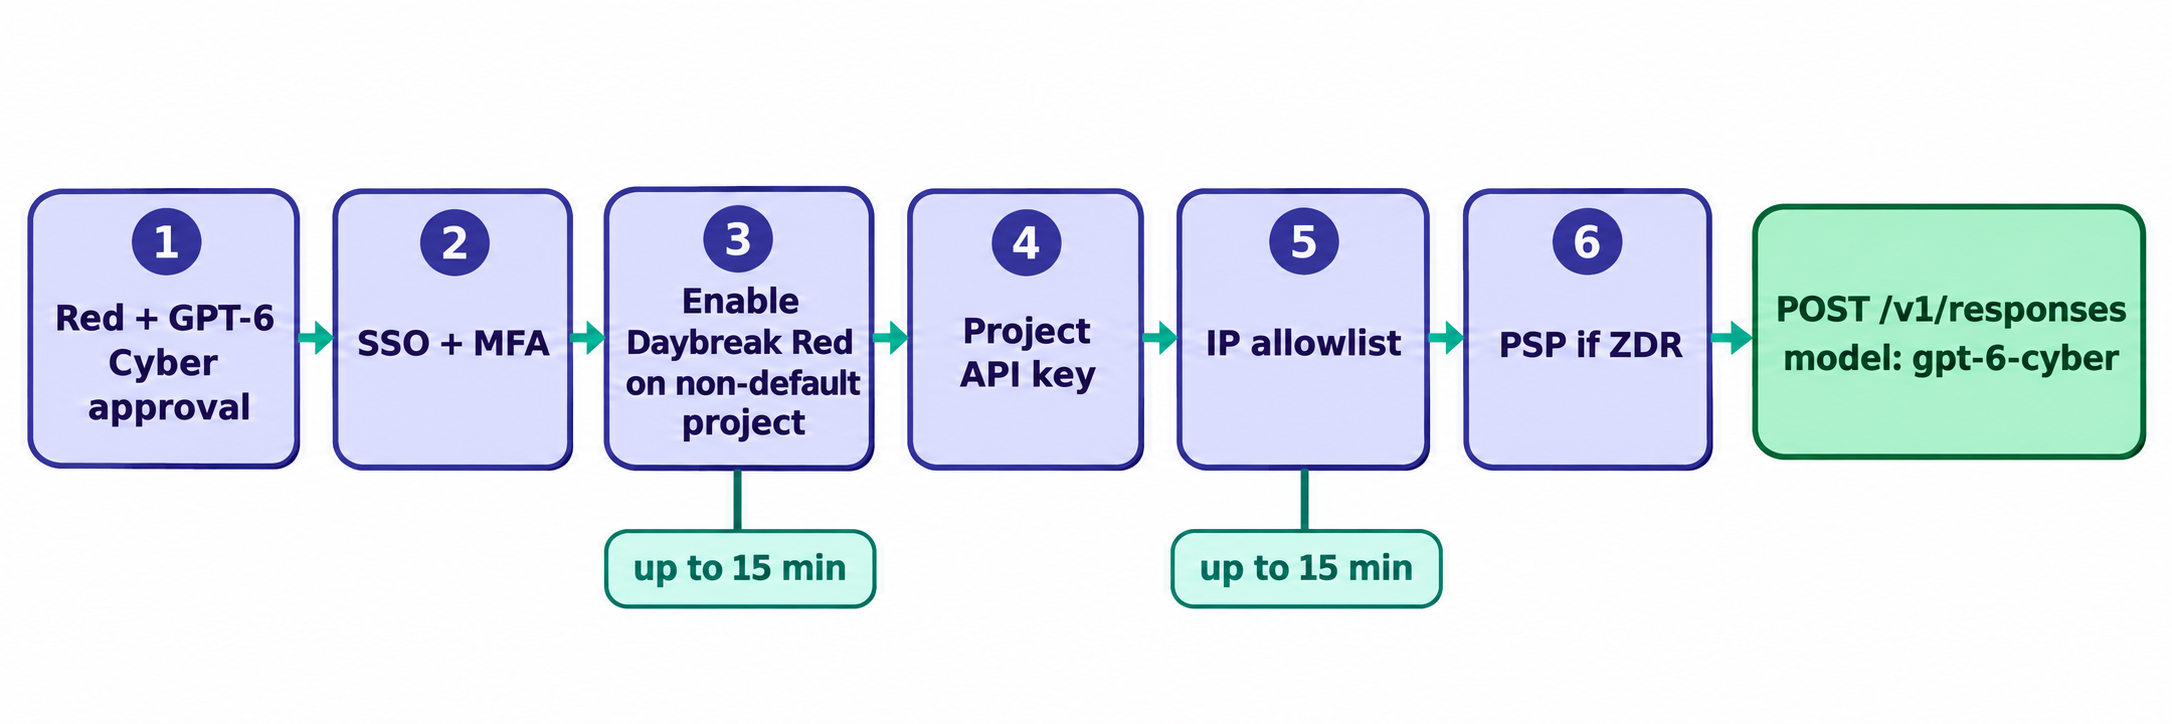
| Schritt | Wer macht das | Wo | Wartezeit |
|---|---|---|---|
| 1. Red- und GPT-6-Cyber-Freigabe bestätigen | Security Lead | Ihr OpenAI-Account-Team | Variabel |
| 2. SSO anfordern, MFA erzwingen | Identity-Admin | API-Organisation und Ihr IdP | Nicht angegeben |
| 3. Daybreak Red in einem Projekt aktivieren | API-Organisationsinhaber | Projekteinstellungen > Allgemein > Daybreak-Modellzugriff | Bis zu ca. 15 Min. |
| 4. Projekt-API-Schlüssel erstellen | Projektmitglied | Das aktivierte Projekt | Keine |
| 5. Egress-IPs in die Allowlist aufnehmen | Organisationsinhaber | Einstellungen > Sicherheit > IP-Allowlist | Bis zu 15 Min. |
| 6. PSP einrichten (nur bei ZDR-Projekten) | Organisationsinhaber | Organisationseinstellungen > Datenkontrollen > Datenspeicherung | Bis zur Validierung |
Planen Sie mindestens 30 Minuten zwischen der ersten gespeicherten Einstellung und einem Request ein, der erfolgreich sein kann.
Schritt 1: Daybreak-Red- und GPT-6-Cyber-Freigabe bestätigen
Sie brauchen zwei Freigaben, und die erste schließt die zweite nicht ein. Daybreak Red verschafft Ihrer Organisation GPT-5.6 Cyber und weniger Ablehnungen bei Mainline-Modellen. GPT-6 Cyber erfordert zusätzlich eine eigene Modellfreigabe.
Lassen Sie sich von Ihrem Account-Team beide Freigaben bestätigen, bevor irgendjemand Einstellungen anfasst. OpenAIs Daybreak-Übersicht nennt drei Einschränkungen:
- Red ist für Organisationen. Nur genehmigte Business- und Enterprise-Organisationen erhalten ihn. Einzelpersonen können sich für Daybreak Blue bewerben, das keine cyber-spezialisierten Modelle bietet.
- Geld reicht nicht. Ein Vertrag oder Kauf allein garantiert keine Freigabe.
- Nur intern. Keine kundengerichteten Produkte, kein Downstream-Traffic und keine Dritten.
Unser Daybreak Blue vs. Red Leitfaden vergleicht die Stufen. Beachten Sie: Die Freigabe allein ändert nichts – OpenAI liefert Daybreak standardmäßig deaktiviert aus.
Schritt 2: SSO anfordern und MFA erzwingen
Jede Daybreak-Red-Organisation muss SSO für die API-Organisation, die den Cyber-Zugriff hält, anfordern und MFA über Ihren Identity-Provider erzwingen. Falls OpenAI Ihnen eine separate Cyber-Organisation eingerichtet hat, verifizieren Sie dort ebenfalls die Domain und testen Sie das SSO.
Schritt 3: Daybreak Red in einem Nicht-Standard-Projekt aktivieren
Dieser Schritt erfordert eine bestimmte Rolle und eine bestimmte Art von Projekt. Aus OpenAIs Team-Setup-Anleitung:
- Melden Sie sich als API-Organisationsinhaber an. Ein Projektinhaber kann diese Einstellung nicht ändern.
- Erstellen oder wählen Sie ein Nicht-Standard-Projekt für interne Sicherheitsarbeiten. Standard-Projekte können Daybreak nicht aktivieren.
- Gehen Sie zu Projekteinstellungen > Allgemein > Daybreak-Modellzugriff.
- Aktivieren Sie Daybreak Red. Es erscheint nur, wenn Ihre Organisation freigegeben ist.
- Klicken Sie auf Speichern. Änderungen können bis zu ca. 15 Minuten dauern.
- Fügen Sie die genehmigten Nutzer zum Projekt hinzu.
Wenn Sie Red in einem Projekt aktivieren, gilt das nicht automatisch für andere. Halten Sie dieses Projekt von allem fern, was Kunden dient.
Schritt 4: Einen API-Schlüssel in diesem Projekt erstellen
Erstellen Sie den Schlüssel innerhalb des Projekts, das Sie gerade aktiviert haben. Ein Schlüssel aus einem anderen Projekt schlägt mit 403 access_program_not_enabled fehl, selbst in einer freigegebenen Organisation. Wenn Sie ihn rotieren, muss der neue Schlüssel aus demselben Projekt stammen. Schlüssel aus einer dedizierten Cyber-Organisation übertragen sich nicht, wenn Sie die Organisation wechseln.
Schritt 5: Egress-IPs in die Allowlist aufnehmen
GPT-6-Cyber-Requests benötigen eine IP-Allowlist für die öffentlichen IPs, von denen Ihre Anwendung sendet. Der IP-Allowlist-Leitfaden liefert die Details:
- Wo: Einstellungen > Sicherheit > IP-Allowlist, für ein einzelnes Projekt oder die ganze Organisation. Eine Projekt-Liste überschreibt die Organisations-Liste.
- Format: einzelne Adressen wie
203.0.113.10oder CIDR-Bereiche wie203.0.113.0/24, bis zu 50 Einträge. - Timing: bis zu 15 Minuten bis zur Aktivierung.
- Fehlerfall: eine nicht gelistete IP erhält HTTP
401mitip_not_authorized.
Private Link ist mit IP-Allowlist-Kontrollen nicht kompatibel – wählen Sie also eines von beiden. Und listen Sie jeden Aufrufer: VPN-Laptops, CI-Runner und Agent-Sandboxes. Ein Runner in einem gemeinsamen Cloud-IP-Bereich ist der klassische Grund, warum ein Aufruf lokal funktioniert, aber in der Pipeline fehlschlägt.
Schritt 6: Private Safety Processing einrichten, falls Sie ZDR nutzen
Überspringen Sie dies, wenn Ihr Projekt Zero Data Retention nicht nutzt. Die Daybreak-Freigabe schließt ZDR nicht ein.
Falls doch, konfigurieren Sie Private Safety Processing (PSP), das automatisierte Sicherheitsprüfungen durchführt, ohne dass OpenAI Ihre Prompts oder Antworten speichert:
- Verbinden Sie einen AWS-S3-, Azure-Blob-, Google-Cloud-Storage- oder OCI-Object-Storage-Bucket in einer Region, die Ihrer Datenresidenz entspricht.
- Fügen Sie eine 30-Tage-Lifecycle-Regel für das PSP-Präfix hinzu.
- Gewähren Sie OpenAI Zugriff über die IAM-Rolle, den Service Principal oder die Workload-Identity Ihrer Cloud.
- Registrieren Sie ihn unter Organisationseinstellungen > Datenkontrollen > Datenspeicherung und führen Sie dann die Validierung aus.
Warten Sie auf Validated. Es erfasst eine einzelne bestandene Prüfung, keine kontinuierliche Gesundheit – prüfen Sie daher erneut, nachdem Sie Bucket-Richtlinien geändert haben.
Ihren ersten GPT-6-Cyber-API-Aufruf machen
Verwenden Sie die Responses API mit sowohl der Modell-ID als auch dem Zugriffsprogramm. Dies ist OpenAIs dokumentierter Request:
curl https://api.openai.com/v1/responses \
-H "Authorization: Bearer $OPENAI_API_KEY" \
-H "Content-Type: application/json" \
-d '{
"model": "gpt-6-cyber",
"access_programs": {"cyber": "daybreak_red"},
"safety_identifier": "user_a17f",
"input": "Suggest a regression test for a path traversal fix."
}'
Drei Details sind wichtig:
- Beide Felder setzen. Die Auswahl von
daybreak_redwechselt nicht Ihr Modell. - Niemals null senden.
access_programsundcybersind optional, aber keiner von beiden akzeptiertnull. - Einen echten Safety-Identifier verwenden. Ersetzen Sie
user_a17fdurch eine stabile, pseudonyme ID für die Person, die den Request stellt.
Im Response sollte model gpt-6-cyber anzeigen und access_programs.cyber sollte daybreak_red lauten. Zusammen beweisen sie, was den Aufruf bedient hat.
Die Modellseite listet auch Chat-Completions-Unterstützung, aber keine Batch API. Der Smoke-Test ist günstig: Bei 20 $ pro Million Input-Tokens und 100 $ pro Million Output-Tokens kostet ein 100-Token-Prompt mit einer 500-Token-Antwort etwa fünf Cent. Halten Sie ihn genauso harmlos wie OpenAIs Beispiel.
GPT-6 Cyber in Codex einrichten
Codex bietet zwei Zugriffspfade, die separat konfiguriert werden.
API-Key-Anmeldung nutzt das Projekt aus Schritt 3: Melden Sie sich mit seinem Schlüssel an. Die Codex-App benötigt Version 26.1013.0 oder höher für den Daybreak-Schalter auf diesem Pfad.
ChatGPT-Anmeldung nutzt Ihren freigegebenen Workspace. Bei Business-Plänen öffnet ein Admin die Admin Console > Models, sucht „Specialty Models" und wählt „Set access" für freigegebene Nutzer. Bei Enterprise-Plänen hält ein Workspace-Inhaber Daybreak unter Workspace default aus und aktiviert Red im Override einer benutzerdefinierten Rolle. Änderungen dauern bis zu ca. 10 Minuten, und die App benötigt 26.908.40834 oder höher.
Der Schalter im Advanced-Model-Picker der App ist standardmäßig aus. In Codex CLI 0.163.0 oder höher übergeben Sie /daybreak interaktiv oder daybreak=true in Headless-Läufen. Ohne diesen verwenden Requests die Standardsicherheitsmaßnahmen.
Fehlerbehebung bei GPT-6-Cyber-Setup-Fehlern
Jeder Fehlercode verweist auf einen bestimmten Schritt. Ordnen Sie ihn zu, bevor Sie ein Ticket eröffnen.
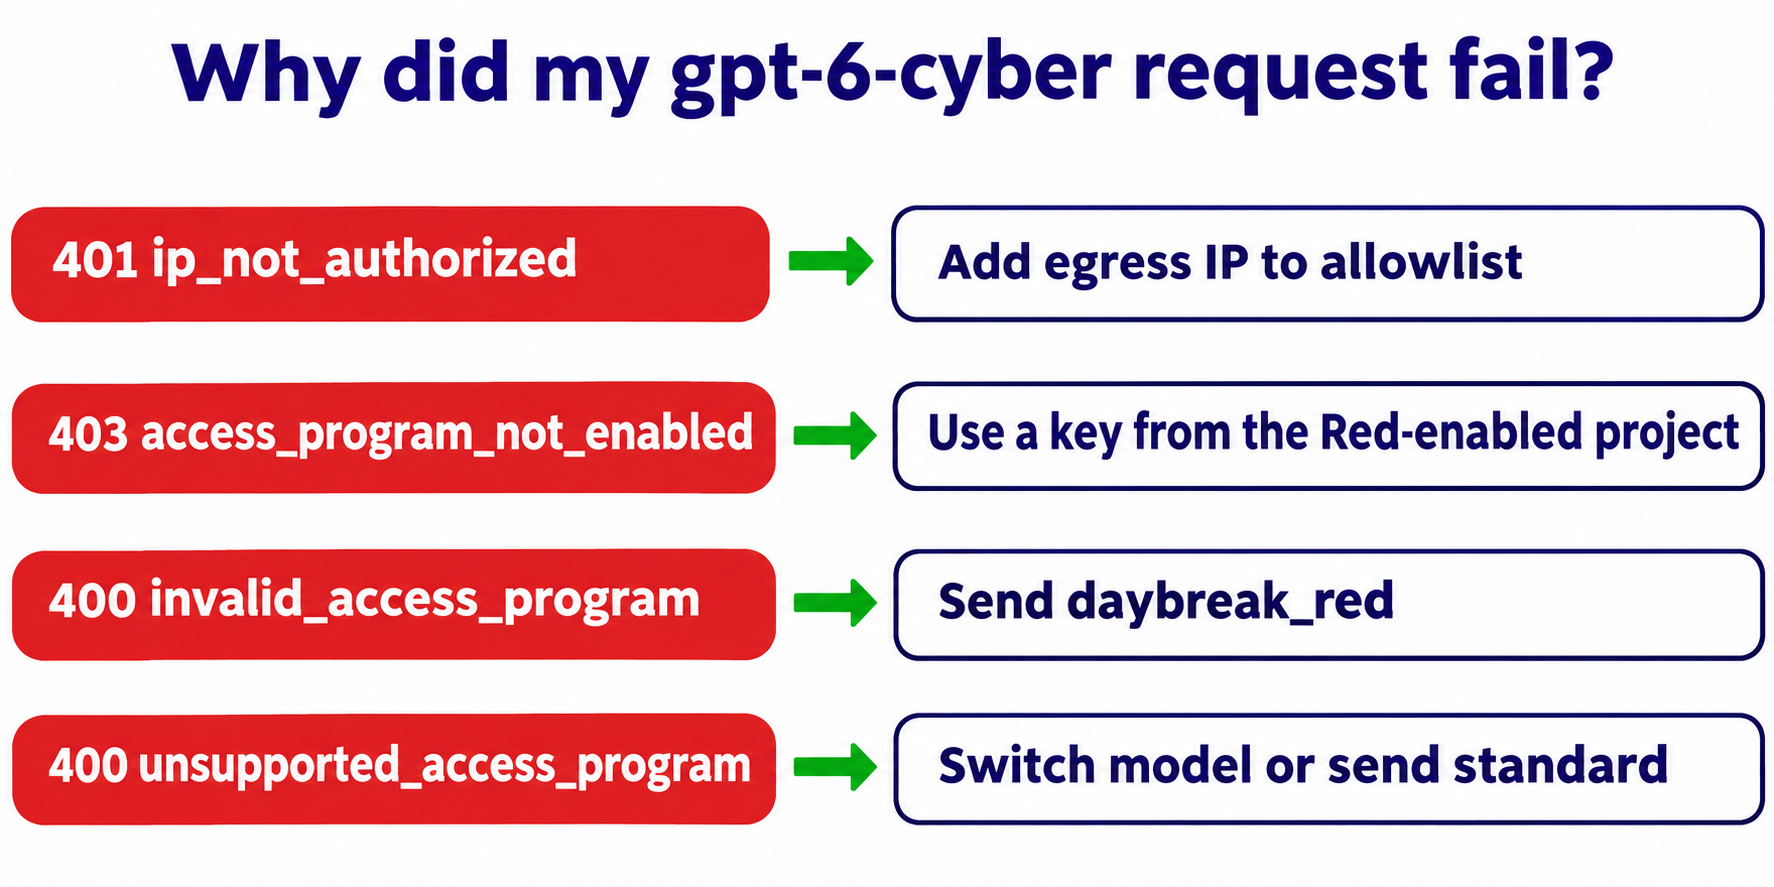
| Fehler | Verweist auf | Behebung |
|---|---|---|
401 ip_not_authorized |
Schritt 5 | Öffentliche IP des Aufrufers hinzufügen, bis zu 15 Minuten warten |
403 access_program_not_enabled |
Schritte 1, 3 oder 4 | Einen Schlüssel aus dem Red-aktivierten Projekt verwenden |
400 invalid_access_program |
Request-Body | Den im Fehler genannten Wert senden (hier daybreak_red) |
400 unsupported_access_program |
Request-Body | Zu einem Daybreak-Modell wechseln oder standard senden |
Immer noch nicht weiter? Senden Sie dem Support die Modell-ID, den exakten Fehler, die Request-ID, Zeitstempel und Zeitzone – niemals den Schlüssel. Und eine Ablehnung ist kein Setup-Fehler: Die Sicherheitsmaßnahmen gelten auch nach der Freigabe, daher bedeutet ein abgelehnter Prompt mit Status 200, dass der Pfad funktioniert.
Ihren Coding-Agenten das Setup mit Apidog CLI überwachen lassen
Dieses Setup bricht leise: Irgendjemand rotiert einen Schlüssel aus dem falschen Projekt, oder ein CI-Runner wechselt die IPs. Sie wollen einen Preflight-Check, der nach jeder Änderung erneut läuft – und Ihr Coding-Agent kann ihn einmalig mit Apidog CLI aufbauen. Apidog Free deckt bis zu 4 Nutzer ab.
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
Geben Sie Ihrem Agenten dann einen Prompt:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
Der Agent liest jedes Schema, validiert seine Payload und führt den Check aus:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
Führen Sie ihn von einer Rechner aus, der in der Allowlist steht, da es sich um einen echten, abrechnungsrelevanten Aufruf handelt. Derselbe apidog run-Befehl mit -r junit gehört in eine Pipeline, wie in unserem Apidog-CLI-CI/CD-Leitfaden, sobald die Runner-IP in der Allowlist steht. Codex im Einsatz? Sehen Sie sich Apidog CLI in Codex an.
FAQ
Wie lange dauert das GPT-6-Cyber-Setup nach der Freigabe? Planen Sie mindestens 30 Minuten ein. Die Projekteinstellung und die IP-Allowlist brauchen jeweils bis zu ca. 15 Minuten zur Aktivierung, und PSP erfordert eine bestandene Validierung.
Kann ein Projektinhaber Daybreak Red aktivieren? Nein. Nur ein API-Organisationsinhaber kann den Daybreak-Modellzugriff ändern.
Warum kann ich Daybreak nicht in meinem Standard-Projekt aktivieren? OpenAI erlaubt das nicht. Verwenden Sie ein Nicht-Standard-Projekt für interne Sicherheitsarbeiten und einen Schlüssel aus diesem Projekt.
Bekomme ich mit Daybreak Red auch GPT-6 Cyber? Nein. Red verschafft Ihnen GPT-5.6 Cyber. GPT-6 Cyber erfordert eine separate Modellfreigabe, und der Request muss gpt-6-cyber nennen.
Brauche ich Zero Data Retention für GPT-6 Cyber? Nein. Sie richten Private Safety Processing nur ein, wenn Ihr Projekt bereits ZDR nutzt.
Kann ich GPT-6 Cyber hinter mein Produkt stellen? Nein. Daybreak ist für interne, autorisierte Sicherheitsarbeiten gedacht. OpenAI verweist externe Workflows an sein Daybreak Partner Program.