Gemini 4 Neon for cyber ist die Cybersicherheits-Variante von Googles Gemini 4 Neon, die am 18. November 2026 angekündigt wurde. Sie zielt auf den Lebenszyklus der Code-Härtung ab: Schwachstellen finden, prüfen, welche davon ausnutzbar sind, und sie patchen. Sie ist nicht über die öffentliche API verfügbar. Berechtigte Mitglieder des Fairwind Program erhalten in den kommenden Tagen Zugang; den Zugang beantragen Sie über Ihr Google-Cloud-Account-Team.
Wenn Sie die Voraussetzungen nicht erfüllen, gibt es trotzdem Optionen – und die Härtung Ihrer eigenen APIs wartet auf keine davon.
Was ist Gemini 4 Neon for cyber?
Gemini 4 Neon for cyber ist eine Version von Gemini 4 Neon, die Google über sein Fairwind Program an geprüfte Verteidiger ausliefert. Googles Launch-Beitrag ordnet sie unter „Built for fast, efficient, frontier-level cyber defense“ ein und sagt, sie „liefert Leistung auf Frontier-Niveau über den gesamten Lebenszyklus der Code-Härtung hinweg“.
Das Basismodell ist das, das die meisten Teams bereits aufrufen können. Gemini 4 Neon (gemini-4-neon) ist Googles mittlere Gemini-4-Stufe: 3 $ pro Million Input-Tokens, 15 $ pro Million Output-Tokens, 0,15 $ pro Million gecachter Input-Tokens und ein Kontextfenster von 1M Tokens – auf der bezahlten Gemini-API-Stufe. Unser Preis-Leitfaden zu Gemini 4 Neon behandelt die Abrechnung im Detail.
Drei Dinge, die Google für die Cyber-Variante nicht veröffentlicht hat:
- Eine Modell-ID. Der Launch-Beitrag nennt keinen separaten API-String für Neon for cyber.
- Einen Preis. Die Fairwind-Seite erwähnt keine Preise.
- Die Sicherungseinstellungen. Für Gemini 4 Argon sagte Google, man habe trusted defenders einen Build „ohne cyber guardrails“ zur Verfügung gestellt (das haben wir in unserem Beitrag zu Argon Cyber Defense behandelt). Der Neon-Launch-Beitrag sagt nichts über Guardrails für die Cyber-Variante, also nehmen Sie in keine Richtung etwas an.
Gemini 4 Neon for cyber: Benchmarks
Google berichtet über fünf Cyber-Ergebnisse, verteilt auf den Launch-Beitrag und seine Gemini-Cyber-Seite. Manche werden „Neon for cyber“ zugeschrieben, andere „Neon“ – die Tabelle übernimmt daher Googles Formulierung. Alle Ergebnisse sind von Google selbst berichtet.
| Benchmark | Ergebnis | Was Google damit misst | Googles Vergleich |
|---|---|---|---|
| SEC-bench Pro | 90,5 % | Finden von Code-Schwachstellen | State of the art, ungefähr halbe Kosten pro Challenge |
| ExploitGym | Nicht als Score veröffentlicht | Prüfen, welche Schwachstellen ausnutzbar sind | Frontier-Niveau, halb so viele Tokens wie Carbon |
| CWE-bench v2 (Collinear) | 70,7 % | Patchen von Schwachstellen an der Ursache | 3,4 % mehr als Carbon |
| WebExploitBench v1.2 | 51,26 % (51,3 % auf der Cyber-Seite) | Penetrationstests | State of the art, halbe Kosten konkurrierender großer Modelle |
| AutoBaxBench, hard tier | 76 % | Generierung sicheren Codes von Anfang an | Sichereren Code als Carbon auf easy, medium und hard |
Einige Vorsichtshinweise, bevor Sie diese Zahlen zitieren. Die Kostenaussagen („halbe Kosten“, „halbe Tokens“) stammen von Google, und der Launch-Beitrag nennt die Vergleichsmodelle für WebExploitBench nicht. Die Cyber-Seite listet die CWE-bench-v2-, SEC-bench-Pro- und WebExploitBench-Werte unter der Neon-Spalte statt unter einer separaten Cyber-Spalte. Und CWE-bench v2 ist nicht die CWE-bench-v1-Leaderboard, das Google für Argons 68 % verwendet hat – stellen Sie die beiden also nicht als Generationsgewinn nebeneinander.
Finden, validieren, patchen: Was die Cyber-Variante leistet
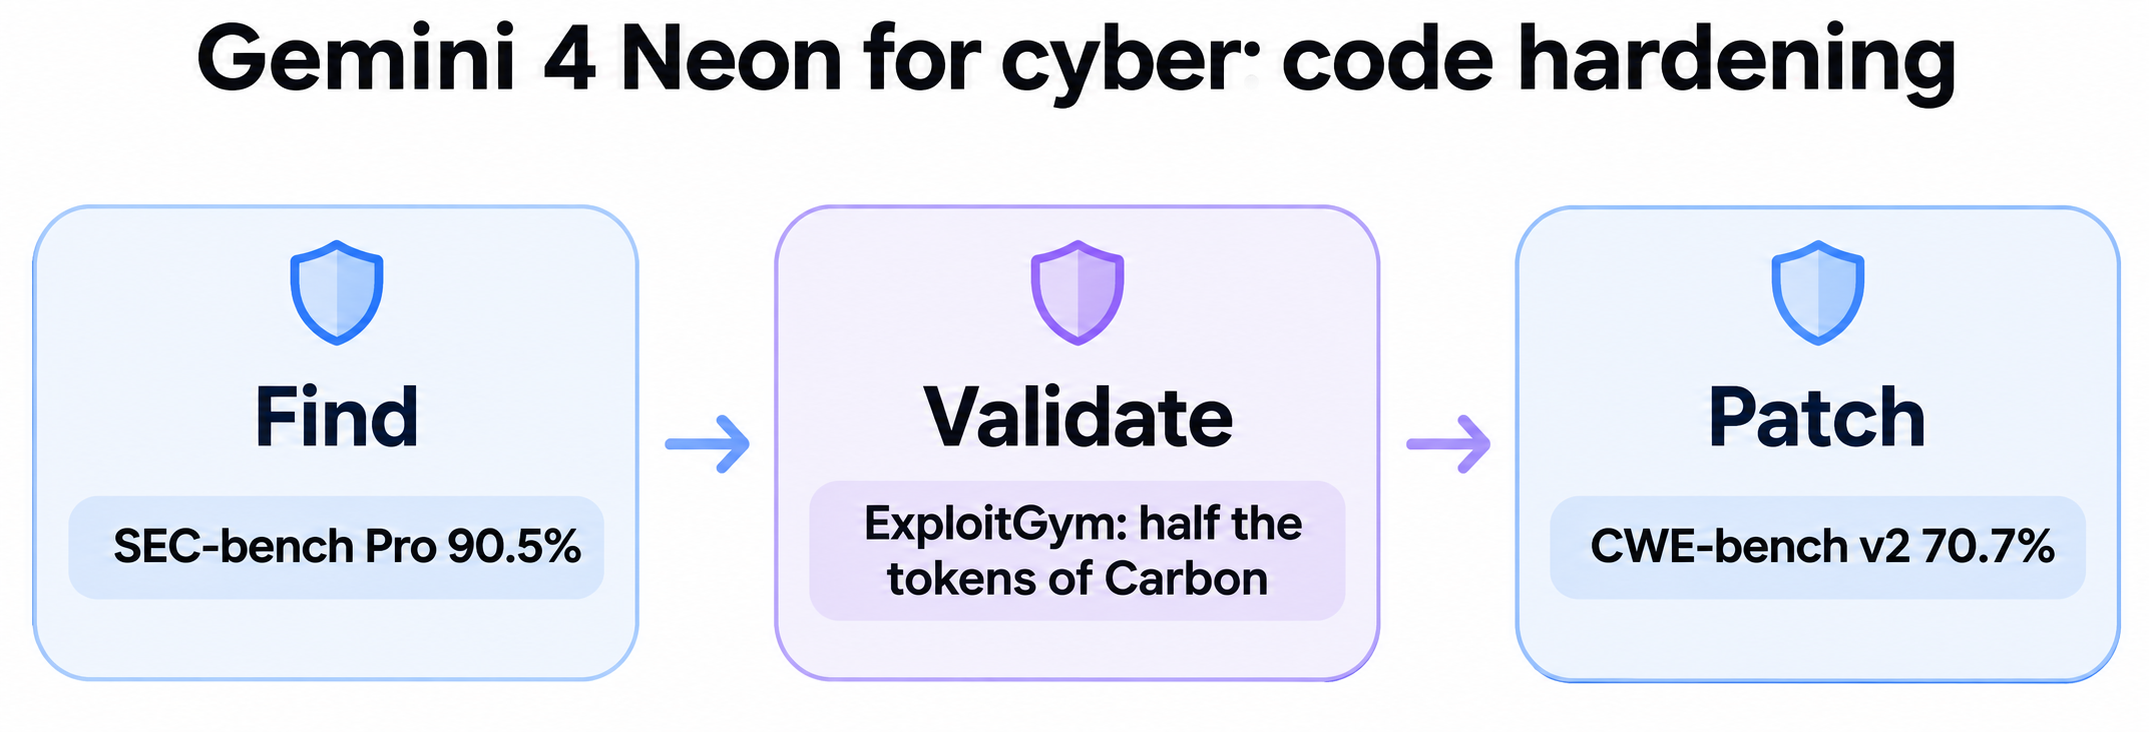
Google rahmt die Cyber-Variante um drei Verteidigungsaufgaben, die jeweils einem Benchmark zugeordnet sind:
- Code-Schwachstellen finden. SEC-bench Pro mit 90,5 %, was Google als State of the art bezeichnet.
- Risiko durch Ausnutzung validieren. „Um zu priorisieren, welche Schwachstellen behoben werden sollen, verlassen sich Verteidiger darauf, dass Modelle prüfen, welche Schwachstellen ausnutzbar sind.“ Google berichtet von Frontier-Niveau-Leistung auf ExploitGym bei halbem Tokenverbrauch gegenüber Carbon.
- Die Ursache patchen. CWE-bench v2 mit 70,7 %. Der Benchmark basiert auf den Common Weakness Enumeration-Kategorien – derselben Taxonomie, die wahrscheinlich auch Ihre Scanner und Bugtracker verwenden.
Zwei weitere Ergebnisse liegen außerhalb der Härtungsschleife. Bei sicherer Codegenerierung sagt Google, dass Neon for cyber Carbon auf jeder AutoBaxBench-Schwierigkeitsstufe schlägt und 76 % auf dem hard tier erreicht. Bei Penetrationstests erzielt Neon 51,26 % auf WebExploitBench v1.2.
Das Verkaufsargument lautet: Kosten pro Aufgabe. Die Cyber-Aussagen stützen sich genauso auf „halbe Kosten“ und „halbe Tokens“ wie auf die Rohwerte.
So erhalten Sie Fairwind-Zugang
Das Fairwind Program ist Googles Early-Access-Programm für Verteidiger mit hoher Priorität. Um Zugang zu beantragen, wenden Sie sich an Ihr Google-Cloud-Account-Team. Wenn Sie kein Cloud-Kunde sind, verweist die Seite zunächst auf die Get-started-Dokumentation von Google Cloud.
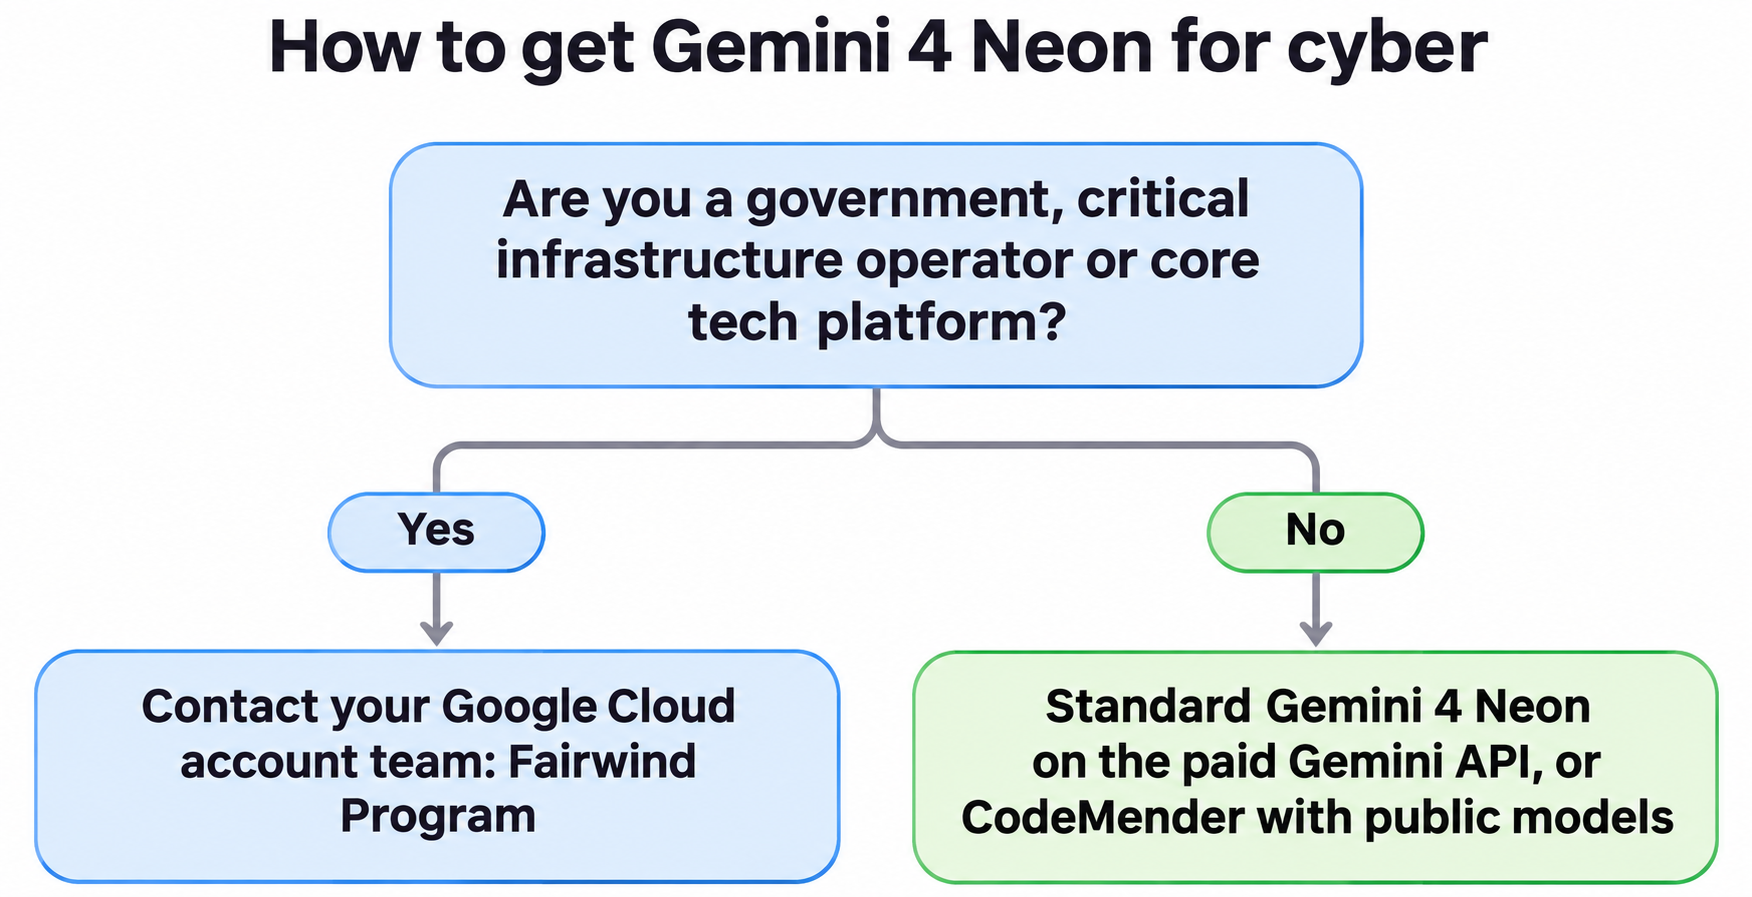
Wen Google priorisiert. „Wir priorisieren den Zugang für Regierungen und Partner, die für die gesellschaftliche Widerstandsfähigkeit am wichtigsten sind.“ Die Seite nennt Regierungen und nationale Cyber-Behörden, Betreiber kritischer Infrastruktur (Gesundheitswesen, Telekommunikation, Energie und Finanzen) sowie zentrale Technologieplattformen. Antragsteller werden hinsichtlich ethischer Betriebspraktiken und Erfolgsbilanz geprüft. Auch akademische Labore mit Fokus auf defensive Benchmarking dürfen sich bewerben.
Wozu sich Partner verpflichten:
- Authentifizierung auf Benutzerebene, phishing-resistente MFA und einschlägige Zugriffskontrollen.
- Zugang beschränkt auf interne Teams für Cybersicherheit, Incident Response oder Penetrationstests.
- Nachverfolgung des Mitarbeiterzugangs und der Nutzung.
- Kein Teilen, Weiterverteilen oder Weiterverkaufen des Zugangs zu Frontier-Modellen.
Was Sie damit tun dürfen. Zulässige Arbeiten umfassen „autorisierte Bedrohungssimulation, Reverse Engineering und Malware-Analyse zu defensiven und akademischen Forschungszwecken“. Bösartige Aufgaben, etwa die Erstellung von Malware, sind nicht erlaubt.
Wie Sie es betreiben. Fairwind bietet „exklusiven Zugang zu Gemini-for-cyber-Modellen“, eigenständig oder innerhalb von CodeMender, Googles Code-Security-Agent – Sie müssen also kein eigenes Harness bauen. Als verwaltetes Modell direkt über Gemini Enterprise zugänglich, unterstützt Gemini for cyber Zero Data Retention.
Zeitplan. Googles Formulierung lautet „im Laufe der nächsten Tage“ ab dem 18. November. Stand 19. November listet die Fairwind-Seite Gemini 4 Carbon und Argon in ihrem Newsfeed, erwähnt Neon aber noch nicht.
Wenn Sie für Fairwind nicht berechtigt sind
Die meisten Teams erfüllen die Voraussetzungen nicht – und das ist beabsichtigt. Sie haben drei Wege:
| Weg | Was Sie erhalten | Kosten |
|---|---|---|
Standard-gemini-4-neon |
Dasselbe Basismodell auf der bezahlten Gemini-API, mit Googles Echtzeit-Cyber-Safeguards | 3 $ / 15 $ pro 1M Tokens; keine kostenlose API-Stufe |
| CodeMender mit öffentlichen Modellen | Googles Code-Security-Agent, ohne die Fairwind-Modelle | Auf der Fairwind-Seite nicht veröffentlicht |
| Googles AI-Threat-Defense-Produkte | Andere Google-Sicherheitstools, auf die die Fairwind-Seite verweist | Je nach Produkt unterschiedlich |
Standard-Neon ist für defensive Arbeit nicht eingeschränkt. Google sagt, man habe Neon mit Echtzeit-Safeguards gegen Cyber- und Biosicherheits-Missbrauch versehen, „vergleichbar mit unseren Carbon-Schutzmechanismen, während deutlich weniger legitime Arbeit in diesen Bereichen abgelehnt wird“. Es lehnte 1,98 % der Aufgaben auf Terminal-Bench 4.0 und 0 % auf Terminal-Bench-Science ab. Unser Gemini-4-Neon-API-Leitfaden zeigt die Request-Strukturen, und der Leitfaden zum kostenlosen Zugang erklärt die 0-$-Wege, um es in Googles Apps auszuprobieren. Studierende werden auf CodeMender auf Google Cloud verwiesen.
Prompt Injection: Neons Sicherungszahlen
Wenn Sie Neon hinter Ihre eigene API stellen, ist die entscheidende Zahl Prompt Injection. Google sagt, dass Neon auf Gray Swans Benchmark für indirekte Prompt Injection „mit Echtzeit-Safeguards auf höchster Thinking-Stufe jedem Angriff widerstanden hat“ – eine Angriffserfolgsquote von 0,0 %, die laut Google bisher nur andere Gemini-Modelle erreicht haben.
Das ist ein Benchmark, auf höchster Thinking-Stufe, mit aktivierten Safeguards. Behandeln Sie Modellausgaben als nicht vertrauenswürdiges Input: Validieren Sie Tool-Call-Argumente gegen ein Schema, beschränken Sie die Zugangsdaten, die das Modell auslösen kann, und protokollieren Sie jede Aktion. Unser Leitfaden zu Prompt Injection für API-Teams führt durch die Tests.
Lassen Sie Ihren Coding-Agent Ihre APIs mit Apidog CLI härten
Neon for cyber liest Code; externe Angreifer lesen Ihre laufende API. Ihre günstigste Verteidigung ist eine Testsuite, die prüft, ob jeder Endpunkt ablehnt, was er ablehnen sollte – und Ihr Coding-Agent kann sie mit Apidog CLI aufbauen.
Einmalige Einrichtung:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Dann geben Sie Claude Code, Codex, Cursor oder OpenCode einen einzigen Prompt:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
Der Agent importiert die Spec, liest das Payload-Schema, validiert seine Cases und führt das Szenario aus:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
So antwortet eine gesunde API auf diese Prüfungen:
| Prüfung | Was der Agent sendet | Erwartete Antwort |
|---|---|---|
| Keine Zugangsdaten | Request ohne Auth-Header | 401 |
| Abgelaufener Token | Ein widerrufener oder abgelaufener Token | 401 |
| Falscher Benutzer | Token von Benutzer B auf Ressource von Benutzer A | 403 oder 404 |
| Falsche Typen | Ein String, wo die Spec einen Integer vorsieht | 400 oder 422 |
| Massenverkehr | Der gleiche Request mit -n 50 Iterationen |
429, idealerweise mit Retry-After |
Bewahren Sie die abgelaufenen und fremden Tokens in Umgebungsvariablen auf, nicht in den Case-Dateien. Integrieren Sie denselben apidog run ... -r junit-Aufruf in Ihre Pipeline – dazu dient der Apidog-CLI-CI/CD-Leitfaden – und schlagen Sie jedes Flag im apidog-run-Befehlsreferenzwerk nach. Die vollständige Liste der Prüfungen finden Sie in unserem API-Sicherheitstest-Checkliste.
Apidog ist eine Plattform für API-Design und -Tests, kein Schwachstellenscanner. Es findet keinen Memory-Safety-Bug in Ihrem Parser – genau dafür ist Neon for cyber gebaut. Aber es erkennt die Route, die ohne Auth ausgeliefert wurde, bevor es jemand anderes tut. Apidogs Free-Plan deckt bis zu 4 Benutzer ab.
FAQ
Was ist Gemini 4 Neon for cyber? Eine Cyber-Defense-Variante von Gemini 4 Neon, die Google über das Fairwind Program an vertrauenswürdige Verteidiger ausrollt. Google positioniert sie für das Finden, Validieren und Patchen von Schwachstellen.
Wie erhalte ich Zugang zum Fairwind Program? Wenden Sie sich an Ihr Google-Cloud-Account-Team. Google priorisiert Regierungen, nationale Cyber-Behörden, Betreiber kritischer Infrastruktur und zentrale Technologieplattformen und prüft jeden Antragsteller.
Ist Gemini 4 Neon for cyber auf der Gemini-API verfügbar? Nicht öffentlich. Google hat keine separate Modell-ID veröffentlicht. Standard-gemini-4-neon ist auf der bezahlten Gemini-API mit 3 $ für Input und 15 $ für Output pro Million Tokens verfügbar.
Wie viel kostet Gemini 4 Neon for cyber? Google hat keine Fairwind-Preise veröffentlicht. Fragen Sie Ihr Cloud-Account-Team.
Wie schneidet Neon for cyber im Vergleich zu Gemini 4 Carbon bei Sicherheit ab? Google sagt, es schreibt sichereren Code als Carbon auf AutoBaxBench, liegt 3,4 % vor Carbon auf CWE-bench v2 und erreicht Frontier-Niveau auf ExploitGym mit halb so vielen Tokens wie Carbon.
Ist Apidog ein Sicherheitsscanner? Nein. Apidog entwirft, mockt und testet APIs. Nutzen Sie Apidog CLI, um Auth-, Input-Validierungs- und Rate-Limit-Prüfungen gegen jeden Endpunkt Ihrer Spec laufen zu lassen.