
Claude Fable 5.2 vs. Mythos 5.2 ist vor allem eine Frage von Schutzmaßnahmen und Zugriff. Anthropic gibt an, dass beide auf demselben zugrunde liegenden Modell basieren. Fable ist breit verfügbar und verfügt über zusätzliche Schutzmaßnahmen für Cybersicherheit und Biologie; Mythos unterstützt genehmigte Arbeiten über Verifizierungsprogramme. Wählen Sie anhand der Arbeiten, für die Sie autorisiert sind, und prüfen Sie dann, ob Ihr Konto die Voraussetzungen erfüllt.
Anthropics Ankündigung legt diese Unterscheidung fest. Sie beschreibt Mythos nicht als separates, generell intelligenteres Coding-Modell. Für Entwickler, die Modelle mit Tools verbinden, ist die praktische Frage, ob ein Workflow Fähigkeiten benötigt, die durch Fables Schutzmaßnahmen eingeschränkt sind. Anschließend können Sie einen Agenten und die Apidog CLI in Claude Code verwenden, um die umliegende API-Integration zu validieren.
Claude Fable 5.2 vs. Mythos 5.2 auf einen Blick
Fable 5.2 und Mythos 5.2 teilen sich dasselbe zugrunde liegende Modell, daher beginnt der Vergleich mit erlaubten Aufgaben und Zugangsvoraussetzungen. Fable fügt zusätzliche Schutzmaßnahmen für sensible Cyber- und Biologie-Anfragen hinzu. Mythos bietet Zugriff für verifizierte Arbeiten in diesen Bereichen, vorbehaltlich der Programmregeln. Allgemeine Coding-Arbeit erfordert nicht automatisch Mythos.
| Entscheidungskriterium | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Zugrunde liegendes Modell | Identisch mit Mythos | Identisch mit Fable |
| Hauptunterschied | Zusätzliche Cyber- und Biologie-Schutzmaßnahmen | Zugriff für verifizierte Arbeiten in Cyber und Biowissenschaften |
| Verfügbarkeit | Breite Plattformverfügbarkeit; Konto-Berechtigungen bleiben relevant | Zugriff über Verifizierungsprogramm |
| Typischer Einsatz | Anspruchsvolles Coding, Analyse, Engineering | Genehmigte Sicherheitsarbeit oder biomedizinische Forschung |
| Zugriffsentscheidung | Plattform und Tarif prüfen | Programm-Freigabe, Stufe und Konto-Konfiguration prüfen |
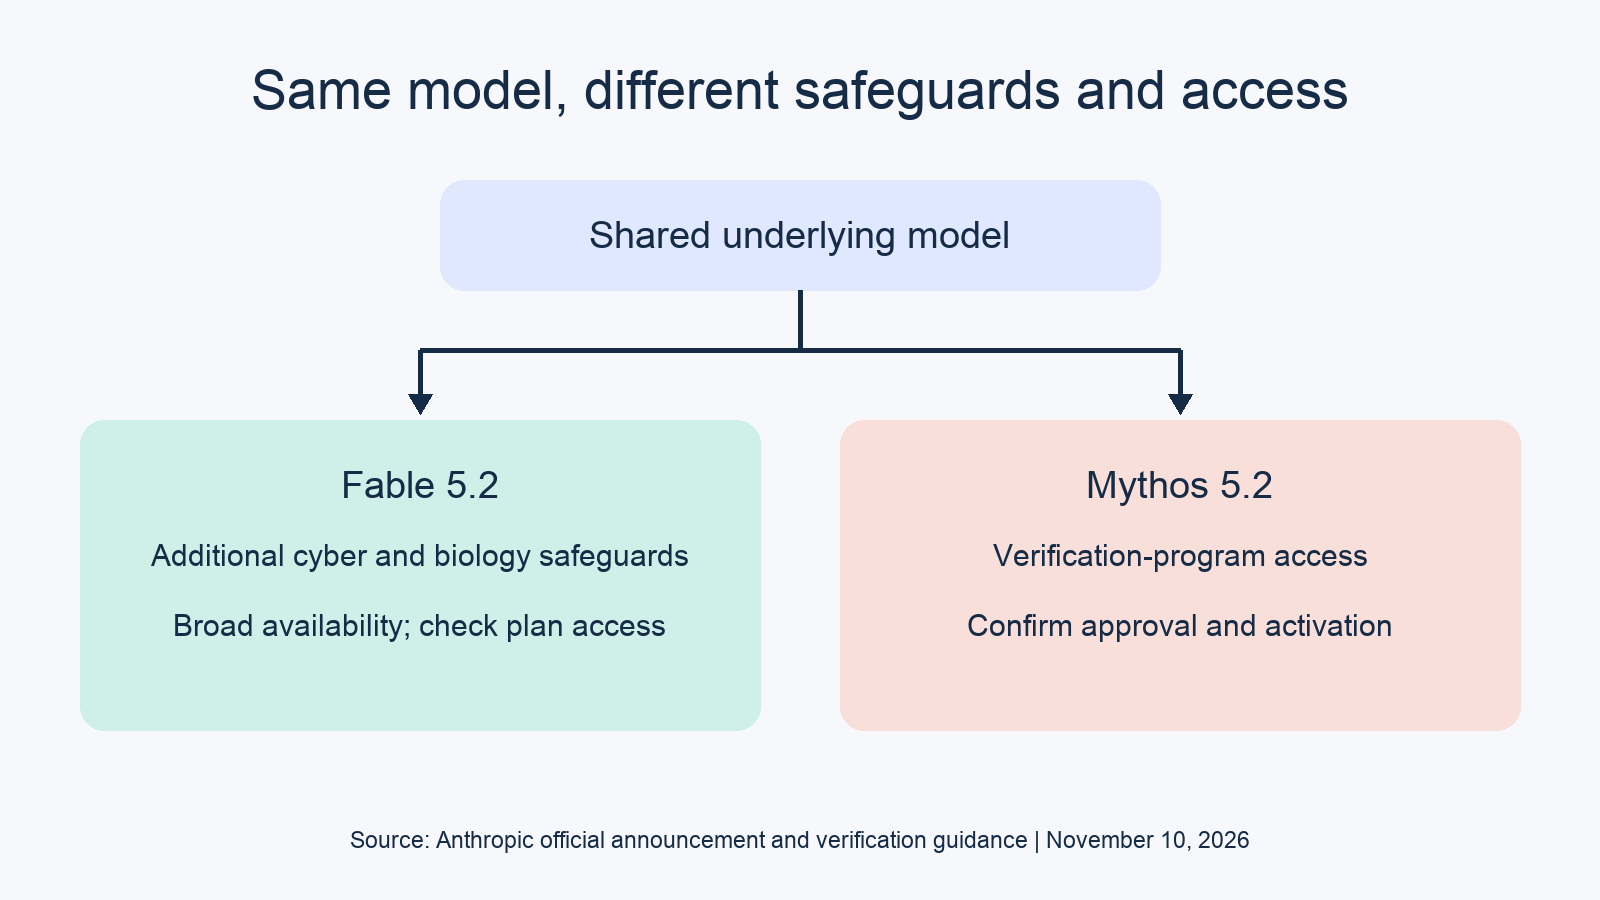
Betrachten Sie dies als Zugriffsvergleich. Ein anderes Label beweist keine andere Reasoning-Engine. Es bedeutet auch nicht, dass jeder Prompt identische Antworten liefert: Schutzmaßnahmen können beeinflussen, welche Anfragen ausgeführt werden und wie ein Dienst eingeschränkte Anfragen behandelt.
Welche Fähigkeiten teilen Fable und Mythos?
Beide Modelle bauen auf denselben zugrunde liegenden Fähigkeiten in Coding, Reasoning und Vision auf. Anthropic positioniert sie für anspruchsvolle technische Aufgaben, darunter unklare Softwareprojekte und Forschung. Diese gemeinsame Grundlage macht Aufgabenanforderungen nützlicher als die pauschale Behauptung, ein Modell sei für jeden Entwickler besser.
Denken Sie an eine Service-Migration. Sie benötigen Repository-Verständnis, Abhängigkeitsanalyse, Codeänderungen und Testreparaturen. Allein diese Anforderungen begründen noch keinen Bedarf für Mythos. Fable ist ein Kandidat, wenn die Arbeit schwierig genug ist, um einen Wechsel von Ihrem bisherigen Modell zu rechtfertigen.
Anthropic empfiehlt, die meisten Coding- und Wissensaufgaben mit Opus 5.5 zu beginnen und je nach Komplexität zu wechseln. Für diesen Vergleich bedeutet das: Wählen Sie zuerst das passende Fähigkeitsniveau, bevor Sie entscheiden, ob Ihre Arbeit Zugriff über ein Verifizierungsprogramm erfordert.
Halten Sie Aufgabenqualität und Integrationsqualität getrennt. Ein Modell kann einen korrekten Patch vorschlagen, während Ihre Anwendung einen Fehler falsch behandelt, ein Tool-Ergebnis verwirft oder die falschen Zugangsdaten verwendet. Diese Fehler erfordern reproduzierbare Tests, unabhängig davon, welches Modell Sie wählen.
Wie verändern Fables 5.2 Schutzmaßnahmen sein Verhalten?
Fables zusätzliche Schutzmaßnahmen beschränken riskante Cyber-Aktivitäten und einen Großteil der Forschungsbiologie. Anthropic nennt Penetrationstests, Exploit-Erstellung und binärbasierte Schwachstellenarbeit als eingeschränkte Kategorien. Die Ankündigung beschreibt auch Fallback-Antworten für blockierte Cyber- und Biologie-Anfragen. Eine blockierte Anfrage erfordert also Untersuchung, bevor Sie die zugrunde liegende Fähigkeit des Modells beurteilen.
Für die beim Launch beschriebenen Fallbacks nennt Anthropic Opus 4.8 für Cybersicherheit und Opus 5 für Biologie. Gehen Sie nicht davon aus, dass jede Antwort in einem sensiblen Workflow eine uneingeschränkte Fable-Ausführung darstellt. Erfassen Sie die Aufgabe, die beobachtete Antwort und alle vom Dienst gelieferten Fallback-Informationen, bevor Sie Ergebnisse interpretieren.
Alltägliche sichere Entwicklung ist eine eigene Kategorie. Laut den Hinweisen zum Cyber Verification Program können allgemein verfügbare Modelle Code überprüfen, bekannte Probleme patchen und Warnungen einordnen. Eine Verifizierung kann nötig sein, wenn Schutzmaßnahmen Arbeiten wie autorisierte Penetrationstests oder Exploit-Validierung unterbrechen.
Diese Unterscheidung ist wichtig, wenn Sie ein Modell für ein Entwicklungsteam auswählen. Die Prüfung eines Authentifizierungs-Patches stellt nicht dieselben Zugriffsanforderungen wie der Aufbau eines Offensive-Testing-Workflows. Beschreiben Sie die tatsächliche Aufgabe, bevor Sie entscheiden, welcher Weg passt.
Eine Genehmigung beseitigt auch nicht alle Schutzmaßnahmen. Anthropic weist darauf hin, dass erlaubte Sicherheitsarbeit weiterhin auf Ablehnungen oder Classifier-Blockaden stoßen kann. Bewahren Sie einen blockierten Fall als Nachweis für die Überprüfung auf; ein Wechsel des Modell-Labels ersetzt nicht die Bestätigung von Erlaubnis und Umfang.
Wer kann auf Claude Mythos 5.2 zugreifen?
Cybersicherheit-Nutzer bewerben sich über das Cyber Verification Program; Forscher in den Biowissenschaften über das Life Sciences Verification Program. Der Cyber-Zugriff hat mehrere Stufen mit unterschiedlichen Voraussetzungen und erlaubten Arbeiten. Die Genehmigung gilt für das jeweilige Konto und die Organisation – der Kauf eines Abonnements allein bedeutet also nicht, dass Ihr Workflow Mythos-Zugriff hat.
Die Cyber-Verifizierung hängt von Ihrer Arbeit ab
Die aktuellen Cyber-Richtlinien umfassen drei Stufen:
- Defense Access: Organisationen und Einzelpersonen, einschließlich unabhängiger Forscher und Open-Source-Maintainer, können sich bewerben.
- Red Team Access: Organisationen können sich für autorisierte Offensive-Security-Arbeit bewerben.
- Specialized Access: Organisationen können sich für risikoreicheres Testen kritischer Systeme bewerben, mit zusätzlicher Prüfung.
Einzelpersonen sind vom Cyber-Weg zu Mythos nicht grundsätzlich ausgeschlossen. Sie können sich anhand der veröffentlichten Kriterien für Defense Access bewerben. Das ist präziser, als jede Mythos-Nutzung als Großkonzernen vorbehalten zu betrachten.
Das Programm ist über berechtigte bezahlte Claude-Pläne, Console-Konten mit Abrechnung und unterstützte verknüpfte Plattformen verfügbar. Es ist nicht in Claude Free enthalten. Lesen Sie die aktuelle Programmseite für Ihren Weg, statt die Berechtigung aus der Genehmigung eines anderen Teams abzuleiten.
Genehmigung und Aktivierung sind getrennt
Bei Enterprise- und API-Nutzung müssen Administratoren den Zugriff möglicherweise der richtigen Rolle oder dem richtigen Workspace zuweisen. Claude- und Console-Konten sind separate Organisationen, und eine Genehmigung überträgt sich nicht auf Ihre anderen Organisationen.
Bevor Sie den Body Ihrer Anfrage debuggen, prüfen Sie, ob die Zugangsdaten zur genehmigten Organisation und dem konfigurierten Workspace gehören. Ein funktionierender Key beweist Authentifizierung, aber keine Berechtigung aus dem Verifizierungsprogramm.
Auch externe Kundenarbeit erfordert Sorgfalt. Die Cyber-Richtlinien unterscheiden zwischen interner Nutzung und Kundendiensten oder -produkten und verlangen eine separate Freigabe für externe Nutzung. Ein intern genehmigtes Team sollte nicht davon ausgehen, dass es dieselben Fähigkeiten über eine kundengerichtete Anwendung anbieten darf.
Biowissenschaften haben einen eigenen Bewerbungsprozess
Nutzen Sie das offizielle Life Sciences Verification Program für den Zugriff auf biomedizinische Forschung. Die Beta gilt für verifizierte Organisationen mit Team-, Enterprise- oder der Claude Platform API; persönliche Free-, Pro-, Max- und Ultra-Pläne sind nicht berechtigt. Der Administrator Ihrer Organisation meldet Interesse an, was keinen Zugang garantiert. Übertragen Sie Cyber-Stufen oder Genehmigungserwartungen nicht auf die Biologie.
Welches Modell passt zu Ihrem Entwicklungsanwendungsfall?
Verwenden Sie Fable als Kandidaten für schwierige allgemeine Engineering-Aufgaben, die in seine Schutzmaßnahmen passen. Prüfen Sie Mythos, wenn genehmigte Cyber- oder biomedizinische Arbeit den Verifizierungsweg erfordern. Behandeln Sie Autorisierung, Konto-Berechtigung und Aufgabenqualität als getrennte Prüfpunkte, damit ein Zugriffsproblem nicht zu einer irreführenden Leistungsbeurteilung wird.
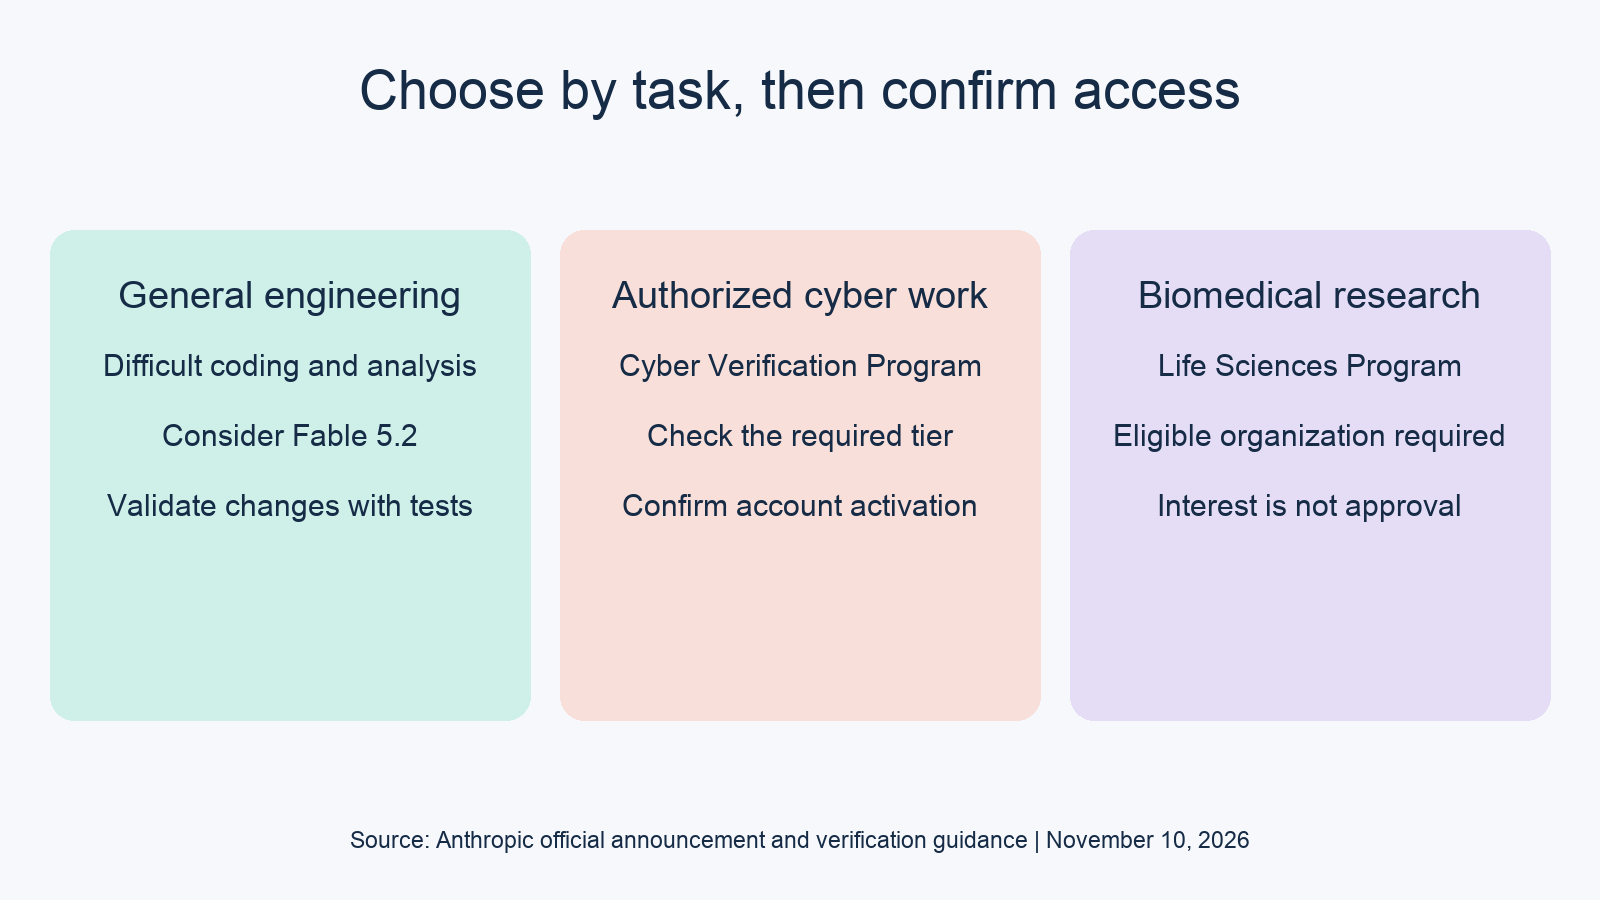
| Ihre Aufgabe | Auswahlansatz |
|---|---|
| Einen Service refaktorieren oder unklare Bugs untersuchen | Fable in Betracht ziehen; Patch mit Ihren Tests verifizieren |
| Code überprüfen oder eine bekannte Sicherheitslücke patchen | Mit allgemein verfügbaren Modellen beginnen; jede Schutzmaßnahmen-Unterbrechung untersuchen |
| Autorisierte Penetrationstests durchführen | Passende Cyber-Stufe und Genehmigung prüfen |
| Einen Sicherheitsdienst für Kunden entwickeln | Freigabe für externe Nutzung sowie internen Zugriff bestätigen |
| Biomedizinische Forschung betreiben, die Fable einschränkt | Bewerbung über das Biowissenschaften-Programm |
Dies sind Auswahl-Empfehlungen, keine gemessenen Ergebnisse. Behalten Sie eine Person, die für die Freigabe von Codeänderungen, Forschungsschlüssen und dem Sicherheitsumfang verantwortlich ist.
Wie sollten Sie Benchmark-Unterschiede interpretieren?
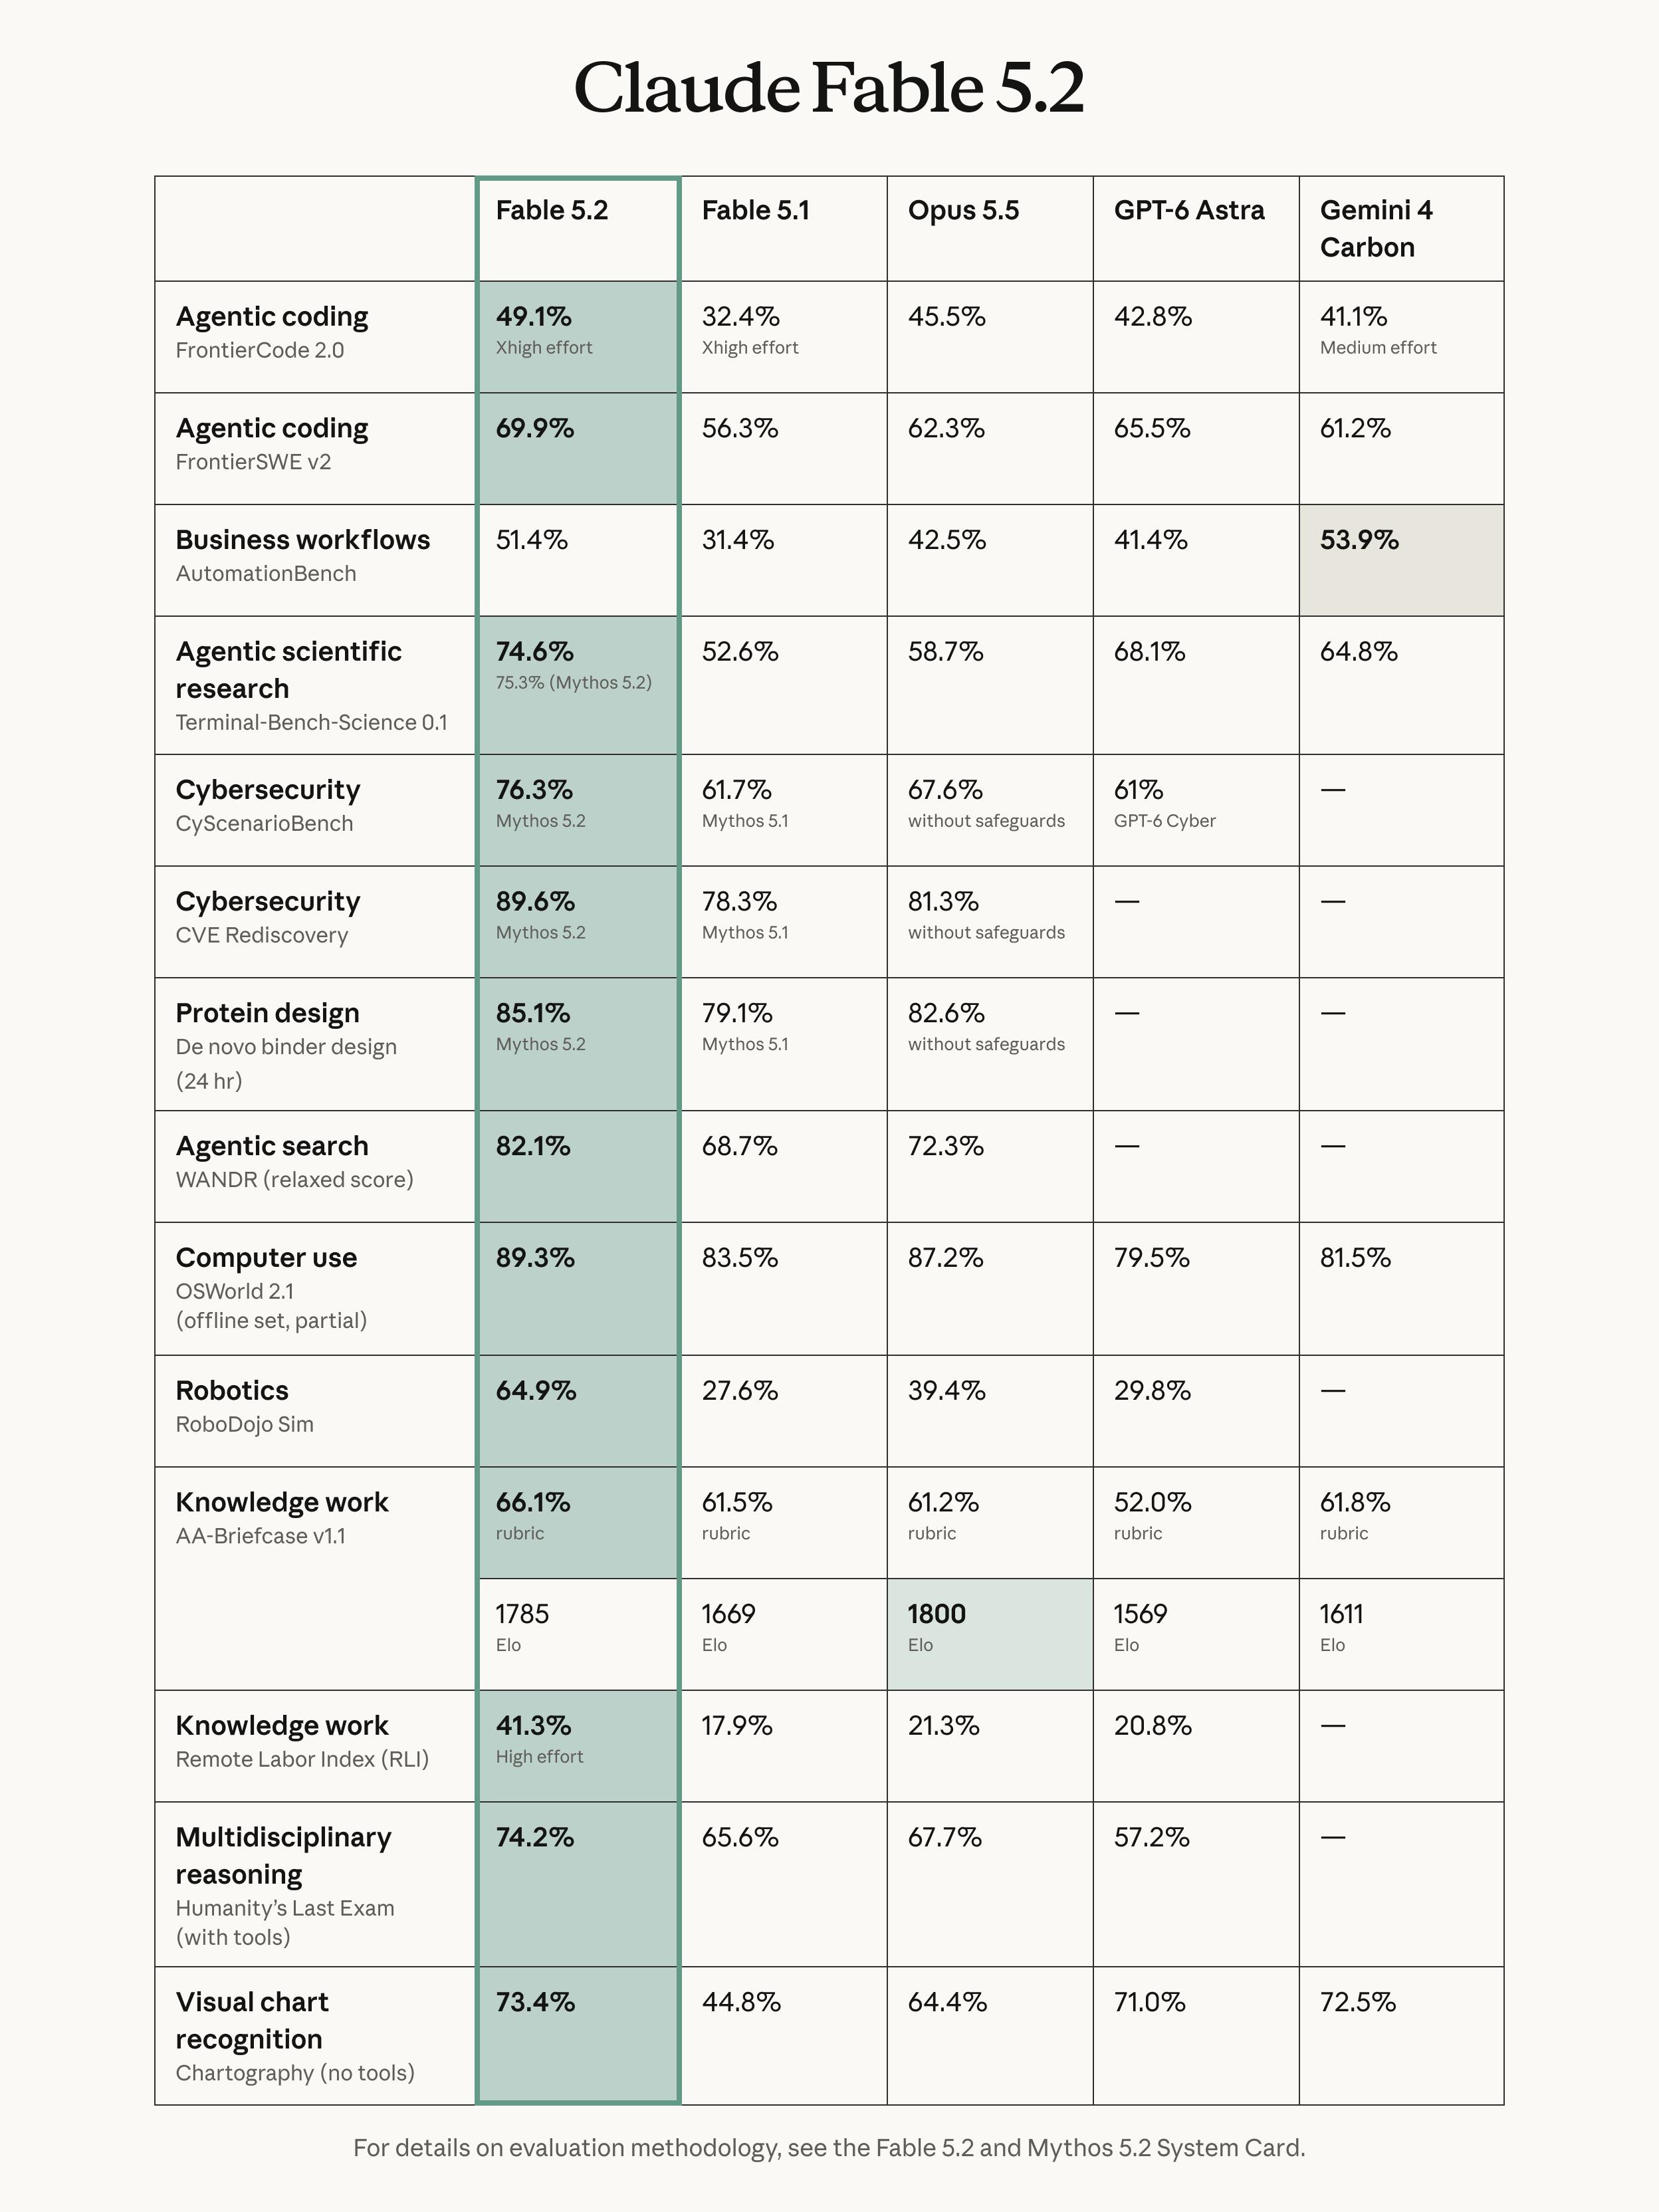
Lesen Sie vor dem Zahlenvergleich das Modell-Label, die Schutzmaßnahmen-Einstellung, den Aufwandsgrad und die Methodik jedes Benchmarks. Anthropics Launch-Tabelle enthält Fable-Ergebnisse für allgemeine Aufgaben und Mythos-Ergebnisse für sensible Domänen. Diese Zeilen bilden keinen kontrollierten Test, der beweist, dass Mythos generell leistungsfähiger ist als Fable.
Konsultieren Sie die System Card zu Fable 5.2 und Mythos 5.2 für die Evaluationsmethodik. Anbieter-Evaluationen können Ihnen zeigen, was Sie untersuchen sollten; sie belegen nicht die Erfolgsquote Ihres Teams.
Definieren Sie für Ihre eigene Entscheidung ein akzeptables Ergebnis, bevor Sie eine Aufgabe ausführen. Eine Migration erfordert bestehende Tests und nachvollziehbare Änderungen. Ein Sicherheitsfund erfordert Belege, Reproduzierbarkeit und eine begründete Schweregrad-Einschätzung. Erfassen Sie Schutzmaßnahmen-Unterbrechungen getrennt von falschen Antworten und Transportfehlern.
Lassen Sie Ihren Coding-Agenten den API-Vertrag mit der Apidog CLI prüfen
Verwenden Sie die Apidog CLI, damit Ihr Coding-Agent die Integration rund um Ihr gewähltes Modell validiert. Testen Sie Authentifizierung, Antwortverarbeitung und Fehlerpfade in einem Projekt, das Sie kontrollieren. Halten Sie diese Vertragsprüfung getrennt von Aussagen über Modellintelligenz oder Verifizierungsberechtigung.
Beginnen Sie mit der Apidog CLI-Installationsanleitung und konfigurieren Sie dann Ihren eigenen Token:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Geben Sie Ihrem Agenten diesen Prompt:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
Der Agent kann das Schema einsehen und sein vorbereitetes Payload vor dem Schreiben validieren:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Diese Befehle und Flags wurden anhand der Hilfe der installierten CLI 2.2.12 überprüft. Das Payload muss die echten Endpoint- und Kategorie-IDs Ihres Projekts verwenden. Dies ist ein beispielhafter Workflow, kein für diesen Artikel durchgeführter Live-Test bei Anthropic.
Für einen Codex-basierten Workflow folgen Sie Apidog CLI in Codex. Sobald der Testfall nützlich ist, erklärt der CLI CI/CD-Leitfaden, wie Sie wiederholbare Prüfungen in Ihre Pipeline integrieren.
Häufig gestellte Fragen
Ist Mythos 5.2 intelligenter als Fable 5.2?
Anthropic gibt an, dass beide dasselbe zugrunde liegende Modell teilen. Ihr Hauptunterschied sind Schutzmaßnahmen und Zugriff. Benchmark-Ergebnisse aus sensiblen Domänen belegen keinen universellen Intelligenzvorteil für Mythos.
Kann sich eine Einzelperson für Mythos-Zugriff bewerben?
Ja. Die Cyber-Richtlinien erlauben Einzelpersonen die Bewerbung für Defense Access. Red Team und Specialized Access sind organisationsexklusiv. Bewerbung und Genehmigung bleiben getrennte Schritte.
Garantiert der Kauf eines bezahlten Claude-Plans Mythos-Zugriff?
Nein. Ein berechtigter bezahlter Plan kann eine Bewerbung unterstützen, aber Programm-Genehmigung und Konto-Aktivierungsanforderungen gelten weiterhin. Prüfen Sie die konkrete Organisation, Rolle, den Workspace oder die verknüpfte Plattform, die Sie nutzen werden.
Unterstützt Fable sicherheitsrelevante Entwicklung?
Allgemein verfügbare Modelle unterstützen die alltägliche sichere Entwicklung, so die Cyber-Richtlinien. Fables zusätzliche Schutzmaßnahmen können sensiblere Arbeiten einschränken. Klassifizieren Sie Ihre Aufgabe präzise und prüfen Sie jede Blockade, bevor Sie Schlüsse ziehen.
Benötigen beide Modelle dieselbe Datenhaltung-Konfiguration?
Prüfen Sie die Bedingungen Ihres Kontos. Die Ankündigung beschreibt eine 30-tägige Sicherheitsüberwachungs-Aufbewahrung für andere Kunden sowie Ausnahmen für berechtigte Zero-Retention-Kunden. Auch die Anforderungen des Cyber-Programms gelten. Bestätigen Sie die Regelung mit Ihrem Administrator, bevor Sie sensibles Material senden.