Die Veröffentlichung im Juli konzentriert sich auf drei klare Themen: stärkere Unternehmenssicherheit und Zugriffsverwaltung, zuverlässigere API-Migration und Spezifikationssynchronisierung sowie einfacher zu pflegende Test-Workflows.
API-Teams benötigen mehr als einzelne Funktionen. Sie brauchen die Gewissheit, dass Anmeldeinformationen gefunden werden können, bevor sie zu Vorfällen werden, dass Zugriffs- und Organisationsaktivitäten nachvollziehbar bleiben, dass importierte API-Daten ihre Bedeutung behalten und dass automatisierte Tests einfach wiederzuverwenden und zu überwachen sind.
Diesen Monat verbessert Apidog diese verbundenen Workflows in drei Bereichen:
- Unternehmenssicherheit und Zugriff (Enterprise-Plan): Erkennung von Anmeldeinformationsrisiken, Überprüfung wichtiger Organisationsaktivitäten und Verbesserung von SCIM-, SAML- und SSO-Workflows.
- API-Migration und Spezifikationssynchronisierung: Mehr Postman-Kontext bewahren und OpenAPI/Swagger-Importe sicherer wiederholbar machen.
- Test- und Workflow-Zuverlässigkeit: Mehr Test-Assets wiederverwenden, sehen, wann Szenarien zuletzt ausgeführt wurden, und große Umgebungs Konfigurationen zuverlässiger speichern.
1. 🔐 Unternehmenssicherheit und Zugriff
Die API-Governance im Unternehmen hängt davon ab, dass drei Dinge zusammenwirken: Sensible Informationen müssen auffindbar sein, wichtige Aktivitäten müssen nachvollziehbar sein, und die richtigen Benutzer müssen den richtigen Zugriff erhalten. Die Updates im Juli stärken alle drei Teile dieses Betriebsmodells.
Verfügbarkeit: Enterprise-Plan
Enterprise Secret Scanner macht Anmeldeinformationsrisiken sichtbar
API-Projekte enthalten oft Anfrageparameter, Header, Umgebungen, Variablen, Skripte, Beispiele und Authentifizierungseinstellungen. Wenn ein API-Schlüssel, ein Zugriffstoken, ein privater Schlüssel oder andere Anmeldeinformationen im Klartext gespeichert sind, kann dies ein Sicherheitsrisiko darstellen, das in einer großen Organisation schwer zu erkennen ist.
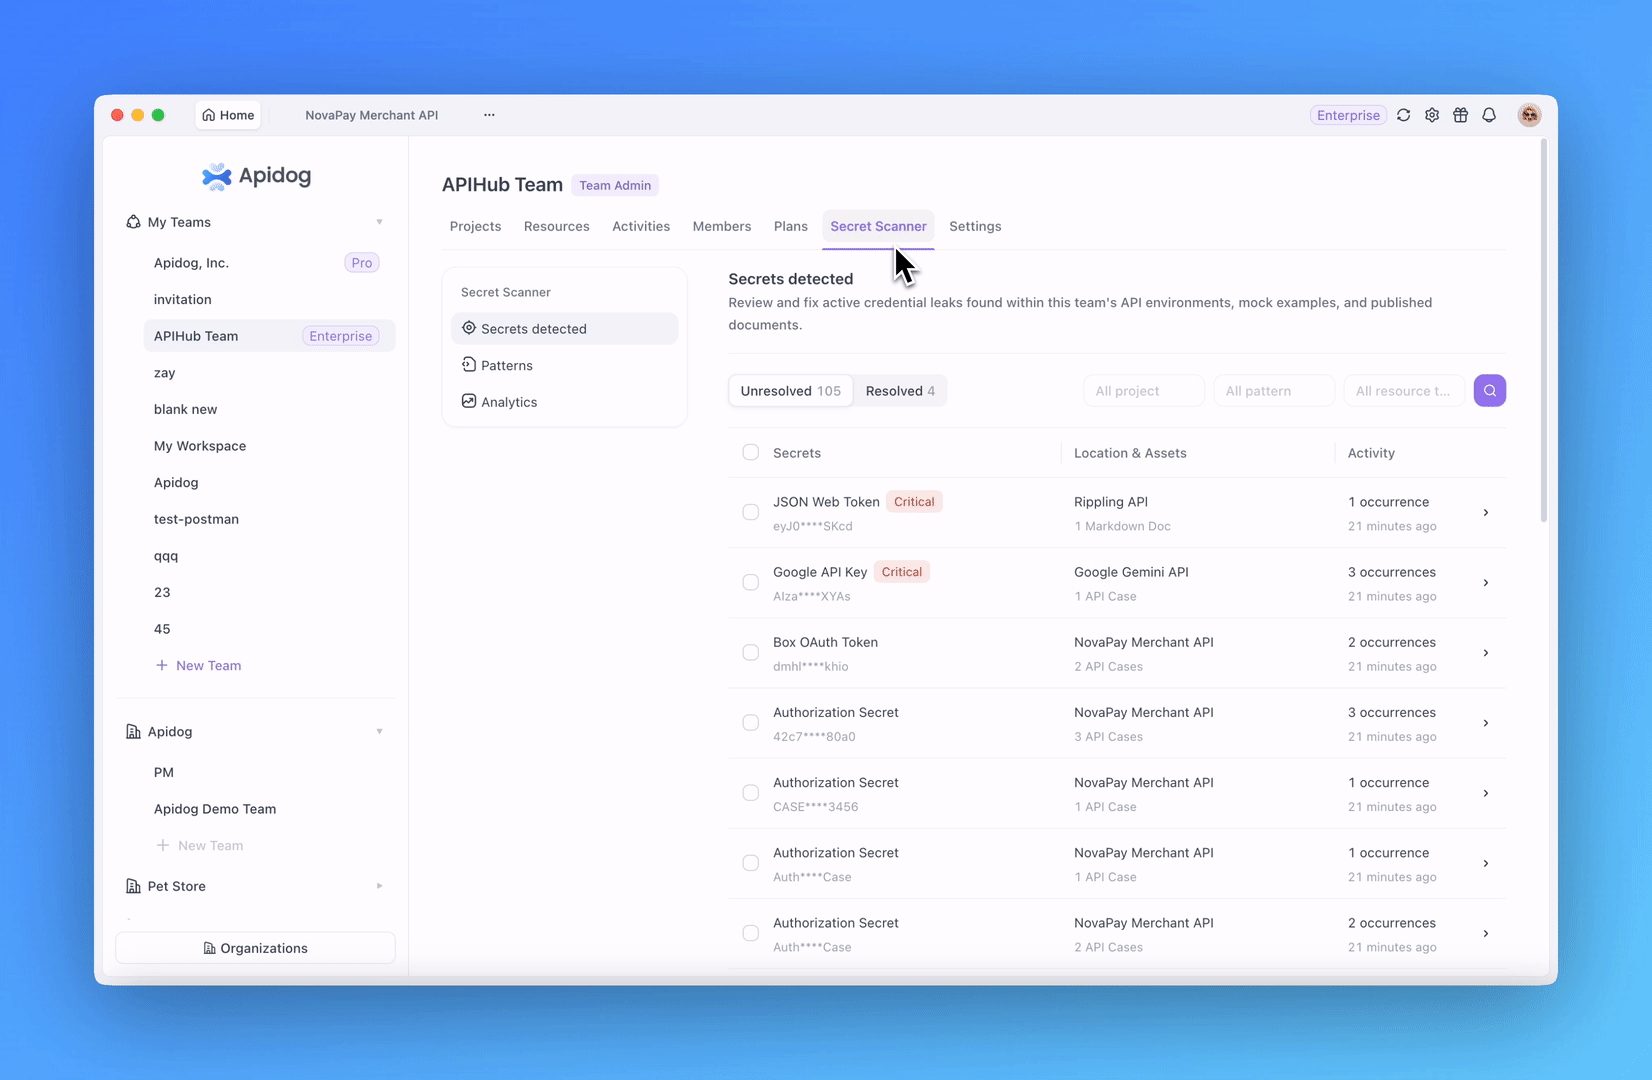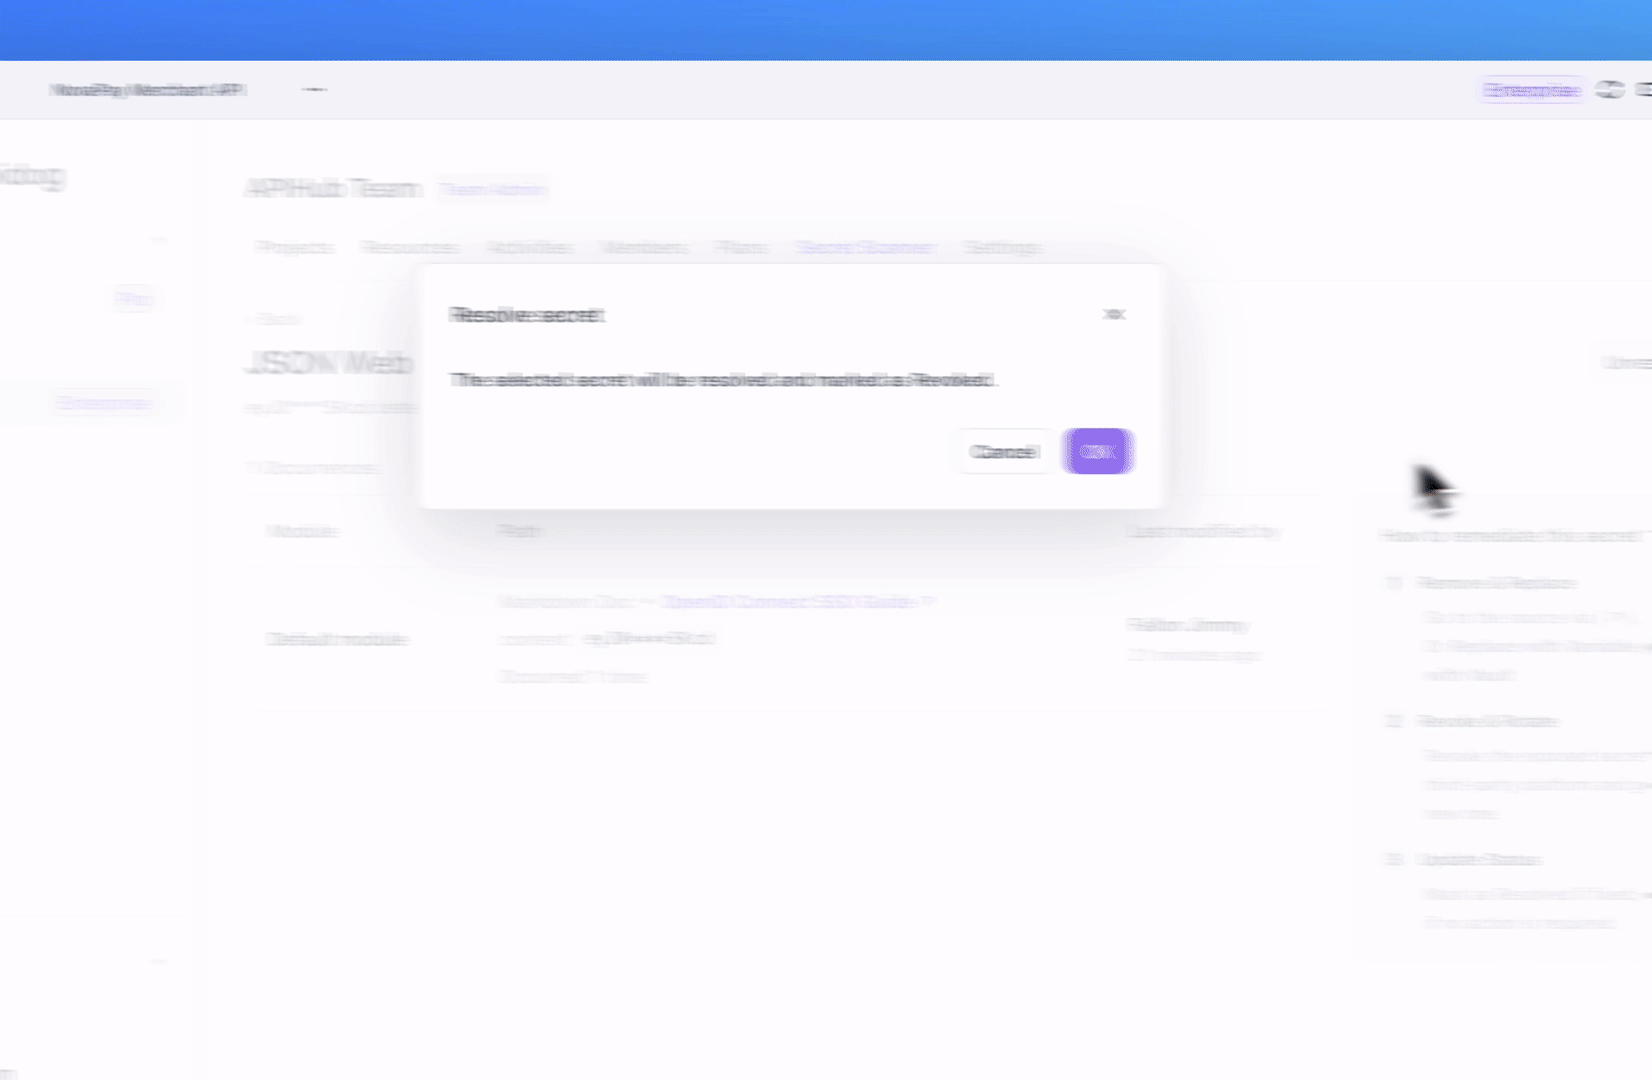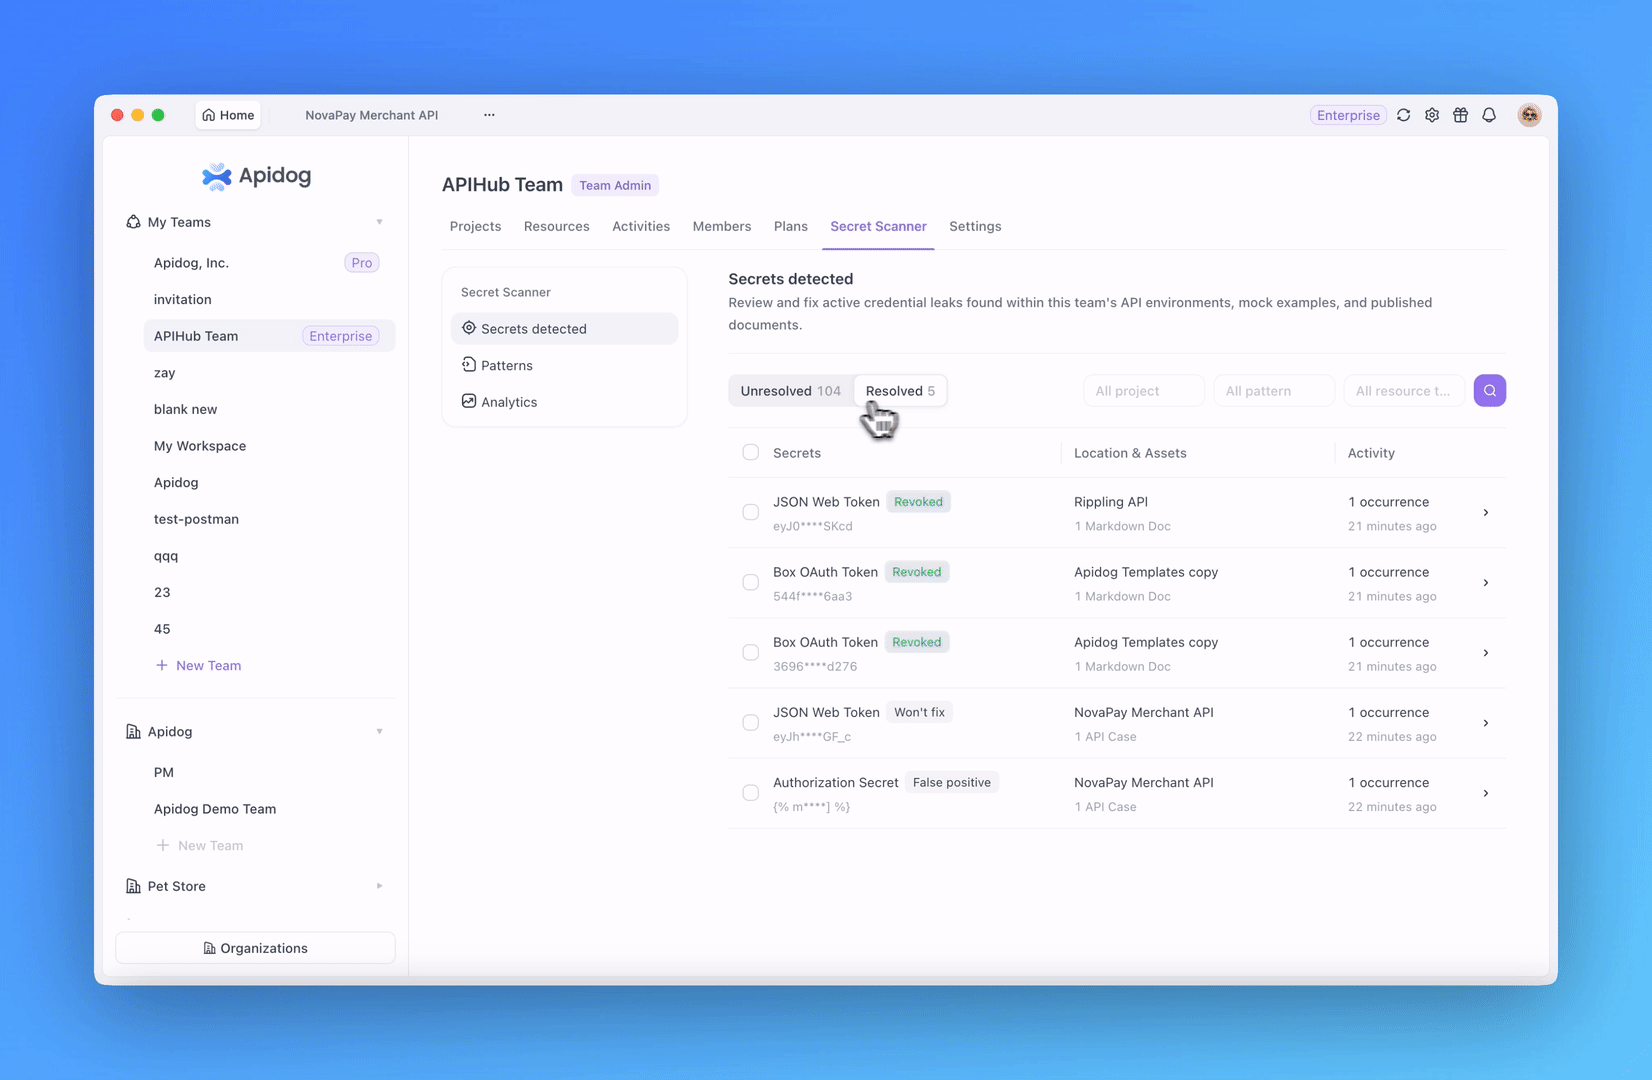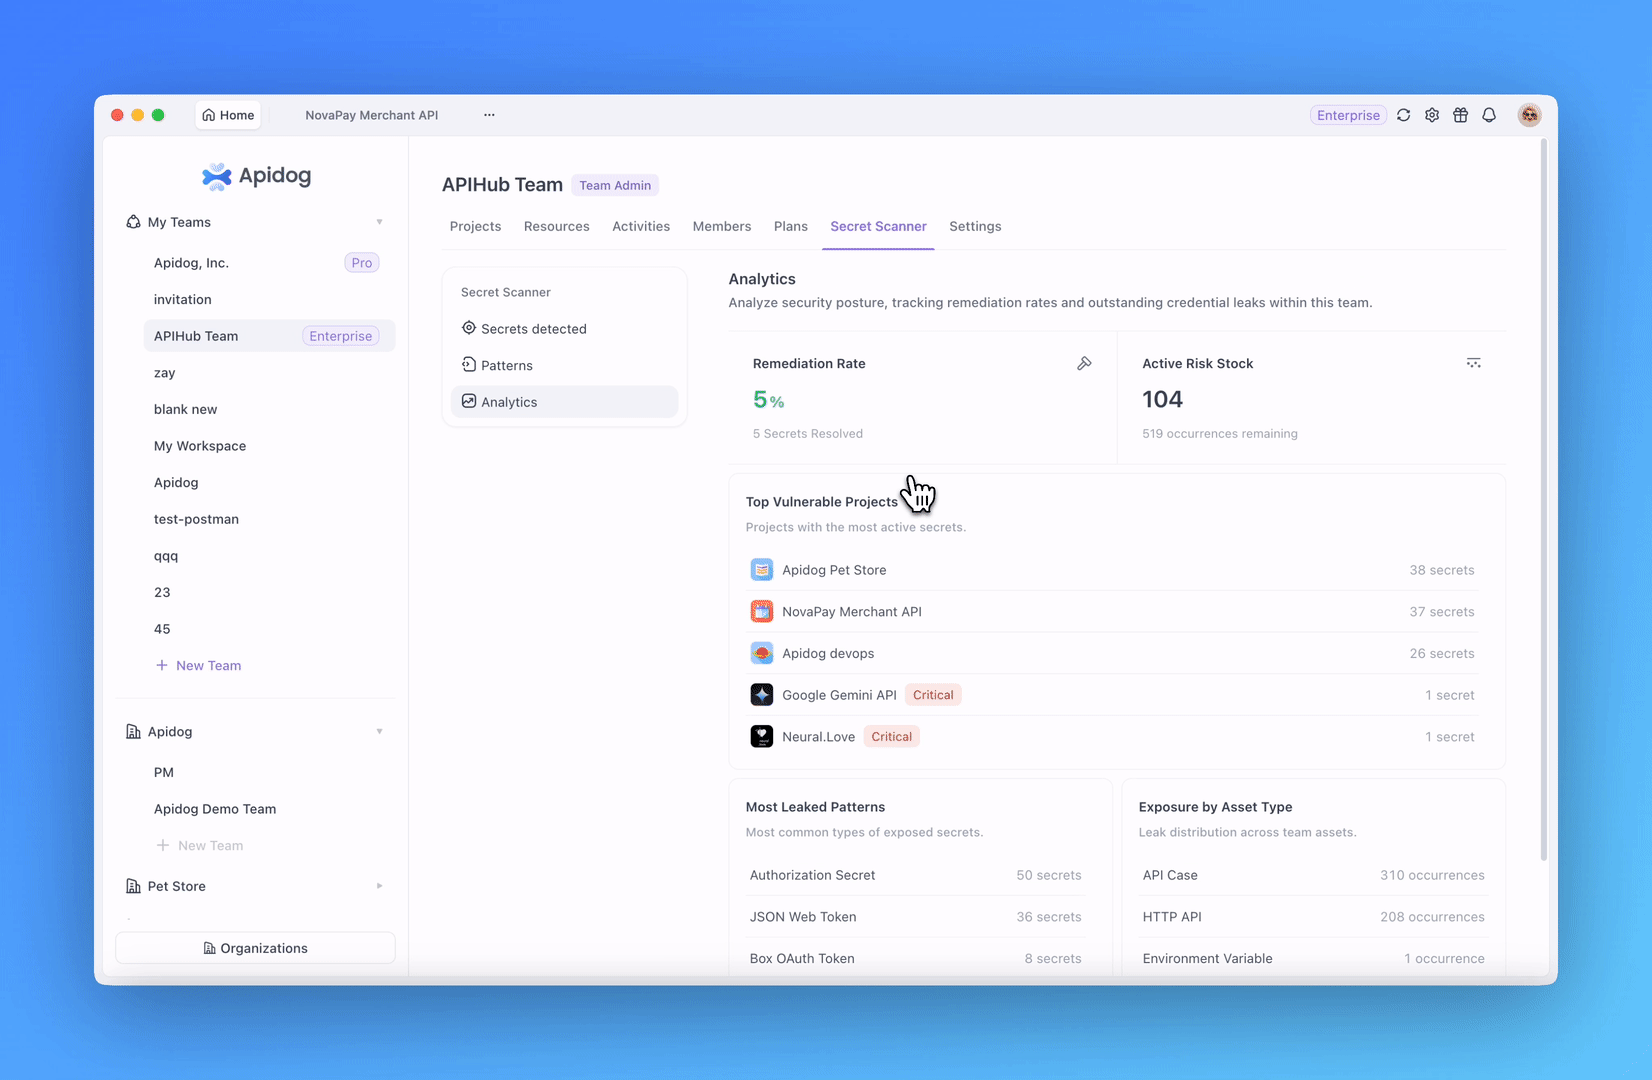
Der Secret Scanner bietet Enterprise-Teams eine strukturierte Möglichkeit, diese Risiken über den gesamten API-Lebenszyklus hinweg zu finden, zu überprüfen und zu verwalten:
- Sichtbarkeit auf Organisationsebene: Organisationsadministratoren können sehen, welche Teams ungelöste Geheimnis-Funde haben, und die relevanten Teambesitzer oder Team-Administratoren identifizieren, die die Behebung koordinieren können.
- Governance auf Teamebene: Teams können Funde in ihren Projekten überprüfen und eine detaillierte Ansicht jedes Vorkommnisses öffnen, das mit demselben Geheimnisrisiko verbunden ist.
- Direkte Quellennavigation: Jedes Vorkommnis kann auf die zugehörige Anforderung, Umgebung, Variable, das Beispiel oder andere Quellressourcen zurückverweisen, was manuelle Untersuchungen reduziert.
- Aufgezeichnete Behebung: Funde können als gelöst markiert werden, mit einem Grund wie Widerrufen, Falsch positiv oder Wird nicht behoben.
- Benutzerdefinierte Erkennungsmuster: Team-Administratoren können benutzerdefinierte Muster für Anmeldeinformationsformate, die in ihrer Organisation verwendet werden, erstellen, bearbeiten, aktivieren, deaktivieren oder löschen.
Anstatt bei der Erkennung stehenzubleiben, können Teams die Quelle lokalisieren, die Verantwortlichkeit koordinieren, das Ergebnis aufzeichnen und eine klarere Behebungsgeschichte pflegen.
Enterprise Audit Logs verbessern die Nachvollziehbarkeit der Organisation
Wenn eine Organisation viele Mitglieder, Teams, Projekte und Berechtigungen verwaltet, benötigen Administratoren eine zuverlässige Aufzeichnung wichtiger Aktivitäten. Ohne diese Historie kann die Untersuchung unerwarteter Zugriffsänderungen oder das Verständnis, wer eine sensible Operation durchgeführt hat, zeitaufwändige manuelle Prüfungen erfordern.
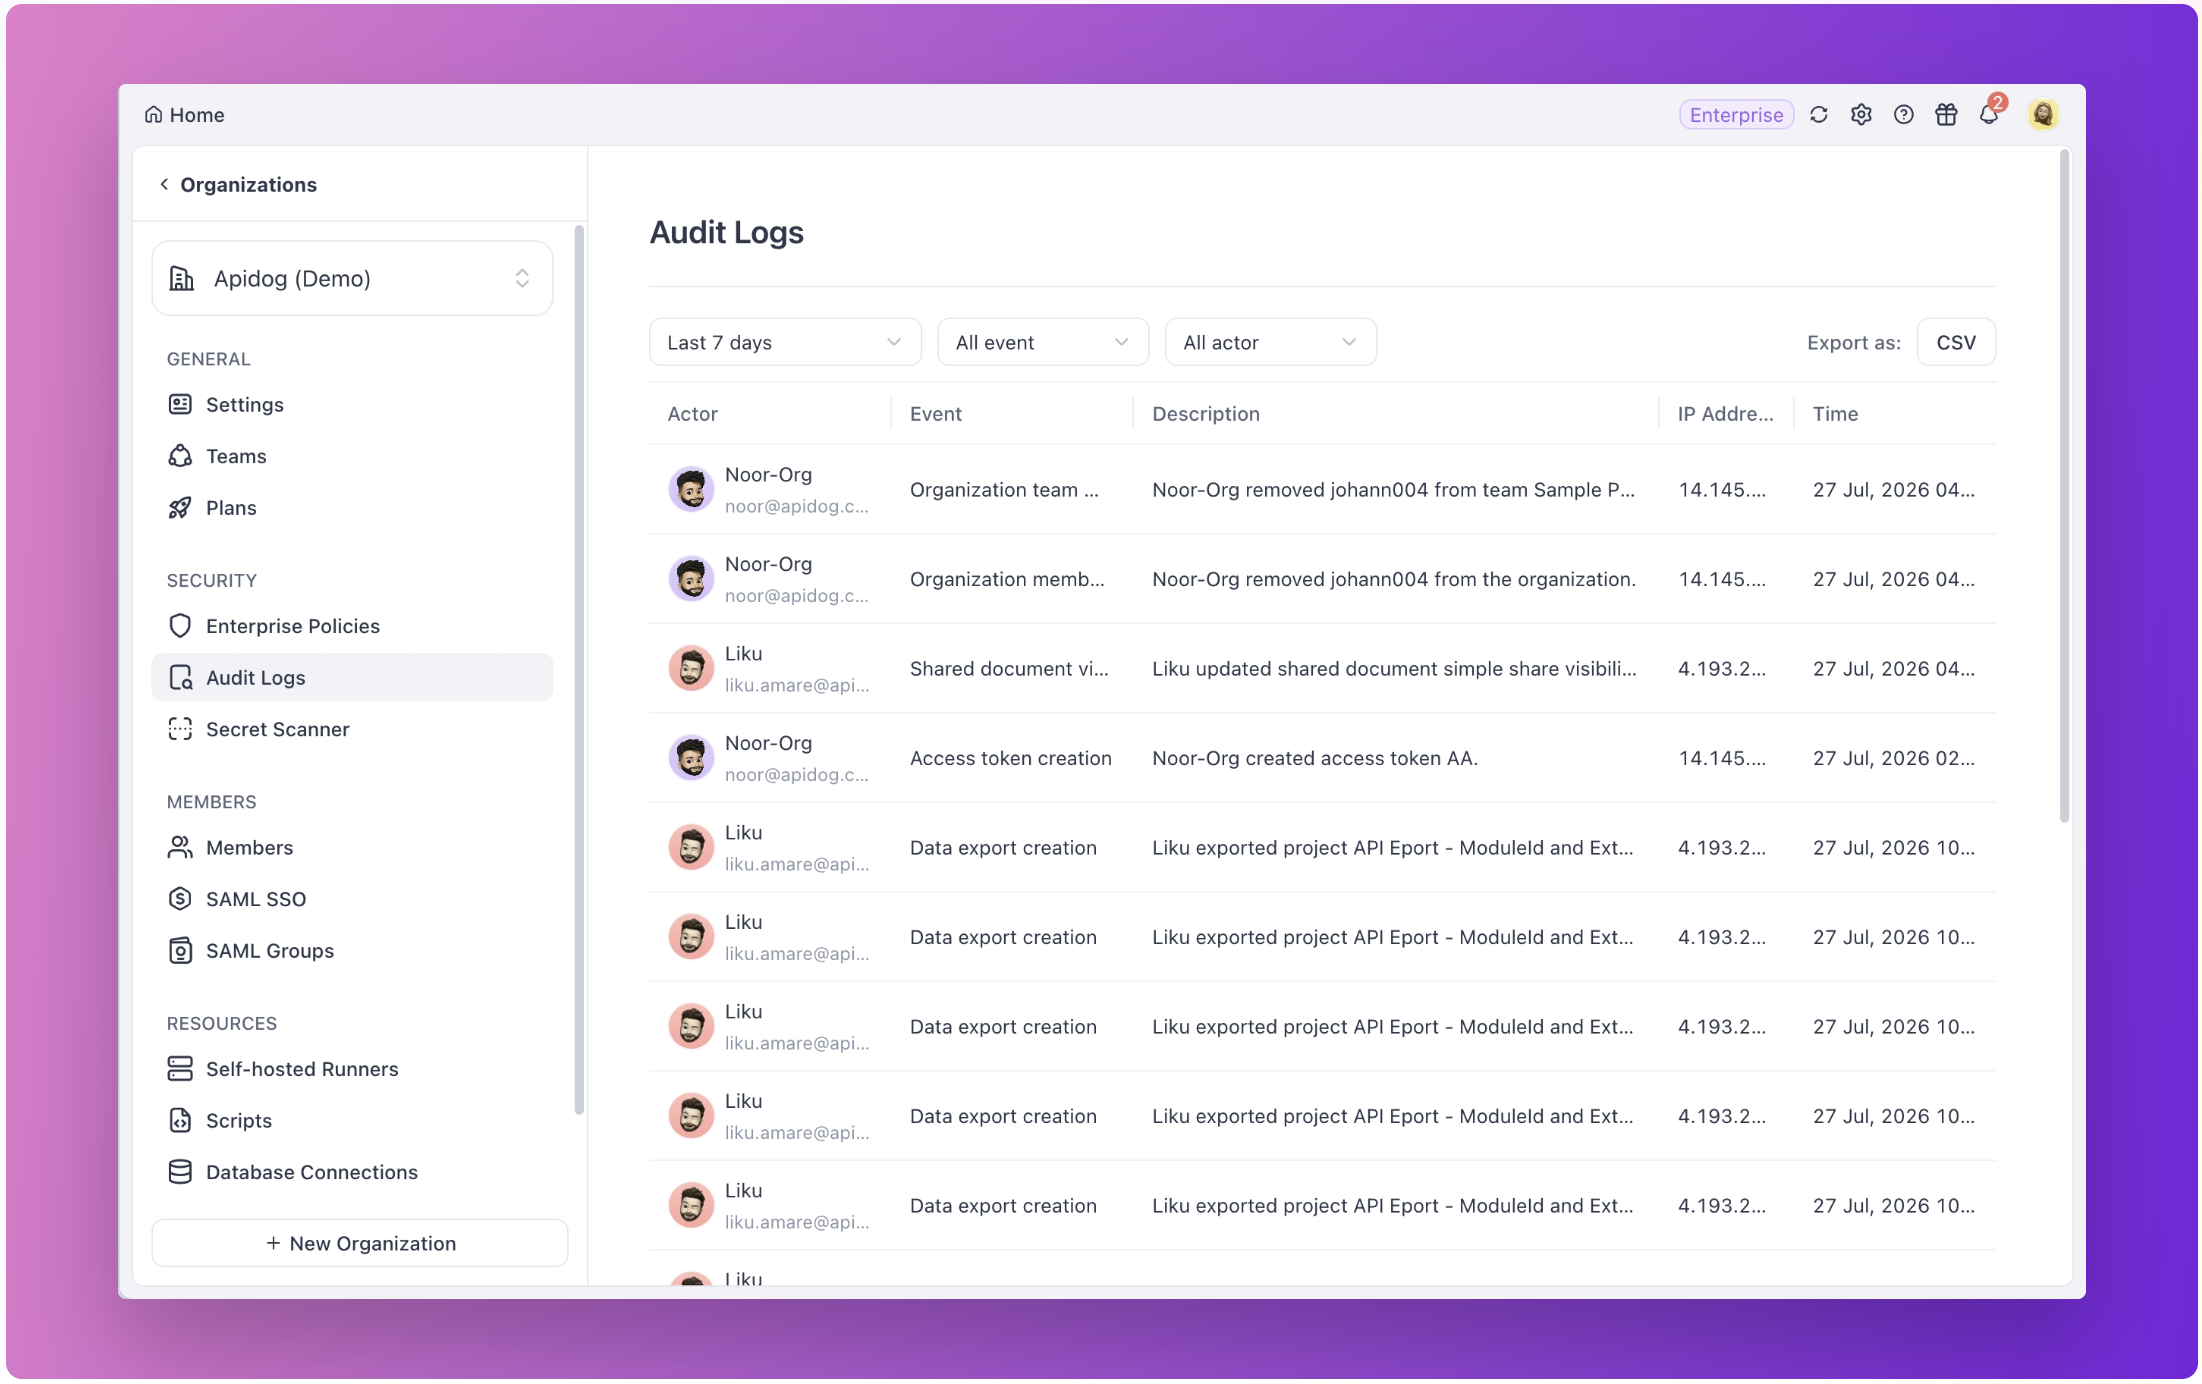
Enterprise Audit Logs bieten Organisationsbesitzern und Administratoren eine zentralisierte Ansicht der Schlüsselereignisse. Jede Aufzeichnung kann den Operator, den Ereignistyp, die Ereignisbeschreibung, die Quell-IP-Adresse und den Zeitstempel enthalten. Administratoren können nach Zeitbereich, Ereignistyp und Operator filtern, um Änderungen zu verfolgen, die Mitglieder, Teams, Berechtigungen, Projekte und Anmeldeereignisse betreffen.
Dies unterstützt Sicherheitsüberprüfungen, Vorfallsuntersuchungen und interne Compliance-Prozesse, ohne dass Administratoren Aktivitäten aus mehreren Quellen rekonstruieren müssen.
Zuverlässigere Enterprise-Identitäts- und SSO-Workflows
Apidog hat die Kompatibilität mit SCIM 2.0 über eine breitere Palette von Identitätsanbieter (IdP)-Integrationen verbessert. Benutzer-Lifecycle-Operationen und das gruppenweite Management auf Organisationsebene sind nun widerstandsfähiger gegenüber Unterschieden in SCIM-Feldern und Endpunktverhalten, was Enterprise-Teams hilft, Benutzer und Gruppen zuverlässiger zu aktivieren, zu aktualisieren und zu synchronisieren.
Für Organisationen, die IdPs wie JumpCloud, Microsoft Entra ID und Okta nutzen, unterstützen diese Verbesserungen einen reibungsloseren Enterprise-Identitäts-Governance-Workflow, der über die reine Bereitstellung hinausgeht. Die erweiterte SAML-Gruppenzuordnung verarbeitet sowohl Einzelgruppen-Strings als auch Mehrfachgruppen-Arrays, wodurch Benutzer nach der SSO-Anmeldung die erwarteten Organisations- und Teamrollen erhalten, ohne bestehende Teammitgliedschaften zu stören.
Die Identitäts-Governance-Erfahrung erstreckt sich auch auf den Projektzugriff. Nach der SSO-Anmeldung kann Apidog die entsprechende Organisation und das Team automatisch erweitern und auswählen, wodurch die manuelle Navigation durch Arbeitsbereiche reduziert wird und Benutzer schneller mit dem richtigen Zugriff in das richtige Projekt gelangen.
2. 📦 API-Migration und Spezifikationssynchronisierung
Die Qualität der Migration wird durch das bestimmt, was nach dem Import geschieht. Anfragen sollten verständlich bleiben, die Authentifizierung nutzbar, Variablen ihren Kontext behalten, und wiederholte Spezifikationssynchronisierungen sollten keine nicht verbundenen Ressourcen entfernen oder überschreiben.
Vollständigere und zuverlässigere Postman-Migration
Apidog bewahrt und ordnet nun mehr Postman-Daten sowohl bei lokalen Dateiimporten als auch bei Postman API-Importen zu:
- Authentifizierung auf Sammlungsebene und OAuth 2.0-Einstellungen auf Endpunktebene werden genauer importiert.
- OAuth 2.0 Refresh Token URLs werden korrekt zugeordnet.
- Variablenbeschreibungen und Geheimnisklassifizierungen können beibehalten werden.
form-data-Dateifelder behalten den ursprünglichen Dateinamen bei, wenn die tatsächliche lokale Datei nicht übertragen werden kann.- Postman API-Importe können Globals enthalten, mit der Option, diese während des Imports auszuschließen.
- Nicht unterstützte Zeichen in Variablennamen, wie Leerzeichen oder vertikale Striche, werden durch Unterstriche ersetzt, um Fehler bei der Vorlagenauflösung zu reduzieren.
- Wiederholte Postman API-Importe verwenden seltener veraltete im Browser zwischengespeicherte Sammlungsdaten.
| Vorher | Jetzt |
|---|---|
|
|
Das Ergebnis ist weniger Nachbearbeitung nach der Migration und ein kürzerer Weg von importierten Daten zu Anfragen, die Teams verstehen, validieren und ausführen können.
Sicherere OpenAPI- und Swagger-Import-Workflows
OpenAPI- und Swagger-Importe dienen oft als fortlaufender Synchronisations-Workflow und nicht als einmalige Migration. Importfehler, unvollständiges Parsing oder falsches Löschen von Ressourcen können daher ein Projekt wiederholt beeinträchtigen.
Apidog bietet jetzt klarere Fehlerdetails, wenn eine OpenAPI- oder Swagger-Datei nicht importiert werden kann. Wenn das Problem mit dem ausgewählten Spezifikationsformat zusammenhängen könnte, bietet der Importfluss direktere Anleitungen zum Wechseln der Formate und zur Fortsetzung der Untersuchung.
Dieses Release verbessert auch mehrere komplexe Synchronisierungsfälle:
- Geplante Importe können Definitionen, die mit nicht-2xx HTTP-Antworten zurückgegeben werden, korrekter verarbeiten.
- OpenAPI 3.1-Importe in Iterationszweige bewahren Endpunkte, Webhooks, Ordner, Beschreibungen und deprecated-Status zuverlässiger.
- Ordner ohne HTTP-Endpunkte werden seltener fälschlicherweise entfernt, wenn Ressourcen gelöscht werden, die in der Quelldefinition nicht mehr existieren.
- Schema-Zirkelreferenzen werden während des Imports zuverlässiger behandelt.
- Die Modell-Synchronisierung über Module und geplante Importquellen hinweg überschreibt weniger wahrscheinlich nicht verwandte Modelle mit demselben Namen.
Diese Änderungen machen die Spezifikationssynchronisierung sicherer für Teams, die mit Multi-Modul-Projekten, Zweigen und geplanten Import-Workflows arbeiten.
3. 🧪 Test- und Workflow-Zuverlässigkeit
Die Automatisierung wird schwierig zu pflegen, wenn Test-Assets dupliziert werden müssen, die Szenarioaktivität schwer zu erkennen ist oder große Konfigurationsaktualisierungen aus vermeidbaren Gründen fehlschlagen. Die Workflow-Verbesserungen im Juli reduzieren diese operative Reibung.
Mehr Test-Assets in Apidog CLI wiederverwenden
Wenn Apidog CLI Szenariofälle ausführt, können Szenarioschritte nun auf Endpunkte, Testfälle und andere Szenarien verweisen. Bestehende Test-Assets können direkter in lokalen Skripten, CI/CD-Pipelines und automatisierten Test-Workflows wiederverwendet werden, anstatt als isolierte Schritte neu erstellt zu werden.
Dies macht die Szenariokomposition modularer und hilft Teams, dieselben wiederverwendbaren Test-Assets sowohl im interaktiven Testen als auch in der automatisierten Ausführung zu pflegen.
Sehen, wann Test-Szenarien zuletzt ausgeführt wurden
Die Liste der automatisierten Test-Szenarien zeigt nun neben der Erstellungszeit auch die letzte Ausführungszeit an. Teams können schnell sehen, ob ein Szenario kürzlich ausgeführt wurde, Tests identifizieren, die möglicherweise Aufmerksamkeit benötigen, und die Testaktivität den Projektbeteiligten klarer kommunizieren.
Große Umgebungs Konfigurationen zuverlässiger speichern
Große Projekte können ungültige leere Werte in der Umgebungskonfiguration ansammeln, was die Anforderungsgröße erhöht und gelegentlich Speicherfehler verursacht. Apidog entfernt diese ungenutzten leeren Daten nun beim Speichern einer Umgebung, was Konfigurationsaktualisierungen für Projekte mit vielen Modulen zuverlässiger macht.
🐞 Fehlerbehebungen und kleinere Verbesserungen
Diesen Monat haben wir auch eine Reihe von Fehlerbehebungen und Verbesserungen der Benutzerfreundlichkeit veröffentlicht, darunter:
- Ein Problem wurde behoben, bei dem Runner-Benachrichtigungen und aktuelle Laufergebnisse nach Abschluss eines Testszenarios eine durchschnittliche Dauer von 0 anzeigen konnten.
- Ein Problem wurde behoben, bei dem das Klicken auf „Passwort vergessen“ die zuvor eingegebenen Kontoinformationen nicht automatisch wiederverwendete.
- Ein Problem wurde behoben, bei dem Organisationsbesitzer den Zugriff auf Organisationseinstellungen verlieren konnten, nachdem das Mitgliederlimit überschritten wurde.
- Ein Problem wurde behoben, bei dem ein Teambesitzer über einen Projekteinladungslink mit einer falschen regulären Mitgliederrolle wieder beitreten konnte.
- Eine Zeitzonenverschiebung in der letzten Aktivitätszeit der Organisationsmitgliederliste wurde behoben.
- Ein Problem wurde behoben, bei dem das Klonen eines Projekts von einer veröffentlichten Dokumentationsseite Endpunkte aus nicht veröffentlichten Modulen enthalten konnte.
- Ein Problem wurde behoben, bei dem Testsuite-Schritte nach dem Speichern in einem Kind-Branch verschwinden konnten.
- Ein Problem wurde behoben, bei dem der Runner Testsuiten in Kind-Branches nicht ausführen konnte.
- Ein Problem wurde behoben, bei dem Multi-Modul-Dokumentations-Exporte Endpunkte von Modulen enthalten konnten, die nicht ausgewählt waren.
- Ein Problem wurde behoben, bei dem das Deaktivieren von „Import Authentication“ die Verzeichnisauthentifizierung fälschlicherweise auf „No Auth“ ändern konnte.
- Die Erkennung zusätzlicher Anmeldeinformationsmuster durch den Secret Scanner wurde verbessert.
- Ein Problem wurde behoben, bei dem Bilder in Markdown-Dokumenten im On-Premises-Desktop-Client nicht angezeigt werden konnten.
- Die kumulativen Kreditnutzungsdaten wurden verbessert, sodass Gesamterhöhungen und Gesamtverbrauch genauer angezeigt werden können.
🌟 Was das bedeutet
Das Juli-Release schafft einen zuverlässigeren Weg in drei verbundenen Bereichen der API-Operationen:
Fokus | Was sich verbessert | Warum es wichtig ist |
|---|---|---|
Unternehmenssicherheit und Zugriff | Secret Scanner, Audit Logs, JumpCloud SCIM- und SAML-Kompatibilität sowie schnellere SSO-Arbeitsbereichsnavigation. | Organisationen können Anmeldeinformationsrisiken finden, wichtige Aktivitäten verfolgen und den Benutzerzugriff mit weniger Lücken verwalten. |
API-Migration und Spezifikationssynchronisierung | Mehr Postman-Kontext bleibt erhalten, während OpenAPI- und Swagger-Importe sicherer und einfacher zu beheben sind. | Teams verbringen weniger Zeit mit der Reparatur importierter Daten und haben ein geringeres Risiko, Projektressourcen zu verlieren oder zu überschreiben. |
Test- und Workflow-Zuverlässigkeit | CLI-Szenarien verwenden vorhandene Assets wieder, Szenarioaktivitäten sind einfacher zu erkennen und große Umgebungs-Speicherungen sind stabiler. | Automatisierte Workflows lassen sich leichter erstellen, überwachen und warten. |
Zusammen helfen diese Updates Sicherheitsteams, Administratoren, API-Designern und Testingenieuren, auf einer klareren und zuverlässigeren operativen Grundlage zu arbeiten.
💬 Nehmen Sie an der Unterhaltung teil
Vernetzen Sie sich mit anderen API-Ingenieuren und dem Apidog-Team:
- Treten Sie unserer Discord-Community für Echtzeit-Diskussionen und Support bei.
- Nehmen Sie an unserer Slack-Community für technische Gespräche teil.
- Folgen Sie uns auf X (Twitter) für die neuesten Updates.
P.S. Alle Details zu den Updates finden Sie im Apidog Changelog!
Mit freundlichen Grüßen,
Das Apidog-Team