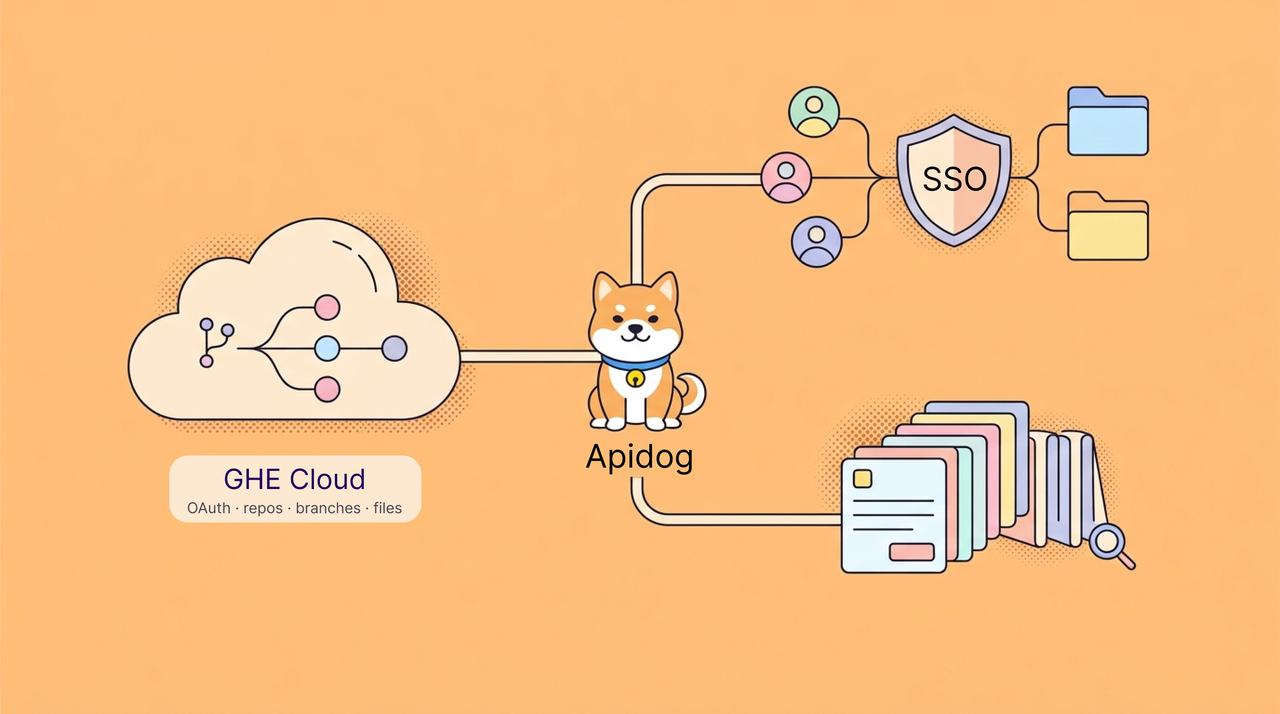
In vier öffentlichen Releases – von Apidog 2.8.41 bis 2.8.44 – hat der August drei miteinander verbundene Bereiche des Unternehmens-API-Betriebs gestärkt: kontrollierte Git-Konnektivität, identitätsgesteuerter Projektzugriff und eine nützlichere und nachvollziehbarere API-basierte Administration.
Unternehmens-API-Teams verwalten Repositories, Identitäten und Mitgliedschaften zunehmend über Systeme außerhalb der API-Plattform selbst. Diesen Monat verbessert Apidog diese Verbindungen und liefert gleichzeitig gezielte Zuverlässigkeitsupdates für die Projekteinrichtung, Importe, Branches, Dokumentation, CLI-Workflows und Testausführung.
Die wichtigsten Updates sind:
- GitHub Enterprise Cloud: Verbinden Sie Apidog mit Data-Residency-Deployments auf dedizierten
*.ghe.com-Domains. - SSO-Governance und Projektzugriff: Halten Sie Unternehmens-SSO-Sitzungen auf die Organisationsarbeit fokussiert und initialisieren Sie Projektberechtigungen über SAML-Gruppenmapping.
- Administrations-APIs für Unternehmen: Rufen Sie nützlichere Organisationsmitgliederdaten ab, automatisieren Sie das Team-Onboarding mit expliziter Initialisierung des Projektzugriffs und integrieren Sie unterstützte API-gesteuerte Verwaltungsoperationen in den Audit-Trail.
Zusätzliche Verbesserungen in den Bereichen Umgebung, Richtlinien, Internationalisierung, Spezifikationen und Workflows sind nach den drei Hauptupdates zusammengefasst.
1. ☁️ GitHub Enterprise Cloud für Data-Residency-Workflows
Kunden von GitHub Enterprise Cloud mit Datenresidenz können Repositories auf dedizierten *.ghe.com-Domains hosten, anstatt auf der öffentlichen github.com-Domain. Bisher entstand dadurch eine Lücke für Teams, die Apidogs Git-Workflows nutzen wollten, ohne die verwalteten Repositories außerhalb der bestehenden GitHub-Umgebung ihrer Organisation zu verschieben.
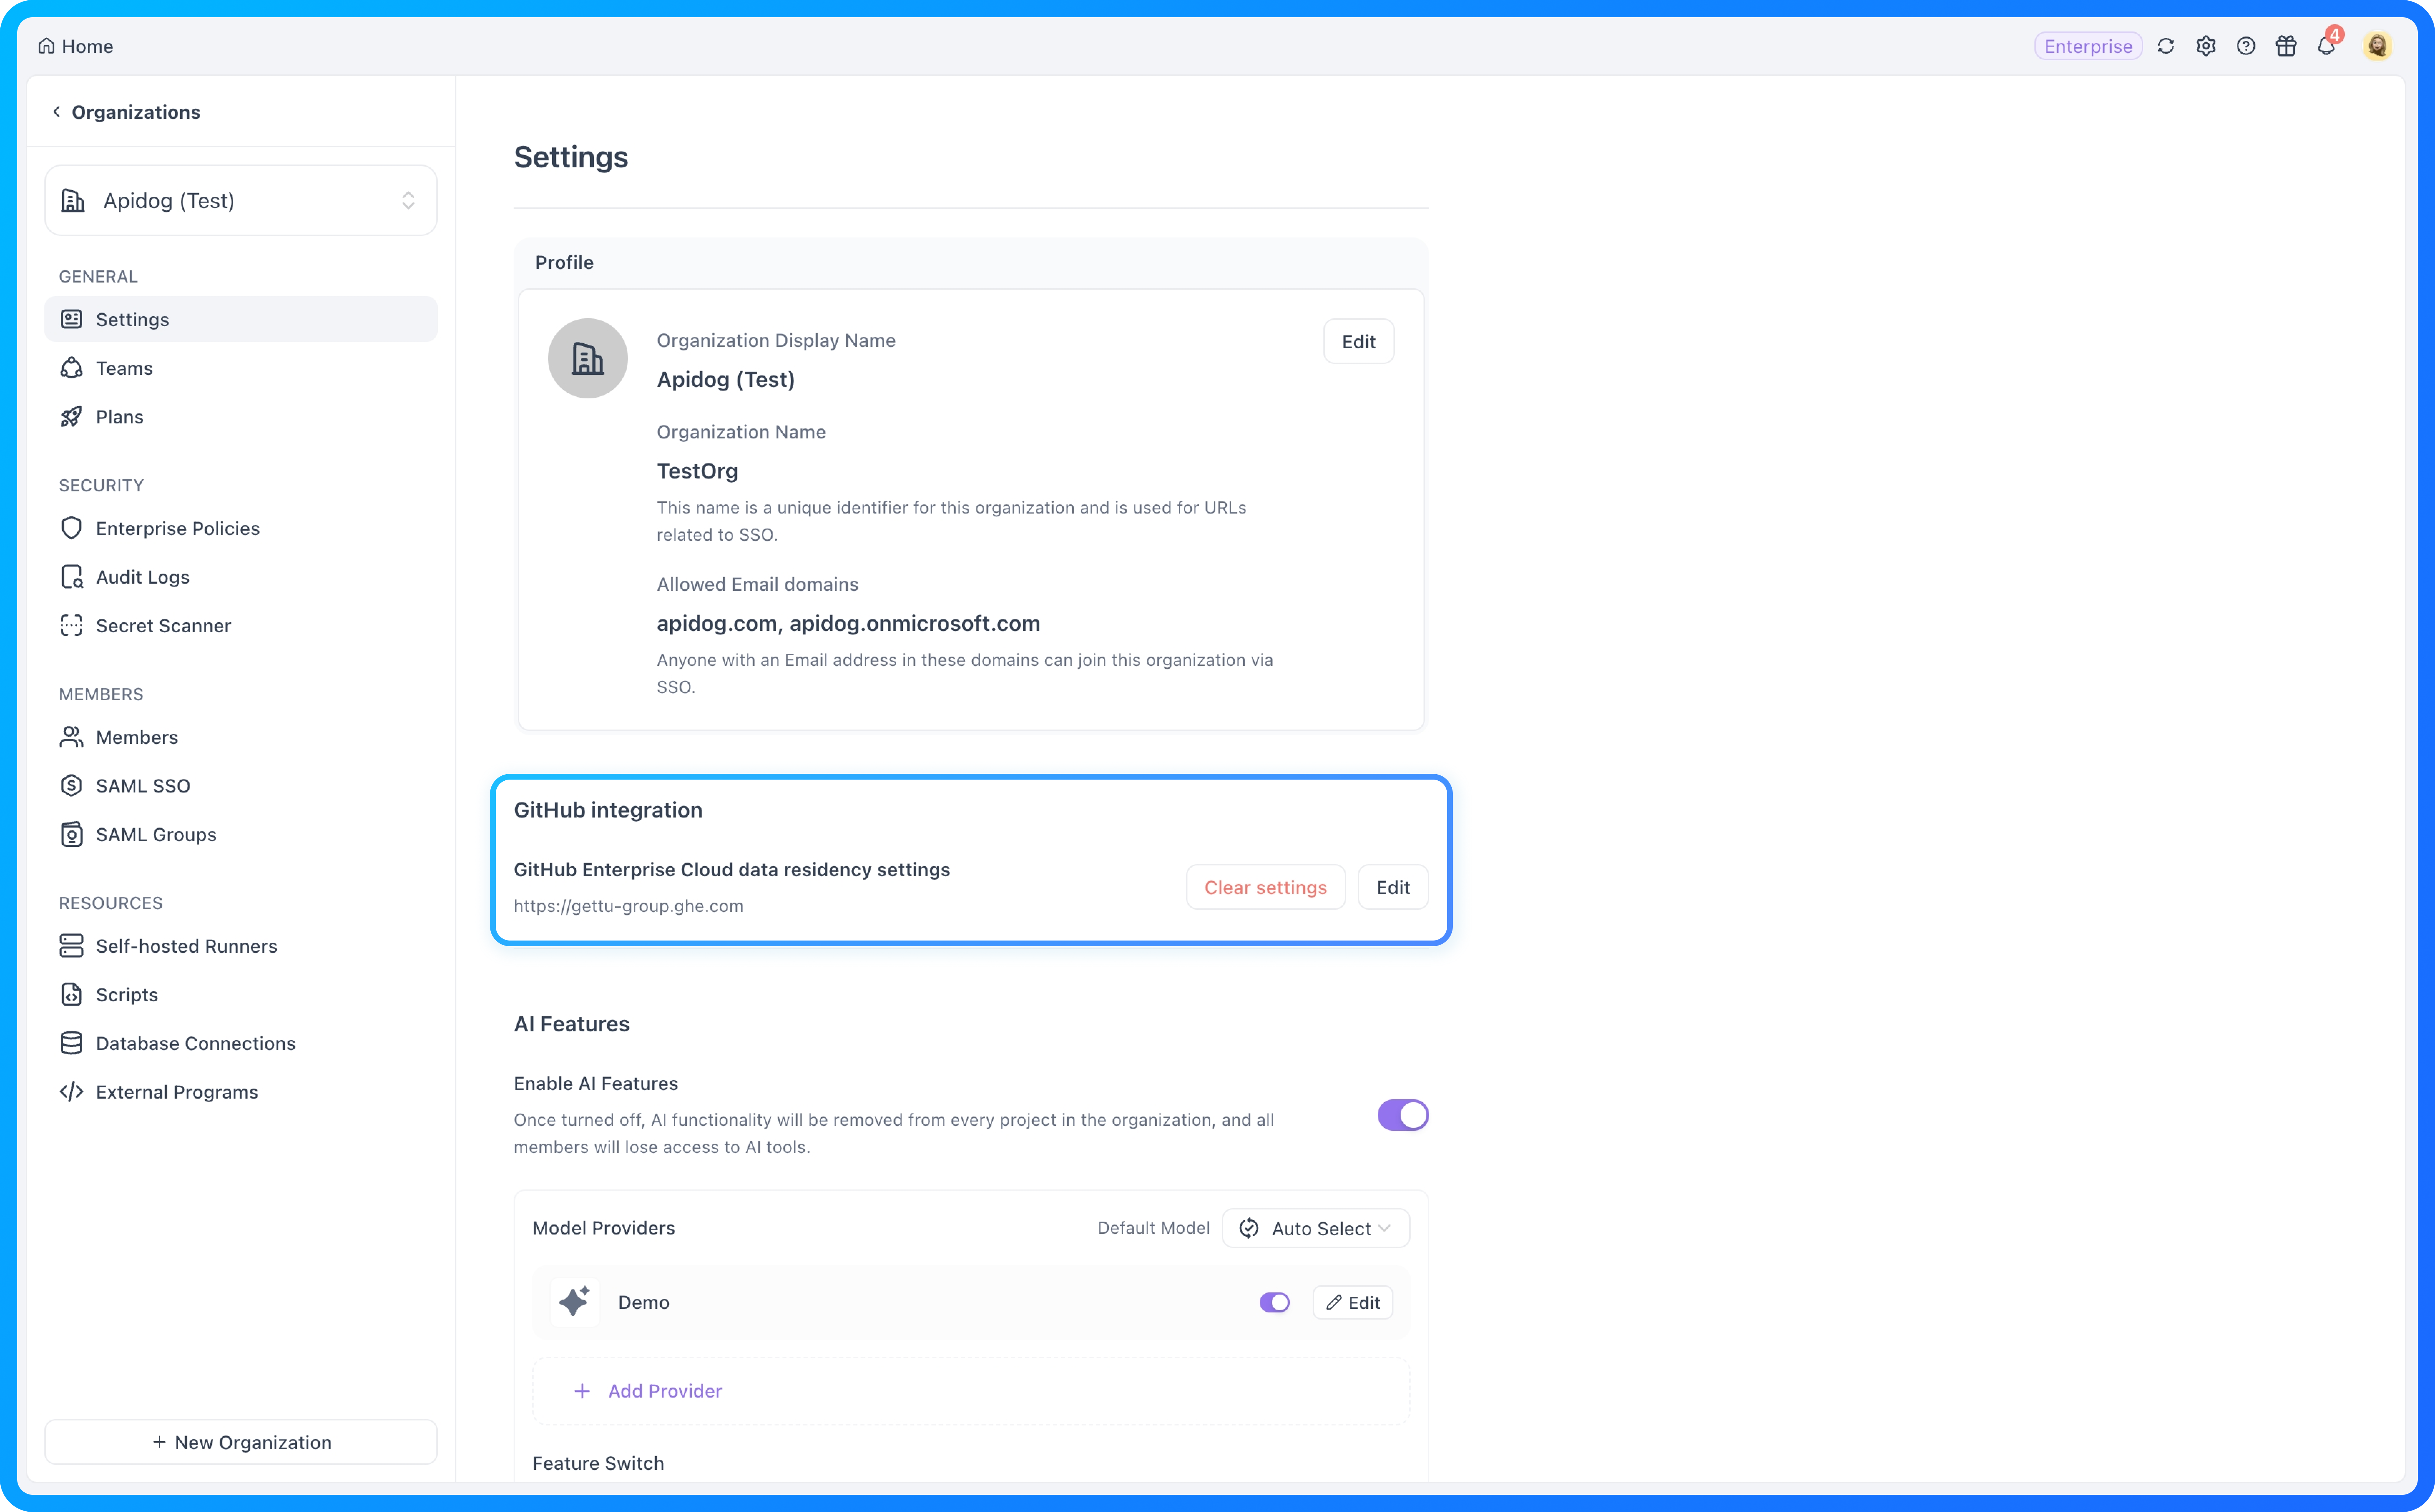
Verbindung zum *.ghe.com-Host Ihrer Organisation herstellen
Organisationsadministratoren können nun einen GitHub Enterprise Cloud-Host zusammen mit einer OAuth App Client ID und einem Client Secret konfigurieren. Der Autorisierungsfluss verwendet den konfigurierten Enterprise-Host, wodurch Apidog auf die Organisationen, Repositories, Branches und Dateien zugreifen kann, die für unterstützte Git-Operationen erforderlich sind.
Die Verbindung gilt für drei praktische Workflows:
- Git-Verbindung: Arbeiten Sie mit API-Definitionen über das von Ihrer Organisation kontrollierte Repository und den Branch.
- Repository-Import: Importieren Sie OpenAPI- oder Swagger-Dateien aus einem Unternehmens-Repository in Apidog.
- OpenAPI-Backup: Sichern Sie API-Definitionen im vom Team ausgewählten Unternehmens-Repository und Branch.
Das Ergebnis ist Kontinuität: Teams können ihre Repository-Governance und ihr Data-Residency-Modell beibehalten, während sie Apidogs Git-basierte Import-, Backup- und Kollaborations-Workflows nutzen.
Geltungsbereich: Dieses Update ist auf GitHub Enterprise Cloud Data-Residency-Deployments auf dedizierten *.ghe.com SaaS-Domains beschränkt. Es fügt keine allgemeine Unterstützung für selbst gehostete GitHub Enterprise Server-Domains hinzu.2. 🛡️ Stärkere SSO-Governance und Projektzugriff
Unternehmens-SSO sollte mehr als nur einen Benutzer authentifizieren. Es sollte die Sitzung auf den beabsichtigten Arbeitsbereich der Organisation konzentrieren und die Mitgliedschaft beim Identitätsanbieter in einen vorhersehbaren Zugriff auf die Projekte übersetzen, in denen gearbeitet wird.
Unternehmens-SSO-Sitzungen auf Organisationsarbeit fokussiert halten
Mit aktivierter SSO-Sitzungsisolation reduziert Apidog Einstiegspunkte in persönliche Teams und Projekte. Es beschränkt auch ausgewählte Aktionen, die Organisationsarbeit in persönliche Bereiche verschieben, kopieren oder klonen könnten. Benutzer bleiben auf die Organisation und das Team konzentriert, die mit ihrer SSO-Sitzung verbunden sind, während Administratoren eine klarere Trennung zwischen Unternehmens- und persönlichen Workflows erhalten.
Diese Kontrollen stärken die beabsichtigte Zugriffsgrenze, ohne das normale Erlebnis für Organisationen zu ändern, die keine SSO-Sitzungsisolation aktivieren.
Team-Mitgliedschaft auf Projektebene übertragen
Das SAML-Gruppenmapping geht nun über die Organisations- und Teammitgliedschaft hinaus, indem es den Zugriff auf Projekte unter dem synchronisierten Team initialisiert. Die anfänglichen Projektrollen folgen einer einfachen Regel:
| Synchronisierte Teamrolle | Initialer Zugriff auf Projekte unter dem Team |
|---|---|
| Team-Administrator | Bearbeiter |
| Anderes Teammitglied | Nur-Lesezugriff |
Wenn ein zugeordneter Benutzer aus dem Team entfernt wird, synchronisiert Apidog auch die entsprechende Projektmitgliedschaft. Dies schließt die operative Lücke zwischen Identitätsanbietergruppen, Teamrollen und den Projektberechtigungen, die Benutzer nach der Anmeldung benötigen.
Darum ist es wichtig: Administratoren verbringen weniger Zeit damit, Projektmitgliedschaften nach dem Onboarding oder Offboarding zu reparieren, und Benutzer treten Teamprojekten mit einem klaren, konsistenten Startzugriffslevel bei.
3. 📋 Vollständigere und auditierbarere Unternehmens-Administrations-APIs
Unternehmensadministratoren verlassen sich oft auf APIs, um Mitglieder zu inventarisieren, Identitätssysteme zu verbinden und die Routineverwaltung zu automatisieren. Diese Workflows sind nur dann zuverlässig, wenn die API nützliche Mitgliederdaten zurückgibt, das Onboarding-Verhalten explizit und schützend ist und automatisierte Operationen für Governance-Teams sichtbar bleiben.
Nützlichere Organisationsmitgliederdaten abrufen
Die Organisationsmitglieder-API liefert nun E-Mail-Adressen und zuverlässigere Mitgliedernamen neben den bestehenden Mitgliedschaftsinformationen:
GET /v1/organizations/{organizationId}/members
Wenn ein Mitglied keinen Spitznamen festgelegt hat, kann Apidog andere verfügbare Profilinformationen für den zurückgegebenen Namen verwenden. Mitglieder ohne verfügbare E-Mail-Adresse, einschließlich anwendbarer ausstehender oder bereitgestellter Datensätze, geben einen expliziten null-Wert zurück, anstatt eines mehrdeutigen fehlenden Feldes.
Dies macht die API praktischer für:
- Mitgliederinventar: Identifizieren Sie Organisationsmitglieder mit den Informationen, die Administratoren häufig zur Überprüfung benötigen.
- Automatisierte Synchronisation: Verwenden Sie stabile Mitgliederdaten in externen Identitäts- und Administrations-Workflows.
- Zugriffsprüfung: Vergleichen Sie Mitgliedschaftsdatensätze, ohne sich für grundlegende Details auf einen separaten manuellen CSV-Export verlassen zu müssen.
Teamrollen zuweisen und Projektzugriff über die API initialisieren
Unternehmensadministratoren können nun einen Benutzer per E-Mail zu einem Team hinzufügen und eine unterstützte integrierte Teamrolle über die externe API zuweisen:
POST /v1/team-access-grants
Jede Anfrage wählt explizit sowohl die Teamrolle – Administrator, Mitglied oder Gast – als auch, wie der Zugriff auf bereits unter dem Team vorhandene Projekte initialisiert werden soll. Mit mapped initialisiert Apidog fehlenden Projektzugriff gemäß der ausgewählten Teamrolle, während bestehende gültige Projektrollen beibehalten werden. Mit none tritt der Benutzer dem Team bei, ohne Projektmitgliederberechtigungen zu erhalten, sodass der Zugriff separat zugewiesen werden kann.
Der Endpunkt unterstützt auch Einladungen für Benutzer, die der Organisation noch nicht beigetreten sind, und die Wiederherstellung von Mitgliedern, die das Team zuvor verlassen haben. Bestehende aktive oder ausstehende Teammitglieder und Team Owner sind vor unbeabsichtigten Änderungen geschützt, was wiederholte Aufrufe für automatisierte Onboarding-Workflows sicherer macht.
Geltungsbereich: Die Initialisierung des Projektzugriffs gilt für Projekte, die bereits unter dem Team existieren, wenn ein Benutzer zum ersten Mal beitritt oder wiederhergestellt wird. Sie synchronisiert Berechtigungen nicht kontinuierlich oder wendet sie nicht automatisch auf zukünftige Projekte an, und der Endpunkt weist keine Team Owner, Billing Manager oder benutzerdefinierten Teamrollen zu.
Unterstützte API-gesteuerte Administration im Audit-Trail nachvollziehbar halten
Unterstützte externe administrative API-Operationen, die bestehenden Audit-Events entsprechen, werden nun in den Audit-Trail integriert. Dies bietet Governance-Teams eine bessere Kontinuität zwischen in der Apidog-Oberfläche ausgeführten Aktionen und unterstützten Aktionen, die durch Automatisierung durchgeführt werden.
Zusammen machen reichere Mitgliederdaten, sicherere Teamzugriffsautomatisierung und eine breitere Audit-Abdeckung die Unternehmensadministration einfacher zu automatisieren, ohne die für die operative Überprüfung erforderliche Sichtbarkeit zu verlieren.
Geltungsbereich: Die Audit-Abdeckung gilt für unterstützte externe API-Operationen, die mit bestehenden Audit-Events verknüpft sind; sie sollte nicht als universelle Protokollierung jeder API-Anfrage oder jedes Management-Endpunkts interpretiert werden.
✨ Weitere Verbesserungen
Der August umfasst auch eine Reihe gezielter Verbesserungen in den Bereichen Umgebungskonfiguration, Unternehmensrichtlinien, Internationalisierung, Spezifikations-Workflows und Projektadministration.
Unternehmens- und Umgebungsmanagement
- Organisationsmitgliedschaftsrichtlinie: Unternehmensadministratoren können die Organisationsmitgliedschaft auf Mitglieder mit bestimmten E-Mail-Adressen beschränken, um den Zugriff an genehmigte Identitätsregeln anzupassen.
- Einladungs-Belohnungsrichtlinie: Organisationen können Kreditbelohnungen und zugehörige E-Mails für Einladungen, die von der Organisation und ihren Teams oder Projekten gesendet werden, deaktivieren.
- Schnellere Navigation der Modul-Basis-URL: Wenn ein Projekt mehr als fünf Module hat, werden Einträge nach den ersten fünf automatisch eingeklappt, während die Suche Benutzern hilft, die benötigte Dienstkonfiguration zu finden.
- Lokalisierte System-E-Mails: Apidog-System-E-Mails folgen nun der ausgewählten Sprache des Empfängers, wobei Englisch verwendet wird, wenn keine Apidog-Sprachpräferenz verfügbar ist.
- Leichter verwaltbare organisationseigene Teams: Organisationsinhaber und -administratoren können jeden Team-Inhaber und dessen Status einsehen, Teams nach diesen Feldern suchen oder filtern und die Inhaberschaft für ein oder mehrere Teams übertragen. Dies erleichtert die Identifizierung und Übergabe von organisationsverwalteten persönlichen Arbeitsbereichen bei Inhaberwechseln.
- Klarere Projektmitgliederverwaltung: Die Massenbearbeitung von Mitgliedern, Dialoge mit Mitgliederdetails und Berechtigungseinstellungen sind einfacher zu handhaben, während Team-Inhaber-Rollen vor nicht unterstützten Änderungen geschützt sind.
- Verfeinerte Unternehmensadministrationsseiten: Konsistentere Layouts, Hilfelinks und eine verbesserte Upgrade-Präsentation verbessern die Navigation über die Seiten für Unternehmens-Einstellungen, Richtlinien, Audit-Logs, Secret Scanner und SAML SSO, ohne die bestehende Berechtigungslogik zu ändern.
Projekteinrichtung, Importe und Spezifikationen
- Sichererer Moduswechsel während der Projekterstellung: Bereits im Projekterstellungsformular eingegebene Informationen bleiben beim Wechsel zwischen dem Allgemeinen Modus (General Mode) und dem Spezifikationsmodus (Spec Mode) erhalten.
- Verbesserte Postman-Dateiimporte: Importe unterstützen nun globale Variablen und handhaben Leerzeichen in Variablennamen automatisch, was die Bereinigung nach der Migration reduziert.
- Bessere Cross-File-
$ref-Unterstützung im Spezifikationsmodus: Endpunkt-Vorschauen können unterstützte Request-Bodies, Schemas und Responses auflösen, die in separaten OpenAPI-Dateien gespeichert sind. Spectral Lint über referenzierte Dateien, vollständige Endpunkt-Referenzen und Form-Modus-Cross-File-Referenzen bleiben außerhalb dieses Geltungsbereichs.
Zusammen reduzieren diese Verbesserungen wiederkehrende Einrichtungs- und Verwaltungsreibungen, ohne mit den drei primären Unternehmens-Workflows des Releases zu konkurrieren.
🛠️ Bemerkenswerte Fehlerbehebungen
Die Releases im August haben auch Zuverlässigkeitsprobleme in Bezug auf Git-Branches, OpenAPI-Import und -Export, geteilte Dokumentation, CLI-erstellte Daten und Testausführung behoben. Die wichtigsten Korrekturen fallen in drei Workflow-Gruppen.
Sicherere Branch-, Import-, Export- und Code-Generierungs-Workflows
- Apidog CLI OpenAPI-Importe schreiben nun in den vom Benutzer ausgewählten Branch, anstatt fälschlicherweise in den Main-Branch zu schreiben.
- Der Export von Release-Dokumenten aus Sub-Branches enthält keine Endpunkte aus nicht verwandten Modulen oder leeren Ordnern mehr.
- Multi-Branch-Merges übertragen Endpunkte, Testszenarien und andere Ressourcen zuverlässiger in den Ziel-Branch.
- Die Aktion Git-Repository-Verbindung erstellen reagiert beim OpenAPI-Import korrekt.
- OpenAPI- und CLI-Exporte respektieren nun ausgewählte Module, Tags und Ordner, anstatt unbeabsichtigt einen breiteren Satz von Endpunkten einzuschließen.
- Über Module hinweg referenzierte Schemas werden während der Codegenerierung zuverlässiger beibehalten.
- AND-bezogene Sicherheitsschemata werden korrekt exportiert, anstatt in eine ungenaue interne Darstellung zusammengeführt zu werden.
Genauere Validierung und geteilte Dokumentation
- Die Strict-Mode-Antwortvalidierung handhabt nun mit
allOfzusammengestellte Schemas korrekt. - Über
Zusätzliche Eigenschaftenreferenzierte Schemas erscheinen korrekt in der geteilten API-Dokumentation. - Standardbeispiele werden in der geteilten Dokumentation korrekt angezeigt.
- Markdown-Dokumenttabs werden vollständig gerendert, wenn abgemeldete Benutzer öffentliche Projekte besuchen.
Zuverlässigere CLI-Daten und Testausführung
- Globale Variablen, die über KI oder Apidog CLI erstellt wurden, erzeugen keine leeren clientseitigen Variablennamen mehr.
- Ungültige Tag-Werte, die vom Apidog CLI erstellt wurden, verursachen keine Frontend-Zugriffsfehler mehr.
- Ohne
--scenarioerstellte Testdaten auf Projektebene bleiben in der Datenliste sichtbar. - Details zur Ausführung von Prä- und Post-Prozessoren erscheinen in der Konsole, während eine SSE-Anfrage läuft, und nicht erst, nachdem die Anfrage abgeschlossen ist.
- Dataset-Namen bleiben sichtbar, wenn Testläufe Langtext-Dataset-Variablen verwenden.
Diese Korrekturen reduzieren die Wahrscheinlichkeit, dass ein korrekter Workflow das falsche Branch-Ziel, einen unvollständigen Export, fehlende Dokumentation oder irreführendes Test-Feedback erzeugt.
🌟 Was das bedeutet
Die wichtigsten Updates im August stärken drei miteinander verbundene Teile des Betriebsmodells für Unternehmens-APIs:
| Fokus | Was sich verbessert | Warum es wichtig ist |
|---|---|---|
| Gesteuerte Git-Konnektivität | Apidog kann sich mit GitHub Enterprise Cloud Data-Residency-Hosts auf *.ghe.com für Git-Verbindungen, Repository-Import und OpenAPI-Backup verbinden. |
Teams behalten Repositories in der GitHub-Umgebung und Branch-Struktur, die ihre Organisation kontrolliert. |
| Identität-zu-Projekt-Zugriff | SSO-Sitzungen reduzieren Einstiegspunkte in persönliche Bereiche, während SAML-Gruppenmapping die Projektmitgliedschaft initialisiert und verwaltet. | Onboarding und Offboarding werden vorhersehbarer, mit weniger manueller Berechtigungsreparatur. |
| Auditierbare Administration | APIs für Organisationsmitglieder geben nützlichere Identitätsdaten zurück, die Team Access Grant API automatisiert das geschützte Team-Onboarding mit expliziter Initialisierung des Projektzugriffs, und unterstützte externe administrative Operationen fließen in bestehende Audit-Events ein. | Teams können mehr Administration automatisieren, ohne die Kontrolle und Sichtbarkeit aufzugeben, die für Onboarding, Inventarisierung, Zugriffsprüfung und Governance erforderlich sind. |
Die zusätzlichen Verbesserungen in den Bereichen Umgebung, Richtlinien, Spezifikationen und Zuverlässigkeit machen alltägliche Workflows zuverlässiger, aber die übergeordnete Richtung ist konsistent: die Abstimmung von Repository-Governance, Identitätszugriff und administrativer Automatisierung, während Unternehmens-API-Programme wachsen.
💬 Nehmen Sie an der Diskussion teil
Verbinden Sie sich mit anderen API-Ingenieuren und dem Apidog-Team:
- Treten Sie unserer Discord-Community bei für Echtzeit-Diskussionen und Support.
- Nehmen Sie an unserer Slack-Community für technische Gespräche teil.
- Folgen Sie uns auf X (Twitter) und LinkedIn für die neuesten Updates.
P.S. Für die detaillierten Release Notes, siehe das Apidog Changelog, einschließlich der Versionen 2.8.41, 2.8.42, 2.8.43 und 2.8.44.
Mit freundlichen Grüßen,
Das Apidog-Team