
Ein Anthropic API-Schlüssel ist das Zugangsmerkmal, das Sie mit jeder Anfrage an die Claude API senden. Er beginnt mit sk-ant-, Sie erstellen ihn in der Claude Konsole und er verrechnet die Nutzung mit den vorausbezahlten Guthaben Ihrer Organisation. Falls Sie noch nie einen verwendet haben, erläutert unser Leitfaden was ein API-Schlüssel ist die allgemeine Idee. Dieser Leitfaden behandelt den spezifischen Fall: das Erstellen eines Konsolenkontos, das Aufladen von Guthaben, das Generieren eines Schlüssels mit dem richtigen Geltungsbereich, das Senden der ersten Messages-Anfrage mit curl und dem Python SDK und wie Sie den Schlüssel danach sicher aufbewahren.
Die offizielle Seite von Anthropic zum Abrufen Ihres API-Schlüssels sagt Ihnen, wo sich der Button befindet. Sie erklärt Ihnen nicht, warum die erste Anfrage 401 zurückgibt, welche Modell-ID aktuell ist oder wie Sie den Schlüssel testen, ohne ihn in Ihre Shell-Historie einzufügen. Genau das wird im Rest dieses Leitfadens behandelt.
Was Sie vor dem Start benötigen
- Eine E-Mail-Adresse für die Claude Konsole unter platform.claude.com (console.anthropic.com leitet jetzt dorthin um).
- Eine Zahlungskarte. Die API ist vorausbezahlt, und nur eine Admin- oder Abrechnungsrolle kann Guthaben kaufen.
- curl oder Python 3.10+ für das SDK-Beispiel.
- Apidog, um den Schlüssel als lokale Variable zu speichern und die Anfrage als wiederholbaren Test zu speichern. Der kostenlose Plan deckt Teams von bis zu vier Personen ab.
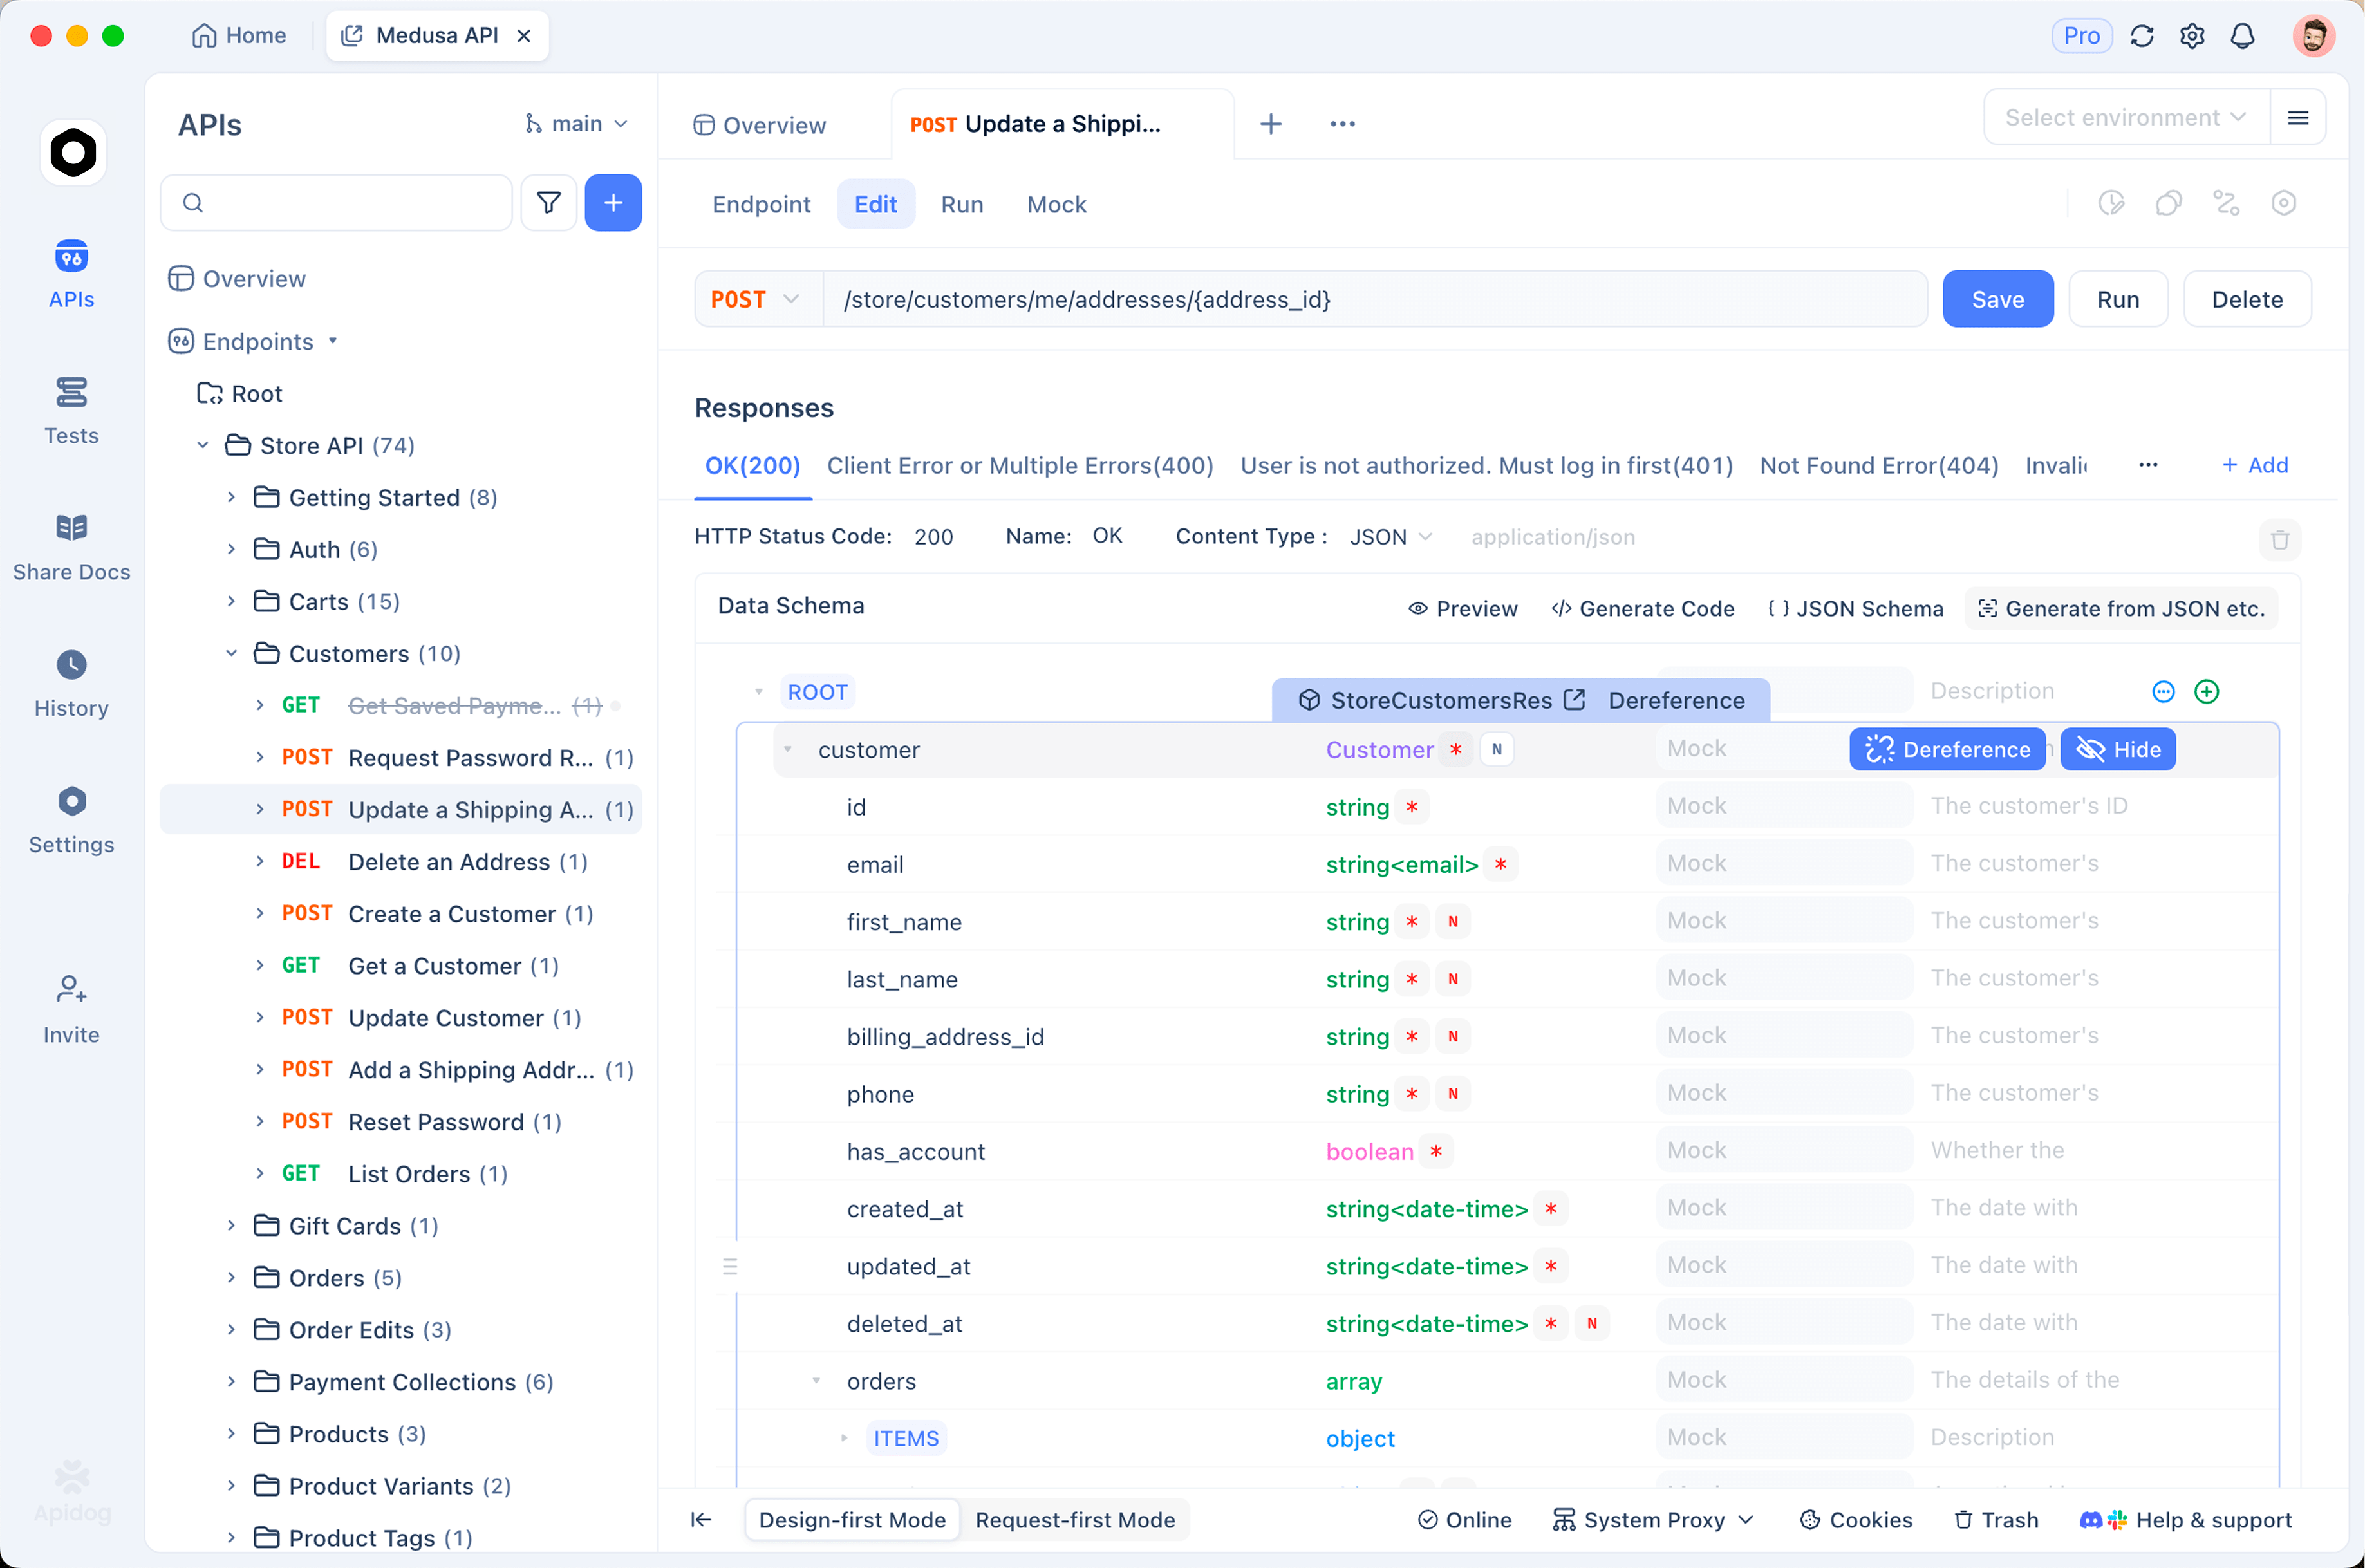
Schritt 1: Ein Claude-Konsolenkonto erstellen
Melden Sie sich unter platform.claude.com an. Dadurch wird eine Organisation mit einem Standard-Arbeitsbereich erstellt, an die Ihre Schlüssel, Guthaben und Ratenlimits gekoppelt sind. Falls ein Teammitglied bereits eine erstellt hat, bitten Sie um eine Einladung, anstatt eine zweite Organisation zu erstellen: Guthaben und Nutzungsstufen sind nicht übertragbar.
Schritt 2: Guthaben vor dem ersten Aufruf hinzufügen
Ja, Guthaben geht vor. Die Abrechnungsdokumente von Anthropic sind eindeutig: Kaufen Sie Guthaben, bevor Sie die API nutzen, denn bei einem Nullsaldo funktionieren weder die API noch der Playground. Neue Benutzer erhalten eine kleine Menge kostenloses Guthaben zum Testen, überprüfen Sie also Ihr Guthaben vor dem Kauf, aber betrachten Sie dies eher als Bonus denn als Plan.
Öffnen Sie Einstellungen > Abrechnung und klicken Sie auf Guthaben kaufen. Aktivieren Sie die automatische Aufladung, wenn Sie etwas unbeaufsichtigt ausführen. Aktuelle Schritte finden Sie unter Guthaben kaufen. Ihre Organisation wird auch einer Nutzungsstufe mit einer monatlichen Ausgabenobergrenze zugewiesen, die im Abschnitt zu den Ratenlimits behandelt wird.
Schritt 3: Den API-Schlüssel erstellen
Gehen Sie zu Einstellungen > API-Schlüssel und klicken Sie auf Schlüssel erstellen. Vier Optionen sind wichtig:
- Name: Benennen Sie ihn nach der App, nicht nach der Person.
orders-service-stagingist besser alsmein Schlüssel. - Ablauf: 3 Stunden bis 30 Tage, benutzerdefiniert oder Nie. Wählen Sie eine kurze Lebensdauer für Tests; dies kann später nicht geändert werden.
- Verknüpftes Konto: Sie selbst für einen persönlichen Schlüssel, ein Dienstkonto für alles Geteilte. Ein persönlicher Schlüssel wird ungültig, wenn Sie die Organisation verlassen.
- Arbeitsbereich: Beschränken Sie ihn auf einen Arbeitsbereich, und Sie können den
anthropic-workspace-id-Header überspringen. Ein Schlüssel für mehrere Arbeitsbereiche muss diesen bei jeder Anfrage senden, sonst erhalten Sie einen 400-Fehler.
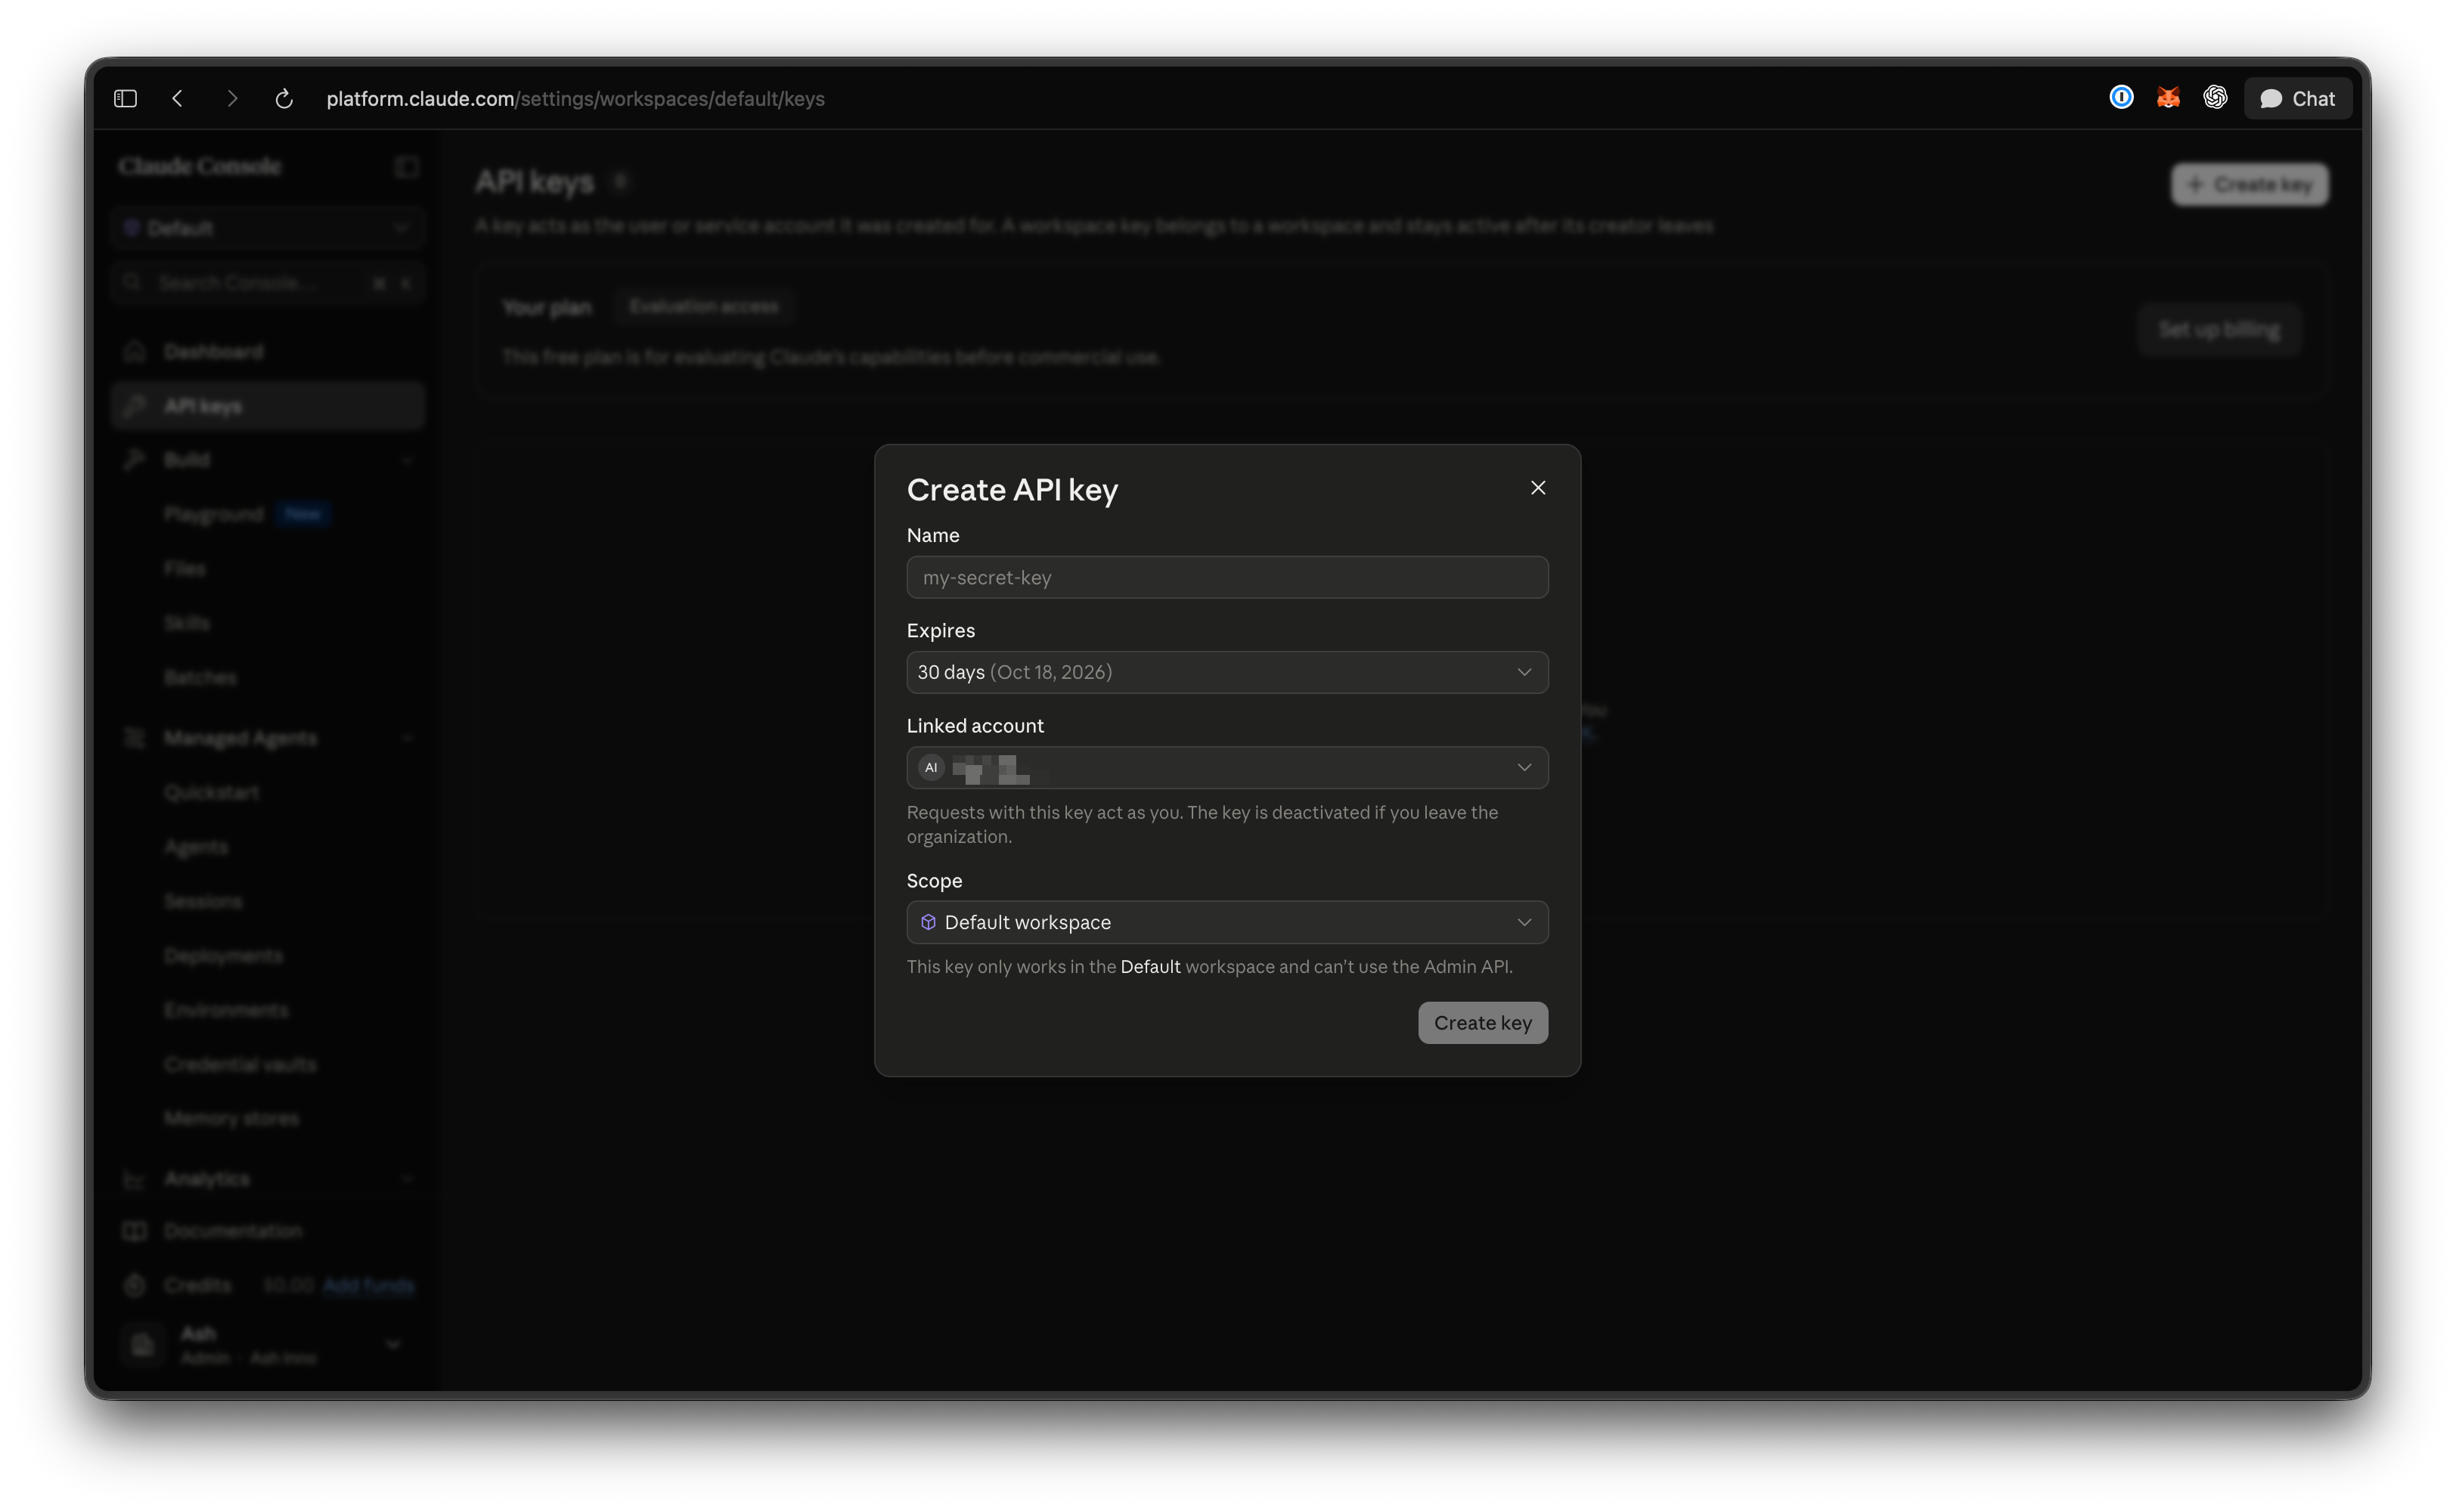
Die Konsole zeigt den vollständigen Schlüssel genau einmal an. Kopieren Sie ihn daher direkt in Ihren Geheimnis-Manager. Es gibt keinen Button zum Anzeigen. Wenn Schlüssel erstellen ausgegraut ist, kann Ihre Rolle keine Schlüssel erstellen; fragen Sie einen Administrator.
Schritt 4: Die drei Header, die jede Anfrage benötigt
Jeder Aufruf an POST https://api.anthropic.com/v1/messages enthält drei Header.
| Header | Wert | Hinweise |
|---|---|---|
x-api-key |
Ihr sk-ant-...-Schlüssel |
Authorization: Bearer <key> funktioniert ebenfalls und ist nun die dokumentierte primäre Form; x-api-key ist der ältere Fallback und wird weiterhin unterstützt |
anthropic-version |
2023-06-01 |
Erforderlich. Legt das Antwortformat fest. Das Datum ist stabil und nicht an Modellversionen gebunden |
content-type |
application/json |
Erforderlich für den JSON-Body |
Die offiziellen SDKs senden alle drei für Sie. Rohe HTTP- und API-Clients müssen sie explizit angeben, woraus die meisten Fehler bei der ersten Anfrage resultieren. Vollständige Referenz: Claude API-Übersicht.
Schritt 5: Ihre erste Messages-Anfrage senden
Der Body benötigt model, max_tokens und messages. Verwenden Sie eine aktuelle Modell-ID: Stand September 2026 sind das claude-opus-5 (die empfohlene Standardeinstellung), claude-fable-5-1 (leistungsfähigste), claude-sonnet-5 und claude-haiku-4-5. Ältere 3.x- und 4.x-IDs geben 404 zurück oder verweisen auf eingestellte Modelle, und aktuelle IDs tragen keinen Datumszusatz. Die Claude Opus 5 API-Anleitung geht tiefer auf Denken, Aufwand und Streaming ein.
curl
export ANTHROPIC_API_KEY="sk-ant-api03-..."

curl https://api.anthropic.com/v1/messages \
  -H "x-api-key: $ANTHROPIC_API_KEY" \
  -H "anthropic-version: 2023-06-01" \
  -H "content-type: application/json" \
  -d '{
    "model": "claude-opus-5",
    "max_tokens": 1024,
    "messages": [
      {"role": "user", "content": "Write a one-sentence OpenAPI description for POST /orders, which creates an order and returns 201."}
    ]
  }'
Eine erfolgreiche Antwort, gekürzt:
{
  "id": "msg_01...",
  "role": "assistant",
  "model": "claude-opus-5",
  "content": [{"type": "text", "text": "Creates a new order and returns it with a 201 status."}],
  "stop_reason": "end_turn",
  "usage": {"input_tokens": 31, "output_tokens": 24}
}
Lesen Sie den Text aus content[].text, prüfen Sie, ob stop_reason end_turn ist, und behalten Sie usage zur Kostenverfolgung. Der request-id-Antwortheader ist das, wonach der Support fragt, wenn etwas fehlschlägt.
Python SDK
pip install anthropic
import anthropic

client = anthropic.Anthropic()  # reads ANTHROPIC_API_KEY from the environment

message = client.messages.create(
    model="claude-opus-5",
    max_tokens=1024,
    messages=[{
        "role": "user",
        "content": "Write a one-sentence OpenAPI description for POST /orders, which creates an order and returns 201.",
    }],
)

for block in message.content:
    if block.type == "text":
        print(block.text)
Das SDK liest ANTHROPIC_API_KEY, fügt die Versions- und Content-Type-Header hinzu und versucht bei 429 und 5xx-Fehlern zweimal mit Backoff. Geben Sie den Schlüssel niemals als String-Literal weiter; die Umgebungsvariable ist der entscheidende Punkt.
Schritt 6: Den Schlüssel in Apidog speichern und testen
Ein in eine Shell eingefügter Schlüssel verbleibt in Ihrer History-Datei. Ein in einer freigegebenen Anfrage gespeicherter Schlüssel wird mit Teammitgliedern synchronisiert. Apidog trennt diese beiden: Die Anfragestruktur wird geteilt, das Geheimnis verbleibt auf Ihrer Maschine.
Den Schlüssel als lokale Variable speichern. Öffnen Sie Umgebungsverwaltung, erstellen Sie eine Umgebung namens Anthropic und fügen Sie eine Variable ANTHROPIC_API_KEY hinzu. Belassen Sie den freigegebenen Wert als SET_LOCALLY und fügen Sie den echten Schlüssel in den lokalen Wert ein, der im Cache Ihres Clients verbleibt und niemals synchronisiert wird. Unser Leitfaden zu Apidog-Umgebungen und geheimen Variablen behandelt die Gültigkeitsbereiche.
Die Header einmal festlegen. Fügen Sie im selben Panel zwei globale Parameter unter Headers hinzu: x-api-key auf {{ANTHROPIC_API_KEY}} gesetzt und anthropic-version auf 2023-06-01 gesetzt. Diese gelten für jede Anfrage im Projekt, und Apidog fügt content-type bei einem JSON-Body automatisch hinzu.
Die erste Anfrage senden. Neue Anfrage, POST an https://api.anthropic.com/v1/messages, den JSON-Body aus dem curl-Beispiel einfügen, senden. Öffnen Sie den Tab Actual Request, um zu bestätigen, dass beide Header mit aufgelöster Variable gesendet wurden. Dieser Tab ist der schnellste Weg zu beweisen, dass ein 401-Fehler ein Header-Problem und kein Schlüssel-Problem ist.
Als Test speichern. Speichern Sie die Anfrage als Endpunkt-Fall und fügen Sie dann drei Assertions hinzu: Status gleich 200, stop_reason gleich end_turn und usage.output_tokens über 0. Führen Sie ihn über die Apidog CLI aus und injizieren Sie den Schlüssel aus Ihrem CI-Geheimnis-Speicher zur Laufzeit. Das ist ein Ein-Klick-Smoke-Test für den Schlüssel, die Header und die Modell-ID. Laden Sie Apidog herunter, um mitzumachen; der kostenlose Plan umfasst vier Plätze.
Ratenlimits und was eine Anfrage kostet
Limits gelten pro Organisation und pro Modell: Anfragen pro Minute (RPM), Eingabetoken pro Minute (ITPM) und Ausgabetoken pro Minute (OTPM). Nur nicht-gecachte Eingaben zählen zu ITPM, sodass Prompt-Caching den Durchsatz ohne Stufenwechsel erhöht. Aus der Dokumentation zu den Ratenlimits:
| Stufe | Monatliche Ausgabenobergrenze | Claude Opus 5 (Anfragen/Min. / Eingabe-Token/Min. / Ausgabe-Token/Min.) | Claude Fable 5.x (Anfragen/Min. / Eingabe-Token/Min. / Ausgabe-Token/Min.) |
|---|---|---|---|
| Start | $500 | 1.000 / 2 Mio. / 400 Tsd. | 1.000 / 500 Tsd. / 100 Tsd. |
| Build | $1.000 | 5.000 / 5 Mio. / 1 Mio. | 2.000 / 1,5 Mio. / 300 Tsd. |
| Scale | $200.000 | 10.000 / 10 Mio. / 2 Mio. | 4.000 / 4 Mio. / 800 Tsd. |
| Benutzerdefiniert | keine | verhandelbar | verhandelbar |
Sonnet 5 und Haiku 4.5 teilen sich die Opus 5-Werte auf jeder Stufe. Jede Antwort enthält die Header anthropic-ratelimit-*-remaining und -reset, sodass Sie den Spielraum überwachen können, ohne die Konsole abzufragen.
Pro Million Token, von der Preisseite: Opus 5 kostet 5 $ rein / 25 $ raus, Sonnet 5 2 $ / 10 $, Fable 5.1 10 $ / 50 $, Haiku 4.5 1 $ / 5 $. Cache-Lesevorgänge kosten 10 % des Inputs (2,5 % bei Fable 5.1) und die Batch API halbiert beide Seiten. Die erste Curl-Anfrage kostet einen Bruchteil eines Cents.
Häufige Fehler und deren Behebung
Fehler werden als JSON mit einem error.type und einer request_id zurückgegeben. Die Fehlerreferenz listet jeden Code auf; dies sind die, auf die Sie zuerst stoßen werden.
| Status und Typ | Übliche Ursache | Behebung |
|---|---|---|
401 authentication_error |
Schlüssel fehlerhaft, widerrufen, abgelaufen oder die Umgebungsvariable ist leer | echo $ANTHROPIC_API_KEY und auf nachgestellte Leerzeichen prüfen; neuen Schlüssel erstellen, wenn er abgelaufen ist |
400 invalid_request_error |
Fehlende max_tokens, fehlerhaftes JSON, ein Schlüssel für mehrere Arbeitsbereiche ohne anthropic-workspace-id, thinking.type: enabled bei einem 4.7+-Modell oder eine von Ihnen festgelegte Ausgabenobergrenze wurde erreicht |
Lesen Sie error.message; es nennt das Feld oder Limit |
404 not_found_error |
Modell-ID-Tippfehler, eine Vermutung mit Datumszusatz, ein eingestelltes Modell oder ein falscher Pfad | Verwenden Sie eine ID aus der Tabelle der aktuellen Modelle und bestätigen Sie, dass der Pfad /v1/messages ist |
402 billing_error |
Zahlungs- oder Guthabenproblem | Einstellungen > Abrechnung prüfen |
429 rate_limit_error |
Sie haben RPM, ITPM oder OTPM überschritten | Warten Sie die Sekunden in retry-after und versuchen Sie es dann erneut. Kein retry-after-Header bedeutet, dass Sie die monatliche Ausgabenobergrenze der Stufe erreicht haben (error_code: enforced_spend_limit_reached) |
500 api_error / 529 overloaded_error |
Anthropic-seitiger Fehler oder hoher Traffic | Wiederholen mit Backoff; request_id beibehalten |
Schlüssselhygiene: Rotation, Bereichsbeschränkung und niemals im Client-Code
Senden Sie den Schlüssel niemals an einen Browser oder eine mobile App. Alles, was in einem JavaScript-Bundle oder einer APK enthalten ist, ist innerhalb weniger Minuten öffentlich. Legen Sie den Aufruf hinter Ihr eigenes Backend. Für Apple-Apps, die Claude direkt aufrufen müssen, stellt App Attest kurzlebige Tokens für verifizierte Builds anstelle eines statischen Schlüssels aus.
Ein Schlüssel pro App und Umgebung. Getrennte Staging- und Produktionsschlüssel in separaten Arbeitsbereichen ermöglichen es Ihnen, die Ausgaben für Staging zu begrenzen und einen zu widerrufen, ohne den anderen zu beeinflussen.
Regelmäßig rotieren. Erstellen Sie den neuen Schlüssel, stellen Sie ihn bereit, bestätigen Sie seine Funktion und löschen Sie dann den alten. Deaktivieren ist umkehrbar; Löschen ist endgültig. Vermuten Sie ein Leck, deaktivieren Sie zuerst und untersuchen Sie dann. Ein Secret Scanner in Ihrem Repository fängt Schlüssel ab, die committet wurden, bevor jemand es bemerkte.
Bevorzugen Sie kurzlebige Anmeldeinformationen in der Produktion. Workload Identity Federation tauscht das Identitätstoken Ihres Cloud-Anbieters gegen ein kurzlebiges Claude-Token aus, sodass überhaupt kein sk-ant--String verloren gehen kann.
FAQ
Ist ein Anthropic API-Schlüssel dasselbe wie ein Claude API-Schlüssel?
Ja. Die Konsole, SDKs und Dokumente sprechen jetzt von „Claude API“, und das Schlüsselformat sowie die Header sind identisch. Ältere Tutorials, die von „Anthropic API-Schlüssel“ sprechen, meinen dasselbe Zugangsmerkmal.
Kann ich einen Anthropic API-Schlüssel kostenlos erhalten?
Das Erstellen des Schlüssels ist kostenlos. Die Nutzung erfolgt über vorausbezahlte Guthaben, und auf der Preisseite von Anthropic steht, dass neue Benutzer eine kleine Menge kostenloses Guthaben zum Testen erhalten. Wenn Sie versuchen, echte Workloads ohne Bezahlung auszuführen, lesen Sie unseren ehrlichen Überblick über den kostenlosen Claude API-Zugang, bevor Sie darauf aufbauen.
Beinhaltet ein Claude Pro- oder Max-Abonnement den API-Zugang?
Nein. Claude.ai-Abonnements und Konsolen-API-Guthaben werden separat abgerechnet. Sie benötigen eine Konsolenorganisation mit Guthaben, auch wenn Sie bereits für Claude.ai bezahlen.
Was passiert, wenn mein Schlüssel abläuft?
Anfragen geben 401 authentication_error zurück. Abgelaufene Schlüssel können nicht reaktiviert werden, erstellen Sie daher einen neuen und aktualisieren Sie die Umgebungsvariable. Anthropic sendet dem Ersteller des Schlüssels sieben Tage und einen Tag vor Ablauf eine E-Mail für Schlüssel mit ausreichend langer Lebensdauer.
Nächster Schritt
Erstellen Sie den Schlüssel mit einer 7-tägigen Gültigkeit, legen Sie ihn in eine lokale Apidog-Variable, führen Sie den Smoke-Test durch und integrieren Sie ihn erst dann in Ihren Code. Wenn dies erfolgreich ist, sind die Anmeldeinformationen, Header und Modell-ID alle korrekt, und jeder spätere 401-Fehler ist ein echtes Problem und kein Tippfehler.