

يمكن أن يكون من المحبط جدًا مواجهة خطأ "تعذر استكمال تسجيل الدخول عبر OAuth 2.0" في Postman، بسبب قلة الوصف الذي يقدمه Postman حول الخطأ.
مزودة بأحدث الوظائف لتطوير واجهات API بسلاسة، انقر على الزر أدناه لمعرفة المزيد عن ما تقدمه Apidog!
ستتناول هذه المقالة كيفية الاقتراب من هذا الخطأ عن طريق الوصول إلى وحدة التحكم في Postman. يتيح ذلك للمستخدمين تفسير "تعذر استكمال تسجيل الدخول عبر OAuth 2.0" وغيرها من الأخطاء المحتملة في المستقبل بشكل فعال.
ما هو Postman؟
Postman، وهي منصة شهيرة لتطوير واجهات برمجة التطبيقات، تُجهز المطورين بمجموعة شاملة من الأدوات لإنشاء واختبار وتوثيق واجهات API. لقد رسخت وظائفها المتنوعة مكانتها كمورد موثوق للمطورين الذين يواجهون أي تحدٍ مت relacionado API.
الأسباب المحتملة لخطأ "تعذر استكمال تسجيل الدخول عبر OAuth 2.0"
يمكن أن يتسبب خطأ "تعذر استكمال تسجيل الدخول عبر OAuth 2.0" في Postman بعدة أسباب محتملة. إليك بعض الأسباب المحتملة ونصائح استكشاف الأخطاء لإعادة تشغيل تسجيل دخول OAuth الخاص بك:
بيانات الاعتماد غير الصحيحة
- تحقق المراتين من المعرفات والأسرار: الأخطاء المطبعية وسوء التكوين شائعة بشكل مدهش. تأكد من أن معرّف العميل وسر العميل يتطابقان بالضبط مع توقعات خادم التفويض.
- هل هم في المكان الصحيح؟ قد يقوم Postman بملء حقول تلقائيًا لا ينبغي أن تحتوي على معرّف العميل وسر العميل لأنواع تفويض معينة (على سبيل المثال، كلمة المرور).
URI إعادة التوجيه غير صالح
- تحقق من المسار مرتين: قد يكون URI إعادة التوجيه المحدد خلال إعداد OAuth في Postman غير صحيح أو لا يتطابق مع ما سجلته مع خادم التفويض.
- حساسية الحالة مهمة: انتبه جيدًا إلى الحروف الكبيرة والصغيرة. حتى الفرق الطفيف يمكن أن يتسبب في مشاكل.
نطاقات غير كافية
- هل ليس لديك إذن كافٍ؟ قد لا تكون النطاقات المطلوبة مفوضة لتطبيقك. تحدد النطاقات مستوى الوصول الذي يمتلكه تطبيقك لبيانات المستخدم.
- استشر الوثائق: ارجع إلى وثائق خادم التفويض للتأكد من أنك تطلب النطاقات المناسبة للإجراءات التي تحتاج إلى تنفيذها.
خطأ خادم التفويض
- هل هو معطل؟ أحيانًا قد تكمن المشكلة خارج سيطرتك. قد يكون خادم التفويض معطلاً أو يواجه مشاكل مؤقتة.
- تحقق من الحالة: استشر صفحة حالة الخادم أو الوثائق لمعرفة ما إذا كانت هناك أي انقطاعات معروفة تم الإبلاغ عنها.
مشاكل الشبكة
يمكن أن تعطل مشاكل الشبكة الرقص الدقيق لOAuth. تأكد من وجود اتصال مستقر بالإنترنت وأن الجدران النارية لا تمنع التواصل بين Postman وخادم التفويض.
اضطراب الساعة
في حالات نادرة، يمكن أن يتسبب فرق زمني كبير بين ساعة النظام وساعة خادم التفويض في مشاكل. قم بمزامنة وقت النظام الخاص بك مع مصدر موثوق مثل https://www.time.gov/ للقضاء على هذه الإمكانية.
كيفية الوصول إلى وحدة التحكم في Postman لاستكشاف الأخطاء
ستوجهك هذه section على كيفية فتح وحدة التحكم في Postman، مما يتيح لك استكشاف الأخطاء بنفسك!
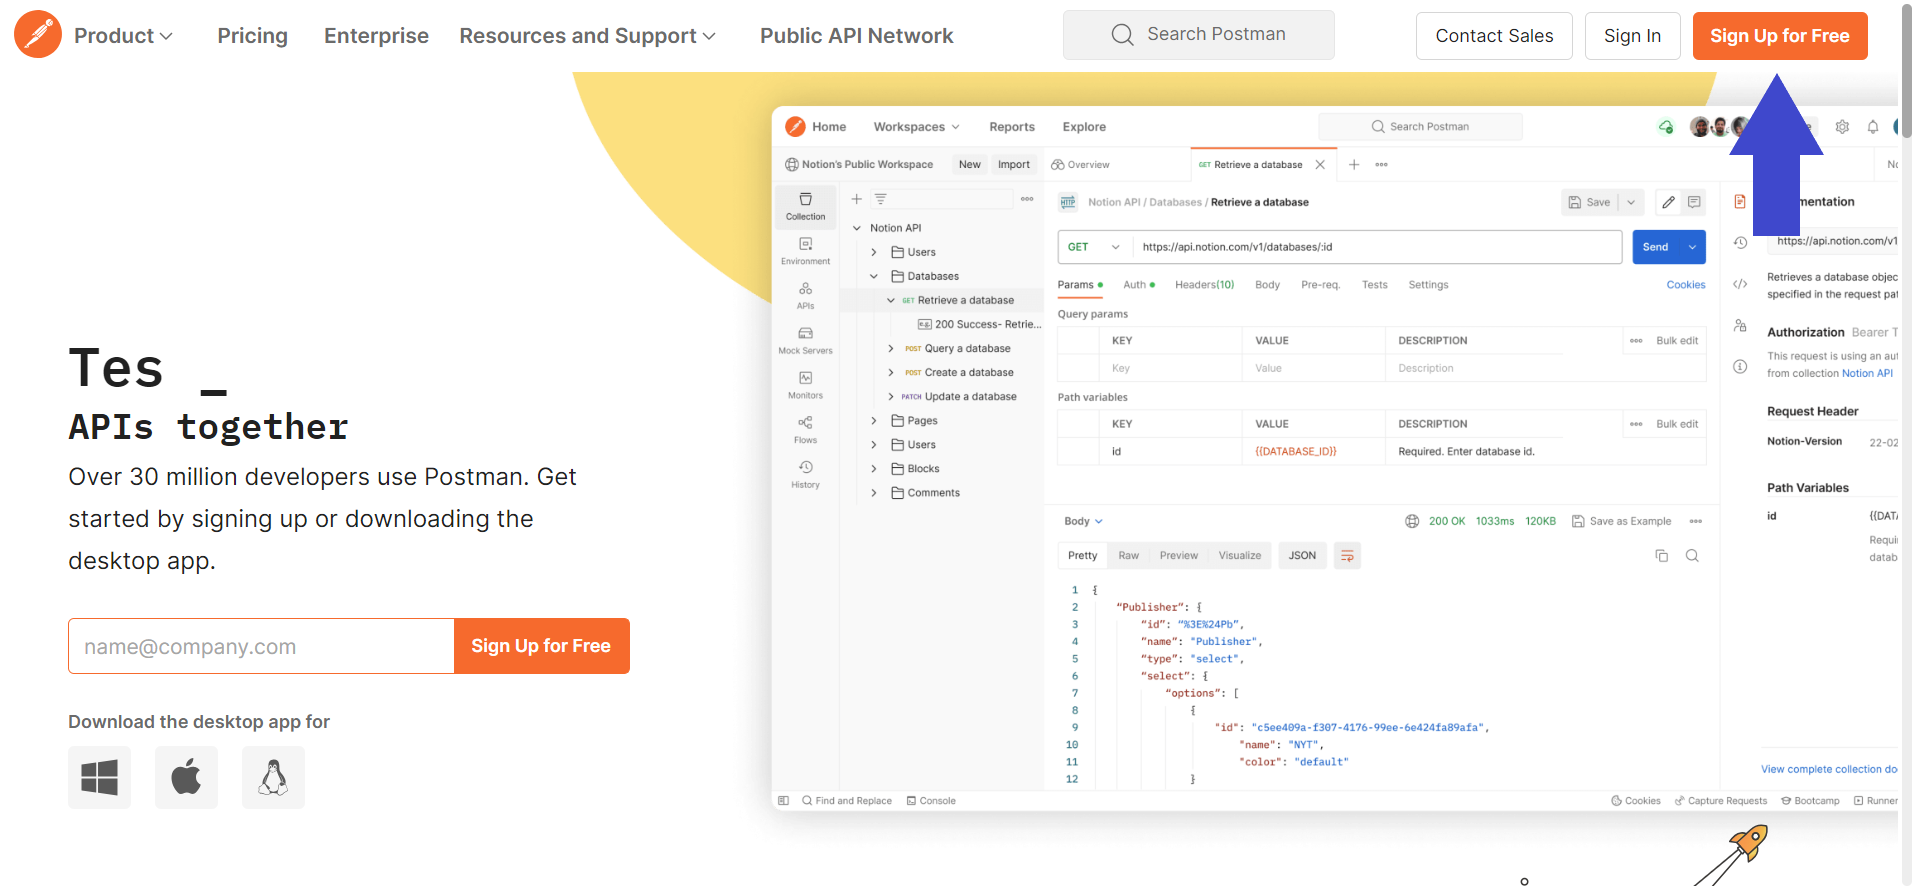
الخطوة 1 - إنشاء حساب Postman
إذا لم يكن لديك حساب Postman بالفعل، قم بالتسجيل للحصول على حساب مجاني. للحصول على مجموعة كاملة من الميزات، قم بتنزيل تطبيق Postman إلى جهازك - فهو أقوى من النسخة على الويب.
الخطوة 2 - إنشاء طلب API جديد في Postman
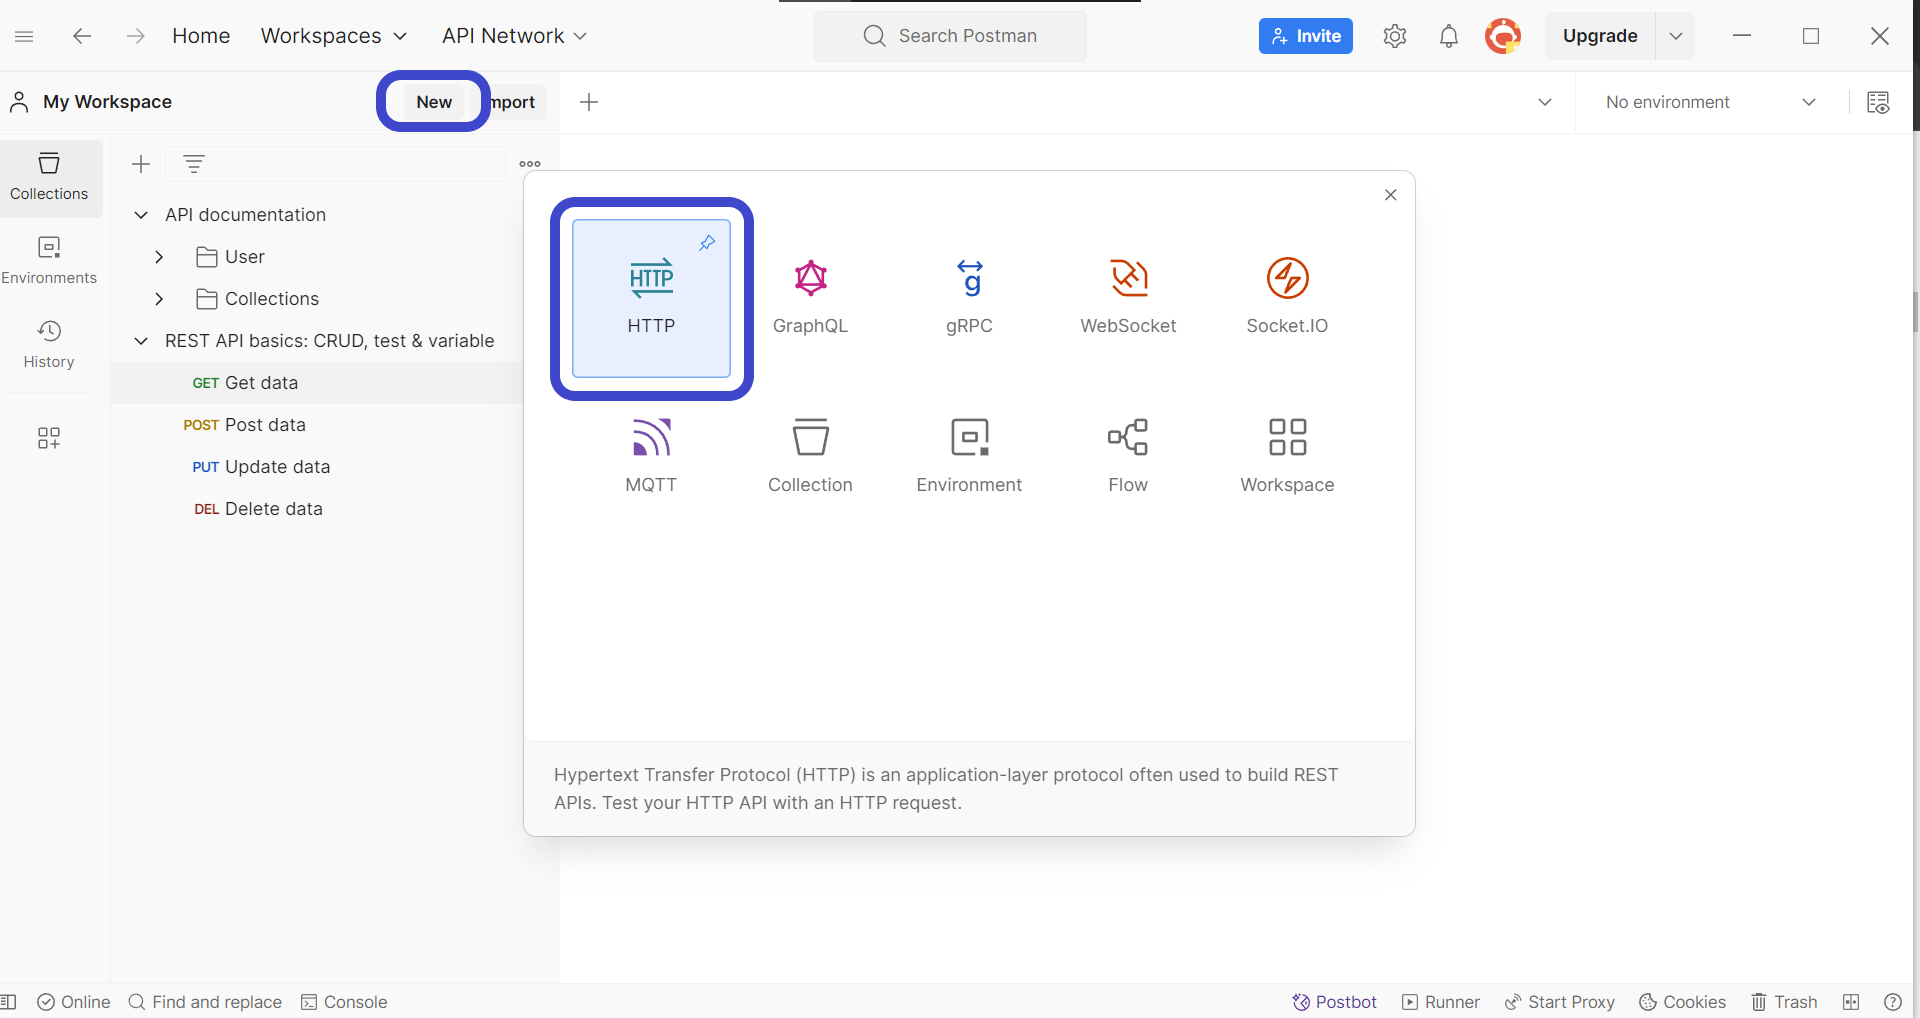
في Postman، بعد إطلاقه، ابدأ طلبًا جديدًا. انقر على زر جديد الموجود في الزاوية العليا اليسرى. ستظهر قائمة منسدلة، اختر طلب HTTP لبدء إعداد طلبك.
الخطوة 3 - إدخال طريقة API والتفاصيل
الآن، حان الوقت لتحديد تفاصيل طلب API الخاص بك. يتضمن ذلك ثلاثة أجزاء رئيسية:
- URL: عنوان الويب لنقطة نهاية API التي تتفاعل معها.
- طريقة HTTP: تحدد طرق HTTP الإجراء الذي ترغب في تنفيذه، مثل استرجاع البيانات (GET) أو إرسال بيانات جديدة (POST).
- المعلمات (اختياري): معلومات إضافية قد تحتاجها واجهة الAPI، اعتمادًا على وظيفتها.
الخطوة 4 - إرسال طلب API
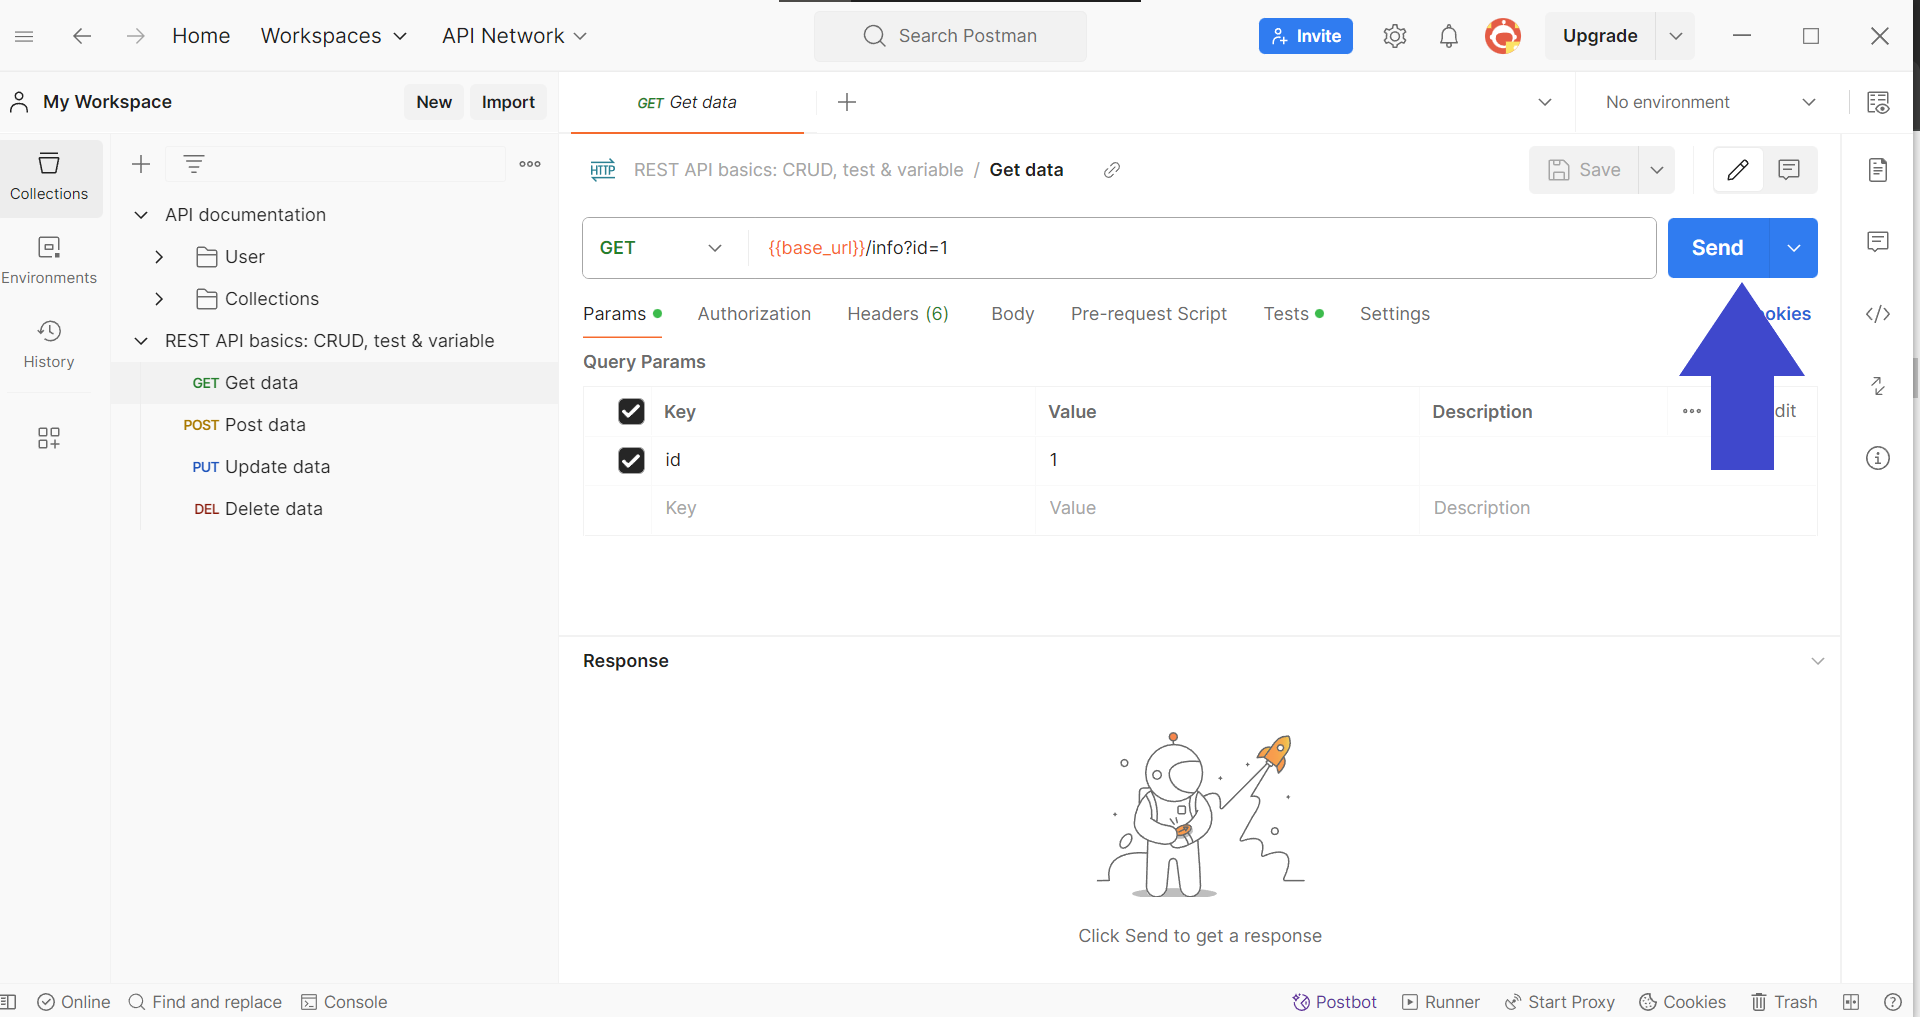
اضغط على زر إرسال في الزاوية اليمنى العليا لإرسال طلب API للحصول على استجابة من الجزء الخلفي.
الخطوة 5 - فتح وحدة التحكم في Postman
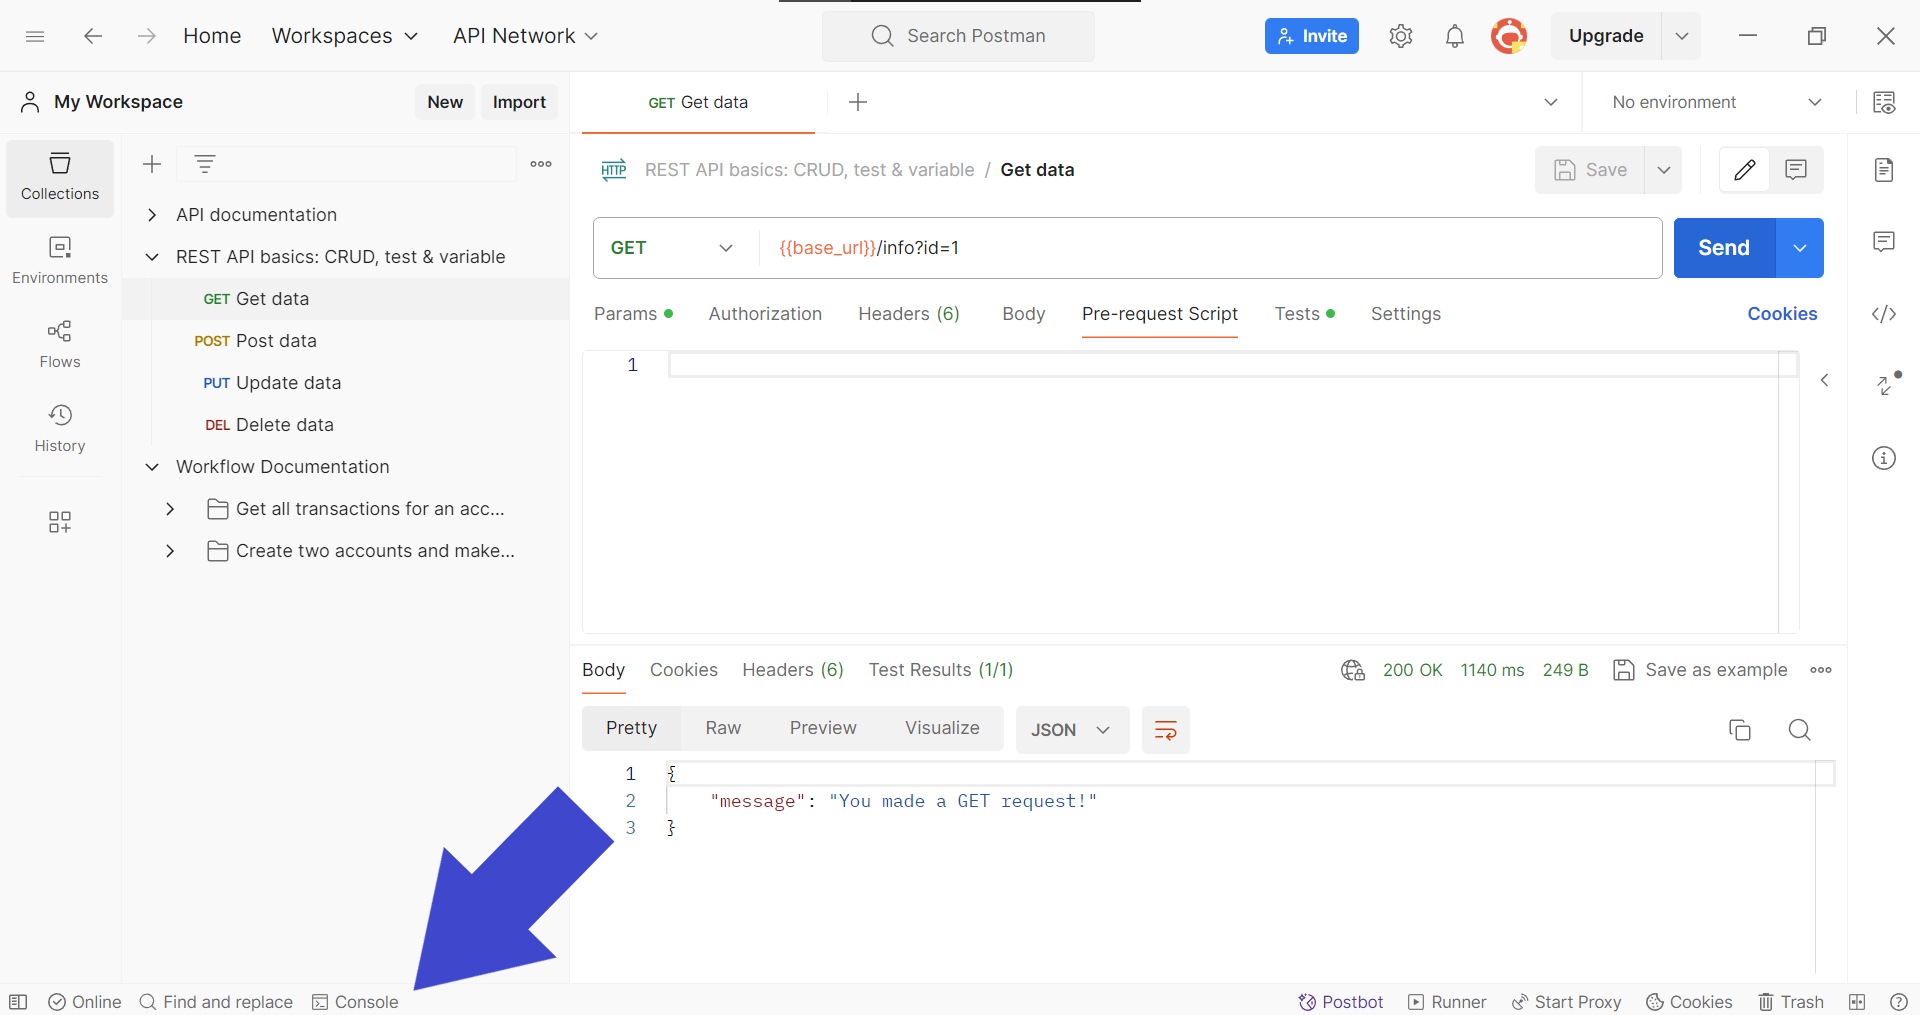
للحصول على نظرة أعمق على استجابة API، تحقق من لوحة وحدة التحكم. ستجدها في الزاوية السفلى اليسرى من Postman (انظر الصورة أعلاه). نصيحة إضافية: الوصول إلى وحدة التحكم باستخدام اختصارات لوحة المفاتيح:
- لمستخدمي MacOS:
⌘+Option+C - لمستخدمي Windows:
Ctrl+Alt+C
الخطوة 6 - توسيع تفاصيل استجابة API في وحدة التحكم في Postman
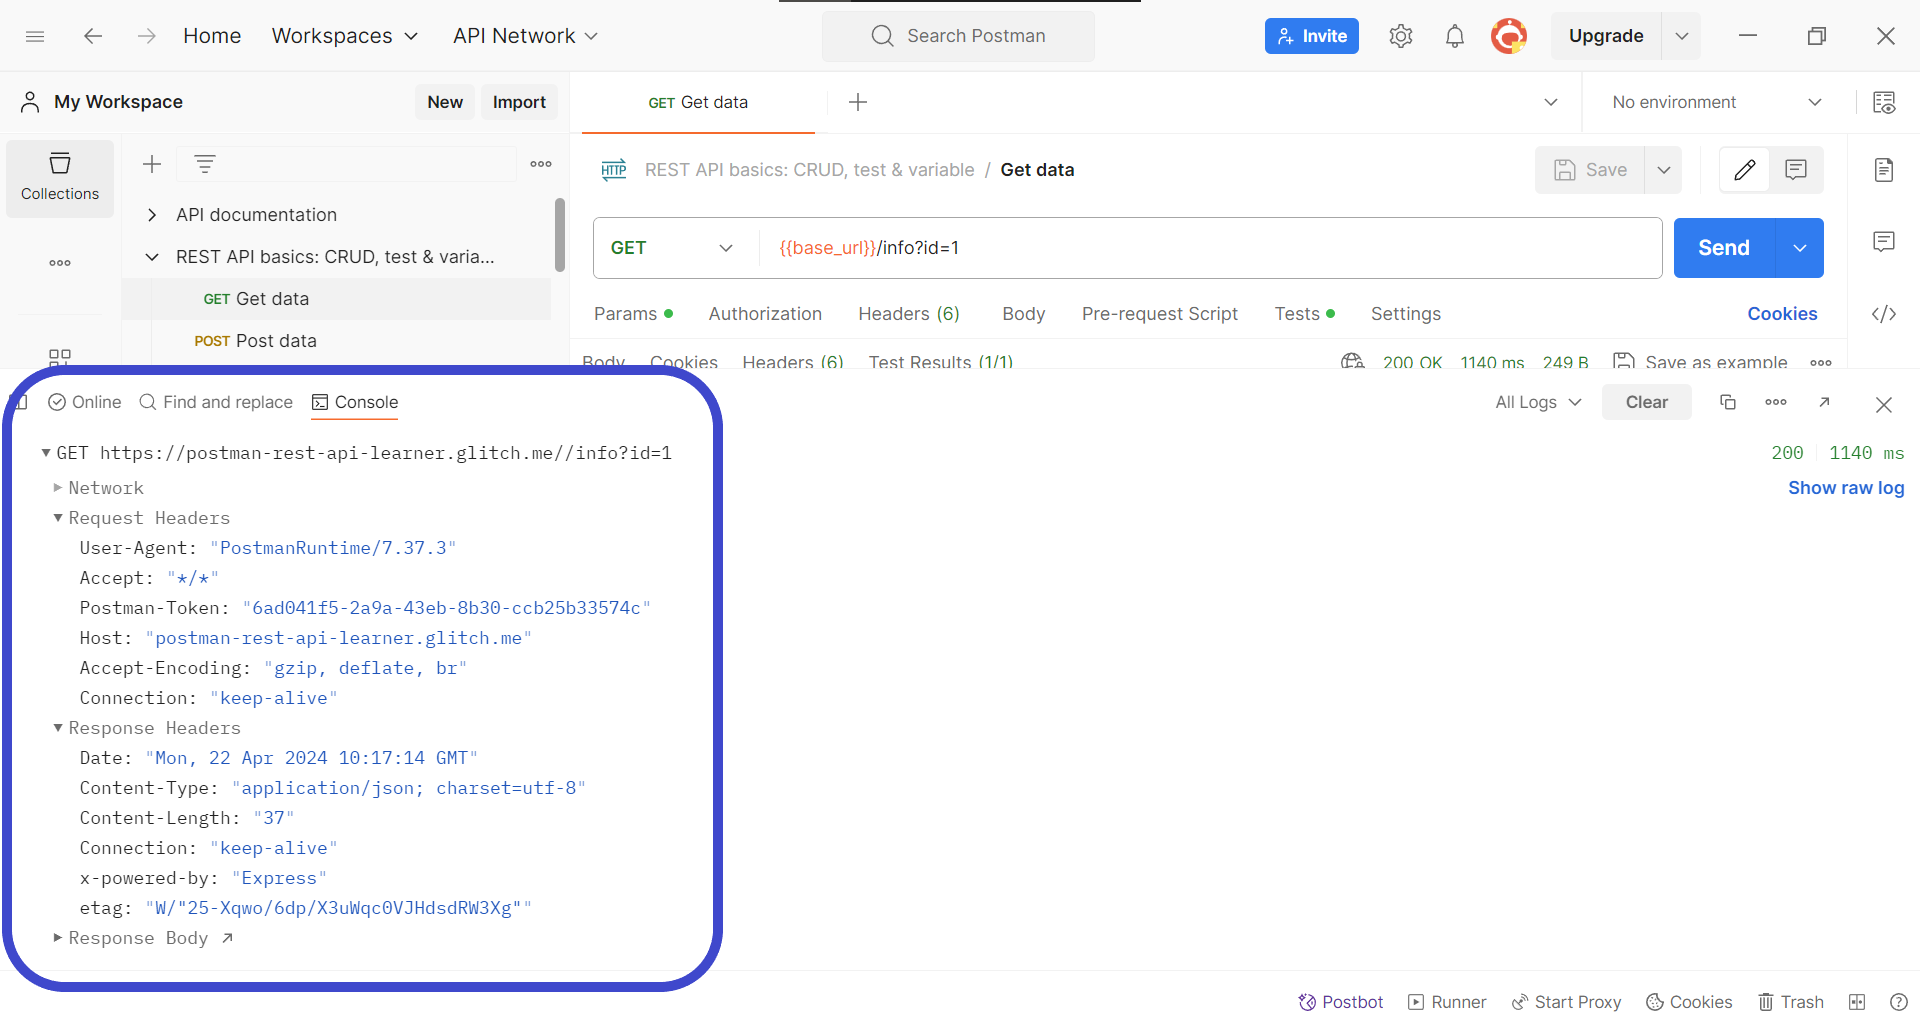
قم بتوسيع تفاصيل استجابة API من خلال النقر على رؤوس الاستجابة الموجودة داخل قسم وحدة التحكم في Postman. يجب أن يوفر لك ذلك التفاصيل الضرورية لاستكشاف الأخطاء في واجهة API الخاصة بك.
حل بديل - قم بإيقاف التحقق من شهادة SSL
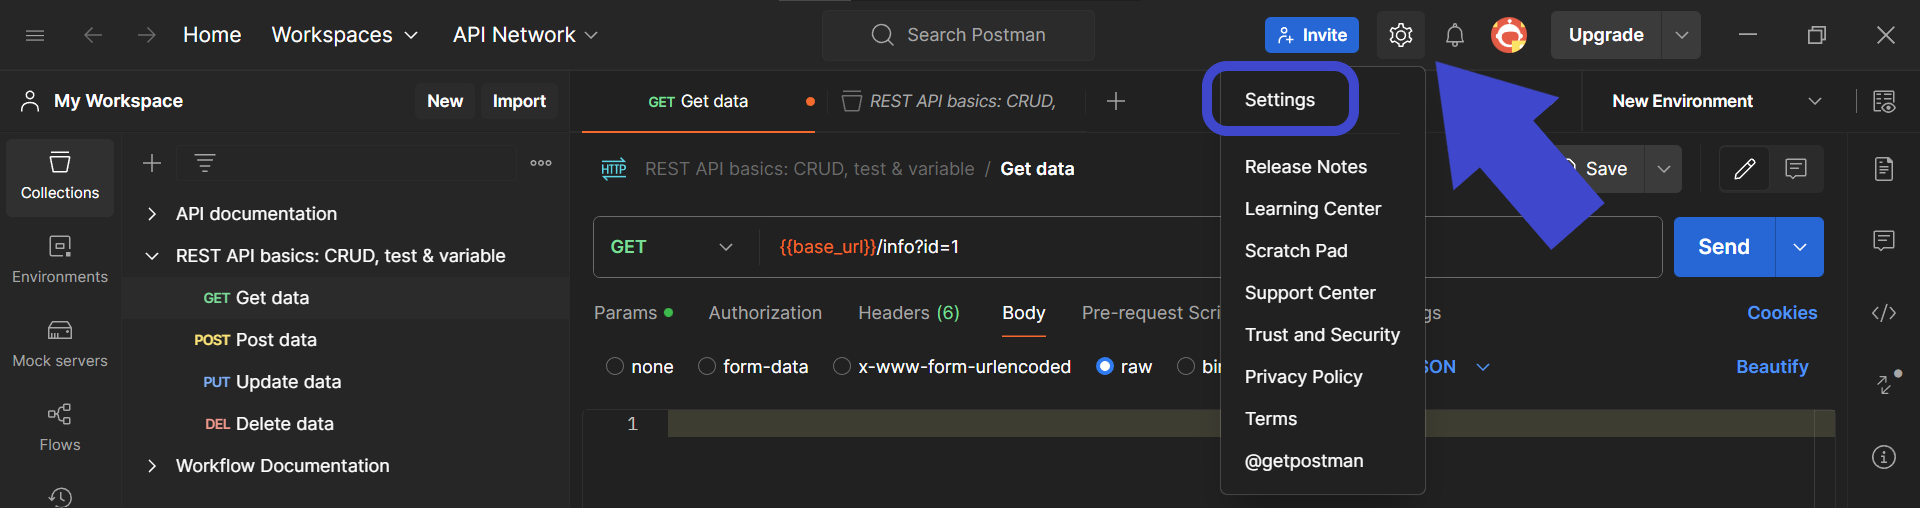
يمكنك استخدام طريقة أخرى وهي إيقاف التحقق من شهادة SSL ضمن قسم الطلبات الموجود في إصدار Postman المكتبي، كما هو موضح في الصورة أعلاه.
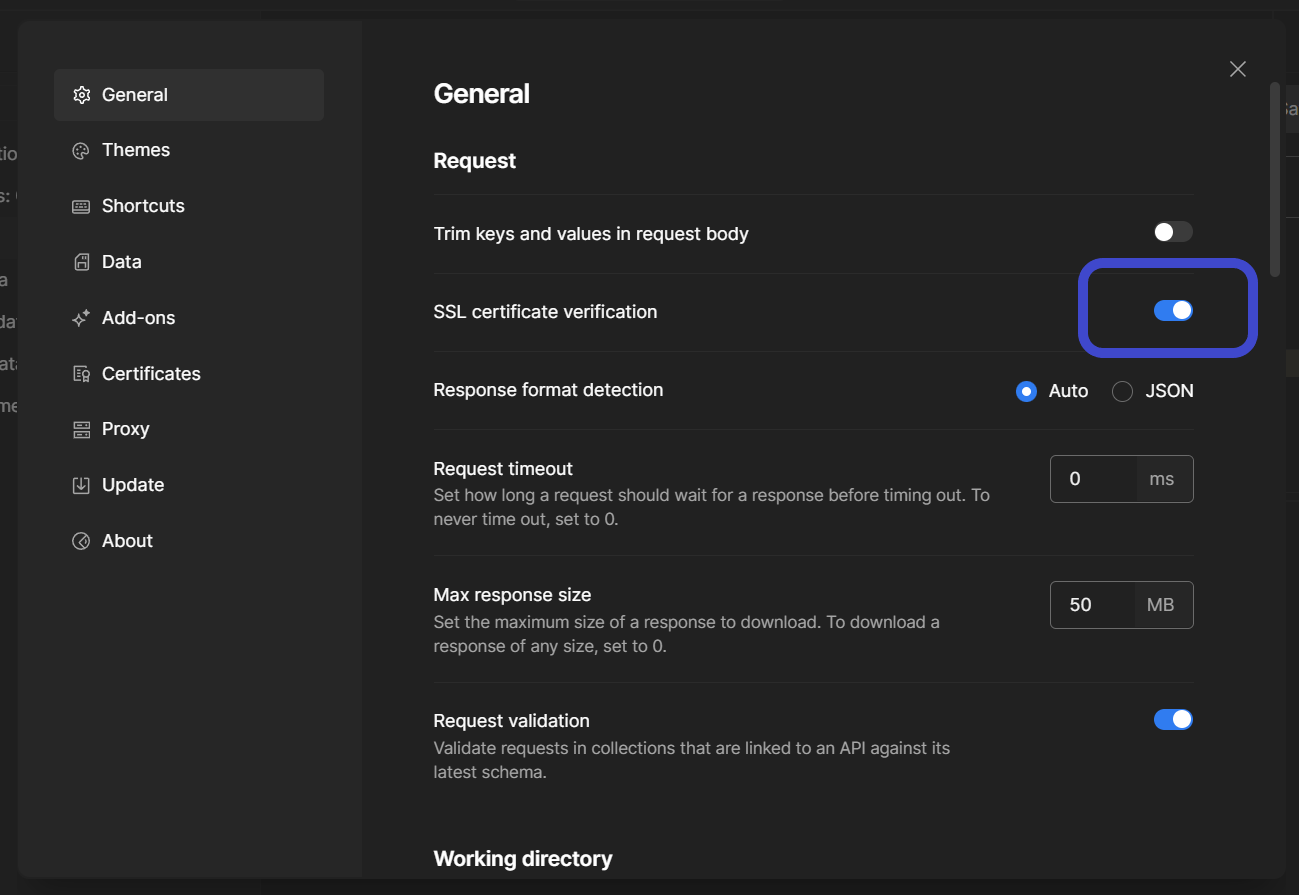
حدد الزر الموضح في الصورة أعلاه، وقم بإيقاف تشغيله بحيث لا يتحقق Postman بعد الآن من شهادة SSL عند إجراء طلبات API.
Apidog - تطوير API أصبح بسيطًا وسهلًا!
Apidog هي منصة لتطوير واجهات API تسمح للمستخدمين ببناء واختبار ومحاكاة وتوثيق واجهات API - كل ذلك ضمن تطبيق واحد!
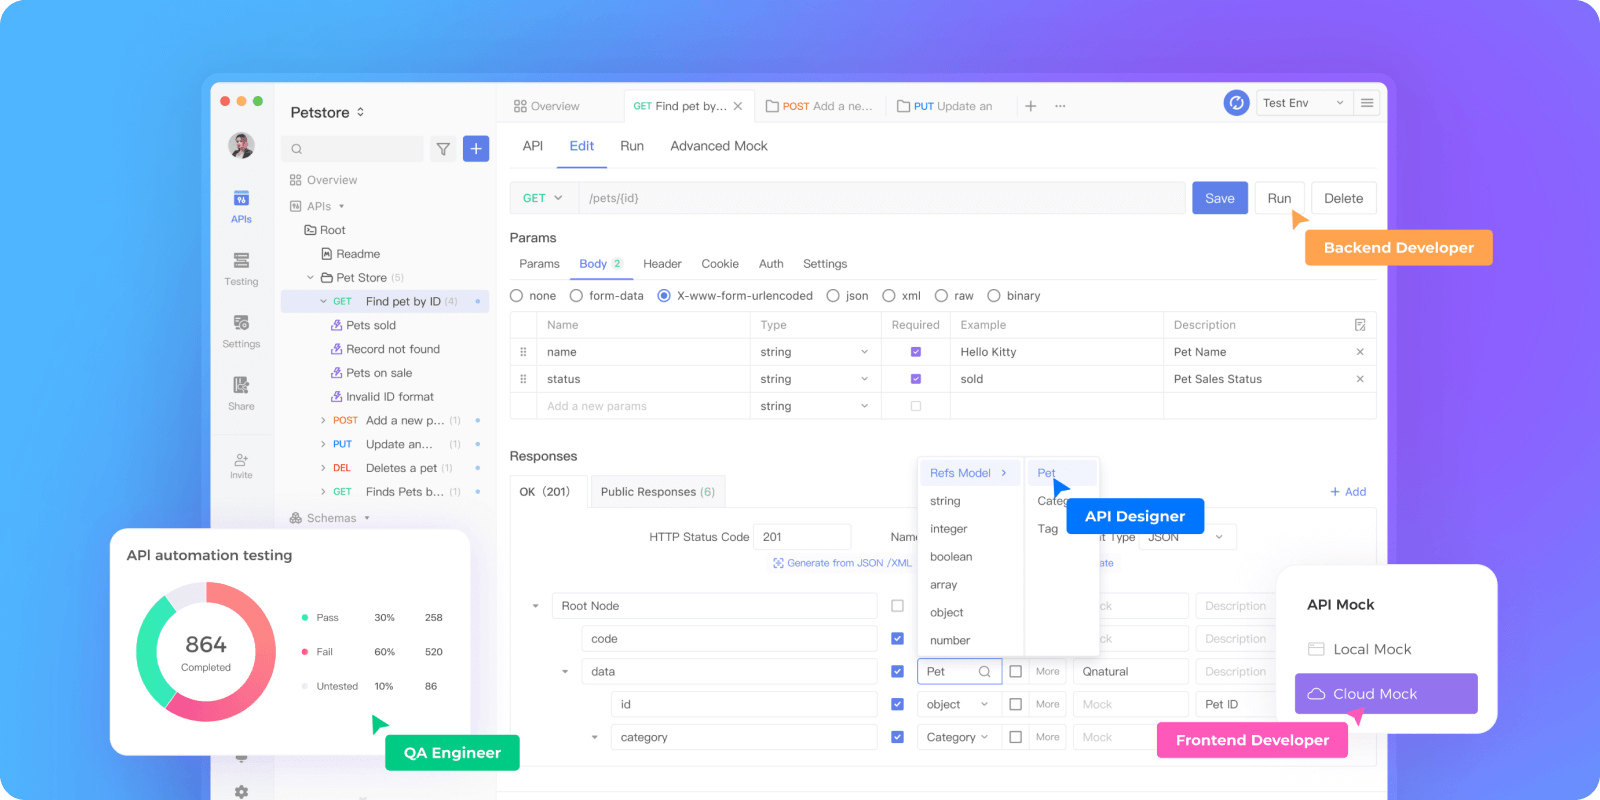
مع واجهة مستخدم بسيطة وأنيقة، تعد Apidog خيارًا مناسبًا للمطورين الجدد والمرضيّن في البرمجيات وواجهات API - يمكنك بسهولة تعلم كيفية تشغيل Apidog في بضع دقائق!
دعونا نلقي نظرة على الوظائف المختلفة التي يمكن للمستخدمين الاستمتاع بها عند استخدام Apidog!
قم ببناء واجهات API الخاصة بك مع Apidog
يمكن Apidog المستخدمين من تصميم واجهات API في بضع نقرات فقط.
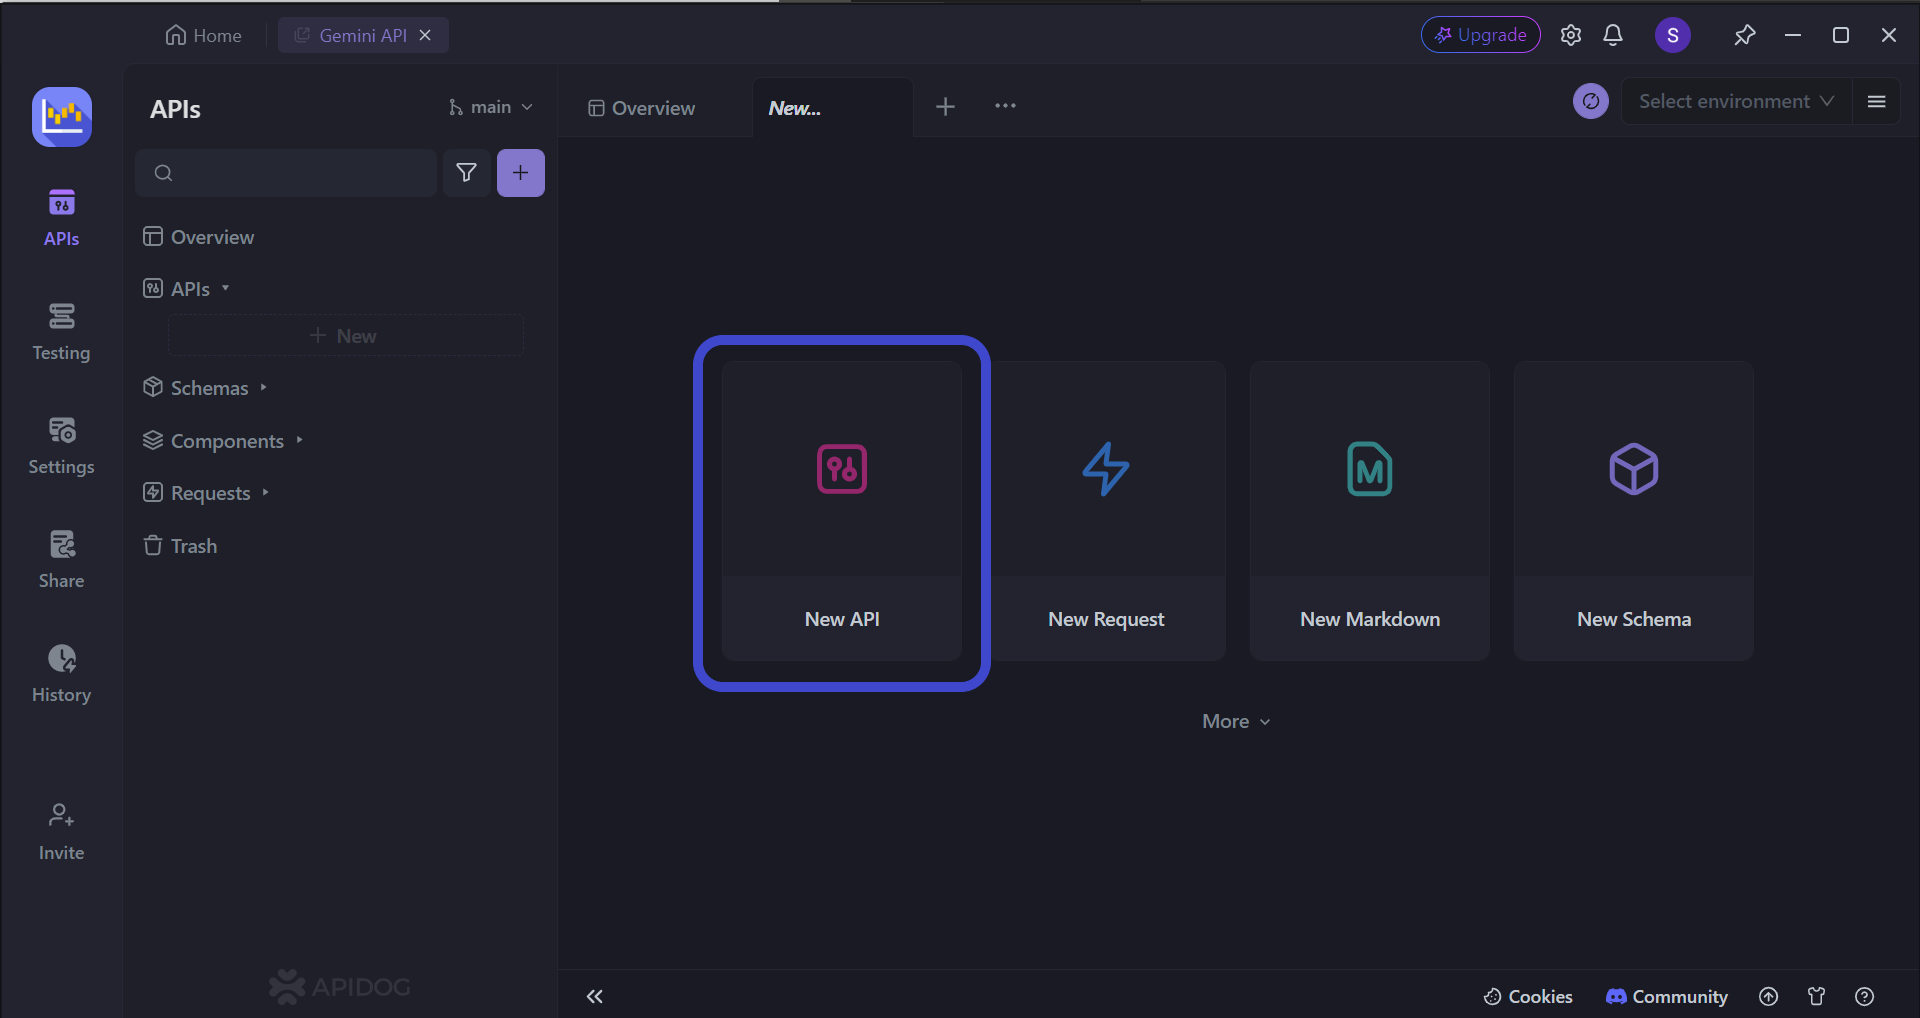
للشروع، اضغط على زر API جديدة، كما هو موضح في الصورة أعلاه.
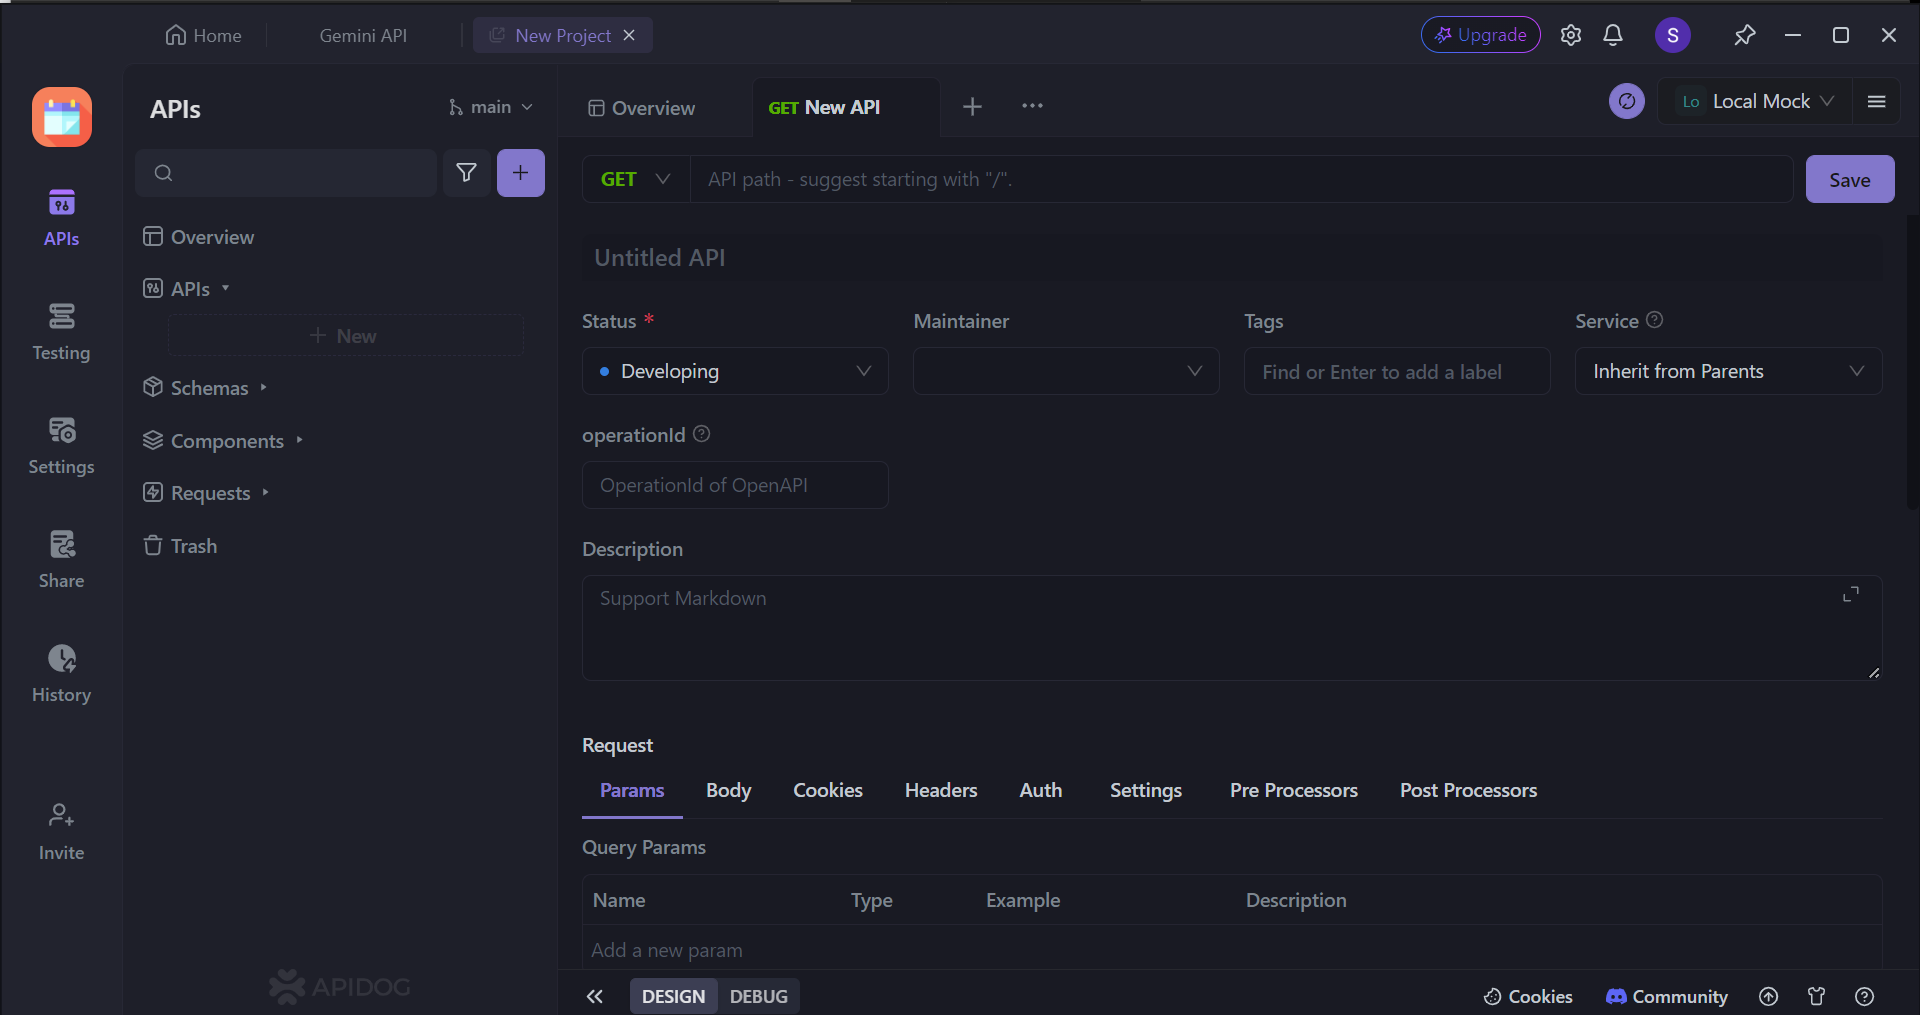
يعمل هذا القسم كخطة شاملة لتفاصيل وظائف واجهة برمجة التطبيقات الخاصة بك. هنا، سنقدم تفاصيل عن الجوانب المختلفة التي تحكم كيف يمكن للتطبيقات الخارجية التفاعل مع واجهة برمجة التطبيقات الخاصة بك.
المكونات الرئيسية
الإجراءات (الأفعال): تحدد هذه العمليات المسموح بها التي يمكن للتطبيقات الخارجية تنفيذها على بيانات واجهة API الخاصة بك. تشمل الأفعال الشائعة:
- GET: يسترجع البيانات من واجهة API.
- POST: ينشئ بيانات جديدة داخل واجهة API.
- PUT: يحدث بيانات قائمة داخل واجهة API.
- DELETE: يزيل البيانات من واجهة API.
نقاط الوصول (URL): تحدد هذه مواقع عناوين URL التي ستستخدمها التطبيقات الخارجية لإرسال الطلبات إلى واجهة API الخاصة بك. كل نقطة نهاية تخدم غرضًا مميزًا ومصممة للتعامل مع إجراءات معينة.
خصوصية البيانات (المعلمات): قد تتطلب بعض نقاط النهاية تضمين معلمات داخل عنوان URL نفسه. تعمل هذه المعلمات كمرشحات أو معرّفات، مما يسمح باسترجاع أو إنشاء أو تعديل مجموعات البيانات المستهدفة.
شرح الوظيفة: يجب تقديم وصف شامل لكل نقطة نهاية. يجب أن يوضح هذا الشرح الهدف المقصود وسلوك كل نقطة نهاية المتوقعة.
تذكر، أن واجهات API على جانب العميل والخادم لها متطلبات مختلفة، لذا سيكون لديك مستهلكون واحتياجات مختلفة جدًا!
اختيار OAuth 2.0 كوسيلة مصادقة مع Apidog
تبسط واجهة Apidog سهلة الاستخدام عملية الاختيار، مما يتيح لك تكوين OAuth 2.0 أو أي طريقة مصادقة أخرى بسهولة في ثوانٍ.
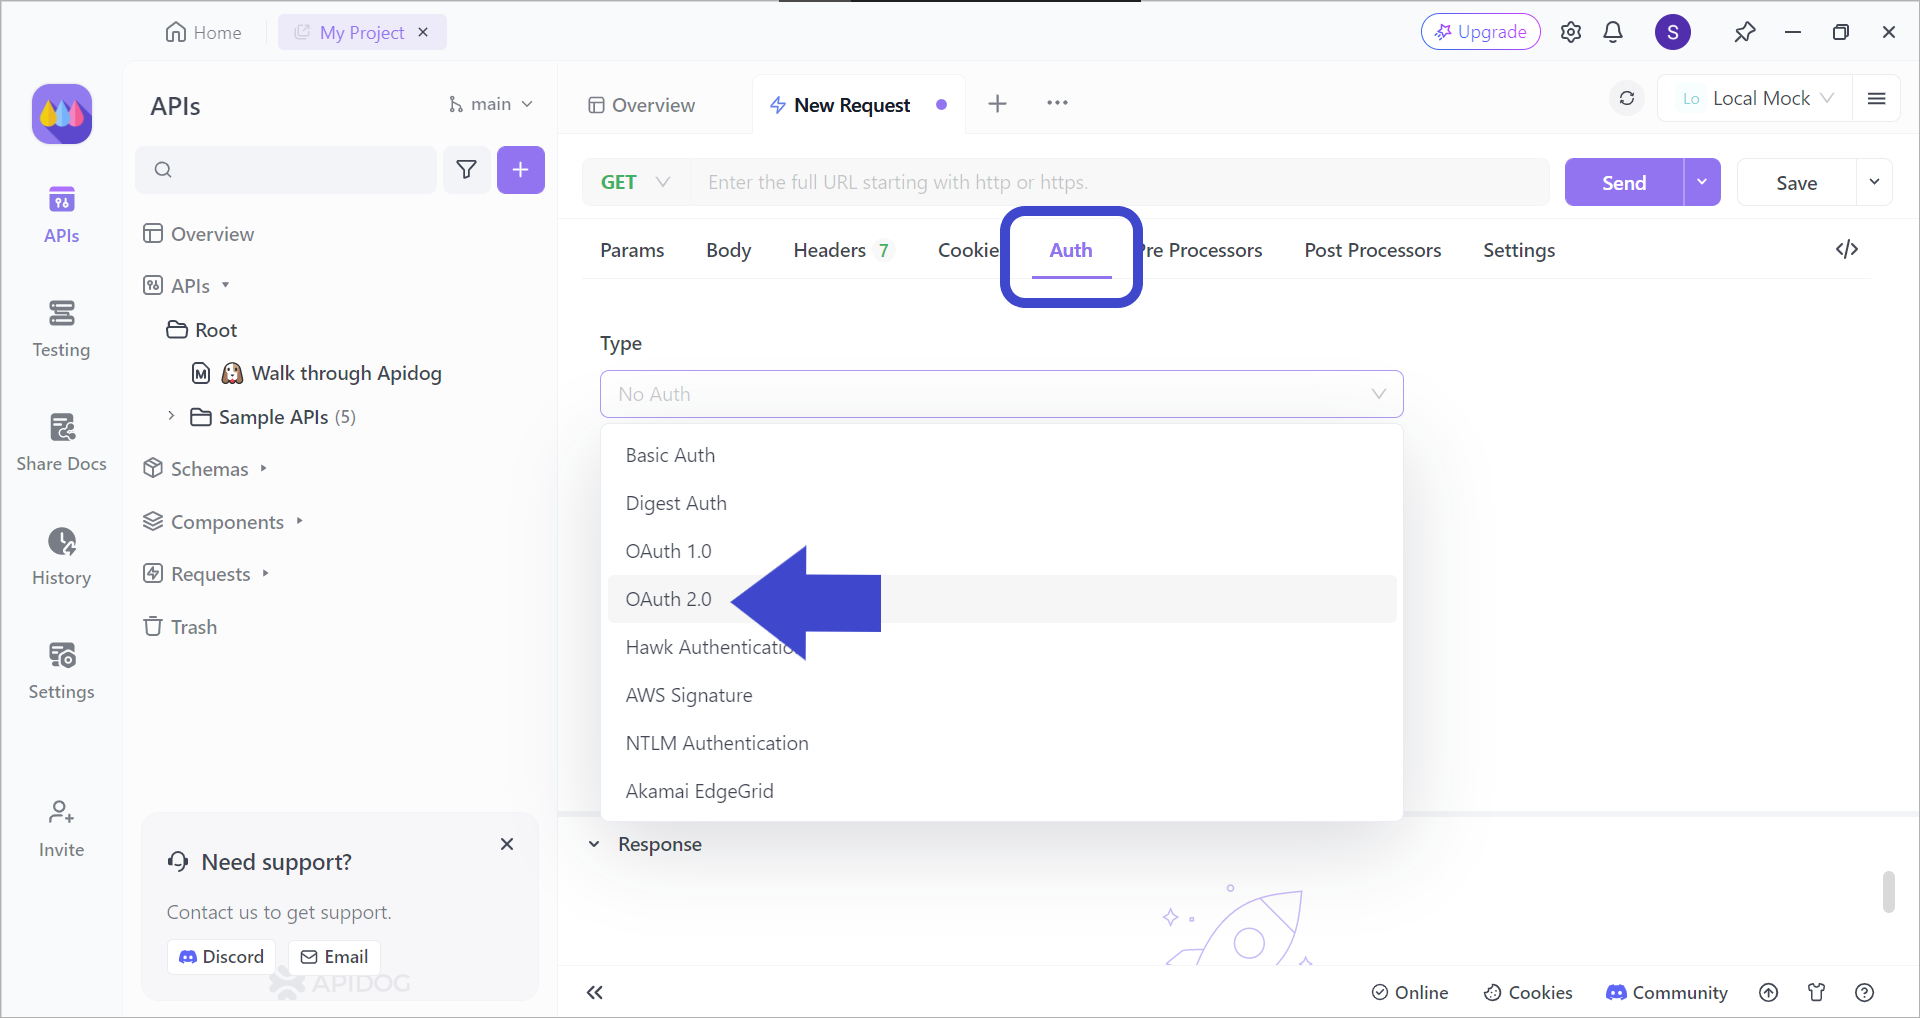
أولًا، حدد رأس المصادقة لتغيير نوع المصادقة إلى OAuth 2.0، كما هو موضح في الصورة أعلاه.
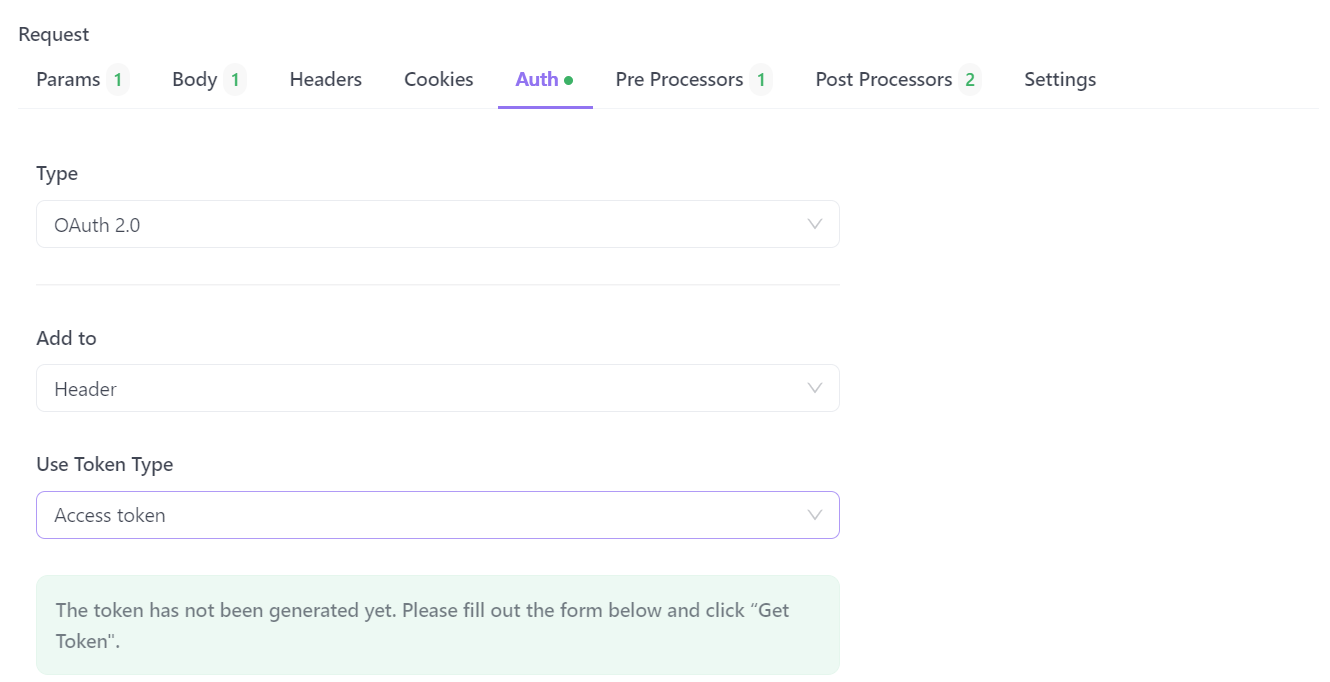
بمجرد اختيار OAuth 2.0، يمكنك إضافة التفاصيل اللازمة لمصادقة OAuth 2.0.
اختبار وظائف API الفردية باستخدام Apidog
يمكن أن يؤدي الطبيعة المتطورة دائمًا للتطوير إلى عواقب غير مقصودة داخل واجهة API الخاصة بك. تقدم Apidog مجموعة اختبار قوية تتيح لك تقييم كل نقطة نهاية من واجهة API بدقة بعد التعديلات، مما يضمن الاستمرار في الوظيفة وفقًا لتصميمك.
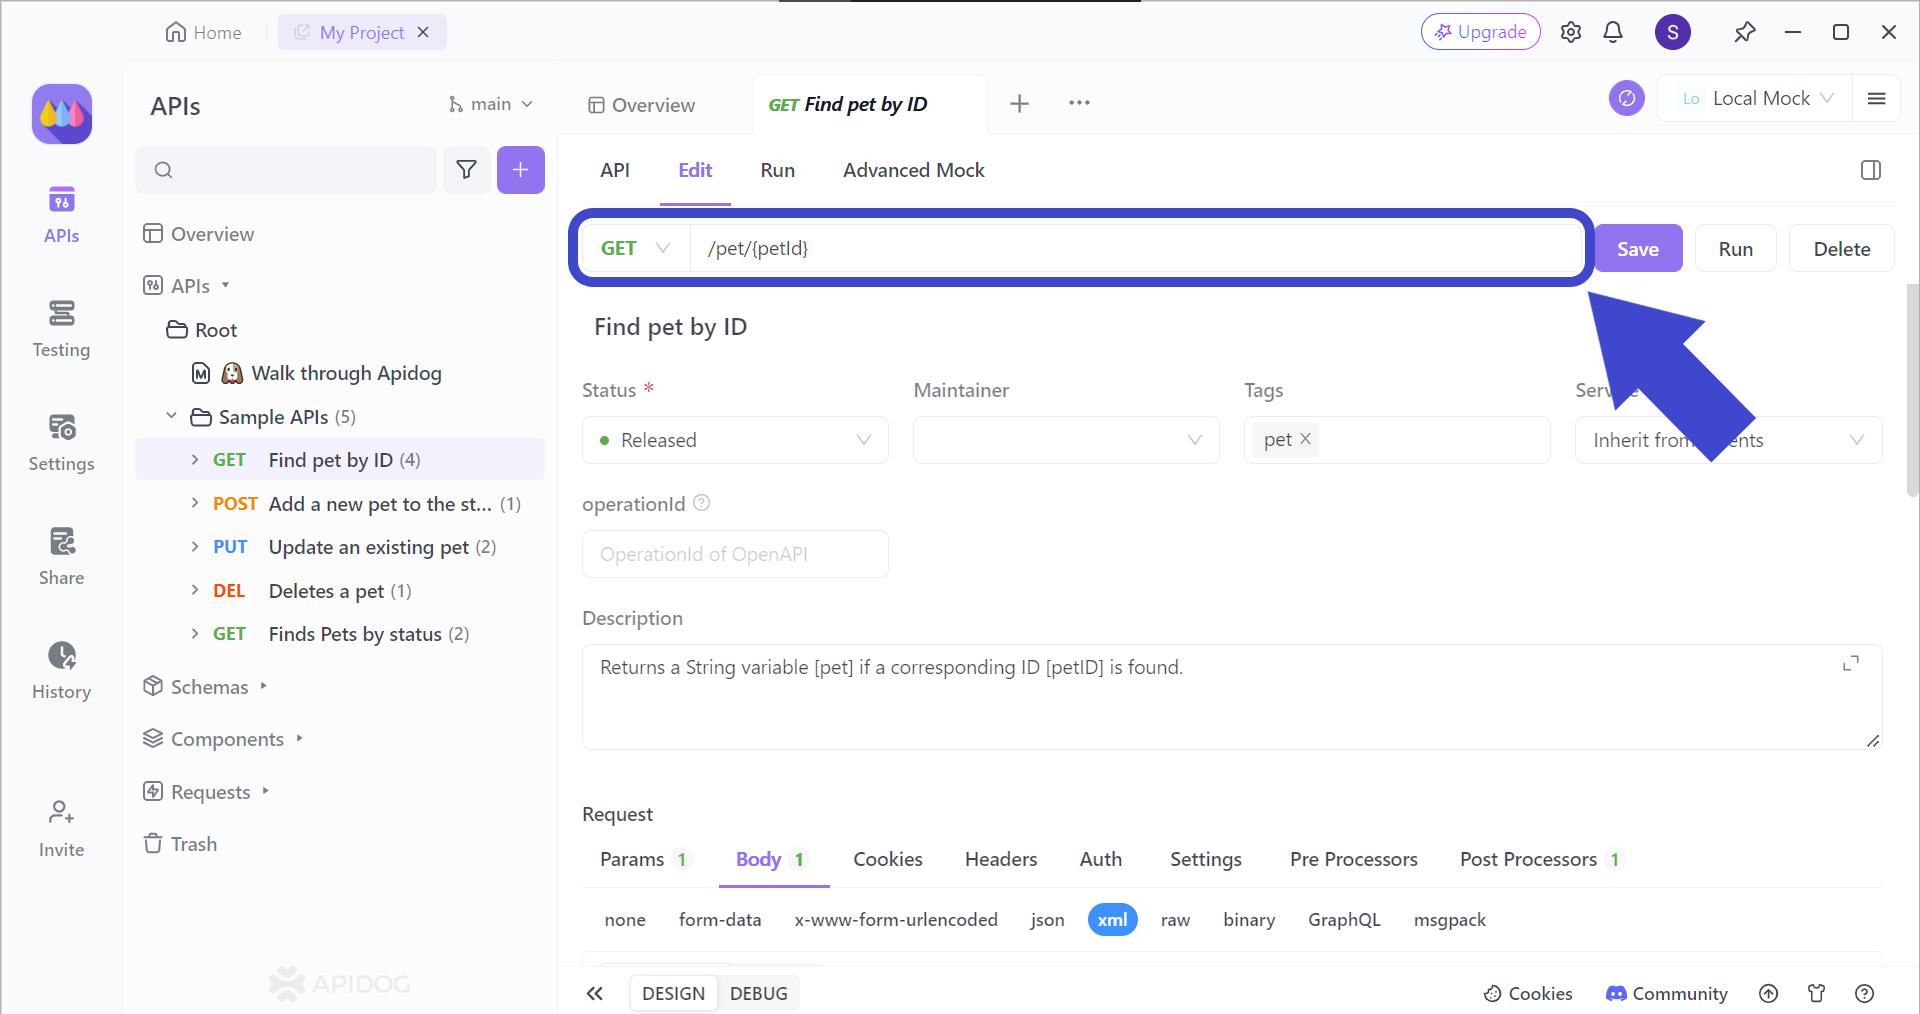
لاستدعاء وظيفة معينة داخل واجهة API، من الضروري تقديم عنوان URL الصحيح لنقطة النهاية. علاوة على ذلك، قد تتطلب بعض نقاط النهاية معلمات إضافية لتنفيذها بنجاح. تأكد دائمًا من تضمين هذه المعلمات عند الحاجة.
ومع ذلك، إذا لم يبدو أن Apidog هي الأداة المناسبة لك، تحقق من أدوات اختبار تلقائية أخرى محتملة !
الخاتمة
يمكنك استخدام وحدة التحكم في Postman لاستكشاف الأخطاء بفعالية في خطأ "تعذر استكمال تسجيل الدخول عبر OAuth 2.0"، ومشاكل أخرى محتملة قد تنشأ في مواقف مشابهة. من خلال فحص التفاصيل المعروضة في وحدة التحكم في Postman بعناية، يمكنك تحديد السبب الجذري لمشكلة تسجيل الدخول.