
Gemini 3.5 Flash Cyber là một phiên bản tập trung vào bảo mật của mô hình Flash của Google, được tinh chỉnh để tìm và khắc phục các lỗ hổng phần mềm. Nó được phát hành vào ngày 21 tháng 7 năm 2026, cùng với hai mô hình thuộc nhóm Flash khác. Đây là phần mà hầu hết các bài viết thường bỏ qua: bạn có thể chưa thể sử dụng nó. Nó là một chương trình thử nghiệm có giới hạn quyền truy cập, chỉ dành cho các chính phủ và đối tác đáng tin cậy. Không có API công khai và không có bảng giá công khai.
Vì vậy, hãy coi đây là một bài giải thích, không phải hướng dẫn cài đặt. Nếu bạn đến đây để tìm kiếm khóa API và mã mẫu cho Cyber, thì hiện tại chúng không tồn tại. Những gì tồn tại là một bức tranh rõ ràng về những gì mô hình này làm, tại sao Google lại giữ nó lại, và những gì bạn thực sự có thể xây dựng với những gì có sẵn ngày nay.
Gemini 3.5 Flash Cyber là gì?
Gemini 3.5 Flash Cyber là một chuyên gia về lỗ hổng bảo mật. Nó là một phần trong nỗ lực CodeMender của Google, nhằm tìm kiếm và khắc phục các lỗ hổng trong mã. Mô hình Flash nói chung là một công cụ đa năng cho lập trình và suy luận. Cyber được tinh chỉnh cho một nhiệm vụ: phát hiện các lỗ hổng bảo mật trong mã và đề xuất các bản vá cho chúng.
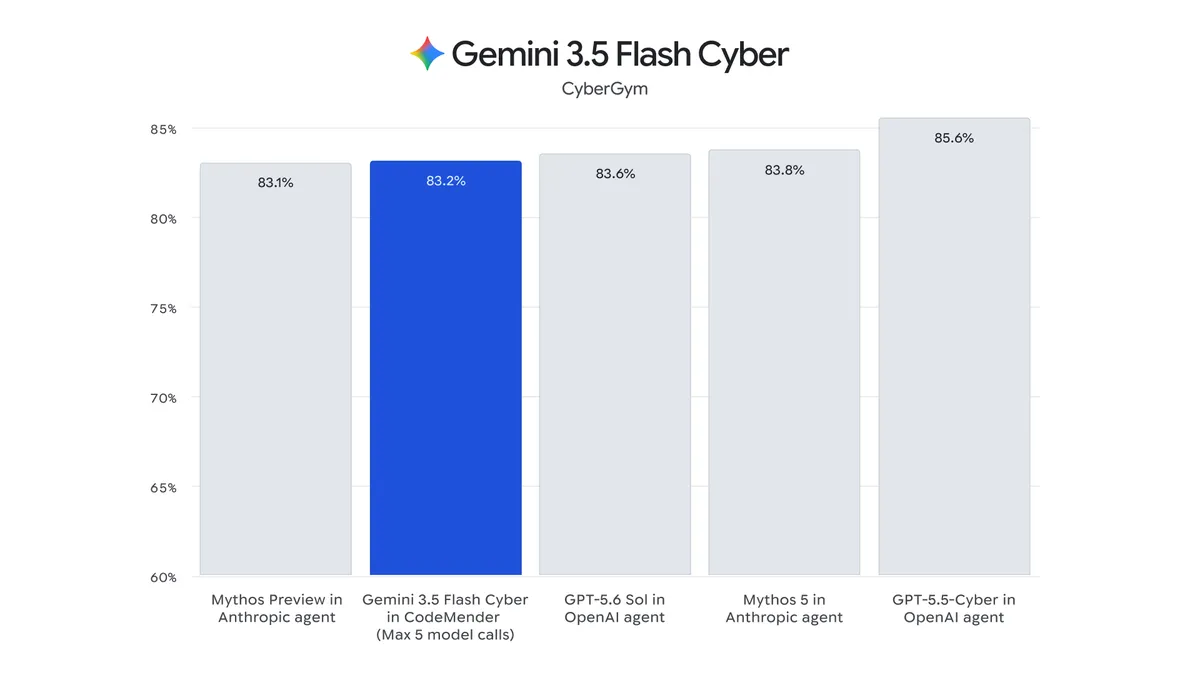
Google đã công bố nó trong cùng một bài đăng về các mô hình Gemini bao gồm bản cập nhật Flash rộng hơn. Bạn có thể đọc về cấp Flash chung trên trang mô hình Flash của DeepMind. Cyber nằm cạnh các mô hình đó như một thành viên được tinh chỉnh về bảo mật của dòng sản phẩm này.
Hai điều cần lưu ý. CodeMender là chương trình; Gemini 3.5 Flash Cyber là mô hình ra đời từ nó. Và tên thật sự là "3.5 Flash Cyber," chứ không phải 3.6. Thêm về sự không khớp phiên bản đó dưới đây.
Vấn đề: bạn có thể chưa thể sử dụng nó
Đây là trạng thái thực tế, ngay từ đầu. Gemini 3.5 Flash Cyber là một chương trình thử nghiệm có giới hạn quyền truy cập. Google chỉ cung cấp nó cho các chính phủ và đối tác đáng tin cậy. Nó không có sẵn cho công chúng.
Nói một cách thực tế:
- Không có API công khai. Bạn không thể thêm ID mô hình Cyber vào ứng dụng của mình và gọi nó như cách bạn làm với một mô hình Gemini chung.
- Không có giá công khai. Google chưa công bố mức giá theo từng token, vì không có quyền truy cập mở để định giá. So sánh với các mô hình Flash tiêu chuẩn, có mức giá được liệt kê trong tài liệu về giá API Gemini.
- Không có đăng ký tự phục vụ. Không có công tắc điều khiển trên bảng điều khiển nào để bật Cyber cho tài khoản nhà phát triển chung.
Nếu bạn tìm thấy một "hướng dẫn" với mã API Cyber, một chuỗi mô hình và một bảng giá đẹp mắt, hãy coi đó là thông tin bịa đặt. Google chưa phát hành bất kỳ thứ nào trong số đó để sử dụng công khai. Đây là sự thật quan trọng nhất về mô hình này, vì vậy đáng để nói rõ ràng: với tư cách là một nhà phát triển thông thường, bạn không thể truy cập Gemini 3.5 Flash Cyber hôm nay.
Tại sao Google lại hạn chế nó
Lý do là vì mục đích kép. Một mô hình giỏi tìm lỗ hổng, theo định nghĩa, là giỏi tìm lỗ hổng. Kỹ năng đó vá một lỗ hổng khi một người phòng thủ sử dụng nó. Kỹ năng tương tự đó định vị một lỗ hổng để tấn công khi một kẻ tấn công sử dụng nó. Nếu cung cấp một công cụ tìm lỗ hổng mạnh mẽ cho bất kỳ ai có thẻ tín dụng, bạn đang trao quyền sử dụng thứ hai đó cho bất kỳ ai muốn.
Vì vậy, Google đang bắt đầu một cách hạn chế. Việc phát hành giới hạn cho các chính phủ và đối tác đáng tin cậy cho phép mô hình thực hiện công việc phòng thủ, củng cố các hệ thống thực tế, trong khi Google theo dõi cách nó hoạt động và ai đang sử dụng nó. Đó là một mô hình thông thường đối với các công cụ nhạy cảm về bảo mật: chứng minh hiệu quả với các đối tác được kiểm duyệt trước, sau đó mở rộng quyền truy cập nếu tình hình rủi ro cho phép.
Điều đó cũng có nghĩa là Google có quyền đặt ra thời gian biểu. Không có ngày ra mắt công khai cam kết, và có thể sẽ không bao giờ có một bản phát hành hoàn toàn mở như bạn mong đợi từ một mô hình thông thường. Hãy lập kế hoạch dựa trên mô hình bạn có thể sử dụng, không phải mô hình bạn không thể.
Vị trí của nó trong gia đình Flash
Bản cập nhật ngày 21 tháng 7 đã phát hành ba mô hình thuộc nhóm Flash, và việc đánh số phiên bản thực sự gây nhầm lẫn. Dưới đây là sơ đồ:
- Gemini 3.6 Flash là công cụ đa năng chính. Đây là mô hình mà hầu hết các nhà phát triển sẽ tìm đến: khả năng lập trình và suy luận rộng, cửa sổ ngữ cảnh 1M token, một gói miễn phí trong Google AI Studio, và giá công khai là 1,50 đô la cho mỗi triệu token đầu vào và 7,50 đô la cho mỗi triệu token đầu ra. Chi tiết đầy đủ trong bài viết Gemini 3.6 Flash là gì.
- Gemini 3.5 Flash-Lite là cấp độ giá rẻ, khối lượng cao. Đây là mô hình nhanh nhất trong ba mô hình, khoảng 350 token đầu ra mỗi giây, có giá 0,30 đô la cho mỗi triệu token đầu vào và 2,50 đô la cho mỗi triệu token đầu ra. Chi tiết trong bài viết Gemini 3.5 Flash-Lite là gì.
- Gemini 3.5 Flash Cyber là chuyên gia bảo mật bị hạn chế quyền truy cập được đề cập ở đây. Chỉ dành cho các chính phủ và đối tác đáng tin cậy, không có API công khai, không có giá công khai.
Hãy để ý các con số. Công cụ chính đã nhảy lên 3.6, nhưng Flash-Lite và Cyber đều giữ ở 3.5. Đó không phải là lỗi đánh máy của Google; ba mô hình này đang ở trên các nhánh phiên bản khác nhau. Nếu bạn so sánh hai tùy chọn công khai, bài viết Gemini 3.6 Flash vs 3.5 Flash sẽ giải thích những gì thực sự đã thay đổi. Cyber là trường hợp đặc biệt: nó là thành viên duy nhất trong bộ ba mà một nhà phát triển thông thường không thể tiếp cận.
Thay vào đó, các nhà phát triển có thể sử dụng gì hôm nay
Bạn không thể chạy Cyber, nhưng bạn không bị mắc kẹt. Hai động thái thực tế có thể đáp ứng hầu hết những gì mọi người mong muốn từ nó.
Đối với các lệnh nhắc lập trình chung và đánh giá bảo mật, hãy sử dụng Gemini 3.6 Flash. Nó công khai, có gói miễn phí và là một mô hình mã có năng lực. Bạn có thể dán một hàm và yêu cầu nó gắn cờ các mẫu rủi ro, thiếu xác thực đầu vào hoặc lỗ hổng xác thực. Nó không phải là một công cụ tìm lỗ hổng chuyên biệt, và bạn nên coi kết quả của nó như một lần kiểm tra sơ bộ chứ không phải một cuộc kiểm toán. Nhưng nó có sẵn ngay bây giờ, điều mà Cyber không có.
Để củng cố API của riêng bạn, hãy chạy các bài kiểm tra bảo mật thông thường đối với chúng. Hầu hết các điểm yếu API trong thế giới thực không phải là những thứ lạ lẫm. Chúng là thiếu xác thực, bảo mật truyền tải yếu, và các điểm cuối ngấm ngầm phá vỡ hợp đồng của chính chúng sau một thay đổi. Bạn có thể kiểm tra cả ba điều này mà không cần bất kỳ mô hình đặc biệt nào.
Đây là nơi một client API như Apidog phù hợp. Bạn hướng nó đến các điểm cuối của mình và kiểm tra những thứ thực sự bị khai thác:
- Kiểm tra xác thực. Gửi yêu cầu với token bị thiếu, token hết hạn và token hợp lệ, sau đó xác nhận rằng mỗi yêu cầu nhận được mã trạng thái mong muốn. Một mã
200khi bạn mong đợi401là một phát hiện thực sự. - Bảo mật truyền tải. Nếu một dịch vụ yêu cầu chứng chỉ máy khách, hãy xác minh rằng quá trình bắt tay hoạt động và các yêu cầu thông thường bị từ chối. Dưới đây là hướng dẫn về cách kiểm tra API bằng chứng chỉ máy khách và mTLS trong Apidog.
- Kiểm tra hợp đồng theo lịch trình. Lưu các yêu cầu, thêm các xác nhận về trạng thái và các trường JSON, và lên lịch chúng làm các bài kiểm tra API định kỳ để một lỗi hồi quy xuất hiện ngay khi nó được triển khai, chứ không phải trong báo cáo sự cố.
Không cái nào trong số đó cần một mô hình bị hạn chế. Nó cần kỷ luật để chạy các kiểm tra mỗi khi bạn triển khai. Muốn làm theo? Tải xuống Apidog và bắt đầu với các trường hợp xác thực; chúng phát hiện được nhiều nhất với ít nỗ lực nhất.
Câu hỏi thường gặp
Tôi có thể truy cập Gemini 3.5 Flash Cyber không? Không. Đây là một chương trình thử nghiệm có giới hạn quyền truy cập dành cho các chính phủ và đối tác đáng tin cậy. Nó không có sẵn cho công chúng, và không có cách tự phục vụ nào để bật nó.
Làm thế nào để tôi yêu cầu quyền truy cập? Quyền truy cập dựa trên lời mời và đối tác, không phải đăng ký mở. Không có biểu mẫu công khai nào cấp quyền đó. Nếu tổ chức của bạn là một cơ quan chính phủ hoặc một đối tác bảo mật lâu năm của Google, con đường sẽ thông qua mối quan hệ của bạn với Google. Mọi người khác nên theo dõi các kênh chính thức của Google, blog của Google và các trang mô hình của DeepMind, để biết bất kỳ thay đổi nào về trạng thái.
Có API hoặc giá công khai không? Không công khai. Không có ID mô hình có thể gọi để sử dụng chung và không có mức giá theo từng token. Nếu một trang hiển thị, nó không phải từ Google.
CodeMender là gì? Đó là nỗ lực của Google nhằm tìm và khắc phục các lỗ hổng trong mã. Gemini 3.5 Flash Cyber là mô hình được tinh chỉnh cho công việc đó. Hãy coi CodeMender là chương trình và Cyber là mô hình bên trong nó.
Trong thời gian chờ đợi, tôi nên sử dụng gì cho công việc bảo mật? Sử dụng Gemini 3.6 Flash công khai cho các lệnh nhắc đánh giá mã, và chạy các bài kiểm tra bảo mật API tiêu chuẩn, xác thực, mTLS, và kiểm tra hợp đồng, đối với các dịch vụ của riêng bạn. Sự kết hợp đó bao gồm hầu hết những gì các nhóm cần.
Tóm tắt
Gemini 3.5 Flash Cyber là một mô hình thực sự với một nhiệm vụ hẹp: tìm và khắc phục các lỗ hổng bảo mật như một phần trong nỗ lực CodeMender của Google. Nó cũng bị hạn chế quyền truy cập. Các chính phủ và đối tác đáng tin cậy có thể sử dụng nó; bạn có thể không, và không có API hoặc giá công khai để làm việc. Bất cứ ai bán cho bạn một hướng dẫn cài đặt Cyber đều đang bán thứ mà Google chưa phát hành.
Điều hữu ích cần rút ra là những gì bạn có thể làm hôm nay. Hãy tìm đến Gemini 3.6 Flash cho các lệnh nhắc lập trình chung và đánh giá bảo mật, và củng cố API của riêng bạn bằng các bài kiểm tra thực sự phát hiện vấn đề. Hãy theo dõi các kênh chính thức của Google nếu câu chuyện về quyền truy cập thay đổi.