Các khóa API AI bị đánh cắp giờ đây chi trả cho hoạt động hack của người khác. Vào tháng 10 năm 2026, đội ngũ tình báo mối đe dọa của Bitsight đã mô tả MONST3R-AI, một công cụ được bán trên một diễn đàn tội phạm, chạy các cuộc quét kiểm thử xâm nhập tự động trên các khóa OpenAI, Anthropic và Google bị đánh cắp. Người mua mang khóa đến, tác nhân thực hiện quét, và chủ sở hữu khóa nhận hóa đơn. Hướng dẫn này đề cập đến cách khóa bị rò rỉ, cách phát hiện lạm dụng và các biện pháp kiểm soát mà mỗi nhà cung cấp cung cấp hiện nay.
Để bảo vệ khóa OpenAI, Anthropic hoặc Gemini, hãy giới hạn phạm vi khóa cho một dự án hoặc không gian làm việc, đặt giới hạn chi tiêu hàng tháng cứng, hạn chế nơi khóa có thể được gọi từ đó, đặt ngày hết hạn hoặc xoay vòng khóa, giữ khóa tránh xa mã khách hàng và kho lưu trữ, và bật quét bí mật với bảo vệ đẩy. Nếu khóa bị rò rỉ, hãy tạo khóa thay thế, triển khai nó, sau đó vô hiệu hóa khóa cũ và kiểm tra việc sử dụng.
LLMjacking là gì?
LLMjacking là việc lạm dụng thông tin xác thực mô hình ngôn ngữ lớn bị đánh cắp, thường là khóa API, để chạy suy luận mà chủ sở hữu khóa phải trả tiền. Kẻ tấn công bán lại quyền truy cập, sử dụng nó cho khối lượng công việc của riêng chúng, hoặc hiện nay, theo Bitsight, sử dụng nó để cung cấp năng lượng cho các tác nhân tấn công tự động. Nạn nhân chỉ thấy hoạt động này như việc sử dụng có thể tính phí trên tài khoản của chính họ.
Những gì Bitsight phát hiện về MONST3R-AI
Các sự kiện dưới đây đến từ bài đưa tin về nghiên cứu của Bitsight bởi Help Net Security và AI Weekly, xuất bản ngày 17 tháng 10 năm 2026. Bài viết riêng của Bitsight về công cụ này không được công khai khi bài viết này được viết.
- Nó là gì: một người bán trên một diễn đàn tội phạm hạn chế tiếp thị MONST3R-AI như một “nền tảng kiểm thử xâm nhập tự động”.
- Khóa của ai: nó chạy trên các khóa API OpenAI, Anthropic và Google bị đánh cắp.
- Ai trả tiền: người mua dán một khóa bị đánh cắp vào bảng điều khiển của công cụ, giới hạn ngân sách và hướng tác nhân đến một danh sách mục tiêu. Người bán không lưu trữ mô hình nào, vì vậy hóa đơn suy luận thuộc về chủ sở hữu hợp pháp của khóa.
- Kết quả được tuyên bố: bảng điều khiển của người bán tuyên bố 1.072 phát hiện trên 199 máy chủ được quét. Bitsight cho biết họ không thể xác minh độc lập con số đó, vì vậy hãy coi đó là tiếp thị, không phải bằng chứng.
- Xu hướng rộng hơn: trên 16 diễn đàn ngầm từ tháng 2 đến tháng 8 năm 2026, các đề cập đến tác nhân AI, tiêm nhiễm lời nhắc gián tiếp và Giao thức ngữ cảnh mô hình đã tăng 67 phần trăm.
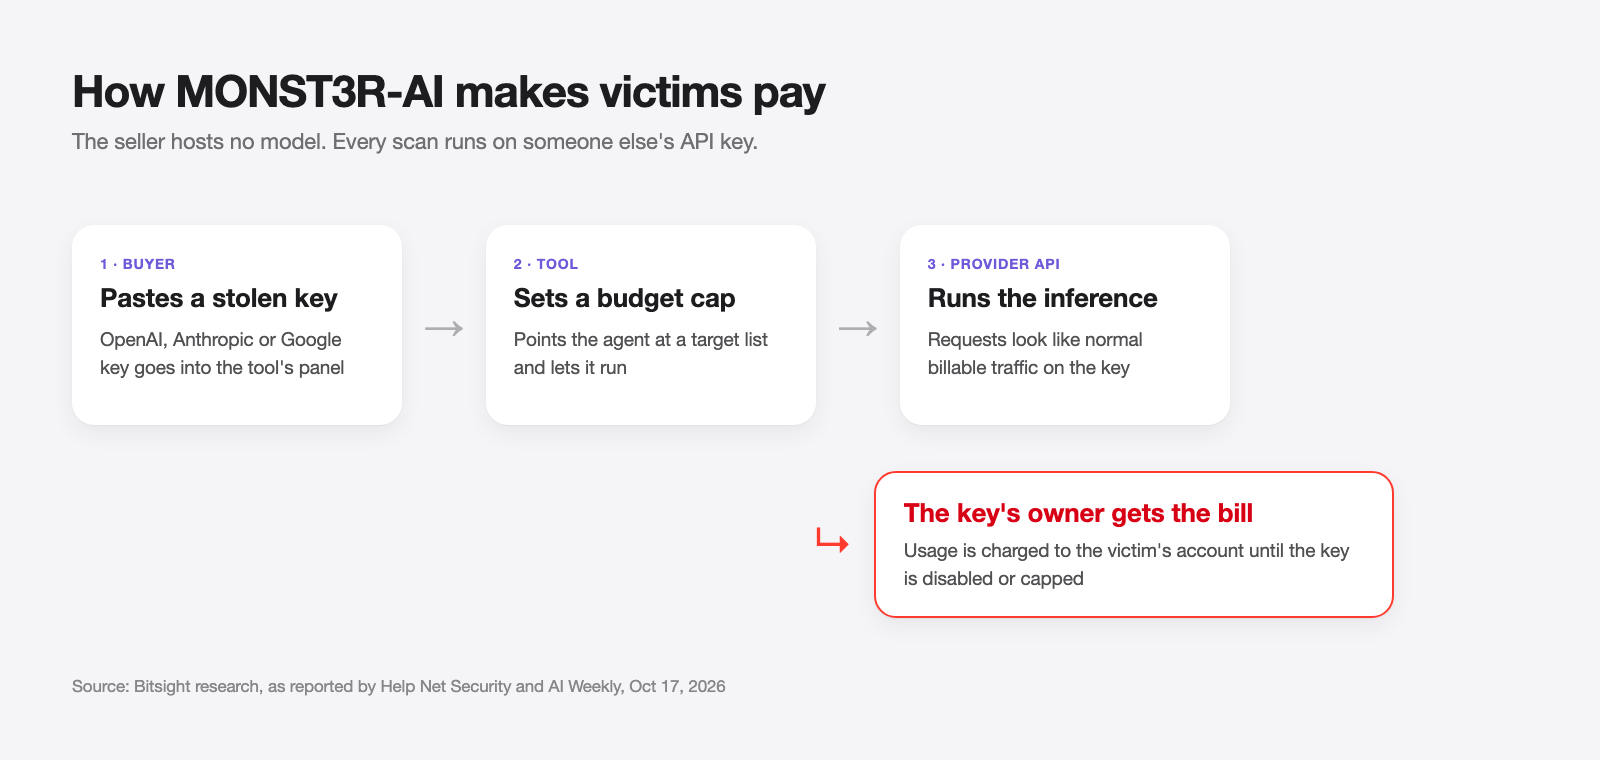
Một khóa bị rò rỉ không còn chỉ là một hóa đơn bất ngờ. Nó có thể tài trợ cho chiến dịch tấn công của người khác, và mọi yêu cầu trông giống như lưu lượng bình thường của bạn.
Cách khóa API AI bị rò rỉ
Hầu hết các khóa bị đánh cắp chưa bao giờ bị “hack”. Chúng bị công bố do vô tình. Các đường dẫn phổ biến:
| Đường dẫn rò rỉ | Cách xảy ra | Cách khắc phục |
|---|---|---|
| Kho lưu trữ công khai | Khóa được commit trong mã, .env hoặc sổ tay |
Quét bí mật với bảo vệ đẩy |
| Mã phía khách hàng | Khóa được gửi trong gói web hoặc ứng dụng di động | Chỉ gọi mô hình từ backend của bạn |
| Nhật ký CI | Một bước build echo các biến môi trường hoặc đầu ra gỡ lỗi | Che giấu bí mật, không bao giờ set -x xung quanh chúng |
| Hình ảnh container | .env được sao chép vào một lớp image |
.dockerignore, chèn vào thời gian chạy |
| Cấu hình tác nhân và MCP | Khóa được dán vào cấu hình máy chủ MCP hoặc tệp cài đặt tác nhân, sau đó được đồng bộ hóa hoặc chia sẻ | Tham chiếu các biến môi trường, không phải khóa theo nghĩa đen |
| Trò chuyện và phiếu yêu cầu | Khóa được dán vào Slack, một issue hoặc phiếu hỗ trợ | Xoay vòng bất kỳ khóa nào đã rời khỏi kho bí mật của bạn |
Hướng dẫn khóa API Gemini của Google nêu rõ quy tắc phía khách hàng: các khóa được biên dịch vào ứng dụng web hoặc di động có thể bị người dùng trích xuất, vì vậy hãy chạy một proxy backend thực hiện các cuộc gọi thực. Hướng dẫn của chúng tôi về lưu trữ khóa API đề cập chi tiết hơn về khía cạnh lưu trữ.
Cấu hình tác nhân cần được chăm sóc đặc biệt: các tệp cài đặt MCP và tác nhân thường xuất hiện trong các kho dotfile, chia sẻ màn hình và báo cáo lỗi.
Cách nhận biết khóa của bạn đang bị lạm dụng
Không có cảnh báo nào nói “một tên tội phạm đang sử dụng cái này.” Hãy theo dõi dữ liệu sử dụng và thanh toán để tìm:
- Chi tiêu tăng vọt mà không có triển khai nào phía sau. Chi phí hàng ngày ổn định tăng gấp đôi qua đêm là dấu hiệu rõ ràng nhất.
- Các mô hình bạn không sử dụng. Việc sử dụng một họ mô hình mà sản phẩm của bạn chưa bao giờ gọi.
- Lưu lượng ngoài giờ. Các yêu cầu đều đặn lúc 3 giờ sáng theo múi giờ của bạn từ một khóa được ứng dụng ban ngày sử dụng.
- Lỗi giới hạn tốc độ mà bạn không gây ra. Ai đó đang tiêu thụ hạn ngạch mỗi phút của bạn.
- Các khóa hoặc dự án không xác định trên trang sử dụng. Trang Sử dụng của Google AI Studio nhóm các yêu cầu mà nó không thể khớp với một khóa được đặt tên dưới “(khóa không xác định).”
Hãy chia khóa đủ mịn để một đợt tăng đột biến chỉ ra một khóa.
Cách bảo vệ khóa API OpenAI của bạn
Đã kiểm tra ngày 28 tháng 10 năm 2026 dựa trên tài liệu dành cho nhà phát triển của OpenAI.
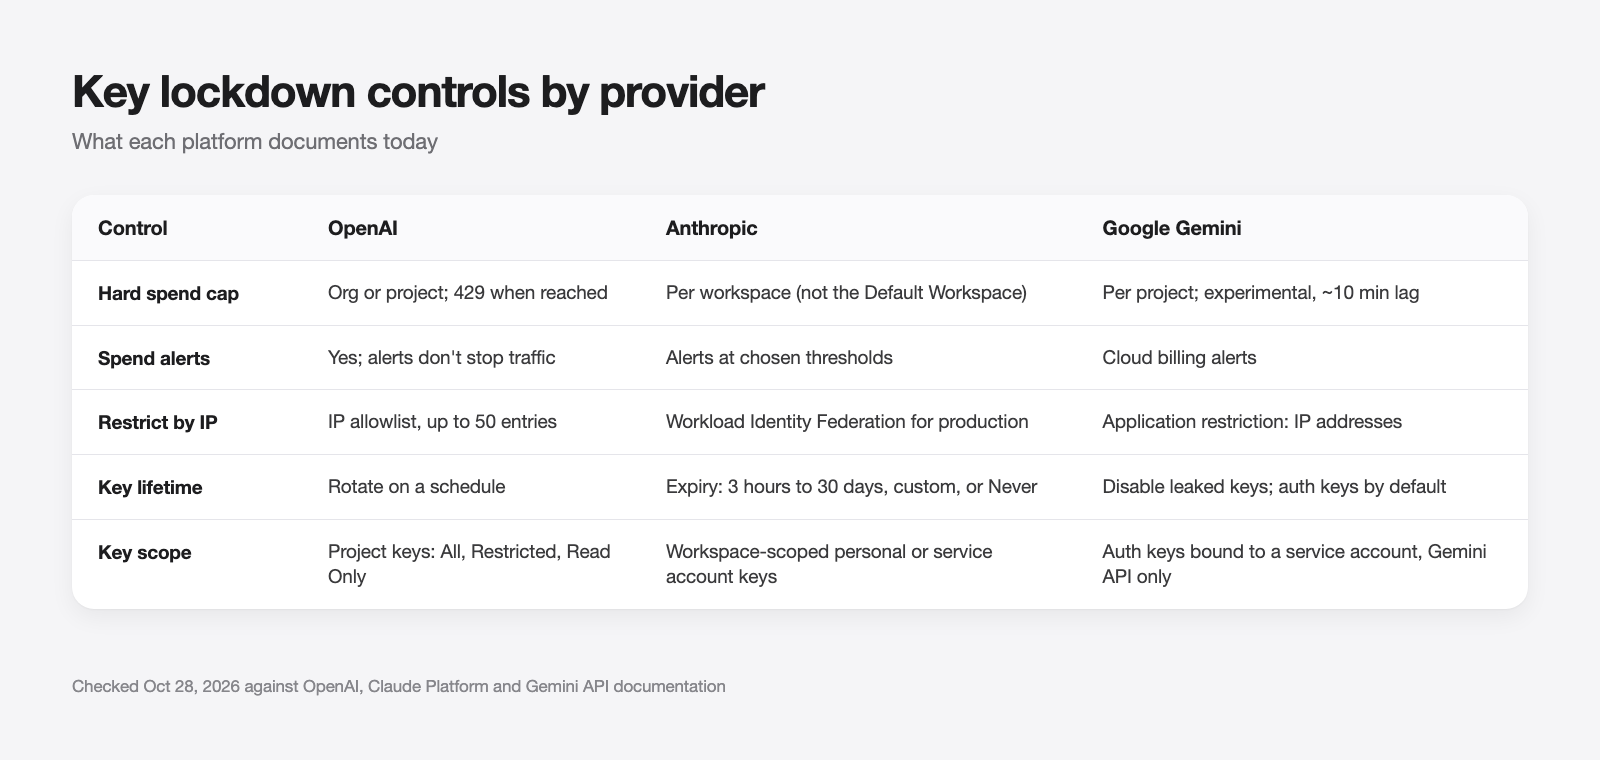
- Giới hạn chi tiêu cứng: theo hướng dẫn giới hạn chi tiêu, bạn có thể đặt giới hạn hàng tháng cho tổ chức hoặc một dự án và bật “Thực thi giới hạn cứng.” Khi chi tiêu được theo dõi đạt đến giới hạn đó, các yêu cầu sẽ thất bại với mã 429 và mã
organization_spend_limit_exceededhoặcproject_spend_limit_exceeded. Việc thực thi không tức thời, vì vậy chi tiêu có thể vượt nhẹ so với giới hạn. - Cảnh báo chi tiêu: cảnh báo thông báo cho bạn nhưng không dừng lưu lượng. Hãy sử dụng cả hai, với cảnh báo được đặt thấp hơn nhiều so với giới hạn cứng.
- Danh sách cho phép IP: danh sách cho phép IP từ chối các yêu cầu từ các IP khác ngay cả khi có khóa hợp lệ. Nó chấp nhận tối đa 50 địa chỉ hoặc dải CIDR, có thể áp dụng cho từng dự án hoặc toàn tổ chức, và các cuộc gọi bị chặn nhận HTTP 401 với
ip_not_authorized. Các thay đổi mất tối đa 15 phút. - Một dự án cho mỗi ứng dụng và môi trường: giới hạn và danh sách cho phép ở cấp dự án chỉ hữu ích nếu khóa được chia theo dự án.
- Quyền khóa bị hạn chế: hướng dẫn dự án của OpenAI liệt kê các quyền Tất cả (mặc định), Bị hạn chế và Chỉ đọc cho các khóa thuộc sở hữu người dùng. Chỉ cấp cho mỗi khóa những gì ứng dụng của nó cần.
- Quyền truy cập mô hình theo dự án: trong phần Giới hạn của dự án, mục Sử dụng mô hình chọn những mô hình mà dự án có thể gọi. Khi đó, một khóa bị đánh cắp không thể chuyển sang mô hình đắt tiền hơn mà bạn chưa bao giờ sử dụng.
Xem hướng dẫn khóa API OpenAI của chúng tôi.
Cách bảo vệ khóa API Anthropic của bạn
Đã kiểm tra ngày 28 tháng 10 năm 2026 dựa trên tài liệu Nền tảng Claude.
- Giới hạn chi tiêu theo không gian làm việc: theo tài liệu Workspaces, bạn có thể giới hạn chi tiêu hàng tháng cho mỗi không gian làm việc và định cấu hình cảnh báo tại các ngưỡng. Bạn không thể đặt giới hạn chi tiêu trên Không gian làm việc mặc định, vì vậy hãy đặt khóa sản xuất trong không gian làm việc riêng của chúng.
- Giới hạn tốc độ theo không gian làm việc: giới hạn số yêu cầu, token đầu vào và token đầu ra mỗi phút cho mỗi không gian làm việc.
- Hết hạn khóa: tài liệu xác thực cho phép bạn chọn ngày hết hạn khi tạo: 3 giờ, 1 ngày, 7 ngày, 30 ngày, thời lượng tùy chỉnh hoặc Không bao giờ. Không thể thay đổi sau đó.
- Khóa dựa trên danh tính: khóa cá nhân và tài khoản dịch vụ ngừng hoạt động khi chủ sở hữu của chúng bị xóa. Anthropic gọi khóa không gian làm việc là kế thừa và khuyến nghị Liên đoàn Danh tính Khối lượng công việc cho sản xuất trên các nền tảng đám mây và CI.
- Vô hiệu hóa so với xóa: Vô hiệu hóa có thể đảo ngược và hiển thị khóa là
inactive. Xóa là vĩnh viễn. Hãy vô hiệu hóa trước khi bạn không chắc chắn.
Xem hướng dẫn khóa API Anthropic của chúng tôi.
Cách bảo vệ khóa API Google Gemini của bạn
Đã kiểm tra ngày 28 tháng 10 năm 2026 dựa trên tài liệu khóa API Gemini và tài liệu thanh toán của Google.
- Khóa xác thực: kể từ ngày 28 tháng 5 năm 2026, các khóa mới được tạo trong Google AI Studio là khóa ủy quyền gắn với một tài khoản dịch vụ, mặc định bị hạn chế cho API Gemini. Google cho biết chúng đi kèm với việc thực thi nhanh chóng đối với các khóa bị rò rỉ mà hệ thống của họ phát hiện.
- Không có khóa không bị hạn chế: API Gemini từ chối các yêu cầu từ các khóa tiêu chuẩn không bị hạn chế. Hãy hạn chế các khóa cũ cho API Gemini trong AI Studio, hoặc chuyển sang khóa xác thực.
- Hạn chế ứng dụng: trong trang thông tin xác thực của bảng điều khiển Cloud, hạn chế khóa cho các địa chỉ IP cụ thể.
- Giới hạn chi tiêu dự án: đặt giới hạn hàng tháng cho mỗi dự án trên trang Chi tiêu của AI Studio. Google gắn nhãn đây là thử nghiệm và cảnh báo về việc vượt quá trong khoảng thời gian trễ thanh toán khoảng 10 phút.
Danh sách kiểm tra khóa bảo mật cho mọi nhà cung cấp
Thực hiện điều này một lần cho mỗi khóa bạn sở hữu:
- Kiểm kê. Liệt kê mọi khóa, ứng dụng sử dụng nó và nơi nó được lưu trữ.
- Chia tách. Một dự án hoặc không gian làm việc cho mỗi ứng dụng và môi trường, để một đợt tăng đột biến chỉ ra nguồn của nó.
- Giới hạn. Đặt giới hạn hàng tháng cứng và cảnh báo sớm hơn.
- Hạn chế. Danh sách cho phép IP hoặc hạn chế ứng dụng ở bất cứ nơi nào lưu lượng ra của bạn cố định.
- Hết hạn hoặc xoay vòng. Hết hạn ngắn ở nơi nhà cung cấp hỗ trợ; lịch xoay vòng ở nơi không hỗ trợ.
- Quét. Các mẫu quét bí mật của GitHub bao gồm khóa API OpenAI, Anthropic và Google Gemini, và khóa OpenAI hỗ trợ bảo vệ đẩy. Bài viết của chúng tôi về kiểm tra khóa API bị rò rỉ đề cập đến các trình quét bạn có thể chạy cục bộ.
- Ưu tiên thông tin xác thực ngắn hạn. Cả Anthropic và OpenAI đều ghi lại liên đoàn danh tính khối lượng công việc cho sản xuất.
Về khía cạnh chính sách, xem các phương pháp tốt nhất để quản lý khóa API.
Cần làm gì trong giờ đầu tiên sau khi rò rỉ
Tốc độ quan trọng hơn nguyên nhân gốc. Theo thứ tự:
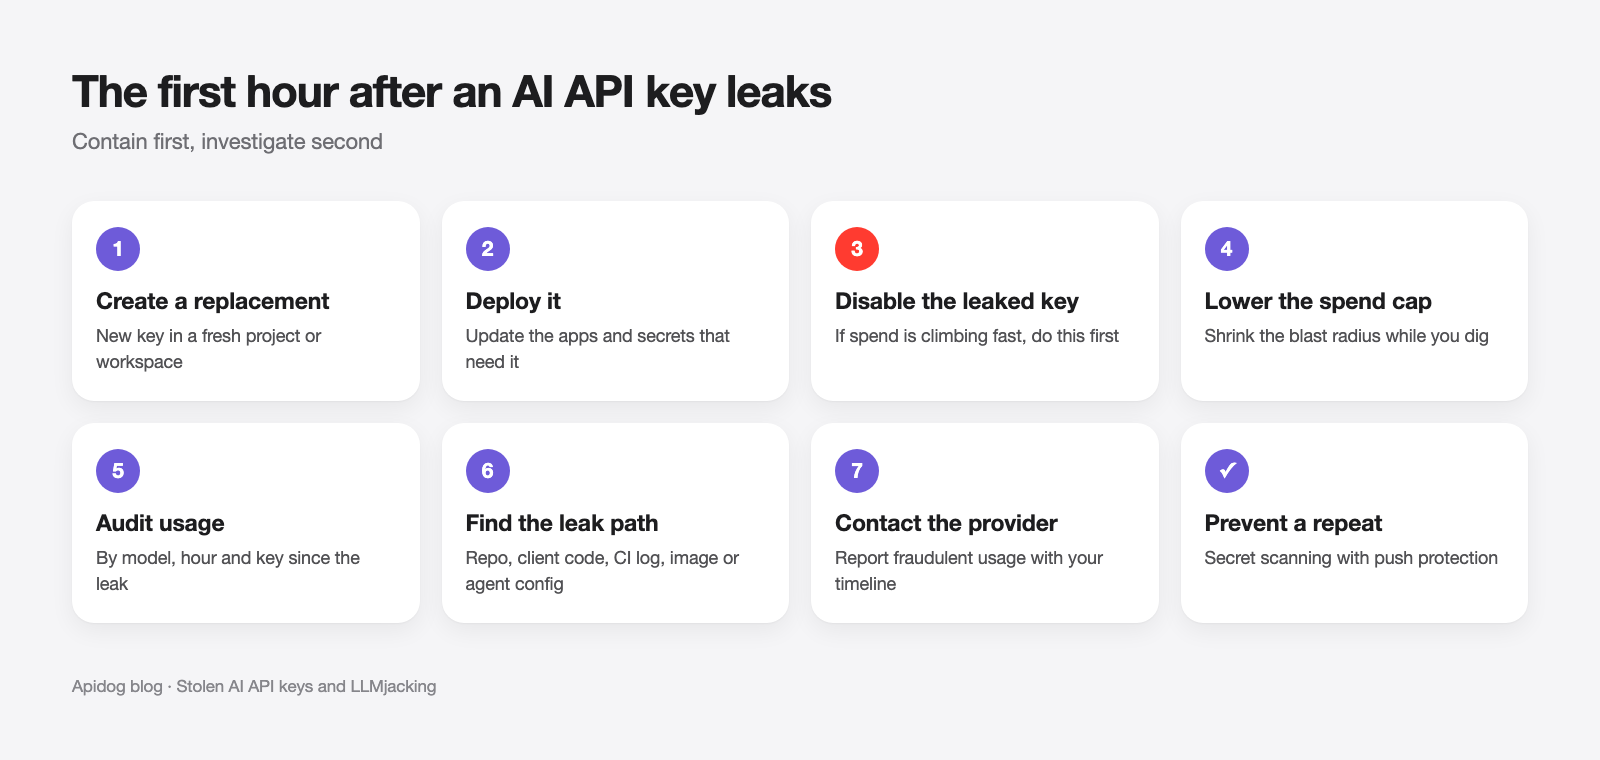
- Tạo khóa thay thế trong một dự án hoặc không gian làm việc mới.
- Triển khai nó đến các ứng dụng cần nó.
- Vô hiệu hóa khóa bị rò rỉ. Danh sách kiểm tra rò rỉ của Google nói rằng chỉ vô hiệu hóa khóa cũ sau khi khóa mới được xác minh, để tránh thời gian chết. Nếu chi tiêu đang tăng nhanh, hãy vô hiệu hóa trước và chấp nhận gián đoạn.
- Hạ giới hạn chi tiêu trên dự án bị ảnh hưởng trong khi bạn điều tra.
- Kiểm tra việc sử dụng theo mô hình, giờ và khóa trong khoảng thời gian kể từ khi rò rỉ.
- Tìm đường dẫn rò rỉ bằng bảng trên, và xóa nó khỏi lịch sử git.
- Liên hệ với nhà cung cấp về việc sử dụng gian lận sau khi bạn có mốc thời gian.
Để tác nhân viết mã của bạn kiểm tra xử lý khóa với Apidog CLI
Proxy backend của bạn đến OpenAI, Anthropic hoặc Gemini là nơi xử lý khóa bị phá vỡ: nó chấp nhận các cuộc gọi không được xác thực, hoặc echo khóa nhà cung cấp trong nội dung lỗi. Hãy để tác nhân viết mã của bạn viết và chạy các bài kiểm tra cho nó với Apidog CLI, với các bí mật được giữ ngoài định nghĩa kiểm tra.
Thiết lập một lần:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Sau đó đưa cho tác nhân của bạn một lời nhắc:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
Tác nhân đọc lược đồ payload, xác thực nó, tạo trường hợp và chạy nó:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
--env-var truyền token tại thời gian chạy, vì vậy nó không bao giờ tồn tại trong đặc tả hoặc kho lưu trữ. Dòng apidog run tương tự cũng được đưa vào CI; xem Apidog CLI trong pipeline CI/CD và Apidog CLI trong Claude Code.
Câu hỏi thường gặp
LLMjacking là gì? Đó là việc sử dụng thông tin xác thực LLM bị đánh cắp, thường là khóa API, để chạy suy luận mà chủ sở hữu phải trả tiền. Kẻ tấn công bán lại quyền truy cập hoặc, như với MONST3R-AI, sử dụng nó để cung cấp năng lượng cho các tác nhân tấn công.
Khóa API AI bị đánh cắp có thực sự chi trả cho các công cụ hack không? Có. Bitsight báo cáo rằng người mua MONST3R-AI dán các khóa OpenAI, Anthropic hoặc Google bị đánh cắp vào bảng điều khiển của nó, và người bán không lưu trữ mô hình nào, vì vậy nạn nhân phải trả tiền. Kết quả được tuyên bố của người bán là chưa được xác minh.
Giới hạn chi tiêu có ngăn chặn khóa bị đánh cắp không? Giới hạn cứng dừng chi tiêu tại giới hạn, nhưng không tức thời. Cả OpenAI và Google đều lưu ý về việc vượt quá nhỏ trong khi giới hạn lan truyền. Cảnh báo chi tiêu một mình không bao giờ dừng lưu lượng.
Tôi có thể đặt khóa API OpenAI của mình trong mã frontend không? Không. Bất cứ thứ gì được gửi đến trình duyệt hoặc ứng dụng di động đều có thể bị trích xuất. Hãy gọi mô hình từ backend của bạn.
GitHub có bắt được khóa AI bị rò rỉ không? Tính năng quét bí mật của GitHub phát hiện các mẫu khóa API OpenAI, Anthropic và Google Gemini. Bật bảo vệ đẩy để một commit có khóa bị chặn trước khi nó được công khai.