
Vào ngày 10 tháng 8 năm 2026, OpenAI đã chia chương trình an ninh mạng Daybreak của mình thành hai cấp truy cập, Blue và Red, và chúng không phải là cùng một sản phẩm. Blue cung cấp cho các nhà bảo vệ được phê duyệt một phiên bản GPT-5.6 Sol đã loại bỏ hàng rào bảo vệ. Red cung cấp cho các đội an ninh đã được kiểm duyệt các mô hình mạng được đào tạo chuyên biệt, bao gồm cả GPT-5.6-Cyber mới. Hướng dẫn này giải thích sự khác biệt, mỗi cấp dành cho ai và cách truy cập thực sự hoạt động.
Nếu bạn đang quyết định nên đăng ký cấp nào, tóm lại là: hầu hết các nhà bảo vệ đều muốn Blue, và chỉ những đội thực hiện nghiên cứu tấn công được ủy quyền mới cần Red. Tuy nhiên, các chi tiết rất quan trọng, vì hai cấp này hoạt động rất khác nhau đối với các lời nhắc chính xác mà công việc bảo mật phụ thuộc vào.
Câu trả lời nhanh
| Daybreak Blue | Daybreak Red | |
|---|---|---|
| Mô hình bạn nhận được | GPT-5.6 Sol, loại bỏ hàng rào bảo vệ | Các mô hình mạng được đào tạo chuyên biệt, bao gồm GPT-5.6-Cyber |
| Được xây dựng cho | Công việc phòng thủ | Nghiên cứu và xác thực tấn công |
| Các tác vụ điển hình | Phát hiện lỗ hổng, xem xét mã an toàn, phân tích phần mềm độc hại, ứng phó sự cố, xác thực bản vá | Nghiên cứu lỗ hổng, xác thực khai thác, kiểm thử xâm nhập |
| Tỷ lệ hoàn thành tác vụ mạng nâng cao | 2.0% | 95.0% |
| Khuyến nghị của OpenAI | Điểm khởi đầu cho hầu hết các nhà bảo vệ | Chỉ dành cho các đội có phạm vi tấn công được ủy quyền |
Dòng về tỷ lệ hoàn thành là điều cần chú ý. Chi tiết hơn về những gì nó đo lường sẽ có ở dưới.
Daybreak là gì
Daybreak là chương trình của OpenAI nhằm trang bị khả năng mạng tiên tiến cho các nhà bảo vệ đáng tin cậy. Tiền đề, theo lời của OpenAI trong thông báo mở rộng Daybreak, là những kẻ tấn công sẽ sử dụng AI để thực hiện các cuộc tấn công mạng với tốc độ và quy mô, vì vậy các nhà bảo vệ cần các công cụ tương đương trước khi điều đó xảy ra. Chúng tôi đã đề cập đến chương trình rộng lớn hơn trước đó trong bài OpenAI Daybreak so với Claude Mythos; bài viết này tập trung cụ thể vào cấu trúc hai cấp mới.
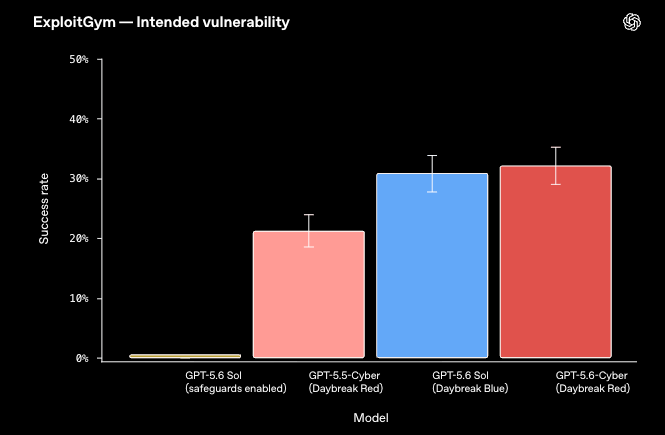
Vấn đề mà các cấp này giải quyết là các hàng rào bảo vệ. Trong môi trường sản xuất thông thường, OpenAI sàng lọc các yêu cầu liên quan đến an ninh mạng để ngăn chặn việc lạm dụng. Những sàng lọc này cũng chặn các công việc phòng thủ hợp pháp, như yêu cầu một mô hình phân tích một mẫu phần mềm độc hại đang hoạt động hoặc suy luận về một lỗ hổng trong hệ thống mà bạn được ủy quyền kiểm tra. Blue và Red là hai mức độ "tắt hàng rào bảo vệ" khác nhau, tương ứng với hai cấp độ công việc được ủy quyền khác nhau.
Daybreak Blue: Sol loại bỏ hàng rào bảo vệ cho các nhà bảo vệ
Daybreak Blue cung cấp cho bạn GPT-5.6 Sol, cùng một mô hình hàng đầu có sẵn thông qua API thông thường, nhưng đã loại bỏ các hàng rào bảo vệ mạng cấp hệ thống sản xuất. Không có gì thay đổi về quá trình đào tạo cơ bản của mô hình; bạn đang nhận được Sol tiêu chuẩn với ít sự từ chối hơn đối với các lời nhắc bảo mật phòng thủ.
Điều đó bao gồm phần lớn công việc bảo mật thực tế:
- Phát hiện lỗ hổng và xem xét mã an toàn
- Phân tích phần mềm độc hại và kỹ thuật đảo ngược
- Phát hiện, ứng phó và điều tra sự cố
- Quản lý lỗ hổng và đánh giá bảo mật
- Xác thực bản vá
OpenAI khuyến nghị Blue là điểm khởi đầu cho hầu hết các nhà bảo vệ, và đó là lời khuyên chân thành. Nếu công việc của bạn là bảo vệ hệ thống thay vì tấn công chúng, Blue sẽ loại bỏ ma sát mà không cung cấp cho bạn một công cụ tạo khai thác mà bạn không cần.
Daybreak Red: các mô hình mạng, bao gồm GPT-5.6-Cyber
Daybreak Red là một cấp độ khác. Nó cung cấp cho bạn các mô hình mạng được OpenAI đào tạo chuyên biệt, và mô hình nổi bật nhất là GPT-5.6-Cyber, được xây dựng dựa trên Sol nhưng được đào tạo để giảm sự từ chối đối với các tác vụ lưỡng dụng có rủi ro cao hơn và để thực hiện tốt hơn trong việc phát triển khai thác và phát hiện zero-day.
Ngay cả khi loại bỏ các hàng rào bảo vệ của Blue, Sol vẫn từ chối các lời nhắc nhạy cảm nhất, như tạo ra một chuỗi khai thác hoạt động chống lại một hệ thống sản xuất. Các mô hình của Red được đào tạo để hoàn thành loại yêu cầu đó cho các nhà nghiên cứu được ủy quyền. Nó nhắm đến:
- Nghiên cứu lỗ hổng trên các mục tiêu thực
- Xác thực khai thác và phát triển bằng chứng khái niệm
- Kiểm thử xâm nhập có phạm vi và các bài tập red-team
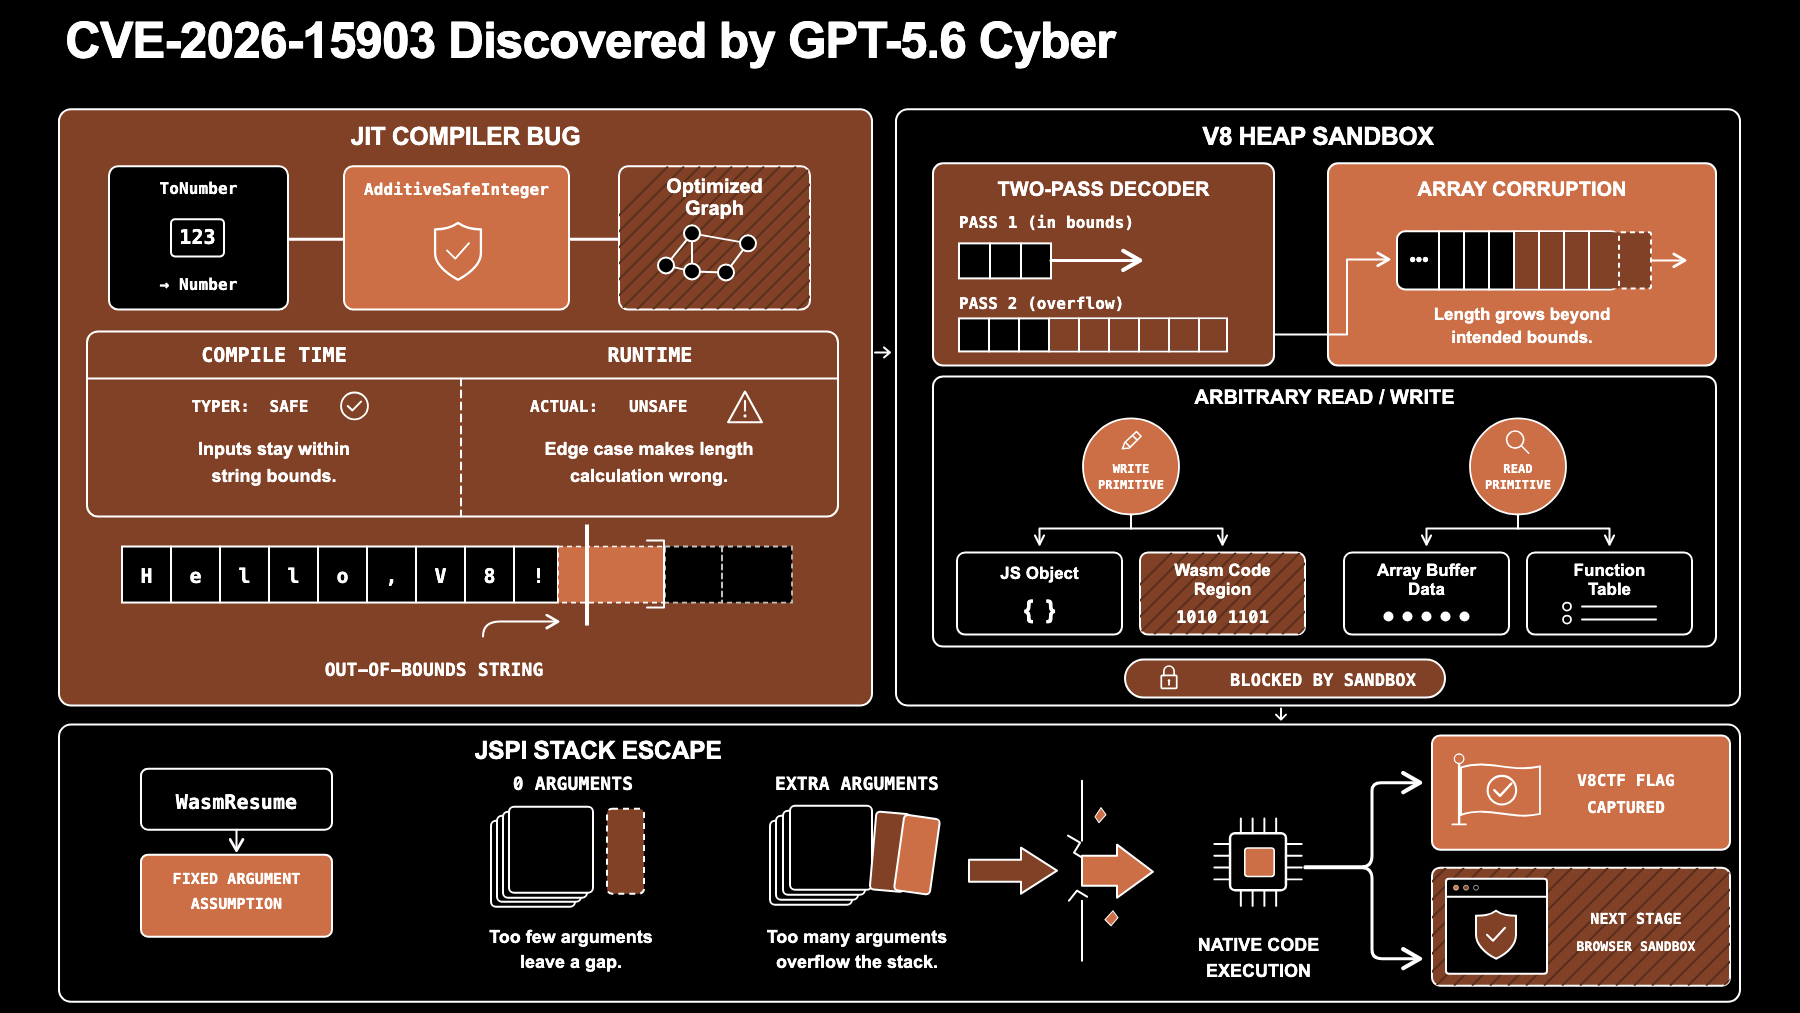
Đây là cấp độ đã tạo ra các phát hiện ra mắt của OpenAI: hai lỗ hổng V8 liên tiếp trong Chrome (CVE-2026-15903), cùng với các vấn đề được báo cáo trên một hệ điều hành di động, một cơ sở dữ liệu và một nhân hệ điều hành. Mạnh mẽ, và tương ứng bị giới hạn quyền truy cập.
Con số tạo nên sự khác biệt
OpenAI đã xây dựng một bài kiểm tra nội bộ gọi là Tỷ lệ Hoàn thành An ninh mạng Nâng cao. Nó đo lường tần suất một mô hình sẽ thực sự phản hồi các lời nhắc về phát triển chuỗi khai thác, bỏ qua xác thực, leo thang đặc quyền và các kịch bản nâng cao tương tự. Dưới đây là cách các tùy chọn so sánh:
- GPT-5.6-Cyber (Red): 95.0%
- GPT-5.5-Cyber (mô hình Red cũ hơn): 57.3%
- GPT-5.6 Sol qua Daybreak Blue: 2.0%
- GPT-5.6 Sol, hàng rào bảo vệ tiêu chuẩn: 1.5%
Hai điều nổi bật. Blue hầu như không thay đổi đáng kể đối với các lời nhắc tấn công nâng cao này (2.0% so với 1.5%), điều này là theo thiết kế; Blue là dành cho phòng thủ. Và mô hình Cyber mới là một bước nhảy vọt lớn so với phiên bản tiền nhiệm (95.0% so với 57.3%), điều mà OpenAI cho là nhờ phản hồi từ các nhà nghiên cứu rằng GPT-5.5-Cyber từ chối quá thường xuyên để có ích.
Cách thức truy cập thực sự hoạt động
Không cấp nào là tự phục vụ. OpenAI kiểm soát quyền truy cập thông qua xác minh danh tính, bảo mật tài khoản, giám sát, hạn chế sử dụng được phê duyệt và xác nhận pháp lý. Một vài chi tiết đáng để lên kế hoạch:
- Bạn nộp đơn vào chương trình. OpenAI kiểm tra các cá nhân và tổ chức đang thực hiện công việc được ủy quyền. Bạn có thể nộp đơn thông qua trang đối tác Daybreak, và OpenAI tài liệu hóa cơ chế trong tổng quan Truy cập Tin cậy cho An ninh mạng của mình.
- Khóa bảo mật phần cứng trở thành bắt buộc đối với tất cả các tài khoản Daybreak cá nhân bắt đầu từ ngày 1 tháng 9 năm 2026.
- Người dùng Codex được khuyến khích sử dụng chế độ tự động xem xét, chế độ này đánh giá các hành động có quyền hạn cao trước khi chúng thực thi và có thể chặn các hành động gây hại, thay vì chế độ truy cập đầy đủ.
- Quyền truy cập không chuyển giao. Khi một nhà cung cấp nhúng các mô hình này vào một sản phẩm, quyền truy cập mô hình cơ bản vẫn thuộc về đối tác đã được phê duyệt, chứ không phải khách hàng cuối cùng.
Hướng dẫn thực hành tốt nhất của OpenAI cho các mô hình này đáng được nhắc lại: cách ly và đưa các quy trình làm việc vào môi trường sandbox, giữ chúng tránh xa các hệ thống sản xuất và internet mở, xác định rõ ràng phạm vi các hệ thống và hành động được ủy quyền, và duy trì sự giám sát của con người đối với các bước có rủi ro cao hơn.
Bạn thực sự cần cấp nào?
Bắt đầu từ công việc, không phải mô hình. Nếu công việc của bạn là bảo vệ hệ thống, tìm và sửa các lỗ hổng của riêng bạn, phân tích sự cố hoặc xem xét mã, Blue là cấp độ phù hợp và đủ. Đăng ký Red vì nó nghe có vẻ mạnh hơn là một bản năng sai lầm; bạn sẽ yêu cầu quyền truy cập tạo khai thác mà bạn không có mục đích sử dụng được ủy quyền, điều này khiến việc xác minh khó khăn hơn và thêm rủi ro không cần thiết.
Red dành cho các đội có nhiệm vụ tấn công được ủy quyền rõ ràng: các công ty kiểm thử xâm nhập, các đội red team và các nhà nghiên cứu lỗ hổng hoạt động theo các quy tắc ràng buộc rõ ràng. Nếu bạn không thuộc nhóm đó, Blue là đủ.
Bạn nên làm gì trong khi chờ đợi, hoặc nếu bạn không thể truy cập
Hầu hết các đội sẽ không nhận được quyền truy cập Daybreak Red, và hầu hết cũng không cần nó. Công việc bảo mật có tác động cao nhất vẫn là loại công việc không hào nhoáng: đảm bảo rằng các API của bạn thực thi các giới hạn mà bạn nghĩ chúng có.
Bạn không cần một mô hình mạng tiên tiến để kiểm tra điều đó. Với một máy khách API như Apidog, bạn có thể:
- Gửi yêu cầu với các token bị thiếu, hết hạn và hợp lệ, đồng thời xác nhận mỗi yêu cầu trả về mã trạng thái chính xác. Đây là cùng một tư duy đặc quyền tối thiểu áp dụng cho các tác nhân của bạn; xem khóa API của tác nhân AI của bạn thực sự có thể làm gì.
- Xác minh bảo mật truyền tải, bao gồm chứng chỉ máy khách và mTLS.
- Lên lịch kiểm thử hợp đồng để một lỗi hồi quy xuất hiện ngay trong ngày phát hành.
Bài học từ các vụ vi phạm an ninh năm nay, bao gồm cả sự cố Hugging Face, là điểm yếu bị khai thác thường là một điểm yếu nhàm chán: một token có phạm vi quá rộng, một điểm cuối bỏ qua kiểm tra xác thực. Tải xuống Apidog và khắc phục những điều đó trước.
Các câu hỏi thường gặp
Sự khác biệt giữa Daybreak Blue và Red là gì trong một câu? Blue cung cấp cho các nhà bảo vệ GPT-5.6 Sol đã loại bỏ hàng rào bảo vệ sản xuất cho công việc phòng thủ; Red cung cấp cho các đội được kiểm duyệt các mô hình mạng được đào tạo chuyên biệt, bao gồm GPT-5.6-Cyber, cho nghiên cứu tấn công được ủy quyền.
Tôi có cần Red để sử dụng GPT-5.6-Cyber không? Có. GPT-5.6-Cyber chỉ có sẵn thông qua Daybreak Red. Blue cung cấp cho bạn Sol, không phải Cyber.
Làm thế nào để đăng ký truy cập Daybreak? Thông qua chương trình đối tác Daybreak của OpenAI. Bạn sẽ cần xác minh danh tính, xác nhận pháp lý, giám sát, và, từ ngày 1 tháng 9 năm 2026, khóa bảo mật phần cứng bắt buộc trên các tài khoản cá nhân.
Daybreak có giống với quyền truy cập GPT-5.6 bị chính phủ giới hạn không? Không. Daybreak là về các cấp độ truy cập an ninh mạng. Vấn đề riêng biệt về quyền xem trước của chính phủ và việc giới hạn xuất khẩu đối với các mô hình cơ bản được đề cập trong bài GPT-5.6 bị chính phủ giới hạn.
Nếu tôi chỉ muốn bảo mật API của riêng mình thì sao? Bạn hoàn toàn không cần Daybreak. Hãy chạy các kiểm thử ranh giới xác thực, kiểm tra bảo mật truyền tải và các kiểm thử hợp đồng theo lịch trình đối với các điểm cuối của riêng bạn bằng một công cụ như Apidog.