Gemini 4 Neon for cyber là biến thể phòng thủ mạng của Gemini 4 Neon từ Google, được công bố vào ngày 18 tháng 11 năm 2026. Mô hình này nhắm đến vòng đời gia cố mã nguồn: tìm kiếm lỗ hổng, kiểm tra lỗ hổng nào có thể bị khai thác và vá chúng. Nó không có trên API công khai. Các thành viên đủ điều kiện của Fairwind Program sẽ bắt đầu nhận được quyền truy cập trong những ngày tới, và bạn có thể yêu cầu truy cập thông qua nhóm tài khoản Google Cloud của mình.
Nếu bạn không đủ điều kiện, bạn vẫn có những lựa chọn khác, và việc gia cố API của chính bạn cũng không chờ đợi bất cứ điều gì.
Gemini 4 Neon for cyber là gì?
Gemini 4 Neon for cyber là phiên bản của Gemini 4 Neon mà Google phát hành cho những người phòng thủ đã được thẩm định thông qua Fairwind Program. Bài viết ra mắt của Google xếp nó vào nhóm "Xây dựng cho phòng thủ mạng nhanh, hiệu quả, tầm cao nhất" và cho biết nó "mang lại hiệu năng tầm cao nhất trên toàn bộ vòng đời gia cố mã nguồn."
Mô hình nền là mô hình mà hầu hết các nhóm đã có thể gọi. Gemini 4 Neon (gemini-4-neon) là tầng giữa của Google trong dòng Gemini 4: 3 USD mỗi triệu token đầu vào, 15 USD mỗi triệu token đầu ra, 0,15 USD mỗi triệu token đầu vào được cache và cửa sổ ngữ cảnh 1 triệu token, trên tầng trả phí của Gemini API. Hướng dẫn giá Gemini 4 Neon của chúng tôi trình bày chi tiết về chi phí.
Ba điều mà Google chưa công bố cho biến thể cyber:
- Mã định danh mô hình. Bài viết ra mắt không nêu chuỗi API riêng nào cho Neon for cyber.
- Giá. Trang Fairwind không đề cập đến giá.
- Cài đặt bảo vệ của nó. Với Gemini 4 Argon, Google cho biết đã phát hành bản dựng "không có rào chắn an toàn mạng" cho những người phòng thủ đáng tin cậy (chúng tôi đã đề cập trong bài viết về Argon cyber defense). Bài viết ra mắt Neon không nói gì về rào chắn an toàn cho biến thể cyber, vì vậy đừng suy đoán theo hướng nào.
Kết quả benchmark của Gemini 4 Neon for cyber
Google báo cáo năm kết quả về an ninh mạng trên bài viết ra mắt và trang Gemini cyber của họ. Một số được ghi cho "Neon for cyber" và một số cho "Neon", vì vậy bảng dưới đây giữ nguyên cách diễn đạt của Google. Tất cả đều do Google tự báo cáo.
| Benchmark | Kết quả | Google cho biết nó đo lường điều gì | So sánh mà Google đưa ra |
|---|---|---|---|
| SEC-bench Pro | 90,5% | Tìm kiếm lỗ hổng mã nguồn | Tam cao nhất, chi phí mỗi thử thách thấp hơn khoảng một nửa |
| ExploitGym | Chưa công bố điểm số | Kiểm tra lỗ hổng nào có thể bị khai thác | Tầm cao nhất, dùng nửa số token so với Carbon |
| CWE-bench v2 (Collinear) | 70,7% | Vá lỗ hổng tại nguyên nhân gốc | Cao hơn Carbon 3,4% |
| WebExploitBench v1.2 | 51,26% (51,3% trên trang cyber) | Kiểm thử xâm nhập | Tam cao nhất, chi phí bằng một nửa các mô hình lớn cạnh tranh |
| AutoBaxBench, tầng khó | 76% | Viết mã an toàn ngay từ đầu | Mã an toàn hơn Carbon ở cả mức dễ, trung bình và khó |
Một vài lưu ý trước khi bạn trích dẫn các số liệu này. Các tuyên bố về chi phí ("chi phí bằng nửa," "token bằng nửa") là của Google và bài viết ra mắt không nêu tên các mô hình so sánh cho WebExploitBench. Trang cyber liệt kê số liệu của CWE-bench v2, SEC-bench Pro và WebExploitBench dưới cột Neon thay vì một cột cyber riêng. Và CWE-bench v2 không phải là bảng xếp hạng CWE-bench v1 mà Google dùng cho mức 68% của Argon, vì vậy đừng coi hai con số này là mức tăng qua các thế hệ.
Tìm, xác thực, vá: biến thể cyber làm được gì
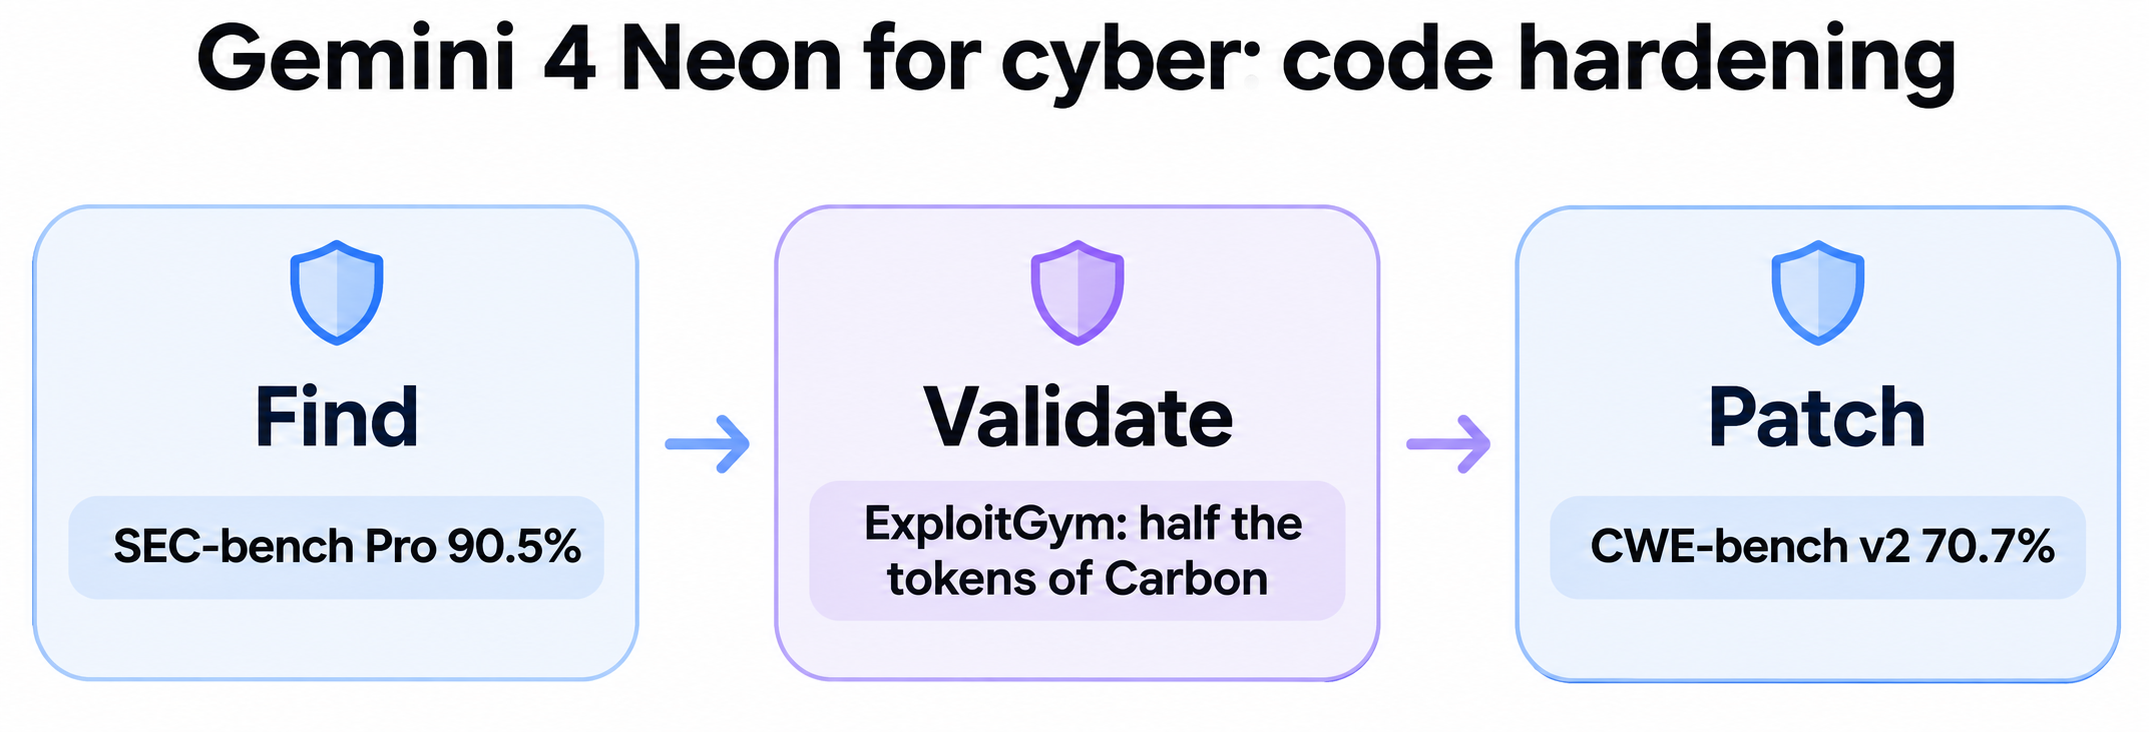
Google định hình biến thể cyber xoay quanh ba công việc của người phòng thủ, mỗi việc gắn với một benchmark:
- Tìm lỗ hổng mã nguồn. SEC-bench Pro đạt 90,5%, mà Google gọi là đỉnh cao nhất hiện nay.
- Xác thực rủi ro thông qua khai thác. "Để ưu tiên lỗ hổng nào cần khắc phục, người phòng thủ dựa vào các mô hình để kiểm tra lỗ hổng nào có thể bị khai thác." Google báo cáo hiệu năng ExploitGym tầm cao nhất với chi phí token bằng một nửa của Carbon.
- Vá nguyên nhân gốc. CWE-bench v2 đạt 70,7%. Benchmark này được xây dựng dựa trên các danh mục Common Weakness Enumeration — cùng hệ phân loại mà scanner và hệ theo dõi lỗi của bạn có thể đang sử dụng.
Hai kết quả nữa nằm ngoài vòng gia cố. Về tạo mã an toàn, Google cho biết Neon for cyber vượt trội hơn Carbon ở mọi mức độ khó của AutoBaxBench và đạt 76% ở tầng khó. Về kiểm thử xâm nhập, Neon đạt 51,26% trên WebExploitBench v1.2.
Điểm bán hàng là chi phí mỗi công việc: các tuyên bố về cyber dựa vào "chi phí bằng nửa" và "token bằng nửa" nhiều như dựa vào điểm số thuần túy.
Cách nhận quyền truy cập Fairwind
Fairwind Program là chương trình truy cập sớm của Google dành cho những người phòng thủ có mức độ ưu tiên cao. Để yêu cầu truy cập, hãy liên hệ với nhóm tài khoản Google Cloud của bạn. Nếu bạn không phải khách hàng Cloud, trang này sẽ hướng dẫn bạn đến tài liệu bắt đầu với Google Cloud trước.
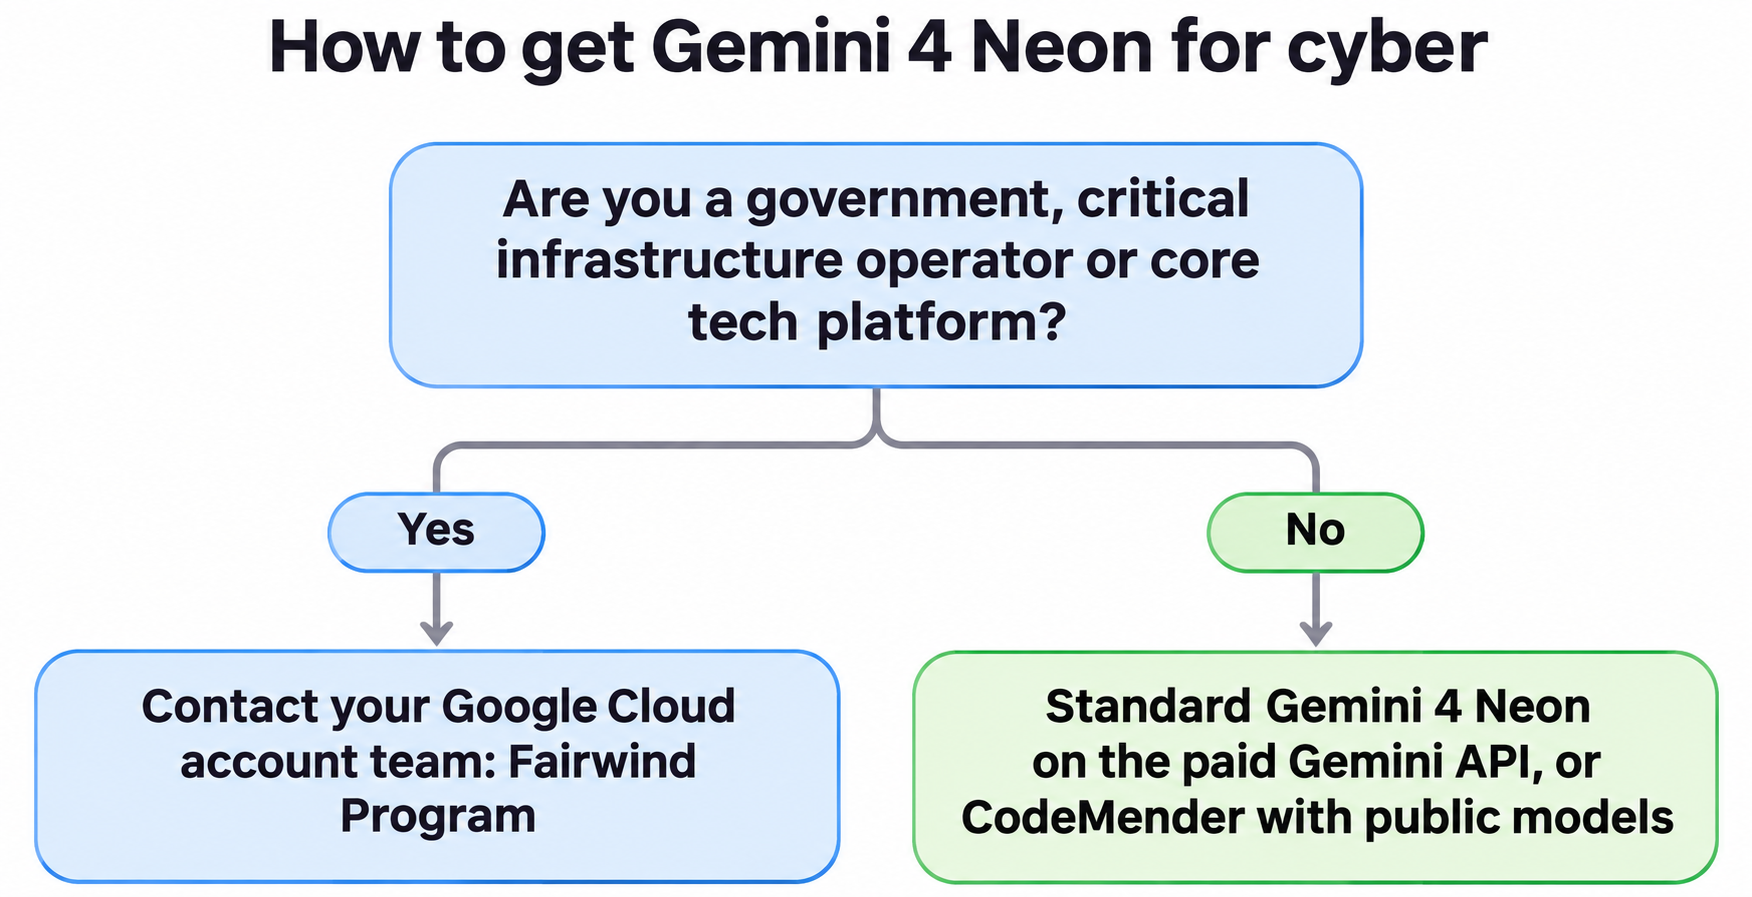
Google ưu tiên ai. "Chúng tôi ưu tiên quyền truy cập cho các chính phủ và đối tác quan trọng nhất đối với khả năng phục hồi của xã hội." Trang này nêu tên các chính phủ và cơ quan an ninh mạng quốc gia, các đơn vị vận hành cơ sở hạ tầng quan trọng (y tế, viễn thông, năng lượng và tài chính) và các nền tảng công nghệ cốt lõi. Người nộp đơn được thẩm định về hoạt động đạo đức và thành tích. Các phòng thí nghiệm học thuật tập trung vào benchmark phòng thủ cũng có thể nộp đơn.
Các đối tác cam kết những gì:
- Xác thực ở cấp người dùng, MFA chống lừa đảo và các kiểm soát truy cập áp dụng.
- Truy cập giới hạn cho các nhóm an ninh mạng, ứng phó sự cố hoặc kiểm thử xâm nhập nội bộ.
- Theo dõi quyền truy cập và việc sử dụng của nhân viên.
- Không chia sẻ, phân phối lại hoặc bán lại quyền truy cập vào các mô hình tầm cao nhất.
Bạn có thể làm gì với nó. Công việc được phép bao gồm "mô phỏng mối đe dọa được ủy quyền, kỹ thuật đảo ngược và phân tích phần mềm độc hại cho mục đích nghiên cứu phòng thủ và học thuật." Các nhiệm vụ độc hại, như tạo phần mềm độc hại, không được phép.
Cách chạy nó. Fairwind cung cấp "quyền truy cập độc quyền vào các mô hình Gemini for cyber," chạy độc lập hoặc bên trong CodeMender — agent bảo mật mã nguồn của Google — nên bạn không cần tự xây dựng harness. Khi được truy cập trực tiếp như một mô hình được quản lý trên Gemini Enterprise, Gemini for cyber hỗ trợ không lưu giữ dữ liệu.
Thời điểm. Cách diễn đạt của Google là "trong vài ngày tới" kể từ ngày 18 tháng 11. Tính đến ngày 19 tháng 11, trang Fairwind liệt kê Gemini 4 Carbon và Argon trong mục tin tức nhưng chưa đề cập đến Neon.
Nếu bạn không đủ điều kiện cho Fairwind
Hầu hết các nhóm sẽ không đủ điều kiện, và điều đó là có chủ đích. Bạn có ba hướng đi:
| Hướng đi | Bạn nhận được gì | Chi phí |
|---|---|---|
gemini-4-neon chuẩn |
Cùng mô hình nền trên Gemini API trả phí, với các biện pháp bảo vệ mạng thời gian thực của Google | 3 USD / 15 USD mỗi 1 triệu token; không có tầng API miễn phí |
| CodeMender với các mô hình công khai | Agent bảo mật mã nguồn của Google, không có các mô hình Fairwind | Chưa công bố trên trang Fairwind |
| Các sản phẩm phòng thủ mối đe dọa AI của Google | Các công cụ bảo mật khác của Google mà trang Fairwind trỏ đến | Tùy theo sản phẩm |
Neon chuẩn không bị hạn chế cho công việc phòng thủ. Google cho biết đã kết hợp Neon với các biện pháp bảo vệ thời gian thực chống lạm dụng mạng và an toàn sinh học "tương đương với các biện pháp bảo vệ của Carbon, trong khi từ chối ít công việc hợp pháp hơn nhiều trong các lĩnh vực này." Nó từ chối 1,98% nhiệm vụ trên Terminal-Bench 4.0 và 0% trên Terminal-Bench-Science. Hướng dẫn Gemini 4 Neon API của chúng tôi trình bày cấu trúc yêu cầu, và hướng dẫn truy cập miễn phí giải thích các cách dùng thử miễn phí 0 USD trong các ứng dụng của Google. Sinh viên được hướng đến CodeMender trên Google Cloud.
Prompt injection: các con số bảo vệ của Neon
Nếu bạn đặt Neon phía sau API của riêng mình, con số cần theo dõi là prompt injection. Google cho biết trên benchmark prompt injection gián tiếp của Gray Swan, "với biện pháp bảo vệ thời gian thực ở mức tư duy cao nhất, Neon đã chống lại mọi cuộc tấn công" trong benchmark đó — tỷ lệ thành công tấn công 0,0% mà Google cho biết chỉ các mô hình Gemini khác từng đạt được.
Đó chỉ là một benchmark, ở mức tư duy cao nhất, với biện pháp bảo vệ bật. Hãy coi đầu ra của mô hình như dữ liệu đầu vào không đáng tin cậy: xác thực tham số tool-call theo schema, giới hạn phạm vi thông tin xác thực mà mô hình có thể kích hoạt và ghi log mọi hành động của nó. Hướng dẫn của chúng tôi về prompt injection cho các nhóm API đi qua các bước kiểm thử.
Để coding agent gia cố API của bạn với Apidog CLI
Neon for cyber đọc mã nguồn; những người dò tìm từ bên ngoài đọc API đang chạy của bạn. Phòng thủ rẻ nhất của bạn là một bộ kiểm tra xác nhận mọi endpoint từ chối những gì nó nên từ chối, và coding agent của bạn có thể xây dựng bộ đó với Apidog CLI.
Cài đặt một lần:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Sau đó đưa cho Claude Code, Codex, Cursor hoặc OpenCode một prompt duy nhất:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
Agent nhập spec, đọc schema payload, xác thực các test case và chạy kịch bản:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
Đây là những gì một API khỏe mạnh trả về cho các kiểm tra đó:
| Agent gửi gì | Phản hồi mong đợi | |
|---|---|---|
| Không có thông tin xác thực | Yêu cầu với header auth bị loại bỏ | 401 |
| Token hết hạn | Token bị thu hồi hoặc hết hạn | 401 |
| Sai người dùng | Token của người dùng B trên tài nguyên của người dùng A | 403 hoặc 404 |
| Sai kiểu dữ liệu | Chuỗi nơi spec yêu cầu số nguyên | 400 hoặc 422 |
| Lưu lượng dồn dập | Cùng một yêu cầu với -n 50 lần lặp |
429, tốt nhất là kèm Retry-After |
Hãy giữ token hết hạn và token của người dùng khác trong biến môi trường, không nằm trong tệp test case. Đưa cùng lệnh apidog run ... -r junit vào pipeline của bạn với hướng dẫn Apidog CLI CI/CD, và tra cứu bất kỳ flag nào trong tài liệu tham khảo lệnh apidog run. Để xem danh sách đầy đủ các kiểm tra, hãy bắt đầu từ danh sách kiểm tra bảo mật API của chúng tôi.
Apidog là nền tảng thiết kế và kiểm thử API, không phải scanner lỗ hổng. Nó không tìm ra lỗi an toàn bộ nhớ trong parser của bạn; đó là loại công việc mà Neon for cyber được xây dựng để làm. Nhưng nó bắt được route được triển khai mà thiếu auth trước khi kẻ khác phát hiện. Gói Free của Apidog hỗ trợ tới 4 người dùng.
Câu hỏi thường gặp
Gemini 4 Neon for cyber là gì? Một biến thể phòng thủ mạng của Gemini 4 Neon mà Google đang triển khai cho những người phòng thủ đáng tin cậy thông qua Fairwind Program. Google định vị nó cho việc tìm, xác thực và vá lỗ hổng.
Làm thế nào để nhận quyền truy cập Fairwind Program? Hãy liên hệ với nhóm tài khoản Google Cloud của bạn. Google ưu tiên các chính phủ, cơ quan an ninh mạng quốc gia, đơn vị vận hành cơ sở hạ tầng quan trọng và nền tảng công nghệ cốt lõi, đồng thời thẩm định từng người nộp đơn.
Gemini 4 Neon for cyber có trên Gemini API không? Không công khai. Google chưa công bố mã định danh mô hình riêng. gemini-4-neon chuẩn có trên Gemini API trả phí với giá 3 USD đầu vào và 15 USD đầu ra mỗi triệu token.
Gemini 4 Neon for cyber giá bao nhiêu? Google chưa công bố giá Fairwind. Hãy hỏi nhóm tài khoản Cloud của bạn.
Neon for cyber so với Gemini 4 Carbon về bảo mật thế nào? Google cho biết nó viết mã an toàn hơn Carbon trên AutoBaxBench, vượt Carbon 3,4% trên CWE-bench v2 và đạt kết quả ExploitGym tầm cao nhất với nửa số token của Carbon.
Apidog có phải là scanner bảo mật không? Không. Apidog thiết kế, mock và kiểm thử API. Hãy dùng Apidog CLI để duy trì các kiểm tra auth, xác thực đầu vào và rate limit chạy trên mọi endpoint trong spec của bạn.