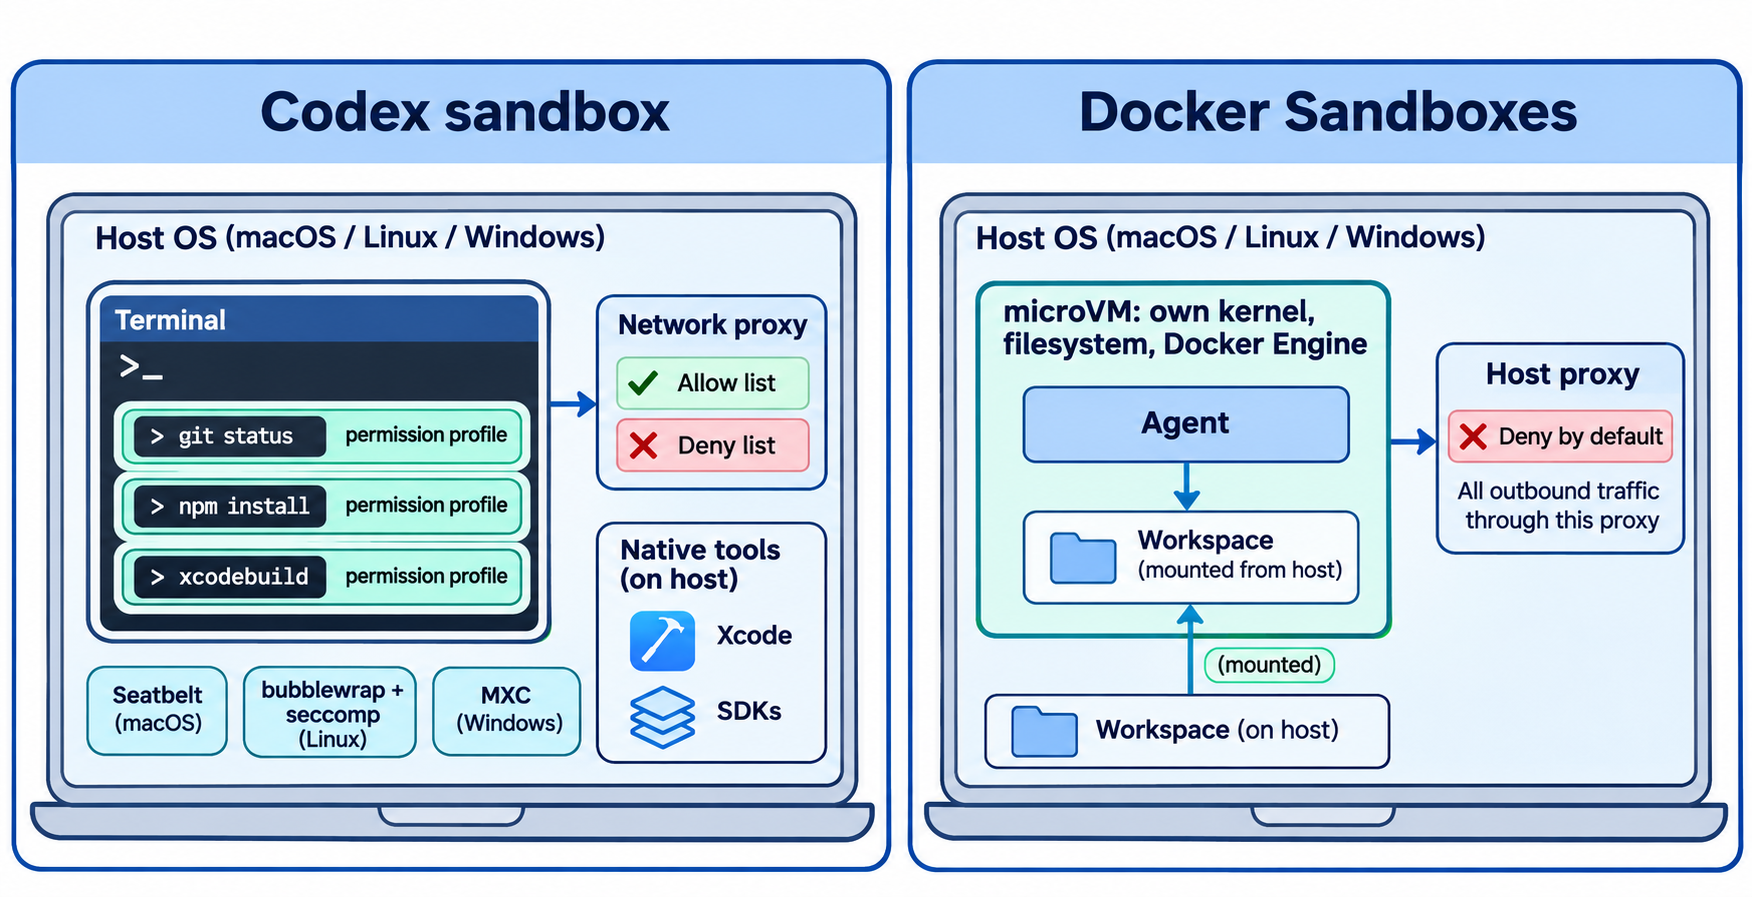
Trong câu hỏi Codex sandbox so với Docker Sandboxes, điểm khác biệt nằm ở nơi các lệnh của agent được thực thi. Codex sandbox giữ các lệnh trên chính máy của bạn và giới hạn chúng bằng các công cụ của hệ điều hành (Seatbelt trên macOS, bubblewrap kết hợp seccomp trên Linux, MXC trên Windows). Docker Sandboxes đưa agent vào một microVM có kernel, hệ thống tệp, Docker Engine và mạng riêng. Chọn sandbox của Codex khi bạn cần các toolchain bản địa; chọn Docker Sandboxes khi bạn muốn một ranh giới cứng bao quanh mọi thứ agent làm.
So sánh nhanh Codex sandbox và Docker Sandboxes
| Codex sandbox | Docker Sandboxes | |
|---|---|---|
| Nơi lệnh được chạy | Môi trường hiện có của bạn | Một microVM cho mỗi sandbox |
| Cơ chế cô lập | Seatbelt (macOS), bubblewrap + seccomp-bpf (Linux), MXC (Windows) | Hypervisor, kernel riêng cho mỗi sandbox |
| Cấu hình bằng | Các permission profile trong config.toml |
CLI sbx và các policy |
| Mạng mặc định | Tắt đối với profile :workspace |
Proxy từ chối theo mặc định với danh sách cho phép mặc định |
| Công cụ bản địa của máy host | Có (Xcode, simulator, SDK cục bộ) | Không, chỉ những gì có bên trong VM |
| Các agent được hỗ trợ | Codex (cùng mọi lệnh thông qua codex sandbox) |
Claude Code, Codex, Copilot, Cursor, Devin, Kiro, OpenCode và nhiều hơn nữa |
| Policy nhóm | Các yêu cầu được quản lý qua requirements.toml |
Docker AI Governance (gói đăng ký trả phí riêng) |
| Giá | Thuộc một phần của Codex | CLI sbx và tính toán cục bộ miễn phí; cloud trả theo mức sử dụng |
Codex sandbox là gì?
Codex sandbox là lớp giới hạn những gì các lệnh mà Codex chạy trên máy tính của bạn có thể đọc, ghi và truy cập. Nó không chuyển công việc vào container hay VM. Thay vào đó, nó bọc mỗi lệnh, cùng mọi tiến trình con mà lệnh đó sinh ra, trong các cơ chế sandbox của chính hệ điều hành, dựa trên các quy tắc bạn đặt trong một permission profile.
Profile tích hợp sẵn :workspace là mặc định cho một kho Git. Nó cho phép ghi bên trong workspace trong khi giữ .git và .codex ở chế độ chỉ đọc, cho phép đọc rộng rãi ở nơi khác (trình biên dịch cần các SDK bên ngoài repo) và tắt truy cập mạng. Bạn có thể mở rộng nó trong config.toml. Ví dụ dưới đây được trích từ bài viết của OpenAI:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Lệnh codex sandbox chạy bất kỳ chương trình nào dưới một profile, bên ngoài một phiên agent. Đó là cách bạn kiểm thử một profile, hoặc bọc một MCP server stdio mà nếu không sẽ được Codex khởi chạy không qua sandbox:
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
Trên macOS, lệnh ghi đó thất bại với lỗi Operation not permitted. Để có các profile sẵn sàng sao chép, xem tài liệu permission profiles.
Docker Sandboxes là gì?
Docker Sandboxes chạy các AI coding agent trong các microVM cô lập, trên máy của bạn hoặc trên hạ tầng cloud do Docker quản lý. Mỗi sandbox có kernel, Docker daemon, hệ thống tệp và mạng riêng. Agent có toàn quyền bên trong VM, bao gồm sudo và một Docker Engine riêng, nhưng chỉ truy cập được các tài nguyên host mà bạn chia sẻ.
Bạn điều khiển nó bằng CLI sbx, vốn không cần Docker Desktop. Các sandbox cục bộ yêu cầu macOS 14 trở lên trên Apple silicon, Windows 11 với Hypervisor Platform, hoặc Ubuntu 24.04 trở lên với KVM. Từ hướng dẫn bắt đầu:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
Thư mục dự án của bạn được mount vào VM tại cùng đường dẫn tuyệt đối. Mount trực tiếp là đọc-ghi, nên agent chỉnh sửa trực tiếp working tree của bạn. Với --clone, repo trên host được mount ở chế độ chỉ đọc và thay vào đó agent làm việc trên một bản Git clone riêng. Thông tin xác thực vẫn nằm trên host: tài liệu kiến trúc của Docker nói rằng "giá trị thô của thông tin xác thực không bao giờ đi vào VM."
Mức độ cô lập: policy của hệ điều hành so với kernel riêng
Codex giới hạn các tiến trình trên kernel của host. Trên macOS, nó sinh ra một profile Seatbelt bắt đầu từ (deny default). Trên Linux, nó xây dựng một khung nhìn hệ thống tệp bằng bubblewrap, tách các namespace mạng, IPC và PID, rồi áp dụng bộ lọc seccomp-bpf với cờ no_new_privs được bật. Trên Windows, nó đang chuyển sang thư viện MXC (Microsoft eXecution Container) của Microsoft. Các giới hạn là thật và được kernel thực thi, nhưng agent vẫn dùng chung kernel với bạn và nhìn thấy máy của bạn qua một bộ lọc.
Docker đặt một hypervisor giữa agent và host của bạn. Mỗi sandbox có kernel riêng và Docker Engine riêng "không có đường dẫn nào tới daemon trên host." Một lỗi kernel hay một quy tắc cấu hình sai bên trong VM sẽ không trao laptop của bạn cho agent.
Cả hai đều để lại những khoảng trống mà chính họ đã ghi nhận một cách trung thực:
- Profile mặc định của Codex vẫn bật đọc rộng rãi, nên một tệp cấu hình ở nơi khác chứa API key có thể vẫn đọc được. OpenAI cũng cảnh báo rằng agent có thể can thiệp vào một tệp bị bỏ qua như
node_modules/prettier, mà sau đó editor của bạn chạy bên ngoài sandbox. - Mount trực tiếp của Docker là đọc-ghi, nên các Git hook, cấu hình CI và một
Makefilemà agent chỉnh sửa có thể được chạy sau đó trên host của bạn. Các MCP server stdio cục bộ cũng chạy bên ngoài VM sandbox.
Cả hai đều không loại bỏ nhu cầu xem lại các thay đổi của agent. Nếu bạn đang vật lộn với Codex sandbox, hướng dẫn vượt qua Codex sandbox của chúng tôi đề cập đến giải pháp trung dung an toàn hơn.
Công cụ bản địa và chi phí thiết lập
Lập luận của OpenAI chống lại container rất cụ thể. Nếu bạn sandbox Codex bên trong Docker khi xây dựng một ứng dụng iOS, "Codex sẽ không thể chạy toolchain build iOS vốn được tạo thành từ các tệp thực thi Mac bản địa, cũng không thể khởi chạy simulator iPhone." Giao các bước đó lại cho host sẽ đưa chúng ra ngoài sandbox lần nữa.
Vì vậy, Codex sandbox hầu như không tốn gì để thiết lập: shell, SDK và cache của bạn vẫn ở nguyên chỗ cũ.
Docker Sandboxes đòi hỏi nhiều hơn ngay từ đầu. VM khởi động từ một template (docker/sandbox-templates:codex cho Codex), và bạn thêm công cụ bằng các kit hoặc cài đặt chúng bên trong. Sandbox không đọc cấu hình cấp người dùng như ~/.codex, chỉ đọc cấu hình cấp dự án trong thư mục làm việc. Đổi lại, bạn có một môi trường sạch, có thể tái tạo, hoạt động giống nhau với mọi agent, và một workload container có thể chạy an toàn bên trong Docker Engine riêng của VM.
Với một dịch vụ vốn đã build trong container, chi phí đó là nhỏ. Với Xcode hay một desktop SDK có giấy phép, chi phí đó là lớn.
So sánh khả năng kiểm soát mạng
Cả hai đều định tuyến lưu lượng qua một proxy kiểm tra tên miền, và cả hai đều khởi đầu ở trạng thái đóng.
Codex có ba chế độ: tắt mạng (mặc định của :workspace), truy cập đầy đủ (:danger-full-access), hoặc một proxy thực thi các quy tắc tên miền theo từng profile:
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
Quy tắc từ chối rõ ràng được ưu tiên hơn cho phép, và một yêu cầu tới tên miền không có trong danh sách có thể tạm dừng để chờ bạn phê duyệt. Proxy chỉ phân giải một hostname sau khi nó được cho phép, mặc dù OpenAI lưu ý rằng các wildcard rộng vẫn có thể cho phép rò rỉ dữ liệu qua DNS.
Docker định tuyến toàn bộ TCP đi ra từ VM qua một proxy trên host, chặn UDP và ICMP theo mặc định, và quản lý các quy tắc bằng sbx policy. Trang mô hình bảo mật của nó cảnh báo rằng "các tên miền được phép mặc định bao gồm các wildcard rộng," vì vậy hãy chạy sbx policy ls trước khi tin vào các giá trị mặc định.
Policy nhóm: các yêu cầu được quản lý so với Docker AI Governance
Các nhóm cần một policy mà người dùng không thể lặng lẽ nới lỏng.
Codex sử dụng các yêu cầu được quản lý. Quản trị viên triển khai một tệp requirements.toml, từ một tệp hệ thống như /etc/codex/requirements.toml hoặc từ cloud policy, để giới hạn những profile mà người dùng được phép chọn:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Docker bán lớp này dưới tên Docker AI Governance: các policy mạng và hệ thống tệp của sandbox, các policy công cụ MCP viết bằng Cedar và được thực thi tại MCP Gateway của Docker, cùng các bản ghi kiểm toán cho mỗi quyết định mà bạn có thể giữ cục bộ hoặc gửi lên cloud. Tài liệu của Docker liệt kê policy cấp tổ chức là một gói đăng ký trả phí riêng. Ưu điểm là một policy duy nhất áp dụng cho mọi agent mà nhóm bạn dùng, không chỉ riêng Codex.
Khi nào nên dùng cái nào
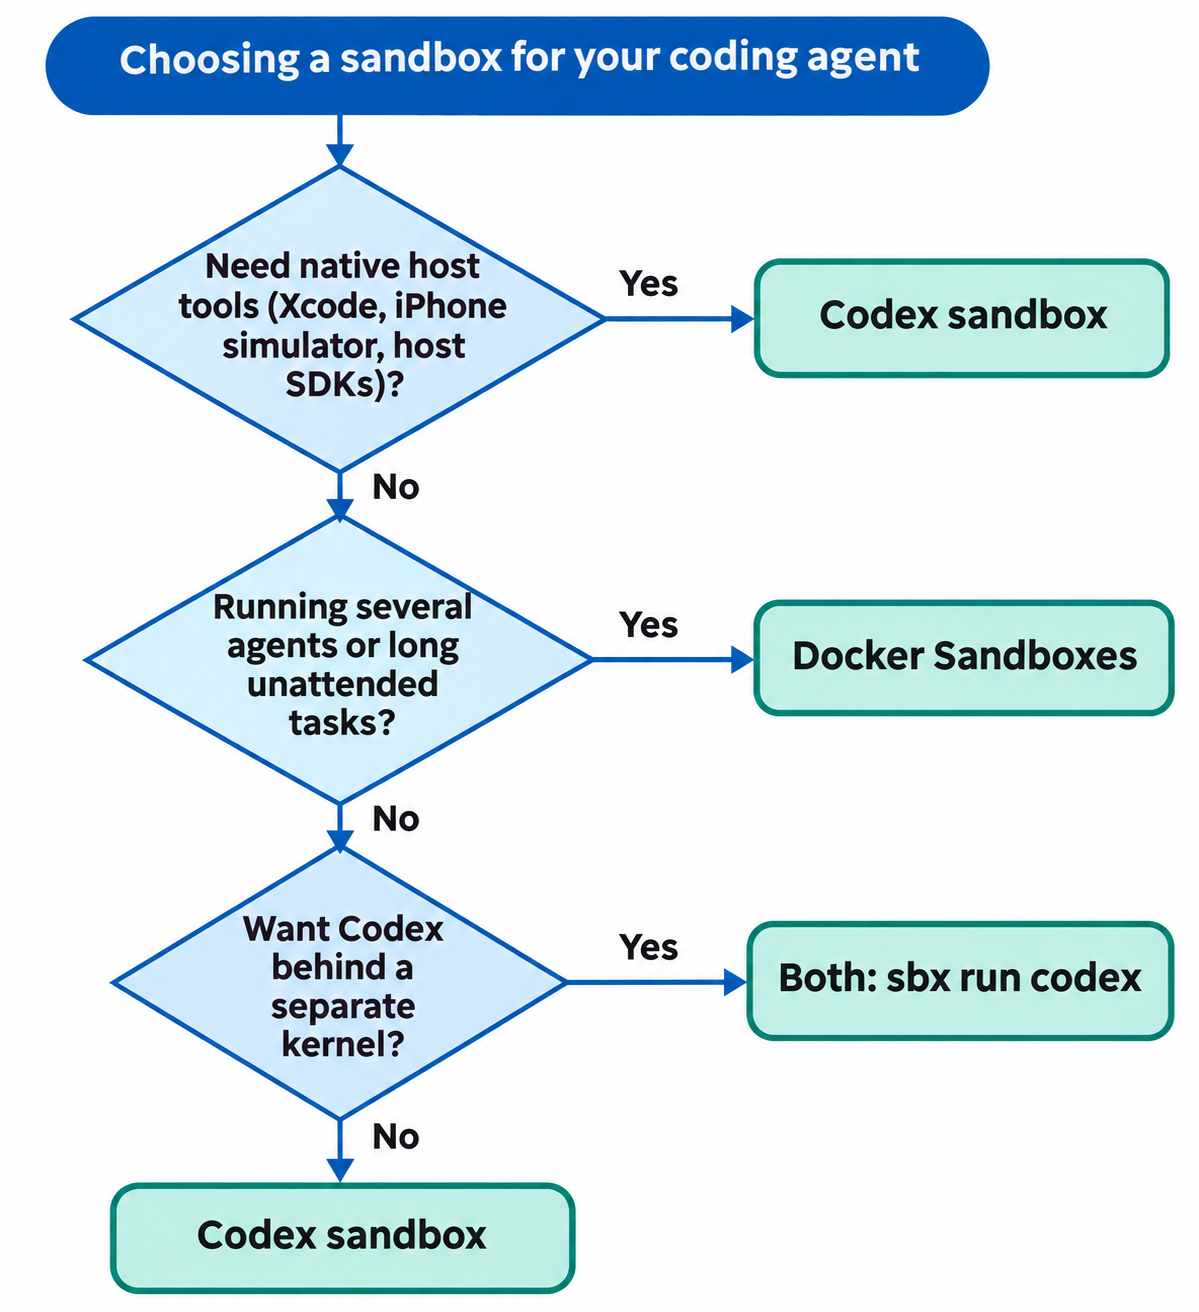
Không có một cái thắng tuyệt đối. Hãy chọn ranh giới phù hợp với công việc:
- Dùng Codex sandbox khi bạn xây dựng cho macOS hoặc iOS, phụ thuộc vào các SDK chỉ có trên host, hoặc muốn thiết lập không tốn công và Codex là agent duy nhất của bạn.
- Dùng Docker Sandboxes khi bạn chạy nhiều agent, muốn có một kernel riêng giữa agent và laptop của bạn, hoặc để agent chạy các tác vụ dài không giám sát với Docker bên trong.
- Dùng cả hai khi bạn muốn Codex nằm trong một ranh giới cứng. Trang Codex của Docker cho thấy
sbx run codexkhởi chạycodex --dangerously-bypass-approvals-and-sandboxtheo mặc định: microVM trở thành bức tường còn các bước phê duyệt riêng của Codex lùi sang một bên. Hãy ghi nhớ sự đánh đổi đó trước khi chọn.
Kiểm thử API của bạn từ bất kỳ sandbox nào với Apidog CLI
Dù bạn chọn bức tường nào, agent của bạn vẫn phải chứng minh các thay đổi của nó hoạt động với một API thật. Apidog CLI cung cấp cho nó các lệnh cho test case và các lần chạy với đầu ra JSON mà nó có thể đọc. Hãy thiết lập một lần:
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Sau đó mở mạng cho đúng hai host: API của bạn và api.apidog.com, API base mặc định của CLI. Trong Codex, thêm cả hai vào bảng [permissions.<name>.network.domains] của profile. Trong Docker Sandboxes, chạy sbx policy allow network api.apidog.com cùng host của API bạn.
Đưa cho agent của bạn một prompt:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
Agent đọc schema, xác thực payload và chạy test case:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Nếu một lần chạy thất bại với lỗi mạng, sandbox đã làm đúng việc của nó: hãy kiểm tra xem danh sách cho phép đã bỏ sót host nào. Để xem hướng dẫn đầy đủ về Codex, xem Apidog CLI trong Codex, và thay -r cli,json bằng -r junit khi lần chạy tương tự chuyển vào một pipeline CI. Gói Free của Apidog hỗ trợ tối đa 4 người dùng.
FAQ
Codex sandbox có phải là container không? Không. Codex giới hạn các lệnh trong môi trường hiện có của bạn bằng Seatbelt trên macOS, bubblewrap và seccomp-bpf trên Linux, và MXC trên Windows. Không có image hệ thống tệp hay VM riêng.
Docker Sandboxes có chỉ là container không? Không. Tài liệu của Docker mô tả chúng là các microVM với cách ly hypervisor và kernel riêng cho mỗi sandbox. Mỗi sandbox chạy Docker Engine riêng, nên agent có thể build và chạy container bên trong nó.
Tôi có thể chạy Codex bên trong Docker Sandboxes không? Có. sbx run codex khởi chạy Codex trong một microVM. Theo mặc định, nó khởi chạy với --dangerously-bypass-approvals-and-sandbox, nên ranh giới là VM chứ không phải sandbox của Codex.
Docker Sandboxes có miễn phí không? Docker cho biết CLI sbx và tính toán sandbox cục bộ là miễn phí, kể cả cho công việc thương mại. Sandbox trên cloud dùng gói đăng ký trả theo mức sử dụng, chi phí nhà cung cấp model là riêng, và quản lý policy cấp tổ chức là một gói đăng ký trả phí riêng.
Có sandbox nào bao phủ MCP server không? Không, theo mặc định. Codex không sandbox các MCP server stdio trừ khi bạn bọc chúng bằng codex sandbox. Docker chạy các MCP server stdio cục bộ bên ngoài VM; MCP gateway và các policy Cedar của nó quản lý các server được định tuyến qua nó.