
Claude Fable 5.2 so với Mythos 5.2 trước hết là một lựa chọn về cơ chế bảo vệ và quyền truy cập. Anthropic cho biết cả hai đều dùng chung một mô hình nền tảng. Fable được cung cấp rộng rãi với các cơ chế bảo vệ bổ sung về an ninh mạng và sinh học; Mythos hỗ trợ các công việc được duyệt thông qua các chương trình xác minh. Hãy lựa chọn dựa trên công việc bạn được ủy quyền thực hiện, sau đó xác nhận tính đủ điều kiện của tài khoản.
Thông báo của Anthropic thiết lập sự phân biệt này. Nó không mô tả Mythos là một mô hình lập trình riêng biệt và thông minh hơn một cách phổ quát. Đối với các lập trình viên kết nối mô hình với công cụ, câu hỏi thực tế là quy trình làm việc có cần những khả năng bị hạn chế bởi các cơ chế bảo vệ của Fable hay không. Sau đó, bạn có thể dùng một agent và Apidog CLI trong Claude Code để kiểm tra tính hợp lệ của việc tích hợp API xung quanh.
Claude Fable 5.2 so với Mythos 5.2 trong tổng quan
Fable 5.2 và Mythos 5.2 dùng chung mô hình nền tảng, nên việc so sánh bắt đầu từ các tác vụ được phép và tính đủ điều kiện. Fable bổ sung cơ chế bảo vệ cho các yêu cầu nhạy cảm về an ninh mạng và sinh học. Mythos cung cấp quyền truy cập cho công việc đã được xác minh trong những lĩnh vực đó, tuân theo quy định của chương trình. Công việc lập trình thông thường không tự động đòi hỏi Mythos.
| Điểm quyết định | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Mô hình nền tảng | Dùng chung với Mythos | Dùng chung với Fable |
| Điểm khác biệt chính | Cơ chế bảo vệ bổ sung về an ninh mạng và sinh học | Quyền truy cập cho công việc an ninh mạng và khoa học sự sống đã được xác minh |
| Tính khả dụng | Khả dụng rộng rãi trên các nền tảng; quyền lợi tài khoản vẫn quan trọng | Truy cập qua chương trình xác minh |
| Phù hợp tiêu biểu | Lập trình khó, phân tích, kỹ thuật | Công việc bảo mật được duyệt hoặc nghiên cứu y sinh |
| Quyết định truy cập | Kiểm tra nền tảng và gói của bạn | Kiểm tra phê duyệt chương trình, cấp bậc và cấu hình tài khoản |
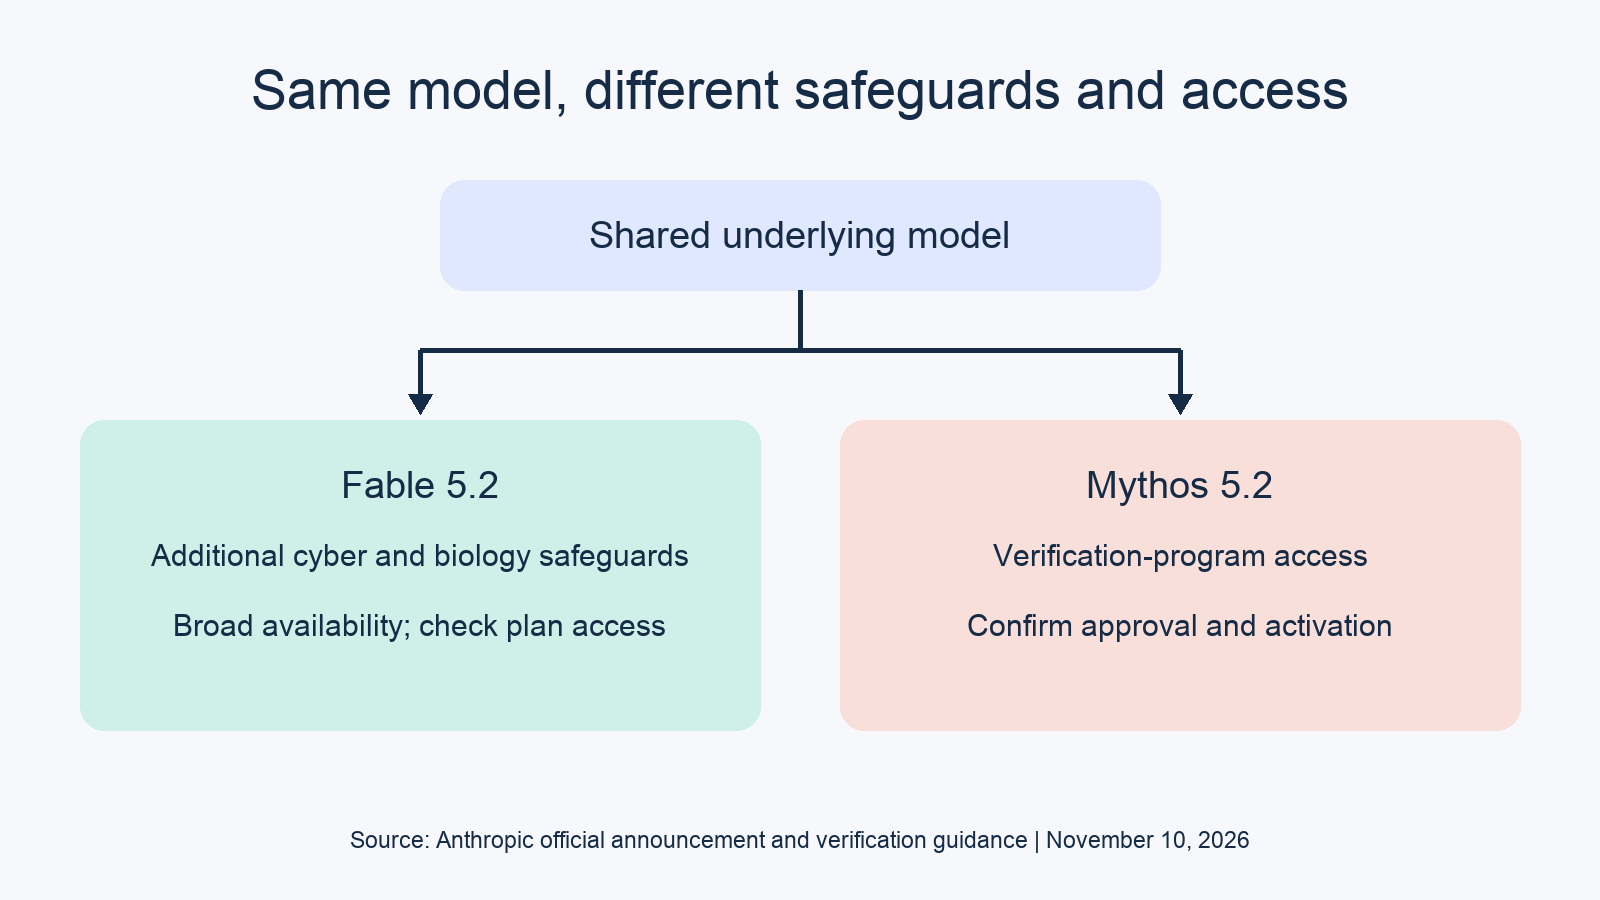
Hãy xem đây là một bản so sánh về quyền truy cập. Một nhãn khác không chứng minh một bộ máy suy luận khác biệt. Điều này cũng không có nghĩa là mọi prompt đều tạo ra câu trả lời giống hệt nhau: các cơ chế bảo vệ có thể thay đổi những yêu cầu nào được xử lý và cách dịch vụ xử lý các yêu cầu bị hạn chế.
Fable và Mythos dùng chung những khả năng nào?
Cả hai mô hình đều dựa trên cùng những khả năng nền tảng về lập trình, suy luận và thị giác. Anthropic định vị chúng cho các công việc kỹ thuật tham vọng, bao gồm các dự án phần mềm chưa rõ ràng và nghiên cứu. Nền tảng chung này khiến việc xác định yêu cầu tác vụ hữu ích hơn so với những khẳng định chung chung rằng một mô hình tốt hơn cho mọi lập trình viên.
Hãy nghĩ đến việc di chuyển một dịch vụ. Bạn cần hiểu mã nguồn, phân tích phụ thuộc, thay đổi mã và sửa lỗi kiểm thử. Chỉ riêng những yêu cầu đó chưa chứng minh bạn cần Mythos. Fable là một ứng viên khi công việc đủ khó để đáng nâng cấp từ mô hình hiện tại của bạn.
Anthropic khuyến nghị bắt đầu hầu hết các tác vụ lập trình và tri thức với Opus 5.5, sau đó chuyển đổi tùy theo độ phức tạp. Với bản so sánh này, hàm ý rất rõ ràng: hãy chọn mức năng lực phù hợp trước khi quyết định công việc của bạn có cần quyền truy cập qua chương trình xác minh hay không.
Hãy tách biệt chất lượng tác vụ khỏi chất lượng tích hợp. Một mô hình có thể đề xuất một bản vá đúng trong khi ứng dụng của bạn xử lý sai lỗi, làm mất kết quả công cụ, hoặc dùng sai thông tin xác thực. Những lỗi đó cần các kiểm thử có thể tái lập, bất kể bạn chọn mô hình nào.
Cơ chế bảo vệ của Fable 5.2 thay đổi hành vi của nó như thế nào?
Các cơ chế bảo vệ bổ sung của Fable hạn chế các hoạt động an ninh mạng rủi ro cao và phần lớn sinh học nghiên cứu. Anthropic liệt kê kiểm thử xâm nhập, tạo exploit và công việc phân tích lỗ hổng dựa trên file nhị phân trong số các danh mục bị hạn chế. Thông báo của họ cũng mô tả các phản hồi dự phòng cho các truy vấn an ninh mạng và sinh học bị chặn. Do đó, một yêu cầu bị chặn cần được điều tra trước khi bạn đánh giá năng lực nền tảng của mô hình.
Đối với các cơ chế dự phòng được mô tả khi ra mắt, Anthropic nêu tên Opus 4.8 cho an ninh mạng và Opus 5 cho sinh học. Đừng giả định mọi phản hồi trong một quy trình nhạy cảm đều đại diện cho việc Fable thực thi không hạn chế. Hãy ghi lại tác vụ, phản hồi quan sát được và bất kỳ thông tin dự phòng nào do dịch vụ cung cấp trước khi diễn giải kết quả.
Phát triển bảo mật hằng ngày là một danh mục riêng. Hướng dẫn Chương trình Xác minh An ninh mạng cho biết các mô hình phổ biến rộng rãi có thể rà soát mã, vá lỗi đã biết và phân loại cảnh báo. Tài liệu này nêu rằng có thể cần xác minh khi cơ chế bảo vệ làm gián đoạn công việc như kiểm thử xâm nhập được ủy quyền hoặc xác thực exploit.
Sự phân biệt này rất quan trọng khi bạn chọn mô hình cho một nhóm phát triển. Rà soát một bản vá xác thực không mang yêu cầu truy cập giống như xây dựng một quy trình kiểm thử tấn công. Hãy mô tả tác vụ thực tế trước khi quyết định lộ trình nào phù hợp.
Việc được duyệt cũng không loại bỏ mọi cơ chế bảo vệ. Anthropic cho biết công việc bảo mật được phép vẫn có thể gặp phải từ chối hoặc bị bộ phân loại chặn. Hãy lưu một trường hợp bị chặn làm bằng chứng để xem xét; việc đổi nhãn mô hình không phải là sự thay thế cho việc xác nhận quyền và phạm vi.
Ai có thể truy cập Claude Mythos 5.2?
Người dùng an ninh mạng đăng ký qua Chương trình Xác minh An ninh mạng; các nhà nghiên cứu khoa học sự sống đăng ký qua Chương trình Xác minh Khoa học Sự sống. Quyền truy cập an ninh mạng có nhiều cấp bậc với điều kiện đủ khác nhau và phạm vi công việc được phép khác nhau. Phê duyệt thuộc về tài khoản và tổ chức liên quan, nên việc mua một gói đăng ký đơn thuần không chứng minh quy trình làm việc của bạn có quyền truy cập Mythos.
Xác minh an ninh mạng phụ thuộc vào công việc của bạn
Hướng dẫn an ninh mạng hiện tại bao gồm ba cấp bậc:
- Defense Access: các tổ chức và cá nhân, bao gồm nhà nghiên cứu độc lập và người duy trì dự án mã nguồn mở, có thể đăng ký.
- Red Team Access: các tổ chức có thể đăng ký cho công việc bảo mật tấn công được ủy quyền.
- Specialized Access: các tổ chức có thể đăng ký để kiểm thử rủi ro cao hơn cho các hệ thống quan trọng, với quy trình xem xét bổ sung.
Cá nhân không bị loại trừ tuyệt đối khỏi lộ trình an ninh mạng của Mythos. Họ có thể đăng ký Defense Access theo tiêu chí đã công bố. Điều đó chính xác hơn là xem mọi việc sử dụng Mythos đều bị giới hạn cho các doanh nghiệp lớn.
Chương trình khả dụng qua các gói Claude trả phí đủ điều kiện, tài khoản Console có thanh toán, và các nền tảng liên kết được hỗ trợ. Chương trình không khả dụng trên Claude Free. Hãy đọc trang chương trình hiện tại cho lộ trình của bạn thay vì suy ra tính đủ điều kiện từ phê duyệt của nhóm khác.
Phê duyệt và kích hoạt là hai bước riêng biệt
Đối với mục đích sử dụng Enterprise và API, quản trị viên có thể cần gán quyền truy cập cho role hoặc workspace phù hợp. Tài khoản Claude và Console là hai tổ chức riêng biệt, và phê duyệt không chuyển giao giữa các tổ chức khác của bạn.
Trước khi xử lý sự cố với phần thân yêu cầu, hãy kiểm tra thông tin xác thực thuộc về tổ chức đã được phê duyệt và workspace đã cấu hình. Một khóa hoạt động chỉ chứng minh việc xác thực; nó không chứng minh quyền lợi từ chương trình xác minh.
Công việc cho khách hàng bên ngoài cũng cần thận trọng. Hướng dẫn an ninh mạng phân biệt giữa sử dụng nội bộ với dịch vụ hoặc sản phẩm dành cho khách hàng và yêu cầu phê duyệt sử dụng bên ngoài riêng biệt. Một đội được phê duyệt nội bộ không nên cho rằng họ có thể cung cấp các khả năng đó qua một ứng dụng hướng đến khách hàng.
Khoa học sự sống có quy trình đăng ký riêng
Hãy sử dụng Chương trình Xác minh Khoa học Sự sống chính thức để có quyền truy cập nghiên cứu y sinh. Bản beta dành cho các tổ chức đã được xác minh trên Team, Enterprise, hoặc API của Nền tảng Claude; các gói cá nhân Free, Pro, Max và Ultra không đủ điều kiện. Quản trị viên của tổ chức bạn đăng ký thể hiện quan tâm, điều này không đảm bảo được truy cập. Đừng áp dụng các cấp bậc an ninh mạng hay kỳ vọng phê duyệt từ lĩnh vực đó sang sinh học.
Mô hình nào phù hợp với trường hợp sử dụng của lập trình viên bạn?
Hãy dùng Fable làm ứng viên cho các tác vụ kỹ thuật chung khó mà phù hợp với cơ chế bảo vệ của nó. Xem xét Mythos khi công việc an ninh mạng hoặc y sinh đã được duyệt đòi hỏi lộ trình xác minh. Hãy giữ việc ủy quyền, tính đủ điều kiện của tài khoản, và chất lượng tác vụ là những bước kiểm tra riêng biệt để một vấn đề truy cập không trở thành một kết luận sai lệch về hiệu năng.
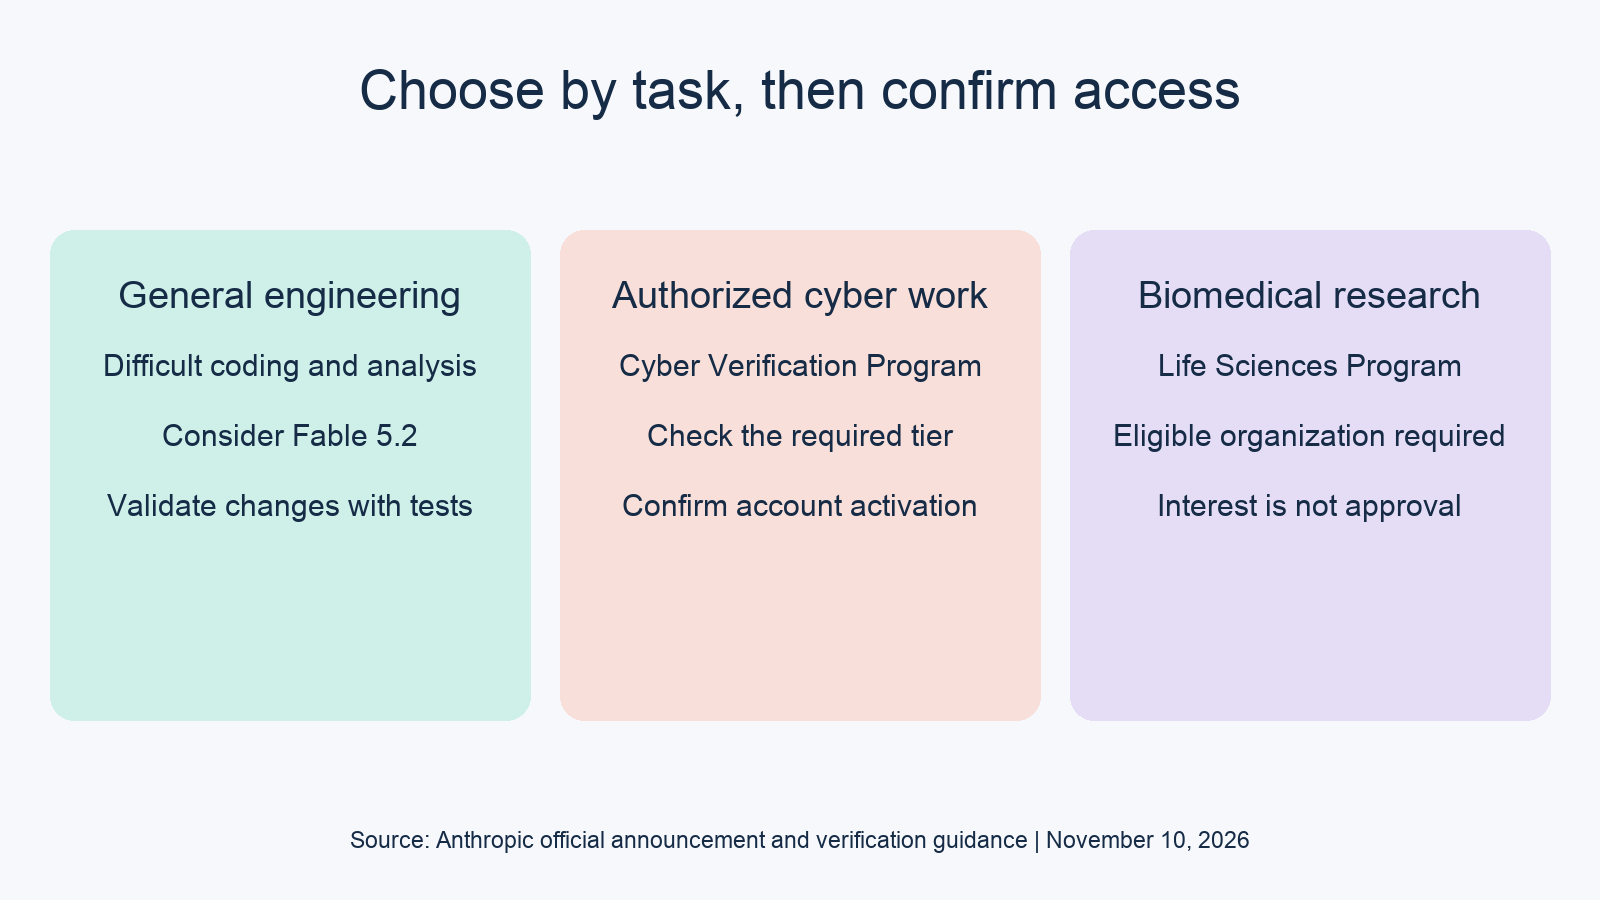
| Tác vụ của bạn | Cách lựa chọn |
|---|---|
| Tái cấu trúc một dịch vụ hoặc điều tra các lỗi chưa rõ nguyên nhân | Cân nhắc Fable; xác minh bản vá bằng bộ kiểm thử của bạn |
| Rà soát mã hoặc vá một lỗi bảo mật đã biết | Bắt đầu với các mô hình phổ biến rộng rãi; kiểm tra mọi lần cơ chế bảo vệ làm gián đoạn |
| Thực hiện kiểm thử xâm nhập được ủy quyền | Kiểm tra cấp bậc an ninh mạng phù hợp và phê duyệt |
| Xây dựng một dịch vụ bảo mật cho khách hàng | Xác nhận phê duyệt sử dụng bên ngoài cùng với quyền truy cập nội bộ |
| Thực hiện nghiên cứu y sinh bị Fable hạn chế | Đăng ký qua chương trình khoa học sự sống |
Đây là những khuyến nghị lựa chọn, không phải kết quả đo lường. Hãy giữ con người chịu trách nhiệm phê duyệt các thay đổi mã, kết luận nghiên cứu, và phạm vi bảo mật.
Bạn nên diễn giải sự khác biệt benchmark như thế nào?
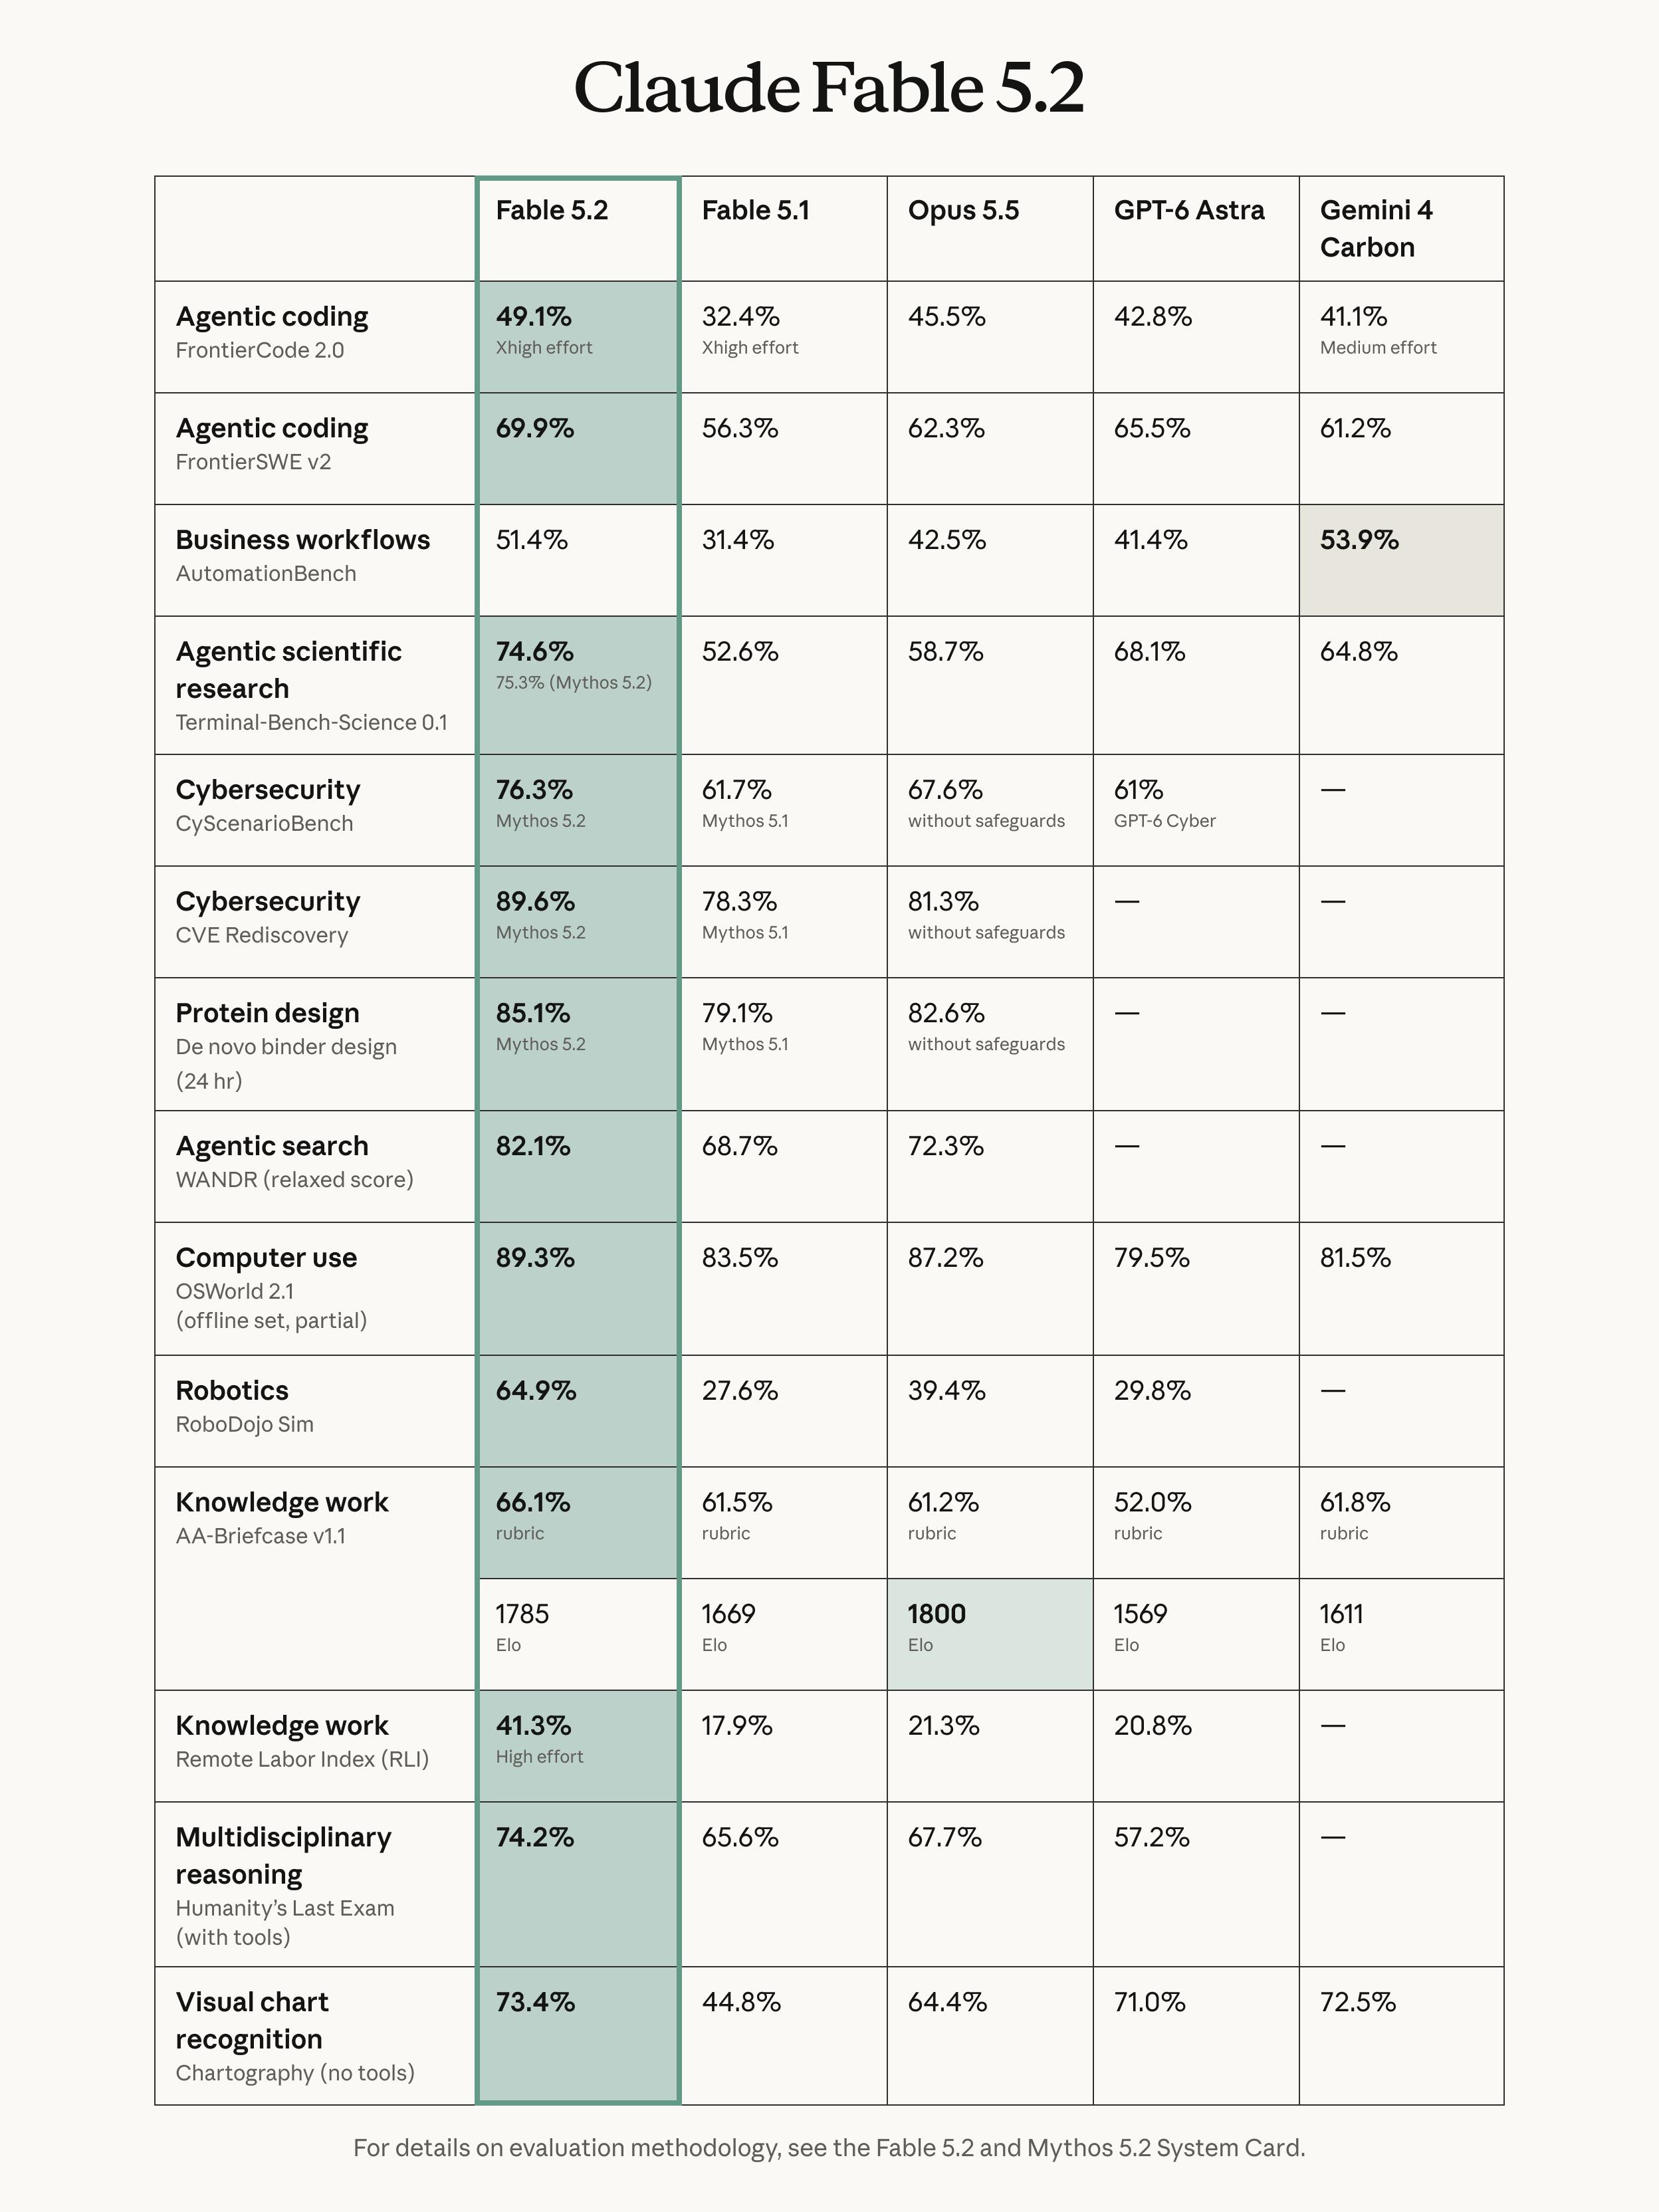
Hãy đọc nhãn mô hình, cài đặt cơ chế bảo vệ, mức nỗ lực và phương pháp luận của từng benchmark trước khi so sánh các con số. Bảng ra mắt của Anthropic bao gồm kết quả Fable cho tác vụ chung và kết quả Mythos cho các lĩnh vực nhạy cảm. Những hàng đó không tạo thành một bài kiểm tra có kiểm soát chứng minh Mythos nói chung năng lực hơn Fable.
Hãy tham khảo system card của Fable 5.2 và Mythos 5.2 để biết phương pháp đánh giá. Các đánh giá của nhà cung cấp có thể giúp bạn quyết định điều gì cần điều tra; chúng không thiết lập tỷ lệ thành công của đội bạn.
Đối với quyết định của chính bạn, hãy định nghĩa một kết quả chấp nhận được trước khi chạy tác vụ. Một việc di chuyển dịch vụ cần các bài kiểm thử vượt qua và các thay đổi có thể xem xét. Một phát hiện bảo mật cần bằng chứng, khả năng tái lập, và một đánh giá mức độ nghiêm trọng có căn cứ. Hãy ghi lại các lần cơ chế bảo vệ làm gián đoạn riêng với các câu trả lời sai và các lỗi truyền tải.
Để coding agent của bạn kiểm tra hợp đồng API với Apidog CLI
Hãy dùng Apidog CLI để coding agent của bạn xác thực tính hợp lệ của phần tích hợp xung quanh mô hình bạn đã chọn. Kiểm tra xác thực, xử lý phản hồi và các luồng lỗi trong một dự án bạn kiểm soát. Hãy giữ bước kiểm tra hợp đồng này tách biệt với những tuyên bố về trí tuệ mô hình hoặc tính đủ điều kiện xác minh.
Bắt đầu với hướng dẫn cài đặt Apidog CLI, sau đó cấu hình token của riêng bạn:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Hãy đưa cho agent của bạn prompt này:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
Agent có thể xem schema và xác thực payload đã chuẩn bị trước khi ghi:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Các lệnh và flag này đã được đối chiếu với phần help của CLI 2.2.12 đã cài đặt. Payload phải sử dụng endpoint và định danh danh mục thực tế của dự án bạn. Đây là một quy trình minh họa, không phải một bài kiểm tra Anthropic trực tiếp được thực hiện cho bài viết này.
Đối với quy trình dựa trên Codex, hãy tham khảo Apidog CLI trong Codex. Khi test case trở nên hữu ích, hướng dẫn CLI CI/CD sẽ giải thích cách đưa các kiểm tra có thể lặp lại vào pipeline của bạn.
Các câu hỏi thường gặp
Mythos 5.2 có thông minh hơn Fable 5.2 không?
Anthropic cho biết cả hai dùng chung cùng một mô hình nền tảng. Điểm khác biệt chính của chúng là cơ chế bảo vệ và quyền truy cập. Kết quả benchmark ở các lĩnh vực nhạy cảm không chứng minh ưu thế trí tuệ phổ quát cho Mythos.
Cá nhân có thể đăng ký quyền truy cập Mythos không?
Có. Hướng dẫn an ninh mạng cho phép cá nhân đăng ký Defense Access. Red Team và Specialized Access là các cấp bậc chỉ dành cho tổ chức. Đăng ký và phê duyệt vẫn là hai bước riêng biệt.
Mua một gói Claude trả phí có đảm bảo quyền truy cập Mythos không?
Không. Một gói trả phí đủ điều kiện có thể hỗ trợ việc đăng ký, nhưng yêu cầu phê duyệt chương trình và kích hoạt tài khoản vẫn được áp dụng. Hãy kiểm tra tổ chức, role, workspace, hoặc nền tảng liên kết cụ thể mà bạn sẽ sử dụng.
Fable có hỗ trợ phát triển liên quan đến bảo mật không?
Các mô hình phổ biến rộng rãi hỗ trợ phát triển bảo mật hằng ngày, theo hướng dẫn an ninh mạng. Các cơ chế bảo vệ bổ sung của Fable có thể hạn chế những công việc nhạy cảm hơn. Hãy phân loại tác vụ của bạn chính xác và xem xét mọi lần bị chặn trước khi rút ra kết luận.
Cả hai mô hình có yêu cầu cùng một cấu hình lưu trữ dữ liệu không?
Hãy kiểm tra điều khoản của tài khoản bạn. Thông báo mô tả thời gian lưu trữ giám sát an toàn 30 ngày cho các khách hàng khác và ngoại lệ cho các khách hàng đủ điều kiện lưu trữ bằng không. Các yêu cầu của chương trình an ninh mạng cũng được áp dụng. Hãy xác nhận thỏa thuận với quản trị viên của bạn trước khi gửi tài liệu nhạy cảm.