Bản phát hành tháng 7 xoay quanh ba chủ đề chính: bảo mật doanh nghiệp và quản lý quyền truy cập mạnh mẽ hơn, di chuyển API và đồng bộ hóa thông số kỹ thuật đáng tin cậy hơn, cùng với quy trình làm việc thử nghiệm dễ bảo trì hơn. Các nhóm API cần nhiều hơn là các tính năng riêng lẻ. Họ cần sự tự tin rằng thông tin xác thực có thể được tìm thấy trước khi trở thành sự cố, rằng hoạt động truy cập và tổ chức vẫn có thể theo dõi được, rằng dữ liệu API đã nhập giữ nguyên ý nghĩa và rằng các thử nghiệm tự động dễ dàng tái sử dụng và giám sát. Tháng này, Apidog cải thiện các quy trình làm việc được kết nối đó trên ba lĩnh vực: * **Bảo mật và truy cập doanh nghiệp (gói Enterprise):** Phát hiện rủi ro thông tin xác thực, kiểm tra hoạt động quan trọng của tổ chức và cải thiện các quy trình làm việc SCIM, SAML và SSO. * **Di chuyển API và đồng bộ hóa thông số kỹ thuật:** Bảo toàn nhiều ngữ cảnh Postman hơn và làm cho việc nhập OpenAPI/Swagger an toàn hơn khi lặp lại. * **Độ tin cậy của thử nghiệm và quy trình làm việc:** Tái sử dụng nhiều tài sản thử nghiệm hơn, xem khi nào các kịch bản chạy lần cuối và lưu cấu hình môi trường lớn đáng tin cậy hơn.
1. 🔐 Bảo mật và Truy cập Doanh nghiệp
Quản trị API doanh nghiệp phụ thuộc vào ba yếu tố hoạt động cùng nhau: thông tin nhạy cảm phải được phát hiện, hoạt động quan trọng phải được theo dõi và người dùng phù hợp phải có quyền truy cập phù hợp. Các bản cập nhật tháng 7 củng cố cả ba phần của mô hình hoạt động đó. **Khả dụng:** Gói Enterprise
Enterprise Secret Scanner Giúp Phát hiện Rủi ro Thông tin Xác thực
Các dự án API thường chứa các tham số yêu cầu, tiêu đề, môi trường, biến, tập lệnh, ví dụ và cài đặt xác thực. Nếu một khóa API, mã thông báo truy cập, khóa riêng tư hoặc thông tin xác thực khác được lưu trữ dưới dạng văn bản thuần túy, nó có thể tạo ra rủi ro bảo mật khó phát hiện trong một tổ chức lớn.
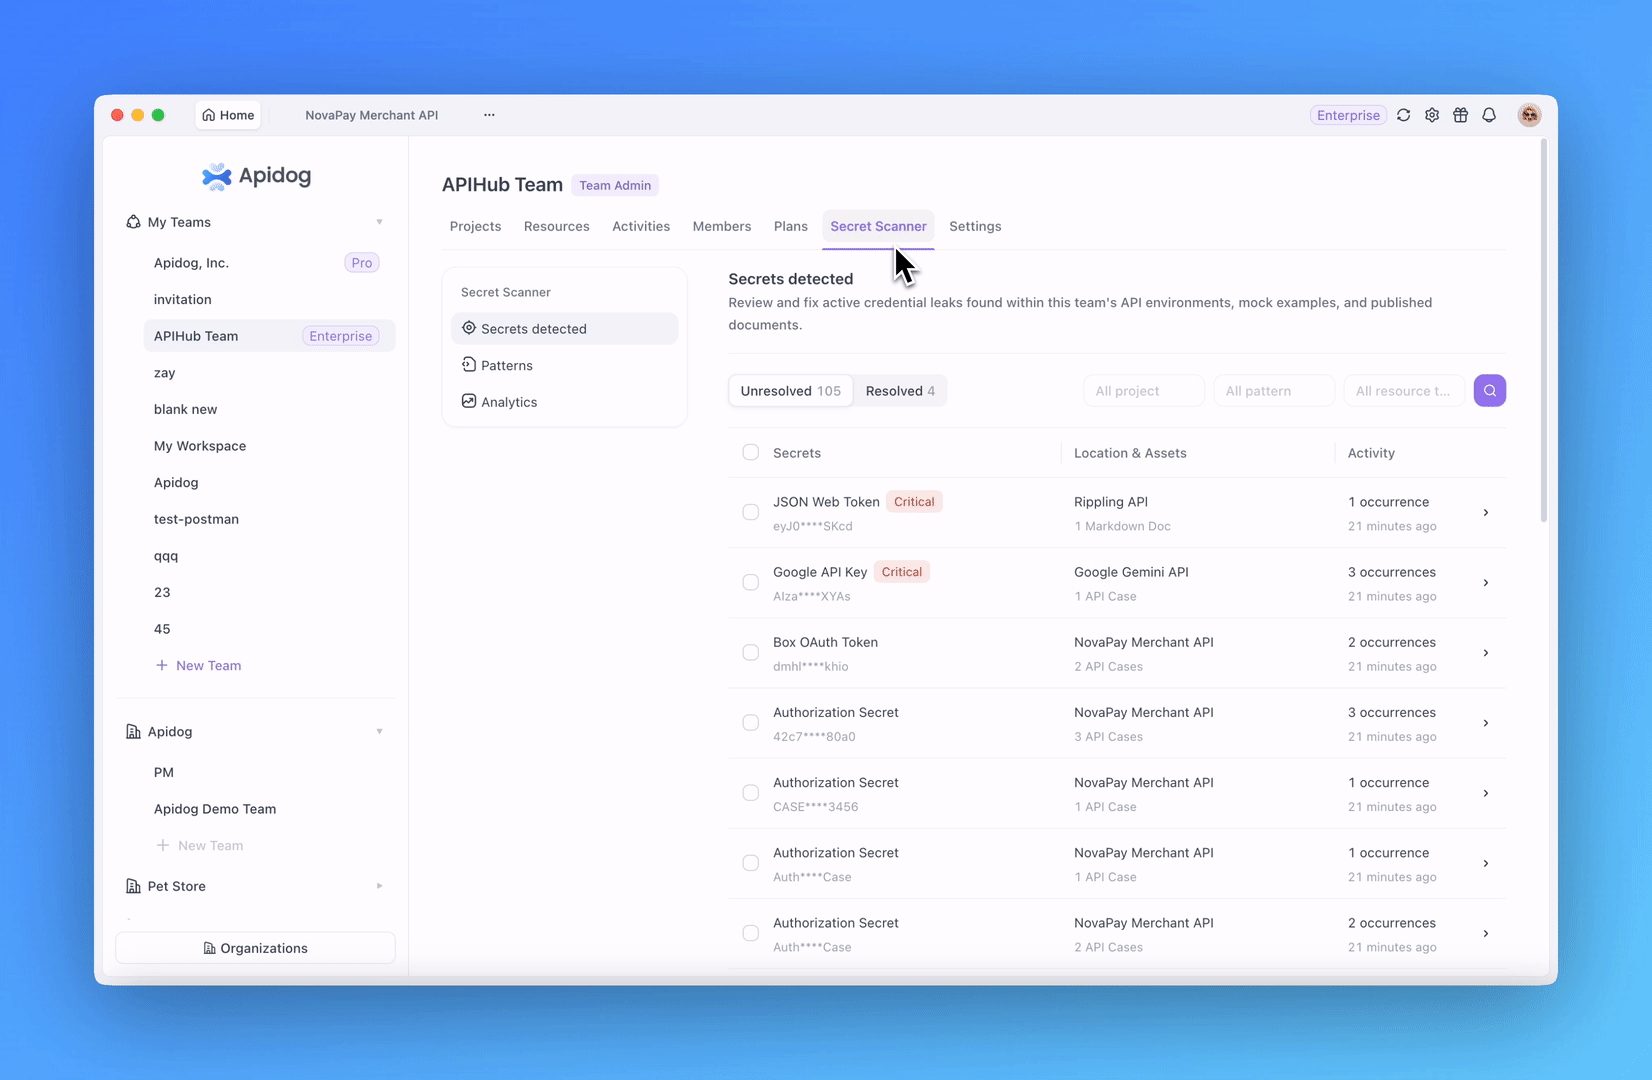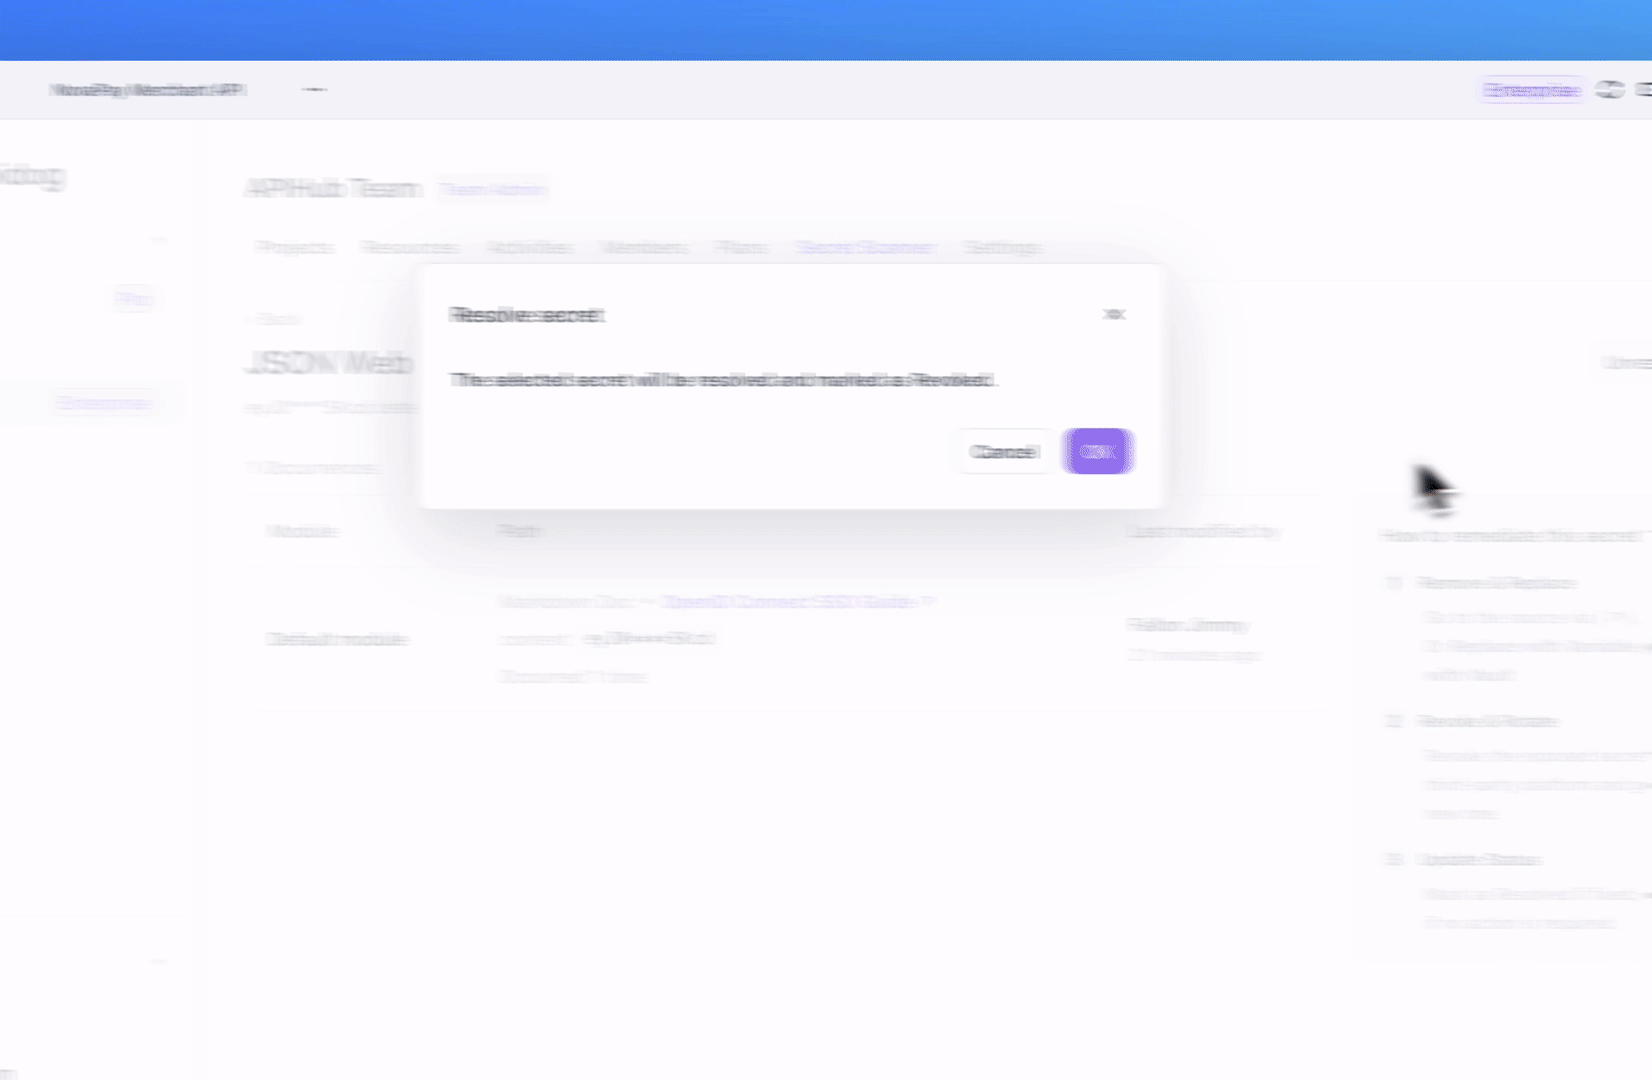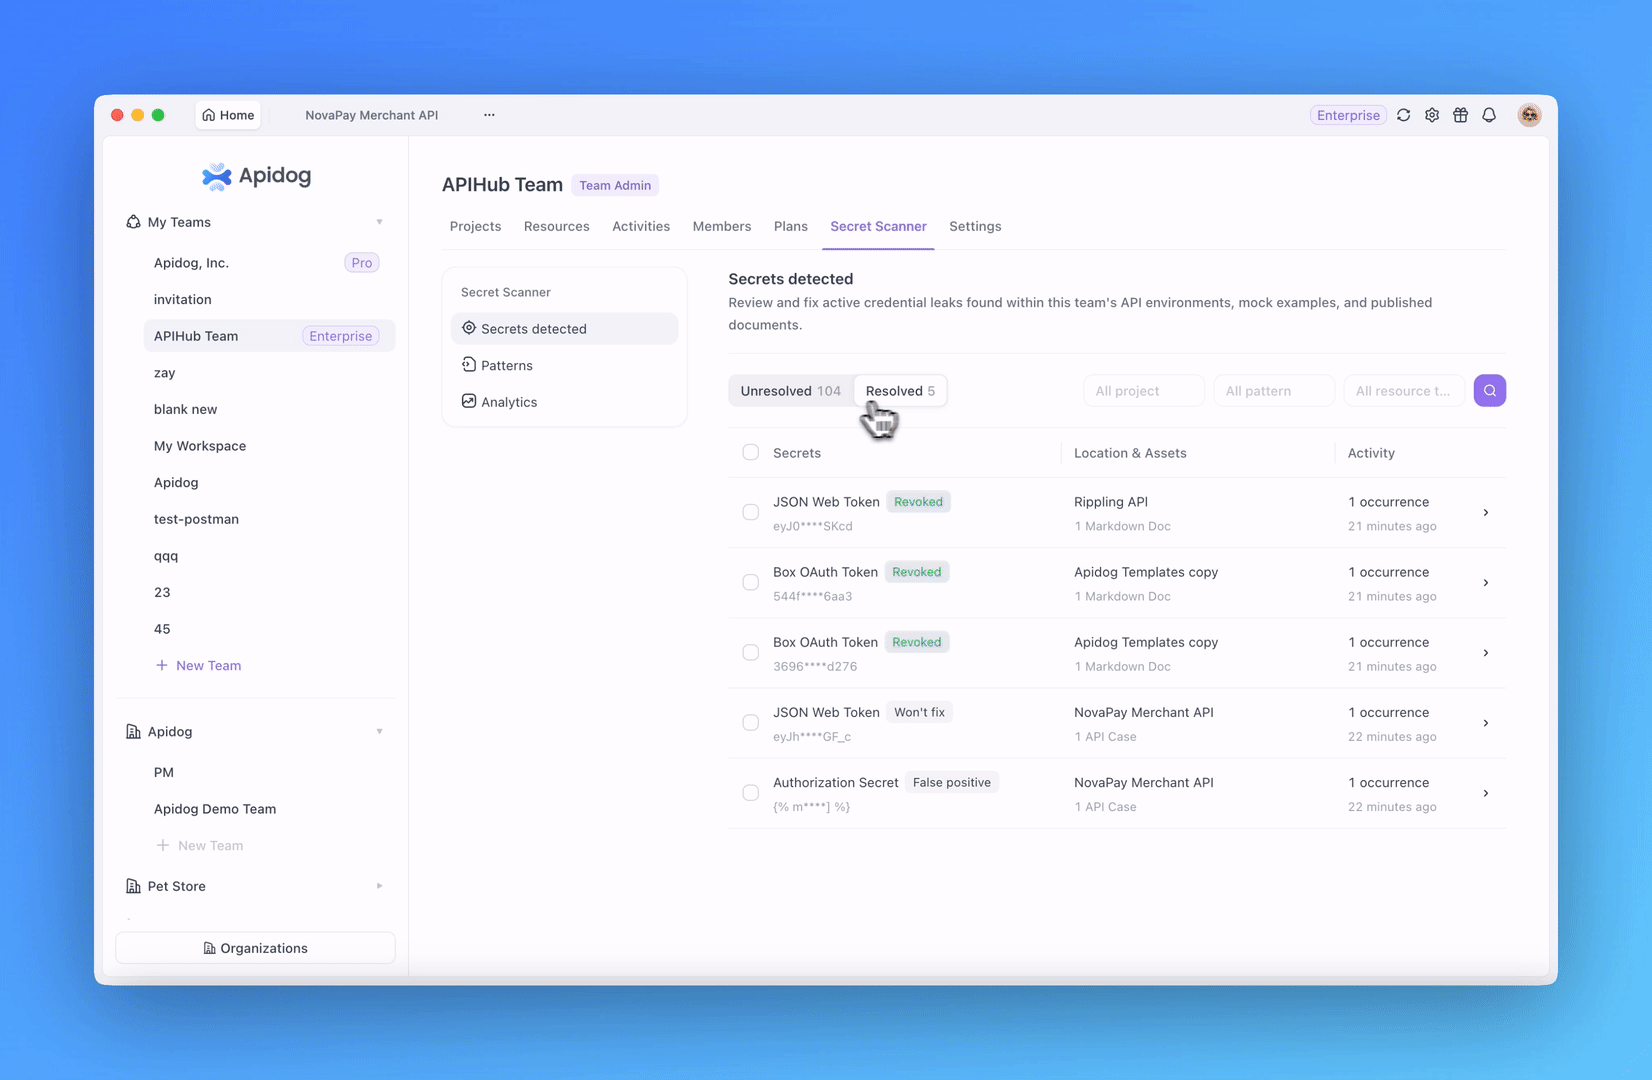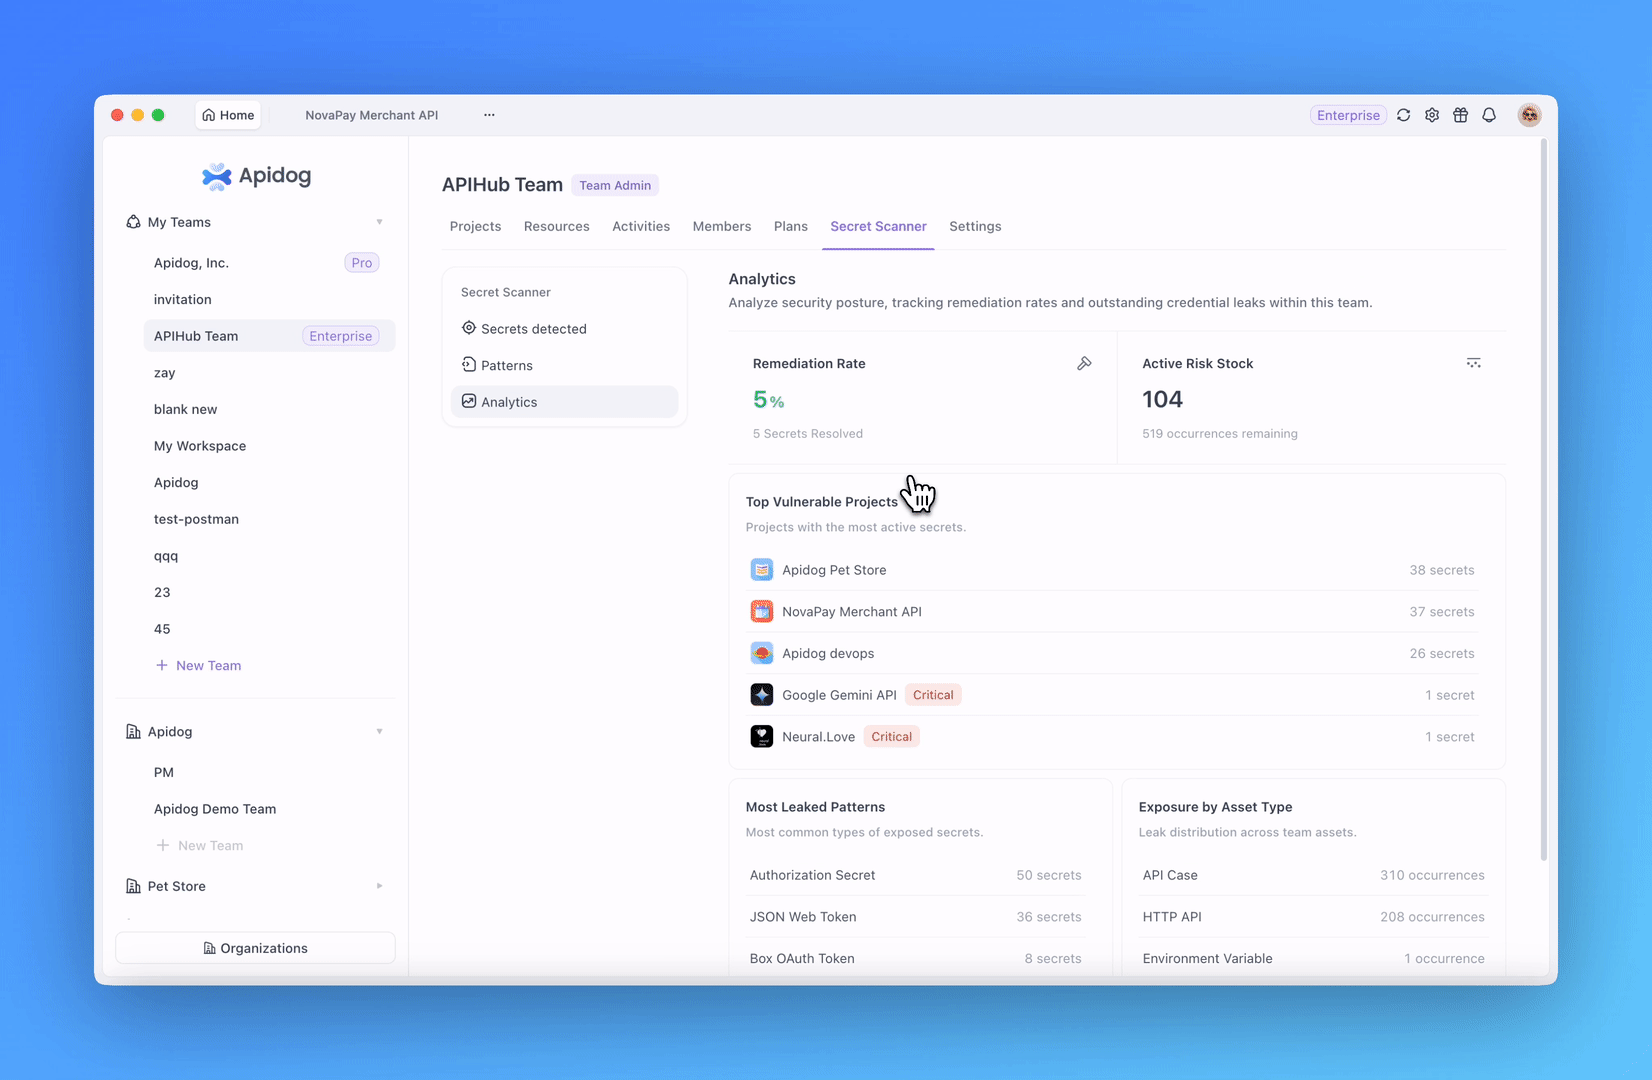
Secret Scanner cung cấp cho các nhóm Enterprise một cách có cấu trúc để tìm, xem xét và quản lý các rủi ro đó trong suốt vòng đời API: * **Khả năng hiển thị cấp tổ chức:** Quản trị viên tổ chức có thể xem nhóm nào có các phát hiện bí mật chưa được giải quyết và xác định Chủ sở hữu nhóm hoặc Quản trị viên nhóm có liên quan, những người có thể phối hợp khắc phục. * **Quản trị cấp nhóm:** Các nhóm có thể xem xét các phát hiện trong các dự án của họ và mở chế độ xem chi tiết của mọi sự cố liên quan đến cùng một rủi ro bí mật. * **Điều hướng nguồn trực tiếp:** Mỗi sự cố có thể liên kết trở lại yêu cầu, môi trường, biến, ví dụ hoặc tài nguyên nguồn liên quan khác, giảm điều tra thủ công. * **Khắc phục được ghi lại:** Các phát hiện có thể được đánh dấu là đã giải quyết với lý do như *Đã thu hồi*, *Dương tính giả* hoặc *Sẽ không sửa*. * **Mẫu phát hiện tùy chỉnh:** Quản trị viên nhóm có thể tạo, chỉnh sửa, bật, tắt hoặc xóa các mẫu tùy chỉnh cho các định dạng thông tin xác thực được sử dụng trong tổ chức của họ. Thay vì dừng lại ở việc phát hiện, các nhóm có thể định vị nguồn, phối hợp quyền sở hữu, ghi lại kết quả và duy trì lịch sử khắc phục rõ ràng hơn.
Enterprise Audit Logs Cải thiện Khả năng Truy xuất Nguồn gốc Tổ chức
Khi một tổ chức quản lý nhiều thành viên, nhóm, dự án và quyền, quản trị viên cần một hồ sơ đáng tin cậy về các hoạt động quan trọng. Nếu không có lịch sử đó, việc điều tra các thay đổi truy cập không mong muốn hoặc hiểu ai đã thực hiện một thao tác nhạy cảm có thể đòi hỏi các kiểm tra thủ công tốn thời gian.
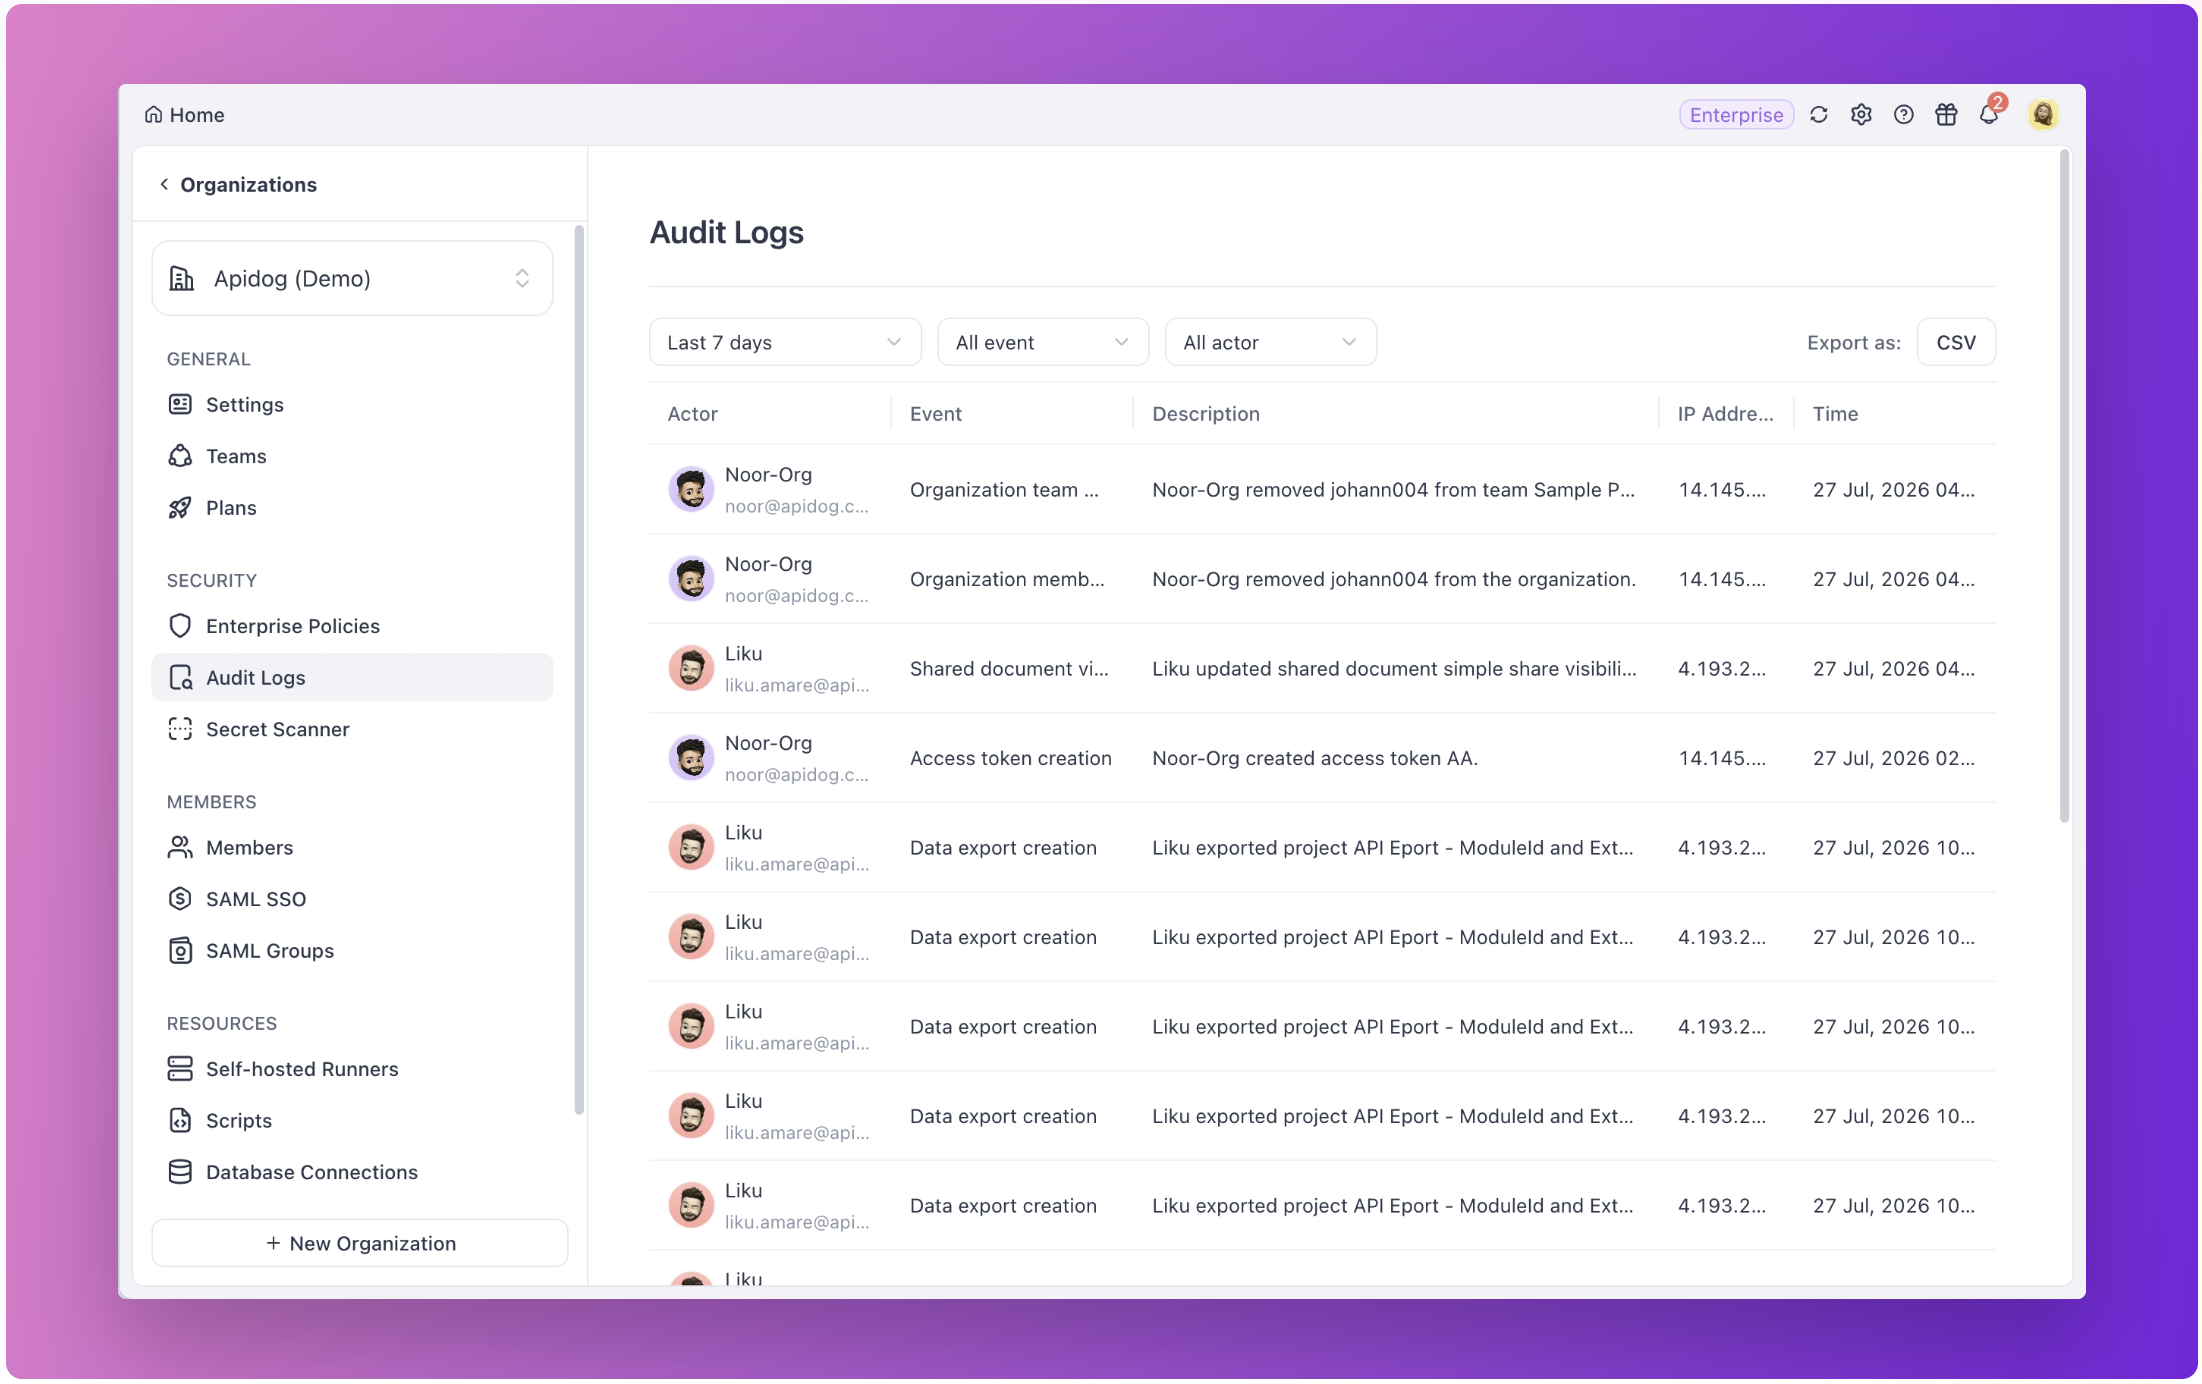
Enterprise Audit Logs cung cấp cho Chủ sở hữu và Quản trị viên tổ chức chế độ xem tập trung các sự kiện chính. Mỗi bản ghi có thể bao gồm người vận hành, loại sự kiện, mô tả sự kiện, địa chỉ IP nguồn và dấu thời gian. Quản trị viên có thể lọc theo phạm vi thời gian, loại sự kiện và người vận hành để theo dõi các thay đổi liên quan đến thành viên, nhóm, quyền, dự án và sự kiện đăng nhập. Điều này hỗ trợ các đánh giá bảo mật, điều tra sự cố và quy trình tuân thủ nội bộ mà không yêu cầu quản trị viên tái tạo hoạt động từ nhiều nguồn.
Các Quy trình làm việc Nhận dạng Doanh nghiệp và SSO Đáng tin cậy hơn
Apidog đã cải thiện khả năng tương thích với SCIM 2.0 trên nhiều tích hợp nhà cung cấp nhận dạng (IdP) hơn. Các hoạt động vòng đời người dùng và quản lý nhóm cấp tổ chức giờ đây có khả năng phục hồi tốt hơn trước sự khác biệt trong các trường SCIM và hành vi điểm cuối, giúp các nhóm doanh nghiệp kích hoạt, cập nhật và đồng bộ hóa người dùng và nhóm đáng tin cậy hơn. Đối với các tổ chức sử dụng IdP như JumpCloud, Microsoft Entra ID và Okta, những cải tiến này hỗ trợ quy trình làm việc quản trị nhận dạng doanh nghiệp mượt mà hơn ngoài việc chỉ cung cấp. Tính năng Ánh xạ Nhóm SAML nâng cao xử lý cả chuỗi nhóm đơn và mảng đa nhóm, giúp người dùng nhận được các vai trò tổ chức và nhóm mong muốn sau khi đăng nhập SSO mà không làm gián đoạn tư cách thành viên nhóm hiện có. Trải nghiệm quản trị nhận dạng cũng mở rộng sang quyền truy cập dự án. Sau khi đăng nhập SSO, Apidog có thể tự động mở rộng và chọn tổ chức và nhóm tương ứng, giảm điều hướng thủ công giữa các không gian làm việc và giúp người dùng truy cập đúng dự án với đúng quyền nhanh hơn.
2. 📦 Di chuyển API và Đồng bộ hóa Thông số kỹ thuật
Chất lượng di chuyển được xác định bởi những gì xảy ra sau khi nhập. Các yêu cầu phải vẫn dễ hiểu, xác thực phải vẫn có thể sử dụng được, các biến phải giữ ngữ cảnh của chúng và việc đồng bộ hóa thông số kỹ thuật lặp lại không được xóa hoặc ghi đè các tài nguyên không liên quan.
Di chuyển Postman Hoàn chỉnh và Đáng tin cậy hơn
Apidog hiện bảo toàn và ánh xạ nhiều dữ liệu Postman hơn trên cả việc nhập tệp cục bộ và nhập API Postman: * Cài đặt xác thực cấp Collection và OAuth 2.0 cấp điểm cuối được nhập chính xác hơn. * URL Mã thông báo Làm mới OAuth 2.0 được ánh xạ chính xác. * Mô tả biến và phân loại bí mật có thể được giữ lại. * Các trường tệp `form-data` giữ nguyên tên tệp gốc khi tệp cục bộ thực tế không thể chuyển. * Nhập API Postman có thể bao gồm Globals, với tùy chọn loại trừ chúng trong quá trình nhập. * Các ký tự không được hỗ trợ trong tên biến, chẳng hạn như dấu cách hoặc dấu gạch dọc, được thay thế bằng dấu gạch dưới để giảm lỗi giải quyết mẫu. * Các lần nhập API Postman lặp lại ít có khả năng sử dụng dữ liệu Collection được lưu trong bộ nhớ cache của trình duyệt lỗi thời.
| Trước đây | Hiện tại |
|---|---|
|
|
Kết quả là ít phải dọn dẹp sau di chuyển hơn và một đường dẫn ngắn hơn từ dữ liệu đã nhập đến các yêu cầu mà các nhóm có thể hiểu, xác thực và chạy.
Các Quy trình làm việc Nhập OpenAPI và Swagger An toàn hơn
Việc nhập OpenAPI và Swagger thường đóng vai trò là quy trình làm việc đồng bộ hóa liên tục thay vì di chuyển một lần. Do đó, lỗi nhập, phân tích không đầy đủ hoặc xóa tài nguyên không chính xác có thể ảnh hưởng đến một dự án nhiều lần. Apidog hiện cung cấp chi tiết lỗi rõ ràng hơn khi không thể nhập tệp OpenAPI hoặc Swagger. Khi sự cố có thể liên quan đến định dạng thông số kỹ thuật đã chọn, luồng nhập cung cấp hướng dẫn trực tiếp hơn để chuyển đổi định dạng và tiếp tục điều tra. Bản phát hành này cũng cải thiện một số trường hợp đồng bộ hóa phức tạp: * Các lần nhập theo lịch có thể xử lý các định nghĩa được trả về với phản hồi HTTP không phải 2xx chính xác hơn. * Các lần nhập OpenAPI 3.1 vào các nhánh lặp lại bảo toàn các điểm cuối, Webhooks, thư mục, mô tả và trạng thái lỗi thời đáng tin cậy hơn. * Các thư mục không có điểm cuối HTTP ít có khả năng bị xóa không chính xác khi xóa các tài nguyên không còn tồn tại trong định nghĩa nguồn. * Các tham chiếu vòng lặp của lược đồ được xử lý đáng tin cậy hơn trong quá trình nhập. * Đồng bộ hóa mô hình giữa các mô-đun và nguồn nhập theo lịch ít có khả năng ghi đè các mô hình không liên quan có cùng tên. Những thay đổi này làm cho việc đồng bộ hóa thông số kỹ thuật an toàn hơn cho các nhóm làm việc trên các dự án đa mô-đun, nhánh và quy trình làm việc nhập theo lịch.
3. 🧪 Độ tin cậy của Thử nghiệm và Quy trình làm việc
Tự động hóa trở nên khó bảo trì khi các tài sản thử nghiệm phải được sao chép, hoạt động kịch bản khó nhìn thấy hoặc các bản cập nhật cấu hình lớn bị lỗi vì những lý do có thể tránh được. Những cải tiến quy trình làm việc trong tháng 7 giảm bớt ma sát vận hành đó.
Tái sử dụng nhiều Tài sản Thử nghiệm hơn trong Apidog CLI
Khi Apidog CLI chạy các trường hợp kịch bản, các bước kịch bản hiện có thể tham chiếu các điểm cuối, trường hợp thử nghiệm và các kịch bản khác. Các tài sản thử nghiệm hiện có thể được tái sử dụng trực tiếp hơn trong các tập lệnh cục bộ, đường ống CI/CD và quy trình làm việc thử nghiệm tự động thay vì được tạo lại dưới dạng các bước riêng biệt. Điều này làm cho việc soạn thảo kịch bản trở nên mô-đđun hơn và giúp các nhóm duy trì cùng một tài sản thử nghiệm có thể tái sử dụng trên thử nghiệm tương tác và thực thi tự động.
Xem Khi nào các Kịch bản Thử nghiệm Chạy lần cuối
Danh sách kịch bản thử nghiệm tự động hiện hiển thị thời gian chạy gần đây nhất ngoài thời gian tạo. Các nhóm có thể nhanh chóng xem liệu một kịch bản đã được thực thi gần đây hay chưa, xác định các thử nghiệm có thể cần chú ý và truyền đạt hoạt động thử nghiệm rõ ràng hơn cho các bên liên quan của dự án.
Lưu Cấu hình Môi trường Lớn Đáng tin cậy hơn
Các dự án lớn có thể tích lũy các giá trị trống không hợp lệ trong cấu hình môi trường, làm tăng kích thước yêu cầu và đôi khi gây ra lỗi lưu. Apidog hiện loại bỏ dữ liệu trống không sử dụng này khi lưu một môi trường, giúp cập nhật cấu hình đáng tin cậy hơn cho các dự án có nhiều mô-đun.
🐞 Sửa lỗi và Cải tiến Nhỏ
Chúng tôi cũng đã phát hành một bộ sửa lỗi và cải thiện chất lượng cuộc sống trong tháng này, bao gồm: * Đã khắc phục sự cố trong đó thông báo Runner và kết quả chạy gần đây có thể hiển thị thời lượng trung bình là 0 sau khi kịch bản thử nghiệm hoàn tất. * Đã khắc phục sự cố trong đó việc nhấp vào "Quên mật khẩu" không tự động sử dụng lại thông tin tài khoản đã nhập trước đó. * Đã khắc phục sự cố trong đó Chủ sở hữu Tổ chức có thể mất quyền truy cập vào cài đặt tổ chức sau khi vượt quá giới hạn thành viên. * Đã khắc phục sự cố trong đó Chủ sở hữu Nhóm có thể tham gia lại thông qua liên kết lời mời dự án với vai trò thành viên thông thường không chính xác. * Đã khắc phục lỗi lệch múi giờ trong thời gian hoạt động gần đây của danh sách thành viên tổ chức. * Đã khắc phục sự cố trong đó việc sao chép một dự án từ một trang tài liệu đã xuất bản có thể bao gồm các điểm cuối từ các mô-đun chưa xuất bản. * Đã khắc phục sự cố trong đó các bước của bộ thử nghiệm có thể biến mất sau khi lưu trong một nhánh con. * Đã khắc phục sự cố trong đó Runner có thể không thực thi các bộ thử nghiệm trong các nhánh con. * Đã khắc phục sự cố trong đó xuất tài liệu đa mô-đun có thể chứa các điểm cuối từ các mô-đun không được chọn. * Đã khắc phục sự cố trong đó việc tắt "Import Authentication" có thể thay đổi xác thực thư mục thành "No Auth" một cách không chính xác. * Cải thiện khả năng nhận diện của Secret Scanner đối với các mẫu thông tin xác thực bổ sung. * Đã khắc phục sự cố trong đó hình ảnh trong tài liệu Markdown có thể không hiển thị trong máy khách desktop On-Premises. * Cải thiện dữ liệu sử dụng tín dụng tích lũy để có thể hiển thị tổng tăng và tổng tiêu thụ chính xác hơn.
🌟 Điều này Có nghĩa là gì
Bản phát hành tháng 7 tạo ra một con đường đáng tin cậy hơn trên ba lĩnh vực hoạt động API được kết nối:
Trọng tâm | Những gì được cải thiện | Tại sao nó quan trọng |
|---|---|---|
Bảo mật và truy cập doanh nghiệp | Secret Scanner, Audit Logs, khả năng tương thích JumpCloud SCIM và SAML, và điều hướng không gian làm việc SSO nhanh hơn. | Các tổ chức có thể tìm thấy rủi ro thông tin xác thực, theo dõi hoạt động quan trọng và quản lý quyền truy cập người dùng với ít lỗ hổng hơn. |
Di chuyển API và đồng bộ hóa thông số kỹ thuật | Nhiều ngữ cảnh Postman hơn được bảo toàn, trong khi việc nhập OpenAPI và Swagger an toàn hơn và dễ khắc phục sự cố hơn. | Các nhóm dành ít thời gian hơn để sửa chữa dữ liệu đã nhập và đối mặt với rủi ro thấp hơn về việc mất hoặc ghi đè tài nguyên dự án. |
Độ tin cậy của thử nghiệm và quy trình làm việc | Các kịch bản CLI tái sử dụng tài sản hiện có, hoạt động kịch bản dễ nhìn thấy hơn và việc lưu môi trường lớn ổn định hơn. | Các quy trình làm việc tự động trở nên dễ soạn thảo, giám sát và bảo trì hơn. |
Cùng nhau, những bản cập nhật này giúp các nhóm bảo mật, quản trị viên, nhà thiết kế API và kỹ sư thử nghiệm làm việc trên một nền tảng vận hành rõ ràng và đáng tin cậy hơn.
💬 Tham gia Trò chuyện
Kết nối với các kỹ sư API khác và nhóm Apidog: * Tham gia cộng đồng Discord của chúng tôi để thảo luận và hỗ trợ theo thời gian thực. * Tham gia cộng đồng Slack của chúng tôi để trò chuyện kỹ thuật. * Theo dõi chúng tôi trên X (Twitter) để cập nhật những thông tin mới nhất. T.S. Để biết đầy đủ chi tiết về tất cả các bản cập nhật, hãy xem Nhật ký thay đổi của Apidog! Trân trọng, Đội ngũ Apidog