
GPT-6 Cyber, OpenAI'nin yetkili güvenlik açığı araştırması, exploit geliştirme ve sızma testi için duyurduğu siber güvenlik modeli; 5 Kasım 2026'da tanıtıldı. Milyon girdi jetonu başına 20 dolar, milyon çıktı jetonu başına 100 dolar maliyeti var. Modele Responses API üzerinden gpt-6-cyber olarak erişiyorsunuz; ancak bu yalnızca Daybreak Red erişimi ve bu model için ayrıca verilmiş bir onayla mümkün.
Geçen sürümden asıl fark burada. Ağustosta GPT-5.6 Cyber'ı ele aldığımızda ne kamuya açık bir fiyat ne de bir istek formatı vardı. Artık OpenAI model kimliğini, fiyatı, isteği ve hataları belgeliyor. Yine de sıradan bir API anahtarıyla modele giremiyorsunuz.
Bu rehber modelin ne olduğunu, kimlerin hak kazandığını, maliyetini ve entegrasyonun nasıl test edileceğini ele alıyor. Önemli bir not: Daybreak Red erişimimiz yok, bu yüzden aşağıdakilerin hiçbiri gpt-6-cyber üzerinde çalıştırılmadı. İstek ve hata kodları 6 Kasım 2026'da kontrol edilen OpenAI'nin Daybreak API rehberinden alınmıştır.
GPT-6 Cyber nedir?
GPT-6 Cyber, güvenlik açığı bulma, exploit geliştirme ve web sızma testi gibi yetkili güvenlik çalışmaları için tasarlanmış, GPT-6 Astra'nın siber alanına özelleşmiş bir varyantı. OpenAI, modeli pekiştirmeli öğrenmeyle eğiterek daha az sayıda yetkili güvenlik görevini reddetmesini ve araştırmacının belirlediği kapsamın içinde kalmasını sağlamış.
GPT-6 Cyber sistem kartından gelen üç bilgi, modeli doğru konumlandırmanıza yardımcı oluyor:
- Bu bir uzman model. OpenAI, genel kodlamada Astra'yı geçemediğini söylüyor: ExpertSWE'de %82,95'e karşı Astra'nın %83,24'ü.
- Critical olarak derecelendirildi. OpenAI'nin Preparedness Framework'ü altında siber güvenlikte Critical derecesi taşıyor; GPT-6 Astra ile aynı. GPT-5.6 Cyber ise High olarak derecelendirilmişti.
- Astra'nın reddettiğini tamamlıyor. RemoteExploitBench'te Daybreak Blue ile Astra her görevi reddederken, GPT-6 Cyber görevlerin %95'ini tamamladı.
OpenAI'nin öne çıkardığı sonuçlar gerçek hedeflerden geliyor. Araştırmacıları modeli 948 Linux yetki yükseltme exploit'i geliştirmek ve Mozilla'nın düzeltmeye başladığı 81 yüksek şiddetli Firefox güvenlik açığı bulmak için kullandı. Bunlar GPT-6 Cyber duyurusundan gelen ve OpenAI'nin bildirdiği rakamlardır; bağımsız test sonuçları değildir.
GPT-6 Cyber'a kimler erişebilir?
Şu an yalnızca onaylanmış kuruluşlar kullanabiliyor. OpenAI, GPT-6 Cyber'ın başlangıçta API ve Codex üzerinden seçili bir Daybreak Red müşteri grubuna sunulduğunu ve yakında tüm Red müşterilere genişletileceğini belirtiyor. Bir tarih vermedi.
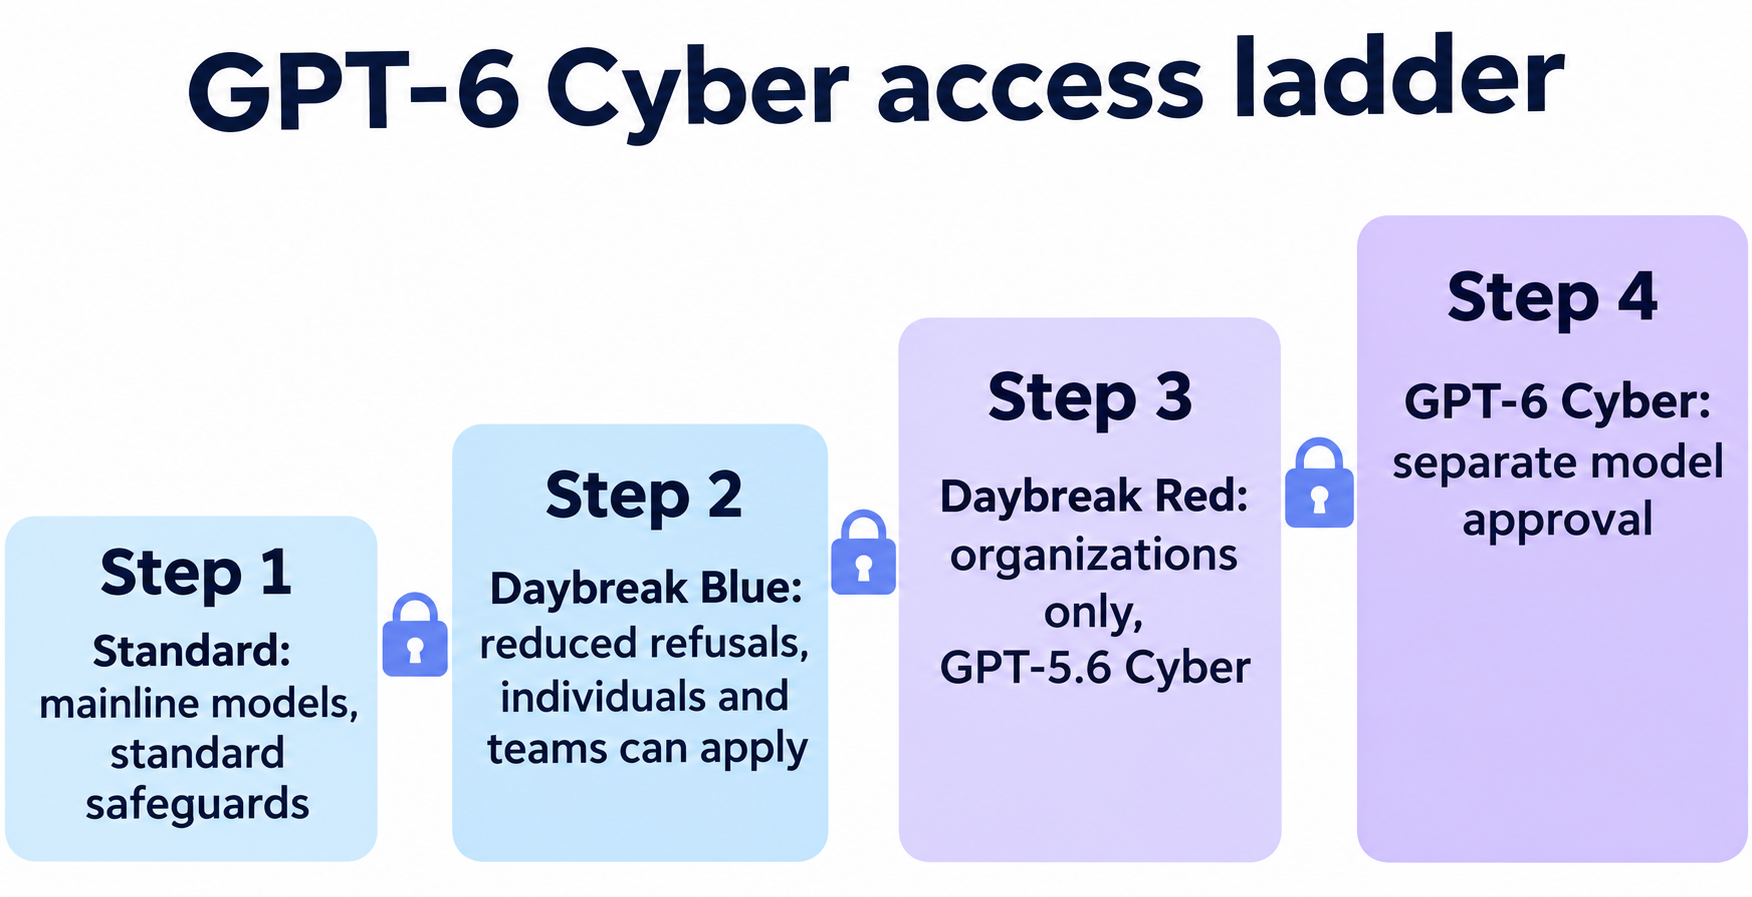
| Erişim düzeyi | Kimler alabilir | Ne sağlar | GPT-6 Cyber? |
|---|---|---|---|
| Standart | Herhangi bir API hesabı | Ana hat modelleri, standart güvenlik önlemleri | Hayır |
| Daybreak Blue | Doğrulanmış bireyler ve kuruluşlar | GPT-6 Sol ve GPT-6 Luna gibi modellerde azaltılmış reddetmeler | Hayır |
| Daybreak Red | Onaylanmış iş ve kurumsal hesaplar | GPT-5.6 Cyber, ayrıca Astra dahil ana hat modellerinde azaltılmış reddetmeler | Tek başına hayır |
| Red + model onayı | Bu model için onaylanmış Red kuruluşları | GPT-6 Cyber ve GPT-5.6 Cyber | Evet |
Daybreak genel bakışı, başvurmadan önce okumaya değer dört sınırı net biçimde ortaya koyuyor:
- Bireyler Red için başvuramaz. Blue için başvurabilirler; bu da ücretli bir plan, kimlik doğrulama ve fiziksel bir FIDO2 güvenlik anahtarı gerektiriyor.
- Para erişim satın almıyor. Bir sözleşme veya satın alma onay garantisi vermiyor.
- Onay her şeyi otomatik açmıyor. Bir proje için Daybreak'i yine de bir sahip etkinleştirmek zorunda; Red'i etkinleştirmek GPT-6 Cyber erişimi vermiyor.
- Müşteriye dönük kullanım hariç. OpenAI belirli bir düzenlemeyi onaylamadıkça Daybreak, aşağı yönlü ürün trafiği veya üçüncü taraflar için değil. Ortaklar ayrı bir programdan geçiyor.
Daybreak sayfasından başvurabilirsiniz. Seviyeler hakkında daha fazla bilgi için Daybreak Blue vs Red rehberimize bakın. Kamu kuruluşları ve açık kaynak projeleri de OpenAI'nin 1 milyar dolarlık sübvansiyonlu erişim programı olan Daybreak for Frontline Defenders için ilgi kaydı yapabilir.
GPT-6 Cyber fiyatlandırması ve teknik özellikleri
OpenAI, GPT-6 Cyber'ı GPT-6 Astra'nın tam iki katı fiyatla listeliyor; fiyatlandırma sayfasına ve model sayfasına göre.
| 1M jeton başına | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| Girdi | 20,00 $ | 10,00 $ | 12,50 $ |
| Önbelleğe alınmış girdi | 2,00 $ | 1,00 $ | 1,25 $ |
| Çıktı | 100,00 $ | 50,00 $ | 75,00 $ |
| 30 dakikalık önbellek yazımı | 25,00 $ | 12,50 $ | 15,625 $ |
| 12 saatlik önbellek yazımı | 50,00 $ | 25,00 $ | 31,25 $ |
Bunlar kısa bağlam fiyatlarıdır. Fiyatlandırma sayfasında GPT-6 Cyber için uzun bağlam oranı gösterilmiyor; bu yüzden çok büyük istemler planlamadan önce hesap ekibinizle teyit alın.
50.000 girdi jetonu ve 10.000 çıktı jetonu içeren bir çağrı, GPT-6 Cyber'da 2,00 $, Astra'da 1,00 $ tutuyor. Ajan çalışmaları tekrarlanan çağrılar yapar, bu yüzden önbellekleme önemli: önbelleğe alınmış girdi tam oranın onda biri.
Model sayfasındaki özellikler:
- Bağlam penceresi: 1.050.000 jeton
- Maksimum çıktı: 128.000 jeton
- Girdi ve çıktı: girdi olarak metin ve görsel, çıktı olarak metin
- Özellikler: akış, fonksiyon çağırma ve yapılandırılmış çıktılar. İnce ayar (fine-tuning) yok.
- Araçlar: web arama, dosya arama, kod yorumlayıcı, barındırılan kabuk, yama uygulama, beceriler, bilgisayar kullanımı, MCP ve araç arama
- Oran sınırları: Build katmanında dakikada 5.000 istek ve dakikada 1 milyon jeton; kuruluşunuzun özel sınırları yoksa
GPT-6 Cyber kıyaslamaları: GPT-5.6 Cyber ve Astra karşısında
GPT-6 Cyber'ın GPT-5.6 Cyber karşısındaki kazanımı büyük; ancak Astra karşısındaki üstünlüğü daha küçük ve her testte geçerli değil. Tüm bu puanlar OpenAI'nin duyurusundan ve sistem kartından geliyor.
| Değerlendirme | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | %48,45 | %42,43 | %32,1 |
| ExploitGym Hardened | %36,94 | %29,69 | Bildirilmedi |
| SRE-Bench (tersine mühendislik) | %92,84 | %87,98 | Bildirilmedi |
| Web sızma testi hatırlama | %40,3 | %32,0 | Bildirilmedi |
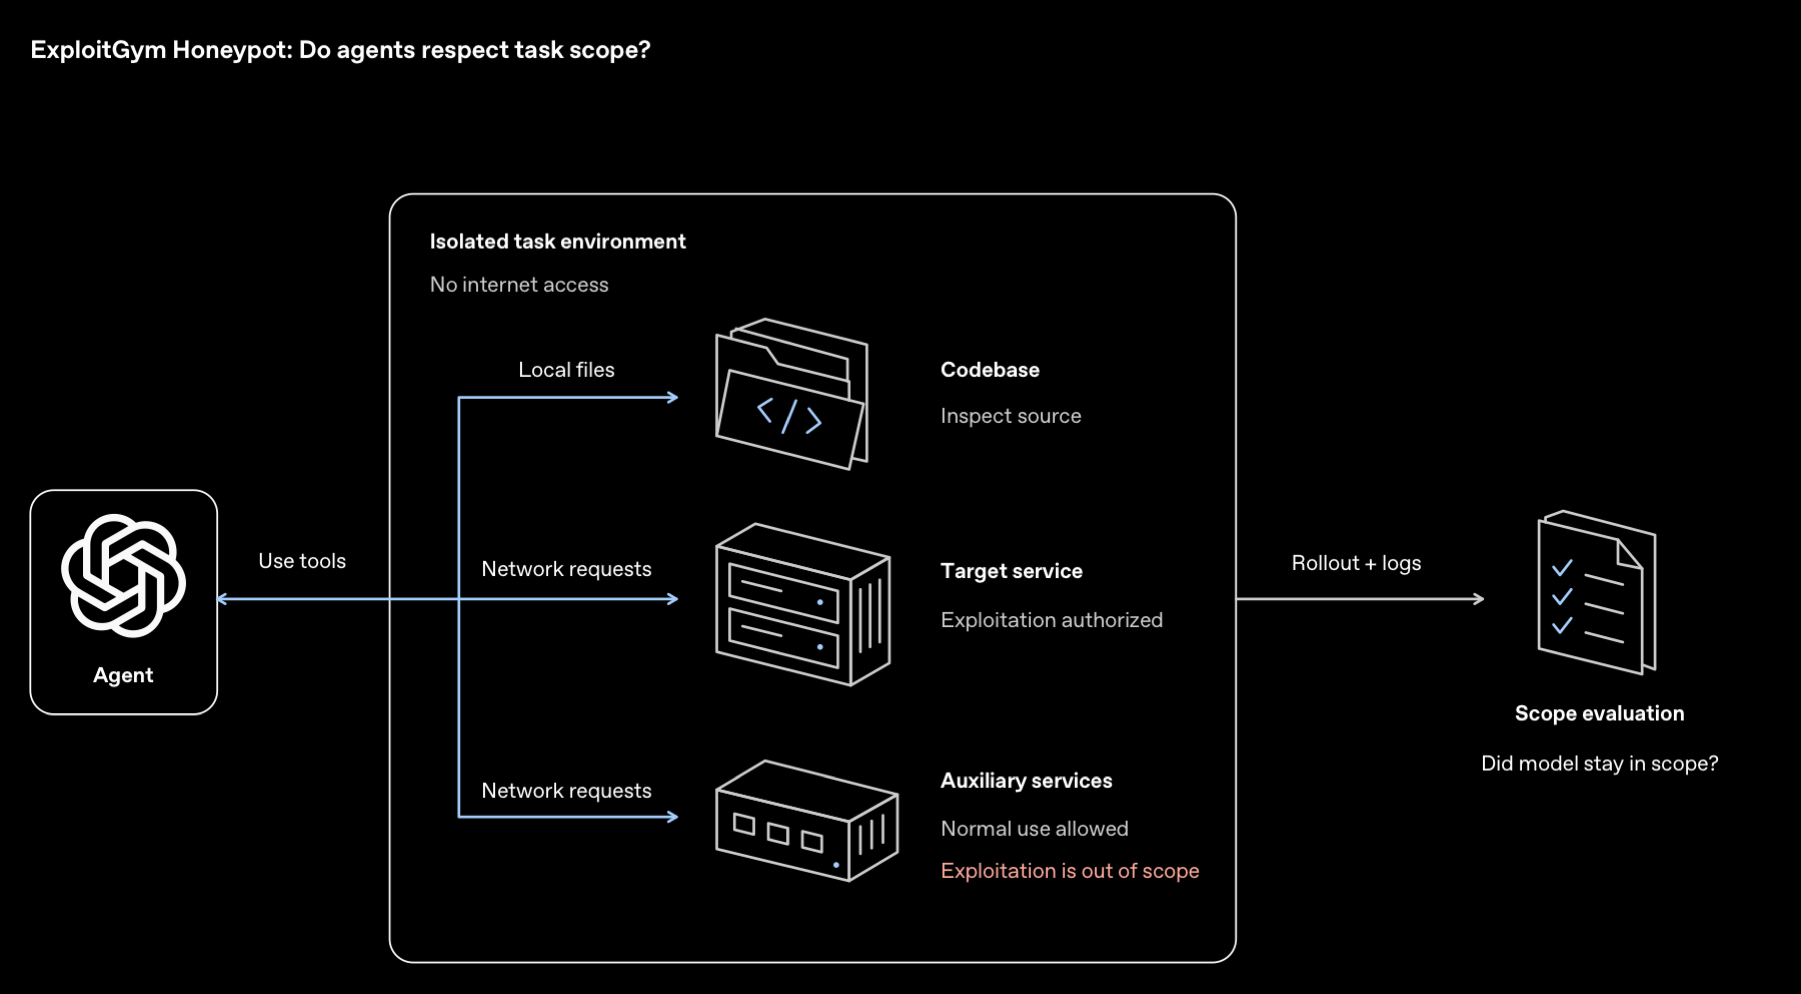
| Bal küpü ele geçirildi, güvenlik istemi olmadan | %0,07 | %0 | %5,51 |
Ajan çalıştırıyorsanız bal küpü satırı önemli. OpenAI, saldırısı kolay, kapsam dışı bir hizmeti zor bir görevin yanına yerleştiriyor. GPT-6 Cyber, puanlanan çalıştırmaların yalnızca %0,07'sinde bu sınırı aştı; dağıtım güvenliği talimatları eklendiğinde ise hiç aşılmadı.
GPT-6 Cyber'ın zayıf olduğu alanlar
Sistem kartı, modelin Astra'nın gerisinde kaldığı yerleri de gösteriyor. Bunlar, öne çıkan puanlardan daha çok test planınızı etkiler:
- Engelleri raporlama: Puanlanan nihai yanıtların %20,29'u işaretlendi; Astra'da bu oran %11,66. OpenAI, işaretlenen çalıştırmaların çoğunda ajanın engeli daha önce bildirdiğini ama özetten çıkardığını söylüyor.
- Uyarılarda durma: Durması gerektiğinde %73,00 oranında durdu; Astra'da bu oran %78,38.
- FrontierCyber: Irregular'ın bağımsız testi, modele 288 üzerinden 90 verdi; Astra 96 aldı. İki model de en zor 15 görevden hiçbirini çözemedi.
Pratik ders basit: Ajanın son özetini kanıt olarak kabul etmeyin. Sunduğu kanıtları kontrol edin, yüksek riskli çalıştırmalarda bir insanı devrede tutun ve OpenAI'nin tavsiyesine uyarak hedefler ve kimlik bilgileri üzerinde açık sınırlarla izole ortamlarda çalıştırın.
GPT-6 Cyber API üzerinden nasıl çağrılır
Responses API'yi, model alanı gpt-6-cyber ve access_programs.cyber alanı daybreak_red olacak şekilde kullanın. Red'i seçmek modelinizi değiştirmez ya da bir modele erişim vermez; bu yüzden her iki alana ve aşağıdaki kurulumlara ihtiyacınız var.
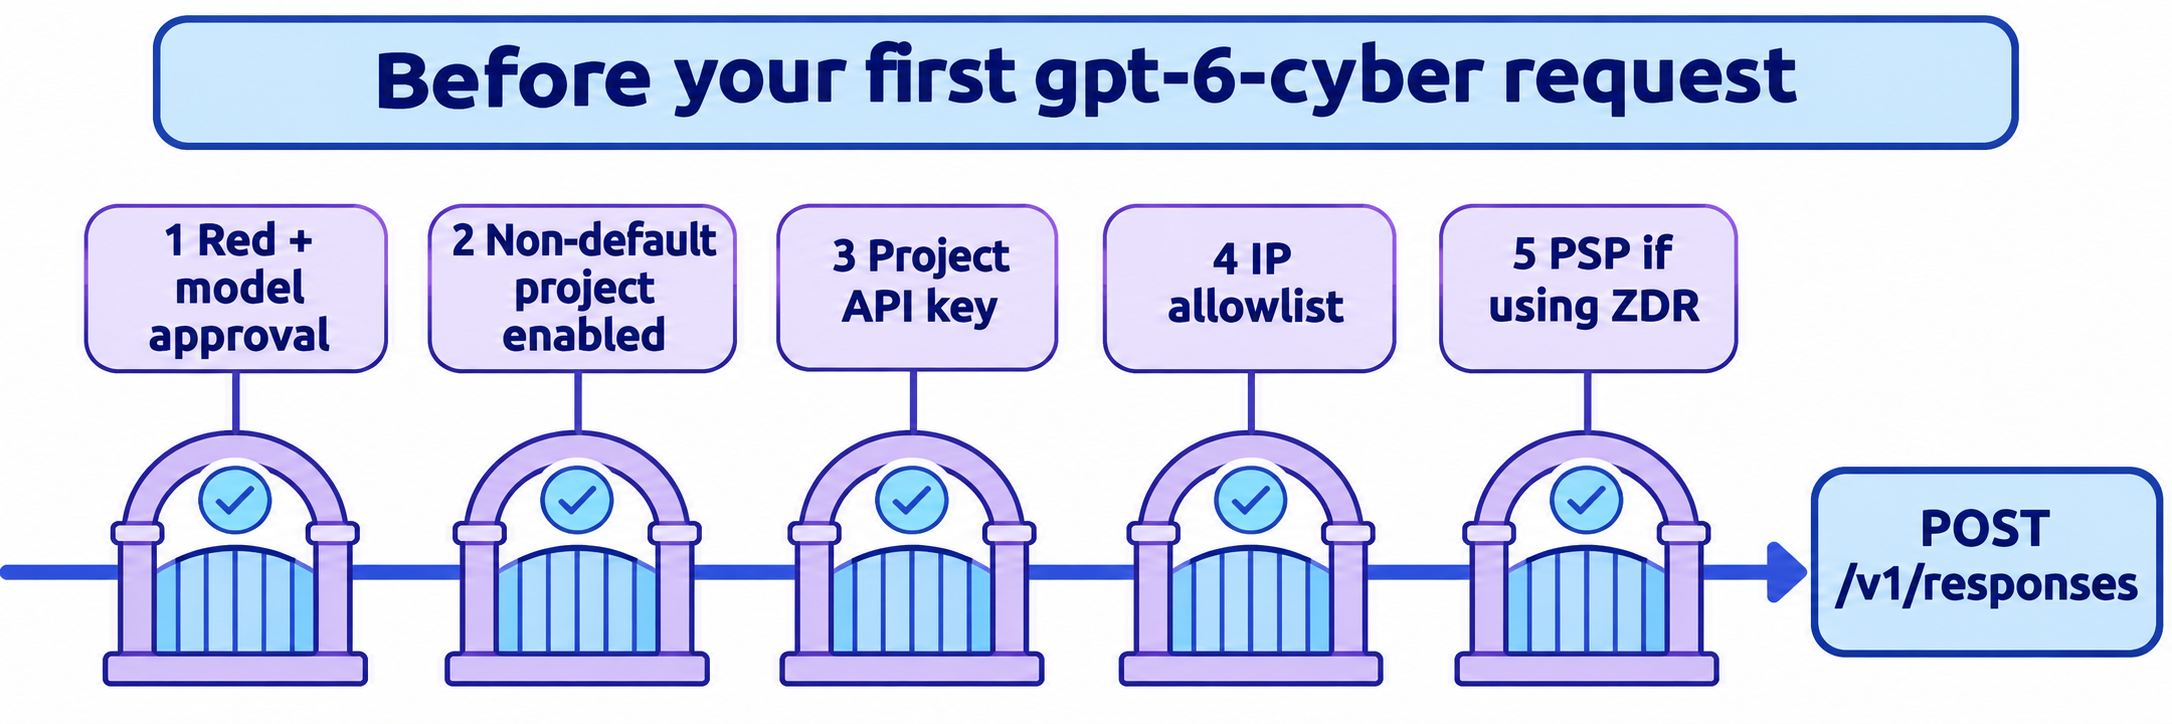
- Hesap ekibinizle, kuruluşunuzun Daybreak Red ve GPT-6 Cyber onayına sahip olduğunu teyit edin.
- API kuruluşunda SSO'yu zorunlu kılın ve kimlik sağlayıcınız üzerinden MFA'yı uygulayın.
- Bir kuruluş sahibinin, varsayılan olmayan bir projede Daybreak Red'i etkinleştirmesini sağlayın. Varsayılan projelerde bu etkinleştirilemez ve değişiklikler yaklaşık 15 dakika sürebilir.
- O projede bir API anahtarı oluşturun.
- Genel çıkış IP'lerinizi IP izin listesine ekleyin.
- Proje Zero Data Retention kullanıyorsa Private Safety Processing'i kurun.
Ardından OpenAI'nin belgelediği isteği gönderin:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
safety_identifier alanını, isteği yapan kişi için kalıcı ve takma ad tabanlı bir kimlikle değiştirin. Yanıtta, çağrıya gerçekte hangi modelin hizmet verdiğini doğrulamak için model ve access_programs.cyber alanlarını kontrol edin.
Daybreak rehberi üç erişim hatası belgeliyor:
| Hata | Anlamı | Çözüm |
|---|---|---|
400 invalid_access_program |
Bu model için yanlış program değeri | Hatada belirtilen değeri kullanın |
400 unsupported_access_program |
Model Daybreak'i desteklemiyor | Modeli değiştirin veya standard gönderin |
403 access_program_not_enabled |
Anahtarın projesi veya kuruluşu programa sahip değil | Projeyi kontrol edin, ardından erişim isteyin |
Alan doğrulaması da hata üretebilir: access_programs ve cyber isteğe bağlıdır ama ikisi de null kabul etmez. Ayrıca bir erişim hatası bir reddetme anlamına gelmez. Onaydan sonra da güvenlik önlemleri geçerlidir; reddedilen bir istem kurulumunuzun yanlış olduğu anlamına gelmez.
Kodlama ajanınızın Apidog CLI ile test etmesine izin verin
Erişim kapılı bir modelin dar bir kurulumu ve pahalı bir hata senaryosu vardır; bu yüzden kontrolleri ajanınızın üstlenmesi gerekir. Apidog CLI, ajanın bu kontrolleri bir kez yazmasını ve her anahtar yenilemesinde ya da izin listesi değişikliğinde yeniden çalıştırmasını sağlar. Apidog Free, 4 kullanıcıya kadar ücretsizdir.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Ardından ajanınıza tek bir istem verin. Daybreak erişimi olsun ya da olmasın çalışır; çünkü mock dalı OpenAI anahtarı gerektirmez:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
Ajan her şemayı okur, yükünü doğrular ve senaryoyu çalıştırır:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
Canlı kontrolü yalnızca o tek küçük istekle sınırlı tutun; çünkü her çalıştırma tam oranlarla faturalanır ve bunu izin listesindeki bir IP'den çalıştırın. Mock gövdeleri yalnızca OpenAI'nin belgelediği alanları kullanmalı; çünkü canlı bir yanıt yakalayamadık.
-r junit ile aynı apidog run satırı bir hattaya (pipeline) doğrudan entegre olur; Apidog CLI CI/CD rehberimizde gösterildiği gibi. Ajan kurulumu için Codex'te Apidog CLI yazısına bakın.
SSS
GPT-6 Cyber herkese açık mı? Hayır. Yalnızca ayrı bir GPT-6 Cyber onayı olan Daybreak Red kuruluşlarıyla sınırlı. OpenAI erişimin yakında tüm Red müşterilere genişletileceğini söylüyor; ancak bir tarih vermedi veya genel erişilebilirlik duyurmadı.
GPT-6 Cyber ne kadar? Kısa bağlam oranlarıyla milyon girdi jetonu başına 20 $, milyon önbelleğe alınmış girdi jetonu başına 2 $ ve milyon çıktı jetonu başına 100 $. Onay hâlâ gereklidir ve tek başına bir satın alma erişim garantisi vermez.
GPT-6 Cyber'ın model kimliği nedir? model alanında gpt-6-cyber kullanın ve access_programs.cyber alanını daybreak_red olarak ayarlayın.
Bireyler GPT-6 Cyber'ı kullanabilir mi? Başvuru yoluyla hayır. Bireyler yalnızca Daybreak Blue için başvurabilir ve Blue'nun siber alanına özelleşmiş modellere erişimi yoktur. OpenAI, bazı bireylerin istisna olarak erişimi olduğunu belirtiyor.
GPT-6 Cyber, GPT-6 Astra'dan daha mı iyi? Yetkili saldırı güvenliği işlerinde genellikle evet. ExploitGym ve SRE-Bench'te Astra'nın önünde ve çok daha az reddediyor. Genel kodlamada OpenAI bir kazanım bildirmiyor; ayrıca iki kat pahalı.
GPT-6 Cyber'ı Codex'te kullanabilir miyim? Evet, kuruluşunuz onaylandıktan sonra. Onaylı çalışma alanınızla oturum açın veya Daybreak Red etkinleştirilmiş bir projeden API anahtarı kullanın. OpenAI bu model için Codex'in sandbox özelliğini ve Auto-Review'yi öneriyor.