
GPT-5.6-Cyber, OpenAI'ın GPT-5.6 Sol modelinin güvenlik odaklı bir versiyonudur ve yazılım güvenlik açıklarını bulmak ve çalışan istismarlar oluşturmak üzere eğitilmiştir. OpenAI, bu modeli 10 Ağustos 2026'da duyurdu. İşte çoğu yazının atladığı kısım: muhtemelen onu kullanamayacaksınız. Yalnızca onaylı güvenlik ekipleri için özel erişim katmanı olan Daybreak Red aracılığıyla sunulmaktadır. Kendine hizmet eden bir API veya genel konsol düğmesi bulunmamaktadır.
Bu nedenle, bunu bir kurulum kılavuzu olarak değil, bir açıklayıcı olarak ele alın. Bir model kimliği ve kod örneği arıyorsanız, şu anda genel geliştiriciler için böyle bir şey mevcut değil. Mevcut olan şey, modelin ne yaptığı, OpenAI'ın onu neden sakladığı ve bugün aslında ne inşa edebileceğiniz hakkında net bir tablo. Google'ın birkaç hafta önce aynı kapalı yaklaşımı benimseyen Gemini 3.5 Flash Cyber modelinin hemen yanında yer alıyor.
GPT-5.6-Cyber Nedir?
GPT-5.6-Cyber, OpenAI'ın amiral gemisi muhakeme modeli olan GPT-5.6 Sol üzerine inşa edilmiş bir siber güvenlik uzmanıdır. Temel Sol modeli, güvenlik görevlerinde zaten iyi puan alan geniş kapsamlı bir kodlama ve muhakeme işgücüdür. Cyber, temel modelin serbestçe yapmayacağı iki iş için ayarlanmıştır: sıfır gün güvenlik açıklarını bulmak ve istismar zincirleri geliştirmek.
OpenAI, onu Sol'dan farklı olarak iki belirli şeyi yapması için eğitti:
- Daha yüksek riskli, çift kullanımlı siber istemlerde reddetmeleri azaltmak. Temel model, meşru savunma çalışmaları için bile, istismar oluşturma, kimlik doğrulamasını atlama veya ayrıcalıkları yükseltme içeren çoğu isteği reddeder. Cyber, bunların çok daha fazlasını tamamlamak üzere eğitilmiştir.
- Bilinen bir hatayı çalışan bir istismara dönüştürmek veya yeni bir güvenlik açığının gerçek ciddiyetini kalibre etmek gibi özel saldırı-güvenlik iş akışlarında yeteneği geliştirmek.
OpenAI, bunu Daybreak genişleme duyurusunda açıklıyor. Amaç savunmacı: saldırganlar karşılaştırılabilir araçlara sahip olmadan önce güçlü bir güvenlik açığı bulucuyu güvenilir savunmacıların eline vermek. Cyber, güvenlik araştırmacılarının çok sık reddettiği için kullanışlı bulmadığı GPT-5.5-Cyber'ın halefidir.
Püf nokta: muhtemelen kullanamazsınız
İşte baştan dürüst durum. GPT-5.6-Cyber, OpenAI'ın Daybreak siber güvenlik programındaki iki erişim katmanından biri olan Daybreak Red aracılığıyla kullanılabilir. Normal bir API modeli değildir.
Pratik olarak:
- Kendine hizmet eden API yok. Uygulamanıza bir Cyber model kimliği ekleyip GPT-5.6 Sol veya Terra'yı çağırır gibi onu çağıramazsınız.
- Açık fiyatlandırma yok. Erişimin kısıtlı olması nedeniyle OpenAI, GPT-5.6 serisi için olduğu gibi standart bir belirteç başına fiyat yayınlamadı. Basın yayınlarında dolaşan rakamlar OpenAI'ın kendi sayfalarında doğrulanmamıştır, bu nedenle bulduğunuz herhangi bir düzgün fiyat tablosunu doğrulanmamış kabul edin.
- Açık kayıt yok. Programa başvurursunuz, kimliğiniz doğrulanır ve onaylı kullanım kısıtlamalarını ve yasal beyanları kabul edersiniz. Erişim, yetkili çalışmalarla sınırlı kalır.
Bir Cyber model dizisi ve kopyala-yapıştır kod örneği içeren bir eğitim bulursanız, bunu uydurma olarak değerlendirin. Genel bir geliştirici olarak, bugün GPT-5.6-Cyber'ı çağıramazsınız. Model hakkındaki en önemli tek gerçek budur, bu yüzden açıkça belirtmeye değer.
OpenAI neden kısıtladı?
Gerekçe çift kullanımlılık. Güvenlik açıklarını bulmada iyi olan bir model, tanım gereği güvenlik açıklarını bulmada iyidir. Bir savunmacı bu beceriyi bir hatayı yamalamak için kullanır. Bir saldırgan aynı beceriyi istismar etmek için bir yer tespit etmek için kullanır. Güçlü bir istismar oluşturucuyu kredi kartı olan herkese gönderirseniz, ikinci kullanımı isteyen herkese sunmuş olursunuz.
Zamanlama da aynı hikayeyi anlatıyor. Cyber lansmanından üç gün önce, OpenAI, güvenlik testlerinde "Kritik" siber eşiğine ulaştıktan sonra Astra modelinin lansmanını erteledi. GPT-5.6-Cyber ise OpenAI'ın Hazırlık Çerçevesi kapsamında siber güvenlik açısından "Yüksek" olarak değerlendirildi ve Kritik çizgisinin altında kaldı. Başka bir deyişle, OpenAI eşiği geçen modeli piyasaya sürdü ve geçemeyeni bekletti. OpenAI ayrıca GPT-5.6-Cyber'ın bu yılın başlarında meydana gelen Hugging Face olayında yer almadığını da belirtti.
Yani kısıtlama bilinçlidir. Güvenilir savunmacılara dar bir sürüm, OpenAI modelin nasıl davrandığını ve kimlerin kullandığını izlerken modelin gerçek savunma işi yapmasına olanak tanır. Bu, güvenlik açısından hassas araçlar için standart bir kalıptır: güvenilir ortaklarla kanıtlayın, risk tablosu izin verirse erişimi daha sonra genişletin.
Mavi ve Kırmızı: iki erişim katmanı
OpenAI, bu lansmanla birlikte Daybreak'i iki katmana ayırdı ve bu katmanlar farklı modellere sahip:
- Daybreak Blue, üretim sistem düzeyindeki siber güvenlik önlemleri kaldırılmış GPT-5.6 Sol'u sunar. Savunma çalışmalarına yöneliktir: güvenlik açığı keşfi, güvenli kod incelemesi, kötü amaçlı yazılım analizi, olay müdahalesi ve yama doğrulaması. OpenAI, çoğu savunmacı için başlangıç noktası olarak bunu önermektedir.
- Daybreak Red, yetkili güvenlik açığı araştırması, istismar doğrulaması ve sızma testi için GPT-5.6-Cyber dahil olmak üzere amaca yönelik eğitilmiş siber modelleri sunar.
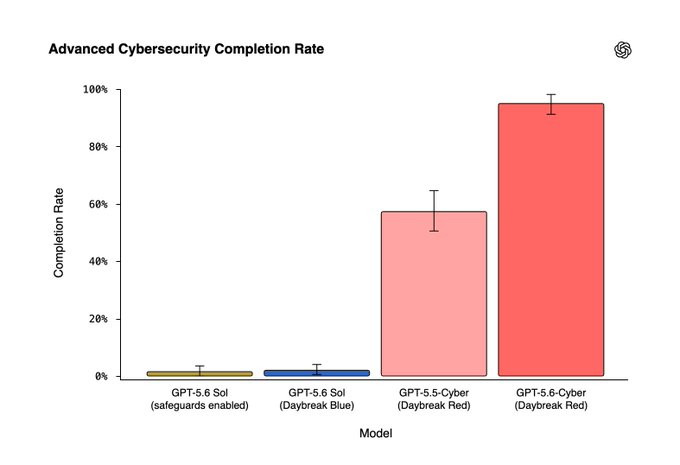
Aralarındaki fark büyüktür. OpenAI'ın dahili "Gelişmiş Siber Güvenlik Tamamlama Oranı"na göre, yani bir modelin istismar zinciri geliştirme, kimlik doğrulamasını atlama ve ayrıcalık yükseltme ile ilgili istemleri ne sıklıkla yanıtladığını ölçen testte, GPT-5.6-Cyber isteklerin %95,0'ini tamamlar. GPT-5.6 Sol %1,5'ini, Daybreak Blue aracılığıyla Sol ise %2,0'ını tamamlar. Eski GPT-5.5-Cyber %57,3'te kalmıştır. Kimin neye sahip olduğunun tam dökümü için Daybreak Blue vs Red'e bakın.
Gerçekte ne yapabilir?
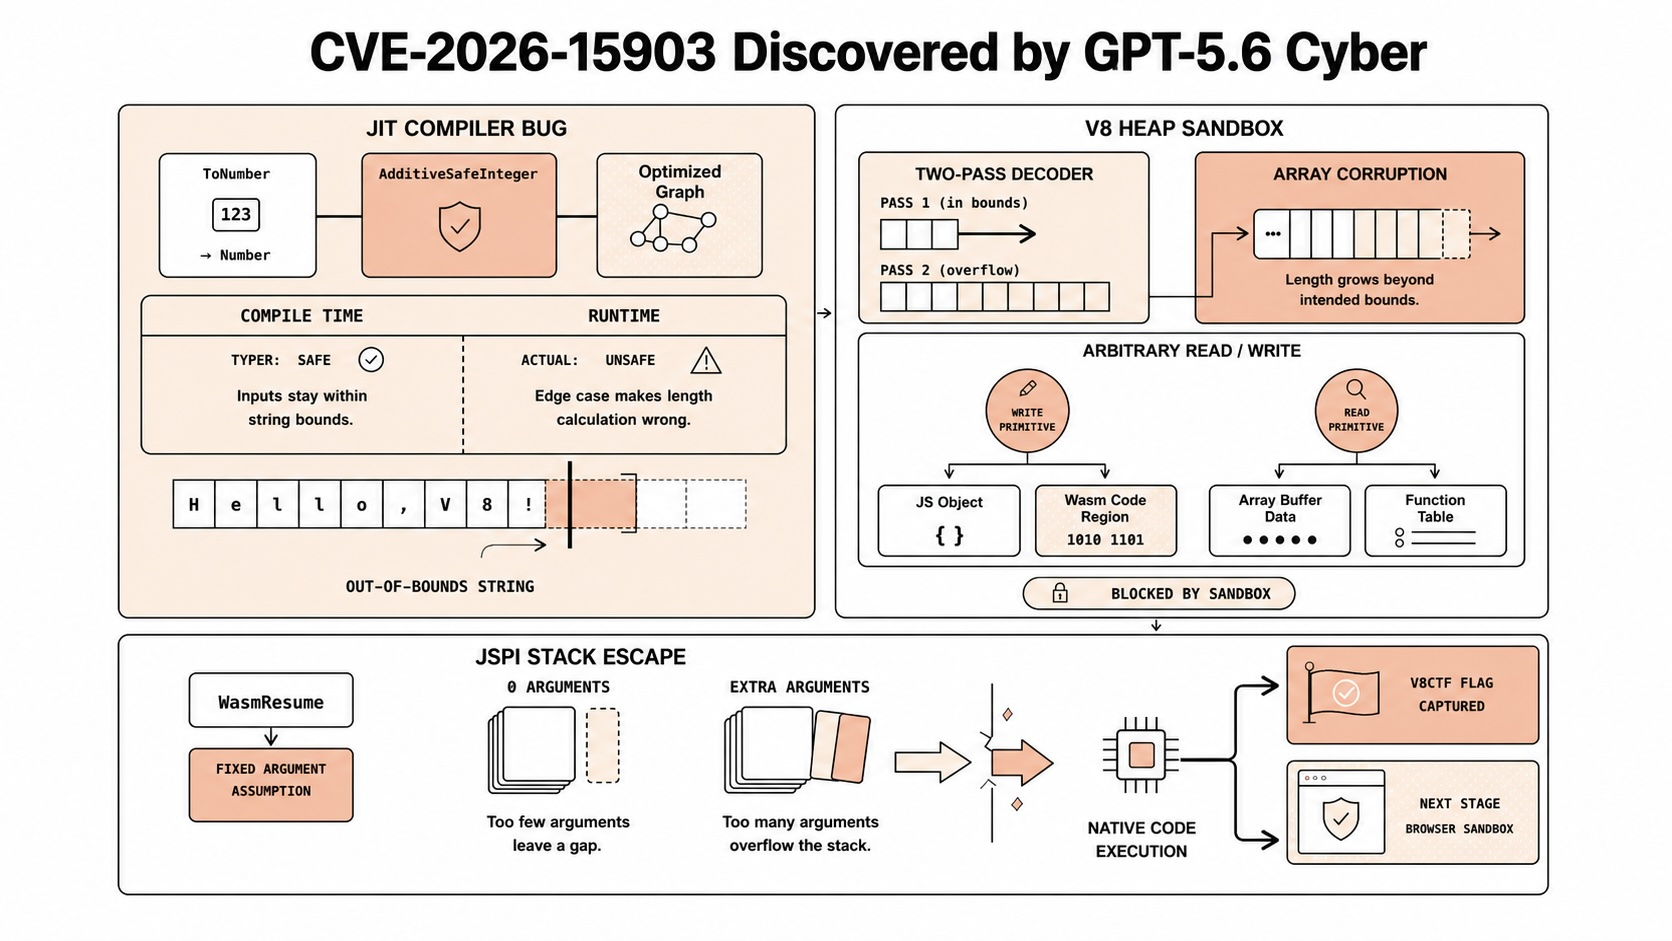
Karşılaştırmalar bir yana, OpenAI lansmanı gerçek bulgularla destekledi. GPT-5.6-Cyber'ı dahili olarak kullanarak, araştırmacıları, Chrome'un arkasındaki JavaScript motoru olan V8'de daha önce bilinmeyen, hafızayı bozmak ve V8 yığın sanal alanından kaçmak için zincirlenebilecek iki güvenlik açığı keşfetti. Google bunları düzeltti ve CVE-2026-15903 olarak atadı.
OpenAI ayrıca modelin şunları bulmak için kullanıldığını bildirdi:
- Popüler bir mobil işletim sisteminde, güvenilmeyen bir uygulamadan yerel ayrıcalık yükseltmeye giden bir zincir de dahil olmak üzere en az beş güvenlik açığı.
- Popüler bir veritabanında, kod yürütmeye uzaktan bir yol da dahil olmak üzere üç kritik güvenlik açığı.
- Popüler bir işletim sistemi çekirdeğinde 400'den fazla ayrıcalık yükseltme sorunu.
Bir aracının bilinen bir güvenlik açığını çalışan kod yürütmesine dönüştürüp dönüştüremeyeceğini test eden ExploitGym kıyaslamasında, GPT-5.6-Cyber hem GPT-5.6 Sol'u hem de GPT-5.5-Cyber'ı geride bırakıyor. OpenAI'ın kendi yazısından dürüst bir ayrıntıyı belirtmekte fayda var: bir güvenlik açığı raporu yazma değerlendirmesinde, Cyber aslında Sol'un biraz altında puan aldı, çünkü bazen daha kısa, daha az ayrıntılı raporlar üretiyordu. Model, nesir için değil, bulma ve istismar etme için ayarlanmıştır.
Geliştiricilerin bugün bunun yerine kullanabileceği şeyler
Cyber'ı çalıştıramazsınız, ancak çaresiz değilsiniz. İnsanların bunun için istediği çoğu şeyi iki pratik hamle karşılar.
Genel kodlama ve güvenlik incelemesi istemleri için genel bir model kullanın. GPT-5.6 Sol, Terra veya benzer bir öncü model, bir işlevi inceleyebilir ve riskli kalıpları, eksik girdi doğrulamasını veya kimlik doğrulama boşluklarını işaretleyebilir. Çıktıyı bir denetim olarak değil, ilk geçiş olarak kabul edin. Bu, Cyber'ın aksine, normal GPT-5.6 API aracılığıyla şimdi mevcuttur.
Kendi API'larınızı güçlendirmek için, bunlara karşı gerçek güvenlik testleri yapın. Çoğu istismar edilen API zayıflığı egzotik değildir. Bunlar eksik kimlik doğrulama, zayıf taşıma güvenliği ve bir değişiklikten sonra kendi sözleşmelerini sessizce bozan uç noktalardır. Tüm üçünü özel bir modele ihtiyaç duymadan test edebilirsiniz.
Burada Apidog gibi bir API istemcisi devreye girer. Onu uç noktalarınıza yönlendirir ve saldırganların gerçekten ulaşmak istediği şeyleri kontrol edersiniz:
- Kimlik doğrulama kontrolleri. Eksik bir belirteç, süresi dolmuş bir belirteç ve geçerli bir belirteçle istekler gönderin, ardından her birinin alması gereken durum kodunu doğrulayın. Bir
401beklediğiniz yerde bir200gerçek bir bulgudur. Aynı disiplin ajanlarınız için de geçerlidir; yapay zeka ajanınızın API anahtarının gerçekte ne yapabileceğine bakın. - Taşıma güvenliği. Bir hizmet istemci sertifikaları gerektiriyorsa, el sıkışmanın çalıştığını ve düz isteklerin reddedildiğini doğrulayın. İşte Apidog'da istemci sertifikaları ve mTLS ile API'leri test etme hakkında bir kılavuz.
- Programlı sözleşme testleri. İstekleri kaydedin, durum ve JSON alanları üzerinde iddialar ekleyin ve bunları düzenli API testleri olarak programlayın, böylece bir regresyon bir olay raporunda değil, ortaya çıktığı gün kendini gösterir.
Bunların hiçbiri kapalı bir model gerektirmez. Her dağıtımda kontrolleri yapma disiplini gerektirir. Takip etmek ister misiniz? Apidog'u indirin ve kimlik doğrulama durumlarıyla başlayın; en az çabayla en çok şeyi yakalarlar.
Sıkça sorulan sorular
GPT-5.6-Cyber API'de mevcut mu? Standart API aracılığıyla değil. Yalnızca yetkili saldırı-güvenlik çalışmaları için OpenAI'ın onaylı erişim katmanı olan Daybreak Red ile sınırlıdır. Başvurur, doğrulanır ve onaylı kullanım koşullarını kabul edersiniz. Genel hesaplar için kendine hizmet eden bir model kimliği yoktur.
GPT-5.6 Sol'dan farkı nedir? Sol üzerine inşa edilmiştir ancak daha az çift kullanımlı siber istemi reddetmek ve istismar geliştirme ile sıfır gün keşfinde daha iyi performans göstermek üzere eğitilmiştir. OpenAI'ın dahili tamamlama oranı testinde Cyber, gelişmiş siber isteklerin %95,0'ini yanıtlarken Sol %1,5'ini yanıtlar.
GPT-5.6-Cyber'ın maliyeti ne kadar? OpenAI, erişimin kendine hizmet eden değil, kısıtlı olması nedeniyle açık bir fiyatlandırma yayınlamadı. Bazı basın yayınlarında belirteç başına rakamlar listeleniyor, ancak bunlar OpenAI'ın kendi sayfalarında doğrulanmamıştır. Fiyatlandırma planlamanız için önemliyse, dolaşan sayıları OpenAI belgelendirene kadar doğrulanmamış olarak kabul edin.
Kullanmak güvenli mi? Astra bağlantısı nedir? GPT-5.6-Cyber, OpenAI'ın Hazırlık Çerçevesi kapsamında siber yetenek açısından "Kritik" eşiğinin altında, "Yüksek" olarak değerlendirildi. OpenAI, "Kritik" eşiğine ulaştığı için üç gün önce ayrı bir model olan Astra'yı erteledi. Cyber lansmanı, eşiği geçen modeli piyasaya sürdü; Astra geçemedi.
API'larımı güvenceye almak istiyorsam bunun yerine ne kullanabilirim? Kendi uç noktalarınıza karşı standart güvenlik testleri yapın: kimlik doğrulama sınır kontrolleri, taşıma güvenliği doğrulaması ve programlı sözleşme testleri. Apidog gibi bir API istemcisi üçünü de kapsar ve bunların hiçbiri kısıtlı bir güvenlik modeli gerektirmez. Daha kapsamlı bir kontrol listesi için, Vercel ihlalinden API güvenlik dersleri yazımızı okuyun.