
Gemini 3.5 Flash Cyber, Google'ın Flash modelinin güvenlik odaklı bir versiyonudur ve yazılım açıklarını bulmak ve düzeltmek için ayarlanmıştır. Diğer iki Flash seviyesi modeliyle birlikte 21 Temmuz 2026'da piyasaya sürüldü. İşte çoğu makalenin atladığı kısım: Muhtemelen henüz kullanamazsınız. Bu, yalnızca hükümetlere ve güvenilir ortaklara açık, sınırlı erişimli bir pilottur. Genel bir API'si veya genel bir fiyatlandırması yoktur.
Bu nedenle, bunu bir kurulum kılavuzu olarak değil, bir açıklayıcı olarak ele alın. Cyber için bir API anahtarı ve kod örneği arıyorsanız, şu anda böyle bir şey mevcut değil. Mevcut olan şey, modelin ne yaptığına, Google'ın onu neden sakladığına ve bugün aslında neyle geliştirme yapabileceğinize dair net bir tablo.
Gemini 3.5 Flash Cyber Nedir?
Gemini 3.5 Flash Cyber bir güvenlik açığı uzmanıdır. Google'ın kodlardaki güvenlik açıklarını bulmayı ve düzeltmeyi amaçlayan CodeMender çabasının bir parçasıdır. Genel Flash modeli, geniş kapsamlı bir kodlama ve akıl yürütme iş yüküdür. Cyber ise tek bir iş için ayarlanmıştır: kodlardaki güvenlik açıklarını tespit etmek ve bunlar için yamalar önermek.
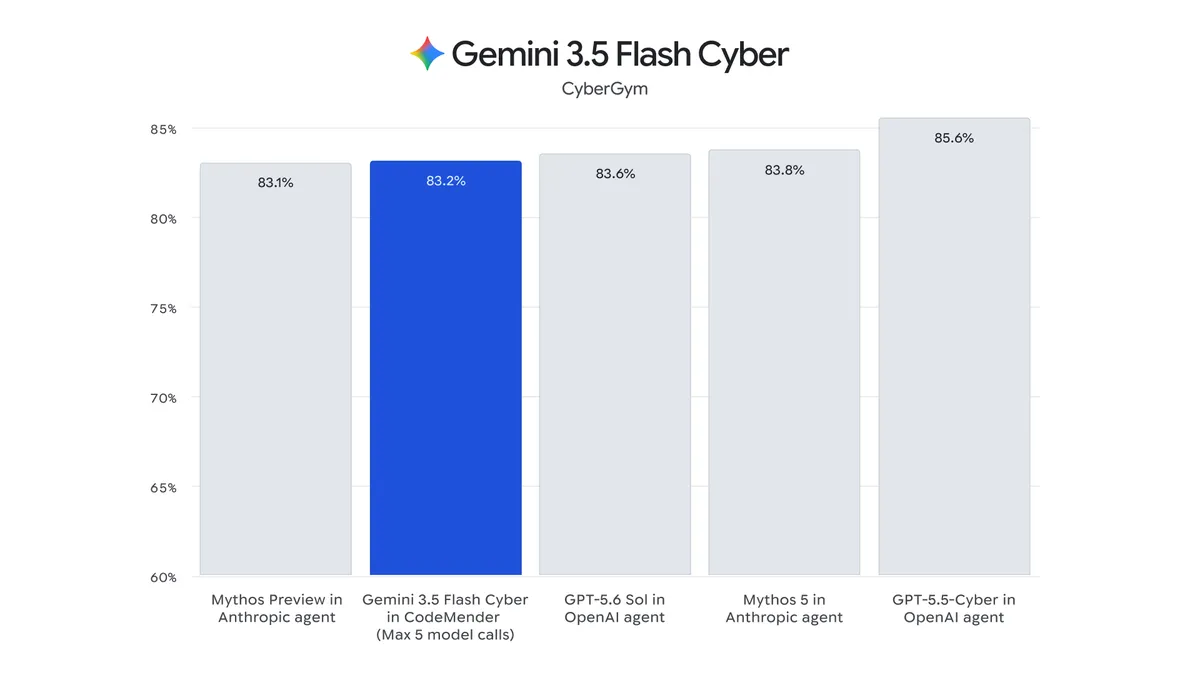
Google bunu, daha geniş Flash yenilemesini de kapsayan Gemini modelleri gönderisinde duyurdu. Genel Flash seviyesi hakkında bilgiyi DeepMind Flash model sayfasında okuyabilirsiniz. Cyber, ailenin güvenlik odaklı üyesi olarak bu modellerin yanında yer almaktadır.
İki şeyi karıştırmamak gerekir. CodeMender programdır; Gemini 3.5 Flash Cyber ise ondan çıkan modeldir. Ve ismi gerçekten "3.5 Flash Cyber", 3.6 değil. Bu sürüm uyumsuzluğu hakkında daha fazla bilgi aşağıda.
İşin püf noktası: Muhtemelen henüz kullanamazsınız
İşte baştan dürüst durum. Gemini 3.5 Flash Cyber, sınırlı erişimli bir pilottur. Google, bunu yalnızca hükümetlere ve güvenilir ortaklara sunmuştur. Genel kullanıma açık değildir.
Pratik terimlerle:
- Genel API yok. Uygulamanıza bir Cyber model kimliği ekleyemez ve genel bir Gemini modelini çağırır gibi onu çağıramazsınız.
- Genel fiyatlandırma yok. Google, açık erişim fiyatı olmadığı için token başına bir oran yayınlamadı. Bunu, Gemini API fiyatlandırma belgelerinde listelenen oranlara sahip standart Flash modelleriyle karşılaştırın.
- Kendi kendine kayıt imkanı yok. Genel bir geliştirici hesabı için Cyber'ı açan bir konsol düğmesi yoktur.
Cyber API kodu, bir model dizisi ve düzgün bir fiyat tablosu içeren bir "eğitim" bulursanız, bunu uydurma olarak değerlendirin. Google bunların hiçbirini genel kullanıma sunmadı. Bu, modelle ilgili en önemli gerçektir, bu yüzden açıkça belirtmekte fayda var: Genel bir geliştirici olarak, Gemini 3.5 Flash Cyber'a bugün erişemezsiniz.
Google neden erişimini kısıtladı?
Mantık çifte kullanımlıdır. Güvenlik açıklarını bulmakta iyi olan bir model, tanım gereği güvenlik açıklarını bulmakta iyidir. Bu beceri, bir savunucu kullandığında bir kusuru düzeltir. Aynı beceri, bir saldırgan kullandığında saldırmak için bir kusuru bulur. Güçlü bir güvenlik açığı bulucuyu kredi kartı olan herkese sunarsanız, bu ikinci kullanımı isteyen herkese vermiş olursunuz.
Bu yüzden Google dar kapsamlı başlıyor. Hükümetlere ve güvenilir ortaklara sınırlı bir sürüm, modelin savunma amaçlı çalışmasına, gerçek sistemleri güçlendirmesine olanak tanırken, Google modelin nasıl davrandığını ve kimin kullandığını izler. Bu, güvenlik açısından hassas araçlar için normal bir yöntemdir: önce onaylanmış ortaklarla kanıtlayın, risk tablosu izin verirse erişimi daha sonra genişletin.
Bu aynı zamanda zaman çizelgesini Google'ın belirlemesi anlamına geliyor. Taahhüt edilmiş bir genel lansman tarihi yok ve normal bir modelden bekleyeceğiniz şekilde tam olarak açık bir sürüm asla olmayabilir. Kullanamayacağınız modeli değil, kullanabileceğiniz modeli esas alarak plan yapın.
Flash ailesinde nerede yer alıyor?
21 Temmuz'daki yenileme üç Flash seviyesi modeliyle geldi ve sürüm numaralandırması gerçekten kafa karıştırıcı. İşte harita:
- Gemini 3.6 Flash genel iş yüküdür. Çoğu geliştiricinin tercih edeceği model budur: geniş kodlama ve akıl yürütme, 1 milyon token bağlam penceresi, Google AI Studio'da ücretsiz bir katman ve milyon girdi tokeni başına 1.50 dolar ve milyon çıktı tokeni başına 7.50 dolar genel fiyatlandırma. Tam detaylar Gemini 3.6 Flash nedir makalesinde.
- Gemini 3.5 Flash-Lite ucuz, yüksek hacimli katmandır. Üçü arasında en hızlısıdır, saniyede yaklaşık 350 çıktı tokeni üretir, milyon girdi başına 0.30 dolar ve milyon çıktı başına 2.50 dolar olarak fiyatlandırılmıştır. Detaylar Gemini 3.5 Flash-Lite nedir makalesinde.
- Gemini 3.5 Flash Cyber burada ele alınan sınırlı erişimli güvenlik uzmanıdır. Yalnızca hükümetlere ve güvenilir ortaklara açıktır, genel API'si veya genel fiyatı yoktur.
Sayıları fark edin. İş yükü 3.6'ya sıçradı, ancak Flash-Lite ve Cyber her ikisi de 3.5'te kaldı. Bu, Google'ın bir yazım hatası değil; üç model farklı sürüm izlerinde. İki genel seçeneği karşılaştırıyorsanız, Gemini 3.6 Flash vs 3.5 Flash makalesi gerçekten neyin değiştiğini açıklıyor. Cyber ise farklıdır: üçlünün genel bir geliştiricinin erişemeyeceği tek üyesidir.
Geliştiricilerin bugün bunun yerine kullanabilecekleri nelerdir?
Cyber'ı çalıştıramasanız da, çaresiz değilsiniz. İnsanların çoğunun aradığı şeyleri kapsayan iki pratik adım var.
Genel kodlama ve güvenlik incelemesi istemleri için Gemini 3.6 Flash kullanın. Bu herkese açıktır, ücretsiz bir katmanı vardır ve yetenekli bir kod modelidir. Bir fonksiyonu yapıştırıp ondan riskli desenleri, eksik girdi doğrulamayı veya kimlik doğrulama boşluklarını işaretlemesini isteyebilirsiniz. Uzmanlaşmış bir güvenlik açığı bulucu değildir ve çıktısını bir denetimden ziyade ilk bir pas olarak ele almalısınız. Ama şu anda mevcut, Cyber ise değil.
Kendi API'lerinizi güçlendirmek için normal güvenlik testlerini uygulayın. Çoğu gerçek dünya API zayıflığı egzotik değildir. Bunlar eksik kimlik doğrulama, zayıf aktarım güvenliği ve bir değişiklikten sonra kendi sözleşmelerini sessizce bozan uç noktalardır. Bu üçünü de özel bir model olmadan test edebilirsiniz.
İşte buraya Apidog gibi bir API istemcisi devreye giriyor. Onu uç noktalarınıza yönlendirir ve aslında istismar edilen şeyleri kontrol edersiniz:
- Kimlik doğrulama kontrolleri. Eksik bir token, süresi dolmuş bir token ve geçerli bir token ile istekler gönderin, ardından her birinin alması gereken durum kodunu aldığından emin olun.
401beklediğiniz yerde bir200gerçek bir bulgudur. - Aktarım güvenliği. Bir hizmet istemci sertifikaları gerektiriyorsa, el sıkışmanın çalıştığını ve düz isteklerin reddedildiğini doğrulayın. Apidog'da istemci sertifikaları ve mTLS ile API'leri test etme hakkında bir rehber burada.
- Zamanlanmış sözleşme testleri. İstekleri kaydedin, durum ve JSON alanları üzerinde iddialar ekleyin ve bunları düzenli API testleri olarak planlayın, böylece bir regresyon bir olay raporunda değil, ortaya çıktığı gün belli olur.
Bunların hiçbiri sınırlı erişimli bir model gerektirmez. Her dağıtımınızda bu kontrolleri çalıştırma disiplini gerektirir. Takip etmek ister misiniz? Apidog'u indirin ve kimlik doğrulama durumlarıyla başlayın; en az çabayla en çok şeyi yakalarlar.
Sıkça Sorulan Sorular
Gemini 3.5 Flash Cyber'a erişebilir miyim? Hayır. Hükümetler ve güvenilir ortaklar için sınırlı erişimli bir pilottur. Genel halka açık değildir ve onu açmak için kendiliğinden bir yol yoktur.
Erişim nasıl talep edilir? Erişim davetiyeye ve ortaklığa dayalıdır, açık kayıta değil. Bunu sağlayan genel bir form yoktur. Kuruluşunuz bir devlet kurumu veya yerleşik bir Google güvenlik ortağı ise, yol Google ilişkiniz üzerinden ilerler. Diğer herkes, durumdaki herhangi bir değişiklik için Google'ın resmi kanallarını, Google blogunu ve DeepMind model sayfalarını izlemelidir.
Bir API'si veya yayınlanmış bir fiyatı var mı? Genel olarak yok. Genel kullanım için çağrılabilir bir model kimliği ve token başına bir oran yok. Bir sayfa öyle gösteriyorsa, Google'dan değildir.
CodeMender nedir? Google'ın kodlardaki güvenlik açıklarını bulma ve düzeltme çabasıdır. Gemini 3.5 Flash Cyber, bu iş için ayarlanmış modeldir. CodeMender'ı program, Cyber'ı ise içindeki model olarak düşünün.
Bu arada güvenlik çalışmaları için ne kullanmalıyım? Kod incelemesi istemleri için genel Gemini 3.6 Flash'ı kullanın ve kendi hizmetlerinize karşı standart API güvenlik testlerini, kimlik doğrulama, mTLS ve sözleşme kontrollerini uygulayın. Bu kombinasyon çoğu ekibin ihtiyaç duyduğu alanı kapsar.
Kısa versiyon
Gemini 3.5 Flash Cyber, Google'ın CodeMender çabasının bir parçası olarak güvenlik açıklarını bulmak ve düzeltmek gibi dar bir görevi olan gerçek bir modeldir. Ayrıca erişimi sınırlıdır. Hükümetler ve güvenilir ortaklar onu kullanabilir; siz muhtemelen kullanamazsınız ve çalışabileceğiniz genel bir API veya fiyatlandırma yoktur. Size bir Cyber kurulum rehberi satan herkes, Google'ın piyasaya sürmediği bir şeyi satıyor demektir.
Faydalı çıkarım, bugün neler yapabileceğinizdir. Genel kodlama ve güvenlik incelemesi istemleri için Gemini 3.6 Flash'a başvurun ve kendi API'lerinizi sorunları gerçekten yakalayan testlerle güçlendirin. Erişim durumu değişirse Google'ın resmi kanallarını takip edin.