

Uygulama geliştirirken, üçüncü taraf API'leri, uygulama işlevselliğini artırmak ve entegrasyonu teşvik etmek için paha biçilmezdir, ancak aynı zamanda hem veri bütünlüğünü hem de kullanıcı gizliliğini tehlikeye atabilecek önemli güvenlik riskleri de oluştururlar. Bu makale, üçüncü taraf API'lerin oluşturduğu güvenlik zorluklarına odaklanarak, sistemlerinizi korumak için en iyi uygulamaları sunmaktadır. Güçlü API güvenlik önlemlerinin önemini vurgulamak için gerçek dünya güvenlik ihlali örneklerini inceleyeceğiz ve kullanıcı güvenini ve veri korumayı sürdürmek için kritik olan yasal ve uyumluluk yönlerini tartışacağız.
Riskleri Anlamak
Üçüncü taraf API'lerini uygulamalarınıza entegre etmek sayısız fayda sunar, ancak aynı zamanda çeşitli güvenlik riskleri de beraberinde getirir. İşte potansiyel tehlikelere derinlemesine bir bakış:
Veri İhlalleri
Üçüncü taraf API'lerini kullandığınızda, hassas veriler genellikle uygulamanız ile üçüncü taraf hizmet arasında dolaşır. API yeterince güvenli değilse, bu veriler kötü niyetli aktörler tarafından yakalanabilir ve bu da veri ihlallerine yol açabilir. Bu verileri aktarım sırasında korumak için HTTPS gibi şifreleme protokollerinin kullanıldığından emin olmak çok önemlidir.
Yetkisiz Erişim
Uygun kimlik doğrulama ve yetkilendirme mekanizmaları olmadan, üçüncü taraf API'leri yetkisiz erişim için geçitler haline gelebilir. Kötü niyetli kullanıcılar, sistemlerinize ve verilerinize erişmek için güvenlik açıklarından yararlanabilirler. OAuth ve API anahtarları gibi güçlü kimlik doğrulama yöntemlerinin uygulanması, yalnızca yetkili kullanıcıların API'lerinize erişebilmesini sağlayarak bu riski azaltmaya yardımcı olur.
Harici Güvenliğe Bağımlılık
Üçüncü taraf API'lerine güvendiğinizde, aynı zamanda API sağlayıcısının güvenlik uygulamalarına da güveniyorsunuz demektir. Güvenlik önlemleri yetersizse, uygulamanız savunmasız hale gelir. Üçüncü taraf sağlayıcılarınızın güvenlik politikalarını ve uygulamalarını, standartlarınızla uyumlu olduğundan emin olmak için düzenli olarak inceleyin.
Yetersiz Giriş Doğrulama
Üçüncü taraf API'leri, girdileri düzgün bir şekilde doğrulamadıkları takdirde çeşitli enjeksiyon saldırılarına karşı savunmasız olabilir. Saldırganlar, kötü amaçlı kod yürütmek veya verileri manipüle etmek için bu güvenlik açıklarından yararlanabilirler. Hem uygulamanızın hem de API sağlayıcısının girdileri doğrulaması ve temizlemesi, bu tür saldırıları önleyebilir.
Hız Sınırlama ve Kötüye Kullanım
Hız sınırlaması uygulamayan API'ler kötüye kullanıma açıktır. Kötü niyetli aktörler, hizmet reddi saldırılarına yol açarak sisteminizi aşırı isteklerle bunaltabilir. Hız sınırlama ve daraltma mekanizmalarının uygulanması, isteklerin hacmini kontrol etmeye ve kötüye kullanıma karşı korumaya yardımcı olur.
İzleme ve Kaydetme
Uygun izleme ve kaydetme eksikliği, uygulamanızın kötü niyetli faaliyetlere karşı kör kalmasına neden olabilir. Bu önlemler olmadan, güvenlik olaylarını tespit etmek ve bunlara yanıt vermek zorlaşır. API kullanımının kapsamlı bir şekilde izlenmesi ve kaydedilmesi, anormallikleri tespit etmenizi ve potansiyel tehditlere derhal yanıt vermenizi sağlar.
Üçüncü Taraf API İhlalleri
Uygulamanız güvenli olsa bile, üçüncü taraf API sağlayıcısının sistemindeki bir ihlal sizi etkileyebilir. Bu risk, katı güvenlik standartlarına uyan ve güvenlik uygulamalarını düzenli olarak denetleyen saygın API sağlayıcıları seçmenin önemini vurgular.
Bu riskleri anlamak, üçüncü taraf API'ler için etkili güvenlik önlemleri uygulamanın ilk adımıdır. Bu güvenlik açıklarını tanıyıp ele alarak, verilerinizi ve kullanıcılarınızı potansiyel güvenlik tehditlerinden daha iyi koruyabilirsiniz.
API Güvenliği İçin En İyi Uygulamalar
Üçüncü taraf API'lerini güvence altına almak, uygulamanızı ve kullanıcılarını korumak için çok önemlidir. Burada, API güvenliğinizi güçlendirmenize yardımcı olacak kapsamlı en iyi uygulamaları inceleyeceğiz. Her nokta, kavramları açık ve ilişkilendirilebilir hale getirmek için açıklamalar ve uygun durumlarda açıklayıcı hikayelerle ayrıntılı olarak açıklanmıştır.
Kimlik Doğrulama ve Yetkilendirme
Burada, API güvenliğinizi güçlendirmenize yardımcı olacak kapsamlı en iyi uygulamaları inceleyeceğiz. Her nokta, kavramları açık ve ilişkilendirilebilir hale getirmek için açıklamalar ve uygun durumlarda açıklayıcı hikayelerle ayrıntılı olarak açıklanmıştır.
- OAuth: OAuth, üçüncü taraf hizmetlerin, kullanıcı kimlik bilgilerini ifşa etmeden API'nize erişim için jeton alışverişinde bulunmasına izin veren, yaygın olarak benimsenen bir yetkilendirme çerçevesidir. Örneğin, Google veya Facebook hesabınızı kullanarak yeni bir uygulamada oturum açtığınızda, OAuth kimlik doğrulama işlemini sorunsuz bir şekilde yönetir.
- API Anahtarları: API anahtarları, bir API'ye erişen bir kullanıcıya, uygulamaya veya cihaza atanan benzersiz tanımlayıcılardır. Uygulanması basittir ancak dikkatle ele alınmalıdır. Örneğin, üçüncü taraf lojistik sağlayıcılarının sevkiyat detaylarına erişmesine izin vermek için bir API anahtarı kullanan bir e-ticaret platformunu düşünün. Bu anahtar tehlikeye girerse, lojistik sağlayıcısının erişimi derhal iptal edilmelidir.
- Jetonlar: Gelişmiş güvenlik için son kullanma tarihleri olan jetonlar kullanın. Jetonlar kısa ömürlü olmalı ve yenilenmesi gerekir. Bu uygulama, bir jeton yakalansa bile, kısa süre sonra işe yaramaz hale gelmesini sağlar.
Veri Şifreleme
Hassas bilgilerin yetkisiz kişiler tarafından erişilmesini önlemek için veri şifreleme hayati öneme sahiptir. Şifreleme, verilerin sistemler arasında iletilirken veya dinlenirken gizli ve bozulmamış kalmasını sağlar. Güçlü şifreleme uygulamalarının uygulanması, veri ihlallerini önlemeye ve kullanıcı güvenini korumaya yardımcı olur.
- HTTPS: Uygulamanız ile API sunucusu arasında iletilen verileri şifrelemek için her zaman HTTPS kullanın. Bu, dinlemeyi ve ortadaki adam saldırılarını önler. Örneğin, güvenli bir web sitesini ziyaret ederken tarayıcınızın adres çubuğunda bir asma kilit simgesi gördüğünüzde, bu HTTPS'nin verilerinizi koruduğunu gösterir.
- Beklemedeki Veri Şifreleme: Sunucularda veya veritabanlarında depolanan hassas verileri şifreleyin. Örneğin, hasta kayıtlarını saklayan bir sağlık uygulaması, bu verileri hem aktarım sırasında hem de beklemede korumak için şifreleme kullanmalıdır. Bu, veriler tehlikeye girse bile, şifre çözme anahtarı olmadan okunamaz kalmasını sağlar.
Hız Sınırlama ve Daraltma
- Hız Sınırlama: Bir istemcinin belirli bir zaman diliminde API'nize yapabileceği istek sayısına sınırlar koyun. Örneğin, bir hava durumu hizmeti API'si, aşırı yüklenmeyi ve kötüye kullanımı önlemek için kullanıcıları saatte 100 istek ile sınırlayabilir.
- Daraltma: İstek hızını kontrol etmek için daraltma uygulayın ve API'nizin çökmeden yüksek trafiği kaldırabilmesini sağlayın. Daraltma, yoğun kullanım zamanlarında performansı korumaya yardımcı olur. Örneğin, büyük bir ürün lansmanı sırasında, daraltma, API'yi bunaltan ani bir trafik artışını önleyebilir.
Giriş Doğrulama
- Enjeksiyon Saldırılarını Önleyin: SQL enjeksiyonu, siteler arası komut dosyası (XSS) ve diğer enjeksiyon saldırılarını önlemek için her zaman girdileri doğrulayın ve temizleyin. Örneğin, bir API uç noktası bir arama sorgusu için kullanıcı girişi alıyorsa, girdinin herhangi bir zararlı kodu kaldırmak için temizlendiğinden emin olun.
- Kitaplıkları ve Çerçeveleri Kullanın: Giriş doğrulamasını işleyen yerleşik kitaplıkları ve çerçeveleri kullanın. Örneğin, Django'nun form doğrulamasını veya JavaScript'in yerleşik doğrulama işlevlerini kullanmak, yaygın güvenlik açıklarına karşı korunmaya yardımcı olabilir.
İzleme ve Kaydetme
- Kapsamlı Kaydetme: Zaman damgaları, IP adresleri, istek türleri ve yanıtlar dahil olmak üzere API isteklerinin ayrıntılı günlüklerini tutun. Bu bilgiler, şüpheli faaliyetleri tespit etmek için paha biçilmezdir. Örneğin, tek bir IP adresinden alışılmadık derecede yüksek sayıda başarısız oturum açma denemesi fark ederseniz, bu bir kaba kuvvet saldırısı olduğunu gösterebilir.
- Gerçek Zamanlı İzleme: API performansını ve güvenlik olaylarını izlemek için gerçek zamanlı izleme araçları uygulayın. Prometheus, Grafana veya Datadog gibi ticari çözümler gibi araçlar, anormallikleri görselleştirmenize ve bunlara hızlı bir şekilde yanıt vermenize yardımcı olabilir.
Güvenli Kodlama Uygulamaları
- Giriş Doğrulama: Hem istemci hem de sunucu tarafında her zaman girdileri doğrulayın. Bu, güvenlik açıklarından yararlanabilecek kötü amaçlı kod veya veriler için girdileri iki kez kontrol eder.
- Sırları Sabit Kodlamaktan Kaçının: API anahtarları veya parolalar gibi hassas bilgileri asla kodunuza sabit kodlamayın. AWS Secrets Manager veya Infisical gibi ortam değişkenlerini veya güvenli kasaları kullanın.
Düzenli Güvenlik Denetimleri ve Güncellemeler
- Düzenli Denetimler Yapın: Güvenlik açıklarını belirlemek ve düzeltmek için düzenli güvenlik denetimleri ve kod incelemeleri yapın. Örneğin, bir finans uygulaması, en son güvenlik standartlarına uygunluğu sağlamak için üç ayda bir güvenlik denetimlerinden geçebilir.
- Yazılımı Güncel Tutun: Tüm bağımlılıkların ve kitaplıkların en son güvenlik yamalarıyla güncel olduğundan emin olun. Savunmasız yazılımlar, saldırganlar için kolay bir hedef olabilir. Örneğin, uygulamanızdaki savunmasız bir kitaplığın bir sürümünü güncellemek, daha yeni sürümlerde yamalanmış olan istismarların önüne geçebilir.
Apidog bize nasıl yardımcı olabilir:
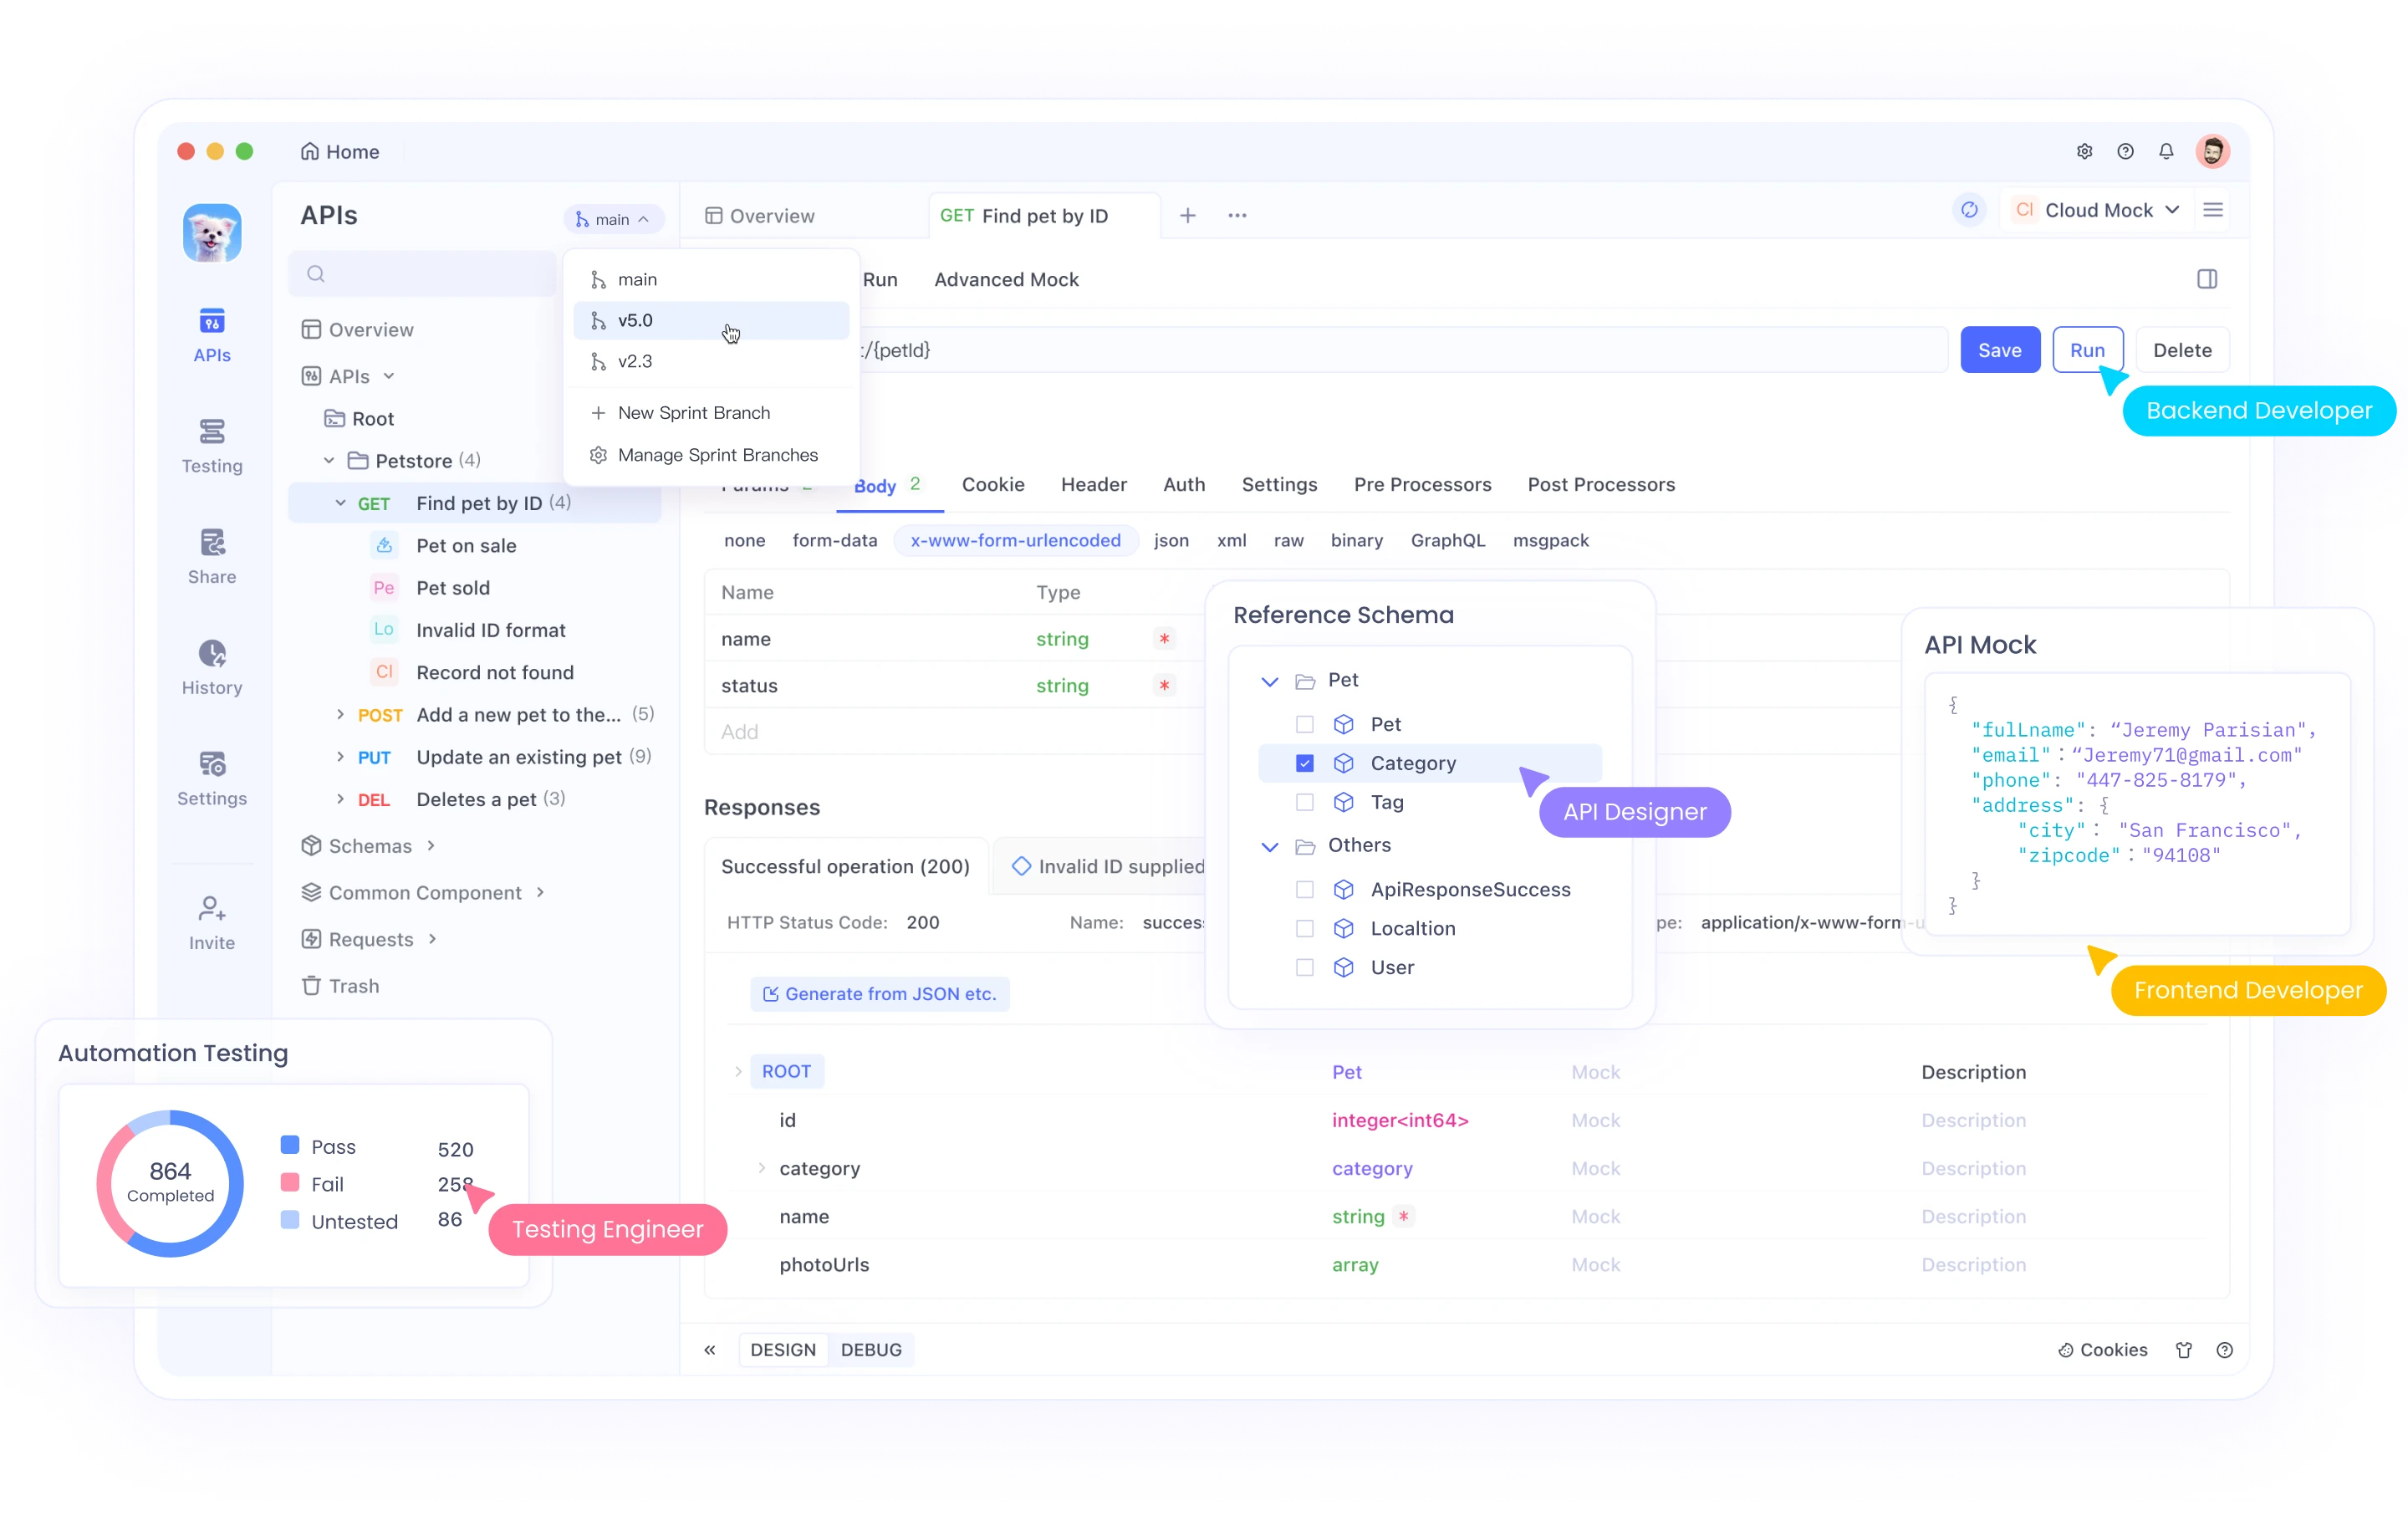
Apidog, sağlam dokümantasyon, otomatik test ve gerçek zamanlı izleme sunarak API güvenliğini artırır. Apidog ayrıca, API'lerinizin kullanıcı verilerini etkili bir şekilde korumasını sağlayarak, GDPR ve HIPAA gibi endüstri standartlarına uyum sağlamaya yardımcı olur.
Ek olarak, Apidog ekip işbirliğini destekleyerek, güvenlik odaklı bir geliştirme ortamı oluşturur. Apidog'u entegre ederek, verilerinizi ve kullanıcılarınızı çeşitli güvenlik tehditlerinden koruyarak güvenli, güvenilir ve uyumlu API'ler oluşturabilirsiniz.
Sonuç:
Bu en iyi uygulamaları izleyerek, uygulamanızı ve kullanıcılarınızı çeşitli tehditlerden koruyarak üçüncü taraf API'lerinizin güvenliğini önemli ölçüde artırabilirsiniz. Güçlü kimlik doğrulama, şifreleme, hız sınırlama ve kapsamlı izleme uygulamak, yasal gerekliliklere uymak ve güvenlik önlemlerinizi sürekli olarak güncellemek, sizin ve kullanıcılarınız için güvenli ve dayanıklı bir API ekosistemi oluşturmanıza yardımcı olacaktır.


