Çalınan yapay zeka API anahtarları artık başkalarının hackleme faaliyetlerinin parasını ödüyor. Ekim 2026'da Bitsight'ın tehdit istihbaratı ekibi, bir suç forumunda satılan ve çalınan OpenAI, Anthropic ve Google anahtarları üzerinde otonom sızma testi taramaları çalıştıran MONST3R-AI adlı aracı tanımladı. Alıcı anahtarı getirir, ajan taramayı yapar ve fatura anahtarın sahibine gelir. Bu rehber anahtarların nasıl sızdığını, kötüye kullanımın nasıl fark edileceğini ve her sağlayıcının bugün sunduğu kontrolleri ele alıyor.
Bir OpenAI, Anthropic veya Gemini anahtarını korumak için anahtarı tek bir projeye ya da çalışma alanına kapsamlandırın, katı bir aylık harcama üst sınırı belirleyin, hangi adreslerden çağrılabileceğini kısıtlayın, bir son kullanma süresi belirleyin ya da anahtarı döndürün, istemci kodundan ve depolardan uzak tutun ve push koruması ile gizli bilgi taramasını açın. Bir anahtar sızarsa, bir yenisini oluşturun, devreye alın, ardından eskisini devre dışı bırakın ve kullanımı denetleyin.
LLMjacking nedir?
LLMjacking, çalınan bir büyük dil modeli kimlik bilgisinin, genellikle bir API anahtarının, anahtarın sahibinin parasını ödediği çıkarımı çalıştırmak için kötüye kullanılmasıdır. Saldırganlar erişimi yeniden satar, kendi iş yüklerinde tüketir ya da artık Bitsight'a göre, onu otonom saldırı ajanlarını çalıştırmak için kullanır. Mağdur, etkinliği yalnızca kendi hesabındaki faturalandırılabilir kullanım olarak görür.
Bitsight'ın MONST3R-AI hakkında buldukları
Aşağıdaki bilgiler, 17 Ekim 2026'da yayımlanan Help Net Security ve AI Weekly'nin Bitsight araştırmasını ele alan haberlerinden geliyor. Bitsight'ın aracın kendi yazısı, bu makale yazıldığında kamuya açık değildi.
- Ne olduğu: kısıtlı bir suç forumundaki bir satıcı, MONST3R-AI'yı "otonom sızma testi platformu" olarak pazarlıyor.
- Kimin anahtarları: çalınan OpenAI, Anthropic ve Google API anahtarları üzerinde çalışıyor.
- Kim ödüyor: alıcı, çalınan bir anahtarı aracın paneline yapıştırıyor, bir bütçe sınırı belirliyor ve ajanı bir hedef listesine yönlendiriyor. Satıcı hiçbir model barındırmıyor, dolayısıyla çıkarım faturası anahtarın gerçek sahibine kalıyor.
- İddia edilen sonuçlar: satıcının kontrol paneli, 199 taranan ana bilgisayar genelinde 1.072 bulgu iddia ediyor. Bitsight bu rakamı bağımsız olarak doğrulayamadığını söylüyor, bu yüzden bunu kanıt değil pazarlama olarak değerlendirin.
- Daha geniş eğilim: Şubat'tan Ağustos 2026'ya kadar 16 yeraltı forumu genelinde yapay zeka ajanları, dolaylı istem enjeksiyonu ve Model Bağlam Protokolü'nden bahsedilme oranı yüzde 67 arttı.
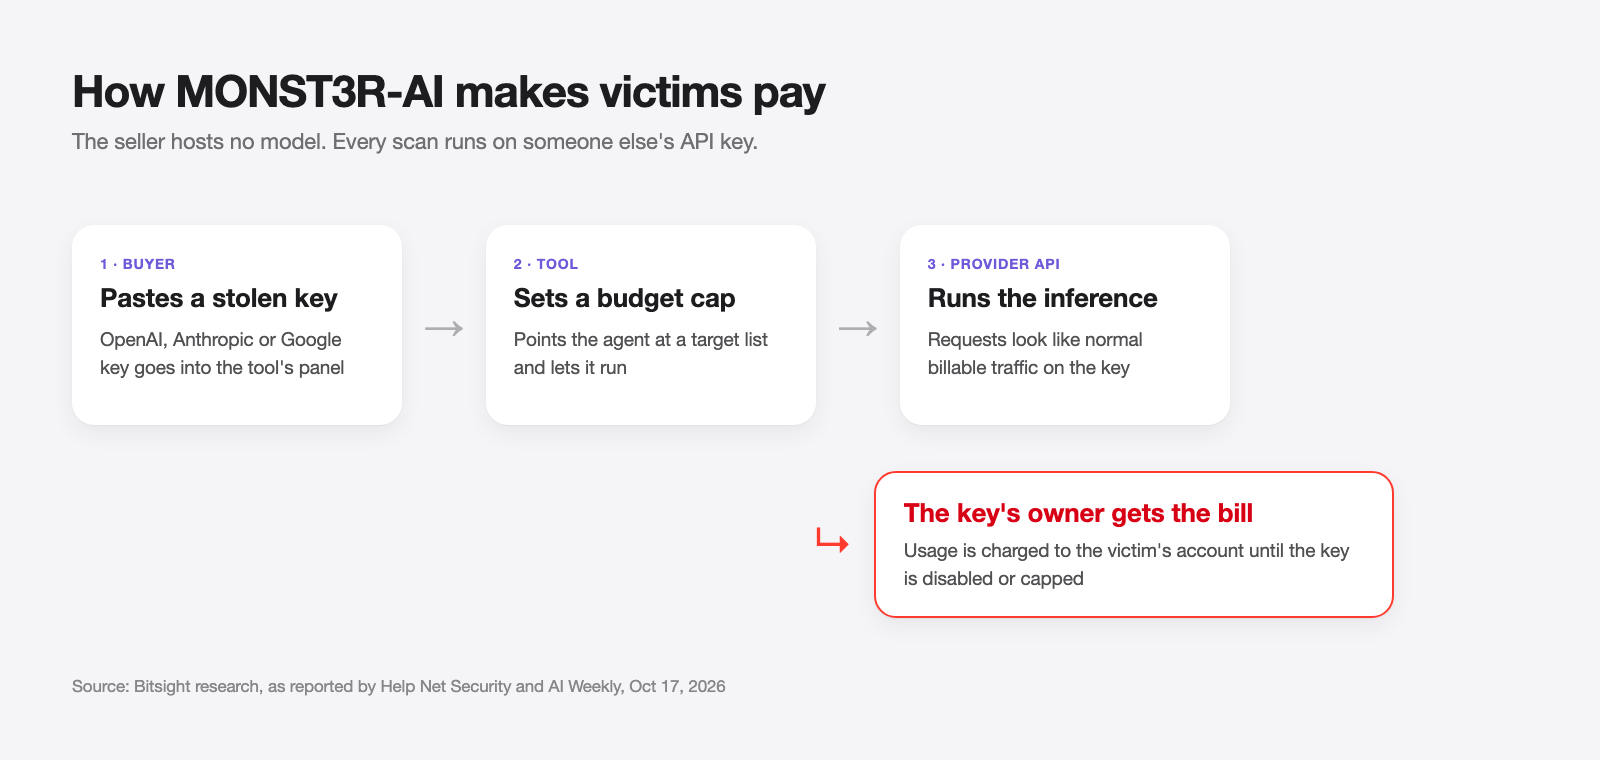
Sızdırılmış bir anahtar artık sadece beklenmedik bir fatura değil. Başkasının saldırı kampanyasını finanse edebilir ve her istek sizin normal trafiğiniz gibi görünür.
Yapay zeka API anahtarları nasıl sızar
Çalınan anahtarların çoğu hiçbir zaman "hacklenmedi." Kazara yayımlandılar. Yaygın yollar:
| Sızıntı yolu | Nasıl gerçekleşir | Çözüm |
|---|---|---|
| Herkese açık depolar | Anahtar kod, .env veya bir not defteri içinde commit edilmiş |
Push koruması ile gizli bilgi taraması |
| İstemci tarafı kod | Anahtar bir web paketinde veya mobil uygulamada gönderilmiş | Modeli yalnızca arka ucunuzdan çağırın |
| CI günlükleri | Bir derleme adımı ortam değişkenlerini veya hata ayıklama çıktısını yansıtıyor | Gizli bilgileri maskeleyin, etraflarında asla set -x kullanmayın |
| Konteyner imajları | .env bir imaj katmanına kopyalanmış |
.dockerignore, çalışma zamanında enjekte edin |
| Ajan ve MCP yapılandırmaları | Anahtar bir MCP sunucu yapılandırmasına veya ajan ayarları dosyasına yapıştırılmış, sonra senkronize edilmiş ya da paylaşılmış | Doğrudan anahtarlara değil, ortam değişkenlerine başvurun |
| Sohbet ve destek kayıtları | Anahtar Slack'e, bir soruna veya bir destek kaydına yapıştırılmış | Gizli bilgi deponuzdan çıkan her anahtarı döndürün |
Google'ın Gemini API anahtarı rehberi, istemci tarafı kuralını açıkça belirtir: web veya mobil uygulamalara derlenen anahtarlar kullanıcılar tarafından çıkarılabilir, bu yüzden gerçek çağrıları yapan bir arka uç proxy'si çalıştırın. API anahtarlarını saklama rehberimiz depolama tarafını daha ayrıntılı ele alıyor.
Ajan yapılandırmaları ekstra özen gerektirir: MCP ve ajan ayarları dosyaları dotfile depolarına, ekran paylaşımlarına ve hata raporlarına karışır.
Anahtarınızın kötüye kullanıldığını nasıl anlarsınız
Hiçbir uyarı "bir suçlu bunu kullanıyor" demez. Kullanım ve faturalama verilerinde şunlara dikkat edin:
- Arkasında dağıtım olmayan harcama sıçramaları. Sabit giden günlük maliyetin bir gecede ikiye katlanması en net işarettir.
- Kullanmadığınız modeller. Ürününüzün hiç çağırmadığı bir model ailesinde kullanım.
- Mesai dışı trafik. Gündüz kullanılan bir uygulamanın anahtarından, saat diliminizde sabah 3'te düzenli istekler.
- Sizin neden olmadığınız hız sınırı hataları. Başka biri dakikalık kotanızı tüketiyor.
- Kullanım sayfalarındaki bilinmeyen anahtarlar veya projeler. Google AI Studio'nun Kullanım sayfası, adlandırılmış bir anahtarla eşleştiremediği istekleri "(unknown keys)" altında gruplar.
Anahtarları, bir sıçramanın tek bir anahtarı işaret edecek kadar ince bölün.
OpenAI API anahtarınızı nasıl korursunuz
28 Ekim 2026'da OpenAI'nin geliştirici belgelerine göre kontrol edildi.
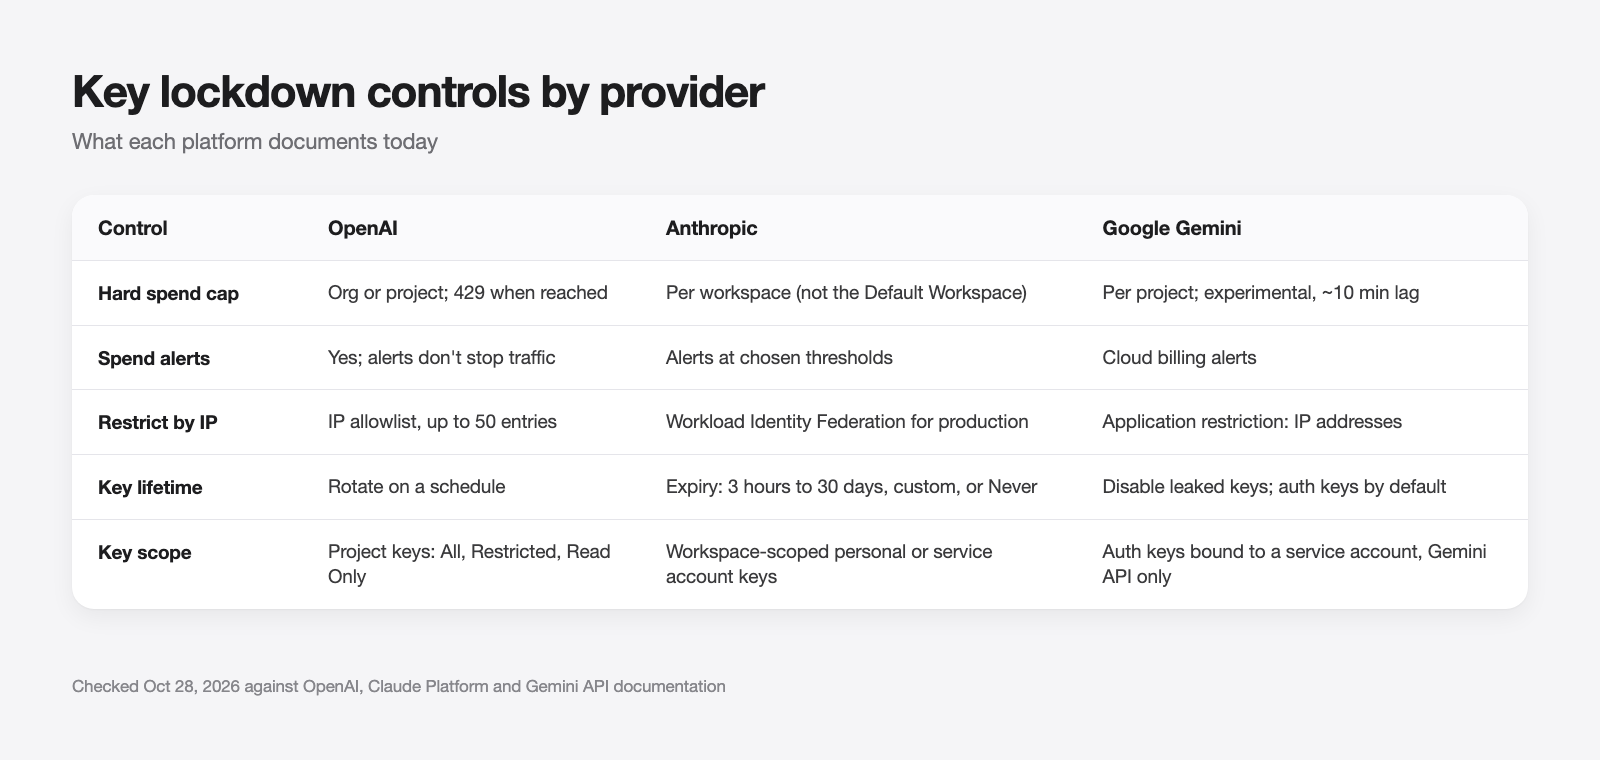
- Katı harcama limitleri: harcama limitleri rehberine göre, kuruluş veya tek bir proje için aylık limit belirleyebilir ve "Enforce a hard limit" (Katı bir limit uygula) seçeneğini açabilirsiniz. Takip edilen harcama bu limite ulaştığında istekler 429 ve
organization_spend_limit_exceededveyaproject_spend_limit_exceededkoduyla başarısız olur. Uygulama anında gerçekleşmez, bu yüzden harcama üst sınırı bir miktar aşabilir. - Harcama uyarıları: uyarılar sizi bilgilendirir ama trafiği durdurmaz. İkisini birlikte kullanın, uyarıyı katı limitin çok altına ayarlayın.
- IP izin listesi: IP izin listesi, geçerli bir anahtar olsa bile diğer IP'lerden gelen istekleri reddeder. En fazla 50 adres veya CIDR aralığı alır, proje bazında ya da kuruluş genelinde uygulanabilir ve engellenen çağrılar
ip_not_authorizedile HTTP 401 alır. Değişiklikler 15 dakikaya kadar sürebilir. - Uygulama ve ortam başına bir proje: proje düzeyindeki limitler ve izin listeleri yalnızca anahtarlar projeye göre bölünmüşse işe yarar.
- Kısıtlı anahtar izinleri: OpenAI'nin projeler rehberi, kullanıcıya ait anahtarlar için All (varsayılan), Restricted ve Read Only izinlerini listeler. Her anahtara yalnızca uygulamasının ihtiyacı olanı verin.
- Proje başına model erişimi: bir projenin Limits bölümünde, Model usage projenin hangi modelleri çağırabileceğini seçer. Böylece çalınan bir anahtar, hiç kullanmadığınız daha pahalı bir modele atlayamaz.
OpenAI API anahtarı rehberimize bakın.
Anthropic API anahtarınızı nasıl korursunuz
28 Ekim 2026'da Claude Platform belgelerine göre kontrol edildi.
- Çalışma alanı harcama limitleri: Workspaces belgelerine göre, çalışma alanı başına aylık harcamayı sınırlayabilir ve eşiklerde uyarılar yapılandırabilirsiniz. Varsayılan Çalışma Alanı'nda harcama limiti belirleyemezsiniz, bu yüzden üretim anahtarlarını kendi çalışma alanlarına koyun.
- Çalışma alanı hız limitleri: her çalışma alanı için dakikadaki istek, giriş token'ı ve çıkış token'ını sınırlayın.
- Anahtar son kullanma süresi: kimlik doğrulama belgeleri, oluşturma sırasında bir son kullanma süresi seçmenize izin verir: 3 saat, 1 gün, 7 gün, 30 gün, özel bir süre veya Never (Asla). Sonradan değiştirilemez.
- Kimlik destekli anahtarlar: kişisel ve hizmet hesabı anahtarları, sahipleri kaldırıldığında çalışmayı durdurur. Anthropic, çalışma alanı anahtarlarını eski (legacy) olarak adlandırıyor ve bulut platformlarında ve CI'da üretim için İş Yükü Kimliği Federasyonu'nu öneriyor.
- Devre dışı bırakma ve silme: Devre dışı bırakma geri alınabilir ve anahtarı
inactiveolarak gösterir. Silme kalıcıdır. Emin değilseniz önce devre dışı bırakın.
Anthropic API anahtarı rehberimize bakın.
Google Gemini API anahtarınızı nasıl korursunuz
28 Ekim 2026'da Google'ın Gemini API anahtarı belgeleri ve faturalama belgelerine göre kontrol edildi.
- Yetkilendirme anahtarları: 28 Mayıs 2026'dan itibaren Google AI Studio'da oluşturulan yeni anahtarlar, bir hizmet hesabına bağlı ve varsayılan olarak Gemini API ile kısıtlı yetkilendirme anahtarlarıdır. Google, bu anahtarların sistemlerinin tespit ettiği sızdırılmış anahtarlara karşı hızlı etkili bir uygulamayla geldiğini söylüyor.
- Kısıtlanmamış anahtar yok: Gemini API, kısıtlanmamış standart anahtarlardan gelen istekleri reddeder. Eski anahtarları AI Studio'da Gemini API ile kısıtlayın veya bir yetkilendirme anahtarına geçin.
- Uygulama kısıtlamaları: Cloud konsolu kimlik bilgileri sayfasında, bir anahtarı belirli IP adresleriyle kısıtlayın.
- Proje harcama üst sınırları: AI Studio'nun Spend sayfasında proje başına aylık bir üst sınır belirleyin. Google bunu deneysel olarak etiketliyor ve yaklaşık 10 dakikalık bir faturalama gecikmesi sırasında aşımlar olabileceği konusunda uyarıyor.
Her sağlayıcı için kilitleme kontrol listesi
Sahip olduğunuz her anahtar için bunu bir kez uygulayın:
- Envanter. Her anahtarı, onu kullanan uygulamayı ve nerede saklandığını listeleyin.
- Bölün. Uygulama ve ortam başına bir proje veya çalışma alanı, böylece bir sıçrama kaynağını belli eder.
- Sınırlayın. Katı bir aylık limit ve daha erken bir uyarı belirleyin.
- Kısıtlayın. Çıkışınızın sabit olduğu her yerde IP izin listesi veya uygulama kısıtlaması.
- Süre verin veya döndürün. Sağlayıcının desteklediği yerde kısa son kullanma süresi; desteklemediği yerde bir döndürme takvimi.
- Tarayın. GitHub'ın gizli bilgi tarama kalıpları OpenAI, Anthropic ve Google Gemini API anahtarlarını içerir ve OpenAI anahtarları push korumasını destekler. Sızdırılmış API anahtarlarını kontrol etme yazımız, yerel olarak çalıştırabileceğiniz tarayıcıları ele alıyor.
- Kısa ömürlü kimlik bilgilerini tercih edin. Hem Anthropic hem de OpenAI, üretim için iş yükü kimliği federasyonunu belgeliyor.
Politika tarafı için, API anahtarı yönetimi en iyi uygulamalarına bakın.
Bir sızıntıdan sonraki ilk saatte ne yapmalı
Hız, kök nedeni yener. Sırasıyla:
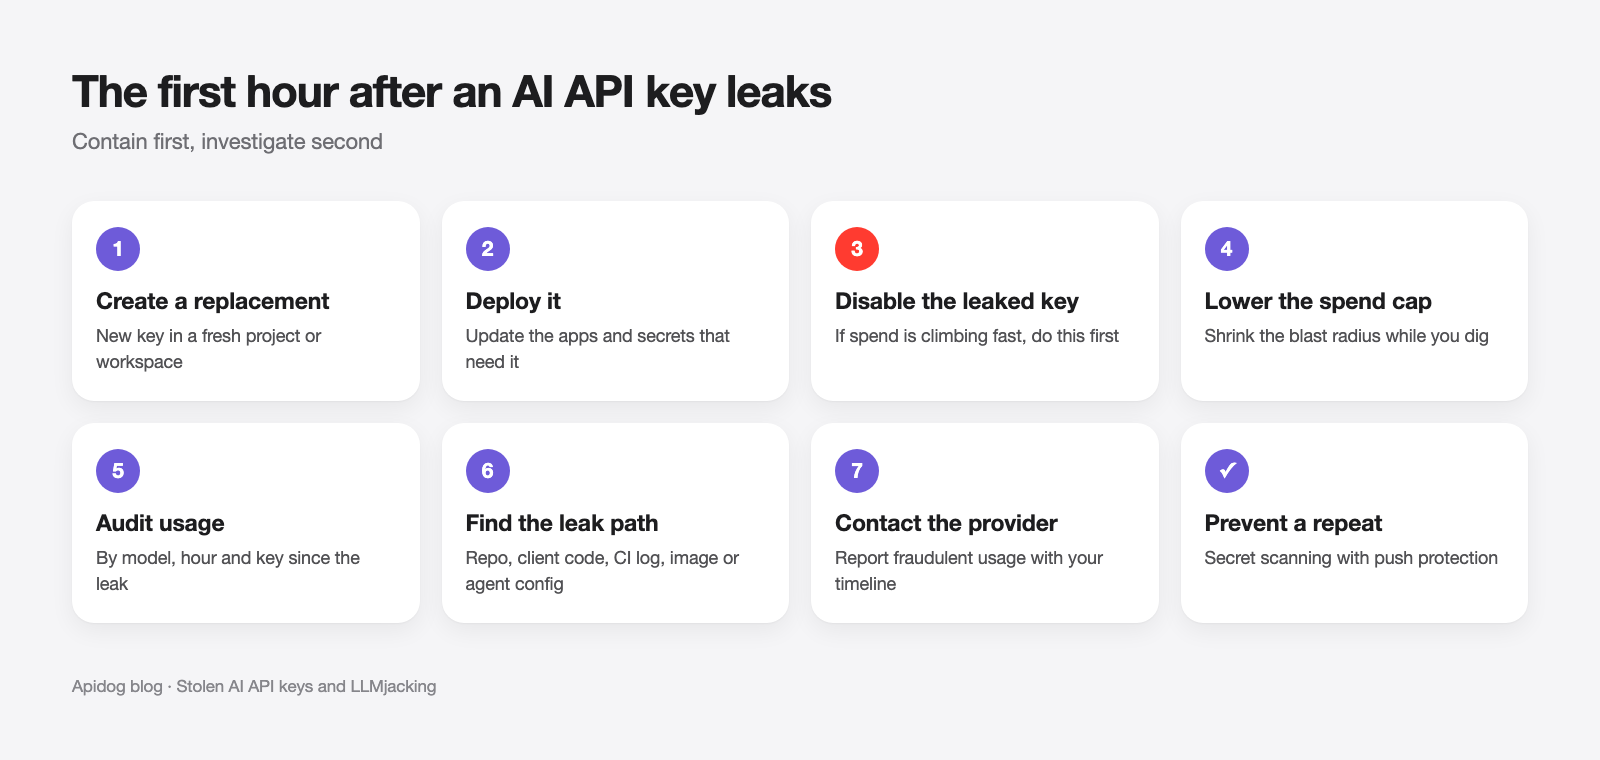
- Yeni bir proje veya çalışma alanında yedek bir anahtar oluşturun.
- Onu ihtiyaç duyan uygulamalara dağıtın.
- Sızdırılan anahtarı devre dışı bırakın. Google'ın sızıntı kontrol listesi, kesinti yaşamamak için eski anahtarın yalnızca yenisi doğrulandıktan sonra devre dışı bırakılmasını söylüyor. Harcama hızla tırmanıyorsa, önce devre dışı bırakın ve kesintiyi kabul edin.
- İncelerken etkilenen projedeki harcama üst sınırını düşürün.
- Sızıntıdan bu yana geçen süre için kullanımı modele, saate ve anahtara göre denetleyin.
- Yukarıdaki tabloyu kullanarak sızıntı yolunu bulun ve git geçmişinden temizleyin.
- Zaman çizelgesini elde ettikten sonra sahtekarlık amaçlı kullanım hakkında sağlayıcıyla iletişime geçin.
Kodlama ajanınızın Apidog CLI ile anahtar işlemesini test etmesine izin verin
OpenAI, Anthropic veya Gemini'ye giden arka uç proxy'niz, anahtar işlemesinin bozulduğu yerdir: kimliği doğrulanmamış çağrıları kabul eder ya da bir hata gövdesinde sağlayıcı anahtarını yansıtır. Kodlama ajanınızın, gizli bilgileri test tanımlarının dışında tutarak Apidog CLI ile onun için testler yazmasına ve çalıştırmasına izin verin.
Bir kez kurun:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Sonra ajanınıza tek bir istem verin:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
Ajan yük şemasını okur, doğrular, senaryoyu oluşturur ve çalıştırır:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
--env-var token'ı çalışma zamanında geçirir, böylece token hiçbir zaman spesifikasyonda veya depoda yaşamaz. Aynı apidog run satırı CI'a olduğu gibi girer; CI/CD iş akışında Apidog CLI ve Claude Code'da Apidog CLI yazılarına bakın.
SSS
LLMjacking nedir? Sahibinin parasını ödediği çıkarımı çalıştırmak için genellikle bir API anahtarı olan çalınan bir LLM kimlik bilgisinin kullanılmasıdır. Saldırganlar erişimi yeniden satar ya da MONST3R-AI'da olduğu gibi onu saldırı ajanlarını çalıştırmak için kullanır.
Çalınan yapay zeka API anahtarları gerçekten hackleme araçlarının parasını ödeyebilir mi? Evet. Bitsight, MONST3R-AI'nin alıcılarının çalınan OpenAI, Anthropic veya Google anahtarlarını panelde yapıştırdığını ve satıcının hiçbir model barındırmadığını, dolayısıyla bedeli mağdurların ödediğini bildirdi. Satıcının iddia ettiği sonuçlar doğrulanmamıştır.
Bir harcama limiti çalınan bir anahtarı durdurur mu? Katı bir limit, harcamayı üst sınırda durdurur ama anında değil. Hem OpenAI hem de Google, limitler yayılırken küçük aşımlar olabileceğini belirtiyor. Tek başına harcama uyarıları trafiği asla durdurmaz.
OpenAI API anahtarımı ön uç koduna koyabilir miyim? Hayır. Bir tarayıcıya veya mobil uygulamaya gönderilen her şey çıkarılabilir. Modeli arka ucunuzdan çağırın.
GitHub sızdırılmış bir yapay zeka anahtarını yakalar mı? GitHub gizli bilgi taraması, OpenAI, Anthropic ve Google Gemini API anahtarı kalıplarını tespit eder. Push korumasını açın, böylece anahtar içeren bir commit herkese açık hale gelmeden önce engellenir.