
GPT-6 Cyber kurulumu altı adımdan oluşur: Daybreak Red onayını ve ayrı bir GPT-6 Cyber onayını teyit etmek, API organizasyonunuzda SSO ve MFA zorunlu kılmak, bir organizasyon sahibinin varsayılan olmayan bir projede Daybreak Red'i etkinleştirmesi, o projede bir anahtar oluşturmak, çıkış (egress) IP adreslerinizi beyaz listeye eklemek ve proje Zero Data Retention kullanıyorsa Private Safety Processing'i kurmak. Ardından model: "gpt-6-cyber" ile Responses API'sini çağırın.
İlk çağrıların başarısız olmasının çoğu, bu adımlardan birine dayanır; modele değil. Yanlış projeden gelen bir anahtar, beyaz listede olmayan bir ofis IP'si veya dört dakika önce kaydedilmiş bir ayar, model isteminizi okumadan önce başarısızlığa yol açar.
GPT-6 Cyber kurulum kontrol listesi
Kurulumun tamamı tek bir sayfada. Her satır aşağıdaki ilgili bölümle eşleşir.
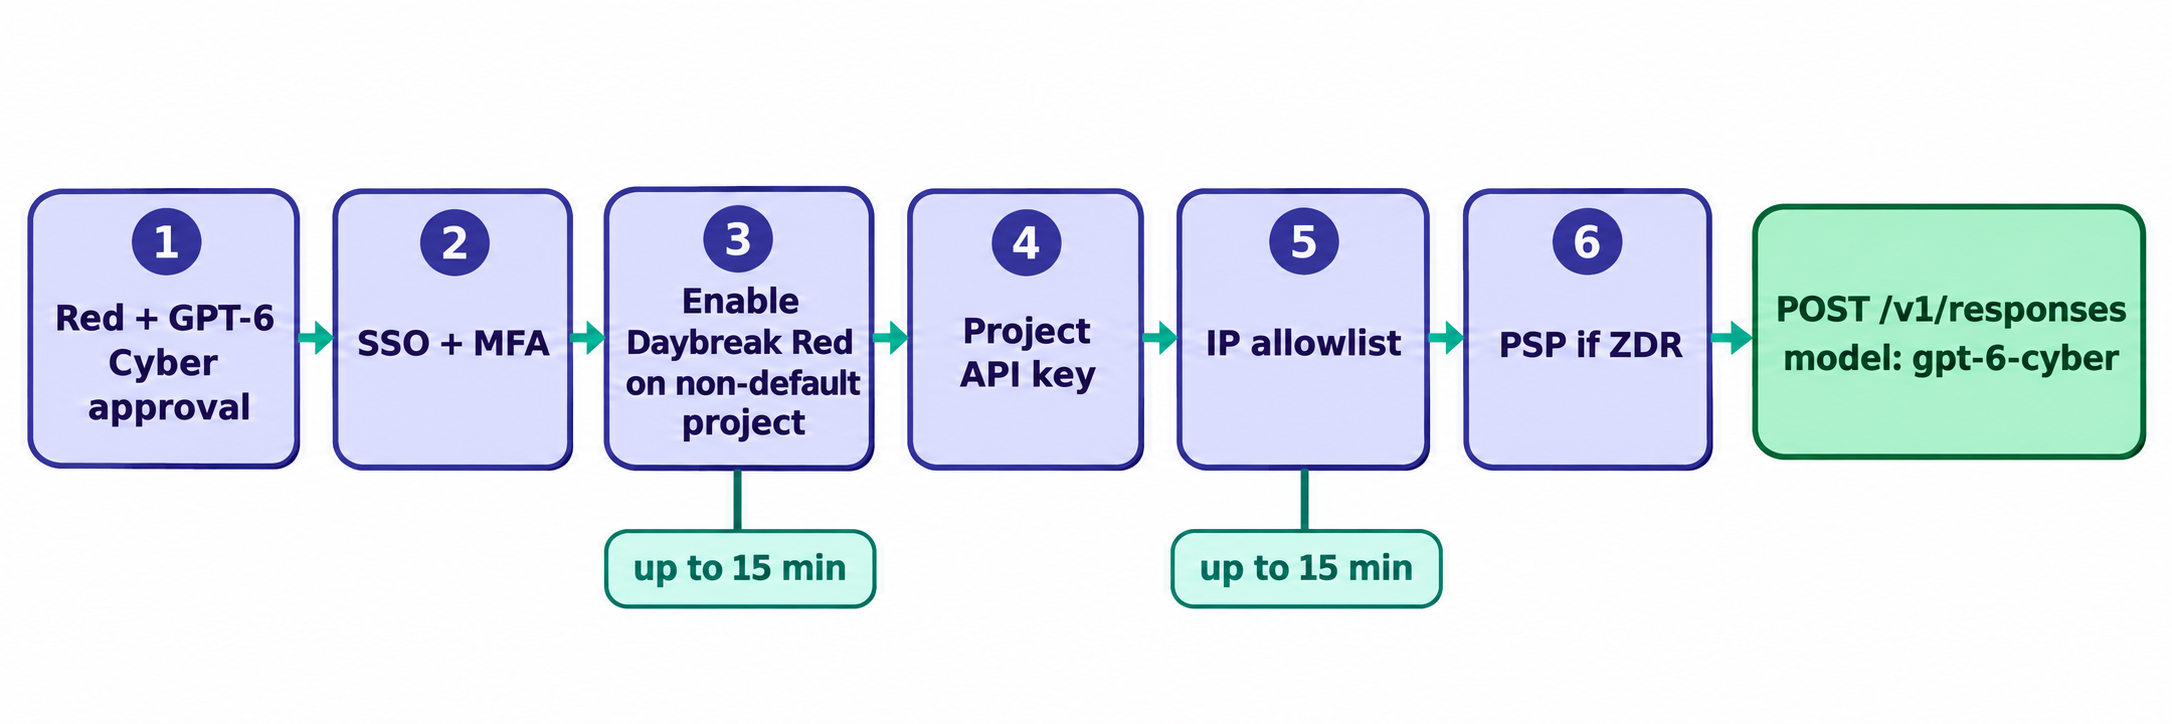
| Adım | Kim yapar | Nerede | Bekleme |
|---|---|---|---|
| 1. Red ve GPT-6 Cyber onayını teyit edin | Güvenlik lideri | OpenAI hesap ekibiniz | Değişken |
| 2. SSO zorunlu kılın, MFA uygulayın | Kimlik yöneticisi | API organizasyonu ve kimlik sağlayıcınız (IdP) | Belirtilmemiş |
| 3. Bir projede Daybreak Red'i etkinleştirin | API organizasyon sahibi | Proje ayarları > Genel > Daybreak model erişimi | Yaklaşık 15 dakikaya kadar |
| 4. Bir proje API anahtarı oluşturun | Proje üyesi | Etkinleştirilmiş proje | Yok |
| 5. Çıkış IP'lerini beyaz listeye ekleyin | Organizasyon sahibi | Ayarlar > Güvenlik > IP beyaz listesi | 15 dakikaya kadar |
| 6. PSP kurulumu (yalnızca ZDR projeleri) | Organizasyon sahibi | Organizasyon ayarları > Veri kontrolleri > Veri saklama | Validated olana kadar |
İlk kaydettiğiniz ayar ile başarılı olabilecek bir istek arasında en az 30 dakika planlayın.
Adım 1: Daybreak Red ve GPT-6 Cyber onayını teyit edin
İki onaya ihtiyacınız var ve ilki ikincisini kapsamaz. Daybreak Red, organizasyonunuza GPT-5.6 Cyber erişimi ve ana modellerde azaltılmış ret davranışı sağlar. GPT-6 Cyber ise bunun üzerine ayrı bir model onayı gerektirir.
Kimse ayarlara dokunmadan önce hesap ekibinizden ikisini de teyit etmesini isteyin. OpenAI'ın Daybreak genel bakışı üç sınırlama ekler:
- Red kurumlar içindir. Yalnızca onaylanmış business ve enterprise kurumları alır. Bireyler, siber'e özel model içermeyen Daybreak Blue için başvurabilir.
- Para bunu satın almaz. Sadece bir sözleşme veya satın alma onayı garanti etmez.
- Yalnızca dahili kullanım içindir. Müşteriye yönelik ürünler, aşağı akış trafiği veya üçüncü taraflar yoktur.
Daybreak Blue vs Red rehberimiz katmanları karşılaştırır. Onayın tek başına hiçbir şeyi değiştirmediğini unutmayın: OpenAI, Daybreak kontrollerini kapalı olarak dağıtır.
Adım 2: SSO zorunlu kılın ve MFA uygulayın
Her Daybreak Red kurumu, Cyber erişimini barındıran API organizasyonunda SSO'yu zorunlu kılmalı ve kimlik sağlayıcınız üzerinden MFA uygulamalıdır. OpenAI size ayrı bir Cyber organizasyonu verdiyse, alan adını doğrulayın ve SSO'yu orada da test edin.
Adım 3: Daybreak Red'i varsayılan olmayan bir projede etkinleştirin
Bu adım belirli bir rolü ve belirli bir proje türünü gerektirir. OpenAI'ın ekip kurulum rehberinden:
- Bir API organizasyon sahibi olarak oturum açın. Bir proje sahibi bu ayarı değiştiremez.
- Dahili güvenlik çalışmaları için varsayılan olmayan bir proje oluşturun veya seçin. Varsayılan projeler Daybreak'i etkinleştiremez.
- Proje ayarları > Genel > Daybreak model erişimi bölümüne gidin.
- Daybreak Red'i açın. Yalnızca kurumunuz onaylıysa görünür.
- Save (Kaydet) seçeneğini belirleyin. Değişikliklerin uygulanması yaklaşık 15 dakika sürebilir.
- Onaylanmış kullanıcıları projeye ekleyin.
Bir projede Red'i etkinleştirmek, onu başka hiçbir yerde etkinleştirmez. Bu projeyi, müşterilere hizmet veren her şeyden ayrı tutun.
Adım 4: O projede bir API anahtarı oluşturun
Anahtarı, yeni etkinleştirdiğiniz projenin içinde oluşturun. Başka herhangi bir projeden gelen anahtar, onaylanmış bir kurumda bile 403 access_program_not_enabled hatasıyla başarısız olur. Anahtarı döndürürken (rotate), yeni anahtar aynı projeden gelmelidir. Ayrılmış bir Cyber organizasyonundan gelen anahtarlar, organizasyon taşıması yapıldığında devralınmaz.
Adım 5: Çıkış IP adreslerinizi beyaz listeye ekleyin
GPT-6 Cyber istekleri, uygulamanızın gönderim yaptığı genel IP adresleri için bir IP beyaz listesi gerektirir. IP beyaz listesi rehberi ayrıntıları verir:
- Nerede: Tek bir proje veya tüm kurum için Ayarlar > Güvenlik > IP beyaz listesi. Proje listesi, kurum listesini geçersiz kılar.
- Biçim:
203.0.113.10gibi tek adresler veya203.0.113.0/24gibi CIDR aralıkları, en fazla 50 kayıt. - Zamanlama: Uygulanması 15 dakikaya kadar sürebilir.
- Başarısızlık: Listede olmayan bir IP,
ip_not_authorizedile birlikte HTTP401alır.
Private Link, IP beyaz listesi kontrolleriyle uyumlu değildir; bu yüzden birini seçin. Ve her arayanı listeleyin: VPN'li dizüstüler, CI runner'ları ve ajan kum havuzları (sandbox). Paylaşılan bir bulut IP aralığında çalışan bir runner, bir çağrının yerel olarak çalışıp hattada (pipeline) başarısız olmasının klasik nedenidir.
Adım 6: ZDR kullanıyorsanız Private Safety Processing'i kurun
Projeniz Zero Data Retention kullanmıyorsa bu adımı atlayın. Daybreak onayı ZDR'yi içermez.
Kullanıyorsa, OpenAI istemlerinizi veya yanıtlarınızı saklamadan otomatik güvenlik incelemesi çalıştıran Private Safety Processing'i (PSP) yapılandırın:
- Veri yerleşiminize (data residency) uyan bir bölgede AWS S3, Azure Blob, Google Cloud Storage veya OCI Object Storage bucket'ı bağlayın.
- PSP önekine 30 günlük bir yaşam döngüsü kuralı ekleyin.
- Bulut sağlayıcınızın IAM rolü, servis sorumlusu (service principal) veya iş yükü kimliği üzerinden OpenAI erişimi verin.
- Organizasyon ayarları > Veri kontrolleri > Veri saklama altında kaydedin, ardından doğrulamayı çalıştırın.
Validated durumunu bekleyin. Bu, sürekli bir sağlık durumu değil, tek bir başarılı kontrolü kaydeder; bu yüzden bucket politikalarını değiştirdikten sonra yeniden kontrol edin.
İlk GPT-6 Cyber API çağrınızı yapın
Hem model kimliğini hem de erişim programını belirterek Responses API'sini kullanın. Bu, OpenAI'ın belgelenmiş isteğidir:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
Üç ayrıntı önemlidir:
- Her iki alanı da ayarlayın.
daybreak_redseçmek modelinizi değiştirmez. - Asla null göndermeyin.
access_programsvecyberisteğe bağlıdır, ancak ikisi denullkabul etmez. - Gerçek bir güvenlik tanımlayıcısı kullanın.
user_a17fyerine, isteği yapan kişi için kalıcı, sahte kimlikli (pseudonymous) bir kimlik kullanın.
Yanıtta model değeri gpt-6-cyber ve access_programs.cyber değeri daybreak_red olmalıdır. İkisi birlikte çağrıya hizmet eden şeyi kanıtlar.
Model sayfası Chat Completions desteğini de listeler ancak Batch API yok. Duman testi ucuzdur: milyon giriş tokenı başına 20 $ ve milyon çıkış tokenı başına 100 $ fiyatla, 100 tokenlık bir istem ve 500 tokenlık bir yanıt yaklaşık beş cent tutar. OpenAI'ın örneği kadar zararsız tutun.
Codex'te GPT-6 Cyber kurulumu
Codex'in ayrı ayrı yapılandırılan iki erişim yolu vardır.
API anahtarıyla oturum açma, 3. adımdaki projeyi kullanır: anahtarıyla oturum açın. Codex uygulamasının, bu yoldaki Daybreak anahtarı (toggle) için 26.1013.0 veya sonraki bir sürüme ihtiyacı vardır.
ChatGPT ile oturum açma, onaylanmış çalışma alanınızı kullanır. Business planlarında bir yönetici, Admin Console > Models bölümünü açar, "Specialty Models" bulur ve onaylanmış kullanıcılar için "Set access" seçeneğini belirler. Enterprise planlarında bir çalışma alanı sahibi, Workspace default altında Daybreak'i kapalı tutar ve özel bir rolün geçersiz kılmasında (override) Red'i açar. Değişiklikler yaklaşık 10 dakika sürer ve uygulama 26.908.40834 veya sonrasını gerektirir.
Uygulamanın Gelişmiş model seçicideki anahtar (toggle) varsayılan olarak kapalıdır. Codex CLI 0.163.0 veya sonrasında, etkileşimli çalıştırmalarda /daybreak, headless çalıştırmalarda daybreak=true geçirin. Bu olmadan istekler standart güvenlik önlemlerini kullanır.
GPT-6 Cyber kurulum hatalarını giderme
Her hata kodu bir adımı işaret eder. Destek kaydı açmadan önce eşleştirin.
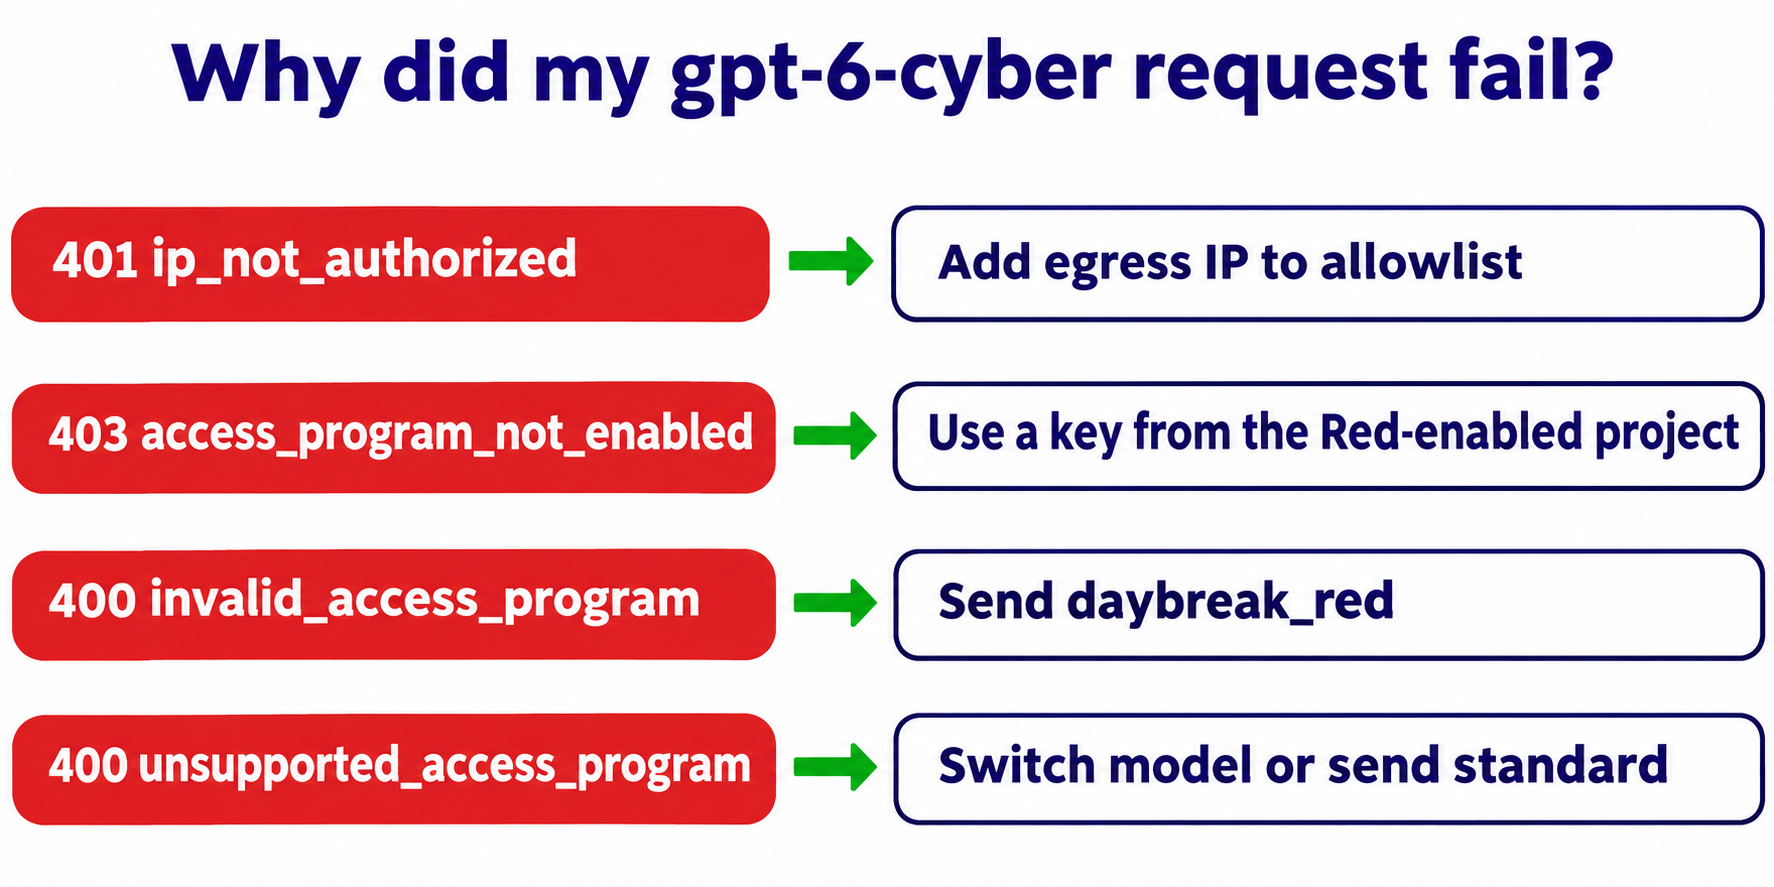
| Hata | İşaret ettiği adım | Çözüm |
|---|---|---|
401 ip_not_authorized |
Adım 5 | Arayanın genel IP'sini ekleyin, 15 dakikaya kadar bekleyin |
403 access_program_not_enabled |
Adım 1, 3 veya 4 | Red etkinleştirilmiş projeden bir anahtar kullanın |
400 invalid_access_program |
İstek gövdesi | Hatada adı geçen değeri gönderin (burada daybreak_red) |
400 unsupported_access_program |
İstek gövdesi | Bir Daybreak modeline geçin veya standard gönderin |
Hâlâ takıldınız mı? Destek ekibine model kimliğini, tam hatayı, istek kimliğini, zaman damgasını ve saat dilimini gönderin; asla anahtarı göndermeyin. Bir ret bir kurulum hatası değildir: onaydan sonra da güvenlik önlemleri geçerlidir; dolayısıyla 200 durumuyla reddedilen bir istem, yolun çalıştığı anlamına gelir.
Kodlama ajanınızın kurulumu Apidog CLI ile denetlemesini sağlayın
Bu kurulum sessizce bozulur: biri yanlış projeden bir anahtarı döndürür veya bir CI runner'ın IP'leri değişir. Her değişiklikten sonra yeniden çalışan bir ön kontrol (preflight) istersiniz ve kodlama ajanınız bunu Apidog CLI ile bir kez kurabilir. Apidog Free en fazla 4 kullanıcıyı kapsar.
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
Ardından ajanınıza tek bir istem verin:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
Ajan her şemayı okur, yükünü (payload) doğrular ve kontrolü çalıştırır:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
Bunu beyaz listede bir makineden çalıştırın, çünkü canlı ve ücretli bir çağrıdır. Runner'ın IP'si beyaz listeye eklendikten sonra, -r junit ile aynı apidog run satırı, Apidog CLI CI/CD rehberimizdeki gibi bir hattaya yerleştirilebilir. Codex kullanıyor musunuz? Codex'te Apidog CLI yazısına bakın.
SSS
GPT-6 Cyber kurulumu onaydan sonra ne kadar sürer? En az 30 dakika planlayın. Proje ayarı ve IP beyaz listesi her biri uygulanması yaklaşık 15 dakika sürebilir ve PSP geçerli bir doğrulama gerektirir.
Bir proje sahibi Daybreak Red'i etkinleştirebilir mi? Hayır. Yalnızca bir API organizasyon sahibi Daybreak model erişimini değiştirebilir.
Neden varsayılan projemde Daybreak'i etkinleştiremiyorum? OpenAI buna izin vermiyor. Dahili güvenlik çalışmaları için varsayılan olmayan bir proje ve o projeden bir anahtar kullanın.
Daybreak Red'i açmak bana GPT-6 Cyber verir mi? Hayır. Red size GPT-5.6 Cyber verir. GPT-6 Cyber ayrı bir model onayı gerektirir ve istek gpt-6-cyber belirtmelidir.
GPT-6 Cyber için Zero Data Retention gerekli mi? Hayır. Yalnızca projeniz halihazırda ZDR kullanıyorsa Private Safety Processing kurarsınız.
GPT-6 Cyber'ı ürünümün arkasına koyabilir miyim? Hayır. Daybreak, dahili ve yetkili güvenlik çalışmaları içindir. OpenAI, harici iş akışlarını Daybreak Partner Programı'na yönlendirir.