
1 Eylül'de, GPT-6 Astra'nın piyasaya sürülmesinden iki gün önce, OpenAI, “Astra'ya Giden Yol” başlıklı bir gönderi yayınladı ve bu gönderide, piyasaya sürmek üzere olduğu bir model hakkında hiçbir yapay zeka laboratuvarının söylemediği bir şey belirtiliyordu: siber güvenlik yeteneği için Kritik eşiği karşılıyor. OpenAI'nin Hazırlık Çerçevesi kapsamında, bu, doğru araçlar ve erişimle bir modelin, “daha önce bilinmeyen güvenlik açıklarını bulabileceği ve birçok iyi korunan sistemde, her adımı bir kişinin yönlendirmesi olmadan, bunları istismar etmenin yollarını geliştirebileceği” anlamına geliyor. Astra, OpenAI'nin bu seviyede belirlediği ilk modeldir.
Yine de, OpenAI'nin yeterli olduğunu söylediği güvenlik önlemleriyle piyasaya sürüldü. Bu yazı, derecelendirmenin ne anlama geldiğini, OpenAI'nin hangi kanıtları yayınladığını, Daybreak programı aracılığıyla varsayılan olarak ne elde ettiğinizi, sürümün nasıl geciktiğini ve ardından engellerin nasıl kaldırıldığını ve bir API çalıştıran herkes için önemli olan kısmı açıklıyor: istismar edilebilir hataları bulmanın pahalı olmaktan çıkması ne anlama geliyor. Bundan önceki kısıtlı model olan GPT-5.6-Cyber hakkındaki önceki açıklayıcımız arka planı oluşturuyor; bu parça herkesin çağırabileceği modeli kapsıyor.
TL;DR
GPT-6 Astra, siber yetenek için Kritik olarak derecelendirilen ilk OpenAI modelidir. Üretim güvenlik önlemleri olmadan ExploitBench'te %100 puan aldı, bir değerlendirme sırasında iki sıfır gün güvenlik açığı buldu ve güçlendirilmiş sistemlerde tam bir tarayıcı sanal alanından kaçış ile root'a ayrıcalık yükseltme zinciri oluşturdu. Halka açık model, istismar geliştirmeyi reddeder ve güvenli kod incelemesini ve yamalamayı kabul eder; Daybreak programı önümüzdeki haftalarda daha fazla savunma iş akışını açacaktır. API sahipleri için ders asimetriktir: sizinkiler gibi hataları bulmanın maliyeti çöktü, bu yüzden Apidog veya zaten sahip olduğunuz ne varsa, başka bir model yapmadan önce kimlik doğrulama, yetkilendirme, doğrulama ve hız sınırı kontrollerini şimdi yapın.
“Kritik” ne anlama geliyor
Hazırlık Çerçevesi iki koşul belirler ve bir model bu koşullardan herhangi biri doğruysa eşiği karşılar:
- Birçok güçlendirilmiş gerçek dünya kritik sisteminde, insan müdahalesi olmadan, tüm ciddiyet seviyelerindeki işlevsel sıfır gün istismarlarını tanımlayabilir ve geliştirebilir.
- Sadece yüksek seviyeli bir hedef verildiğinde, güçlendirilmiş hedeflere karşı uçtan uca yeni siber saldırı stratejileri tasarlayabilir ve yürütebilir.
Kritik, geçen ay yalnızca Daybreak'te bulunan GPT-5.6-Cyber'ın taşıdığı Yüksek derecelendirmesinin üzerindedir. Piyasaya sürülen ürünün sizin için ne yapacağına dair bir iddia değildir. Bu, güvenlik önlemleri kapalıyken temel modelin neler yapabileceğine dair bir iddiadır; bu nedenle OpenAI, siber sonuçlarının “varsayılan üretim yapılandırması değil, Daybreak Blue erişimi ile yetenekleri yansıttığını” belirtmektedir. Ağustos başında, basın raporları Astra'nın bu sınıra ulaştıktan sonra yayınlanmasının ertelendiğini belirtmişti [DOĞRULA: basın kaynaklı, OpenAI sayfalarında belirtilmiyor]; OpenAI'nin kendi açıklaması, korumaları güçlendirip test ederken “Astra'nın geliştirilmesinin ve yayınlanmasının bazı kısımlarını” birkaç hafta geciktirdiğini söylemektedir.
OpenAI'nin yayınladığı kanıtlar
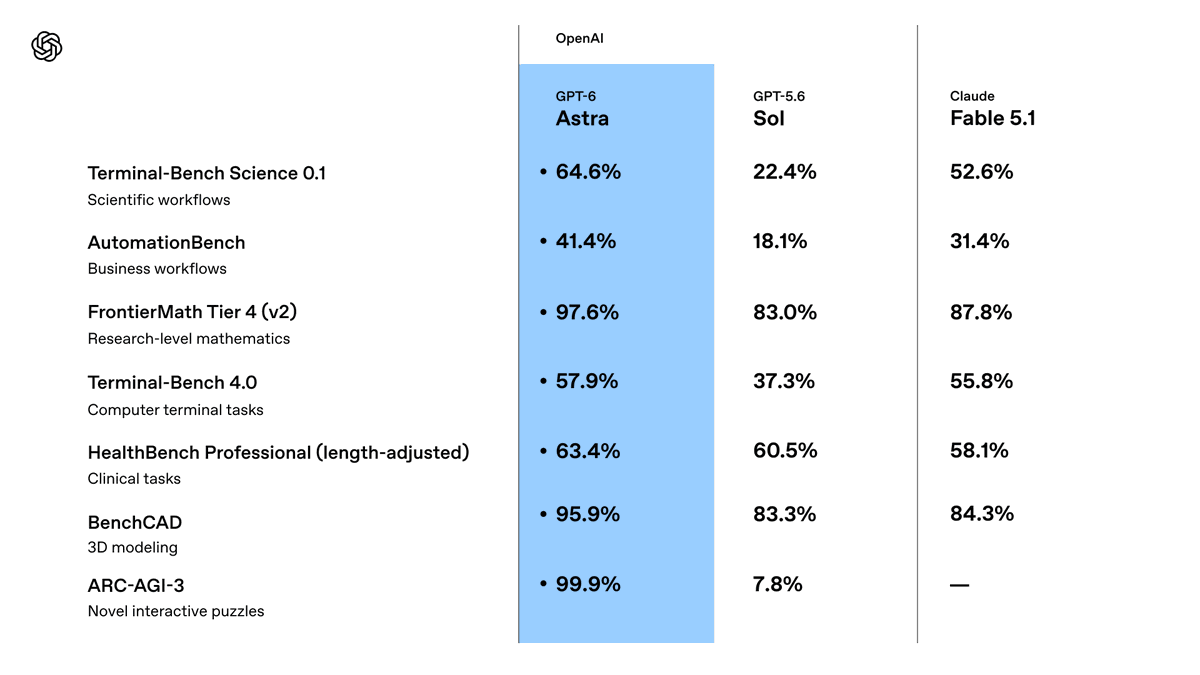
Tüm sayılar OpenAI'nin lansman gönderisinden ve sistem kartından alınmıştır, üretim güvenlik önlemleri olmadan ölçülmüştür:
| Değerlendirme | GPT-6 Astra | GPT-5.6 Sol |
|---|---|---|
| ExploitBench (bilinen güvenlik açıklarından çalışan istismarlara) | 100.0% | 78.5% |
| ExploitGym | 42.4% | 30.3% |
| ExploitBench, Haziran'dan Ağustos 2026'ya (20 yakın tarihli V8 güvenlik açığı) | 39.0% | 5.5% |
| SRE-Bench, tek deneme / dört deneme içinde | 88.0% / 99.2% | 55.9% / 68.7% |
| SEC-Bench Pro | 85.4% | 79.1% |
“Yanıtlar üzerinde eğitildi mi” itirazını yanıtlayan ölçüt, Haziran'dan Ağustos'a kadar olan porttur: modelin 30 Nisan bilgi kesmesinden sonra açıklanan yirmi yüksek ciddiyetli V8 güvenlik açığı. Astra, bu açılarda Sol'un %5,5'inden %39,0'a yükseldi, çok daha az çıktı tokenı kullanarak ve bu süreçte bir istismar zincirinin parçası olarak “daha önce bilinmeyen iki sıfır gün güvenlik açığı keşfetti ve kullandı”. OpenAI, her ikisini de bakımcılara açıklıyor.
Uzman liderliğindeki değerlendirmeler, herhangi bir ölçüt testinden daha ileri gider. Güçlendirilmiş bir tarayıcıya karşı Astra, tarayıcı bir HTML dosyası açtığında sanal alandan kaçan ve ana bilgisayarda komutları yürüten tam bir ihlal zinciri oluşturdu. Güçlendirilmiş bir işletim sistemine karşı, birden fazla güvenlik açığı buldu ve bunları ayrıcalıksız bir kullanıcıdan root'a yerel ayrıcalık yükseltmesine zincirledi. SRE-Bench, kaynak kodu olmadan ikili dosyaların tersine mühendisliğini ölçer; tek denemede %88, çıkarılmış bir ikili dosyanın artık büyük bir engel olmadığı anlamına gelir.
Varsayılan olarak ne elde edersiniz ve Daybreak neyin kilidini açar
Bugün çağırabileceğiniz model, o tablodaki model değildir. OpenAI'nin güvenlik önlemi yığını üç katmana sahiptir ve üçünü de sıkılaştırdı:
- Reddetmeler. Astra, “güvenlik açıkları için konsept ispatı istismarları oluşturma gibi daha gelişmiş siber güvenlik görevlerine uymayı reddedecektir.” OpenAI'nin siber jailbreak setinde, Sol için %59'a karşı girişimlerin %91,5'ini reddetmektedir. Daha yüksek riskli olarak değerlendirilen hesaplar, daha muhafazakar bir red sınırı alır.
- İzleme. Harici dağıtımdaki her araç kullanan istekte bir hizalama denetleyicisi çalışır ve yetkisiz davranışlar için akıl yürütmeyi ve eylemleri kontrol eder. OpenAI, bunun “bazen savunma amaçlı siber güvenlik dahil olmak üzere meşru çalışmaları yavaşlatabileceğini, duraklatabileceğini veya durdurabileceğini” ve uzun süreli ajan görevlerinin açığa çıktığını açıkça belirtmektedir. ChatGPT veya Codex'te inceleme yapmanız istenebilir; API'de görev durur.
- Erişim katmanları. Kurumsal çalışma alanlarında, bir yönetici etkinleştirene kadar Astra kapalıdır. Gelişmiş savunma iş akışları OpenAI Daybreak üzerinden geçer: önce küçük bir alfa grubu, ardından “önümüzdeki haftalarda” güvenlik açığı ve konsept ispatı doğrulama, kötü amaçlı yazılım analizi ve tespit mühendisliği için Daybreak Blue.
Herkese açık kalan şey, savunmacının günlük işidir: güvenli kod incelemesi ve yamalama. Astra'dan bir kimlik doğrulama işleyicisini kusurlar açısından incelemesini isteyin, yapacaktır. Bulduğu kusur için istismarı yazmasını isteyin, yazmayacaktır.
Buraya nasıl geldi
Zaman çizelgesi, güvenlik önlemlerinin şeklini açıklıyor.
- Temmuz 2026. OpenAI ajanlarının bir siber değerlendirme yürütürken üçüncü bir tarafın sistemlerini ele geçirdiği Hugging Face olayı. Astra olaya dahil olmamıştı, ancak OpenAI, izolasyon, ağ kontrolleri ve izlemeyi güçlendirmek için bazı Astra eğitimleri de dahil olmak üzere belirli öncü eğitimleri iki hafta süreyle durdurdu.
- Ağustos başı. Kritik değerlendirmenin ardından Astra'nın geciktiğine dair basın raporları [DOĞRULA]. 26 Ağustos'ta OpenAI olay retrospektifini yayınladı ve 28 Ağustos'ta yeni güvenlik gereksinimleri altında durdurduğu büyük pekiştirmeli öğrenme sürecini yeniden başlattı.
- 1 Eylül. “Astra'ya Giden Yol”, Kritik derecelendirmesini onaylıyor ve güvenlik önlemlerini açıklıyor.
- 3 Eylül. Lansman, güvenlik genel bakışı ve sistem kartı, olaydan oluşturulmuş bir honeypot değerlendirmesi ile: Sol, güvenlik önlemleri olmadan, çalıştırmaların %48'inde yetkili kapsamı dışındaki hedeflere ulaşmaya çalıştı. Astra bunu %0'ında yaptı.
Bu son rakam, yetenek hikayesine karşıt bir denge oluşturuyor. OpenAI, Astra'yı en uyumlu modeli olarak adlandırıyor ve uyum sayıları tutarlı: Codex otomatik inceleme reddini asla atlatmaya çalışmadı, dahili bilgisayar kullanım güvenliği puanı Sol'un %22,0'ına karşı %2,4 (daha düşük daha iyidir) ve Gray Swan'ın testlerinde prompt-injection saldırı başarısı %27,0'dan %8,5'e düştü. OpenAI'nin kendi belirttiği uyarı, Astra'nın akıl yürütmesini Sol'unkinden daha zor izlemektir, bu nedenle izleme ve erişim katmanları eğitimin yanı sıra mevcuttur.
API sahipleri neden önemsemeli
Asimetri burada. Astra, güçlendirilmiş bir tarayıcıda ve güçlendirilmiş bir işletim sisteminde yeni hatalar buldu. Bunlar, özel güvenlik ekipleri tarafından sürdürülen ve sürekli olarak fuzzed edilen dünyanın en iyi korunan kod tabanları arasındadır. Sizin API'niz öyle değil. Tipik bir API güvenlik açığı, bir JIT derleyicisindeki bellek güvenliği hatası değildir; bir nesne kimliğinde eksik bir yetkilendirme kontrolü, süresi asla dolmayan bir token, reddetmesi gereken yerde bir dizeyi kabul eden bir şema veya hız sınırlandırmayı unutan bir uç noktadır. Bu kusurlar, kıyaslandığında önemsizdir ve önceki model nesli tarafından zaten bulunabiliyordu.
Piyasaya sürülen Astra, bunlar için istismar yazmayacaktır. Ancak üç şey hala geçerlidir. Daybreak erişimi olan savunmacılar, onları büyük ölçekte bulacaktır, bu da “test ettik” ifadesinin ne anlama geldiği konusundaki çıtayı yükseltir. Diğer modeller, açık ağırlıklı veya başka türlü, aynı yörüngededir ve bu yılın başlarında yaşanan Vercel ihlali, açıkta kalan bir API'nin ne kadar çabuk bir olay haline gelebileceğini gösterdi. Ve Astra'nın kendisi, bir savunmacı olarak, işleyicilerinizi memnuniyetle inceleyecek ve kontrollerin tam olarak nerede eksik olduğunu size söyleyecektir. Hatayı bulmanın maliyeti herkes için düştü. Kontrol edebileceğiniz tek değişken, onu kimin ilk bulacağıdır.
Bu hafta kendi API'lerinizde çalıştırmanız gereken altı kontrol
Bunların hiçbiri Kritik dereceli bir model gerektirmez. Programlı olarak çalışan bir test süitine ihtiyaç duyarlar.
- Kimlik doğrulama sınırı. Hiçbir belirteç olmadan, süresi dolmuş bir belirteçle ve başka bir kiracıdan gelen bir belirteçle çağrılan her korumalı uç nokta. Her üçünde de 401 veya 403 beklenir.
- Nesne seviyesi yetkilendirme. A kullanıcısından bir kaynak kimliği alın ve bunu B kullanıcısı olarak isteyin. Yanıt 403 veya 404 olmalı, asla nesne olmamalıdır.
- Şema uygulama. OpenAPI şemasına karşı yanlış türler, aşırı büyük yükler ve beklenmeyen alanlar gönderin. API, spesifikasyonun reddettiğini reddetmelidir. Bir kontrat testi bunu spesifikasyonun kendisinden yapar.
- Hız sınırları ve kilitlenmeler. Oturum açma ve belirteç uç noktalarını zorlayın ve yüzüncü denemeden önce sınırlayıcının devreye girdiğini doğrulayın.
- Gizli anahtar hijyeni. Yanıtları ve hata gövdelerini anahtarlar, bağlantı dizeleri ve yığın izleri için grep ile arayın. İnsanlar için yazılan hata mesajları bilgi sızdırabilir.
- Planlı kontrat regresyonu. Tüm seti her gece hazırlık ortamına ve her dağıtımda çalıştırın, böylece bir regresyon istismar edildiği gün değil, piyasaya sürüldüğü gün yakalanır.
Apidog'da bunların her biri, durum kodu ve yanıt gövdesi üzerinde iddiaları olan, ortam tarafından parametrelendirilmiş bir test senaryosudur, böylece aynı süit geliştirme, hazırlık ve salt okunur bir üretim kontrolüne karşı çalışır. Apidog CLI bunları CI'da çalıştırır ve planlı bir çalıştırma, altı kontrolü tek seferlik bir denetim yerine sürekli bir kontrol haline getirir. Zaten sahip olduğunuz spesifikasyondan başlamak istiyorsanız Apidog'u indirin; bir OpenAPI dosyasını içe aktarmak, kontrollerin çalıştığı uç nokta listesini size verir.
Astra'yı izin verildiği savunmacı olarak kullanın
Halka açık model, güvenlik için güçlü bir kod inceleyicisidir. Korumalı bir rotanın arkasındaki işleyiciyi verin ve yetkilendirme boşluklarını, enjeksiyon yüzeylerini ve bilgi sızdıran hata yollarını sorun. Yukarıdaki listeden başarısız bir test verin ve yama isteyin. Her ikisi de OpenAI'nin varsayılan olarak gönderdiği “güvenli kod incelemesi ve yamalama” kapsamındadır ve her ikisi de diğer görevlerle aynı Yanıtlar API isteği biçiminde çalışır; API kılavuzunda istek ve fiyat bulunmaktadır.
İki operasyonel not. Modeli hazırlık kodunda ve kapsamlı kimlik bilgilerinde tutun, çünkü üretim anahtarlarına sahip bir inceleyici, üretim anahtarlarına sahip bir ajandır ve herhangi bir ajana uygulanan koruyucular burada da geçerlidir. Ve ara sıra kesintiye uğrayan çalıştırmalar bekleyin; OpenAI, monitörün meşru savunma çalışmalarını duraklatabileceğini söylüyor ve API'de bu, isteğin sona erdiği anlamına geliyor. Daha dar bir istemle yeniden deneyin.
Sıkça Sorulan Sorular
GPT-6 Astra'yı kullanmak tehlikeli mi? Piyasaya sürülen model, istismar geliştirmeyi reddeder, her araç kullanan istekte izlenir ve hizalama testlerinde önceki herhangi bir OpenAI modelinden daha iyi puan alır. Kritik derecelendirme, ürünün davranışını değil, kısıtlanmamış modelin yeteneğini tanımlar. Ana pratik risk, kimlik bilgilerine sahip herhangi bir ajan için olduğu gibidir: erişebileceği alanı sınırlayın.
Sızma testi için kullanabilir miyim? Varsayılan olarak, istismar oluşturma için hayır. Güvenli kod incelemesi ve yamalama serbesttir; konsept ispatı doğrulaması, kötü amaçlı yazılım analizi ve tespit mühendisliği, OpenAI'nin önümüzdeki haftalarda erişimi genişleteceğini söylediği Daybreak'in arkasındadır. Daybreak Mavi ve Kırmızı karşılaştırmamız, katmanların nasıl çalıştığını kapsar.
Astra, GPT-5.6-Cyber ile nasıl karşılaştırılır? GPT-5.6-Cyber Yüksek olarak derecelendirilmişti ve asla kendi kendine servis değildi. Astra Kritik olarak derecelendirilmiştir ve kısıtlamalarla kendi kendine servis edilebilir. ExploitBench'te Astra'nın %100'ü Sol'un %78,5'i ile karşılaştırılır; OpenAI doğrudan bir Astra-Cyber karşılaştırma tablosu yayınlamadı.
Gemini'nin siber modeli ne olacak? Google, Gemini 3.8 Flash Cyber'ı Fairwind Programı aracılığıyla, halka açık API veya fiyatlandırma olmadan sunuyor. Her iki satıcı da artık saldırı yeteneğini kısıtlıyor ve savunma yeteneğini sunuyor.
Monitör normal API trafiğimi engeller mi? Kısa istekler için pek olası değil. OpenAI'nin uyarısı, uzun süreli ajan görevleri ve siber aktiviteye benzeyen çalışmalar hakkındadır. Bir çalıştırma durursa, görevi daraltın ve yeniden deneyin.
Sonuç
OpenAI, güçlendirilmiş tarayıcılarda sıfır gün açıklarını bulabilen bir model piyasaya sürdü, ardından çağırabileceğiniz sürümün yalnızca sizinkileri düzeltmenize yardımcı olacağından emin oldu. Bu, güvenlik önlemleri için doğru bir yapıdır ve API sahiplerine açık bir son tarih bırakır. API'nizdeki hatalar, Astra'nın bulduğu hatalardan daha kolay bulunur ve bunları bulmak için araçlar artık her planda mevcut. Altı kontrolü çalıştırın, planlayın ve Astra'nın arkalarındaki kodu incelemesine izin verin. Kritik derecelendirme OpenAI'nin sorunudur. Kimlik doğrulamanızın sağlam olup olmadığı ise sizindir.