
2026 yazında, OpenAI ve Google birkaç hafta arayla, çoğu geliştiricinin erişemediği, güvenliğe özel modellerini piyasaya sürdüler. OpenAI'ın GPT-5.6-Cyber 10 Ağustos'ta çıktı. Google'ın Gemini 3.5 Flash Cyber ise 21 Temmuz'da geldi. Her ikisi de yazılım güvenlik açıklarını buluyor. Her ikisi de onayla erişilebilir durumda. Ve her ikisi de size normal bir API anahtarı vermeyi reddediyor.
Ancak, aynı tür araçlar değiller. Biri savunmaya, diğeri saldırıya yatkın ve çok farklı model katmanlarında yer alıyorlar. Bu ikisini anlamaya çalışıyorsanız, işte gerçekte nasıl karşılaştırıldıkları ve neden aralarında doğrudan bir kıyaslama yapmanın mümkün olmadığı.
Yan yana karşılaştırma
| GPT-5.6-Cyber | Gemini 3.5 Flash Cyber | |
|---|---|---|
| Satıcı | OpenAI | |
| Piyasaya sürülme | 10 Ağustos 2026 | 21 Temmuz 2026 |
| Şuna dayanmaktadır | GPT-5.6 Sol (amiral gemisi katmanı) | Gemini Flash (hızlı, uygun maliyetli katman) |
| Yatkınlık | Saldırgan: istismar zincirleri, sıfır gün keşfi | Savunmacı: güvenlik açıklarını bulma ve düzeltme |
| Erişim | Daybreak Red (güvenlik ekipleri tarafından doğrulanmış) | Sınırlı pilot (hükümetler, güvenilir ortaklar) |
| Herkese açık API | Hayır | Hayır |
| Herkese açık fiyatlandırma | Hayır | Hayır |
| Program | OpenAI Daybreak | Google CodeMender |
Tek satırlık özet: GPT-5.6-Cyber, sınır sınıfı saldırgan bir araştırma modelidir ve Gemini 3.5 Flash Cyber, daha hafif sınıf bir savunmacı yama modelidir. Bu yönelim farkı, diğer her şeyi neredeyse tamamen açıklar.
Farklı model katmanları
En net teknik ayrım temel modeldir. GPT-5.6-Cyber, OpenAI'ın en yetenekli muhakeme modeli olan GPT-5.6 Sol üzerine inşa edilmiştir. Gerçek dünya güvenlik açığı araştırması, büyük, yabancı kod tabanları üzerinde sürekli muhakemeye ihtiyaç duyar ve OpenAI, bunu elde etmek için en üst düzey modelini Cyber'ın altına yerleştirdi.
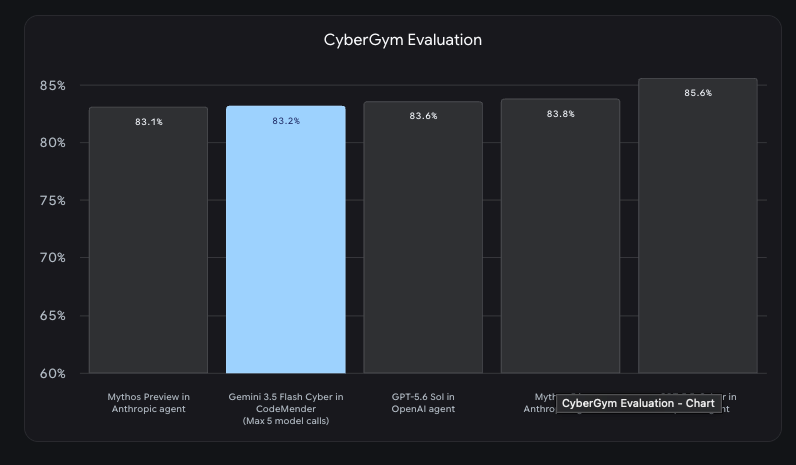
Gemini 3.5 Flash Cyber, Google'ın Pro amiral gemisi yerine hızlı ve uygun maliyetli iş gücü olan Flash katmanı üzerine inşa edilmiştir. Bu, işi için bilinçli bir seçimdir. Arkasındaki Google programı CodeMender, kodları tarayarak güvenlik açıklarını ölçekli bir şekilde bulup düzeltmekle ilgilidir; bu da maksimum tek seferlik muhakeme derinliğinden ziyade hıza ve maliyet verimliliğine değer verir. Sürüm tuhaflığına da dikkat edin: genel Flash modeli 3.6'ya geçti, ancak Cyber 3.5'te kaldı, çünkü ikisi farklı sürüm izleri üzerinde bulunuyor.
Farklı yönelim: saldırı ve savunma
Gerçek ayrım budur. Her satıcının kendi çerçevesini okuyun, ayrım ortadadır.
OpenAI, Daybreak genişletme duyurusuna göre, GPT-5.6-Cyber'ı daha yüksek riskli çifte kullanımlı görevlerde reddetmeleri azaltmak ve sıfır gün açıklarını bulma ve istismar zincirleri oluşturma konusunda daha iyi hale getirmek için eğitti. Bu, "yetkili güvenlik açığı araştırması, istismar doğrulaması ve güvenlik testi" için açıkça belirlenmiş Daybreak Red katmanı aracılığıyla sunulmaktadır. Lansman kanıtı saldırgandı: Chrome'da CVE-2026-15903 olarak atanan iki zincirleme V8 güvenlik açığı, ayrıca bir mobil işletim sistemi, bir veritabanı ve bir işletim sistemi çekirdeği genelinde bildirilen bulgular.
Google, Gemini 3.5 Flash Cyber'ı bulma ve düzeltme üzerine kurguladı. Gemini modelleri güncellemesinde duyurulan bu model, kodlardaki güvenlik açıklarını tespit etmeyi ve bunlar için yamalar önermeyi amaçlayan CodeMender çabasının bir parçasıdır. Vurgu, onları silahlandırmak değil, iyileştirme ve açıkları kapatmadır.
Bu, birini "güvenli", diğerini "tehlikeli" yapmaz. Güçlü bir güvenlik açığı bulucu, nasıl çerçevelendirilirse çerçevelendirilsin çifte kullanıma sahiptir; bu yüzden her ikisi de kısıtlıdır. Ancak alanı haritalandırıyorsanız, OpenAI saldırgan araştırmaya daha fazla yönelirken, Google savunmacı yamalamaya daha yakın durdu.
Farklı şeffaflık
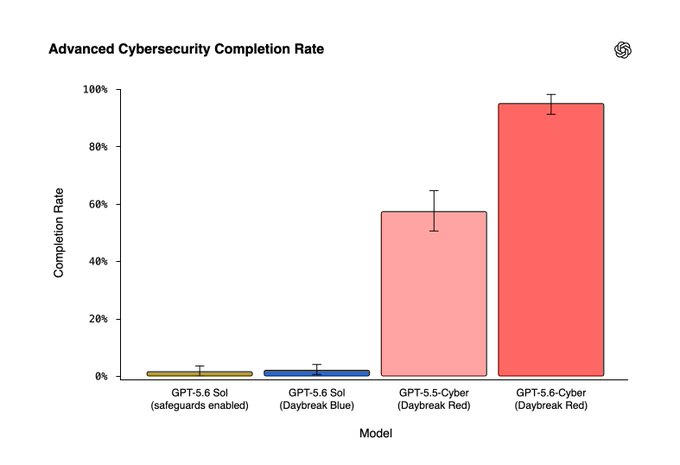
OpenAI daha fazla sayı yayınladı. Dahili bir tamamlama oranı metriğini (GPT-5.6-Cyber, ileri düzey siber istemlerin %95,0'ını yanıtlarken, temel Sol'un %1,5'ini yanıtlıyor), ExploitGym gibi kıyaslama adlarını, gerçek bir atanmış CVE raporunu ve Hazırlık Çerçevesi derecesini "Yüksek" ancak "Kritik" altında olarak açıkladı. Kimlerin neye eriştiğinin tam dökümü için Daybreak Blue vs Red bölümüne bakın.
Google lansmanda daha belirsizdi. Modelin varlığını, savunma amacını ve kısıtlı durumunu onayladı, ancak karşılaştırılabilir görev başına tamamlama oranlarını veya kıyaslama tablolarını yayınlamadı. Bu nedenle, her iki modeli de tanımlayabilmenize rağmen, onları aynı çizelgede gösteremezsiniz. Her iki satıcının da kafa kafaya yürüttüğü ortak bir kıyaslama yok ve hedef görevleri (istismar geliştirme ve yama üretimi) neredeyse hiç örtüşmüyor.
Ortak noktaları
Farklılıkları bir kenara bırakırsak, iki model de yapay zeka güvenlik araçlarının nereye gittiği hakkında aynı hikayeyi anlatıyor:
- Kısıtlı erişim, açık API değil. İkisi de self-servis değil. Her ikisi de onay gerektiriyor ve erişim, onaylanmış kuruluşlarla sınırlı.
- Herkese açık fiyatlandırma yok. Açık erişim olmadığı için, ikisi için de yayınlanmış token başına fiyatlandırma yok. Dolaşımda bulduğunuz herhangi bir fiyat tablosu doğrulanmamıştır.
- Aynı çifte kullanım mantığı. Her iki satıcı da, güvenlik açıkları bulmada iyi bir modelin doğası gereği güvenlik açıkları bulmada iyi olduğu sonucuna varıyor, bu yüzden erişimi genişletmeden önce güvenilir ortaklarla dar bir başlangıç yapıyor ve izliyorlar.
- Kafa karıştırıcı bir sürüm hikayesi. OpenAI'ın modeli Sol/Terra/Luna isimlendirmesi altında; Google'ınki ise kardeş modeli 3.6'ya geçerken 3.5'te kaldı.
Herhangi birine bir API anahtarı arayarak geldiyseniz, cevap aynıdır: bugün değil ve belki de beklediğiniz şekilde değil.
Hangisi sizin için önemli? Muhtemelen henüz hiçbiri
İşte pratik okuma. Onaylı bir güvenlik satıcısında veya bir devlet ortağında değilseniz, şu anda bu modellerin hiçbirini kullanamazsınız. Onları izlemek, gidişat yönünü anlamak için faydalıdır, ancak bu çeyrekte hiçbiri yığınınızda yer almamalıdır.
Yığınınızda yer alması gereken şey, sahip olduğunuz API'lerin güvenliğini test etmektir. Bu modellerin her ikisi de güvenlik açıklarının pahalı olması nedeniyle var; önlenmesi en ucuz olanlar, kendi hizmetlerinizdeki sıkıcı sınır hatalarıdır. Bunları yakalamak için sınır sınıfı bir siber modele ihtiyacınız yok.
Apidog gibi bir API istemcisiyle, en az çabayla en çok şeyi yakalayan kontrolleri çalıştırabilirsiniz:
- Yetkilendirme sınırları. Eksik, süresi dolmuş ve geçerli token'larla istekler gönderin ve her birinin doğru durumu döndürdüğünü doğrulayın. Aynı en az ayrıcalık ilkesi ajanlarınız için de geçerlidir; AI ajanınızın API anahtarının gerçekte neler yapabileceğini görün.
- Aktarım güvenliği. İstemci sertifikalarının ve mTLS'nin doğru davrandığını ve düz metin isteklerinin reddedildiğini doğrulayın.
Bunlar, bugün başlayabileceğiniz, gerçekten erişebileceğiniz araçlarla yapabileceğiniz işlerdir. Apidog'u indirin ve yetkilendirme durumlarıyla başlayın.
Sıkça sorulan sorular
Hangisi daha iyi, GPT-5.6-Cyber mı yoksa Gemini 3.5 Flash Cyber mı? Farklı işler için inşa edildiler, bu yüzden "daha iyi" göreve bağlıdır. GPT-5.6-Cyber, saldırgan araştırma (istismar geliştirme, sıfır gün keşfi) için ayarlanmış sınır sınıfı bir modeldir. Gemini 3.5 Flash Cyber, savunma yamalaması için ayarlanmış daha hafif sınıf bir modeldir. Hiçbir satıcı kafa kafaya bir kıyaslama yayınlamadı, bu yüzden doğrudan bir skor karşılaştırması mevcut değildir.
Herhangi birini bir API aracılığıyla kullanabilir miyim? Hayır. Her ikisi de kısıtlıdır. GPT-5.6-Cyber, Daybreak Red onayını gerektirir; Gemini 3.5 Flash Cyber, hükümetler ve güvenilir ortaklar için sınırlı bir pilot programdır. Her ikisi de self-servis bir API model kimliği sunmaz.
Her iki model de neden kısıtlı? Çifte kullanım. Güvenlik açıkları bulmada iyi bir model, savunmacıların yama yapmasına ve saldırganların istismar etmesine yardımcı olur. Her iki satıcı da gerçek dünya kullanımını izlerken erişimi onaylanmış ortaklarla sınırlıyor.
Temel modeller arasındaki fark nedir? GPT-5.6-Cyber, OpenAI'ın amiral gemisi muhakeme katmanı olan GPT-5.6 Sol üzerine inşa edilmiştir. Gemini 3.5 Flash Cyber, Google'ın daha hızlı, daha ucuz Flash katmanı üzerine inşa edilmiştir ve bu, tarama ve düzeltme amacına uyar.
Bunun yerine ne kullanmalıyım? Kendi API'lerinizi güvence altına almak için, Apidog gibi bir istemciyle yetkilendirme, aktarım ve sözleşme testleri yapın. Kısıtlı bir modele gerek yok.