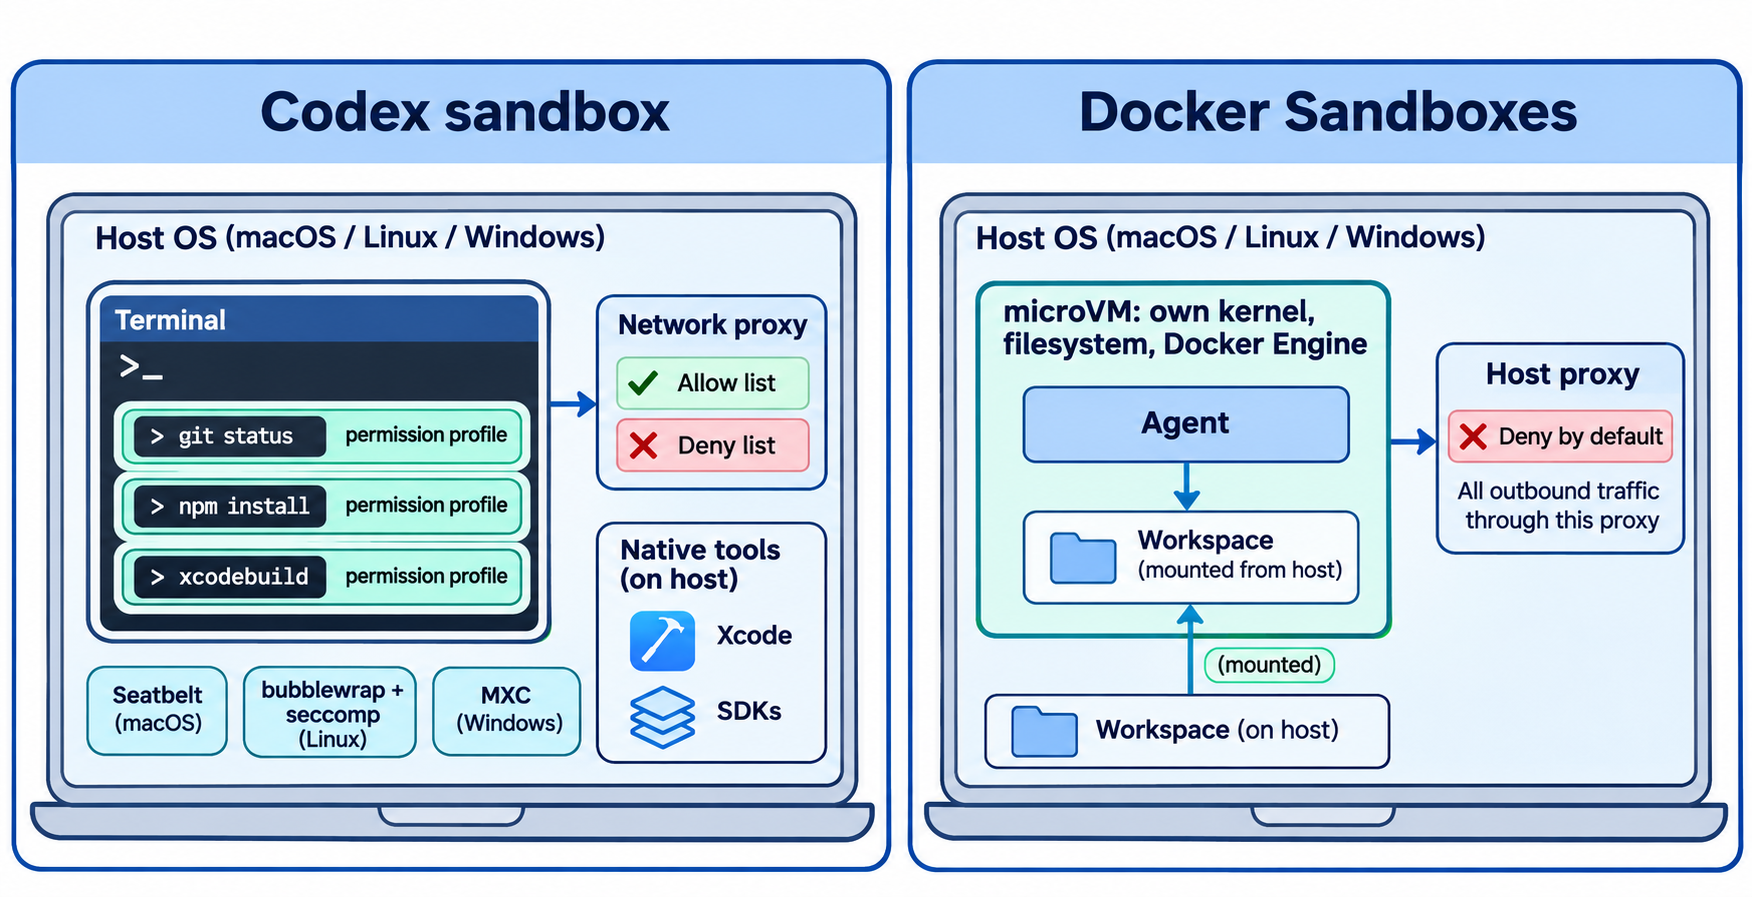
Codex sandbox ile Docker Sandboxes arasındaki fark, ajanın komutlarının nerede çalıştığıdır. Codex sandbox, komutları kendi makinenizde tutar ve bunları işletim sistemi araçlarıyla sınırlar (macOS'ta Seatbelt, Linux'ta bubblewrap ve seccomp, Windows'ta MXC). Docker Sandboxes ise ajanı kendi çekirdeği, dosya sistemi, Docker Engine'i ve ağı olan bir microVM'e taşır. Yerel araç zincirlerine ihtiyaç duyduğunuzda Codex sandbox'ı; ajanın yaptığı her şeyin etrafında katı bir sınır istediğinizde Docker Sandboxes'ı seçin.
Kısa bakış: Codex sandbox ile Docker Sandboxes karşılaştırması
| Codex sandbox | Docker Sandboxes | |
|---|---|---|
| Komutların çalıştığı yer | Mevcut ortamınız | Her sandbox için bir microVM |
| İzolasyon mekanizması | Seatbelt (macOS), bubblewrap + seccomp-bpf (Linux), MXC (Windows) | Hipervizör, her sandbox için ayrı çekirdek |
| Şununla yapılandırılır | config.toml içindeki izin profilleri |
sbx CLI ve politikalar |
| Varsayılan ağ | :workspace profili için kapalı |
Varsayılan izin listesiyle, varsayılan olarak reddeden proxy |
| Yerel ana makine araçları | Evet (Xcode, simülatörler, yerel SDK'lar) | Hayır, yalnızca VM'in içindekiler |
| Kapsanan ajanlar | Codex (codex sandbox aracılığıyla herhangi bir komut dahil) |
Claude Code, Codex, Copilot, Cursor, Devin, Kiro, OpenCode ve daha fazlası |
| Ekip politikası | requirements.toml tarafından yönetilen gereksinimler |
Docker AI Governance (ayrı ücretli abonelik) |
| Fiyat | Codex'in bir parçası | sbx CLI ve yerel hesaplama ücretsiz; bulut kullandıkça öde |
Codex sandbox nedir?
Codex sandbox, Codex'in bilgisayarınızda çalıştırdığı komutların neleri okuyabileceğini, yazabileceğini ve erişebileceğini sınırlayan katmandır. İşi bir container'a veya VM'e taşımaz. Bunun yerine, her komutu ve onun başlattığı her alt süreci, izin profilinde belirlediğiniz kuralları kullanarak işletim sisteminin kendi sandbox olanaklarıyla sarar.
Yerleşik :workspace profili bir Git deposu için varsayılandır. Çalışma alanı içinde yazmaya izin verirken .git ve .codex dizinlerini salt okunur tutar, başka yerlerde geniş okuma izni verir (derleyicilerin depo dışındaki SDK'lara ihtiyacı vardır) ve ağ erişimini kapatır. Bunu config.toml içinde genişletebilirsiniz. Bu örnek OpenAI'nin gönderisinden alıntılanmıştır:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
codex sandbox komutu, bir ajan oturumu dışında herhangi bir programı bir profil altında çalıştırır. Bir profili test etmenin veya Codex'in aksi halde sandbox olmadan başlatacağı bir stdio MCP sunucusunu sarmalamanın yolu budur:
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
macOS'ta bu yazma işlemi Operation not permitted hatasıyla başarısız olur. Kopyalamaya hazır profiller için izin profilleri belgelerine bakın.
Docker Sandboxes nedir?
Docker Sandboxes, yapay zeka kodlama ajanlarını makinenizde veya Docker tarafından yönetilen bulut altyapısında izole microVM'lerde çalıştırır. Her sandbox kendi çekirdeğini, Docker daemon'ını, dosya sistemini ve ağını alır. Ajan, VM içinde sudo ve özel bir Docker Engine dahil tam ayrıcalıklara sahiptir; ancak yalnızca paylaştığınız ana makine kaynaklarına erişir.
Onu, Docker Desktop gerektirmeyen sbx CLI ile kullanırsınız. Yerel sandbox'lar Apple silicon üzerinde macOS 14 veya üzerini, Hypervisor Platform ile Windows 11'i ya da KVM ile Ubuntu 24.04 veya üzerini gerektirir. Başlangıç kılavuzundan:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
Proje dizininiz VM'e aynı mutlak yolda bağlanır. Doğrudan bağlama okuma-yazma şeklindedir, böylece ajan çalışma ağacınızı yerinde düzenler. --clone ile ana makine deposu salt okunur bağlanır ve ajan bunun yerine özel bir Git kopyasında çalışır. Kimlik bilgileri ana makinede kalır: Docker'ın mimari belgeleri “ham kimlik bilgisi değerlerinin VM'e asla girmediğini” söyler.
İzolasyon gücü: işletim sistemi politikası ile ayrı çekirdek karşılaştırması
Codex, süreçleri ana makine çekirdeğinde kısıtlar. macOS'ta (deny default) ile başlayan bir Seatbelt profili oluşturur. Linux'ta bubblewrap ile bir dosya sistemi görünümü oluşturur, ağ, IPC ve PID ad alanlarını ayırır ve no_new_privs ayarlanmış bir seccomp-bpf filtresi uygular. Windows'ta Microsoft'un MXC (Microsoft eXecution Container) kütüphanesine geçiyor. Sınırlar gerçektir ve çekirdek tarafından uygulanır; ancak ajan çekirdeğinizi paylaşır ve makinenizi bir filtreden görür.
Docker, ajan ile ana makineniz arasına bir hipervizör koyar. Her sandbox'ın ayrı bir çekirdeği ve “ana makine daemon'ına giden yolu olmayan” kendi Docker Engine'i vardır. VM içindeki bir çekirdek hatası veya yanlış yapılandırılmış bir kural, ajanın dizüstü bilgisayarınızı ele geçirmesine yol açmaz.
Her ikisi de dürüstçe belgeledikleri boşluklar bırakır:
- Codex'in varsayılan profili geniş okumaları açık tutar; bu nedenle başka bir yerde API anahtarı barındıran bir yapılandırma dosyası okunabilir kalabilir. OpenAI ayrıca ajanın, düzenleyicinizin daha sonra sandbox dışında çalıştıracağı
node_modules/prettiergibi yok sayılan bir dosyayı kurcalayabileceği konusunda uyarır. - Docker'ın doğrudan bağlaması okuma-yazmadır; bu nedenle ajanın düzenlediği Git hook'ları, CI yapılandırması ve bir
Makefiledaha sonra ana makinenizde çalışabilir. Yerel stdio MCP sunucuları da sandbox VM'inin dışında çalışır.
Hiçbiri ajanın değişikliklerini inceleme ihtiyacını ortadan kaldırmaz. Codex sandbox'la uğraşıp durduysanız, Codex sandbox'ı atlatma rehberimiz daha güvenli orta yolu ele alıyor.
Yerel araçlar ve kurulum maliyeti
OpenAI'nin container'lara karşı argümanı somuttur. Bir iOS uygulaması geliştirirken Codex'i Docker içinde sandbox'a alsaydınız, “Codex yerel Mac çalıştırılabilir dosyalarından oluşan iOS derleme araç zincirini çalıştıramaz ve iPhone simülatörünü başlatamazdı.” Bu adımları tekrar ana makineye devretmek onları yeniden sandbox dışına çıkarırdı.
Bu nedenle Codex sandbox'ın kurulumu neredeyse hiçbir maliyet getirmez: kabuğunuz, SDK'larınız ve önbellekleriniz oldukları yerde kalır.
Docker Sandboxes başlangıçta daha fazlasını ister. VM bir şablondan başlar (Codex için docker/sandbox-templates:codex) ve araçları kit'lerle veya içeriye yükleyerek eklersiniz. Sandbox'lar ~/.codex gibi kullanıcı düzeyi yapılandırmayı okumaz; yalnızca çalışma dizinindeki proje düzeyi yapılandırmayı okur. Karşılığında, her ajan için aynı şekilde çalışan temiz ve yeniden üretilebilir bir ortam elde edersiniz ve bir container iş yükü VM'in özel Docker Engine'i içinde güvenle çalışabilir.
Zaten container içinde derlenen bir hizmet için bu maliyet küçüktür. Xcode veya lisanslı bir masaüstü SDK için ise büyüktür.
Ağ kontrolü karşılaştırması
Her ikisi de trafiği alan adlarını denetleyen bir proxy üzerinden yönlendirir ve her ikisi de kapalı başlar.
Codex'in üç modu vardır: ağ kapalı (:workspace varsayılanı), tam erişim (:danger-full-access) veya profil başına alan adı kurallarını uygulayan bir proxy:
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
Açık reddetmeler izinleri geçersiz kılar ve listelenmemiş bir alan adına yapılan istek onayınız için durabilir. Proxy bir ana makine adını yalnızca izin verildikten sonra çözümler; ancak OpenAI geniş joker karakterlerin yine de DNS tabanlı sızdırmaya izin verebileceğini not eder.
Docker, VM'den giden tüm TCP trafiğini ana makinedeki bir proxy üzerinden yönlendirir, UDP ve ICMP'yi varsayılan olarak engeller ve kuralları sbx policy ile yönetir. Güvenlik modeli sayfası, “varsayılan izin verilen alan adlarının geniş joker karakterler içerdiği” konusunda uyarır; bu nedenle varsayılanlara güvenmeden önce sbx policy ls komutunu çalıştırın.
Ekip politikası: yönetilen gereksinimler ile Docker AI Governance karşılaştırması
Ekiplerin, kullanıcıların sessizce gevşetemeyeceği bir politikaya ihtiyacı vardır.
Codex, yönetilen gereksinimleri kullanır. Bir yönetici, /etc/codex/requirements.toml gibi bir sistem dosyasından veya bulut politikasından, kullanıcıların hangi profilleri seçebileceğini sınırlayan bir requirements.toml gönderir:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Docker bu katmanı Docker AI Governance olarak satıyor: sandbox ağ ve dosya sistemi politikaları, Cedar ile yazılan ve Docker'ın MCP Gateway'inde uygulanan MCP aracı politikaları ve yerelde tutabileceğiniz veya buluta gönderebileceğiniz her kararın denetim kayıtları. Docker'ın belgeleri kuruluş düzeyi politikayı ayrı bir ücretli abonelik olarak listeler. Avantajı, yalnızca Codex için değil, ekibinizin kullandığı her ajan için tek bir politika olmasıdır.
Hangisi ne zaman kullanılmalı
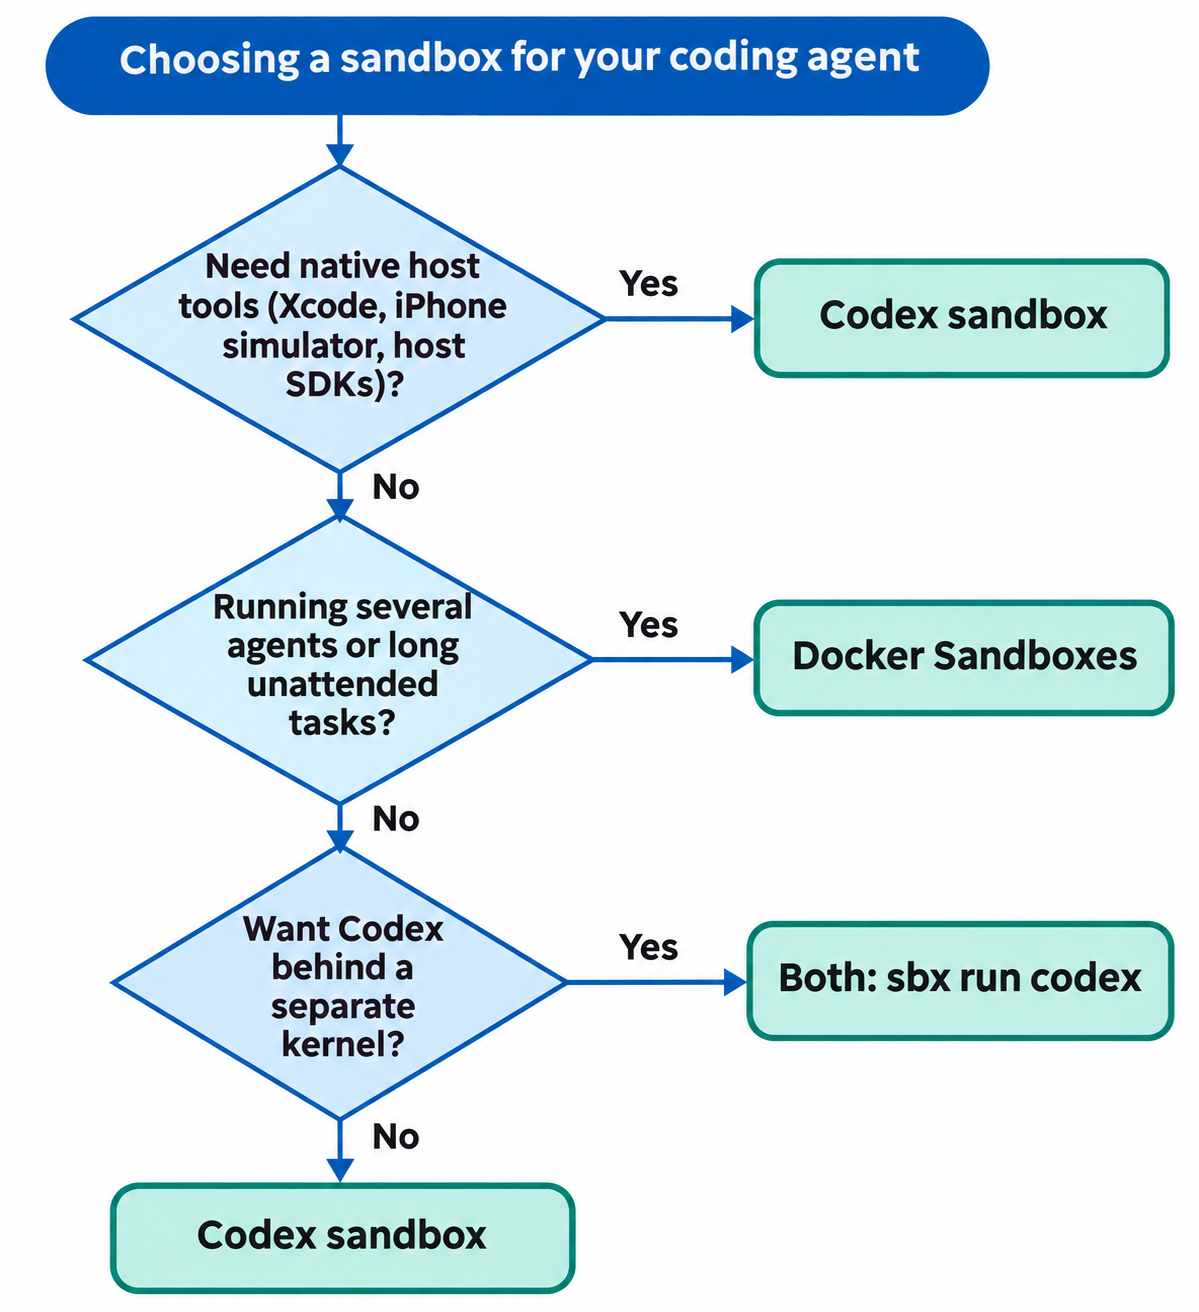
Tek bir kazanan yok. Sınırı işe uygun hale getirin:
- Codex sandbox'ı kullanın: macOS veya iOS için geliştiriyorsanız, yalnızca ana makinede bulunan SDK'lara güveniyorsanız veya sıfır kurulum istiyorsanız ve Codex tek ajanınızsa.
- Docker Sandboxes'ı kullanın: birkaç ajan çalıştırıyorsanız, ajan ile dizüstü bilgisayarınız arasında ayrı bir çekirdek istiyorsanız veya ajanın içeride Docker ile uzun ve gözetimsiz görevler çalıştırmasına izin veriyorsanız.
- İkisini birlikte kullanın: Codex'i katı bir sınırın içinde istiyorsanız. Docker'ın Codex sayfası,
sbx run codexkomutunun varsayılan olarakcodex --dangerously-bypass-approvals-and-sandboxbaşlattığını gösterir: microVM duvar haline gelir ve Codex'in kendi onayları devre dışı kalır. Seçim yapmadan önce bu ödünleşimi aklınızda tutun.
Apidog CLI ile API'nizi her iki sandbox'tan da test edin
Hangi duvarı seçerseniz seçin, ajanınızın değişikliklerinin gerçek bir API'ye karşı çalıştığını kanıtlaması gerekir. Apidog CLI, ona test senaryoları ve çalıştırmalar için okuyabileceği JSON çıktısıyla komutlar sunar. Bir kez kurun:
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Ardından ağı tam olarak iki ana makineye açın: API'niz ve CLI'nin varsayılan API temeli olan api.apidog.com. Codex'te ikisini de profilin [permissions.<name>.network.domains] tablosuna ekleyin. Docker Sandboxes'ta sbx policy allow network api.apidog.com komutunu ve API'nizin ana makinesini ekleyin.
Ajanınıza tek bir istem verin:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
Ajan şemayı okur, payload'ını doğrular ve senaryoyu çalıştırır:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Bir çalıştırma ağ hatasıyla başarısız olursa sandbox görevini yapmıştır: izin listesinin hangi ana makineyi kaçırdığını kontrol edin. Codex'teki tam adım adım anlatım için Codex'te Apidog CLI sayfasına bakın ve aynı çalıştırma bir CI işlem hattına taşındığında -r cli,json yerine -r junit kullanın. Apidog'un Ücretsiz planı 4 kullanıcıya kadar kapsar.
SSS
Codex sandbox bir container mı? Hayır. Codex, mevcut ortamınızdaki komutları macOS'ta Seatbelt, Linux'ta bubblewrap ve seccomp-bpf, Windows'ta MXC ile kısıtlar. Ayrı bir dosya sistemi imajı veya VM yoktur.
Docker Sandboxes sadece container mı? Hayır. Docker'ın belgeleri onları hipervizör izolasyonu ve her sandbox için ayrı çekirdek içeren microVM'ler olarak tanımlar. Her biri kendi Docker Engine'ini çalıştırır, böylece ajan içinde container'lar oluşturup çalıştırabilir.
Codex'i Docker Sandboxes içinde çalıştırabilir miyim? Evet. sbx run codex Codex'i bir microVM içinde başlatır. Varsayılan olarak --dangerously-bypass-approvals-and-sandbox ile başlar; yani sınır Codex'in sandbox'ı değil, VM'in kendisidir.
Docker Sandboxes ücretsiz mi? Docker, sbx CLI ve yerel sandbox hesaplamasının ticari işler dahil ücretsiz olduğunu söyler. Bulut sandbox'ları kullandıkça öde aboneliği kullanır, model sağlayıcı ücretleri ayrıdır ve kuruluş düzeyi politika yönetimi ayrı bir ücretli aboneliktir.
Sandbox'lardan herhangi biri MCP sunucularını kapsıyor mu? Varsayılan olarak hayır. Codex, stdio MCP sunucularını codex sandbox ile sarmadığınız sürece sandbox'a almaz. Docker yerel stdio MCP sunucularını VM'in dışında çalıştırır; MCP gateway'i ve Cedar politikaları, üzerinden yönlendirilen sunucuları yönetir.