
Claude Fable 5.2 ile Mythos 5.2 arasında seçim esas olarak güvenlik önlemleri ve erişim meselesidir. Anthropic, her ikisinin de aynı temel modeli kullandığını belirtiyor. Fable, ek siber güvenlik ve biyoloji önlemleriyle geniş erişime açıkken; Mythos, doğrulama programları aracılığıyla onaylanmış çalışmalara destek sunuyor. Öncelikle yetkili olduğunuz işe göre seçim yapın, ardından hesabınızın uygunluğunu teyit edin.
Anthropic’in duyurusu bu ayrımı netleştiriyor. Mythos’u ayrı, herkes için daha zeki bir kodlama modeli olarak tanımlamıyor. Modelleri araçlara bağlayan geliştiriciler için pratik soru şudur: iş akışınız, Fable’ın güvenlik önlemleriyle kısıtlanan yeteneklere ihtiyaç duyuyor mu? Daha sonra bir ajan ve Claude Code’da Apidog CLI kullanarak çevresindeki API entegrasyonunu doğrulayabilirsiniz.
Claude Fable 5.2 ve Mythos 5.2’ye genel bakış
Fable 5.2 ve Mythos 5.2 aynı temel modeli paylaştığı için karşılaştırma, izin verilen görevler ve uygunlukla başlar. Fable, hassas siber ve biyoloji talepleri için ek önlemler ekler. Mythos, program kurallarına tabi olarak bu alanlardaki doğrulanmış çalışmalar için erişim sağlar. Genel kodlama işleri otomatik olarak Mythos gerektirmez.
| Karar noktası | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Temel model | Mythos ile paylaşılır | Fable ile paylaşılır |
| Temel fark | Ek siber ve biyoloji önlemleri | Doğrulanmış siber ve yaşam bilimleri çalışmalarına erişim |
| Erişilebilirlik | Geniş platform desteği; hesap yetkileri yine de önemlidir | Doğrulama programı erişimi |
| Tipik kullanım alanı | Zorlu kodlama, analiz, mühendislik | Onaylı güvenlik çalışmaları veya biyomedikal araştırma |
| Erişim kararı | Platformunuzu ve planınızı kontrol edin | Program onayını, katmanı ve hesap yapılandırmasını kontrol edin |
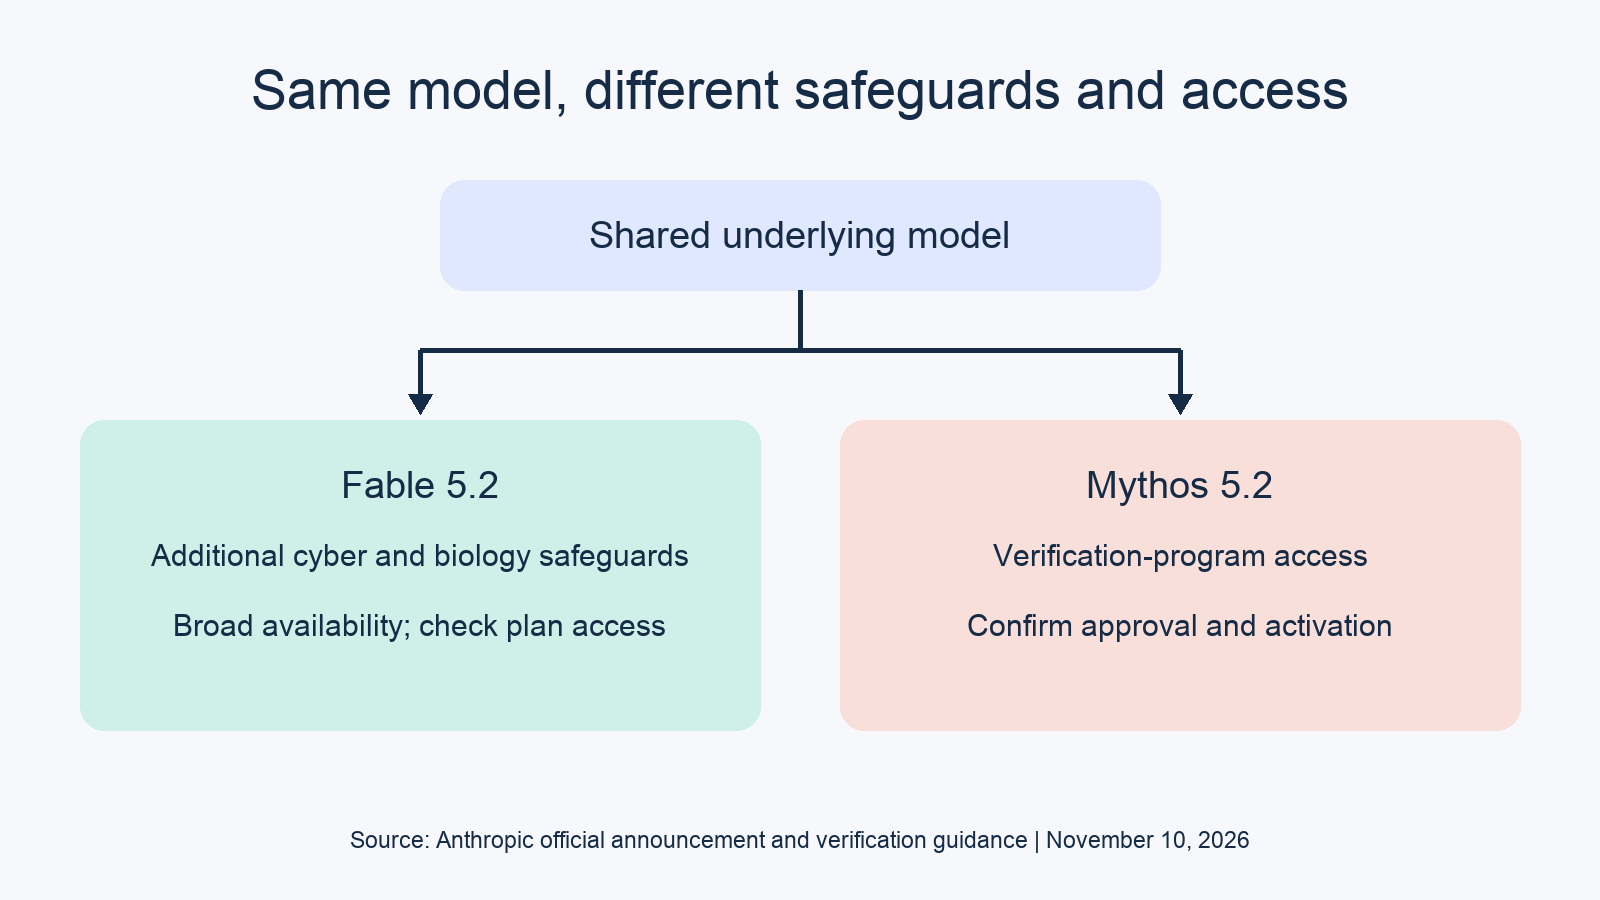
Bunu bir erişim karşılaştırması olarak değerlendirin. Farklı bir etiket, farklı bir akıl yürütme motoru olduğu anlamına gelmez. Ayrıca her istemin aynı yanıtı üreteceği anlamına da gelmez: güvenlik önlemleri, hangi taleplerin ilerleyeceğini ve hizmetin kısıtlı talepleri nasıl işleyeceğini değiştirebilir.
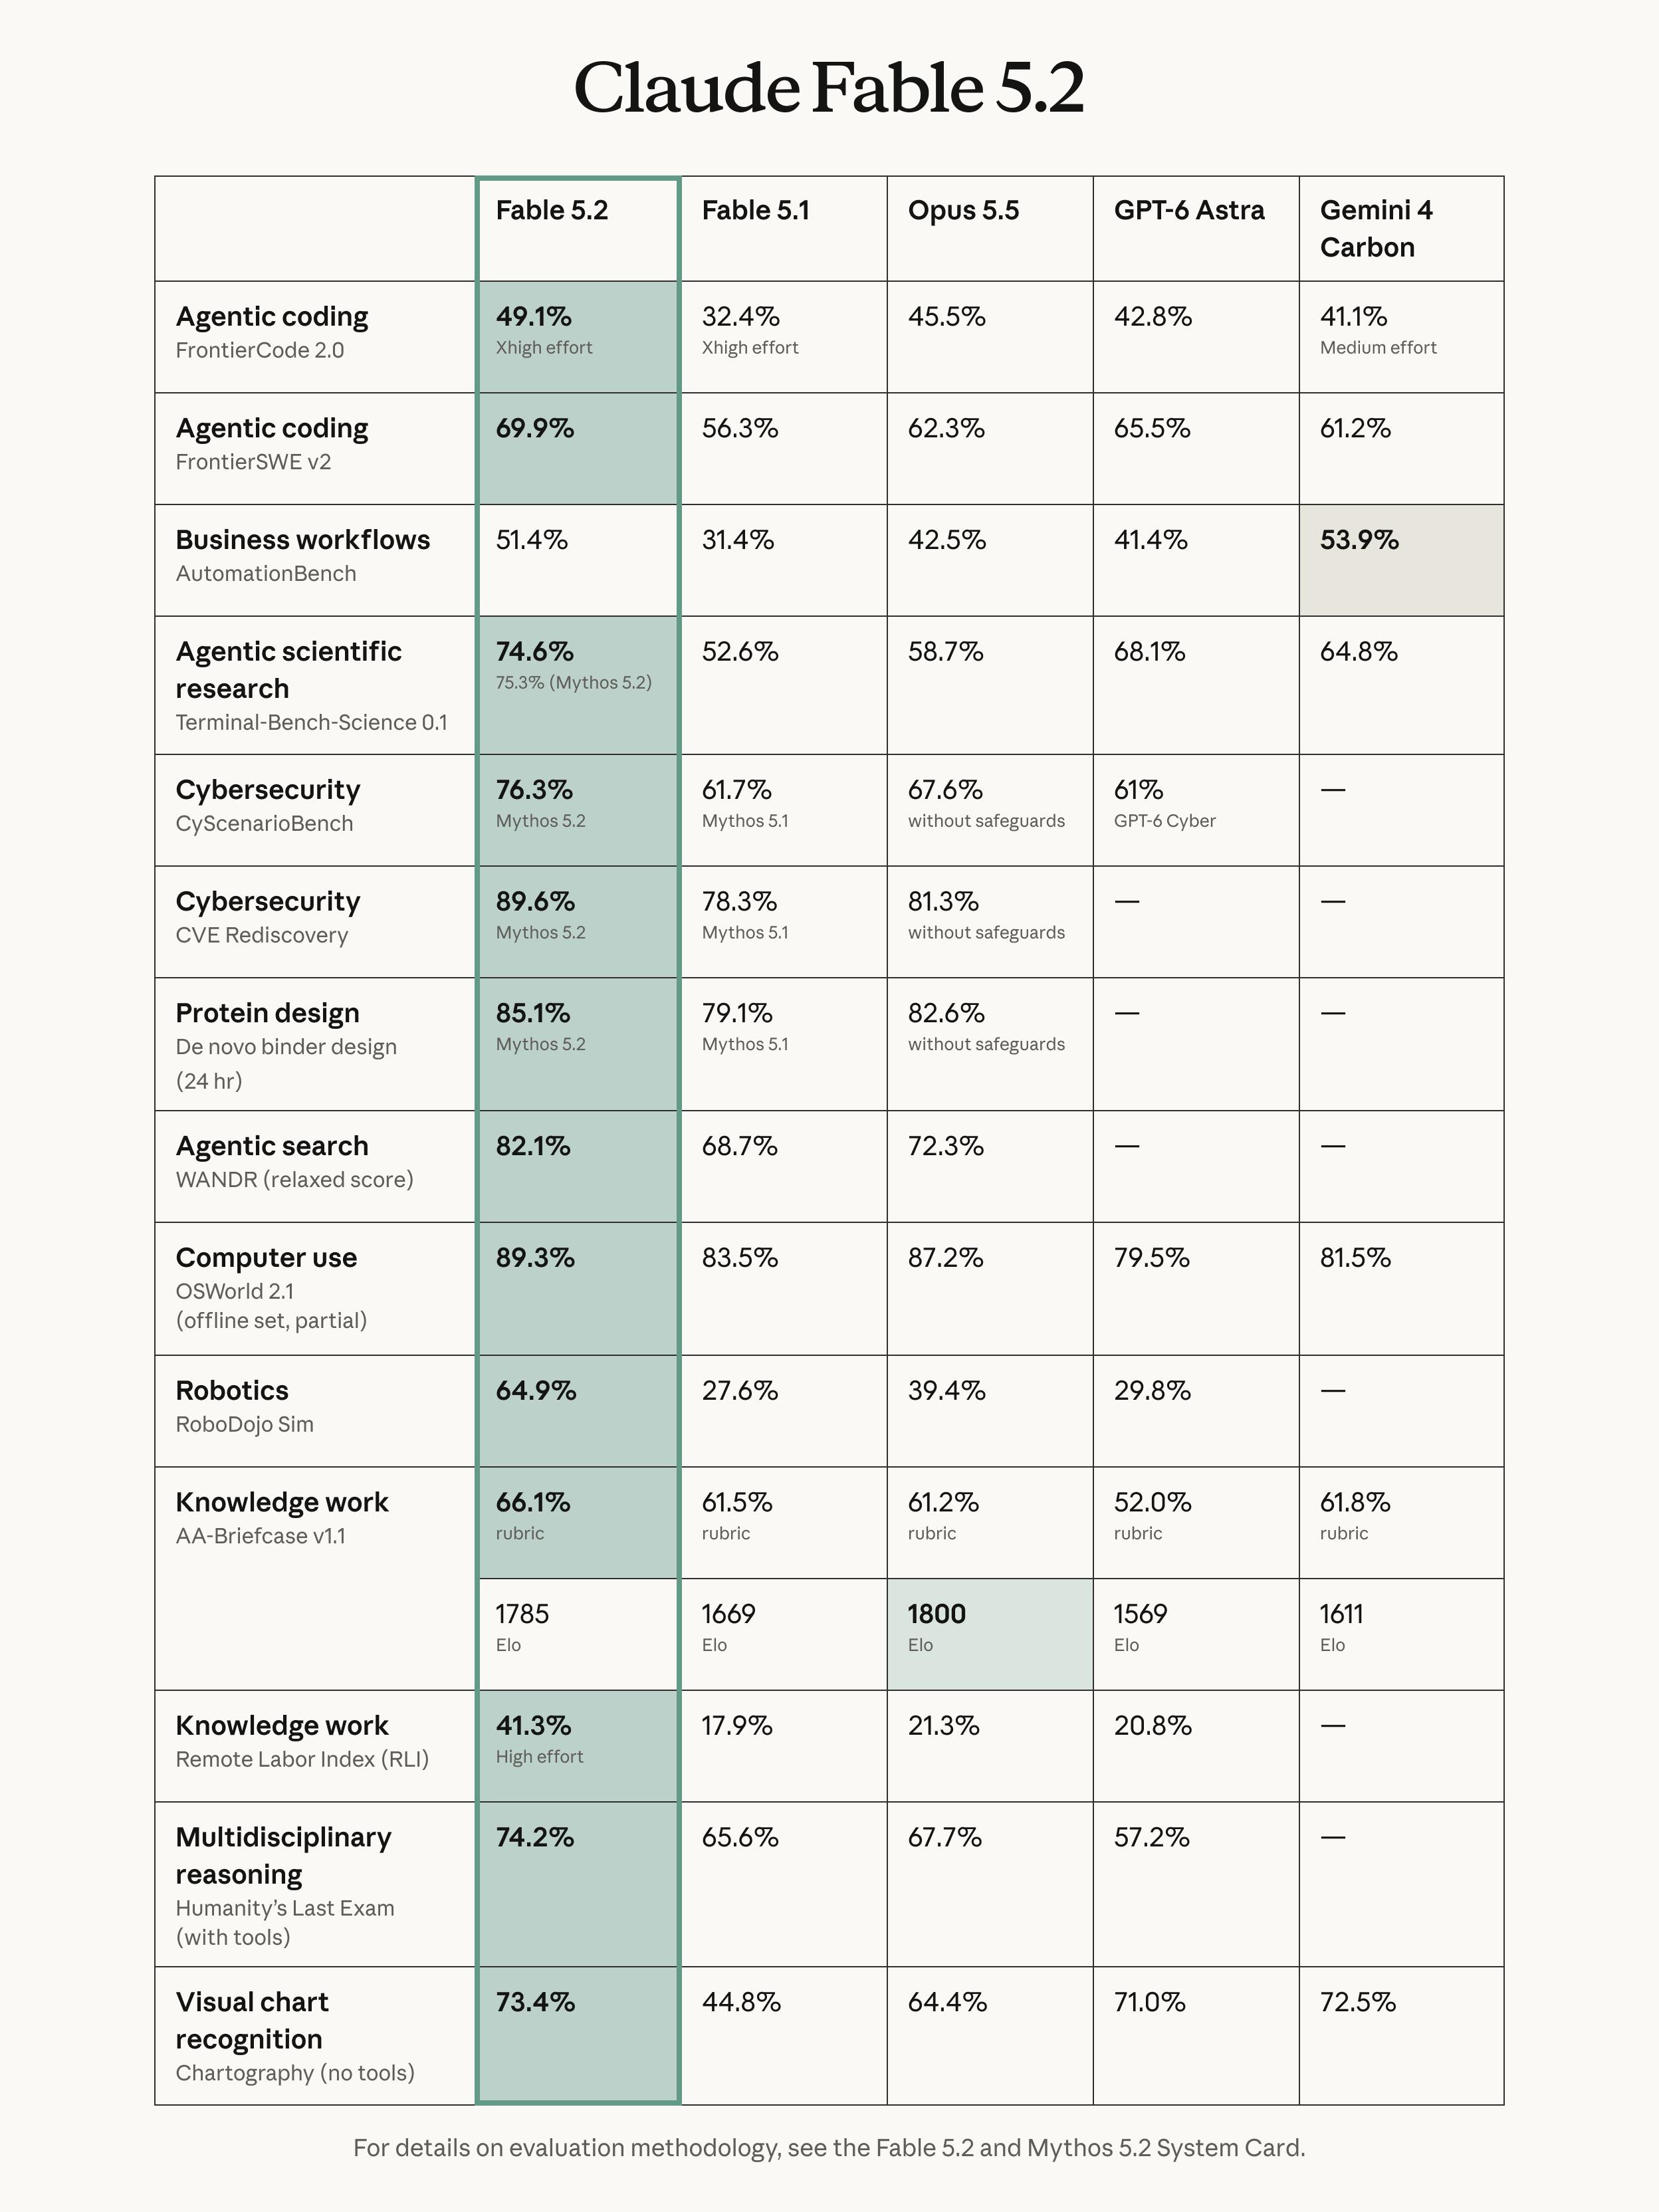
Fable ve Mythos hangi yetenekleri paylaşır?
Her iki model de kodlama, akıl yürütme ve görsel algı alanlarında aynı temel yeteneklere dayanır. Anthropic, bunları belirsiz yazılım projeleri ve araştırmalar dahil iddialı teknik işler için konumlandırıyor. Bu ortak temel, bir modelin her geliştirici için daha iyi olduğu yönündeki genel iddialardan çok, görev gereksinimlerini daha faydalı hale getirir.
Bir servis taşırma (migration) örneğini düşünün. Depo anlama, bağımlılık analizi, kod değişiklikleri ve test onarımı gereklidir. Sadece bu gereksinimler Mythos ihtiyacını göstermez. İş, mevcut modelinizden yükseltme yapmayı hak edecek kadar zorsa Fable bir adaydır.
Anthropic, çoğu kodlama ve bilgi görevine Opus 5.5 ile başlanmasını, ardından karmaşıklığa göre geçiş yapılmasını öneriyor. Bu karşılaştırma açısından sonuç nettir: çalışmanızın doğrulama programı erişimi gerekip gerekmediğine karar vermeden önce uygun bir yetenek düzeyi seçin.
Görev kalitesini entegrasyon kalitesinden ayırın. Bir model doğru bir yama önerebilirken, uygulamanız bir hatayı yanlış işleyebilir, bir araç sonucunu düşürebilir veya yanlış kimlik bilgisi kullanabilir. Bu tür arızalar, hangi modeli seçtiğinize bakılmaksızın tekrarlanabilir testler gerektirir.
Fable 5.2’nin güvenlik önlemleri davranışını nasıl değiştirir?
Fable’ın ek önlemleri, yüksek riskli siber faaliyetleri ve araştırma biyolojisinin önemli bir kısmını kısıtlar. Anthropic, kısıtlanan kategoriler arasında sızma testi, exploit üretimi ve ikili tabanlı güvenlik açığı çalışmaları sayıyor. Duyurusu ayrıca engellenen siber ve biyoloji sorguları için yedek yanıtları da tanımlıyor. Bu nedenle, modelin temel yeteneğini yargılamadan önce engellenen bir talebi araştırmanız gerekir.
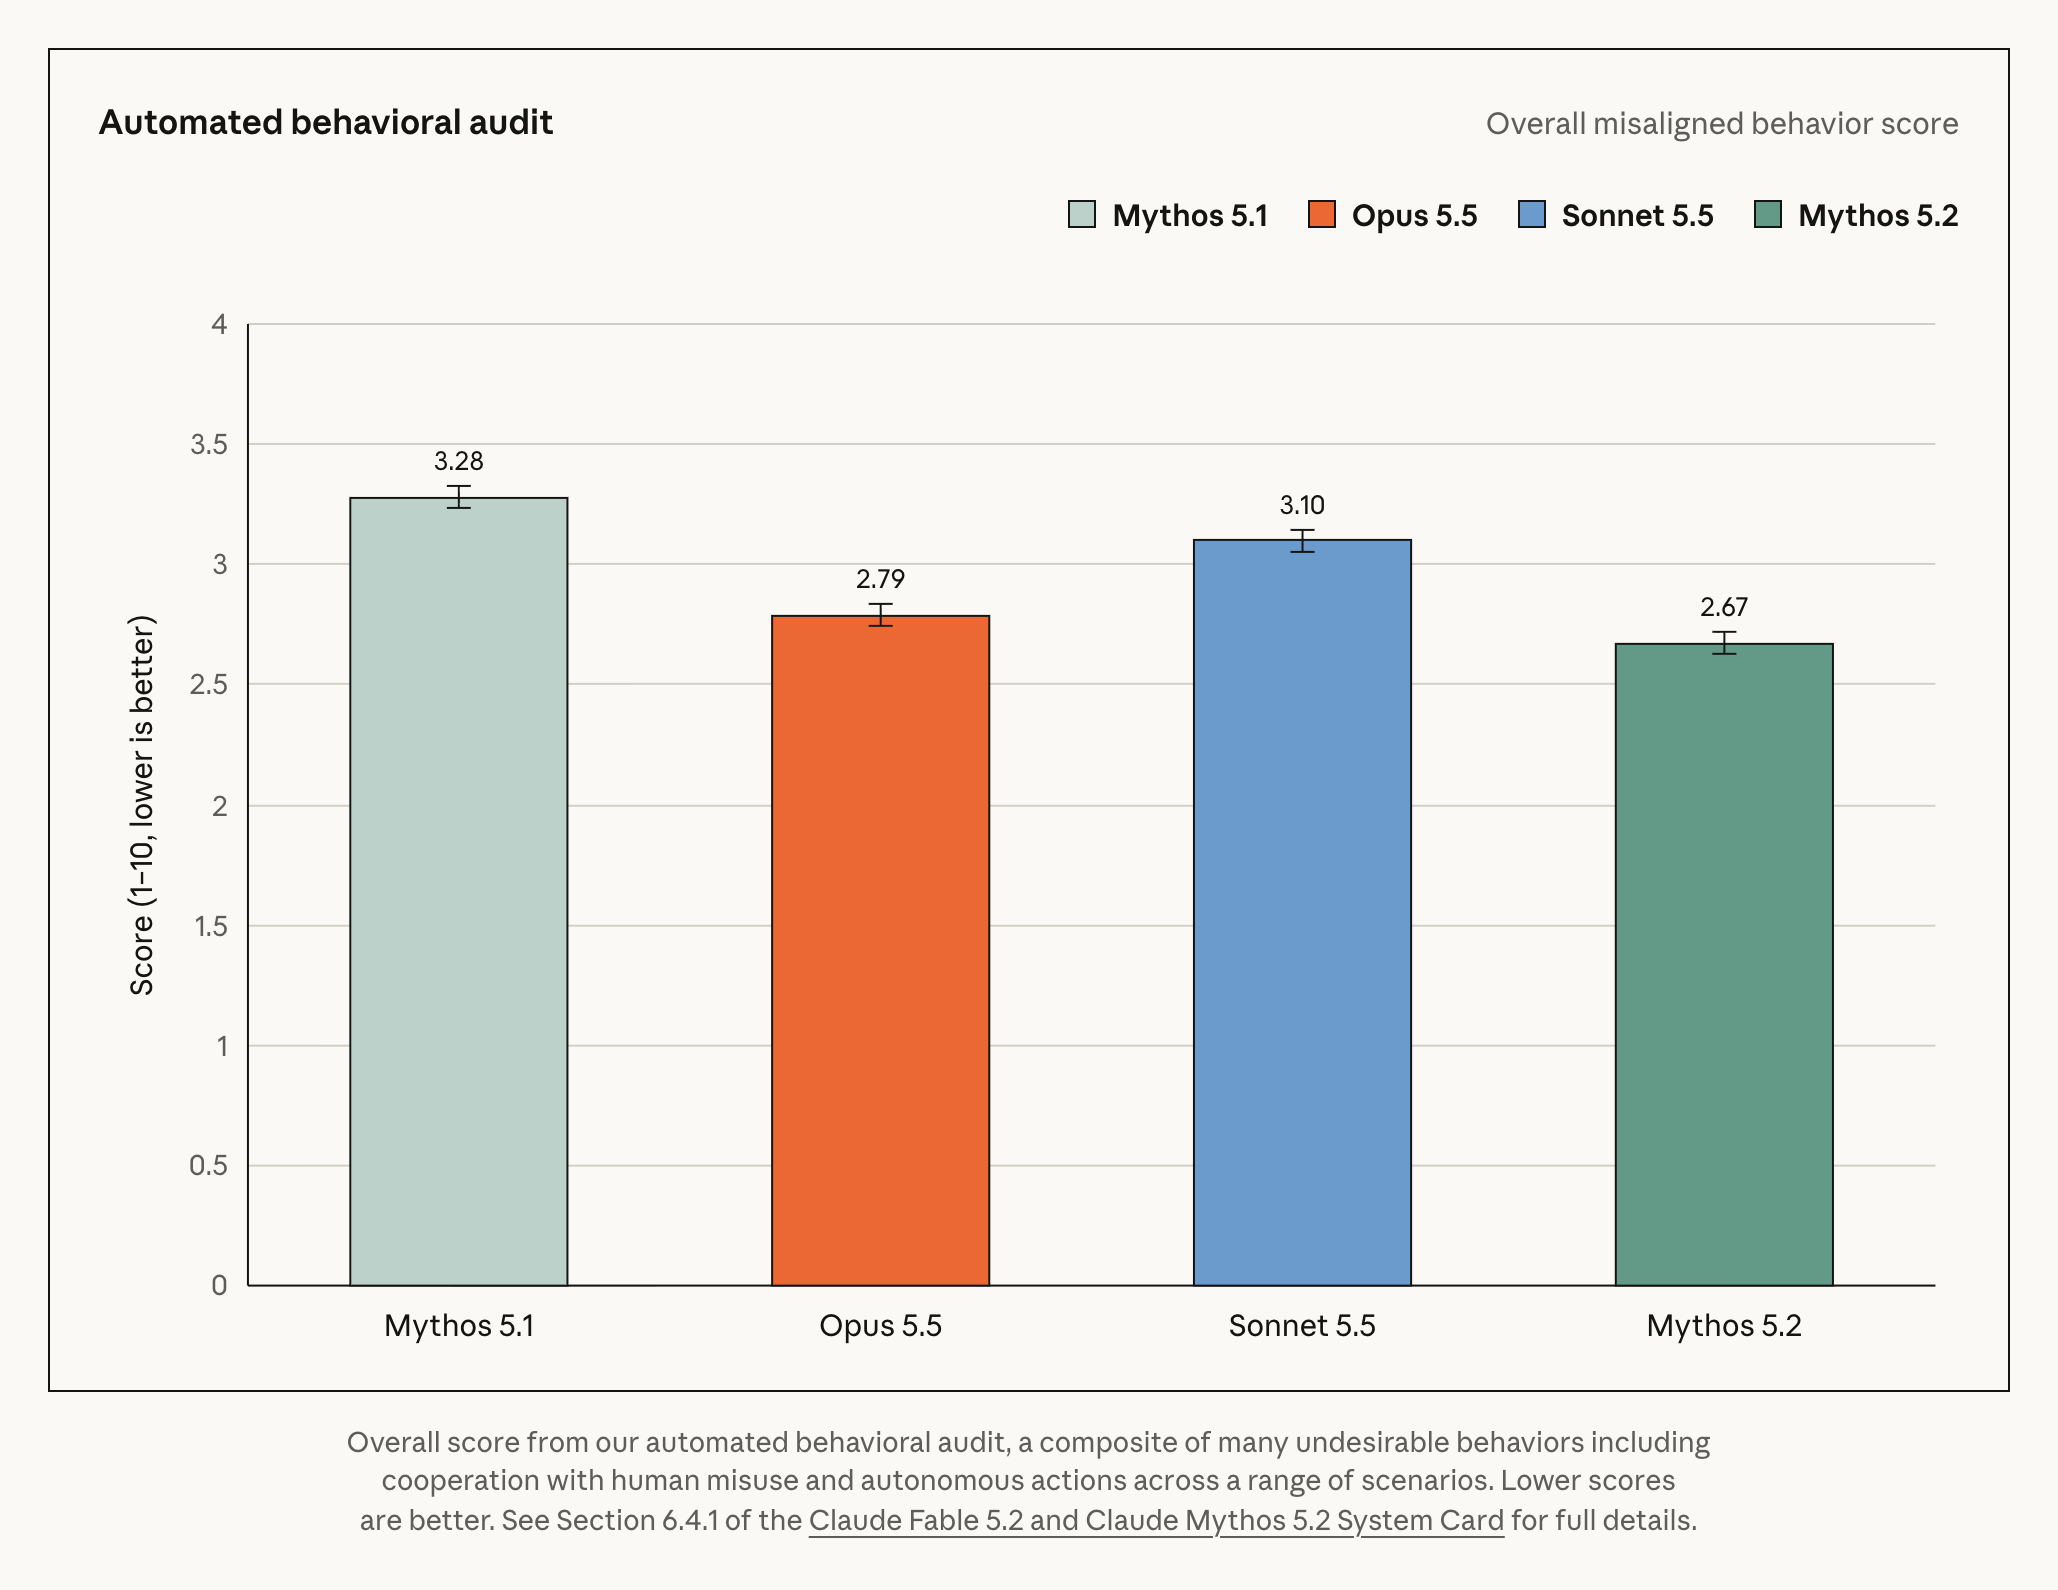
Lansmanda tanımlanan yedekler için Anthropic, siber güvenlik için Opus 4.8’i, biyoloji için Opus 5’i isimlendiriyor. Hassas bir iş akışındaki her yanının kısıtlamasız Fable çalıştırmasını temsil ettiğini varsaymayın. Sonuçları yorumlamadan önce görevi, gözlemlenen yanıtı ve hizmetin sağladığı yedek bilgileri kaydedin.
Günlük güvenli yazılım geliştirme ayrı bir kategoridir. Siber Doğrulama Programı rehberi, genel erişime açık modellerin kod inceleyebileceğini, bilinen sorunları yamalayabileceğini ve uyarıları önceliklendirebileceğini belirtir. Rehber, yetkili sızma testleri veya exploit doğrulama gibi işler önlemler tarafından kesildiğinde doğrulama gerekebileceğini söyler.
Bu ayrım, bir geliştirme ekibi için model seçerken önemlidir. Bir kimlik doğrulama yamasını incelemek, saldırgan yönelimli bir test iş akışı oluşturmakla aynı erişim gereksinimlerini taşımaz. Hangi yolun uygun olduğuna karar vermeden önce gerçek görevi tanımlayın.
Onay, tüm önlemleri de kaldırmaz. Anthropic, izin verilen güvenlik çalışmalarının yine de red-detleri veya sınıflandırıcı engelleriyle karşılaşabileceğini belirtiyor. İnceleme için engellenen bir vakayı kanıt olarak saklayın; model etiketini değiştirmek, iznin ve kapsamın teyidi yerine geçmez.
Claude Mythos 5.2’ye kimler erişebilir?
Siber güvenlik kullanıcıları Siber Doğrulama Programı üzerinden; yaşam bilimleri araştırmacıları Yaşam Bilimleri Doğrulama Programı üzerinden başvurur. Siber erişim, farklı uygunluk ve izin verilen işlere sahip birden fazla katmana sahiptir. Onay ilgili hesaba ve kuruluşa aittir; bu nedenle yalnızca abonelik satın almak iş akışınızın Mythos erişimi olduğunu göstermez.
Siber doğrulama, çalışmanıza bağlıdır
Mevcut siber rehberi üç katman içerir:
- Savunma Erişimi (Defense Access): bağımsız araştırmacılar ve açık kaynak bakıcıları dahil kuruluşlar ve bireyler başvurabilir.
- Kırmızı Takım Erişimi (Red Team Access): kuruluşlar yetkili saldırgan güvenlik çalışmaları için başvurabilir.
- Özel Erişim (Specialized Access): kuruluşlar, ek inceleme ile kritik sistemlerin daha yüksek riskli testleri için başvurabilir.
Bireyler, Mythos’un siber yolundan kategorik olarak dışlanmaz. Yayımlanmış kriterlere göre Savunma Erişimi için başvurabilirler. Bu, tüm Mythos kullanımını büyük kurumsal müşterilere kısıtlı saymaktan daha hassas bir yaklaşımdır.
Program, uygun ücretli Claude planları, faturalandırmalı Console hesapları ve desteklenen bağlı platformlar üzerinden kullanılabilir. Claude Free’de mevcut değildir. Uygunluğunuzu başka bir ekibin onayından çıkarım yapmak yerine, kendi yolunuz için güncel program sayfasını okuyun.
Onay ve etkinleştirme ayrı işlemlerdir
Enterprise ve API kullanımında yöneticilerin, erişimi doğru role veya çalışma alanına ataması gerekebilir. Claude ve Console hesapları ayrı kuruluşlardır ve onay, diğer kuruluşlarınıza devretmez.
İstek gövdenizi sorun gidermeden önce, kimlik bilgisinin onaylı kuruluşa ve yapılandırılmış çalışma alanına ait olduğunu kontrol edin. Çalışan bir anahtar kimlik doğrulamasını kanıtlar; doğrulama programı yetkisini kanıtlamaz.
Dış müşteri çalışmaları da dikkat gerektirir. Siber rehberi, iç kullanımı müşteri hizmetleri veya ürünlerinden ayırır ve ayrı bir dış kullanım onayı gerektirir. İçeride onaylanmış bir ekip, aynı yetenekleri müşteriye dönük bir uygulama aracılığıyla sunabileceğini varsaymamalıdır.
Yaşam bilimlerinin kendi başvuru süreci vardır
Biyomedikal araştırma erişimi için resmi Yaşam Bilimleri Doğrulama Programı’nı kullanın. Beta, Team, Enterprise veya Claude Platform API üzerindeki doğrulanmış kuruluşlar içindir; kişisel Free, Pro, Max ve Ultra planları uygun değildir. Kuruluşunuzun yöneticisi ilgi kaydı oluşturur; bu, erişimi garanti etmez. Siber katmanlarını veya onay beklentilerini biyolojiye aktarmayın.
Hangi model geliştirici kullanım senaryonuza uyar?
Güvenlik önlemlerine uyan zorlu genel mühendislik görevleri için Fable’ı aday olarak kullanın. Onaylı siber veya biyomedikal çalışma doğrulama yolunu gerektirdiğinde Mythos’u inceleyin. Yetkilendirmeyi, hesap uygunluğunu ve görev kalitesini ayrı kontroller olarak tutun; böylece bir erişim sorunu yanıltıcı bir performans sonucuna dönüşmesin.
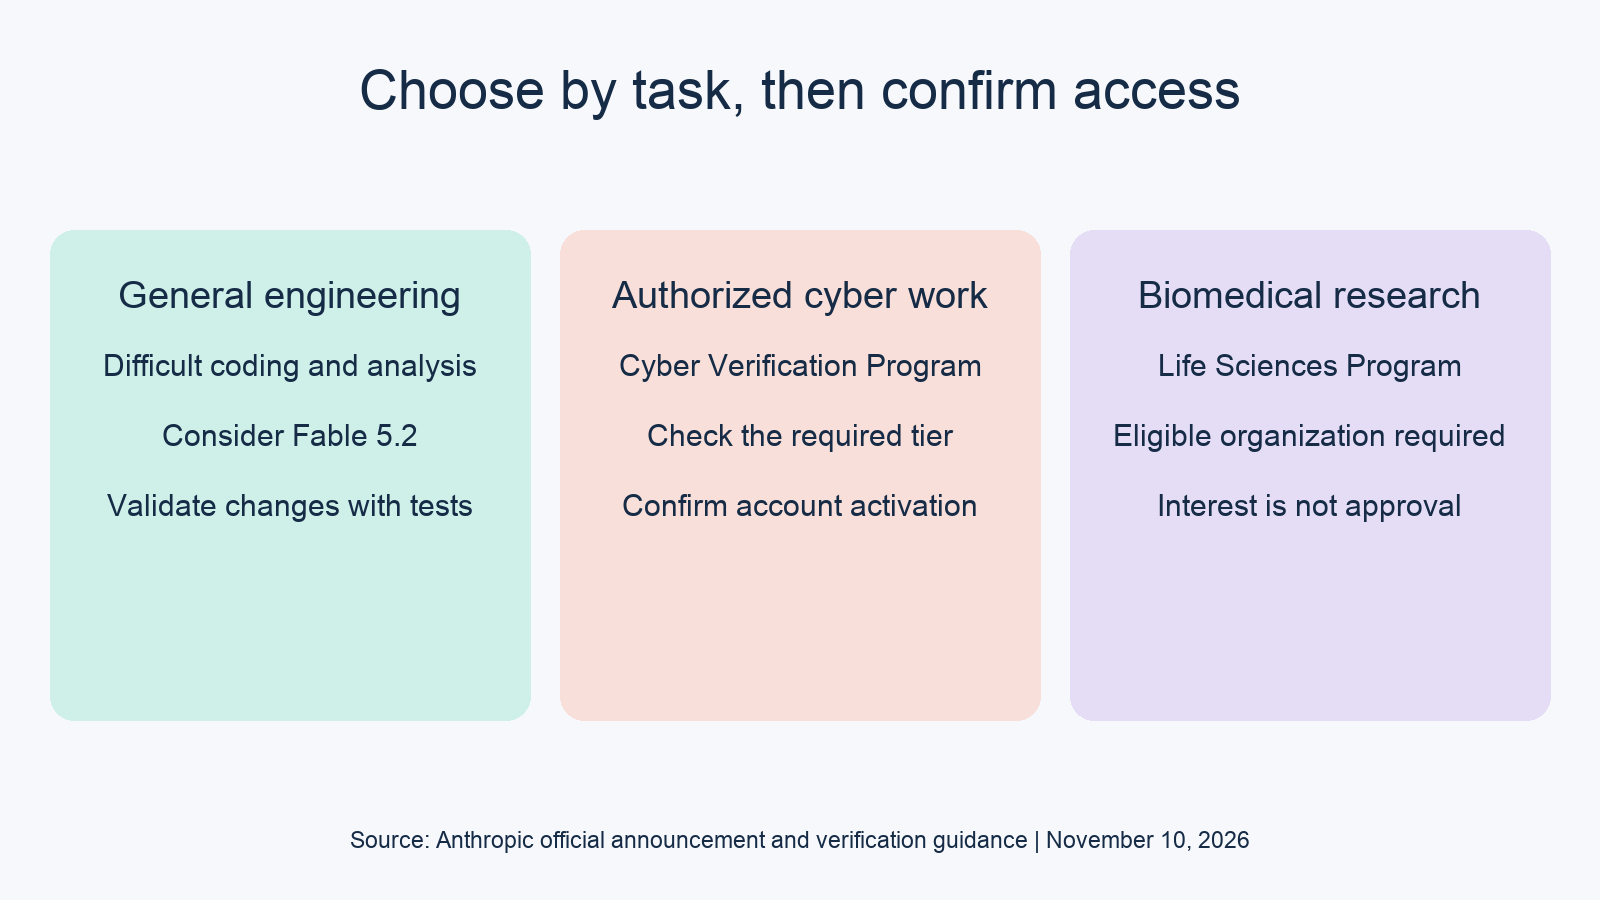
| Göreviniz | Seçim yaklaşımı |
|---|---|
| Bir servisi yeniden düzenlemek veya belirsiz hataları araştırmak | Fable’ı değerlendirin; yamayı kendi testlerinizle doğrulayın |
| Kod incelemek veya bilinen bir güvenlik sorununu yamalamak | Genel erişime açık modellerle başlayın; varsa önlem kesintisini inceleyin |
| Yetkili sızma testi yapmak | Uygun siber katmanı ve onayı kontrol edin |
| Müşteriler için bir güvenlik servisi oluşturmak | İç erişimin yanı sıra dış kullanım onayını da teyit edin |
| Fable tarafından kısıtlanan biyomedikal araştırma yapmak | Yaşam bilimleri programı üzerinden başvurun |
Bunlar seçim önerileridir; ölçülmüş sonuçlar değildir. Kod değişikliklerini, araştırma sonuçlarını ve güvenlik kapsamını onaylamadan sorumlu bir insan bulundurun.
Benchmark farklılıklarını nasıl yorumlamalısınız?
Sayıları karşılaştırmadan önce her benchmark’ın model etiketini, güvenlik önlemi ayarını, çaba düzeyini ve metodolojisini okuyun. Anthropic’in lansman tablosu, genel görevler için Fable sonuçlarını ve hassas alanlar için Mythos sonuçlarını içerir. Bu satırlar, Mythos’un Fable’dan genel olarak daha yetenekli olduğunu kanıtlayan kontrollü bir test oluşturmaz.
Değerlendirme metodolojisi için Fable 5.2 ve Mythos 5.2 sistem kartına bakın. Satıcı değerlendirmeleri, neyi araştıracağınızı seçmenize yardımcı olabilir; ancak ekibinizin başarı oranını belirlemez.
Kendi kararınız için bir görevi çalıştırmadan önce kabul edilebilir bir sonucu tanımlayın. Bir taşıma işlemi, geçen testler ve incelenebilir değişiklikler gerektirir. Bir güvenlik bulgusu, kanıt, tekrarlanabilirlik ve gerekçeli bir önem derecesi değerlendirmesi gerektirir. Önlem kesintilerini, yanlış yanıtlardan ve aktarım arızalarından ayrı olarak kaydedin.
Kodlama ajanınızın API sözleşmesini Apidog CLI ile kontrol etmesine izin verin
Apidog CLI kullanarak kodlama ajanınızın seçtiğiniz modelin çevresindeki entegrasyonu doğrulamasını sağlayın. Kontrolünüzdeki bir projede kimlik doğrulamayı, yanıt işlemeyi ve hata yollarını test edin. Bu sözleşme kontrolünü, model zekâsı veya doğrulama uygunluğu iddialarından ayrı tutun.
Apidog CLI kurulum rehberi ile başlayın, ardından kendi token’ınızı yapılandırın:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Ajanınıza şu istemi verin:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
Ajan, yazmadan önce şemayı inceleyebilir ve hazırladığı yükü (payload) doğrulayabilir:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Bu komutlar ve bayraklar, yüklü CLI 2.2.12 yardım çıktısıyla kontrol edildi. Yük, projenizin gerçek uç noktasını ve kategori tanımlayıcılarını kullanmalıdır. Bu, bu makale için yapılan canlı bir Anthropic testi değil, açıklayıcı örnek bir iş akışıdır.
Codex tabanlı bir iş akışı için Codex’te Apidog CLI makalesine bakın. Vaka faydalı hale geldiğinde, CLI CI/CD rehberi, tekrarlanabilir kontrollerin hattınıza (pipeline) nasıl taşınacağını açıklar.
Sıkça sorulan sorular
Mythos 5.2, Fable 5.2’den daha zeki mi?
Anthropic, aynı temel modeli paylaştıklarını belirtiyor. Temel farkları güvenlik önlemleri ve erişimdir. Hassas alan benchmark sonuçları, Mythos için evrensel bir zekâ üstünlüğü kanıtlamaz.
Bir birey Mythos erişimi için başvurabilir mi?
Evet. Siber rehberi, bireylerin Savunma Erişimi için başvurmasına izin verir. Kırmızı Takım ve Özel Erişim yalnızca kuruluşlara açık katmanlardır. Başvuru ve onay ayrı adımlar olarak kalır.
Ücretli bir Claude planı satın almak Mythos erişimini garanti eder mi?
Hayır. Uygun bir ücretli plan başvuruyu destekleyebilir, ancak program onayı ve hesap etkinleştirme gereksinimleri yine de geçerlidir. Kullanacağınız kuruluşu, rolü, çalışma alanını veya bağlı platformu kontrol edin.
Fable, güvenlikle ilgili geliştirmeyi destekliyor mu?
Siber rehberine göre, genel erişime açık modeller günlük güvenli yazılım geliştirmeyi destekler. Fable’ın ek önlemleri daha hassas çalışmaları kısıtlayabilir. Görevinizi hassas bir şekilde sınıflandırın ve sonuç çıkarmadan önce herhangi bir engeli inceleyin.
Her iki model de aynı veri saklama yapılandırmasını mı gerektirir?
Hesabınızın koşullarını kontrol edin. Duyuru, diğer müşteriler için 30 günlük güvenlik izleme saklamasını ve uygun sıfır saklama müşterileri için istisnaları tanımlıyor. Siber program gereksinimleri de geçerlidir. Hassas materyal göndermeden önce düzenlemeyi yöneticinizle teyit edin.