Temmuz sürümü üç ana tema etrafında şekilleniyor: daha güçlü kurumsal güvenlik ve erişim yönetimi, daha güvenilir API geçişi ve spesifikasyon senkronizasyonu ve bakımı daha kolay test iş akışları.
API ekiplerinin yalnızca bireysel özelliklere değil, daha fazlasına ihtiyacı var. Kimlik bilgilerinin bir olaya dönüşmeden önce bulunabileceğinden, erişimin ve organizasyon faaliyetlerinin izlenebilir kaldığından, içe aktarılan API verilerinin anlamını koruduğundan ve otomatik testlerin yeniden kullanımının ve izlenmesinin kolay olduğundan emin olmaları gerekiyor.
Bu ay Apidog, bu bağlantılı iş akışlarını üç alanda geliştiriyor:
- Kurumsal güvenlik ve erişim (Kurumsal plan): Kimlik bilgisi risklerini tespit edin, önemli organizasyon faaliyetlerini denetleyin ve SCIM, SAML ve SSO iş akışlarını iyileştirin.
- API geçişi ve spesifikasyon senkronizasyonu: Daha fazla Postman bağlamını koruyun ve OpenAPI/Swagger içe aktarmalarını tekrarlamak için daha güvenli hale getirin.
- Test ve iş akışı güvenilirliği: Daha fazla test varlığını yeniden kullanın, senaryoların en son ne zaman çalıştığını görün ve büyük ortam yapılandırmalarını daha güvenilir bir şekilde kaydedin.
1. 🔐 Kurumsal Güvenlik ve Erişim
Kurumsal API yönetimi, üç şeyin bir arada çalışmasına bağlıdır: hassas bilgiler keşfedilebilir olmalı, önemli faaliyetler izlenebilir olmalı ve doğru kullanıcılar doğru erişimi almalıdır. Temmuz güncellemeleri, bu işletim modelinin her üç bölümünü de güçlendiriyor.
Kullanılabilirlik: Kurumsal plan
Kurumsal Gizli Tarayıcı Kimlik Bilgisi Risklerini Görünür Kılıyor
API projeleri genellikle istek parametreleri, başlıklar, ortamlar, değişkenler, betikler, örnekler ve kimlik doğrulama ayarları içerir. Bir API anahtarı, erişim belirteci, özel anahtar veya başka bir kimlik bilgisi düz metin olarak depolanırsa, büyük bir organizasyon genelinde keşfedilmesi zor bir güvenlik riski oluşturabilir.
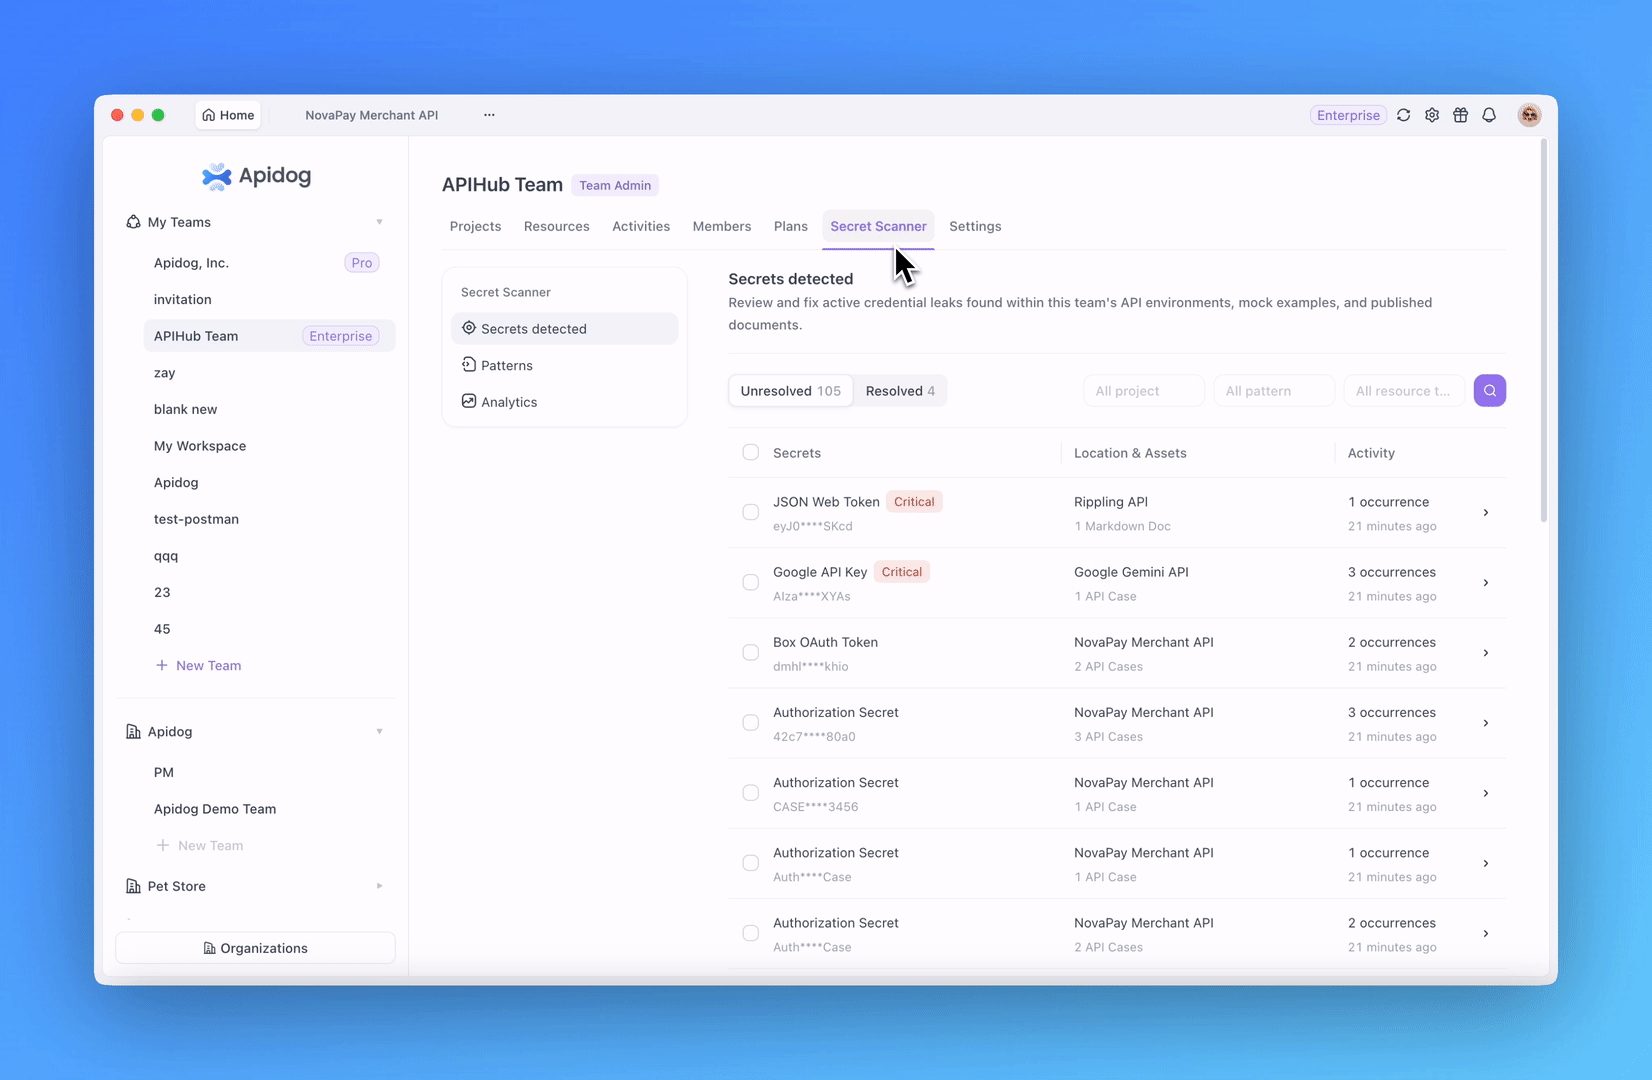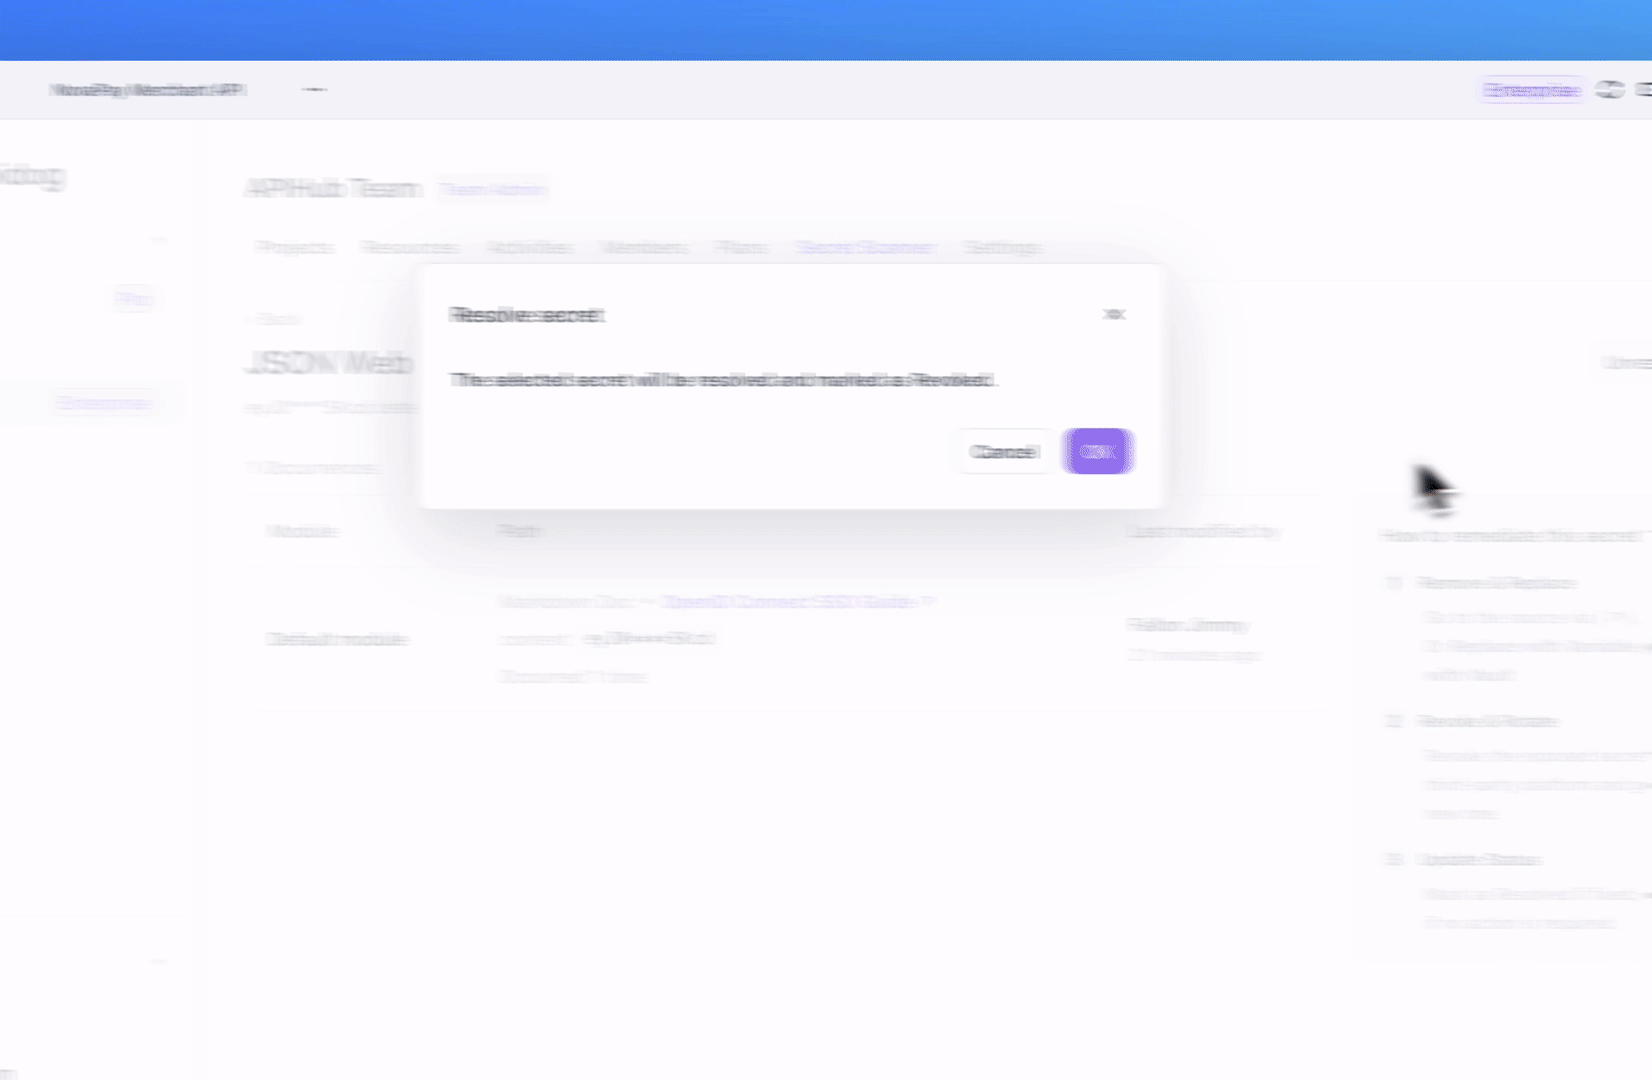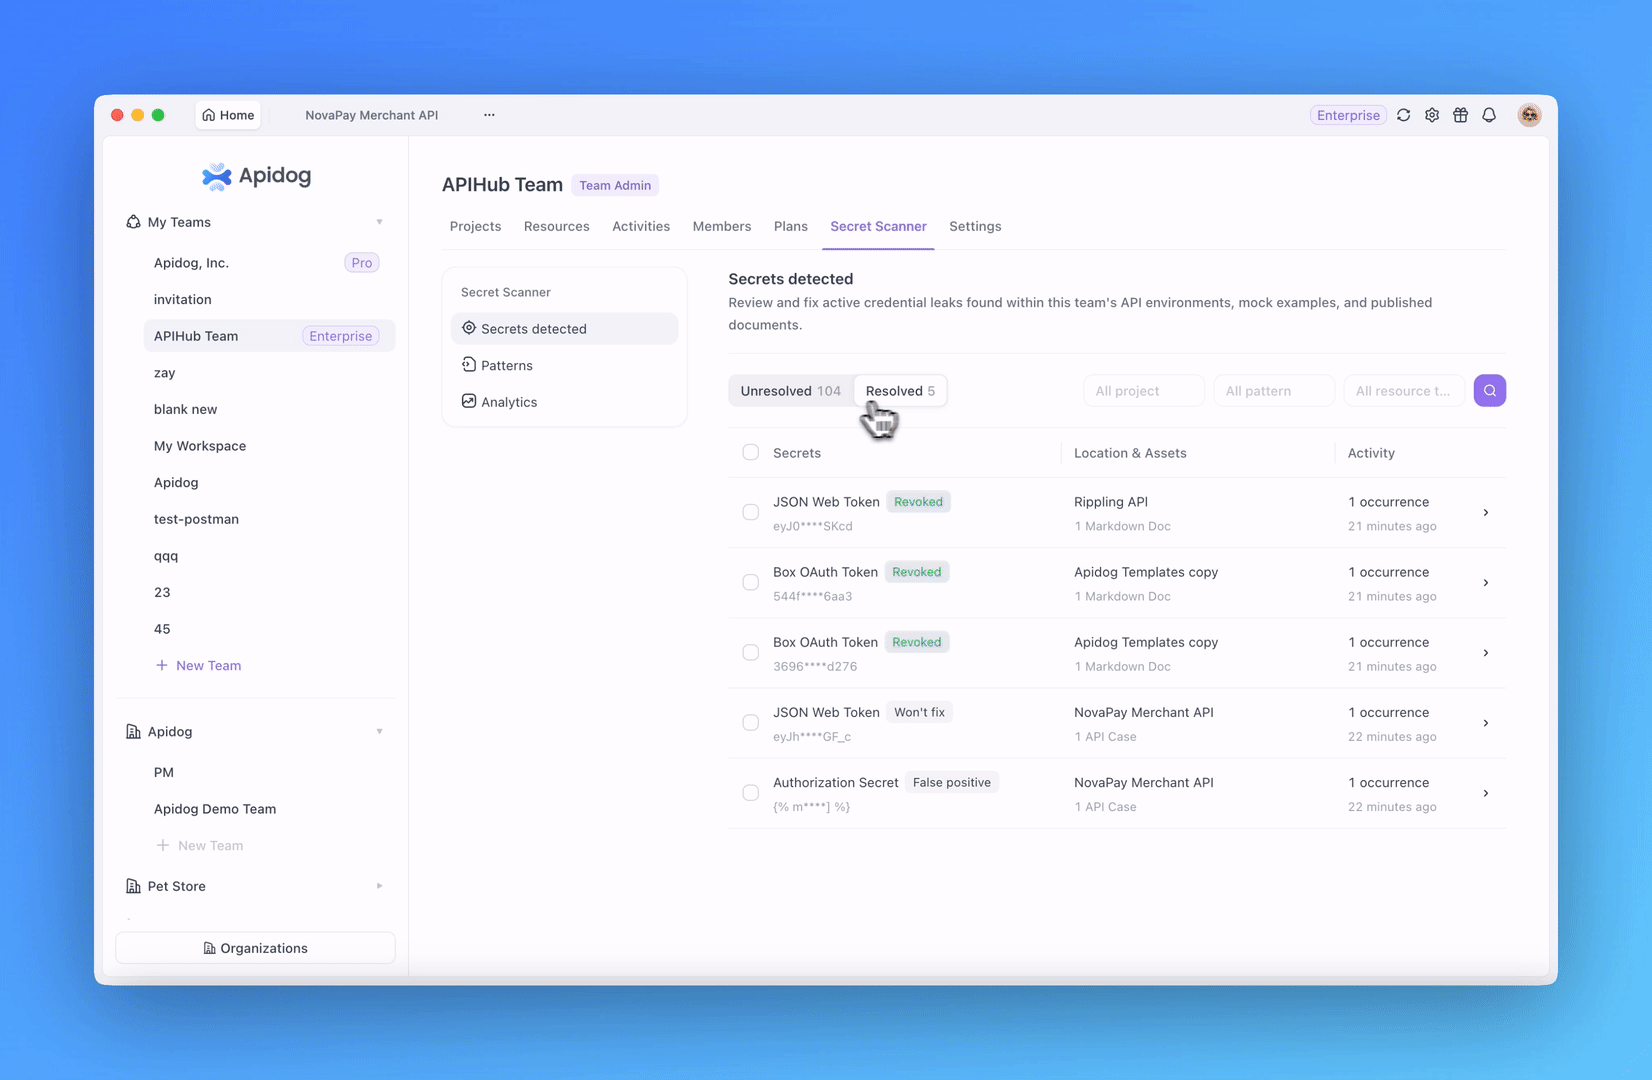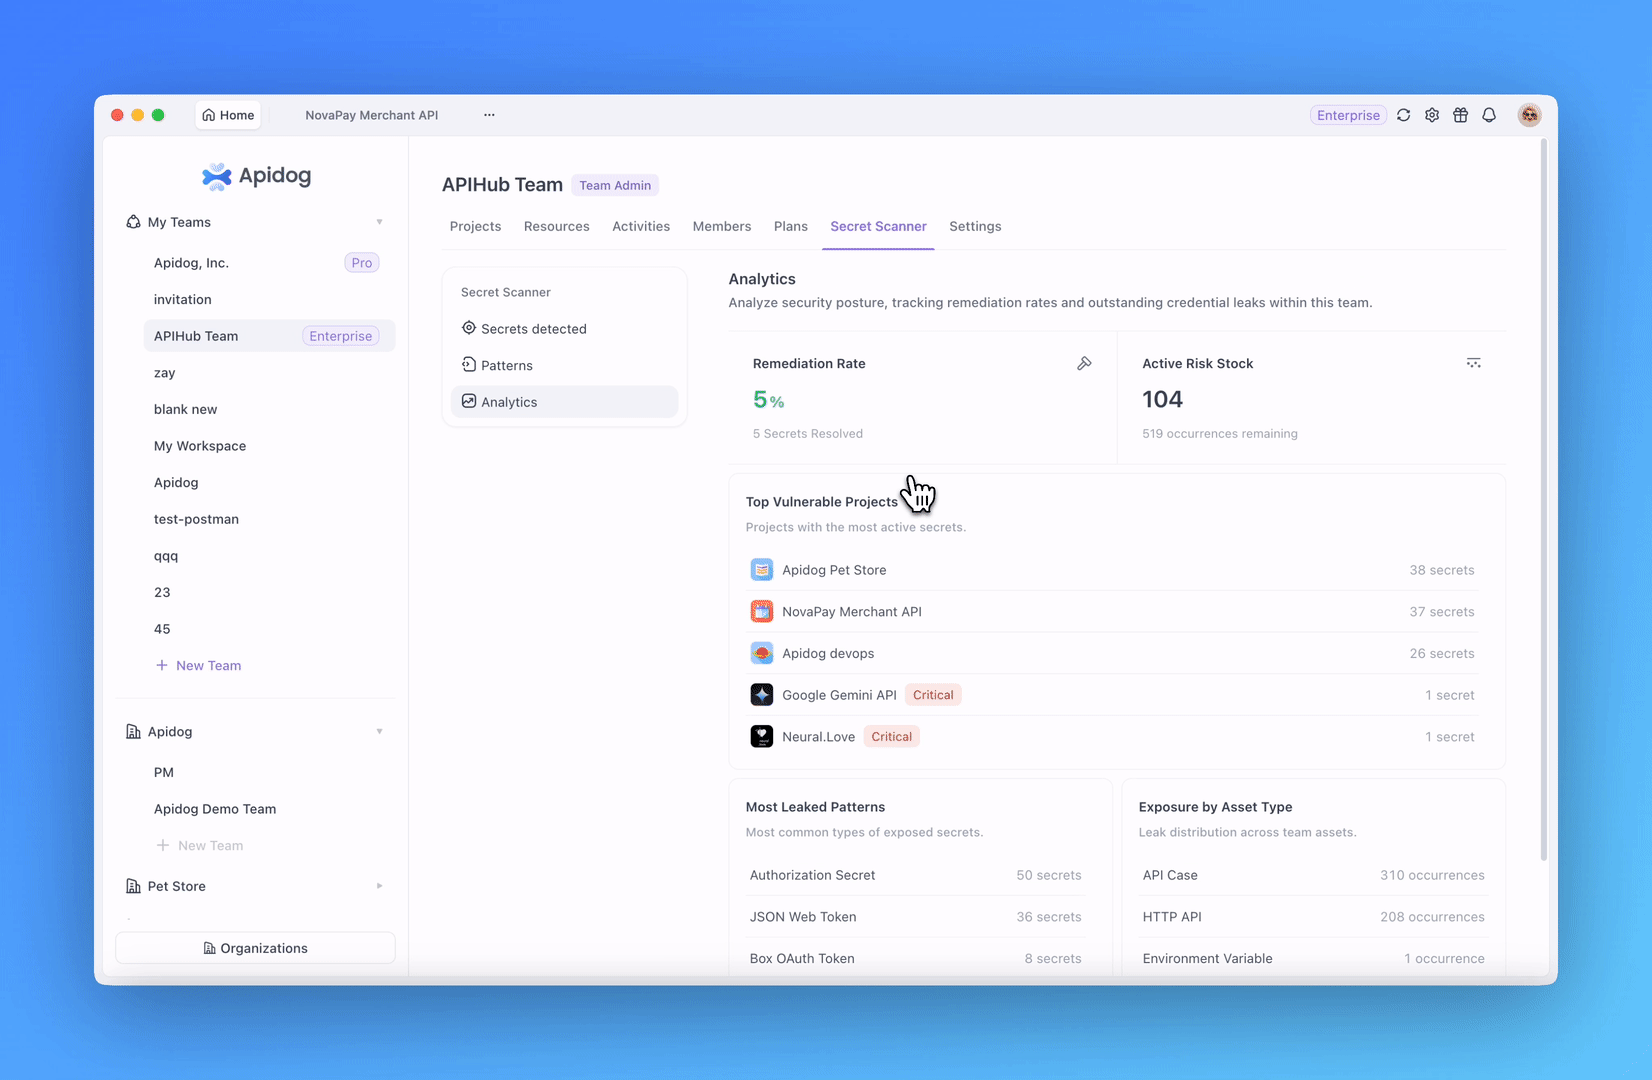
Gizli Tarayıcı, Kurumsal ekiplere bu riskleri API yaşam döngüsü boyunca bulmak, incelemek ve yönetmek için yapılandırılmış bir yol sunar:
- Organizasyon düzeyinde görünürlük: Organizasyon yöneticileri, hangi ekiplerin çözülmemiş gizli bulgulara sahip olduğunu görebilir ve düzeltmeyi koordine edebilecek ilgili Ekip Sahiplerini veya Ekip Yöneticilerini belirleyebilir.
- Ekip düzeyinde yönetim: Ekipler, projelerindeki bulguları inceleyebilir ve aynı gizli riskle ilişkili her olayın ayrıntılı görünümünü açabilir.
- Doğrudan kaynak gezintisi: Her olay, ilgili isteğe, ortama, değişkene, örneğe veya diğer kaynak kaynağa geri bağlanabilir ve manuel araştırmayı azaltır.
- Kaydedilen düzeltme: Bulgular, İptal Edildi, Yanlış Pozitif veya Düzeltilmeyecek gibi bir nedenle çözüldü olarak işaretlenebilir.
- Özel algılama desenleri: Ekip yöneticileri, organizasyonlarında kullanılan kimlik bilgisi formatları için özel desenler oluşturabilir, düzenleyebilir, etkinleştirebilir, devre dışı bırakabilir veya silebilir.
Ekipler, yalnızca tespitte kalmak yerine kaynağı bulabilir, sahipliği koordine edebilir, sonucu kaydedebilir ve daha net bir düzeltme geçmişi tutabilir.
Kurumsal Denetim Kayıtları Organizasyon İzlenebilirliğini Geliştirir
Bir organizasyon birçok üye, ekip, proje ve izni yönettiğinde, yöneticilerin önemli faaliyetlerin güvenilir bir kaydına ihtiyacı vardır. Bu geçmiş olmadan, beklenmedik erişim değişikliklerini araştırmak veya hassas bir işlemi kimin gerçekleştirdiğini anlamak zaman alıcı manuel kontroller gerektirebilir.
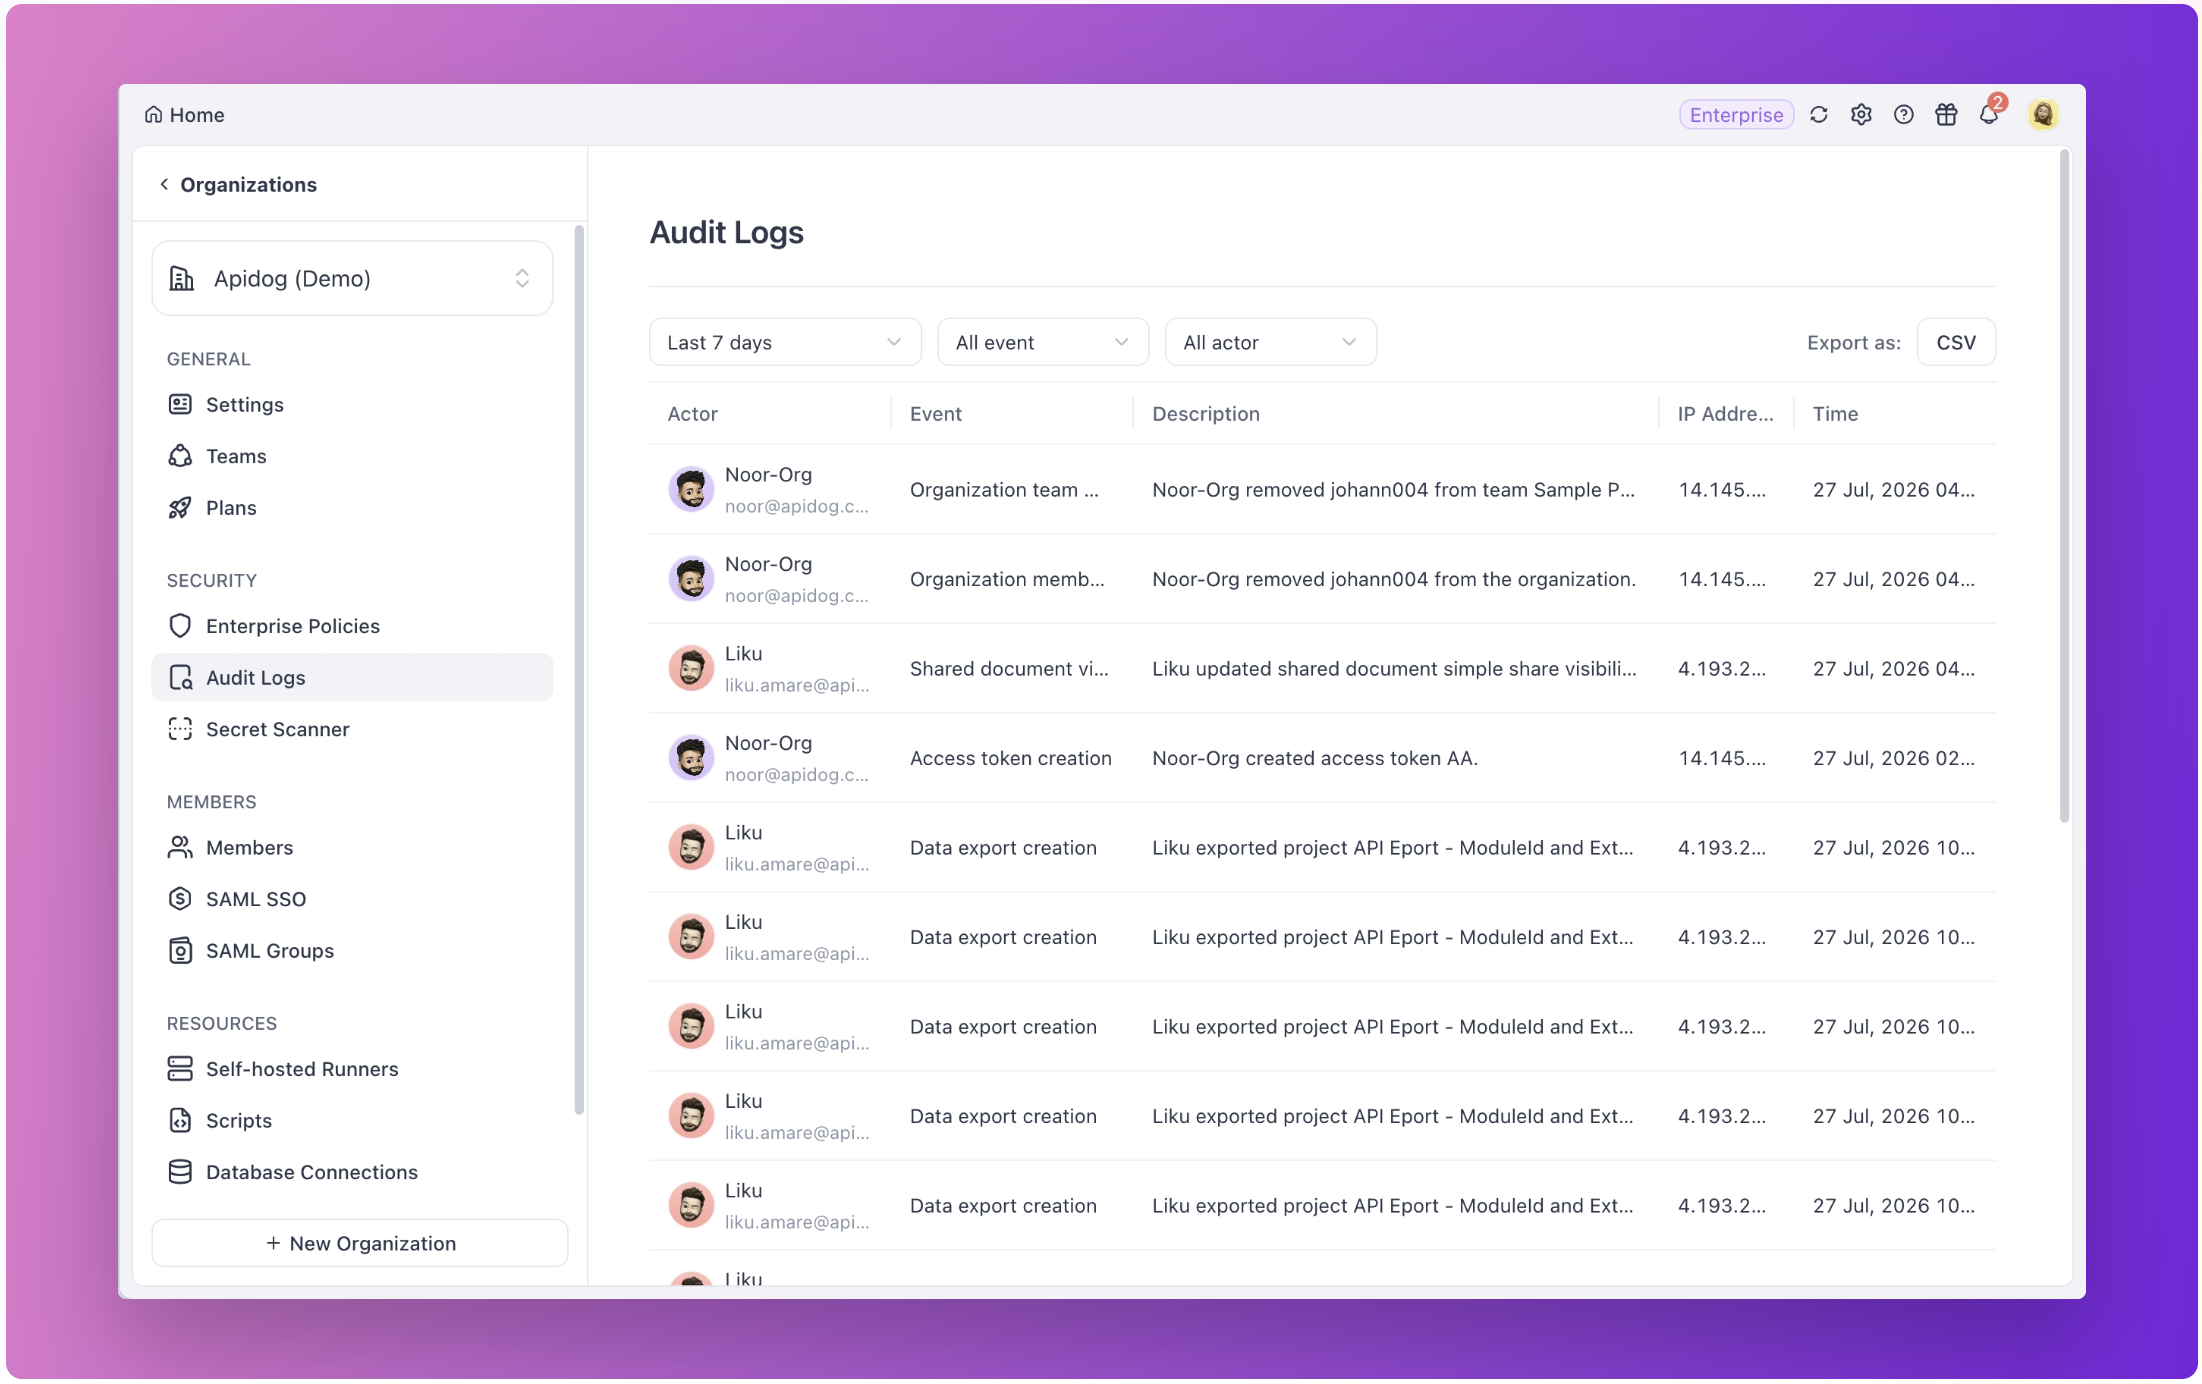
Kurumsal Denetim Kayıtları, Organizasyon Sahiplerine ve Yöneticilerine önemli olayların merkezi bir görünümünü sunar. Her kayıt operatörü, olay türünü, olay açıklamasını, kaynak IP adresini ve zaman damgasını içerebilir. Yöneticiler, üyeler, ekipler, izinler, projeler ve oturum açma olaylarıyla ilgili değişiklikleri izlemek için zaman aralığına, olay türüne ve operatöre göre filtreleme yapabilir.
Bu, yöneticilerin birden çok kaynaktan faaliyetleri yeniden yapılandırmasını gerektirmeden güvenlik incelemelerini, olay soruşturmalarını ve dahili uyumluluk süreçlerini destekler.
Daha Güvenilir Kurumsal Kimlik ve SSO İş Akışları
Apidog, SCIM 2.0 ile daha geniş bir kimlik sağlayıcı (IdP) entegrasyon yelpazesinde uyumluluğu geliştirdi. Kullanıcı yaşam döngüsü işlemleri ve organizasyon düzeyinde grup yönetimi, artık SCIM alanlarındaki ve uç nokta davranışındaki farklılıklara karşı daha dirençli, bu da kurumsal ekiplerin kullanıcıları ve grupları daha güvenilir bir şekilde etkinleştirmesine, güncellemesine ve senkronize etmesine yardımcı oluyor.
JumpCloud, Microsoft Entra ID ve Okta gibi IdP'leri kullanan organizasyonlar için bu iyileştirmeler, yalnızca sağlama ötesinde daha sorunsuz bir kurumsal kimlik yönetimi iş akışını destekler. Gelişmiş SAML Grup Eşlemesi hem tek grup dizelerini hem de çoklu grup dizilerini işleyerek, kullanıcıların mevcut ekip üyeliğini bozmadan SSO oturum açma sonrasında beklenen organizasyon ve ekip rollerini almasına yardımcı olur.
Kimlik yönetimi deneyimi, proje erişimine de uzanır. SSO oturum açtıktan sonra Apidog, ilgili organizasyonu ve ekibi otomatik olarak genişletebilir ve seçebilir, bu da çalışma alanları arasındaki manuel gezintiyi azaltır ve kullanıcıların doğru erişimle doğru projeye daha hızlı girmesine yardımcı olur.
2. 📦 API Geçişi ve Spesifikasyon Senkronizasyonu
Geçiş kalitesi, içe aktarma işleminden sonra ne olduğuna göre belirlenir. İstekler anlaşılır kalmalı, kimlik doğrulama kullanılabilir kalmalı, değişkenler bağlamlarını korumalı ve tekrarlanan spesifikasyon senkronizasyonları ilişkisiz kaynakları kaldırmamalı veya üzerine yazmamalıdır.
Daha Eksiksiz ve Güvenilir Postman Geçişi
Apidog artık hem yerel dosya içe aktarmaları hem de Postman API içe aktarmaları aracılığıyla daha fazla Postman verisini koruyor ve eşleştiriyor:
- Koleksiyon düzeyinde kimlik doğrulama ve uç nokta düzeyinde OAuth 2.0 ayarları daha doğru bir şekilde içe aktarılır.
- OAuth 2.0 Yenileme Token URL'leri doğru şekilde eşlenir.
- Değişken açıklamaları ve gizli sınıflandırmalar korunabilir.
form-datadosya alanları, gerçek yerel dosya aktarılamadığında orijinal dosya adını korur.- Postman API içe aktarmaları, içe aktarma sırasında hariç tutma seçeneğiyle Globals'ı içerebilir.
- Değişken adlarındaki boşluklar veya dikey çubuklar gibi desteklenmeyen karakterler, şablon çözümleme hatalarını azaltmak için alt çizgi ile değiştirilir.
- Tekrarlanan Postman API içe aktarmalarının, eski tarayıcı önbelleğe alınmış Koleksiyon verilerini kullanma olasılığı daha düşüktür.
| Önce | Şimdi |
|---|---|
|
|
Sonuç olarak, geçiş sonrası daha az temizlik ve içe aktarılan verilerden ekiplerin anlayabileceği, doğrulayabileceği ve çalıştırabileceği isteklere daha kısa bir yol oluşur.
Daha Güvenli OpenAPI ve Swagger İçe Aktarma İş Akışları
OpenAPI ve Swagger içe aktarmaları genellikle tek seferlik bir geçiş yerine sürekli bir senkronizasyon iş akışı olarak hizmet eder. Bu nedenle, içe aktarma hataları, eksik ayrıştırma veya yanlış kaynak silme bir projeyi tekrar tekrar etkileyebilir.
Apidog, bir OpenAPI veya Swagger dosyası içe aktarılamadığında artık daha net hata ayrıntıları sağlıyor. Sorun seçilen spesifikasyon formatıyla ilgili olabileceğinde, içe aktarma akışı formatları değiştirmek ve araştırmaya devam etmek için daha doğrudan rehberlik sunar.
Bu sürüm ayrıca birkaç karmaşık senkronizasyon durumunu da iyileştiriyor:
- Planlanmış içe aktarmalar, 2xx olmayan HTTP yanıtlarıyla döndürülen tanımlamaları daha doğru bir şekilde işleyebilir.
- Tekrar dallarına yapılan OpenAPI 3.1 içe aktarmaları, uç noktaları, Webhook'ları, klasörleri, açıklamaları ve kullanımdan kaldırılmış durumları daha güvenilir bir şekilde korur.
- HTTP uç noktası olmayan klasörlerin, kaynak tanımında artık bulunmayan kaynaklar silinirken yanlışlıkla kaldırılma olasılığı daha düşüktür.
- Şema döngüsel referansları, içe aktarma sırasında daha güvenilir bir şekilde işlenir.
- Modüller ve planlanmış içe aktarma kaynakları arasındaki model senkronizasyonu, aynı ada sahip ilişkisiz modellerin üzerine yazma olasılığını azaltır.
Bu değişiklikler, çok modüllü projeler, dallar ve planlanmış içe aktarma iş akışları üzerinde çalışan ekipler için spesifikasyon senkronizasyonunu daha güvenli hale getiriyor.
3. 🧪 Test ve İş Akışı Güvenilirliği
Test varlıklarının kopyalanması gerektiğinde, senaryo etkinliği zor görüldüğünde veya büyük yapılandırma güncellemeleri önlenebilir nedenlerle başarısız olduğunda otomasyonun bakımı zorlaşır. Temmuz ayındaki iş akışı iyileştirmeleri bu operasyonel sürtünmeyi azaltıyor.
Apidog CLI'da Daha Fazla Test Varlığını Yeniden Kullanın
Apidog CLI senaryo vakalarını çalıştırdığında, senaryo adımları artık uç noktalara, test vakalarına ve diğer senaryolara referans verebilir. Mevcut test varlıkları, izole adımlar olarak yeniden oluşturulmak yerine yerel betiklerde, CI/CD işlem hatlarında ve otomatik test iş akışlarında daha doğrudan yeniden kullanılabilir.
Bu, senaryo kompozisyonunu daha modüler hale getirir ve ekiplerin etkileşimli test ve otomatik yürütme arasında aynı yeniden kullanılabilir test varlıklarını korumasına yardımcı olur.
Test Senaryolarının En Son Ne Zaman Çalıştığını Görün
Otomatik test senaryosu listesi artık oluşturma zamanına ek olarak en son çalışma zamanını da gösteriyor. Ekipler, bir senaryonun yakın zamanda yürütülüp yürütülmediğini hızlıca görebilir, dikkat gerektiren testleri belirleyebilir ve test faaliyetlerini proje paydaşlarına daha net bir şekilde iletebilir.
Büyük Ortam Yapılandırmalarını Daha Güvenilir Şekilde Kaydedin
Büyük projeler, ortam yapılandırmasında geçersiz boş değerler biriktirebilir, bu da istek boyutunu artırır ve ara sıra kaydetme hatalarına neden olur. Apidog artık bir ortamı kaydederken bu kullanılmayan boş verileri kaldırarak, birçok modüle sahip projeler için yapılandırma güncellemelerini daha güvenilir hale getiriyor.
🐞 Hata Düzeltmeleri ve Daha Küçük İyileştirmeler
Bu ay ayrıca bir dizi düzeltme ve yaşam kalitesi iyileştirmesi yayınladık, bunlar arasında:
- Koşucu bildirimlerinin ve son çalıştırma sonuçlarının bir test senaryosu tamamlandıktan sonra ortalama süreyi 0 olarak gösterebildiği bir sorun düzeltildi.
- "Şifremi unuttum"a tıklandığında önceden girilen hesap bilgilerinin otomatik olarak yeniden kullanılmadığı bir sorun düzeltildi.
- Üye limitinin aşılmasından sonra Organizasyon Sahiplerinin organizasyon ayarlarına erişimi kaybedebildiği bir sorun düzeltildi.
- Bir Ekip Sahibinin, proje davet bağlantısı aracılığıyla yanlış bir normal üye rolüyle yeniden katılabildiği bir sorun düzeltildi.
- Organizasyon üye listesindeki son etkinlik zamanında bir zaman dilimi farkı düzeltildi.
- Yayınlanmış bir dokümantasyon sitesinden bir projeyi klonlarken yayınlanmamış modüllerden uç noktaları içerebildiği bir sorun düzeltildi.
- Alt dalda kaydettikten sonra test paketi adımlarının kaybolabildiği bir sorun düzeltildi.
- Koşucunun alt dallardaki test paketlerini yürütmede başarısız olabildiği bir sorun düzeltildi.
- Çok modüllü dokümantasyon dışa aktarmalarının seçilmeyen modüllerden uç noktaları içerebildiği bir sorun düzeltildi.
- "Kimlik Doğrulamayı İçe Aktar" özelliğinin devre dışı bırakılmasının dizin kimlik doğrulamasını yanlışlıkla "Kimlik Doğrulama Yok" olarak değiştirebildiği bir sorun düzeltildi.
- Ek kimlik bilgisi desenleri için Gizli Tarayıcı tanıması iyileştirildi.
- Markdown belgelerindeki resimlerin Şirket İçi masaüstü istemcisinde görüntülenemediği bir sorun düzeltildi.
- Toplam artışların ve toplam tüketimin daha doğru görüntülenebilmesi için kümülatif kredi kullanım verileri iyileştirildi.
🌟 Bunun Anlamı Nedir
Temmuz sürümü, API operasyonlarının üç bağlantılı alanında daha güvenilir bir yol oluşturuyor:
Odak | Ne Gelişiyor | Neden Önemli |
|---|---|---|
Kurumsal güvenlik ve erişim | Gizli Tarayıcı, Denetim Kayıtları, JumpCloud SCIM ve SAML uyumluluğu ve daha hızlı SSO çalışma alanı gezintisi. | Kuruluşlar, kimlik bilgisi risklerini bulabilir, önemli faaliyetleri izleyebilir ve kullanıcı erişimini daha az boşlukla yönetebilir. |
API geçişi ve spesifikasyon senkronizasyonu | Daha fazla Postman bağlamı korunurken, OpenAPI ve Swagger içe aktarmaları daha güvenli ve sorun giderme açısından daha kolaydır. | Ekipler, içe aktarılan verileri onarmak için daha az zaman harcar ve proje kaynaklarını kaybetme veya üzerine yazma riskiyle daha az karşılaşır. |
Test ve iş akışı güvenilirliği | CLI senaryoları mevcut varlıkları yeniden kullanır, senaryo etkinliği daha kolay görülür ve büyük ortam kaydetmeleri daha kararlıdır. | Otomatik iş akışlarının oluşturulması, izlenmesi ve bakımı daha kolay hale gelir. |
Birlikte, bu güncellemeler güvenlik ekiplerinin, yöneticilerin, API tasarımcılarının ve test mühendislerinin daha net ve daha güvenilir bir operasyonel temelden çalışmasına yardımcı olur.
💬 Sohbetimize Katılın
Diğer API mühendisleri ve Apidog ekibiyle bağlantı kurun:
- Gerçek zamanlı tartışmalar ve destek için Discord topluluğumuza katılın.
- Teknik sohbetler için Slack topluluğumuza katılın.
- En son güncellemeler için bizi X (Twitter) üzerinden takip edin.
Not: Tüm güncellemelerin tam ayrıntıları için Apidog Değişiklik Günlüğü'ne göz atın!
Saygılarımızla,
Apidog Ekibi