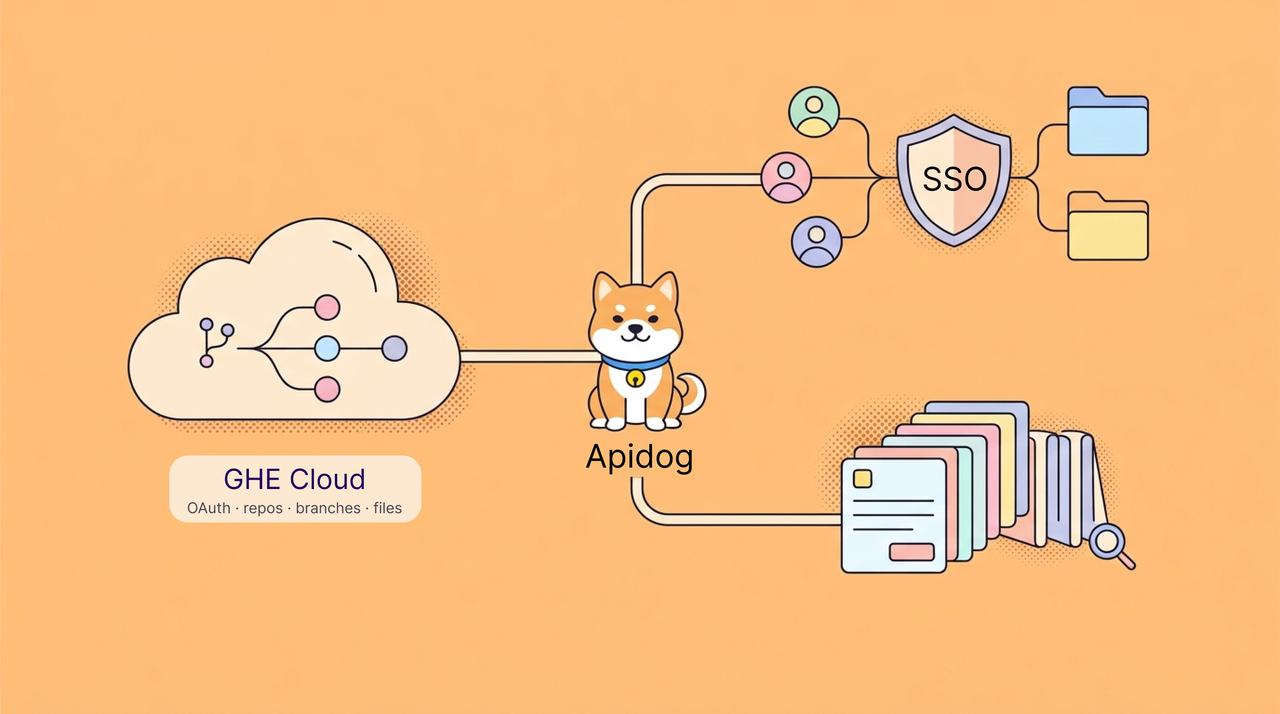
Apidog 2.8.41'den 2.8.44'e kadar dört genel sürümle birlikte, Ağustos ayı kurumsal API operasyonlarının birbirine bağlı üç bölümünü güçlendirdi: yönetilen Git bağlantısı, kimlik odaklı proje erişimi ve daha kullanışlı ve izlenebilir API tabanlı yönetim.
Kurumsal API ekipleri, depoları, kimlikleri ve üyelikleri API platformunun dışındaki sistemler aracılığıyla giderek daha fazla yönetmektedir. Bu ay, Apidog bu bağlantıları geliştirirken aynı zamanda proje kurulumu, içe aktarmalar, dallar, dokümantasyon, CLI iş akışları ve test yürütmesi genelinde odaklanmış güvenilirlik güncellemeleri sunmaktadır.
Başlıca güncellemeler şunlardır:
- GitHub Enterprise Cloud: Apidog'u, özel
*.ghe.comalan adlarındaki veri yerleşimi dağıtımlarına bağlayın. - SSO yönetimi ve proje erişimi: Kurumsal SSO oturumlarını kuruluş çalışmalarına odaklayın ve proje izinlerini SAML Grup Eşleştirmesi aracılığıyla başlatın.
- Kurumsal yönetim API'leri: Daha kullanışlı kuruluş üyesi verilerini alın, açık proje erişim başlatma ile ekip katılımını otomatikleştirin ve desteklenen API odaklı idari operasyonları denetim izine dahil edin.
Ek ortam, ilke, uluslararasılaşma, spesifikasyon ve iş akışı iyileştirmeleri, üç başlıca güncellemenin ardından özetlenmiştir.
1. ☁️ Veri Yerleşimi İş Akışları için GitHub Enterprise Cloud
Veri yerleşimi olan GitHub Enterprise Cloud müşterileri, genel github.com alan adı yerine özel *.ghe.com alan adlarında depolar barındırabilirler. Şimdiye kadar, bu durum yönetilen depoları kuruluşlarının mevcut GitHub ortamının dışına taşımadan Apidog'un Git iş akışlarını kullanmak isteyen ekipler için bir boşluk yaratıyordu.
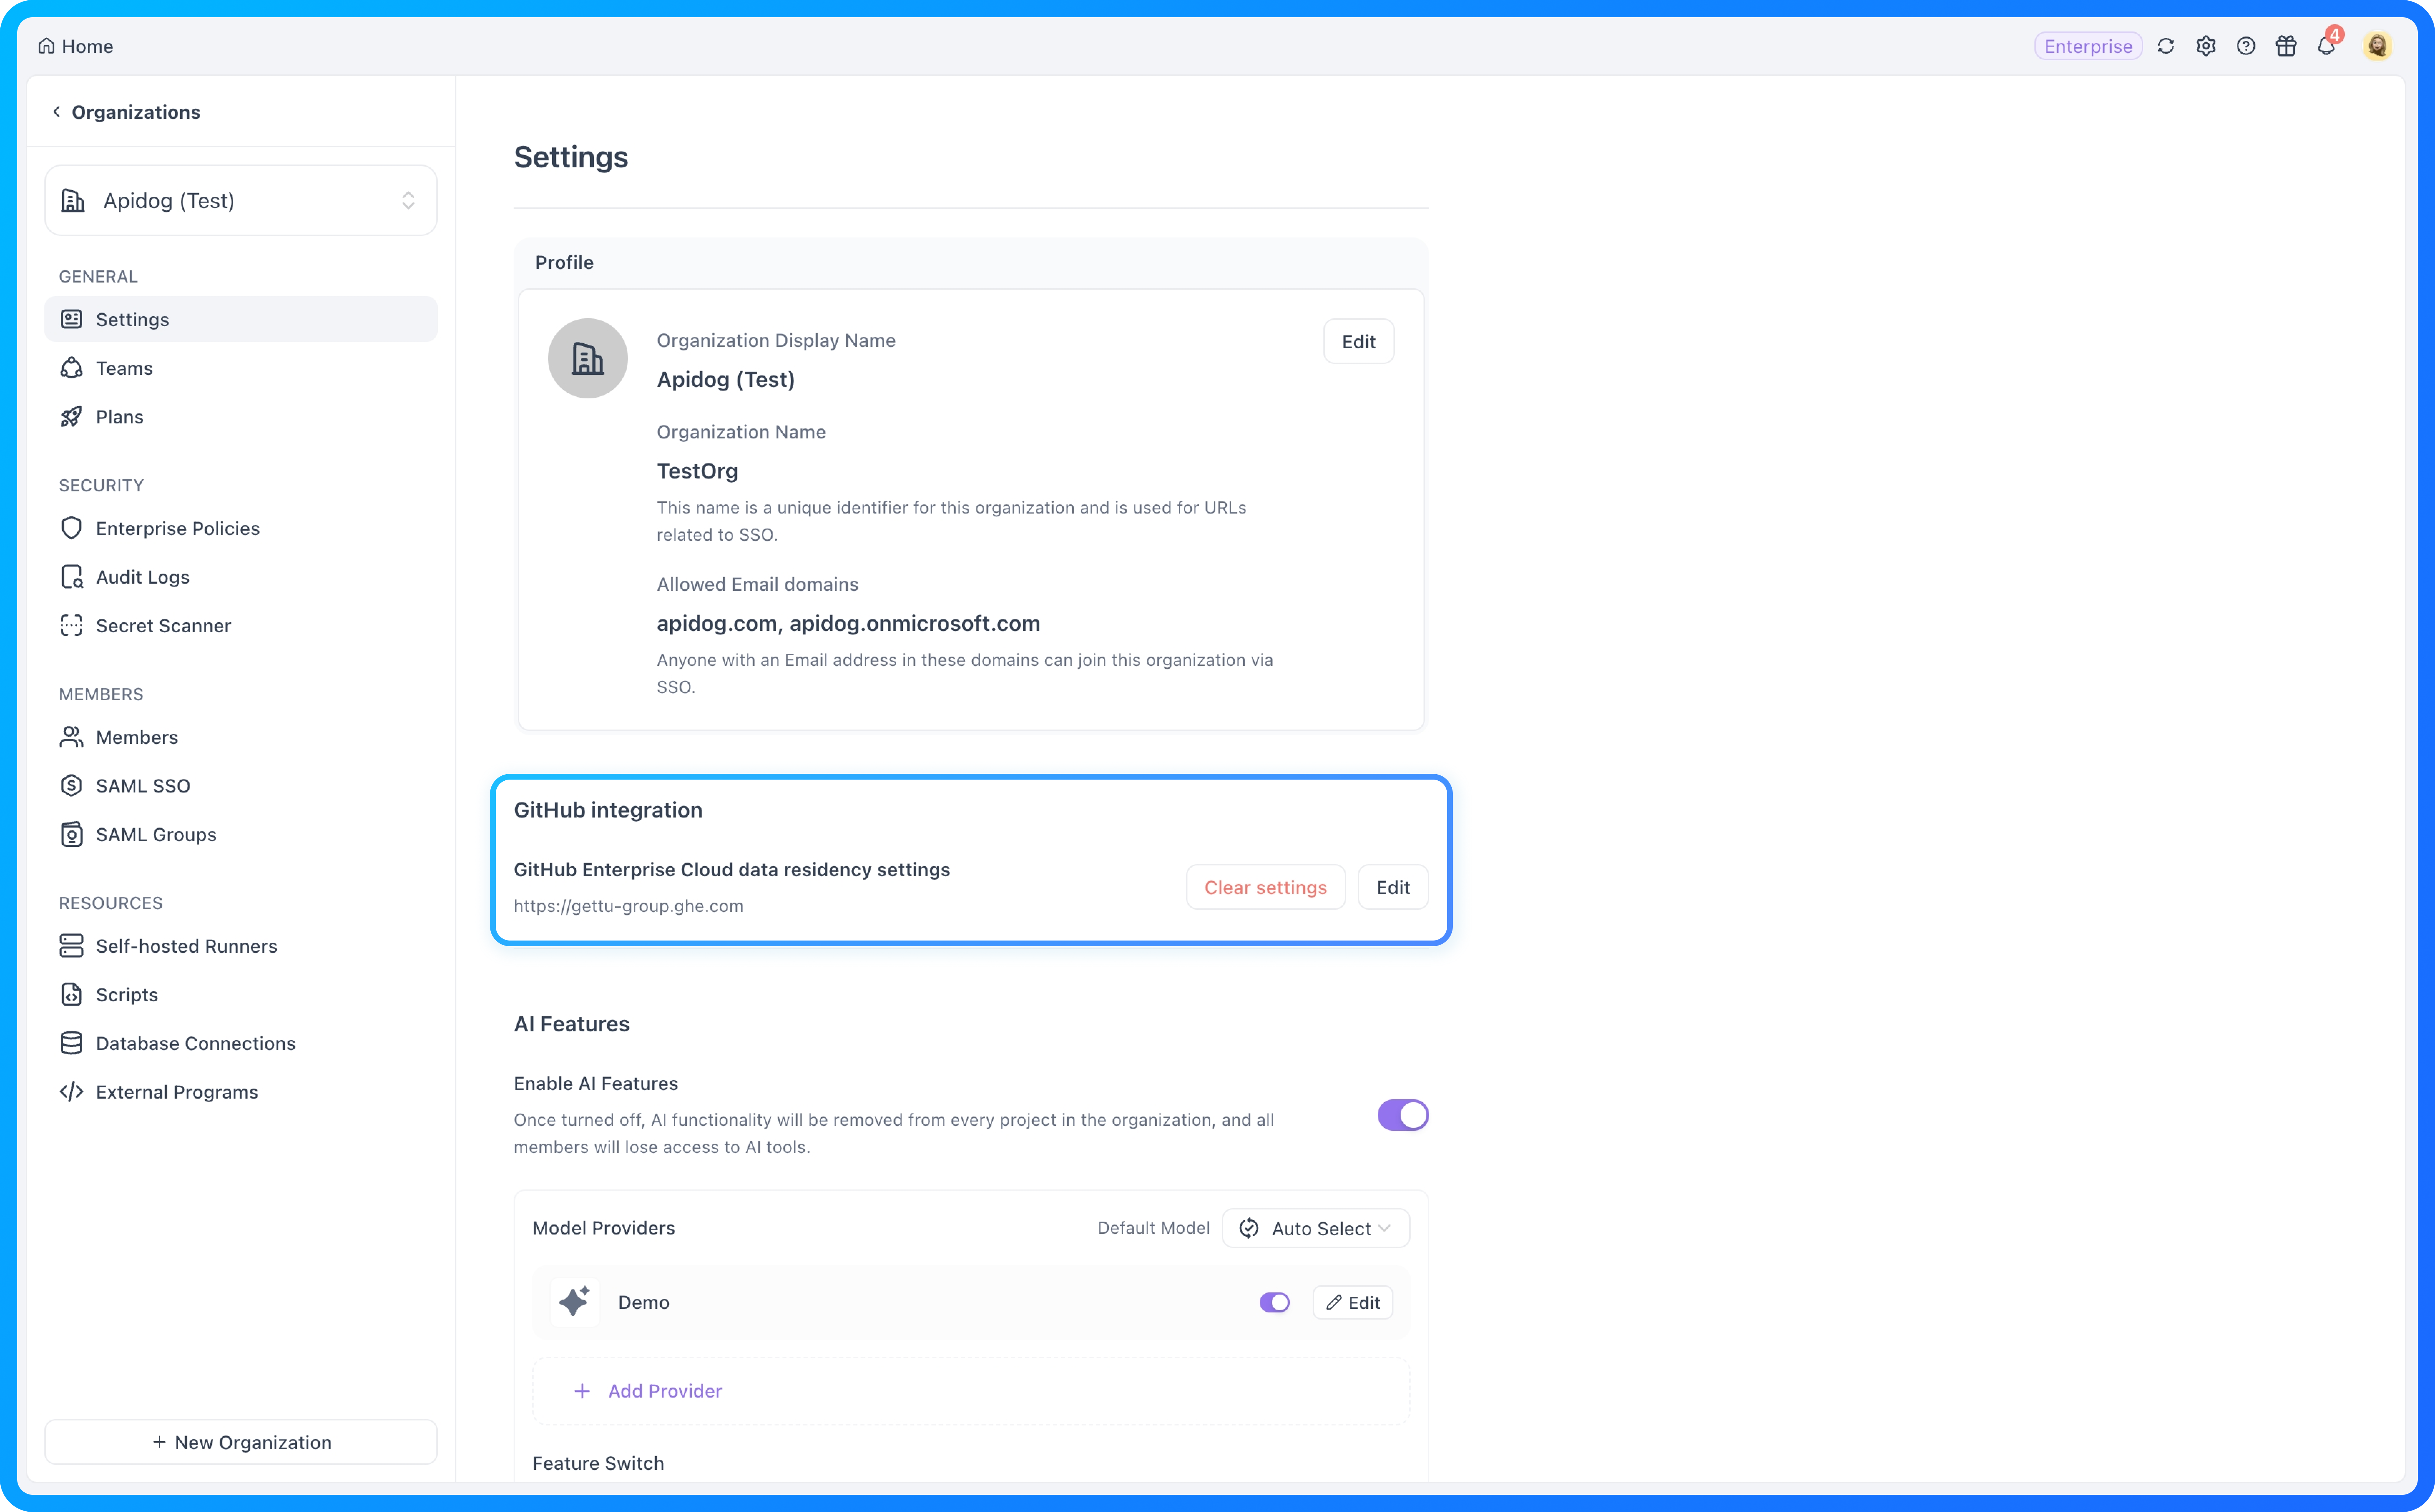
Kuruluşunuzun *.ghe.com ana bilgisayarına bağlanın
Kuruluş yöneticileri artık bir OAuth Uygulaması İstemci Kimliği ve İstemci Gizli Anahtarı ile birlikte bir GitHub Enterprise Cloud ana bilgisayarı yapılandırabilir. Yetkilendirme akışı, yapılandırılmış kurumsal ana bilgisayarı kullanır ve Apidog'un desteklenen Git işlemleri için gerekli olan kuruluşlara, depolara, dallara ve dosyalara erişmesine olanak tanır.
Bağlantı üç pratik iş akışında uygulanır:
- Git Bağlantısı: Kuruluşunuz tarafından kontrol edilen depo ve dal aracılığıyla API tanımlarıyla çalışın.
- Depo içe aktarma: Bir kurumsal depodaki OpenAPI veya Swagger dosyalarını Apidog'a aktarın.
- OpenAPI yedeklemesi: API tanımlarını ekip tarafından seçilen kurumsal depoya ve dala yedekleyin.
Sonuç sürekliliktir: ekipler, Apidog'un Git tabanlı içe aktarma, yedekleme ve işbirliği iş akışlarını kullanırken depo yönetimi ve veri yerleşimi modellerini koruyabilirler.
Kapsam: Bu güncelleme, özel *.ghe.com SaaS alan adlarındaki GitHub Enterprise Cloud veri yerleşimi dağıtımlarıyla sınırlıdır. Kendi kendine barındırılan GitHub Enterprise Server alan adları için genel destek eklemez.2. 🛡️ Daha Güçlü SSO Yönetimi ve Proje Erişimi
Kurumsal SSO, bir kullanıcıyı doğrulamaktan daha fazlasını yapmalıdır. Oturumu kuruluşun amaçlanan çalışma alanına odaklamalı ve kimlik sağlayıcı üyeliğini, işin yapıldığı projelere öngörülebilir erişime dönüştürmelidir.
Kurumsal SSO oturumlarını kuruluş çalışmalarına odaklayın
SSO oturum izolasyonu etkinleştirildiğinde, Apidog kişisel ekiplere ve projelere giriş noktalarını azaltır. Ayrıca kuruluş çalışmalarını kişisel alanlara taşıyabilecek, kopyalayabilecek veya çoğaltabilecek seçili eylemleri de sınırlar. Kullanıcılar SSO oturumlarıyla ilişkili kuruluş ve ekibe odaklanırken, yöneticiler kurumsal ve kişisel iş akışları arasında daha net bir ayrım elde ederler.
Bu kontroller, SSO oturum izolasyonunu etkinleştirmeyen kuruluşlar için normal deneyimi değiştirmeden amaçlanan erişim sınırını güçlendirir.
Ekip üyeliğini proje düzeyinde erişime taşıyın
SAML Grup Eşleştirmesi artık senkronize ekibin altındaki projelere erişimi başlatarak kuruluş ve ekip üyeliğinin ötesine geçmektedir. İlk proje rolleri basit bir kuralı takip eder:
| Senkronize ekip rolü | Ekip altındaki projelere ilk erişim |
|---|---|
| Ekip Yöneticisi | Düzenleyici |
| Diğer Ekip Üyesi | Salt Okunur |
Eşlenmiş bir kullanıcı ekipten çıkarıldığında, Apidog ilgili proje üyeliğini de senkronize eder. Bu, kimlik sağlayıcı grupları, ekip rolleri ve kullanıcıların oturum açtıktan sonra ihtiyaç duyduğu proje izinleri arasındaki operasyonel boşluğu kapatır.
Neden önemli: Yöneticiler, işe alım veya işten çıkarma sonrası proje üyeliğini onarmak için daha az zaman harcar ve kullanıcılar, net ve tutarlı bir başlangıç erişim düzeyiyle ekip projelerine dahil olurlar.
3. 📋 Daha Eksiksiz ve Denetlenebilir Kurumsal Yönetim API'leri
Kurumsal yöneticiler genellikle üyeleri envanterlemek, kimlik sistemlerini bağlamak ve rutin yönetimi otomatikleştirmek için API'lere güvenirler. Bu iş akışları ancak API'nin kullanışlı üye verileri döndürmesi, işe alım davranışının açık ve koruyucu olması ve otomatik işlemlerin yönetişim ekipleri tarafından görünür olması durumunda güvenilirdir.
Daha kullanışlı kuruluş üyesi verilerini alın
Kuruluş Üyeleri API'si artık mevcut üyelik bilgilerinin yanı sıra e-posta adresleri ve daha güvenilir üye adları sağlamaktadır:
GET /v1/organizations/{organizationId}/members
Bir üye takma ad belirlememişse, Apidog döndürülen ad için diğer mevcut profil bilgilerini kullanabilir. Uygulanabilir bekleyen veya sağlanmış kayıtlar dahil olmak üzere, geçerli bir e-posta adresi olmayan üyeler, belirsiz bir eksik alan yerine açık bir null değeri döndürür.
Bu, API'yi şunlar için daha pratik hale getirir:
- Üye envanteri: Yöneticilerin inceleme için sıklıkla ihtiyaç duyduğu bilgilerle kuruluş üyelerini belirleyin.
- Otomatik senkronizasyon: Harici kimlik ve yönetim iş akışlarında kararlı üye verilerini kullanın.
- Erişim incelemesi: Temel ayrıntılar için ayrı bir manuel CSV dışa aktarımına bağlı kalmadan üyelik kayıtlarını karşılaştırın.
API aracılığıyla ekip rollerini atayın ve proje erişimini başlatın
Kurumsal yöneticiler artık bir kullanıcıyı e-posta ile bir ekibe ekleyebilir ve harici API aracılığıyla desteklenen yerleşik bir ekip rolü atayabilir:
POST /v1/team-access-grants
Her istek, hem ekip rolünü (Yönetici, Üye veya Misafir) hem de ekibin altında zaten bulunan projelere erişimin nasıl başlatılması gerektiğini açıkça seçer. mapped ile Apidog, mevcut geçerli proje rollerini korurken, seçilen ekip rolüne göre eksik proje erişimini başlatır. none ile kullanıcı, proje üyesi izinleri almadan ekibe katılır, böylece erişim ayrı ayrı atanabilir.
Uç nokta ayrıca henüz kuruluşa katılmamış kullanıcılar için davetleri ve daha önce ekipten ayrılan üyeleri geri yüklemeyi de destekler. Mevcut aktif veya bekleyen ekip üyeleri ve Ekip Sahipleri istenmeyen değişikliklerden korunur, bu da otomatik işe alım iş akışları için tekrarlanan çağrıları daha güvenli hale getirir.
Kapsam: Proje erişimi başlatma, bir kullanıcı ilk katıldığında veya geri yüklendiğinde ekibin altında zaten var olan projelere uygulanır. İzinleri sürekli olarak senkronize etmez veya gelecekteki projelere otomatik olarak uygulamaz ve uç nokta Ekip Sahibi, Faturalama Yöneticisi veya özel Ekip Rolleri atamaz.
Desteklenen API odaklı yönetimi denetim izinde tutun
Mevcut denetim olaylarına karşılık gelen desteklenen harici idari API işlemleri artık denetim izine dahil edilmiştir. Bu, yönetişim ekiplerine Apidog arayüzünde gerçekleştirilen eylemler ile otomasyon aracılığıyla gerçekleştirilen desteklenen eylemler arasında daha iyi bir süreklilik sağlar.
Birlikte, daha zengin üye verileri, daha güvenli ekip erişimi otomasyonu ve daha geniş denetim kapsamı, kurumsal yönetimi operasyonel inceleme için gerekli görünürlüğü kaybetmeden otomatikleştirmeyi kolaylaştırır.
Kapsam: Denetim kapsamı, mevcut denetim olaylarıyla ilişkili desteklenen harici API işlemlerini kapsar; her API isteğinin veya yönetim uç noktasının evrensel olarak günlüğe kaydedilmesi olarak yorumlanmamalıdır.
✨ Daha Fazla İyileştirme
Ağustos ayrıca ortam yapılandırması, kurumsal ilke, uluslararasılaştırma, spesifikasyon iş akışları ve proje yönetimi genelinde bir dizi odaklanmış iyileştirme içermektedir.
Kurumsal ve ortam yönetimi
- Kuruluş üyeliği ilkesi: Kurumsal yöneticiler, kuruluş üyeliğini belirli e-posta adreslerine sahip üyelerle sınırlayabilir, bu da erişimi onaylanmış kimlik kurallarıyla uyumlu tutmaya yardımcı olur.
- Davetiye Ödül Politikası: Kuruluşlar, kuruluşlarından ve ekiplerinden veya projelerinden gönderilen davetler için Kredi ödüllerini ve ilgili e-postaları devre dışı bırakabilir.
- Daha hızlı Modül Temel URL navigasyonu: Bir projede beşten fazla modül olduğunda, ilk beşten sonraki girişler otomatik olarak daraltılırken, arama kullanıcıların ihtiyaç duydukları hizmet yapılandırmasını bulmalarına yardımcı olur.
- Yerelleştirilmiş sistem e-postaları: Apidog sistem e-postaları artık alıcının seçtiği dili takip eder; bir Apidog dil tercihi mevcut olmadığında İngilizce kullanılır.
- Daha yönetilebilir kuruluşa ait ekipler: Kuruluş Sahipleri ve Yöneticileri, her Ekip Sahibi ve sahip durumunu görüntüleyebilir, ekipleri bu alanlara göre arayabilir veya filtreleyebilir ve bir veya birden fazla ekip için sahipliği devredebilir. Bu, kuruluş tarafından yönetilen kişisel çalışma alanlarını sahiplik değiştiğinde tanımlamayı ve devretmeyi kolaylaştırır.
- Daha net proje üyesi yönetimi: Toplu üye düzenleme, üye ayrıntı iletişim kutuları ve izin ayarlarıyla çalışmak daha kolay hale getirilirken, Ekip Sahibi rolleri desteklenmeyen değişikliklerden korunur.
- Geliştirilmiş Kurumsal yönetim sayfaları: Daha tutarlı düzenler, yardım bağlantıları ve yükseltme sunumu, mevcut izin mantığını değiştirmeden Kurumsal ayarlar, politikalar, Denetim Günlükleri, Gizli Tarayıcı ve SAML SSO sayfaları arasında gezinmeyi iyileştirir.
Proje kurulumu, içe aktarmalar ve spesifikasyonlar
- Proje oluşturma sırasında daha güvenli mod değiştirme: Genel Mod ile Spesifikasyon Modu arasında geçiş yaparken proje oluşturma formuna zaten girilmiş bilgiler korunur.
- Geliştirilmiş Postman dosya içe aktarmaları: İçe aktarmalar artık genel değişkenleri destekler ve değişken adlarındaki boşlukları otomatik olarak işleyerek geçiş sonrası temizliği azaltır.
- Spesifikasyon Modunda daha iyi dosyalar arası
$refdesteği: Uç nokta önizlemeleri, ayrı OpenAPI dosyalarında depolanan desteklenen istek gövdelerini, şemaları ve yanıtları çözümleyebilir. Referans verilen dosyalar arasında Spectral lint, tam uç nokta referansları ve Form Modu dosyalar arası referanslar bu kapsamın dışında kalmaktadır.
Birlikte, bu iyileştirmeler sürümün üç temel kurumsal iş akışıyla rekabet etmeden tekrarlayan kurulum ve yönetim sürtüşmesini azaltır.
🛠️ Önemli Hata Düzeltmeleri
Ağustos sürümleri ayrıca Git dalları, OpenAPI içe ve dışa aktarımı, paylaşılan dokümantasyon, CLI tarafından oluşturulan veriler ve test yürütmesi genelindeki güvenilirlik sorunlarını da giderdi. En önemli düzeltmeler üç iş akışı grubuna ayrılır.
Daha güvenli dal, içe aktarma, dışa aktarma ve kod oluşturma iş akışları
- Apidog CLI OpenAPI içe aktarımları artık yanlışlıkla ana dala yazmak yerine kullanıcı tarafından seçilen dala yazar.
- Alt dallardan yapılan yayın belgesi dışa aktarımları artık alakasız modüllerden veya boş klasörlerden uç noktaları içermez.
- Çoklu dal birleştirmeleri, uç noktaları, test senaryolarını ve diğer kaynakları hedef dala daha güvenilir bir şekilde taşır.
- OpenAPI içe aktarımı sırasında Git Depo Bağlantısı Oluştur eylemi doğru şekilde yanıt verir.
- OpenAPI ve CLI dışa aktarımları artık daha geniş bir uç nokta kümesini istemeden dahil etmek yerine seçilen modüllere, etiketlere ve klasörlere saygı duyar.
- Modüller arası referans verilen şemalar, kod oluşturma sırasında daha güvenilir bir şekilde korunur.
- VE ile ilgili Güvenlik Şemaları, yanlış bir dahili temsile birleştirilmek yerine doğru şekilde dışa aktarılır.
Daha doğru doğrulama ve paylaşılan dokümantasyon
- Katı mod yanıt doğrulama artık
allOfile oluşturulan şemaları doğru şekilde işler. - Ek özellikler aracılığıyla referans verilen şemalar, paylaşılan API dokümantasyonunda doğru şekilde görünür.
- Varsayılan örnekler, paylaşılan dokümantasyonda doğru şekilde görüntülenir.
- Oturumu kapatmış kullanıcılar herkese açık projeleri ziyaret ettiğinde Markdown belge sekmeleri tamamen oluşturulur.
Daha güvenilir CLI verileri ve test yürütmesi
- Yapay Zeka veya Apidog CLI aracılığıyla oluşturulan genel değişkenler artık boş istemci tarafı değişken adları üretmez.
- Apidog CLI tarafından oluşturulan geçersiz etiket değerleri artık ön uç erişim hatalarına neden olmaz.
--scenarioolmadan oluşturulan proje düzeyindeki test verileri veri listesinde görünür kalır.- Ön ve son işlemci yürütme ayrıntıları, bir SSE isteği tamamlandıktan sonra değil, çalışırken konsolda görünür.
- Test çalıştırmaları uzun metin veri kümesi değişkenlerini kullandığında veri kümesi adları görünür kalır.
Bu düzeltmeler, doğru bir iş akışının yanlış dal hedefini, eksik bir dışa aktarımı, eksik dokümantasyonu veya yanıltıcı test geri bildirimini üretme olasılığını azaltır.
🌟 Bunun Anlamı Nedir?
Ağustos ayının başlıca güncellemeleri, kurumsal API işletim modelinin birbirine bağlı üç bölümünü güçlendiriyor:
| Odak Noktası | Ne Gelişiyor | Neden Önemli |
|---|---|---|
| Yönetilen Git bağlantısı | Apidog, Git Bağlantısı, depo içe aktarma ve OpenAPI yedeklemesi için *.ghe.com üzerindeki GitHub Enterprise Cloud veri yerleşimi ana bilgisayarlarına bağlanabilir. |
Ekipler, depolarını GitHub ortamında ve kuruluşlarının kontrol ettiği dal yapısında tutar. |
| Kimlikten projeye erişim | SSO oturumları kişisel alanlara giriş noktalarını azaltırken, SAML Grup Eşleştirmesi proje üyeliğini başlatır ve sürdürür. | İşe alım ve işten çıkarma daha öngörülebilir hale gelir, daha az manuel izin onarımı gerektirir. |
| Denetlenebilir yönetim | Kuruluş üyesi API'leri daha kullanışlı kimlik verileri döndürür, Ekip Erişimi Yetkilendirme API'si açık proje erişimi başlatma ile korumalı ekip katılımını otomatikleştirir ve desteklenen harici idari işlemler mevcut denetim olaylarına beslenir. | Ekipler, işe alım, envanter, erişim incelemesi ve yönetişim için gereken kontrol ve görünürlükten ödün vermeden daha fazla yönetimi otomatikleştirebilir. |
Ek ortam, ilke, spesifikasyon ve güvenilirlik iyileştirmeleri günlük iş akışlarını daha güvenilir hale getiriyor, ancak daha büyük yön tutarlı: kurumsal API programları büyüdükçe depo yönetimi, kimlik erişimi ve idari otomasyonu uyumlu tutmak.
💬 Sohbete Katılın
Diğer API mühendisleri ve Apidog ekibiyle bağlantı kurun:
- Gerçek zamanlı tartışmalar ve destek için Discord topluluğumuza katılın.
- Teknik konuşmalar için Slack topluluğumuza katılın.
- En son güncellemeler için bizi X (Twitter) ve LinkedIn'de takip edin.
Not: Öğe bazında sürüm notları için Apidog Değişiklik Günlüğü'ne bakın; bu, 2.8.41, 2.8.42, 2.8.43 ve 2.8.44 sürümlerini içerir.
Saygılarımızla,
Apidog Ekibi