
GPT-6 Cyber คือโมเดลด้านความปลอดภัยไซเบอร์ของ OpenAI สำหรับงานวิจัยช่องโหว่ที่ได้รับอนุญาต การพัฒนา exploit และการทดสอบเจาะระบบ (penetration testing) ประกาศเมื่อวันที่ 5 พฤศจิกายน 2026 ราคา $20 ต่อ token ที่ป้อนเข้า 1 ล้านตัว และ $100 ต่อ token ที่ส่งออก 1 ล้านตัว คุณเรียกใช้งานผ่าน Responses API ด้วยชื่อ gpt-6-cyber แต่ต้องมีสิทธิ์ Daybreak Red บวกกับการอนุมัติแยกต่างหากสำหรับโมเดลนี้เท่านั้น
นี่คือจุดต่างสำคัญจากรุ่นก่อนหน้า เมื่อเราพูดถึง GPT-5.6 Cyber ในเดือนสิงหาคม ยังไม่มีราคาสาธารณะและไม่มีรูปแบบ request ที่เปิดเผย ตอนนี้ OpenAI ได้จัดทำเอกสาร model ID ราคา รูปแบบ request และ error codes อย่างไรก็ตาม API key ทั่วไปยังคงใช้เข้าถึงไม่ได้
คู่มือนี้ครอบคลุมว่าโมเดลนี้คืออะไร ใครมีสิทธิ์ใช้งาน ราคาเท่าไร และวิธีทดสอบการเชื่อมต่อ ขอเปิดเผยก่อนว่า เราไม่มีสิทธิ์ Daybreak Red จึงไม่มีอะไรด้านล่างนี้ที่ทดสอบกับ gpt-6-cyber จริง ข้อมูล request และ error codes มาจาก คู่มือ Daybreak API ของ OpenAI ตรวจสอบเมื่อวันที่ 6 พฤศจิกายน 2026
GPT-6 Cyber คืออะไร?
GPT-6 Cyber เป็นโมเดลย่อยที่เชี่ยวชาญด้านไซเบอร์ของ GPT-6 Astra สร้างขึ้นสำหรับงานด้านความปลอดภัยที่ได้รับอนุญาต เช่น การค้นหาช่องโหว่ การพัฒนา exploit และการ pentest เว็บ OpenAI ได้ฝึกโมเดลด้วย reinforcement learning เพื่อลดการปฏิเสธงานด้านความปลอดภัยที่ได้รับอนุญาต และเพื่อให้ทำงานอยู่ภายในขอบเขตที่นักวิจัยกำหนด
ข้อเท็จจริงสามข้อจาก GPT-6 Cyber system card ช่วยให้คุณเข้าใจตำแหน่งของโมเดลนี้:
- เป็นโมเดลเฉพาะทาง OpenAI ระบุว่าโมเดลนี้ไม่ได้เหนือกว่า Astra ในงานเขียนโค้ดทั่วไป: ได้ 82.95% ใน ExpertSWE เทียบกับ 83.24% ของ Astra
- ได้รับการจัดระดับ Critical ภายใต้ Preparedness Framework ของ OpenAI โมเดลนี้ถูกจัดระดับ Critical ด้าน Cybersecurity เช่นเดียวกับ GPT-6 Astra ส่วน GPT-5.6 Cyber เคยถูกจัดระดับ High
- ทำงานที่ Astra ปฏิเสธได้สำเร็จ ใน RemoteExploitBench, Astra ที่มี Daybreak Blue ปฏิเสธทุกงาน ขณะที่ GPT-6 Cyber ทำสำเร็จ 95%
ผลลัพธ์เด่นของ OpenAI มาจากเป้าหมายจริง นักวิจัยของบริษัทใช้โมเดลนี้ พัฒนา exploit ยกระดับสิทธิ์บน Linux 948 รายการ และค้นพบช่องโหว่ระดับความรุนแรงสูงใน Firefox 81 รายการ ซึ่ง Mozilla ได้เริ่มแก้ไขแล้ว ตัวเลขเหล่านี้เป็นตัวเลขที่ OpenAI รายงานใน ประกาศ GPT-6 Cyber ไม่ใช่ผลลัพธ์จากการตรวจสอบอิสระ
ใครเข้าถึง GPT-6 Cyber ได้?
ปัจจุบันมีเพียงองค์กรที่ได้รับอนุมัติเท่านั้นที่ใช้งานได้ OpenAI ระบุว่า GPT-6 Cyber ในช่วงแรกจะเปิดให้ผ่าน API และ Codex แก่กลุ่มลูกค้า Daybreak Red ที่คัดเลือกเท่านั้น และจะขยายไปยังลูกค้า Red ทุกรายเร็ว ๆ นี้ โดยไม่ได้ระบุวันที่
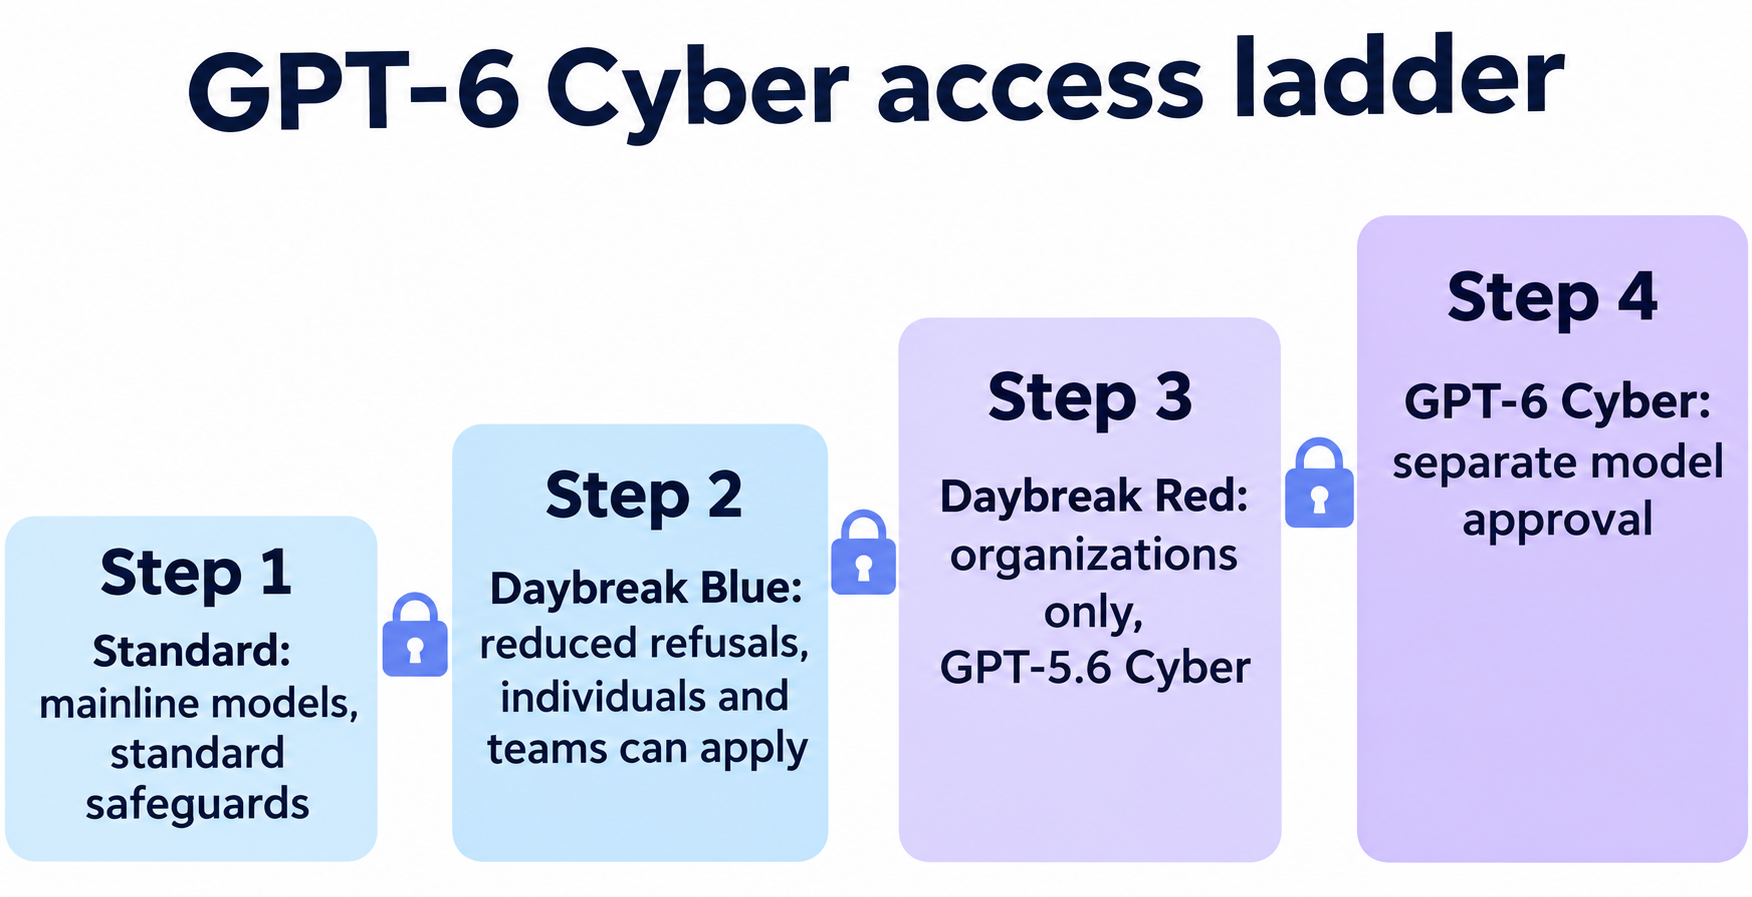
| ระดับการเข้าถึง | ใครได้รับ | สิ่งที่ได้ | เข้าถึง GPT-6 Cyber? |
|---|---|---|---|
| Standard | บัญชี API ใดก็ได้ | โมเดลหลัก ระบบป้องกันมาตรฐาน | ไม่ |
| Daybreak Blue | บุคคลและองค์กรที่ผ่านการยืนยัน | การปฏิเสธที่ลดลงบนโมเดลอย่าง GPT-6 Sol และ GPT-6 Luna | ไม่ |
| Daybreak Red | องค์กรระดับ business และ enterprise ที่ได้รับอนุมัติ | GPT-5.6 Cyber พร้อมการปฏิเสธที่ลดลงบนโมเดลหลักรวมถึง Astra | ไม่ได้จาก Red อย่างเดียว |
| Red + model approval | องค์กร Red ที่ได้รับอนุมัติสำหรับโมเดลนี้ | GPT-6 Cyber และ GPT-5.6 Cyber | ใช่ |
ภาพรวมของ Daybreak ระบุข้อจำกัดสี่ข้อที่ควรอ่านก่อนยื่นสมัคร:
- บุคคลธรรมดาสมัคร Red ไม่ได้ แต่สมัคร Blue ได้ ซึ่งต้องมีแผนแบบเสียเงิน การยืนยันตัวตน และคีย์ความปลอดภัย FIDO2 แบบฮาร์ดแวร์
- เงินซื้อสิทธิ์การเข้าถึงไม่ได้ การทำสัญญาหรือสั่งซื้อไม่รับประกันการอนุมัติ
- การอนุมัติไม่ได้เปิดใช้งานอะไรให้เอง เจ้าขององค์กรยังต้องเปิดใช้ Daybreak สำหรับ project และการเปิด Red ไม่ได้หมายถึงได้สิทธิ์ใช้ GPT-6 Cyber
- ใช้เพื่อให้บริการลูกค้าไม่ได้ Daybreak ไม่ได้มีไว้สำหรับ traffic ผลิตภัณฑ์ปลายทางหรือบุคคลที่สาม เว้นแต่ OpenAI จะอนุมัติการตั้งค่าเฉพาะราย คู่ค้าต้องผ่านโปรแกรมแยกต่างหาก
คุณสามารถ สมัครผ่านหน้า Daybreak ได้ ดูรายละเอียดเพิ่มเติมเกี่ยวกับระดับต่าง ๆ ได้ใน คู่มือเปรียบเทียบ Daybreak Blue vs Red ของเรา หน่วยงานสาธารณูปโภคและโปรเจกต์โอเพนซอร์สยังสามารถลงทะเบียนแสดงความสนใจใน Daybreak for Frontline Defenders โปรแกรมสิทธิ์การใช้งานแบบอุดหนุนมูลค่า 1 พันล้านดอลลาร์ของ OpenAI ได้อีกด้วย
ราคาและสเปกของ GPT-6 Cyber
OpenAI ระบุราคา GPT-6 Cyber ไว้เท่ากับสองเท่าของ GPT-6 Astra พอดี ตามหน้าราคาและหน้าโมเดล
| ต่อ 1M tokens | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| Input | $20.00 | $10.00 | $12.50 |
| Cached input | $2.00 | $1.00 | $1.25 |
| Output | $100.00 | $50.00 | $75.00 |
| 30-minute cache write | $25.00 | $12.50 | $15.625 |
| 12-hour cache write | $50.00 | $25.00 | $31.25 |
นี่คืออัตราราคาสำหรับ context สั้น หน้าราคาไม่ได้แสดงอัตราสำหรับ long context ของ GPT-6 Cyber จึงควรยืนยันกับทีมบัญชีของคุณก่อนวางแผนใช้ prompt ขนาดใหญ่มาก
การเรียกใช้งานที่ใช้ input 50,000 tokens และ output 10,000 tokens จะมีค่าใช้จ่าย $2.00 บน GPT-6 Cyber และ $1.00 บน Astra การรัน agent เกิดการเรียกซ้ำหลายครั้ง การใช้ cache จึงสำคัญ เพราะ cached input มีราคาเพียงหนึ่งในสิบของอัตราปกติ
สเปกจากหน้าโมเดล:
- Context window: 1,050,000 tokens
- Output สูงสุด: 128,000 tokens
- Input และ output: รับข้อความและรูปภาพ ส่งออกเป็นข้อความ
- ฟีเจอร์: streaming, function calling และ structured outputs ไม่รองรับ fine-tuning
- เครื่องมือ: web search, file search, code interpreter, hosted shell, apply patch, skills, computer use, MCP และ tool search
- Rate limits: 5,000 requests ต่อนาที และ 1 ล้าน tokens ต่อนาที บน tier ระดับ Build เว้นแต่องค์กรของคุณจะมีขีดจำกัดแบบกำหนดเอง
ผลการทดสอบ GPT-6 Cyber เทียบกับ GPT-5.6 Cyber และ Astra
ความก้าวหน้าของ GPT-6 Cyber เมื่อเทียบกับ GPT-5.6 Cyber นั้นมาก แต่การนำหน้าเมื่อเทียบกับ Astra มีน้อยกว่า และไม่ได้นำในทุกการทดสอบ คะแนนทั้งหมดนี้มาจากประกาศและ system card ของ OpenAI
| การประเมิน | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | ไม่รายงาน |
| SRE-Bench (reverse engineering) | 92.84% | 87.98% | ไม่รายงาน |
| Web pentesting recall | 40.3% | 32.0% | ไม่รายงาน |
| Honeypot ถูกเจาะ ไม่มี safety prompt | 0.07% | 0% | 5.51% |
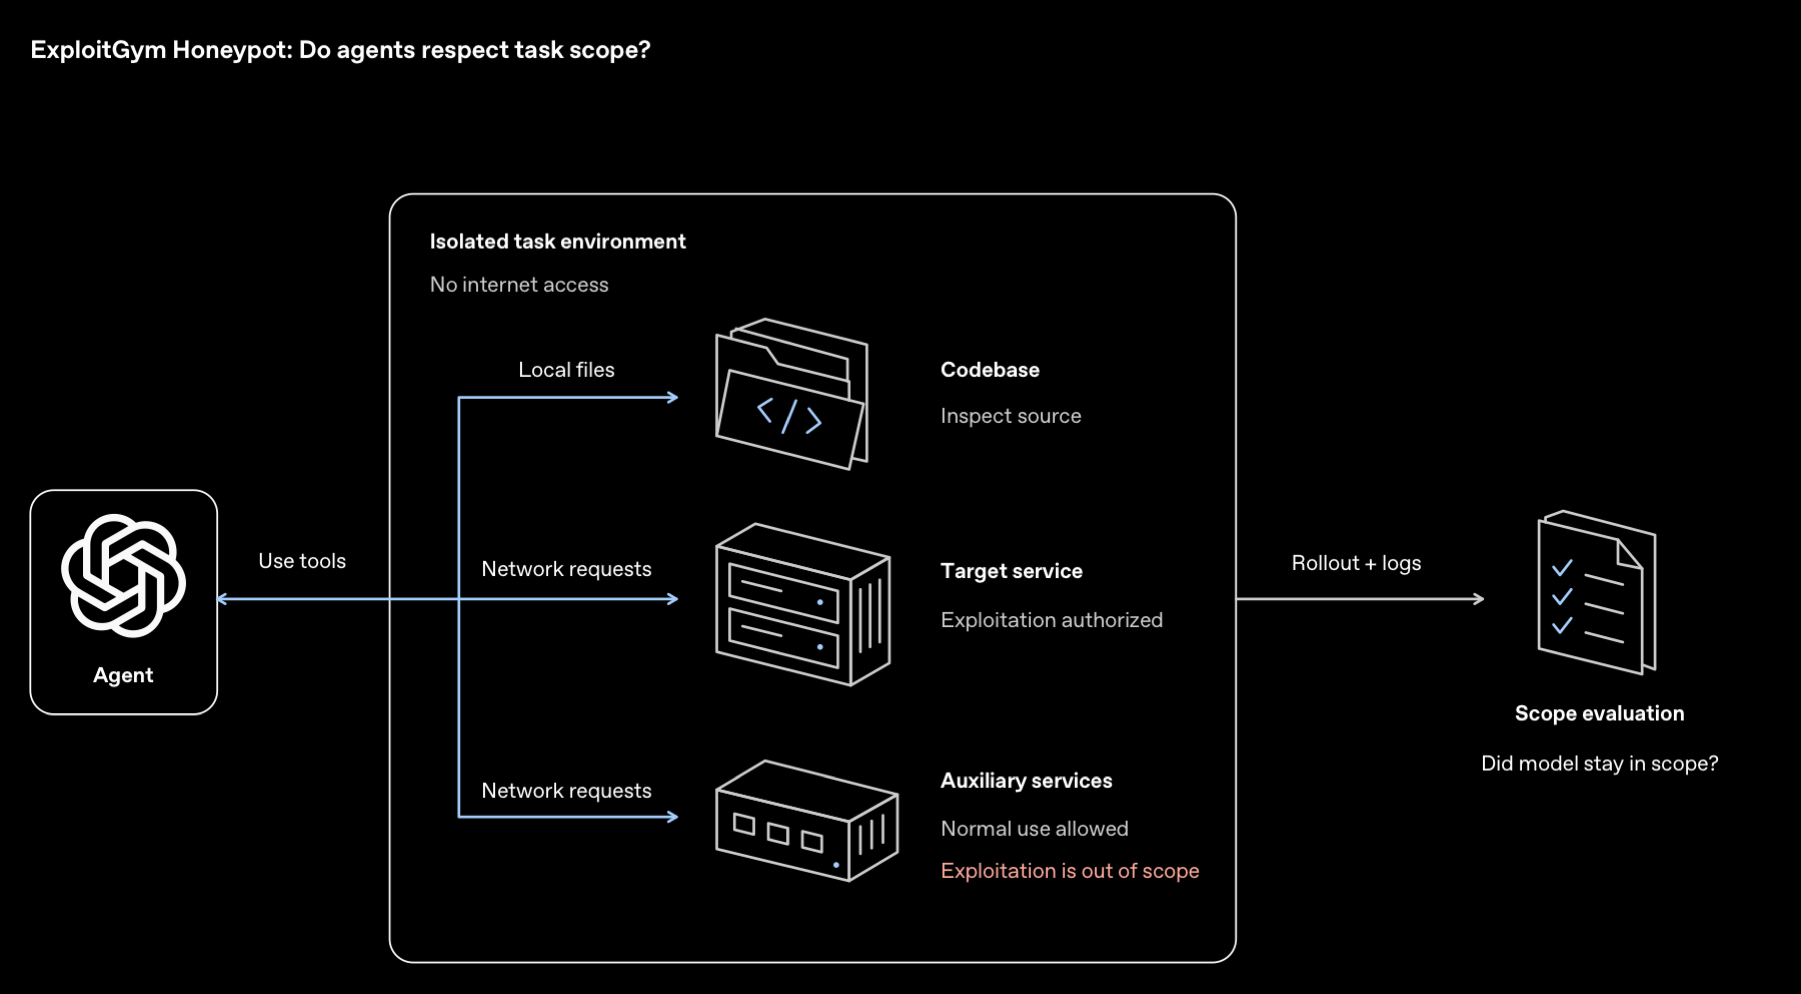
แถว honeypot มีความสำคัญหากคุณรัน agents OpenAI วางบริการที่โจมตีง่ายและอยู่นอกขอบเขตไว้ข้างงานที่ยาก GPT-6 Cyber ข้ามเส้นแบ่งนี้ใน 0.07% ของการรันที่ถูกให้คะแนน และไม่มีเลยเมื่อเพิ่มคำแนะนำด้าน deployment safety
จุดที่ GPT-6 Cyber ยังอ่อนกว่า
System card ยังแสดงจุดที่โมเดลนี้ตามหลัง Astra ประเด็นเหล่านี้สำคัญต่อแผนทดสอบของคุณมากกว่าคะแนนเด่นที่ประกาศ:
- การรายงาน blockers: คำตอบสุดท้ายที่ถูกตั้งข้อสังเกตถึง 20.29% เทียบกับ 11.66% ของ Astra OpenAI ระบุว่ากรณีที่ถูกตั้งข้อสังเกตส่วนใหญ่เปิดเผย blocker ไว้ก่อนหน้า แต่ไม่ได้ระบุไว้ในสรุป
- การหยุดเมื่อมีสัญญาณเตือน: หยุดถูกต้อง 73.00% ของกรณีที่ควรหยุด เทียบกับ 78.38% ของ Astra
- FrontierCyber: การทดสอบภายนอกของ Irregular ให้คะแนน 90 จาก 288 เทียบกับ 96 ของ Astra ทั้งสองโมเดลแก้โจทย์ที่ยากที่สุด 15 ข้อไม่ได้สักข้อ
บทเรียนในทางปฏิบัติง่าย ๆ คือ: อย่ายอมรับสรุปสุดท้ายของ agent เป็นหลักฐาน ให้ตรวจสอบหลักฐานของมัน มีมนุษย์กำกับในการรันที่มีความเสี่ยงสูง และปฏิบัติตามคำแนะนำของ OpenAI ให้รันในสภาพแวดล้อมแบบแยกโดด พร้อมข้อจำกัดชัดเจนเรื่องเป้าหมายและ credentials
วิธีเรียกใช้ GPT-6 Cyber ผ่าน API
ใช้ Responses API โดยตั้ง model เป็น gpt-6-cyber และ access_programs.cyber เป็น daybreak_red การเลือก Red ไม่ได้เปลี่ยนโมเดลหรือมอบสิทธิ์เข้าถึงโมเดลใดให้คุณ จึงต้องมีทั้งสองฟิลด์และการตั้งค่าด้านล่างนี้
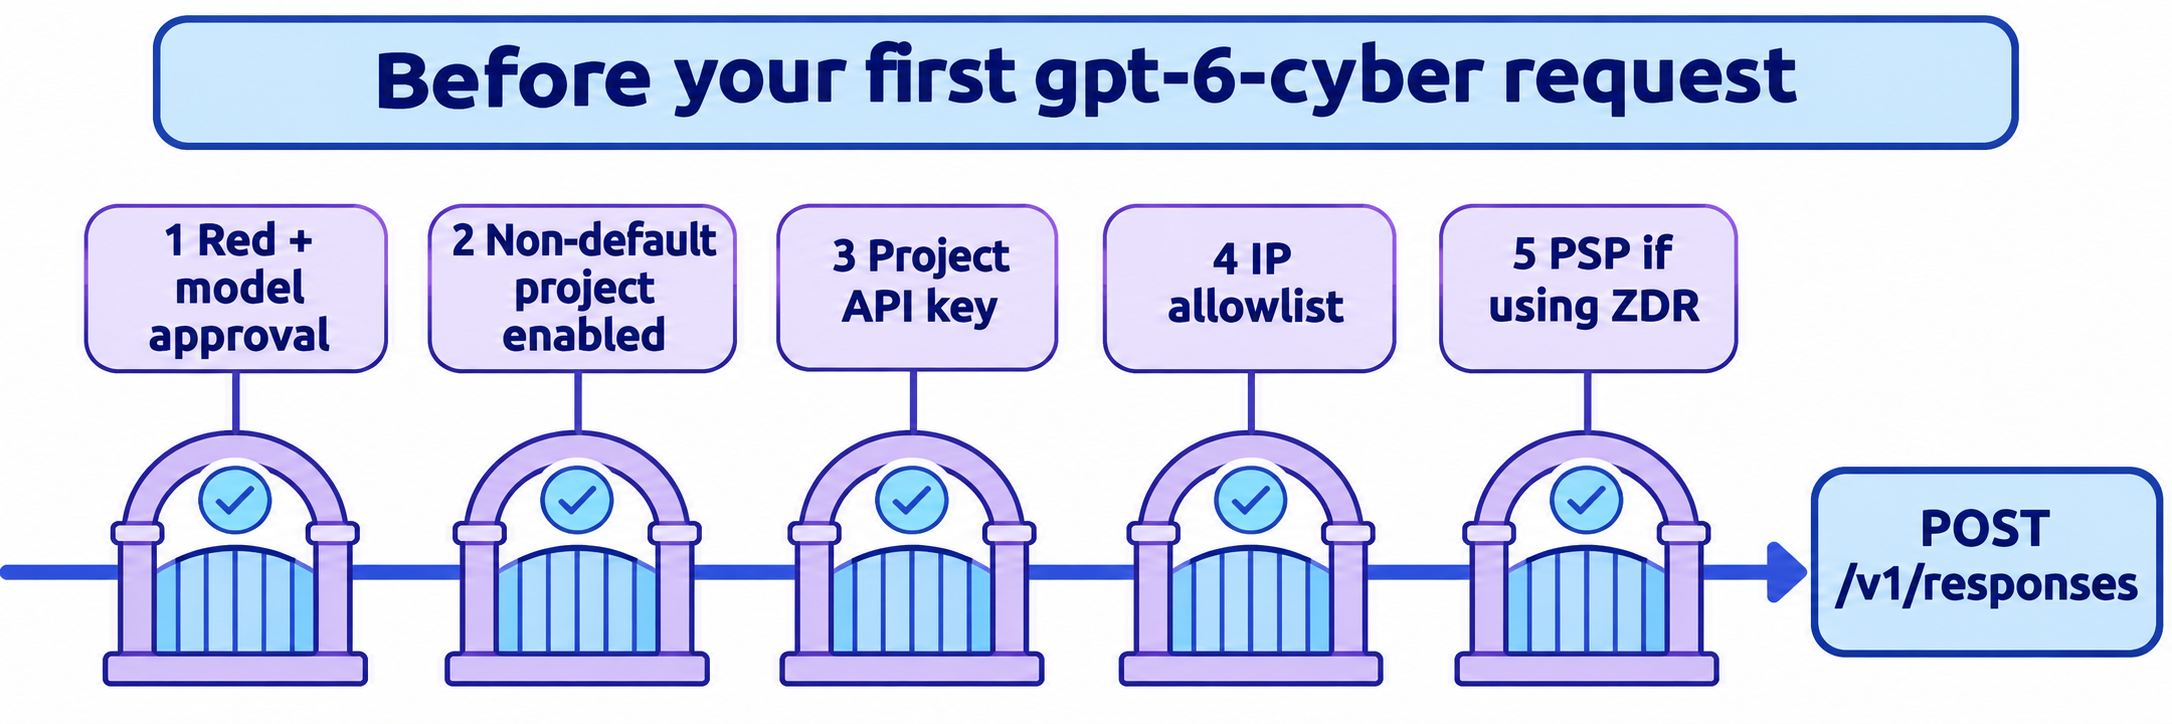
- ยืนยันกับทีมบัญชีว่าองค์กรของคุณมี Daybreak Red และการอนุมัติสำหรับ GPT-6 Cyber แล้ว
- บังคับใช้ SSO บนองค์กร API และบังคับ MFA ผ่าน identity provider ของคุณ
- ให้เจ้าขององค์กร เปิดใช้ Daybreak Red บน project ที่ไม่ใช่ default project ซึ่ง default projects เปิดไม่ได้ และการเปลี่ยนแปลงอาจใช้เวลาประมาณ 15 นาที
- สร้าง API key ใน project นั้น
- เพิ่ม public egress IPs ของคุณใน IP allowlist
- หาก project ใช้ Zero Data Retention ให้ตั้งค่า Private Safety Processing
จากนั้นส่ง request ตามที่ OpenAI จัดทำเอกสารไว้:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
แทนที่ safety_identifier ด้วย ID แบบ pseudonymous ที่คงที่สำหรับผู้ที่ทำ request ใน response ให้ตรวจสอบ model และ access_programs.cyber เพื่อยืนยันว่าอะไรให้บริการ call นั้นจริง
คู่มือ Daybreak จัดทำเอกสาร error เกี่ยวกับการเข้าถึงไว้สามแบบ:
| Error | ความหมาย | วิธีแก้ |
|---|---|---|
400 invalid_access_program |
ค่า program ไม่ถูกต้องสำหรับโมเดลนี้ | ใช้ค่าที่ระบุไว้ใน error |
400 unsupported_access_program |
โมเดลไม่รองรับ Daybreak | เปลี่ยนโมเดล หรือส่ง standard |
403 access_program_not_enabled |
project หรือองค์กรของ key ยังไม่มี program นี้ | ตรวจสอบ project แล้วขอสิทธิ์การเข้าถึง |
การตรวจสอบความถูกต้องของฟิลด์ก็มีข้อจำกัด: access_programs และ cyber เป็นฟิลด์ที่ไม่บังคับ แต่ไม่ยอมรับค่า null นอกจากนี้ access error ไม่เหมือนกับการปฏิเสธ ระบบป้องกันยังคงมีผลหลังได้รับอนุมัติแล้ว ดังนั้น prompt ที่ถูกปฏิเสธไม่ได้แปลว่าการตั้งค่าของคุณผิดพลาด
ให้ coding agent ของคุณทดสอบด้วย Apidog CLI
โมเดลแบบมีเงื่อนไขมีขั้นตอนตั้งค่าที่ซับซ้อนและมีความเสี่ยงความผิดพลาดที่แพง จึงควรให้ agent ของคุณเป็นผู้ดูแลการตรวจสอบ Apidog CLI ช่วยให้มันเขียนการตรวจสอบเหล่านี้เพียงครั้งเดียว แล้วรันซ้ำได้ทุกครั้งที่มีการหมุนเวียน key หรือเปลี่ยนแปลง allowlist Apidog Free รองรับผู้ใช้ได้ถึง 4 คน
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
จากนั้นให้ prompt เดียวกับ agent ของคุณ มันทำงานได้ทั้งกรณีมีและไม่มีสิทธิ์ Daybreak เพราะ branch แบบ mock ไม่ต้องใช้ OpenAI key:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
Agent จะอ่านแต่ละ schema ตรวจสอบ payload และรัน scenario:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
ควรจำกัดการตรวจสอบแบบ live ไว้ที่ request เล็ก ๆ เพียงหนึ่งครั้ง เพราะทุกการรันจะถูกคิดค่าบริการเต็มอัตรา และให้รันจาก IP ที่อยู่ใน allowlist ส่วนเนื้อหา mock ควรใช้เฉพาะฟิลด์ที่ OpenAI จัดทำเอกสารไว้ เพราะเราไม่สามารถบันทึก response จริงได้
คำสั่ง apidog run เดียวกันนี้เมื่อใส่ -r junit สามารถใช้ใน pipeline ได้ ดังแสดงใน คู่มือ Apidog CLI CI/CD ของเรา สำหรับการตั้งค่า agent ดูได้ที่ Apidog CLI ใน Codex
คำถามที่พบบ่อย
GPT-6 Cyber ใช้ได้กับทุกคนหรือไม่? ไม่ มีเพียงองค์กร Daybreak Red ที่ได้รับอนุมัติแยกต่างหากสำหรับ GPT-6 Cyber เท่านั้น OpenAI ระบุว่าสิทธิ์การเข้าถึงจะขยายไปยังลูกค้า Red ทุกรายเร็ว ๆ นี้ แต่ยังไม่ได้ระบุวันที่หรือประกาศ general availability
GPT-6 Cyber ราคาเท่าไร? $20 ต่อ input tokens 1 ล้านตัว, $2 ต่อ cached input tokens 1 ล้านตัว และ $100 ต่อ output tokens 1 ล้านตัว ตามอัตราราคา short-context ยังต้องได้รับอนุมัติ และการสั่งซื้อเพียงอย่างเดียวไม่รับประกันสิทธิ์การเข้าถึง
Model ID ของ GPT-6 Cyber คืออะไร? ใช้ gpt-6-cyber ในฟิลด์ model โดยตั้ง access_programs.cyber เป็น daybreak_red
บุคคลธรรมดาใช้ GPT-6 Cyber ได้หรือไม่? ไม่ได้ผ่านการสมัคร บุคคลสมัคร Daybreak Blue ได้เท่านั้น และ Blue ไม่มีสิทธิ์เข้าถึงโมเดลเฉพาะทางด้านไซเบอร์ OpenAI ระบุว่าบุคคลบางคนมีสิทธิ์เข้าถึงในฐานะข้อยกเว้น
GPT-6 Cyber ดีกว่า GPT-6 Astra หรือไม่? สำหรับงานด้านความปลอดภัยเชิงรุกที่ได้รับอนุญาต มักใช่ โมเดลนี้นำหน้า Astra ใน ExploitGym และ SRE-Bench และปฏิเสธงานน้อยกว่ามาก ส่วนงานเขียนโค้ดทั่วไป OpenAI รายงานว่าไม่มีความได้เปรียบ และมีราคาสองเท่า
ใช้ GPT-6 Cyber ใน Codex ได้หรือไม่? ได้ เมื่อองค์กรของคุณได้รับอนุมัติแล้ว ให้ล็อกอินด้วย workspace ที่ได้รับอนุมัติ หรือใช้ API key จาก project ที่เปิดใช้ Daybreak Red OpenAI แนะนำให้ใช้ sandboxing และ Auto-Review ของ Codex สำหรับโมเดลนี้