
GPT-5.6-Cyber คือ GPT-5.6 Sol ของ OpenAI เวอร์ชันที่เน้นด้านความปลอดภัย ซึ่งได้รับการฝึกฝนมาเพื่อค้นหาช่องโหว่ของซอฟต์แวร์และสร้างชุดการโจมตีที่ใช้งานได้จริง OpenAI ได้ประกาศเปิดตัวเมื่อวันที่ 10 สิงหาคม 2026 แต่ส่วนใหญ่แล้วบทความต่างๆ มักจะละเลยประเด็นสำคัญ: คุณอาจไม่สามารถใช้งานมันได้จริง มันจัดส่งผ่าน Daybreak Red เท่านั้น ซึ่งเป็นระดับการเข้าถึงที่ผ่านการตรวจสอบสำหรับทีมรักษาความปลอดภัยที่ได้รับการอนุมัติ ไม่มี API แบบบริการตนเองและไม่มีปุ่มสลับคอนโซลสาธารณะ
ดังนั้น ให้ถือว่านี่เป็นคำอธิบาย ไม่ใช่คู่มือการตั้งค่า หากคุณมาเพื่อค้นหารหัสโมเดลและตัวอย่างโค้ด สิ่งเหล่านั้นยังไม่มีให้สำหรับนักพัฒนาทั่วไปในตอนนี้ สิ่งที่มีอยู่คือภาพที่ชัดเจนว่าโมเดลนี้ทำอะไร ทำไม OpenAI ถึงเก็บมันไว้ และคุณสามารถสร้างอะไรได้บ้างในปัจจุบัน มันอยู่ถัดจาก Gemini 3.5 Flash Cyber ของ Google ซึ่งใช้แนวทางที่จำกัดคล้ายกันเมื่อไม่กี่สัปดาห์ก่อนหน้านี้
GPT-5.6-Cyber คืออะไร?
GPT-5.6-Cyber เป็นผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ที่สร้างขึ้นบน GPT-5.6 Sol ซึ่งเป็นโมเดลการใช้เหตุผลหลักของ OpenAI โมเดล Sol พื้นฐานเป็นเครื่องมือทำงานด้านการเขียนโค้ดและการใช้เหตุผลที่หลากหลาย ซึ่งทำคะแนนได้ดีในงานด้านความปลอดภัยอยู่แล้ว Cyber ได้รับการปรับแต่งมาสำหรับสองงานที่โมเดลพื้นฐานจะไม่ทำโดยอิสระ: การค้นหาช่องโหว่ Zero-day และการพัฒนาชุดการโจมตี
OpenAI ฝึกฝนมันให้ทำสองสิ่งแตกต่างจาก Sol โดยเฉพาะ:
- ลดการปฏิเสธ ในคำสั่งไซเบอร์ที่มีความเสี่ยงสูงและใช้งานได้สองทาง โมเดลพื้นฐานจะปฏิเสธคำขอส่วนใหญ่ที่เกี่ยวข้องกับการสร้างชุดการโจมตี การหลีกเลี่ยงการยืนยันตัวตน หรือการยกระดับสิทธิ์ แม้จะเป็นงานป้องกันที่ถูกต้องตามกฎหมายก็ตาม Cyber ได้รับการฝึกฝนให้ทำสิ่งเหล่านี้ได้มากขึ้น
- ปรับปรุงความสามารถ ในเวิร์กโฟลว์ความปลอดภัยเชิงรุกโดยเฉพาะ เช่น การเปลี่ยนบั๊กที่ทราบให้เป็นการโจมตีที่ใช้งานได้จริง หรือการประเมินความรุนแรงที่แท้จริงของช่องโหว่ใหม่
OpenAI อธิบายไว้ใน ประกาศขยาย Daybreak แนวคิดคือเพื่อการป้องกัน: มอบเครื่องมือค้นหาช่องโหว่ที่แข็งแกร่งให้กับผู้ป้องกันที่เชื่อถือได้ ก่อนที่ผู้โจมตีจะมีเครื่องมือที่เทียบเท่ากัน Cyber เป็นรุ่นต่อจาก GPT-5.5-Cyber ซึ่งนักวิจัยด้านความปลอดภัยพบว่าปฏิเสธบ่อยเกินไปจนไม่มีประโยชน์
ข้อจำกัด: คุณอาจไม่สามารถใช้งานได้
นี่คือสถานะที่ซื่อสัตย์ตั้งแต่แรก GPT-5.6-Cyber มีให้ใช้งานผ่าน Daybreak Red เท่านั้น ซึ่งเป็นหนึ่งในสองระดับการเข้าถึงในโปรแกรมความปลอดภัยทางไซเบอร์ Daybreak ของ OpenAI มันไม่ใช่โมเดล API ทั่วไป
ในทางปฏิบัติแล้ว:
- ไม่มี API แบบบริการตนเอง คุณไม่สามารถเพิ่มรหัสโมเดล Cyber ลงในแอปของคุณและเรียกใช้ได้เหมือนที่คุณทำกับ GPT-5.6 Sol หรือ Terra
- ไม่มีราคาเปิดเผย เนื่องจากการเข้าถึงถูกจำกัด OpenAI จึงไม่ได้เผยแพร่อัตราต่อโทเค็นมาตรฐานเหมือนที่ทำสำหรับ กลุ่มผลิตภัณฑ์ GPT-5.6 ตัวเลขที่หมุนเวียนในการรายงานข่าวไม่ได้รับการยืนยันในหน้าของ OpenAI เอง ดังนั้นให้ถือว่าตารางราคาใดๆ ที่คุณพบว่าไม่ได้รับการยืนยัน
- ไม่มีการลงทะเบียนแบบเปิด คุณต้องสมัครเข้าร่วมโปรแกรม ได้รับการยืนยันตัวตน และตกลงที่จะจำกัดการใช้งานที่ได้รับอนุมัติและคำรับรองทางกฎหมาย การเข้าถึงยังคงจำกัดเฉพาะงานที่ได้รับอนุญาต
หากคุณพบบทช่วยสอนที่มีสตริงโมเดล Cyber และตัวอย่างโค้ดแบบคัดลอกวาง ให้ถือว่ามันถูกสร้างขึ้นมา ในฐานะนักพัฒนาทั่วไป คุณไม่สามารถเรียกใช้ GPT-5.6-Cyber ได้ในวันนี้ นั่นคือข้อเท็จจริงที่สำคัญที่สุดเพียงอย่างเดียวเกี่ยวกับโมเดลนี้ จึงควรกล่าวให้ชัดเจน
เหตุใด OpenAI จึงจำกัดการเข้าถึง
เหตุผลคือการใช้งานได้สองทาง โมเดลที่เก่งในการค้นหาช่องโหว่ ก็คือเก่งในการค้นหาช่องโหว่นั่นเอง ผู้ป้องกันใช้ทักษะนั้นเพื่อแก้ไขข้อบกพร่อง ผู้โจมตีใช้ทักษะเดียวกันเพื่อค้นหาจุดที่จะใช้ประโยชน์ หากจัดส่งเครื่องมือสร้างการโจมตีที่แข็งแกร่งให้กับทุกคนที่มีบัตรเครดิต คุณก็มอบการใช้งานแบบที่สองนั้นให้กับใครก็ตามที่ต้องการ
ช่วงเวลาบอกเล่าเรื่องราวเดียวกัน สามวันก่อนการเปิดตัว Cyber, OpenAI เลื่อนการเปิดตัวโมเดล Astra ที่กำลังจะมาถึงหลังจากที่มันไปถึงเกณฑ์ "วิกฤต" ด้านความปลอดภัยทางไซเบอร์ในการทดสอบความปลอดภัย ในทางตรงกันข้าม GPT-5.6-Cyber ได้รับการประเมินว่าอยู่ในระดับ "สูง" สำหรับความปลอดภัยทางไซเบอร์ภายใต้ กรอบการเตรียมพร้อมของ OpenAI ซึ่งอยู่ต่ำกว่าเส้นวิกฤต กล่าวอีกนัยหนึ่ง OpenAI ได้จัดส่งโมเดลที่ผ่านเกณฑ์และระงับโมเดลที่ไม่ผ่านเกณฑ์ OpenAI ยังตั้งข้อสังเกตว่า GPT-5.6-Cyber ไม่ได้เกี่ยวข้องกับ เหตุการณ์ Hugging Face เมื่อต้นปีนี้
ดังนั้น การจำกัดจึงเป็นไปโดยเจตนา การเปิดตัวในวงแคบให้กับผู้ป้องกันที่ผ่านการตรวจสอบจะช่วยให้โมเดลทำงานป้องกันได้จริง ในขณะที่ OpenAI เฝ้าดูพฤติกรรมและผู้ใช้งาน นั่นคือรูปแบบมาตรฐานสำหรับเครื่องมือที่อ่อนไหวต่อความปลอดภัย: พิสูจน์กับพันธมิตรที่เชื่อถือได้ จากนั้นจึงขยายการเข้าถึงในภายหลังหากภาพความเสี่ยงเอื้ออำนวย
Blue และ Red: ระดับการเข้าถึงสองระดับ
OpenAI แบ่ง Daybreak ออกเป็นสองระดับพร้อมกับการเปิดตัวครั้งนี้ และแต่ละระดับจะได้รับโมเดลที่แตกต่างกัน:
- Daybreak Blue มอบ GPT-5.6 Sol ให้คุณโดยไม่มีการป้องกันไซเบอร์ระดับระบบการผลิต มันมุ่งเป้าไปที่งานป้องกัน: การค้นหาช่องโหว่, การตรวจสอบโค้ดที่ปลอดภัย, การวิเคราะห์มัลแวร์, การตอบสนองต่อเหตุการณ์ และการตรวจสอบความถูกต้องของการแพตช์ OpenAI แนะนำให้เป็นจุดเริ่มต้นสำหรับผู้ป้องกันส่วนใหญ่
- Daybreak Red มอบโมเดลไซเบอร์ที่ได้รับการฝึกฝนมาโดยเฉพาะ รวมถึง GPT-5.6-Cyber สำหรับการวิจัยช่องโหว่ที่ได้รับอนุญาต, การตรวจสอบความถูกต้องของการโจมตี และการทดสอบการเจาะระบบ
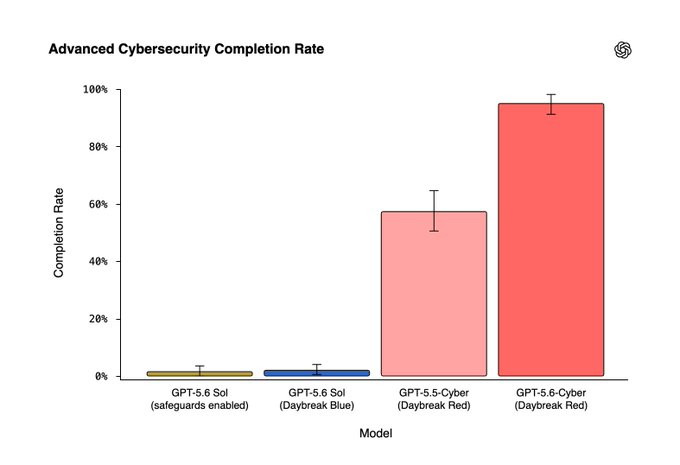
ช่องว่างระหว่างทั้งสองนั้นกว้างมาก ในการทดสอบ "อัตราความสำเร็จขั้นสูงด้านความปลอดภัยทางไซเบอร์" ภายในของ OpenAI ซึ่งวัดว่าโมเดลจะตอบคำถามเกี่ยวกับการพัฒนาชุดการโจมตี การหลีกเลี่ยงการยืนยันตัวตน และการยกระดับสิทธิ์บ่อยแค่ไหน GPT-5.6-Cyber ทำสำเร็จ 95.0% ของคำขอ GPT-5.6 Sol ทำสำเร็จ 1.5% และ Sol ผ่าน Daybreak Blue ทำสำเร็จ 2.0% GPT-5.5-Cyber รุ่นเก่าอยู่ที่ 57.3% หากคุณต้องการรายละเอียดทั้งหมดว่าใครได้อะไร ดู Daybreak Blue vs Red
สิ่งที่มันสามารถทำได้จริง
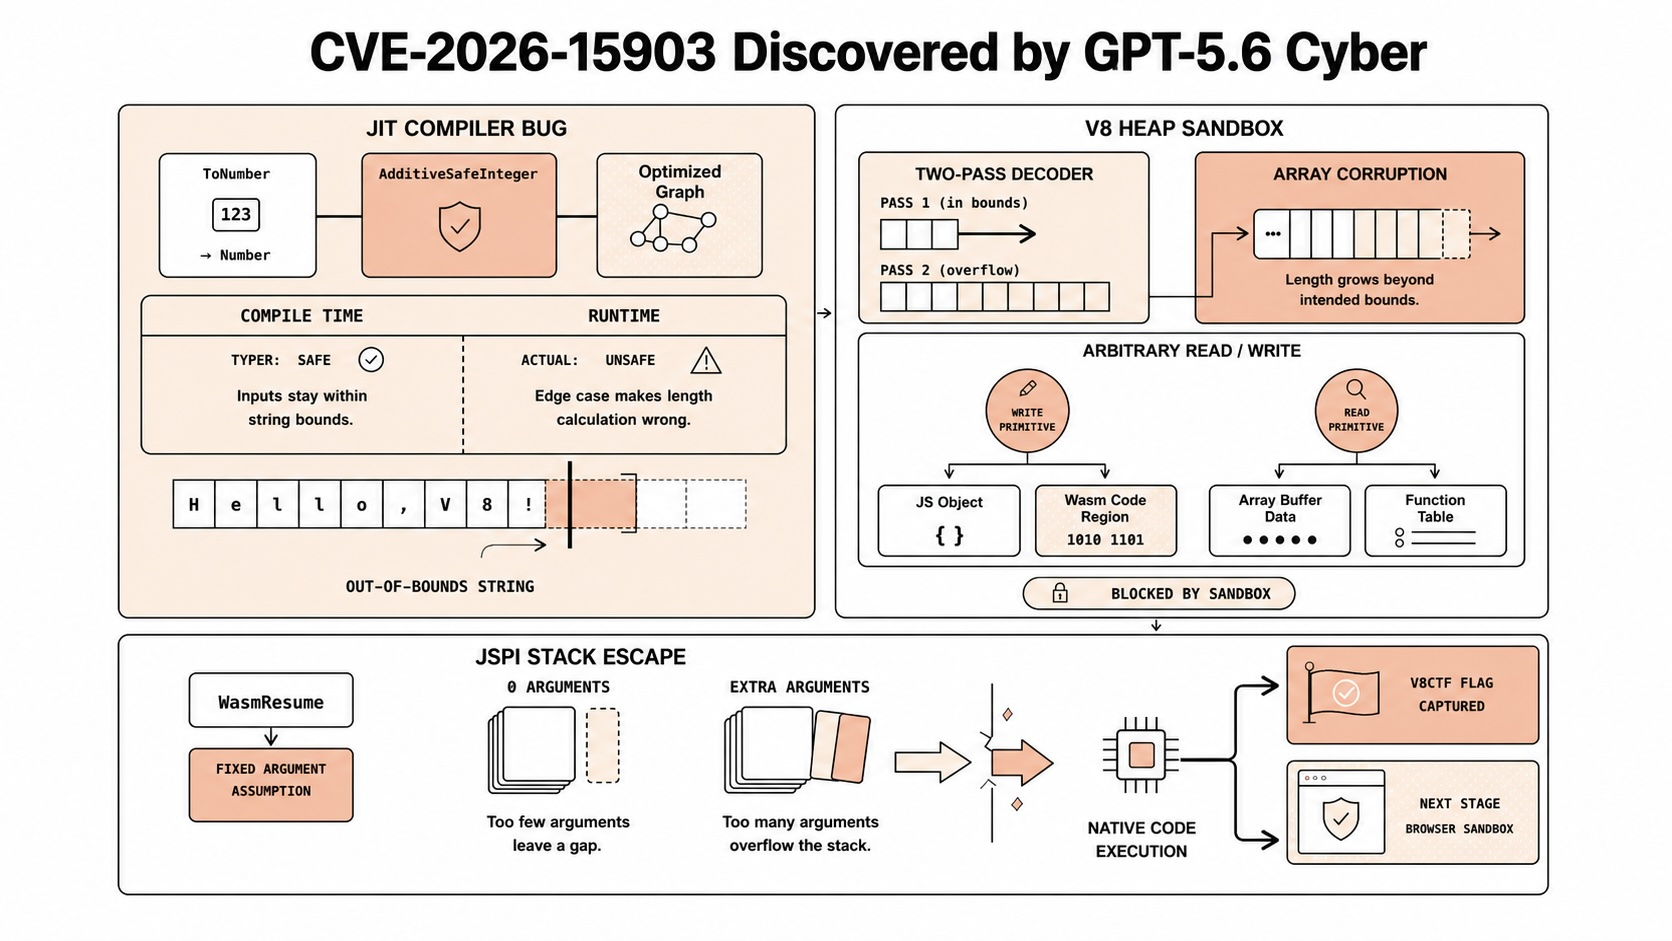
นอกเหนือจากเกณฑ์มาตรฐาน OpenAI ได้สนับสนุนการเปิดตัวด้วยการค้นพบที่แท้จริง โดยใช้ GPT-5.6-Cyber ภายใน นักวิจัยของบริษัทได้ค้นพบช่องโหว่ที่ไม่รู้จักมาก่อนสองรายการใน V8 ซึ่งเป็นเอนจิ้น JavaScript ที่อยู่เบื้องหลัง Chrome ซึ่งสามารถนำไปใช้เพื่อทำให้หน่วยความจำเสียหายและหลบหนีแซนด์บ็อกซ์ฮีป V8 ได้ Google ได้แก้ไขช่องโหว่เหล่านั้นและกำหนดรหัส CVE-2026-15903
OpenAI ยังรายงานว่าใช้โมเดลนี้เพื่อค้นหา:
- ช่องโหว่อย่างน้อยห้าช่องโหว่ในระบบปฏิบัติการมือถือยอดนิยม รวมถึงการเชื่อมโยงจากแอปที่ไม่น่าเชื่อถือไปยังการยกระดับสิทธิ์ในเครื่อง
- ช่องโหว่วิกฤตสามช่องโหว่ในฐานข้อมูลยอดนิยม รวมถึงเส้นทางระยะไกลไปสู่การดำเนินการโค้ด
- ปัญหาการยกระดับสิทธิ์มากกว่า 400 รายการในเคอร์เนลระบบปฏิบัติการยอดนิยม
ในการทดสอบ ExploitGym ซึ่งทดสอบว่าเอเจนต์สามารถเปลี่ยนช่องโหว่ที่ทราบให้เป็นโค้ดที่ทำงานได้หรือไม่ GPT-5.6-Cyber มีประสิทธิภาพเหนือกว่าทั้ง GPT-5.6 Sol และ GPT-5.5-Cyber ควรสังเกตความจริงอย่างหนึ่งจากรายงานของ OpenAI เอง: ในการประเมินการเขียนรายงานช่องโหว่ Cyber ทำคะแนนได้ต่ำกว่า Sol เล็กน้อย เนื่องจากบางครั้งมันสร้างรายงานที่สั้นกว่าและมีรายละเอียดน้อยกว่า โมเดลนี้ได้รับการปรับแต่งมาเพื่อค้นหาและโจมตี ไม่ใช่เพื่อการเขียน
สิ่งที่นักพัฒนาสามารถใช้ได้ในวันนี้แทน
คุณไม่สามารถรัน Cyber ได้ แต่คุณก็ไม่ได้ติดขัด การเคลื่อนไหวที่ใช้งานได้จริงสองอย่างครอบคลุมสิ่งส่วนใหญ่ที่ผู้คนต้องการจากมัน
สำหรับคำสั่งทั่วไปในการเขียนโค้ดและการตรวจสอบความปลอดภัย ให้ใช้โมเดลสาธารณะ GPT-5.6 Sol, Terra หรือโมเดลแนวหน้าอื่น ๆ ที่เทียบเท่า สามารถตรวจสอบฟังก์ชันและระบุรูปแบบที่มีความเสี่ยง, การตรวจสอบความถูกต้องของอินพุตที่ขาดหายไป หรือช่องว่างในการยืนยันตัวตนได้ ถือว่าผลลัพธ์เป็นเพียงการตรวจสอบเบื้องต้น ไม่ใช่การตรวจสอบอย่างละเอียด มีให้ใช้งานแล้วผ่าน GPT-5.6 API ปกติ ซึ่ง Cyber ไม่ใช่
สำหรับการเสริมความแข็งแกร่งให้กับ API ของคุณเอง ให้ทำการทดสอบความปลอดภัยจริงกับพวกมัน จุดอ่อนของ API ที่ถูกโจมตีส่วนใหญ่ไม่ใช่เรื่องแปลกประหลาด มันคือการขาดการยืนยันตัวตน, ความปลอดภัยในการส่งข้อมูลที่อ่อนแอ และเอนด์พอยต์ที่ละเมิดข้อตกลงของตัวเองหลังจากมีการเปลี่ยนแปลง คุณสามารถทดสอบทั้งสามอย่างได้โดยไม่ต้องใช้โมเดลพิเศษใดๆ
นี่คือจุดที่ไคลเอนต์ API อย่าง Apidog เข้ามามีบทบาท คุณชี้มันไปยังเอนด์พอยต์ของคุณและตรวจสอบสิ่งที่ผู้โจมตีมักจะมองหา:
- การตรวจสอบการยืนยันตัวตน ส่งคำขอโดยไม่มีโทเค็น, โทเค็นหมดอายุ และโทเค็นที่ถูกต้อง จากนั้นยืนยันว่าแต่ละคำขอได้รับรหัสสถานะที่ควรจะเป็น
200ในขณะที่คุณคาดหวัง401คือการค้นพบที่แท้จริง หลักการเดียวกันนี้ใช้กับเอเจนต์ของคุณด้วย ดูว่า คีย์ API ของเอเจนต์ AI ของคุณสามารถทำอะไรได้จริงบ้าง - ความปลอดภัยในการส่งข้อมูล หากบริการต้องใช้ใบรับรองไคลเอนต์ ให้ตรวจสอบว่าการจับมือทำงานได้และคำขอธรรมดาถูกปฏิเสธ นี่คือคำแนะนำเกี่ยวกับ การทดสอบ API ด้วยใบรับรองไคลเอนต์และ mTLS ใน Apidog
- การทดสอบสัญญาตามกำหนดเวลา บันทึกคำขอ เพิ่มการยืนยันสถานะและฟิลด์ JSON และ กำหนดเวลาให้เป็น API tests ซ้ำๆ เพื่อให้การถดถอยปรากฏขึ้นในวันที่เกิดขึ้น ไม่ใช่ในรายงานเหตุการณ์
สิ่งเหล่านี้ไม่จำเป็นต้องมีโมเดลที่จำกัดการเข้าถึง มันต้องการวินัยในการตรวจสอบทุกครั้งที่นำไปใช้งาน อยากติดตามไหม? ดาวน์โหลด Apidog และเริ่มต้นด้วยกรณีการยืนยันตัวตน พวกมันจับได้มากที่สุดด้วยความพยายามน้อยที่สุด
คำถามที่พบบ่อย
GPT-5.6-Cyber มีให้ใช้งานใน API หรือไม่? ไม่มีผ่าน API มาตรฐาน มันถูกจำกัดไว้สำหรับ Daybreak Red ซึ่งเป็นระดับการเข้าถึงที่ผ่านการตรวจสอบของ OpenAI สำหรับงานความปลอดภัยเชิงรุกที่ได้รับอนุญาต คุณต้องสมัคร ได้รับการยืนยัน และตกลงในข้อกำหนดการใช้งานที่ได้รับอนุมัติ ไม่มีรหัสโมเดลแบบบริการตนเองสำหรับบัญชีทั่วไป
มันแตกต่างจาก GPT-5.6 Sol อย่างไร? มันถูกสร้างขึ้นบน Sol แต่ได้รับการฝึกฝนให้ปฏิเสธคำสั่งไซเบอร์ที่ใช้งานได้สองทางน้อยลง และเพื่อทำงานได้ดีขึ้นในการพัฒนาชุดการโจมตีและการค้นพบ Zero-day ในการทดสอบอัตราความสำเร็จภายในของ OpenAI, Cyber ตอบคำขอไซเบอร์ขั้นสูงได้ 95.0% เทียบกับ 1.5% สำหรับ Sol
GPT-5.6-Cyber มีค่าใช้จ่ายเท่าไหร่? OpenAI ไม่ได้เผยแพร่ราคาแบบเปิดเผย เนื่องจากมีการจำกัดการเข้าถึงมากกว่าการบริการตนเอง รายงานข่าวบางฉบับระบุตัวเลขต่อโทเค็น แต่สิ่งเหล่านั้นไม่ได้รับการยืนยันในหน้าของ OpenAI เอง หากราคาเป็นสิ่งสำคัญสำหรับการวางแผนของคุณ ให้ถือว่าตัวเลขที่หมุนเวียนอยู่ไม่ได้รับการยืนยันจนกว่า OpenAI จะจัดทำเอกสารอย่างเป็นทางการ
ปลอดภัยที่จะใช้หรือไม่? และเกี่ยวข้องกับ Astra อย่างไร? GPT-5.6-Cyber ได้รับการประเมินว่าอยู่ในระดับ "สูง" สำหรับความสามารถทางไซเบอร์ภายใต้กรอบการเตรียมพร้อมของ OpenAI ซึ่งอยู่ต่ำกว่าเกณฑ์ "วิกฤต" OpenAI เลื่อนการเปิดตัวโมเดล Astra แยกต่างหากสามวันก่อนหน้านี้เนื่องจากไปถึงระดับวิกฤต การเปิดตัว Cyber ได้จัดส่งโมเดลที่ผ่านเกณฑ์ ส่วน Astra ไม่ได้ผ่าน
ฉันสามารถใช้อะไรแทนได้บ้างหากฉันเพียงต้องการรักษาความปลอดภัย API ของฉัน? ทำการทดสอบความปลอดภัยมาตรฐานกับเอนด์พอยต์ของคุณเอง: การตรวจสอบขอบเขตการยืนยันตัวตน, การตรวจสอบความถูกต้องของความปลอดภัยในการส่งข้อมูล และการทดสอบสัญญาตามกำหนดเวลา ไคลเอนต์ API อย่าง Apidog ครอบคลุมทั้งสามอย่าง และไม่จำเป็นต้องมีโมเดลความปลอดภัยแบบจำกัดการเข้าถึง สำหรับรายการตรวจสอบที่สมบูรณ์ยิ่งขึ้น โปรดอ่าน บทเรียนความปลอดภัย API ของเราจากเหตุการณ์การละเมิดของ Vercel