
Gemini 3.8 Flash Cyber เป็นโมเดล Gemini 3.8 Flash ที่ปรับแต่งด้านความปลอดภัย ซึ่ง Google เปิดตัวเมื่อวันที่ 2 กันยายน 2026 พร้อมกับโมเดลเอนกประสงค์ทั่วไป คุณไม่สามารถลงทะเบียนเพื่อใช้งานได้ การเข้าถึงทำได้ผ่านโครงการตรวจสอบคัดกรองใหม่ที่เรียกว่า Fairwind Program โดยมีเป้าหมายสำหรับหน่วยงานภาครัฐ ผู้ให้บริการโครงสร้างพื้นฐานที่สำคัญ ผู้ดูแลซอฟต์แวร์ และแพลตฟอร์มเทคโนโลยีหลัก ไม่มี API สาธารณะ ไม่มีการประกาศราคา และไม่มีตัวเลือกสำหรับการโฮสต์เอง เนื่องจากน้ำหนักโมเดลยังคงเป็นความลับ
นั่นทำให้บทความนี้แตกต่างจากบทความอื่น ๆ ในซีรีส์ Gemini 3.8 Flash ที่ไม่มีคำสั่ง curl ให้คัดลอกวาง และไม่มีตารางราคาให้ถกเถียง สิ่งที่ควรทำความเข้าใจคือโมเดลนี้ทำอะไร Google ไว้วางใจใครให้ใช้งาน พันธมิตรที่ได้รับการคัดกรองต้องให้คำมั่นสัญญาอะไร และผลลัพธ์ที่เผยแพร่กล่าวถึงความสามารถในการค้นหาและแก้ไขช่องโหว่อย่างไร โพสต์เปิดตัว ของ Google และ หน้า Fairwind Program เป็นแหล่งข้อมูลหลักสำหรับข้อมูลทั้งหมดด้านล่าง
ส่วนสุดท้ายนี้สำหรับทุกคนที่เหลือ หากคุณสร้าง API และไม่ได้ดำเนินงาน CERT ระดับประเทศ โมเดลที่คุณสามารถใช้ได้ในวันนี้คือ Gemini 3.8 Flash ทั่วไป และงานด้านความปลอดภัยที่คุณสามารถทำได้ในวันนี้คืองานประจำ เช่น การตรวจสอบการยืนยันตัวตน การทดสอบเชิงลบ และการรันการถดถอยตามกำหนดเวลา นั่นคือสิ่งที่ Apidog เข้ามามีบทบาท และคู่มือนี้จะอธิบายอย่างชัดเจนถึงสิ่งที่ครอบคลุมและไม่ครอบคลุม
Gemini 3.8 Flash Cyber โดยสังเขป
| รายการ | รายละเอียด |
|---|---|
| เปิดตัว | 2 กันยายน 2026 พร้อมกับ Gemini 3.8 Flash |
| โมเดลพื้นฐาน | Gemini 3.8 Flash (ข้อมูลโมเดล: "อ้างอิงจาก Gemini 3.7 Flash") |
| วัตถุประสงค์ | การค้นพบช่องโหว่ การแก้ไข และเวิร์กโฟลว์การรักษาความปลอดภัยเชิงป้องกัน |
| การเข้าถึง | เฉพาะ Fairwind Program: การสมัคร การตรวจสอบประวัติ ภาระผูกพันตามสัญญา |
| กลุ่มที่เข้าเกณฑ์ | หน่วยงานภาครัฐที่เชื่อถือได้, ผู้ให้บริการโครงสร้างพื้นฐานที่สำคัญ, ผู้ดูแลซอฟต์แวร์, แพลตฟอร์มเทคโนโลยีหลัก; ห้องปฏิบัติการทางวิชาการที่ทำการทดสอบประสิทธิภาพเชิงป้องกันอาจสมัครได้ |
| API สาธารณะ | ไม่มี |
| ราคาที่เปิดเผย | ไม่มี |
| การโฮสต์เอง | เป็นไปไม่ได้; น้ำหนักโมเดลเป็นความลับ |
| รุ่นก่อนหน้า | Gemini 3.5 Flash Cyber รุ่นนำร่องแบบจำกัด (กรกฎาคม 2026, สำหรับรัฐบาลและพันธมิตรที่เชื่อถือได้) |
| มาพร้อมกับ | การผสานรวม CodeMender เพื่อการแก้ไขอัตโนมัติ |
| โมเดลที่คุณสามารถใช้แทนได้ | gemini-3.8-flash ผ่าน Gemini API และ Google AI Studio |
Gemini 3.8 Flash Cyber คืออะไร
ลองคิดดูว่าเป็น Gemini 3.8 Flash ที่มีการเปลี่ยนแปลงซองความปลอดภัย ไม่ใช่โมเดลแยกต่างหาก MarkTechPost อธิบายโมเดลทั้งสองว่า "โมเดลหลักหนึ่งเดียว ซองการเข้าถึงสองแบบ" และกรอบความคิดนี้สอดคล้องกับเอกสารของ Google เอง โมเดลทั่วไปมีการฝึกอบรมด้านความปลอดภัยมาตรฐานที่ปฏิเสธคำขอที่เกี่ยวข้องกับความปลอดภัยเชิงรุก ในขณะที่เวอร์ชัน Cyber ได้รับการปรับแต่งให้ทำงานผ่านสิ่งเหล่านั้น: อ่านโค้ด ค้นหาช่องโหว่ที่สามารถถูกโจมตีได้ วิเคราะห์ว่าช่องโหว่นั้นสามารถถูกกระตุ้นได้อย่างไร และเสนอการแก้ไข
ความสามารถนั้นมีทั้งด้านดีและด้านร้าย นั่นคือเหตุผลที่ Google จะไม่เปิดเผยผ่านคีย์สาธารณะ โมเดลเดียวกันที่ช่วยให้ทีมความปลอดภัยของ Chrome แก้ไขข้อบกพร่องได้เร็วขึ้น ก็จะช่วยให้ผู้โจมตีค้นพบได้เร็วขึ้นเช่นกัน คำตอบของ Google คือการเก็บโมเดลไว้ที่เซิร์ฟเวอร์เท่านั้น ให้สิทธิ์การเข้าถึงเฉพาะผู้ป้องกันที่ผ่านการตรวจสอบ และผูกพันตามสัญญาสำหรับผู้ใช้ทุกคน
ผลในทางปฏิบัติมีสองประการ ประการแรก ทุกสิ่งที่คุณอ่านเกี่ยวกับประสิทธิภาพของ 3.8 Flash Cyber มาจาก Google หรือจากพันธมิตรที่ระบุชื่อในโพสต์ของ Google ไม่มีห้องปฏิบัติการอิสระใดมีคีย์ ประการที่สอง "3.8" ในชื่อบอกคุณถึงความสามารถในการให้เหตุผลและการเขียนโค้ดพื้นฐาน หากคุณต้องการทราบว่าโมเดลพื้นฐานทำงานอย่างไรกับงานเอเจนต์ที่มีระยะยาว คู่มือ Gemini 3.8 Flash API จะครอบคลุม Interactions API, ระดับการคิด และงบประมาณโทเค็นที่การออกแบบ "ทำงานหนักขึ้น" ใช้ไป
Fairwind Program: ใครบ้างที่เข้าถึงได้
Fairwind Program คือช่องทางใหม่ มันมาแทนที่การจัดเตรียมแบบเชิญเท่านั้นที่ควบคุมการนำร่อง 3.5 Flash Cyber ด้วยกระบวนการสมัครที่บันทึกไว้และชุดภาระผูกพันที่แน่นอน
ใครบ้างที่สามารถสมัครได้
Google ระบุประเภทพันธมิตรไว้สี่ประเภท: หน่วยงานภาครัฐที่เชื่อถือได้, ผู้ให้บริการโครงสร้างพื้นฐานที่สำคัญ, ผู้ดูแลซอฟต์แวร์ และแพลตฟอร์มเทคโนโลยีหลัก ห้องปฏิบัติการทางวิชาการที่ทำการทดสอบประสิทธิภาพเชิงป้องกันอาจสมัครได้ ผู้สมัครทุกคนจะผ่านการตรวจสอบประวัติที่ดูประวัติความปลอดภัยและสิ่งที่ Google เรียกว่า "การดำเนินงานที่มีจริยธรรม" จุดประสงค์คือเพื่อคัดกรองใครก็ตามที่อาจใช้โมเดลในทางที่ผิด
โปรดสังเกตสิ่งที่ขาดหายไปจากรายการนั้น นักวิจัยด้านความปลอดภัยอิสระ, นักล่าบั๊ก, บริษัทที่ปรึกษา และบริษัท SaaS ที่ไม่มีโครงสร้างพื้นฐานหรือแพลตฟอร์ม ไม่ปรากฏอยู่ในรายการ ประเภทที่เผยแพร่ไม่ได้เชิญชวนกลุ่มคนเหล่านี้
พันธมิตรต้องให้คำมั่นสัญญาอะไรบ้าง
การอนุมัติไม่ใช่จุดสิ้นสุดของกระบวนการ พันธมิตร Fairwind จะรับผิดชอบภาระผูกพันในการดำเนินงานดังนี้:
- การตรวจสอบสิทธิ์ระดับผู้ใช้สำหรับทุกคนที่เข้าถึงโมเดล โดยได้รับการสนับสนุนจากการยืนยันตัวตนหลายขั้นตอน (MFA) ที่ป้องกันฟิชชิ่งและการควบคุมการเข้าถึง
- การเข้าถึงจำกัดเฉพาะทีมรักษาความปลอดภัยทางไซเบอร์ภายใน, การตอบสนองต่อเหตุการณ์ และทีมทดสอบการเจาะระบบ ทีมผลิตภัณฑ์และวิศวกรรมทั่วไปไม่มีคุณสมบัติ
- การติดตามว่าพนักงานคนใดเข้าถึงได้และใช้งานอย่างไร
- ห้ามแบ่งปัน แจกจ่ายซ้ำ หรือขายต่อการเข้าถึงไม่ว่าจะด้วยข้อตกลงใด ๆ
ข้อสุดท้ายนี้ปิดช่องโหว่ที่เห็นได้ชัด พันธมิตรไม่สามารถนำโมเดลไปบรรจุในบริการและขายต่อได้ และไม่สามารถให้คีย์แก่ผู้รับเหมาได้ หากคุณหวังว่าผู้ขายจะนำความสามารถของ 3.8 Flash Cyber ไปขายต่อ ข้อกำหนดของโปรแกรมนี้ไม่อนุญาต
Google กล่าวว่าผลลัพธ์แสดงอะไรบ้าง
ตัวเลขทุกตัวในที่นี้มาจาก Google หรือรายงานโดยพันธมิตรในเอกสารเปิดตัวของ Google ควรถือว่าเป็นคำกล่าวอ้างของผู้ขายจนกว่าจะมีบุคคลภายนอกโปรแกรมสามารถสร้างผลลัพธ์ซ้ำได้ ซึ่งรูปแบบการเข้าถึงทำให้เป็นเรื่องยาก
| ข้อกล่าวอ้าง | ที่มา | ผลลัพธ์ |
|---|---|---|
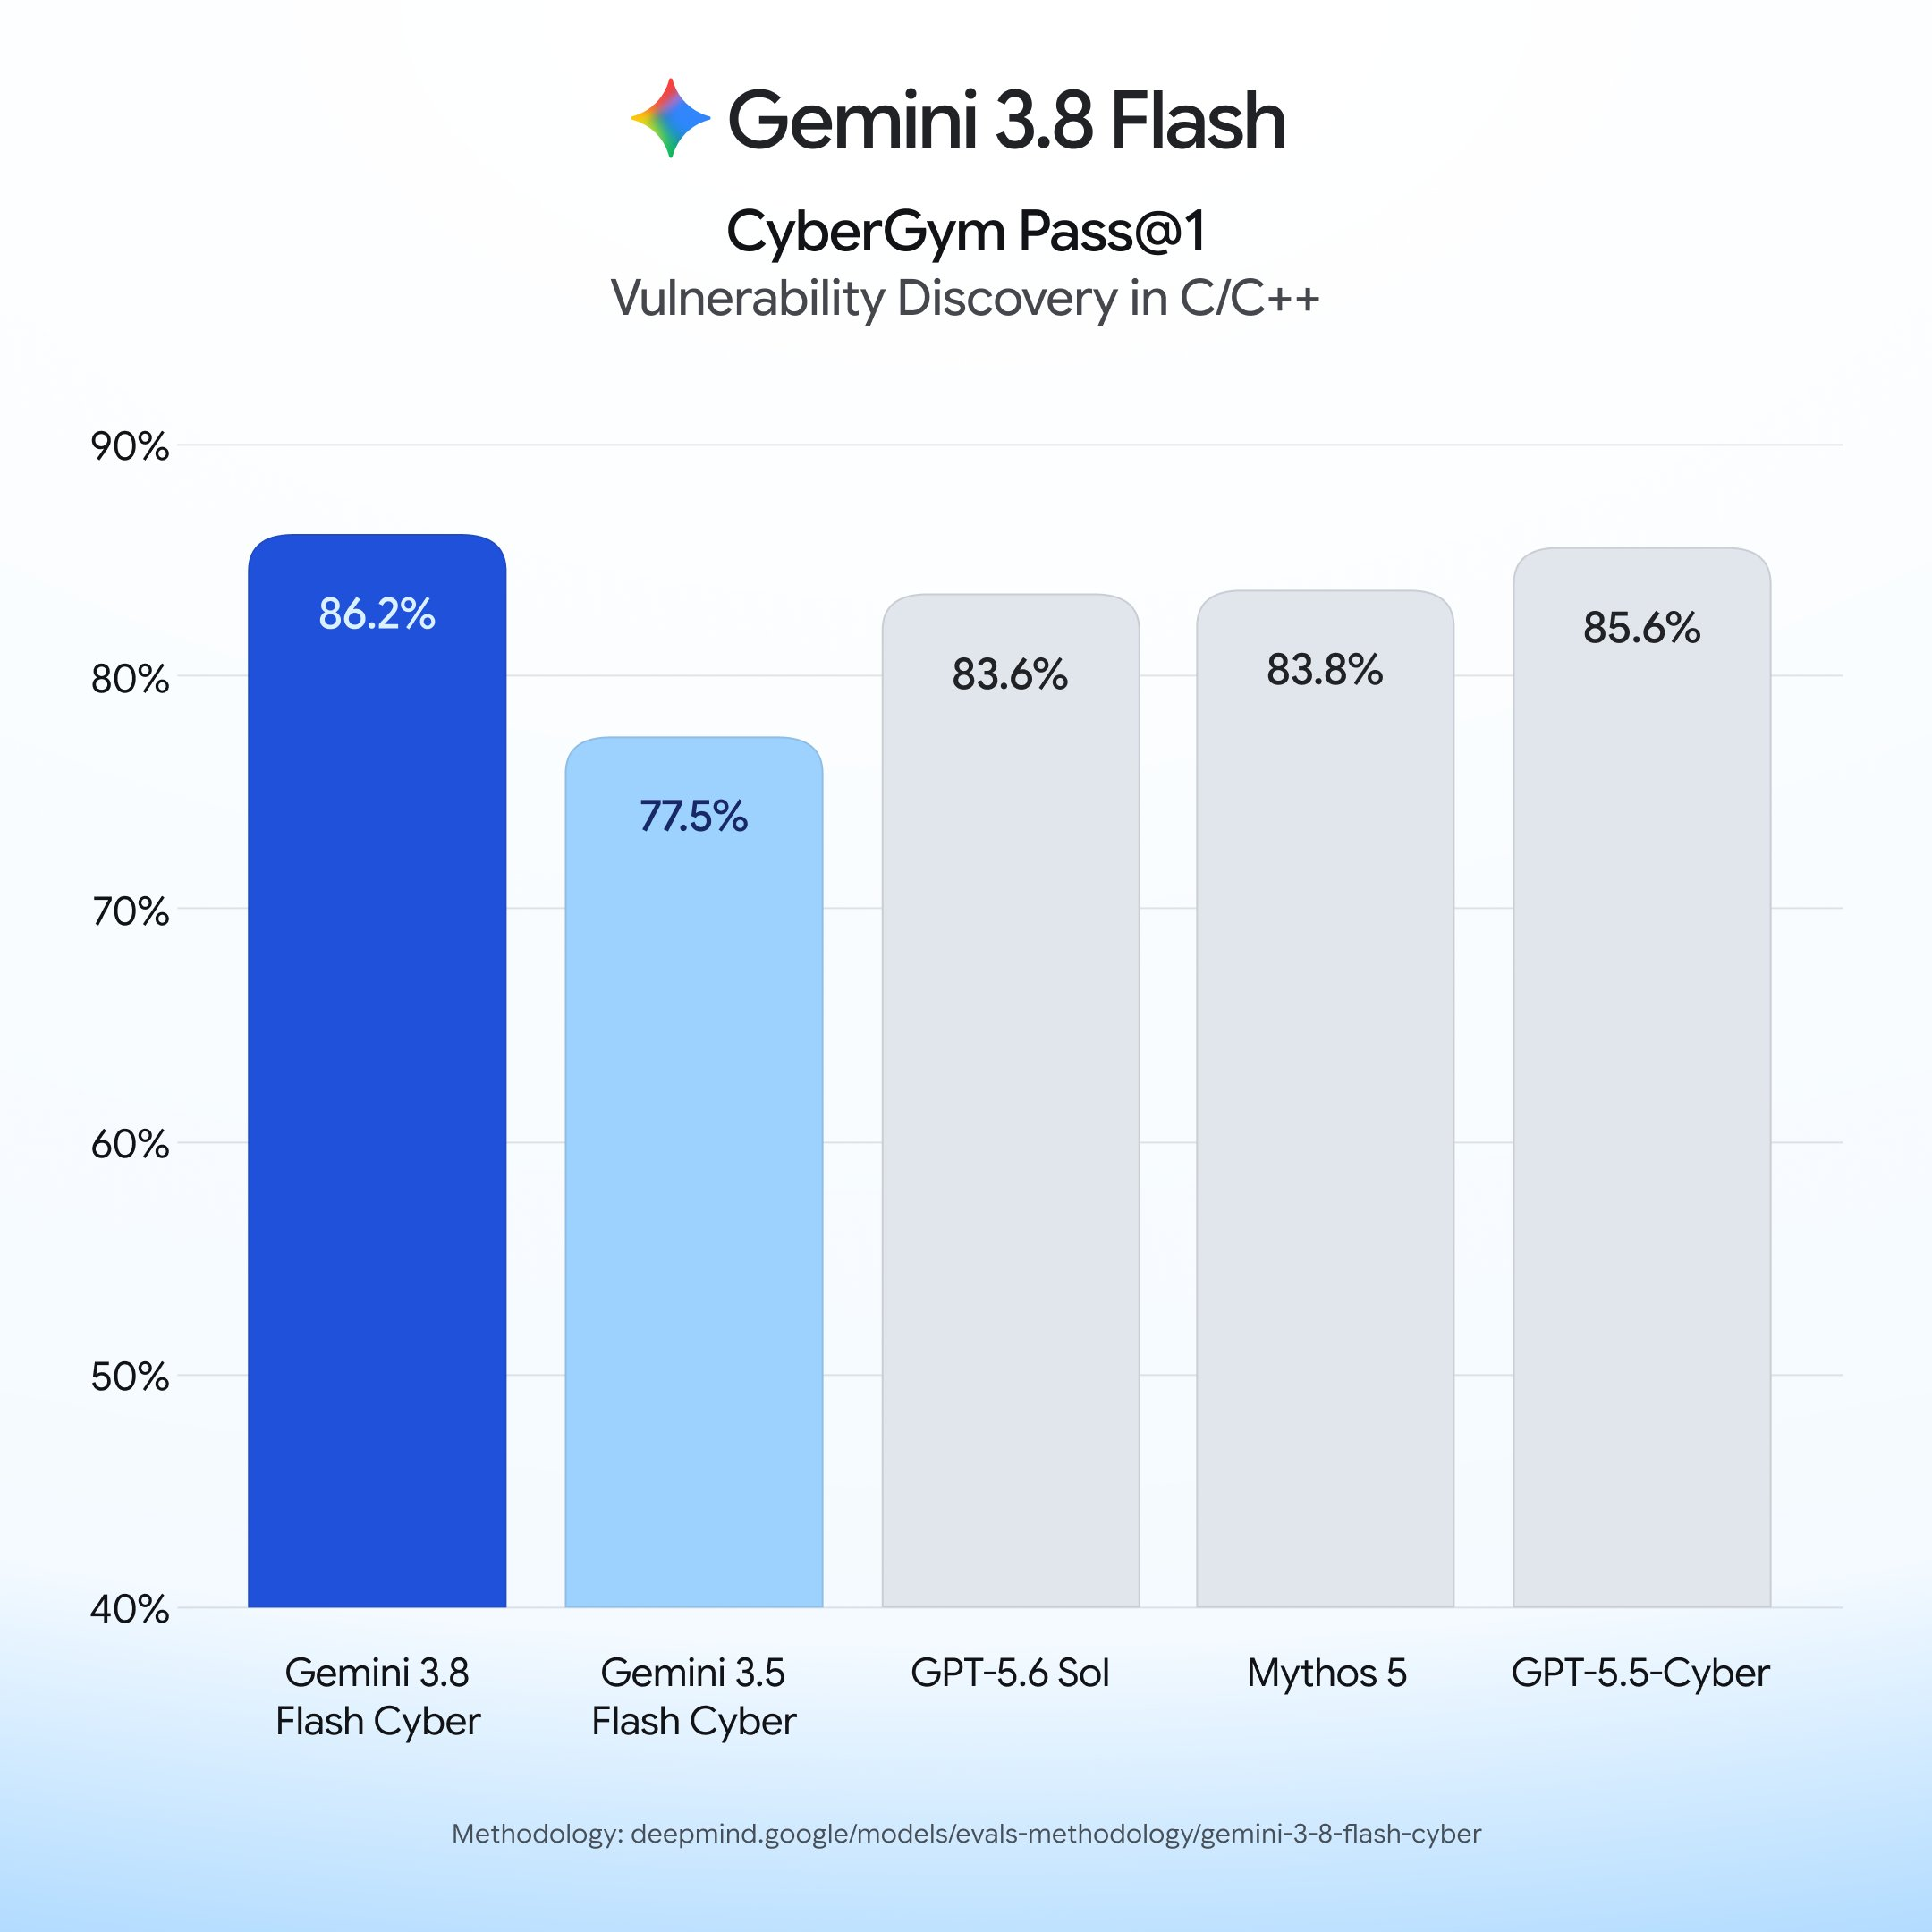
| CyberGym | เหนือกว่า 3.5 Flash Cyber และโมเดลขั้นสูงขนาดใหญ่กว่า (ไม่มีคะแนนระบุในข้อความ) | |
| การค้นพบช่องโหว่ในโลกจริง | อัตราความสำเร็จมากกว่า 70% ใน 20 ภาษาโปรแกรม | |
| การแก้ไข CWE-Bench | 47.2% ผ่าน@1 เทียบกับ 47.8% สำหรับโมเดลขั้นสูงชั้นนำ "ในราคาที่สูงกว่า" | |
| การแก้ไขช่องโหว่ Chrome | ทีมความปลอดภัย Chrome | การแก้ไขที่ถูกต้องมากกว่าโมเดลเชิงพาณิชย์ที่ดีที่สุดซึ่งมีขนาดใหญ่กว่ามากถึง 2.6 เท่า |
| ความสามารถในการระบุผลการค้นหาด้านความปลอดภัย (Recall) | Wiz | Recall สูงขึ้น 7.5 ถึง 9.7 จุดเปอร์เซ็นต์ ในราคาที่ต่ำลง 2.3 เท่า ถึง 5.2 เท่า |
| เวลาที่ใช้ในการค้นหาช่องโหว่ร้ายแรง | Google Cloud Vulnerability Research | ต่ำกว่า 2 ชั่วโมง เทียบกับหลายเดือนก่อนหน้านี้ |
ข้อสังเกตเล็กน้อยในการอ่านตารางนั้น บรรทัด CWE-Bench เป็นข้อมูลที่ Google เผยแพร่อย่างตรงไปตรงมาที่สุด: 47.2% ต่ำกว่า 47.8% ของผู้นำที่ไม่ระบุชื่อเล็กน้อย และข้อโต้แย้งของ Google คือเรื่องต้นทุน ไม่ใช่ความแม่นยำดิบ นั่นสอดคล้องกับตำแหน่งของ Flash ทั้งหมด ตัวเลขของ Chrome และ Wiz เป็นการเปรียบเทียบกับโมเดลเชิงพาณิชย์ที่ "ใหญ่กว่ามาก" ซึ่งชี้ให้เห็นว่าประโยชน์คือการได้ผลลัพธ์ด้านความปลอดภัยที่ใกล้เคียงกับโมเดลขั้นสูงจากโมเดลขนาด Flash ตัวเลขสองชั่วโมงเป็นเพียงเรื่องเล่าจากทีมภายในทีมเดียว ไม่ใช่เกณฑ์มาตรฐาน
การผสานรวม CodeMender มีความสำคัญต่อวิธีที่พันธมิตรใช้งาน CodeMender เป็นเครื่องมือแก้ไขอัตโนมัติของ Google และ 3.8 Flash Cyber ได้รับการติดตั้งให้เชื่อมต่อกับมัน ดังนั้น ช่องโหว่ที่ค้นพบสามารถไหลตรงไปยังการแก้ไขที่เสนอ แทนที่จะหยุดอยู่ที่รายงาน
Google ยังไม่ได้เผยแพร่รายละเอียดด้านความปลอดภัยเฉพาะสำหรับเวอร์ชัน Cyber บัตรโมเดล DeepMind ครอบคลุม 3.8 Flash พื้นฐาน และรายงานความแตกต่างด้านความปลอดภัยเล็กน้อยเมื่อเทียบกับ 3.7 Flash: ความปลอดภัยแบบข้อความเป็นข้อความลดลง 0.4 จุด, ความปลอดภัยหลายภาษาสูงขึ้น 5.4 จุด, การปฏิเสธโดยไม่มีเหตุผลสูงขึ้น 1.1 จุด ยังไม่มีการระบุว่าความแตกต่างเหล่านี้ยังคงอยู่หรือไม่ในการปรับแต่ง Cyber
มันเข้ามาแทนที่โครงการนำร่อง 3.5 Flash Cyber ได้อย่างไร
Gemini 3.5 Flash Cyber เปิดตัวเมื่อวันที่ 21 กรกฎาคม 2026 พร้อมกับ Gemini 3.6 Flash ในฐานะโครงการนำร่องแบบจำกัดสำหรับรัฐบาลและพันธมิตรที่เชื่อถือได้ มันไม่เคยมีส่วนที่เปิดเผยต่อสาธารณะเช่นกัน คำอธิบาย Gemini 3.5 Flash Cyber ของเราครอบคลุมสิ่งที่ทราบในเวลานั้น และ การเปรียบเทียบ GPT-5.6 Cyber กับ Gemini 3.5 Flash Cyber ได้พิจารณาว่าโมเดลความปลอดภัยแบบจำกัดการเข้าถึงของผู้ขายทั้งสองรายมีความสอดคล้องกันอย่างไร
การเปลี่ยนแปลงสามประการที่มาพร้อมกับ 3.8:
- โมเดลพื้นฐานขยับไปข้างหน้าสามรุ่นของ Flash 3.5 Flash Cyber ใช้พื้นฐานจาก 3.5 Flash รุ่นเก่า 3.8 Flash Cyber สืบทอดการออกแบบ "ทำงานหนักขึ้น", บริบท 1,048,576 โทเค็น, และพฤติกรรมการเรียกใช้เครื่องมือแบบวนซ้ำของ 3.8 Flash ซึ่งเป็นลักษณะของงานระยะยาวที่การล่าช่องโหว่ต้องการ
- โครงการนำร่องกลายเป็นโปรแกรม Fairwind ทำให้คุณสมบัติ การตรวจสอบประวัติ และภาระผูกพันเป็นทางการ ซึ่งก่อนหน้านี้ดำเนินการแบบพันธมิตรต่อพันธมิตร
- Google เผยแพร่ผลลัพธ์ของพันธมิตร การเปิดตัว 3.8 ระบุชื่อ Chrome, Wiz และ Google Cloud Vulnerability Research พร้อมตัวเลข แม้ว่าทั้งหมดจะมาจาก Google ก็ตาม
ข่าวการเปิดตัวของ 9to5Google อธิบายว่าโมเดล Cyber "แทนที่เวอร์ชัน 3.5" Google ยังไม่ได้เผยแพร่วันสิ้นสุดการเข้าถึงสำหรับโครงการนำร่อง 3.5 Flash Cyber ที่มีอยู่ หรือระบุว่าพันธมิตรโครงการนำร่องจะย้ายไป Fairwind โดยอัตโนมัติหรือไม่ [ตรวจสอบ]
สำหรับภาพรวมที่กว้างขึ้น GPT-5.6 Cyber ของ OpenAI ก็อยู่ในตลาดเดียวกัน: เป็นเวอร์ชันที่มีความสามารถด้านความปลอดภัยพร้อมการเข้าถึงที่ผ่านการตรวจสอบและไม่มี API สาธารณะ การเปรียบเทียบโดยตรงระหว่างทั้งสองไม่สามารถทำได้หากไม่มีคีย์เข้าถึงทั้งคู่ และไม่มีห้องปฏิบัติการอิสระใดมีคีย์นั้น
มีความหมายอย่างไรสำหรับทีมที่ไม่มีสิทธิ์เข้าถึง Fairwind
ผู้อ่านบล็อกส่วนใหญ่จะไม่มีคุณสมบัติสำหรับ Fairwind ซึ่งก็ไม่เป็นไร โมเดลที่เข้าถึงได้คือ Gemini 3.8 Flash ซึ่งเป็นเครื่องมือให้เหตุผลโค้ดที่มีความสามารถในราคา 0.75 ดอลลาร์ต่อล้านโทเค็นขาเข้า และ 3.75 ดอลลาร์ต่อล้านโทเค็นขาออกจนถึงวันที่ 31 ธันวาคม 2026 และจะเพิ่มเป็นสองเท่าเป็น 1.50 ดอลลาร์และ 7.50 ดอลลาร์ในวันที่ 1 มกราคม 2027 มันรองรับการเรียกใช้ฟังก์ชัน ผลลัพธ์ที่มีโครงสร้าง การรันโค้ด และระดับการคิดแบบ ต่ำ, ปานกลาง และ สูง ทั้งหมดนี้ผ่าน Gemini API และ Google AI Studio
สิ่งที่ 3.8 Flash ทั่วไปจะไม่ทำคือส่วนที่เกี่ยวข้องกับการโจมตี มันจะตรวจสอบโค้ดของคุณ อธิบายคลาส CVE และร่างการแก้ไขสำหรับข้อบกพร่องที่คุณระบุ หากขอให้ค้นหาเส้นทางที่สามารถถูกโจมตีได้ผ่านเป้าหมายจริง คุณจะพบกับการปฏิเสธของโมเดลทั่วไป ซึ่งเป็นไปตามการออกแบบ รายละเอียดราคา 3.8 Flash ครอบคลุมการคำนวณโทเค็นหากคุณวางแผนที่จะทำการตรวจสอบโค้ดจำนวนมาก
สิ่งที่น่าสังเกตคือ งานด้านความปลอดภัยที่ทีม API ส่วนใหญ่ต้องการนั้นไม่จำเป็นต้องใช้โมเดลแบบจำกัดการเข้าถึงเลย รูปแบบความล้มเหลวที่อยู่เบื้องหลังเหตุการณ์ API ส่วนใหญ่เป็นเรื่องธรรมดา: การยืนยันตัวตนผิดพลาด, การตรวจสอบการอนุญาตขาดหายไป, อินพุตที่ไม่ได้รับการตรวจสอบ, และปลายทางที่ไม่มีใครทดสอบหลังจากที่ส่งมอบไปแล้ว ไม่มีสิ่งใดในนั้นที่ต้องการนักล่าช่องโหว่ระดับแนวหน้า สิ่งที่ต้องการคือการทดสอบที่ทำงานตามกำหนดเวลาและแจ้งเตือนเมื่อล้มเหลวอย่างชัดเจน
การทดสอบท่าทีความปลอดภัยของ API ของคุณใน Apidog
Apidog เป็นไคลเอนต์ API และแพลตฟอร์มการทดสอบ ไม่ใช่เครื่องสแกนช่องโหว่ มันจะไม่พบข้อบกพร่องด้านความปลอดภัยของหน่วยความจำในบริการของคุณเหมือนที่ 3.8 Flash Cyber พบใน Chrome สิ่งที่ทำคือยืนยันว่า API ของคุณบังคับใช้กฎที่คุณเขียนไว้ทุกวัน โดยไม่ต้องมีมนุษย์มาจำเพื่อตรวจสอบ รูปแบบสามประการครอบคลุมส่วนใหญ่
การตรวจสอบการยืนยันตัวตน สำหรับแต่ละปลายทางที่ได้รับการป้องกัน ให้สร้างสถานการณ์ทดสอบเล็ก ๆ ที่ส่งสี่รูปแบบ: โทเค็นที่ถูกต้อง, ไม่มีโทเค็น, โทเค็นที่หมดอายุ, และโทเค็นที่มีขอบเขตหรือบทบาทที่ไม่ถูกต้อง ยืนยันว่าได้ 200 สำหรับกรณีแรก และ 401 หรือ 403 สำหรับกรณีที่เหลือ จัดเก็บโทเค็นเป็นตัวแปรสภาพแวดล้อมเพื่อให้สถานการณ์ทำงานไม่เปลี่ยนแปลงทั้งในสภาพแวดล้อมทดสอบและโปรดักชัน วิธีนี้จะจับความล้มเหลวของ API ที่พบบ่อยที่สุด นั่นคือปลายทางที่หยุดตรวจสอบการอนุญาตอย่างเงียบ ๆ หลังจากการปรับโครงสร้าง
การทดสอบเชิงลบ ส่งสิ่งที่ผู้โจมตีจะส่ง: JSON ที่ผิดรูปแบบ, เพย์โหลดขนาดใหญ่เกินไป, ค่าสตริงในที่ที่คาดหวังค่าจำนวนเต็ม, พารามิเตอร์พาธและคิวรีที่อัดแน่นด้วยสตริงการฉีดและกรณีขอบของ Unicode ยืนยันว่า API ส่งคืน 4xx ที่ควบคุมได้พร้อมเนื้อหาข้อผิดพลาดที่สะอาด แทนที่จะเป็น 500 พร้อมร่องรอยการเรียกใช้ (stack trace) การได้รับ 500 ที่นี่หมายความว่าการตรวจสอบความถูกต้องของคุณไม่ได้ทำงาน และร่องรอยการเรียกใช้นั้นเป็นของขวัญสำหรับผู้ที่ส่งคำขอนั้น
การรันตามกำหนดเวลา เชื่อมโยงสถานการณ์เหล่านั้นเข้ากับตารางเวลา เพื่อให้ทำงานกับทุกสภาพแวดล้อมตามรอบเวลาที่กำหนดและในการปรับใช้แต่ละครั้ง คู่มือการทดสอบ API ตามกำหนดเวลา จะอธิบายการตั้งค่า จุดประสงค์คือเพื่อให้การถดถอยด้านความปลอดภัยถูกจับได้ในวันที่เผยแพร่ ไม่ใช่ในการตรวจสอบรายไตรมาส
หากคุณใช้ Gemini 3.8 Flash ในสแต็กของคุณด้วย พื้นที่ทำงานเดียวกันสามารถเก็บคำขอเหล่านั้นได้: ส่งการเรียก Interactions API, ยืนยันโครงสร้างการตอบกลับและจำนวนโทเค็น usageMetadata และกำหนดเวลาพร้อมกับสถานการณ์ความปลอดภัยของคุณ ดาวน์โหลด Apidog เพื่อตั้งค่านี้
คำถามที่พบบ่อย
ฉันสามารถเข้าถึง API ของ Gemini 3.8 Flash Cyber ได้หรือไม่? ไม่ได้ ไม่มี API สาธารณะ ไม่มีระบบลงทะเบียนด้วยตนเอง และไม่มีหน้าราคา การเข้าถึงทำได้ผ่าน Fairwind Program ซึ่งต้องมีการสมัคร การตรวจสอบประวัติ และการยอมรับภาระผูกพันในการดำเนินงานตามที่อธิบายไว้ข้างต้น หากคุณมีคุณสมบัติตรงตามเกณฑ์ที่กำหนด สามารถสมัครได้ผ่าน หน้า Fairwind
Gemini 3.8 Flash Cyber ราคาเท่าไหร่? Google ยังไม่ได้ประกาศราคา ข้อกำหนดถูกกำหนดภายใน Fairwind Program และไม่เปิดเผยต่อสาธารณะ ตัวเลขใด ๆ ที่คุณเห็นที่อื่นเป็นการคาดเดา
Gemini 3.8 Flash Cyber เป็นโมเดลที่แตกต่างจาก Gemini 3.8 Flash หรือไม่? มันใช้โมเดลหลักเดียวกัน ความแตกต่างคือการปรับแต่งและกรอบการเข้าถึง: เวอร์ชัน Cyber จะทำงานผ่านภารกิจด้านความปลอดภัยเชิงรุกที่โมเดลทั่วไปปฏิเสธ และมีให้เฉพาะผู้ป้องกันที่ผ่านการตรวจสอบเท่านั้น บทความหลักเกี่ยวกับ Gemini 3.8 Flash ครอบคลุมคุณสมบัติและเกณฑ์มาตรฐานของโมเดลพื้นฐาน
มันเปรียบเทียบกับ GPT-5.6 Cyber อย่างไร? ทั้งคู่มีการจำกัดการเข้าถึง ทั้งคู่มีเป้าหมายในการค้นหาและแก้ไขช่องโหว่ และทั้งคู่ไม่มี API สาธารณะ การเปรียบเทียบโดยตรงไม่สามารถทำได้หากไม่มีสิทธิ์เข้าถึงทั้งสอง และไม่มีห้องปฏิบัติการอิสระใดมีสิทธิ์นั้น หน้า DeepMind Flash เป็นที่ที่ควรติดตามสำหรับตัวเลขเพิ่มเติมที่ Google เผยแพร่
ฉันควรใช้อะไรหากไม่สามารถเข้าถึงได้? Gemini 3.8 Flash สำหรับการตรวจสอบโค้ดและคำอธิบาย ควบคู่ไปกับการทดสอบความปลอดภัย API ตามปกติ: การตรวจสอบการยืนยันตัวตน, การทดสอบเชิงลบ, และการรันตามกำหนดเวลา การรวมกันนี้ครอบคลุมรูปแบบความล้มเหลวที่อยู่เบื้องหลังเหตุการณ์ API จริงส่วนใหญ่
สิ่งนี้บอกอะไรคุณ
Gemini 3.8 Flash Cyber เป็นการก้าวกระโดดด้านความสามารถที่แท้จริงสำหรับผู้ป้องกันที่ Google อนุญาตให้เข้าถึงได้ และ Fairwind Program เป็นประตูที่ชัดเจนและเข้มงวดกว่าโครงการนำร่อง 3.5 ที่มาแทนที่ สำหรับทุกคนที่อยู่นอกประตูนั้น ไม่มีอะไรเกี่ยวกับทางเลือกของคุณเปลี่ยนไปเมื่อวันที่ 2 กันยายน คุณยังคงมี Gemini 3.8 Flash ซึ่งคุณสามารถเรียกใช้ได้ในวันนี้ และคุณยังคงต้องรับผิดชอบงานที่ไม่น่าตื่นเต้นในการพิสูจน์ว่า API ของคุณปฏิเสธโทเค็นที่ไม่ดีและอินพุตที่ไม่ถูกต้อง ทำเช่นนั้นตามกำหนดเวลา แล้วคุณจะจับข้อบกพร่องประเภทที่ไม่มีโมเดลแบบจำกัดการเข้าถึงใด ๆ จะถูกนำไปใช้ในตอนแรกได้เลย