
คำตอบสั้น ๆ: Docker Sandboxes รันเอเจนต์เขียนโค้ด AI เช่น Claude Code, Codex และ Cursor ภายใน microVM ที่แยกออกจากกัน บนเครื่องของคุณหรือบนคลาวด์ของ Docker แซนด์บ็อกซ์แต่ละแห่งมีเคอร์เนล ระบบไฟล์ เครือข่าย และ Docker Engine ส่วนตัวของตัวเอง คุณควบคุมมันด้วย sbx CLI ที่ใช้งานฟรี และเอเจนต์เข้าถึงได้เฉพาะโฟลเดอร์และโดเมนที่คุณอนุญาตเท่านั้น
เมื่อวันที่ 19 พฤศจิกายน 2026 Docker ได้เปิดตัวแบรนด์ใหม่โดยยึดประโยคหนึ่งเป็นแกนหลัก: “คอนเทนเนอร์แยกเวิร์กโหลดออกจากกัน แต่เอเจนต์ไม่ใช่เวิร์กโหลด เอเจนต์คือผู้ลงมือทำ” โพสต์ประกาศรีแบรนด์กล่าวถึงตัวผลิตภัณฑ์น้อยมาก โพสต์ดังกล่าวชี้ผู้อ่านไปที่ Docker Sandboxes และ Docker AI Governance คู่มือนี้จึงดึงข้อเท็จจริงจากเอกสารของ Docker แทน
Docker Sandboxes คืออะไร?
Docker Sandboxes คือสภาพแวดล้อม microVM ที่แยกจากกัน ซึ่งสร้างขึ้นเพื่อรันเอเจนต์เขียนโค้ด AI แบบอัตโนมัติ แซนด์บ็อกซ์แต่ละแห่งมีเคอร์เนล Docker daemon ระบบไฟล์ และเครือข่ายของตัวเอง ภายในเอเจนต์มีสิทธิ์เต็ม รวมถึง sudo ภายนอก มันเห็นเฉพาะเวิร์กสเปซที่คุณแชร์และปลายทางเครือข่ายที่นโยบายของคุณอนุญาตเท่านั้น
คุณจัดการแซนด์บ็อกซ์ด้วย sbx CLI ซึ่งไม่ต้องใช้ Docker Desktop หรือ Docker Engine CLI เดียวกันใช้รันแซนด์บ็อกซ์ในเครื่องบนแล็ปท็อปของคุณและแซนด์บ็อกซ์บนคลาวด์บนคอมพิวต์ที่ Docker จัดการ และ sbx move ย้ายระบบไฟล์ของแซนด์บ็อกซ์ระหว่างสองแบบนี้
หน้า architecture ของ Docker เปรียบเทียบแนวทางนี้กับทางเลือกที่ใช้กันทั่วไป:
| แนวทาง | การแยก | การเข้าถึง Docker | เหมาะสำหรับ |
|---|---|---|---|
| Docker Sandboxes (microVM) | เต็มรูปแบบ (ไฮเปอร์ไวเซอร์) | daemon ที่แยกจากกัน | เอเจนต์อัตโนมัติ |
| คอนเทนเนอร์ที่เมานต์ซ็อกเก็ต | บางส่วน (เนมสเปซ) | ใช้ daemon ของโฮสต์ร่วมกัน | เครื่องมือที่เชื่อถือได้ |
| Docker-in-Docker | บางส่วน (แบบ privileged) | daemon ซ้อนกัน | ไพป์ไลน์ CI/CD |
| การรันบนโฮสต์ | ไม่มี | daemon ของโฮสต์ | การพัฒนาด้วยมือ |
สิ่งที่แลกมาคือทรัพยากรเพื่อความปลอดภัย: แซนด์บ็อกซ์ทุกแห่งรัน VM พร้อม daemon ของตัวเอง และแซนด์บ็อกซ์ไม่ได้แชร์อิมเมจกัน
Docker Sandboxes แยกเอเจนต์ AI อย่างไร
microVM คือขอบเขตความเชื่อถือหลัก โมเดลความปลอดภัยของ Docker ระบุไว้ห้าชั้น:
- การแยกด้วยไฮเปอร์ไวเซอร์ แซนด์บ็อกซ์แต่ละแห่งมีเคอร์เนลแยกต่างหาก โดยไม่แชร์หน่วยความจำหรือโปรเซสกับโฮสต์
- การแยกเครือข่าย TCP ขาออกจะผ่านพร็อกซีบนโฮสต์ของคุณภายใต้นโยบายปฏิเสธเป็นค่าเริ่มต้น UDP และ ICMP ถูกบล็อกโดยค่าเริ่มต้น
- การแยก Docker Engine คอนเทนเนอร์ของเอเจนต์รันบนเอนจินส่วนตัวที่ไม่มีเส้นทางไปยัง daemon ของโฮสต์คุณ
- การแยกเวิร์กสเปซ คุณเลือกสิ่งที่เอเจนต์มองเห็น: ไม่มีอะไรเลย, รีโปแบบอ่านอย่างเดียวพร้อมโคลนส่วนตัว, หรือเวิร์กกิงทรีของคุณแบบอ่าน-เขียน
- การแยกข้อมูลรับรอง API key จะไม่เข้าไปใน VM เลย เอเจนต์เห็นเพียงค่าตัวแทน และพร็อกซีบนโฮสต์จะสลับข้อมูลรับรองจริงเข้าไปหลังจากคำขอออกจากแซนด์บ็อกซ์แล้ว
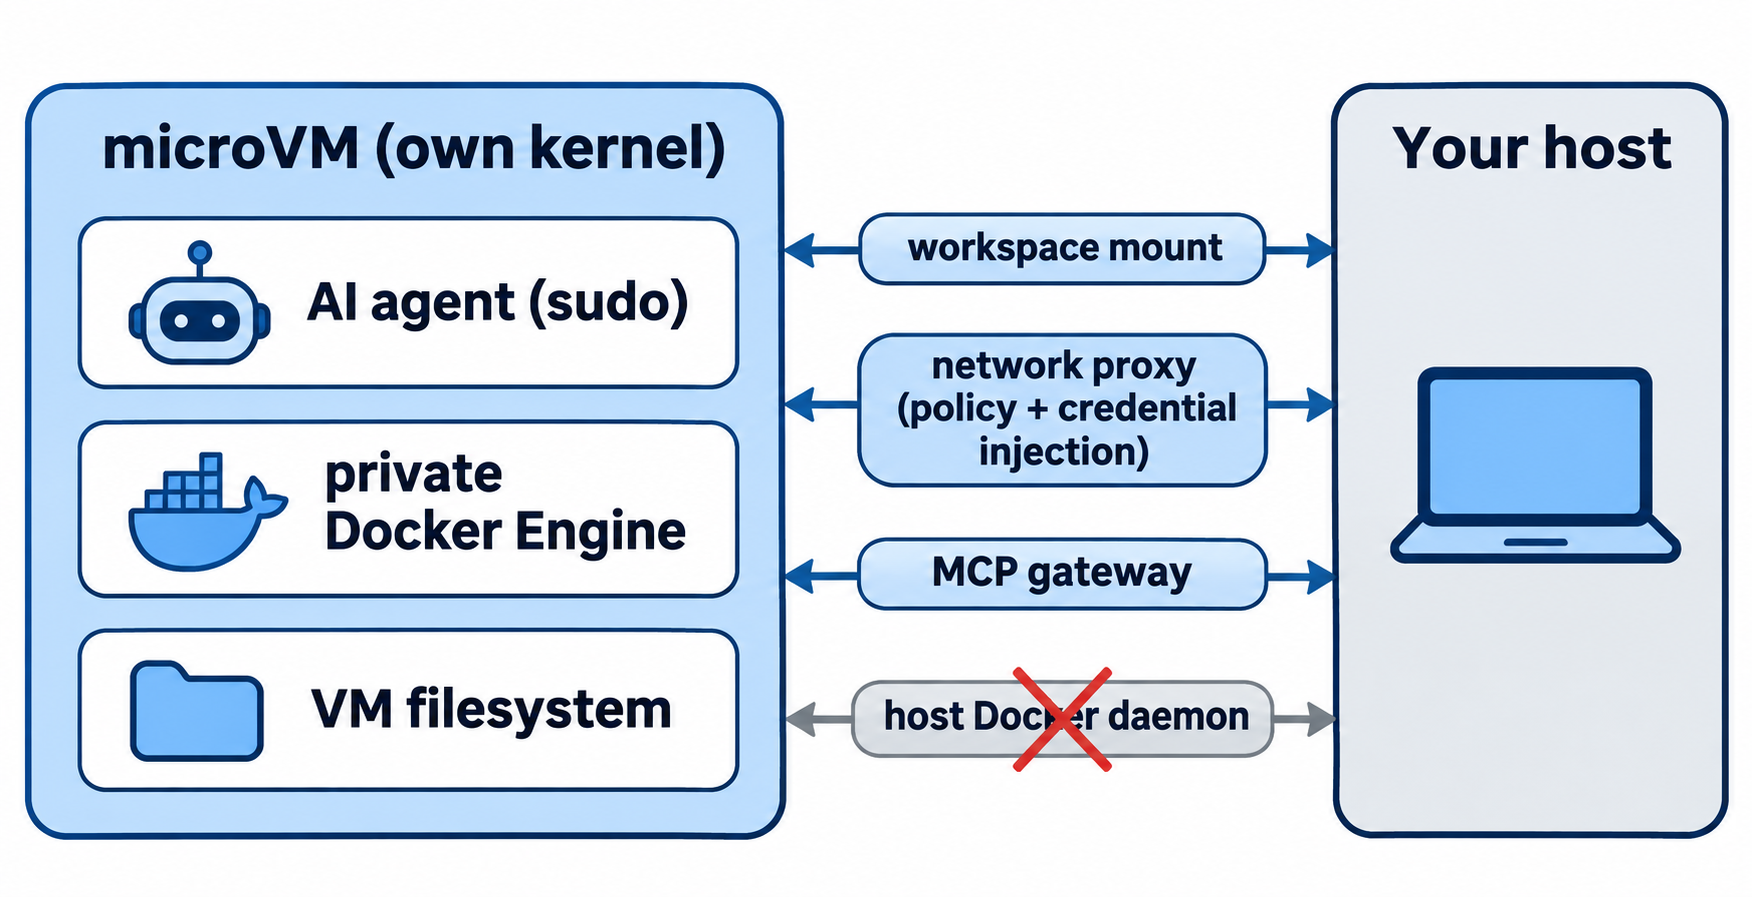
เอเจนต์ที่ถูกโจมตีด้วย prompt injection ไม่สามารถพิมพ์คีย์ที่มันไม่เคยมีได้ แต่มันยังใช้คีย์นั้นผ่านคำขอที่ได้รับอนุญาตได้ ดังนั้นนโยบายเครือข่ายจึงสำคัญพอ ๆ กับกลไกข้อมูลรับรอง
Docker ยังชัดเจนเกี่ยวกับสิ่งที่การแยกไม่ได้ครอบคลุม ในโหมด direct เอเจนต์แก้ไขไฟล์จริงของคุณ รวมถึง Git hooks, คอนฟิก CI และสคริปต์ package.json ที่จะรันภายหลังบนโฮสต์ของคุณ Git hooks ไม่แสดงใน git diff ดังนั้นควรตรวจแยกต่างหาก
Docker Sandboxes รองรับเอเจนต์ใดบ้าง
หน้า agents ระบุรายการต่อไปนี้สำหรับแซนด์บ็อกซ์ในเครื่อง:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell ซึ่งเป็นแซนด์บ็อกซ์ที่ไม่มีเอเจนต์สำหรับตั้งค่าด้วยมือ
เอเจนต์แต่ละตัวเริ่มจากอิมเมจเทมเพลต Codex ใช้ docker/sandbox-templates:codex และคำสั่งสตาร์ตอัปเริ่มต้นคือ codex --dangerously-bypass-approvals-and-sandbox เหตุผลของ Docker คือ microVM นโยบายเครือข่าย และการแยกข้อมูลรับรองจัดการสิ่งที่พรอมป์การอนุมัติป้องกันอยู่แล้ว คุณสามารถเปิดการอนุมัติกลับมาได้ภายในเซสชัน
รายละเอียดการตั้งค่าหนึ่งจุดที่คนมักพลาด แซนด์บ็อกซ์ไม่นำเข้าคอนฟิกระดับผู้ใช้ เช่น ~/.claude หรือ ~/.codex แต่จะใช้เฉพาะคอนฟิกระดับโปรเจกต์ในไดเรกทอรีทำงานเท่านั้น
วิธีตั้งค่า Docker Sandboxes
แซนด์บ็อกซ์ในเครื่องต้องใช้โฮสต์ใดโฮสต์หนึ่งต่อไปนี้ ตามคู่มือการติดตั้ง:
| ระบบปฏิบัติการ | ข้อกำหนด | คำสั่งติดตั้ง |
|---|---|---|
| macOS | Sonoma 14 หรือใหม่กว่า, Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, Intel หรือ AMD 64 บิต, เปิด Windows Hypervisor Platform | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 หรือใหม่กว่า, เปิด KVM, ผู้ใช้อยู่ในกลุ่ม kvm |
สคริปต์ติดตั้งแบบสะดวกของ Docker พร้อม SBX=1 (ด้านล่าง) |
บน Ubuntu คำสั่งคือ curl -fsSL https://get.docker.com | sudo SBX=1 sh จากนั้นทำตามคู่มือเริ่มต้นใช้งาน:
- ลงชื่อเข้าใช้ด้วย
sbx loginDocker ผูกแซนด์บ็อกซ์ทุกแห่งกับตัวตน Docker ที่ผ่านการยืนยัน - เก็บข้อมูลรับรองไว้บนโฮสต์ สำหรับ Codex คำสั่ง
sbx secret set openai --oauthจะรันขั้นตอน OAuth ในเบราว์เซอร์ของคุณและเก็บโทเคนไว้ในคีย์เชนของระบบปฏิบัติการ - เลือกพรีเซ็ตเครือข่าย
sbx policy init balancedอนุญาตทราฟฟิกการพัฒนาทั่วไป รวมถึงบริการ AI และรีจิสทรีแพ็กเกจ ตัวเลือกอื่นคือdeny-allและallow-all - รันเอเจนต์จากโฟลเดอร์โปรเจกต์ของคุณ:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- เฝ้าดูมัน
sbx lsแสดงเอเจนต์ สถานะ และเวิร์กสเปซของแต่ละแซนด์บ็อกซ์ คำสั่งsbxเฉย ๆ จะเปิดแดชบอร์ดแบบเรียลไทม์ - ทำความสะอาด
sbx stop my-sandboxเก็บแพ็กเกจและอิมเมจไว้ใช้ครั้งหน้า ส่วนsbx rm my-sandboxลบทุกอย่างภายในแซนด์บ็อกซ์ เวิร์กกิงทรีบนโฮสต์ของคุณยังอยู่เหมือนเดิม
นโยบายเครือข่ายและระบบไฟล์
นโยบายเครือข่ายกำหนดว่าเอเจนต์ไปที่ใดได้บ้าง แสดงรายการกฎ แล้วเปิดเฉพาะสิ่งที่งานต้องการ:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check จะตอบว่า Allowed หรือ Denied ตามนโยบายที่ใช้งานอยู่ คุณจึงยืนยันขอบเขตได้ก่อนที่เอเจนต์จะเริ่ม Docker เตือนว่ารายการอนุญาตเริ่มต้นมีไวลด์การ์ดกว้าง ๆ เช่น *.googleapis.com ควรตัดสิ่งที่คุณไม่จำเป็นออก
การเปิดเผยระบบไฟล์จะถูกกำหนดตอนคุณสร้างแซนด์บ็อกซ์:
- การเมานต์โดยตรง (ค่าเริ่มต้นของ
sbx run): โฟลเดอร์โปรเจกต์ของคุณปรากฏที่พาธสัมบูรณ์เดิม แบบอ่าน-เขียน - โหมดโคลน (
--clone): รีโปของคุณถูกเมานต์แบบอ่านอย่างเดียว และเอเจนต์ทำงานบนโคลนส่วนตัว เหมาะเมื่อมีหลายเอเจนต์ในรีโปเดียว - แบบไม่เมานต์ (
sbx createโดยไม่ระบุพาธ): ไม่มีสิ่งใดจากโฮสต์ของคุณถูกแชร์
สำหรับการตั้งค่าทีมที่ทำซ้ำได้ คิตจะรวมเครื่องมือ ข้อมูลรับรอง กฎเครือข่าย และคอนฟิกของเอเจนต์ไว้ในไฟล์ YAML ไฟล์เดียว
ราคา Docker Sandboxes
FAQ ของ Docker ระบุว่า sbx CLI และคอมพิวต์ของแซนด์บ็อกซ์ในเครื่องนั้นฟรี รวมถึงใช้งานเชิงพาณิชย์ ส่วนค่าใช้จ่ายของผู้ให้บริการโมเดลแยกต่างหาก
แซนด์บ็อกซ์บนคลาวด์ต้องมีการสมัครสมาชิก Docker Agentic Platform และคิดค่าบริการตามวินาที หน้าผลิตภัณฑ์ Docker Sandboxes ระบุอัตราเหล่านี้เมื่อวันที่ 20 พฤศจิกายน 2026:
| ขนาด | vCPU | หน่วยความจำ | ต่อชั่วโมง |
|---|---|---|---|
| Micro | 1 | 2 GB | $0.07 |
| Small | 2 | 4 GB | $0.14 |
| Medium | 4 | 8 GB | $0.28 |
| Large | 8 | 16 GB | $0.56 |
| XL | 16 | 32 GB | $1.12 |
แซนด์บ็อกซ์บนคลาวด์หมดอายุหลังหนึ่งชั่วโมงโดยค่าเริ่มต้น และไม่สามารถเมานต์โฟลเดอร์บนโฮสต์ได้ การกำกับดูแลระดับองค์กรเป็นการสมัครสมาชิกแบบเสียค่าใช้จ่ายแยกต่างหากที่ขายผ่านฝ่ายขายของ Docker
Docker AI Governance และ MCP Enterprise Gateway
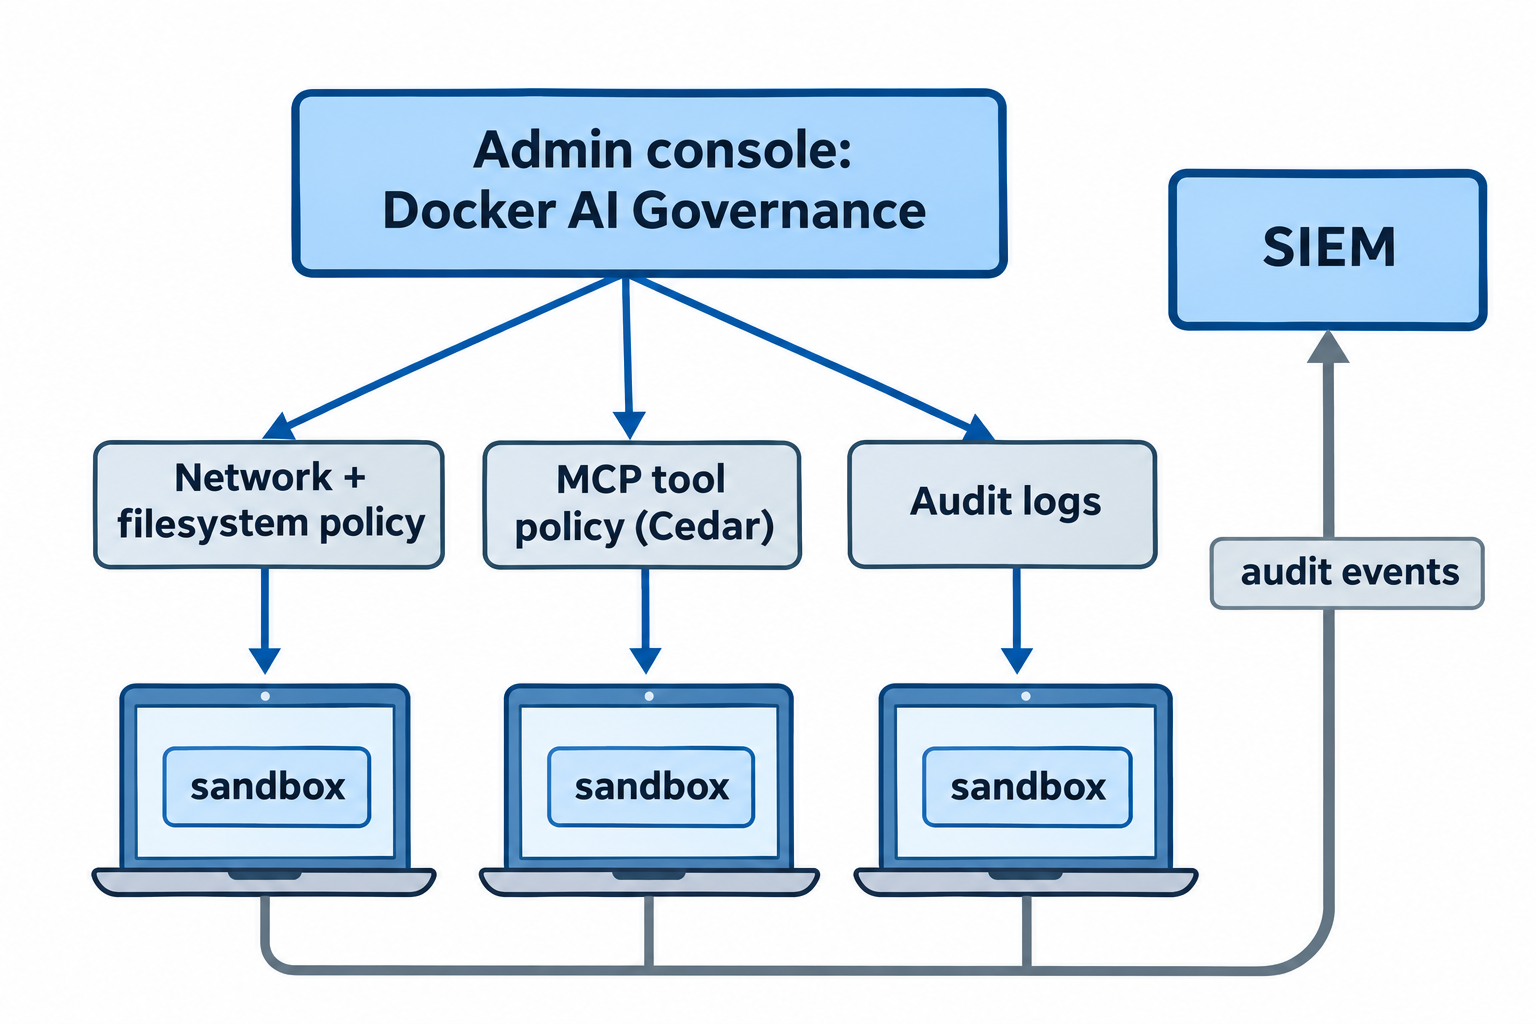
Docker AI Governance คือชั้นสำหรับทีมที่อยู่เหนือแซนด์บ็อกซ์ โพสต์ของ Docker วันที่ 18 พฤศจิกายนแบ่งออกเป็นสามส่วน:
- นโยบายแซนด์บ็อกซ์: อนุญาตหรือบล็อกโดเมน ช่วง IP และพอร์ต และควบคุมว่าพาธโฮสต์ใดสามารถเมานต์ได้ การบังคับใช้นโยบายเกิดขึ้นที่ชั้นพร็อกซีและการเมานต์ ไม่ใช่ในเอเจนต์
- การกำกับดูแลเครื่องมือ MCP: ผู้ดูแลระบบกำหนดว่าเซิร์ฟเวอร์ MCP ใดลงทะเบียนได้ และเอเจนต์เรียกเครื่องมือใดได้บ้าง นโยบายเขียนด้วย Cedar และคำขอที่อยู่ภายใต้การกำกับจะถูกปฏิเสธเว้นแต่นโยบายอนุญาต
- การตรวจสอบและความโปร่งใส: บันทึกการตัดสินใจเชิงนโยบายแต่ละครั้ง (principal, action, target, decision, time) ซึ่งส่งต่อให้ SIEM ได้ บันทึกเก็บข้อมูลเมตา ไม่ใช่พรอมป์
นี่คือตัวอย่าง Cedar จากโพสต์ดังกล่าว ซึ่งอนุญาตการเรียกเครื่องมือแบบอ่านอย่างเดียวบนเซิร์ฟเวอร์หนึ่ง:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
เมื่อเปิดการกำกับดูแลระดับองค์กร กฎอนุญาตของ sbx policy ในเครื่องจะไม่มีผลอีกต่อไป ส่วนกฎปฏิเสธในเครื่องยังมีผลอยู่
ส่วน MCP มีสองระดับ แซนด์บ็อกซ์ทุกแห่งมี MCP gateway ในเครื่อง: ลงทะเบียนเซิร์ฟเวอร์ครั้งเดียวด้วย sbx mcp add notion --url https://mcp.notion.com/mcp จากนั้นเปิดให้แซนด์บ็อกซ์หนึ่งเข้าถึงด้วย --static-mcp notion เซิร์ฟเวอร์ stdio ในเครื่องจะรันบนโฮสต์ ไม่ใช่ใน VM ดังนั้นควรมองว่าเป็นโค้ดโฮสต์ที่เชื่อถือได้ สำหรับองค์กร Docker ขาย MCP Enterprise Gateway ซึ่งอนุมัติเซิร์ฟเวอร์ จำกัดขอบเขตเครื่องมือตามกลุ่ม และบันทึกทุกการเรียก
ขอบเขตหนึ่งที่ควรจำ: เอเจนต์ที่เรียกเซิร์ฟเวอร์ MCP ระยะไกลโดยตรงจากภายในแซนด์บ็อกซ์จะอยู่ภายใต้นโยบายเครือข่าย ไม่ใช่นโยบาย MCP
ทดสอบ API จากภายใน Docker Sandbox ด้วย Apidog CLI
แซนด์บ็อกซ์ช่วยให้เอเจนต์แก้โค้ดได้โดยไม่เสี่ยงต่อแล็ปท็อปของคุณ แต่ยังต้องพิสูจน์ว่าการเปลี่ยนแปลงทำงานกับ API จริง Apidog CLI มอบคำสั่งสำหรับทดสอบเคสและการรัน พร้อมเอาต์พุต JSON ที่เอเจนต์อ่านได้
ตรวจสอบว่าแซนด์บ็อกซ์เข้าถึง Apidog และ API ของคุณได้ และอนุญาตหากถูกปฏิเสธ:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
จากนั้นติดตั้งและลงชื่อเข้าใช้ภายในแซนด์บ็อกซ์:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog ไม่ใช่หนึ่งในบริการที่ sbx secret set ฉีดข้อมูลรับรองให้ โทเคนนี้จึงอยู่ใน VM ควรใช้โทเคนที่เพิกถอนได้ และลบแซนด์บ็อกซ์ด้วย sbx rm เมื่อเสร็จ
ให้พรอมป์หนึ่งข้อกับเอเจนต์ของคุณ:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
เอเจนต์อ่านสคีมาของเพย์โหลด ตรวจสอบไฟล์ และรันเคส:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
ข้อผิดพลาดด้านเครือข่ายมักหมายความว่ารายการอนุญาตพลาดโฮสต์ไปหนึ่งรายการ ซึ่งแสดงว่าแซนด์บ็อกซ์กำลังทำหน้าที่ของมัน สำหรับการตั้งค่าเฉพาะเอเจนต์ ดู Apidog CLI ใน Claude Code หรือ Apidog CLI ใน Codex และเปลี่ยน -r cli,json เป็น -r junit ในไพป์ไลน์ CI แผนฟรีของ Apidog รองรับได้ถึง 4 ผู้ใช้
อยากเก็บ Codex ไว้บนโฮสต์ของคุณหรือไม่ คู่มือของเราเกี่ยวกับแซนด์บ็อกซ์ของ Codex ครอบคลุมเส้นทางนั้น และ CubeSandbox เป็นอีกทางเลือกในการแยกที่สร้างมาเพื่อเอเจนต์
คำถามที่พบบ่อย
Docker Sandboxes เป็นแค่คอนเทนเนอร์หรือไม่ ไม่ใช่ พวกมันคือ microVM ที่มีเคอร์เนลแยกต่อแซนด์บ็อกซ์ แต่ละแห่งรัน Docker Engine ของตัวเอง เอเจนต์จึงสร้างคอนเทนเนอร์ได้โดยไม่แตะ daemon ของโฮสต์คุณ
Docker Sandboxes ฟรีหรือไม่ sbx CLI และคอมพิวต์ในเครื่องฟรี รวมถึงใช้งานเชิงพาณิชย์ แซนด์บ็อกซ์บนคลาวด์เริ่มต้นที่ $0.07 ต่อชั่วโมง ค่าโมเดลแยกต่างหาก และการกำกับดูแลระดับองค์กรมีค่าใช้จ่ายเพิ่ม
ต้องใช้ Docker Desktop หรือไม่ ไม่ต้อง sbx CLI ติดตั้งแยกได้เองผ่าน Homebrew, WinGet หรือแพ็กเกจ Ubuntu ของ Docker
เอเจนต์มองเห็น API key ของฉันได้หรือไม่ ไม่เห็นสำหรับบริการที่ sbx จัดการ เช่น OpenAI, Anthropic และ GitHub พร็อกซีบนโฮสต์จะฉีดข้อมูลรับรองเหล่านั้น และค่าดิบไม่เคยเข้าไปใน VM สิ่งใดก็ตามที่คุณติดตั้งเองภายในแซนด์บ็อกซ์จะอยู่ที่นั่น
ทำไม Codex จึงรันโดยปิดการอนุมัติในแซนด์บ็อกซ์ sbx run codex จะเริ่ม codex --dangerously-bypass-approvals-and-sandbox โดยค่าเริ่มต้น เพราะ microVM คือขอบเขตความปลอดภัย คุณสามารถเปิดพรอมป์การอนุมัติกลับมาได้ภายในเซสชัน