

ในยุคดิจิทัลปัจจุบัน Web APIs (Application Programming Interfaces) ทำหน้าที่เป็นกระดูกสันหลังของฟังก์ชันการทำงานส่วนใหญ่ของเว็บ ทำให้ระบบต่างๆ สามารถสื่อสารกันได้อย่างราบรื่น อย่างไรก็ตาม เมื่อการพึ่งพา APIs เหล่านี้เพิ่มขึ้น ความต้องการมาตรการรักษาความปลอดภัยที่แข็งแกร่งก็เพิ่มขึ้นเช่นกัน ความปลอดภัยของ Web API หมายถึงกลยุทธ์ เทคโนโลยี และแนวทางปฏิบัติที่ออกแบบมาเพื่อปกป้อง APIs จากการถูกใช้ประโยชน์โดยบุคคลที่ไม่ได้รับอนุญาต มาเจาะลึกในขอบเขตของ ความปลอดภัยของ API โดยสรุปความสำคัญและแนวทางปฏิบัติที่ดีที่สุดเพื่อให้แน่ใจว่า APIs ของคุณยังคงได้รับการปกป้อง
คลิกปุ่ม Download ด้านล่างเพื่อสำรวจอาณาจักร API ที่ใหญ่ที่สุดในโลก
ความปลอดภัยของ Web API คืออะไร
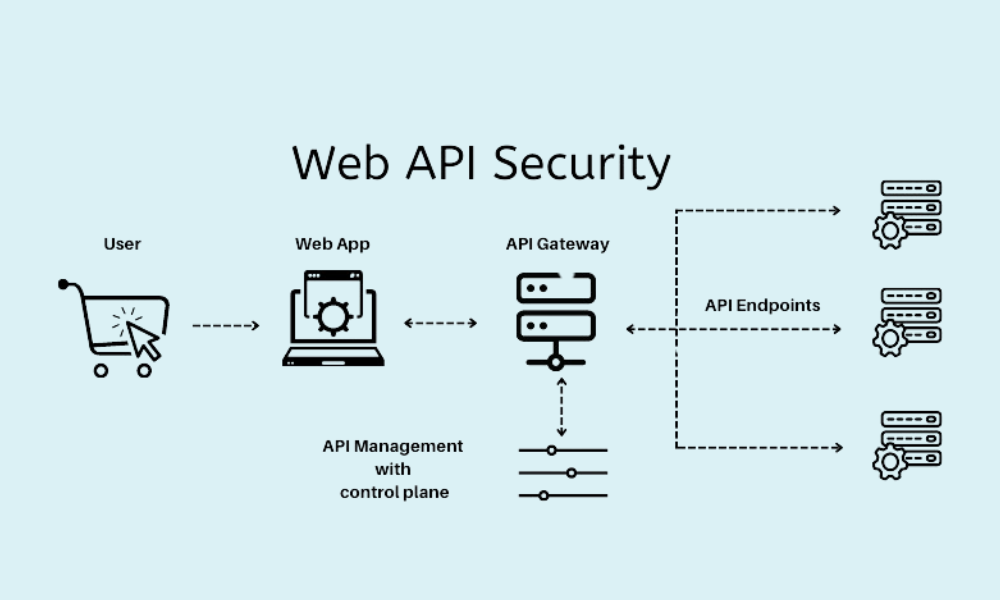
โดยพื้นฐานแล้ว ความปลอดภัยของ Web API คือการปกป้องความสมบูรณ์ ความลับ และความพร้อมใช้งานของ Web APIs ที่แอปพลิเคชันใช้ในการโต้ตอบ ซึ่งเกี่ยวข้องกับการป้องกันการโจมตี การละเมิดข้อมูล และการเข้าถึงโดยไม่ได้รับอนุญาต ซึ่งอาจประนีประนอมข้อมูลที่ละเอียดอ่อนหรือขัดขวางการให้บริการ เนื่องจากบทบาทสำคัญที่ APIs มีในระบบนิเวศอินเทอร์เน็ตสมัยใหม่ การรักษาความปลอดภัยจึงไม่ใช่แค่ข้อกำหนดทางเทคนิคเท่านั้น แต่เป็นสิ่งจำเป็นทางธุรกิจ
ความสำคัญของการรักษาความปลอดภัย Web APIs
การรักษาความปลอดภัย Web APIs ไม่ได้เป็นเพียงแนวทางปฏิบัติที่ดีที่สุดเท่านั้น แต่เป็นสิ่งจำเป็นในภูมิทัศน์ดิจิทัลที่เชื่อมต่อถึงกันในปัจจุบัน ในฐานะที่เป็นกาวที่เชื่อมโยงบริการเว็บต่างๆ เข้าด้วยกัน APIs หากปล่อยทิ้งไว้โดยไม่มีการป้องกัน อาจกลายเป็นเป้าหมายหลักสำหรับการโจมตีทางไซเบอร์ ซึ่งอาจนำไปสู่ผลที่ตามมาที่ร้ายแรง ไม่เพียงแต่สำหรับผู้ให้บริการเท่านั้น แต่ยังรวมถึงผู้ใช้ปลายทางที่พึ่งพาบริการดิจิทัลเหล่านี้ในชีวิตประจำวันด้วย ความสำคัญของการใช้มาตรการรักษาความปลอดภัยที่แข็งแกร่งสำหรับ Web APIs ไม่สามารถกล่าวเกินจริงได้ นี่คือเหตุผลสำคัญห้าประการว่าทำไมการรักษาความปลอดภัย Web APIs ของคุณจึงควรเป็นสิ่งสำคัญอันดับแรก:
- ปกป้องข้อมูลที่ละเอียดอ่อน: ทำให้มั่นใจได้ว่าข้อมูลส่วนบุคคล ข้อมูลทางการเงิน หรือข้อมูลที่เป็นความลับยังคงปลอดภัยจากการเข้าถึงโดยไม่ได้รับอนุญาต
- รักษาความสมบูรณ์ของบริการ: ทำให้ APIs ทำงานตามที่ตั้งใจไว้โดยไม่มีการรบกวนจากเอนทิตีที่เป็นอันตราย
- การปฏิบัติตามข้อกำหนดและภาระผูกพันทางกฎหมาย: ปฏิบัติตามกฎหมายคุ้มครองข้อมูลและความเป็นส่วนตัวเพื่อหลีกเลี่ยงผลกระทบทางกฎหมายและค่าปรับ
- ป้องกันการละเมิดข้อมูล: ลดความเสี่ยงของเหตุการณ์ที่อาจนำไปสู่ความสูญเสียทางการเงินและความเสียหายต่อชื่อเสียงอย่างมาก
- รับประกันความพร้อมใช้งานของบริการ: ป้องกันการโจมตี เช่น DDoS ซึ่งมีเป้าหมายเพื่อขัดขวางความพร้อมใช้งานของบริการสำหรับผู้ใช้
7 แนวทางปฏิบัติที่ดีที่สุดในการปกป้อง APIs ของคุณ
การปกป้อง APIs ของคุณก็เหมือนกับการสร้างป้อมปราการรอบสินทรัพย์ดิจิทัลของคุณ ต้องใช้กลยุทธ์ เครื่องมือ และแนวทางปฏิบัติร่วมกัน นี่คือแนวทางปฏิบัติที่ดีที่สุดบางประการในการเสริมสร้างความปลอดภัยของ API ของคุณ
ใช้กลไกการตรวจสอบสิทธิ์และการอนุญาต
ใช้การตรวจสอบสิทธิ์ที่แข็งแกร่ง
ตรวจสอบให้แน่ใจว่ามีเพียงผู้ใช้ที่ผ่านการตรวจสอบสิทธิ์เท่านั้นที่สามารถเข้าถึง API ของคุณ เทคนิคต่างๆ เช่น OAuth2, API keys และ JSON Web Tokens (JWT) มอบกรอบงานที่แข็งแกร่งสำหรับการตรวจสอบสิทธิ์คำขอ API ทำหน้าที่เป็นผู้ดูแลป้อมปราการดิจิทัลของคุณ
const jwt = require('jsonwebtoken');
const express = require('express');
const app = express();

// Secret key for JWT signing and encryption
const SECRET_KEY = 'your_secret_key_here';

// Middleware to validate JWT
const authenticateToken = (req, res, next) => {
  const authHeader = req.headers['authorization'];
  const token = authHeader && authHeader.split(' ')[1]; // Bearer TOKEN

  if (token == null) return res.sendStatus(401); // If no token, return unauthorized

  jwt.verify(token, SECRET_KEY, (err, user) => {
    if (err) return res.sendStatus(403); // If token is not valid, return forbidden
    req.user = user;
    next();
  });
};

app.get('/api/resource', authenticateToken, (req, res) => {
  // Resource access logic here
  res.json({ message: "Access granted to protected resource", user: req.user });
});

app.listen(3000, () => console.log('Server running on port 3000'));
การตรวจสอบการอนุญาต
เมื่อผู้ใช้ได้รับการตรวจสอบสิทธิ์แล้ว ให้พิจารณาว่าพวกเขาสามารถเข้าถึงทรัพยากรอะไรได้บ้าง นี่คือจุดที่การอนุญาตเข้ามามีบทบาท ใช้การควบคุมการเข้าถึงตามบทบาท (RBAC) หรือการควบคุมการเข้าถึงตามแอตทริบิวต์ (ABAC) เพื่อให้แน่ใจว่าผู้ใช้สามารถโต้ตอบกับทรัพยากรที่เหมาะสมกับสิทธิ์ของตนเท่านั้น
การส่งข้อมูลที่ปลอดภัย
ใช้ HTTPS
ใช้ HTTPS (Hypertext Transfer Protocol Secure) เสมอสำหรับการส่งข้อมูล ซึ่งทำให้มั่นใจได้ว่าข้อมูลระหว่างไคลเอนต์และเซิร์ฟเวอร์ได้รับการเข้ารหัส ทำให้ผู้แอบฟังยากขึ้นมากในการสกัดกั้นข้อมูลที่ละเอียดอ่อน
การรักษาความปลอดภัยข้อมูลระหว่างการส่งข้อมูลโดยใช้ HTTPS เป็นสิ่งสำคัญ สำหรับแอปพลิเคชัน Node.js การทำให้แน่ใจว่าเซิร์ฟเวอร์ของคุณรองรับ HTTPS อาจมีลักษณะดังนี้:
const https = require('https');
const fs = require('fs');

const options = {
  key: fs.readFileSync('path/to/your/private.key'),
  cert: fs.readFileSync('path/to/your/certificate.crt')
};

https.createServer(options, (req, res) => {
  res.writeHead(200);
  res.end('Hello Secure World!\n');
}).listen(443);
ตรวจสอบความถูกต้องของอินพุตเพื่อป้องกันการโจมตีแบบ Injection
ตรวจสอบความถูกต้องของข้อมูลอินพุตทั้งหมดเพื่อให้แน่ใจว่าเป็นไปตามรูปแบบที่คาดไว้ ซึ่งช่วยป้องกันการโจมตีแบบ SQL injection, command injection และการโจมตีแบบ injection อื่นๆ ซึ่งใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยเพื่อเรียกใช้โค้ดที่เป็นอันตราย
ใช้ Rate Limiting และ Throttling
Rate limiting ควบคุมจำนวนคำขอที่ผู้ใช้สามารถส่งไปยัง API ของคุณได้ภายในระยะเวลาหนึ่ง ในทางกลับกัน Throttling จะจำกัดจำนวนการเรียก API เพื่อป้องกันการใช้งานมากเกินไป แนวทางปฏิบัติทั้งสองช่วยลดการโจมตี DDoS (Distributed Denial of Service) และทำให้มั่นใจได้ว่า API ของคุณยังคงพร้อมใช้งานสำหรับผู้ใช้
จัดการข้อมูลที่ละเอียดอ่อนอย่างระมัดระวัง
เข้ารหัสข้อมูลที่ละเอียดอ่อน
เมื่อจัดเก็บข้อมูลที่ละเอียดอ่อน การเข้ารหัสเป็นสิ่งสำคัญ ไม่ว่าจะเป็นรหัสผ่าน ข้อมูลส่วนบุคคล หรือข้อมูลทางการเงิน การเข้ารหัสทำให้มั่นใจได้ว่าแม้ว่าจะมีการเข้าถึงข้อมูล ข้อมูลนั้นจะยังคงอ่านไม่ได้หากไม่มีคีย์ถอดรหัส
การเข้ารหัสข้อมูลที่ละเอียดอ่อนสามารถจัดการได้หลายวิธี นี่คือตัวอย่างโดยใช้โมดูล crypto ใน Node.js สำหรับการเข้ารหัส AES:
const crypto = require('crypto');

const algorithm = 'aes-256-cbc';
const password = 'password'; // Use a secure password and environment variable in production
const key = crypto.scryptSync(password, 'salt', 32);
const iv = crypto.randomBytes(16);

function encrypt(text) {
  let cipher = crypto.createCipheriv(algorithm, key, iv);
  let encrypted = cipher.update(text, 'utf8', 'hex');
  encrypted += cipher.final('hex');
  return { iv: iv.toString('hex'), encryptedData: encrypted };
}
ใช้ Tokenization
Tokenization แทนที่องค์ประกอบข้อมูลที่ละเอียดอ่อนด้วยสิ่งที่เทียบเท่าที่ไม่ละเอียดอ่อน ซึ่งเรียกว่าโทเค็น ซึ่งไม่มีมูลค่าที่สามารถนำไปใช้ประโยชน์ได้ สิ่งนี้มีประโยชน์อย่างยิ่งสำหรับการปกป้องข้อมูลการชำระเงินและข้อมูลที่ละเอียดอ่อนอื่นๆ
การตรวจสอบความปลอดภัยและการทดสอบการเจาะระบบเป็นประจำ
การดำเนินการตรวจสอบความปลอดภัยและการทดสอบการเจาะระบบเป็นประจำก็เหมือนกับการตรวจสุขภาพ API ของคุณเป็นประจำ การใช้ประโยชน์จาก เครื่องมือสำหรับการทดสอบช่องโหว่ API ที่เชื่อถือได้สามารถช่วยระบุช่องโหว่ก่อนที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่เหล่านั้น ทำให้คุณสามารถเสริมสร้างการป้องกันของคุณได้ตามนั้น
ตรวจสอบและบันทึกกิจกรรม API
จับตาดูกิจกรรม API ของคุณอย่างใกล้ชิดโดยการบันทึกและตรวจสอบคำขอและการตอบสนอง สิ่งนี้ไม่เพียงแต่ช่วยในการแก้ไขปัญหาเท่านั้น แต่ยังช่วยในการตรวจจับและตอบสนองต่อภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้นแบบเรียลไทม์
ติดตามข่าวสารล่าสุดเกี่ยวกับแนวทางปฏิบัติในการรักษาความปลอดภัย
ภูมิทัศน์ดิจิทัลมีการพัฒนาอยู่ตลอดเวลา เช่นเดียวกับภัยคุกคาม การรับทราบข้อมูลเกี่ยวกับแนวโน้ม ช่องโหว่ และมาตรการป้องกันด้านความปลอดภัยล่าสุดเป็นสิ่งสำคัญสำหรับการรักษาความปลอดภัย API ที่แข็งแกร่ง
ใช้ Apidog เพื่อให้มั่นใจในความปลอดภัยของ Web API
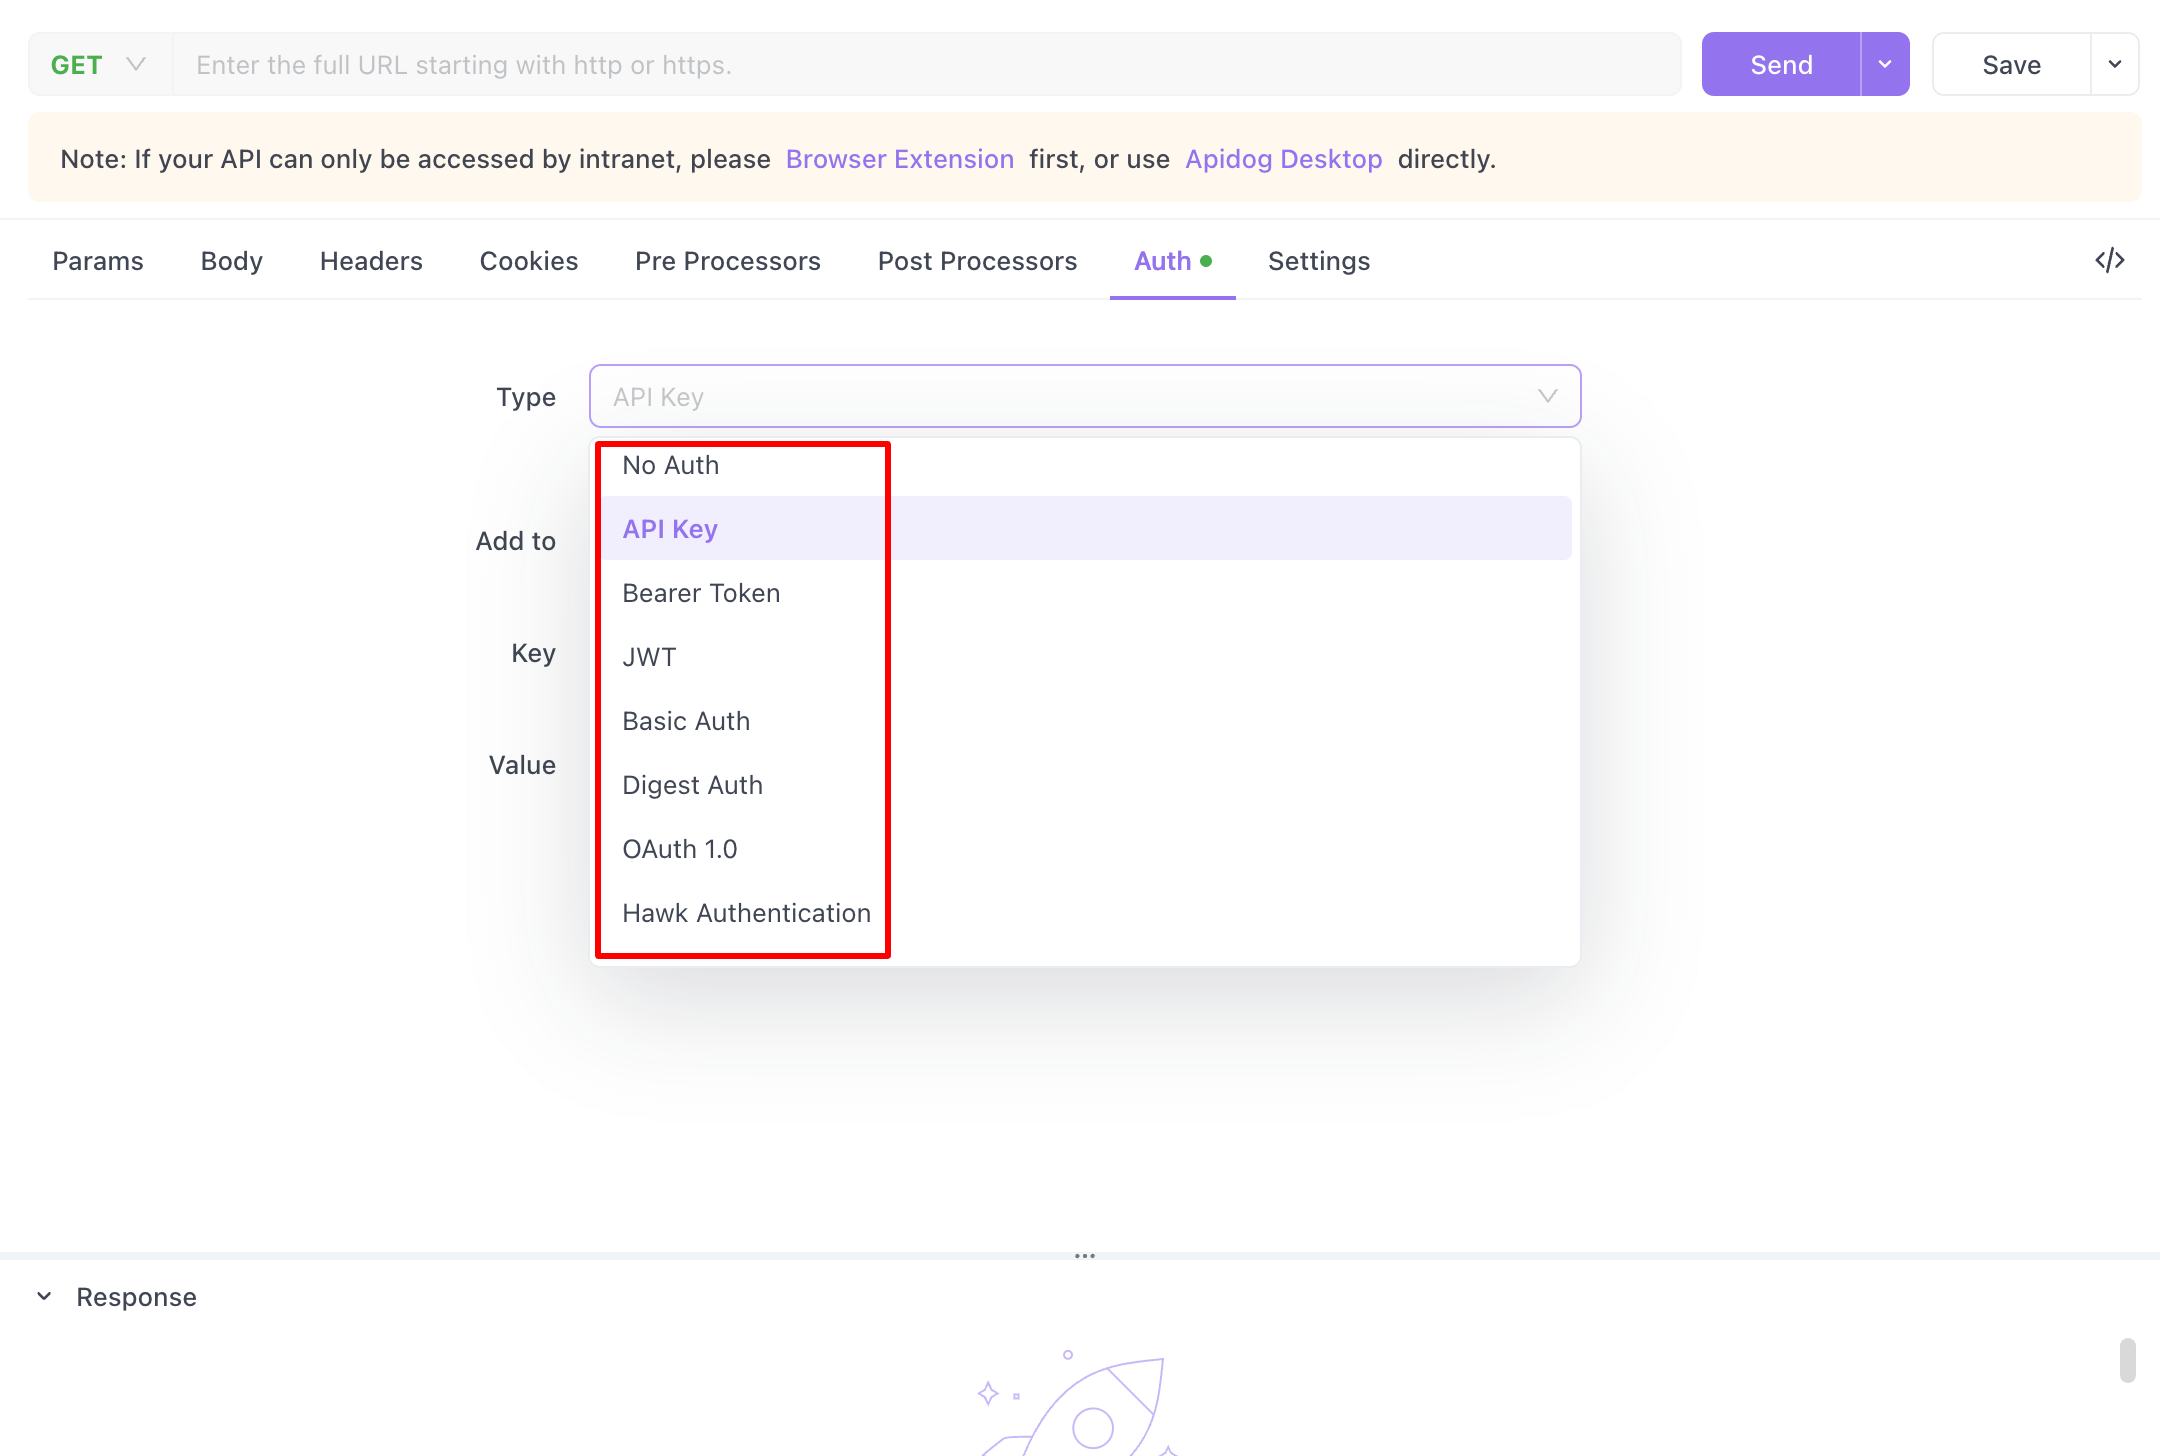
Apidog เป็นเครื่องมืออันทรงพลังสำหรับความปลอดภัยของ Web API โดยนำเสนอวิธีการตรวจสอบสิทธิ์ที่หลากหลายเพื่อตอบสนองความต้องการด้านความปลอดภัยที่หลากหลาย รองรับ Bearer Token สำหรับการตรวจสอบสิทธิ์แบบไร้สถานะ, Basic Auth สำหรับการใช้งานที่ง่ายและรวดเร็ว และ Digest Auth เพื่อความปลอดภัยที่เพิ่มขึ้นโดยการแฮชข้อมูลประจำตัวของผู้ใช้ สำหรับข้อกำหนดการเข้าถึงที่ซับซ้อนมากขึ้น Apidog ให้บริการ OAuth 1.0 พร้อมกับการตรวจสอบสิทธิ์ Hawk สำหรับการตรวจสอบสิทธิ์ HTTP ที่ปลอดภัยโดยไม่ต้องแจกจ่ายข้อมูลประจำตัว นอกจากนี้ยังอำนวยความสะดวกในการลงนาม AWS สำหรับคำขอที่ปลอดภัยไปยังบริการ AWS, การตรวจสอบสิทธิ์ NTLM สำหรับการตรวจสอบสิทธิ์โดเมนบน Windows และ Akamai EdgeGrid สำหรับการเรียก API ที่ปลอดภัยไปยังแพลตฟอร์มของ Akamai การใช้ประโยชน์จาก Apidog ช่วยให้นักพัฒนาสามารถรักษาความปลอดภัย APIs ได้อย่างมีประสิทธิภาพ ทำให้มั่นใจได้ถึงการปกป้องข้อมูลและการปฏิบัติตามมาตรฐานการตรวจสอบสิทธิ์ต่างๆ
บทสรุป
โดยสรุป ความปลอดภัยของ Web API เป็นส่วนประกอบที่สำคัญของการพัฒนาเว็บสมัยใหม่ ซึ่งคล้ายกับโล่และเกราะในคลังแสงของอัศวิน ด้วยการใช้แนวทางปฏิบัติที่ดีที่สุดเหล่านี้ นักพัฒนาและองค์กรต่างๆ สามารถลดความเสี่ยงต่อการโจมตีได้อย่างมาก ทำให้มั่นใจได้ว่า APIs ของพวกเขา—และผู้ใช้ที่พึ่งพา APIs เหล่านั้น—ยังคงปลอดภัย โปรดจำไว้ว่า ในขอบเขตของความปลอดภัยทางดิจิทัล การเฝ้าระวังและมาตรการเชิงรุกคือพันธมิตรที่ดีที่สุดของคุณ
แนวทางปฏิบัติที่ดีที่สุดบางประการสำหรับความปลอดภัยของ Web API คืออะไร
แนวทางปฏิบัติหลัก ได้แก่ การใช้กลไกการตรวจสอบสิทธิ์และการอนุญาต การรักษาความปลอดภัยการส่งข้อมูลด้วย HTTPS การตรวจสอบความถูกต้องของอินพุตเพื่อป้องกันการโจมตีแบบ injection การใช้ rate limiting และ throttling การจัดการข้อมูลที่ละเอียดอ่อนอย่างระมัดระวัง การดำเนินการตรวจสอบความปลอดภัย และการตรวจสอบกิจกรรม API
JWT ทำงานอย่างไรใน Apidog
ใน Apidog JWT มอบวิธีที่ปลอดภัยและมีประสิทธิภาพในการจัดการการตรวจสอบสิทธิ์และการอนุญาตของผู้ใช้ โดยสร้างโทเค็นโดยอัตโนมัติเมื่อเข้าสู่ระบบและผสานรวมเข้ากับคำขอ API อย่างราบรื่นเพื่อความปลอดภัยที่แข็งแกร่ง
ฉันจะทำให้แน่ใจได้อย่างไรว่าการส่งข้อมูล API ของฉันปลอดภัย
ใช้ HTTPS เสมอเพื่อเข้ารหัสข้อมูลระหว่างการส่งข้อมูล ทำให้มั่นใจได้ว่าข้อมูลที่แลกเปลี่ยนระหว่างไคลเอนต์และเซิร์ฟเวอร์ได้รับการปกป้องจากการดักฟัง
Rate limiting คืออะไรและทำไมจึงสำคัญ
Rate limiting จำกัดจำนวนคำขอ API ที่ผู้ใช้สามารถส่งได้ภายในระยะเวลาที่กำหนด ซึ่งมีความสำคัญอย่างยิ่งในการป้องกันการใช้งานในทางที่ผิดและลดการโจมตี DDoS
ความแตกต่างระหว่างการเข้ารหัสและการทำ tokenization คืออะไร
การเข้ารหัสจะแปลงข้อมูลให้อยู่ในรูปแบบที่เข้ารหัสเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต ในขณะที่การทำ tokenization จะแทนที่ข้อมูลที่ละเอียดอ่อนด้วยโทเค็นที่ไม่ละเอียดอ่อนซึ่งไม่มีมูลค่าที่สามารถนำไปใช้ประโยชน์ได้ ซึ่งเป็นชั้นความปลอดภัยเพิ่มเติม
ควรดำเนินการตรวจสอบความปลอดภัยและการทดสอบการเจาะระบบบ่อยเพียงใด
เป็นประจำ อย่างน้อยปีละครั้ง หรือหลังจากมีการเปลี่ยนแปลง API หรือสภาพแวดล้อมอย่างมีนัยสำคัญ เพื่อระบุและลดช่องโหว่ที่อาจเกิดขึ้น
ทำไมการตรวจสอบกิจกรรม API จึงสำคัญ
A9: การตรวจสอบช่วยในการตรวจจับรูปแบบที่ผิดปกติหรือภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้นแบบเรียลไทม์ ทำให้สามารถตอบสนองได้อย่างรวดเร็วเพื่อปกป้อง API
ฉันจะติดตามข่าวสารล่าสุดเกี่ยวกับแนวทางปฏิบัติในการรักษาความปลอดภัย Web API ได้อย่างไร
ติดตามแหล่งข่าวความปลอดภัยทางไซเบอร์ที่มีชื่อเสียง เข้าร่วมฟอรัมด้านความปลอดภัย และเข้าร่วมการประชุมหรือสัมมนาผ่านเว็บที่เกี่ยวข้องเพื่อรับทราบข้อมูลเกี่ยวกับแนวโน้มและแนวทางปฏิบัติที่ดีที่สุดล่าสุด


