
คีย์ API ของ Grok คือข้อมูลรับรองที่ xAI ออกให้จากคอนโซลสำหรับนักพัฒนา เพื่อให้โค้ดของคุณสามารถเรียกใช้โมเดล Grok ผ่าน HTTPS ได้ คุณสร้างมันเพียงครั้งเดียว ส่งเป็น Bearer token ในทุกคำขอ และ xAI จะเรียกเก็บเงินจากโทเค็นที่คุณใช้จากเครดิตแบบเติมเงินของทีมคุณ หากแนวคิดนี้ยังใหม่ API Key คืออะไร จะครอบคลุมข้อมูลพื้นฐาน คู่มือนี้สำหรับนักพัฒนาที่ต้องการให้คีย์ใช้งานได้ทันที
ลำดับขั้นตอนมีดังนี้: สร้างคีย์ที่ console.x.ai, ส่งคำขอหนึ่งครั้งด้วย curl และอีกครั้งด้วย Python จากนั้นย้ายคีย์ไปยัง Apidog เพื่อให้คุณสามารถจัดเก็บได้อย่างปลอดภัย ส่งคำขอโดยไม่ต้องวางลงในเชลล์ และเปลี่ยนคำขอแรกนั้นให้เป็นการทดสอบที่บันทึกไว้ โมเดลเรือธงปัจจุบันคือ grok-4.6 และทุกตัวอย่างด้านล่างนี้ใช้โมเดลนี้
ปุ่ม
สิ่งที่คุณต้องมีก่อนเริ่มต้น
- บัญชี xAI สมัครได้ที่ console.x.ai
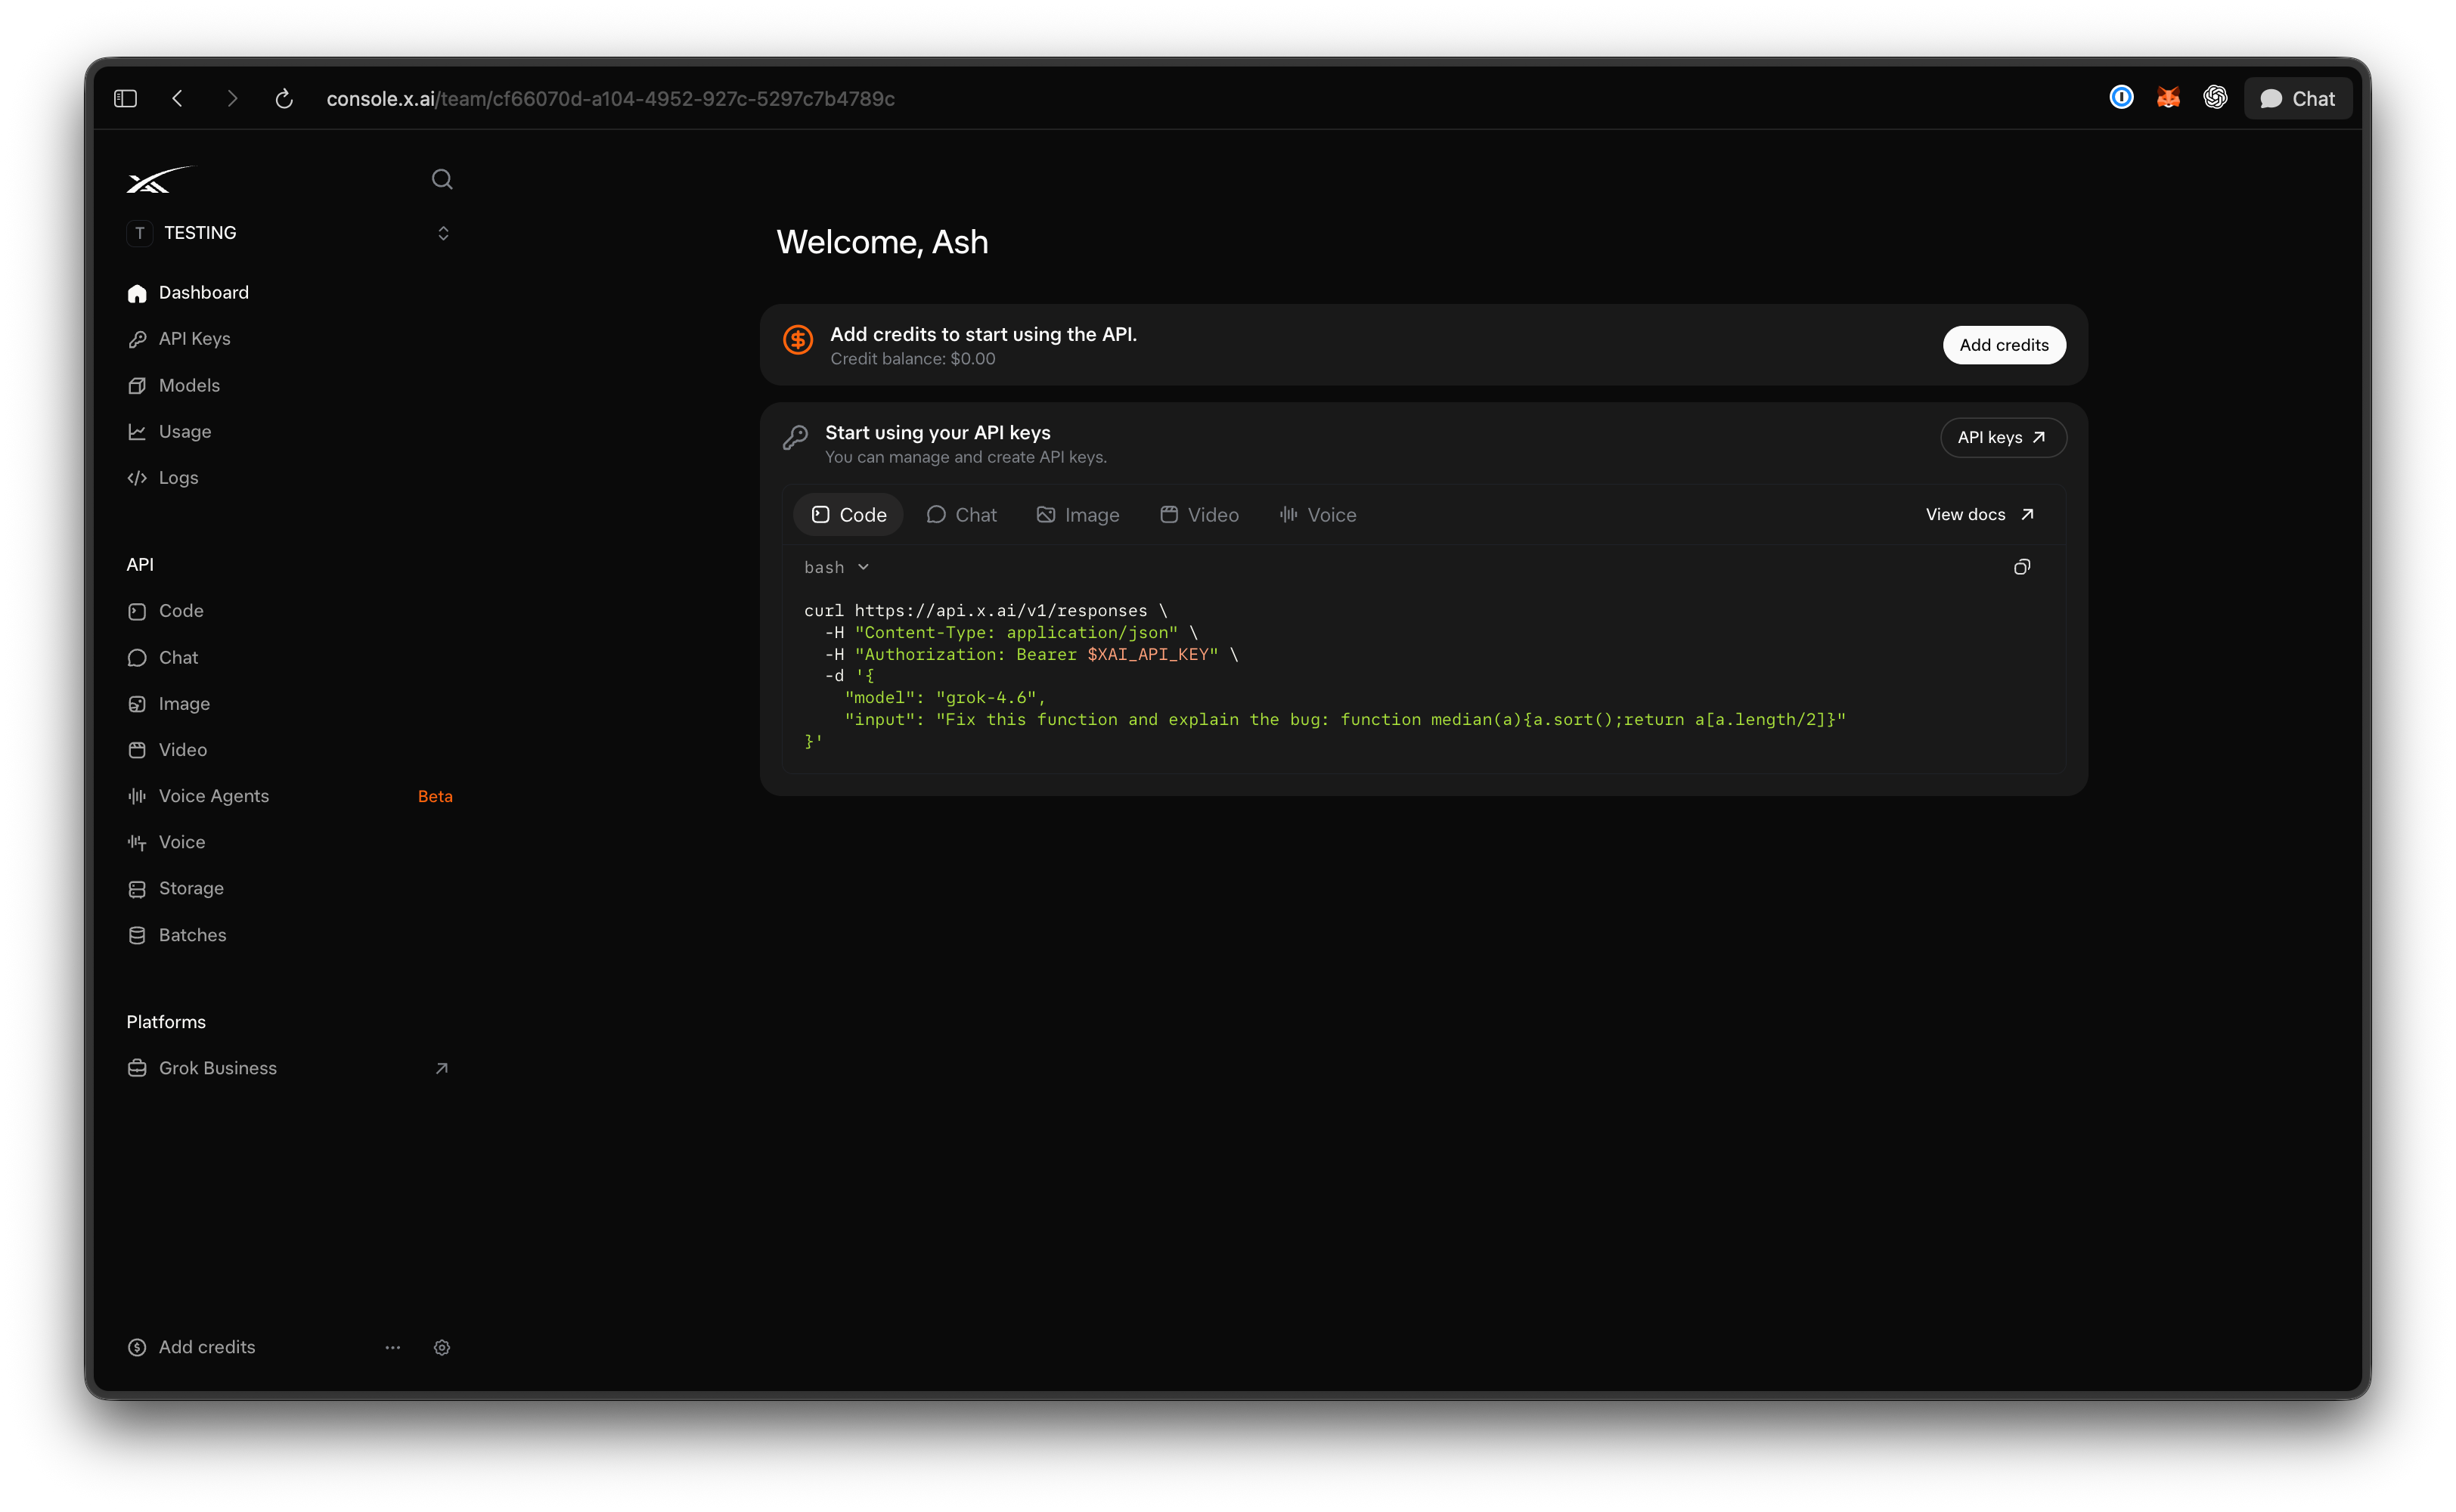
- เครดิตในบัญชี คอนโซลทำงานบนเครดิตแบบเติมเงิน และ คู่มือเริ่มต้นใช้งานฉบับย่อ อย่างเป็นทางการแนะนำให้คุณเติมเครดิตทันทีหลังสมัครใช้งาน หากยอดคงเหลือเป็นศูนย์ คำขอจะถูกปฏิเสธ
- curl (มาพร้อมกับ macOS และ Linux distro ส่วนใหญ่) และ Python 3.9 หรือใหม่กว่า พร้อม
pip - Apidog หากคุณต้องการจัดเก็บ ทดสอบ และแบ่งปันคำขอ แผนฟรีรองรับผู้ใช้ 4 คน ซึ่งเพียงพอสำหรับทีมขนาดเล็ก ดาวน์โหลด Apidog ก่อนขั้นตอนที่ 4
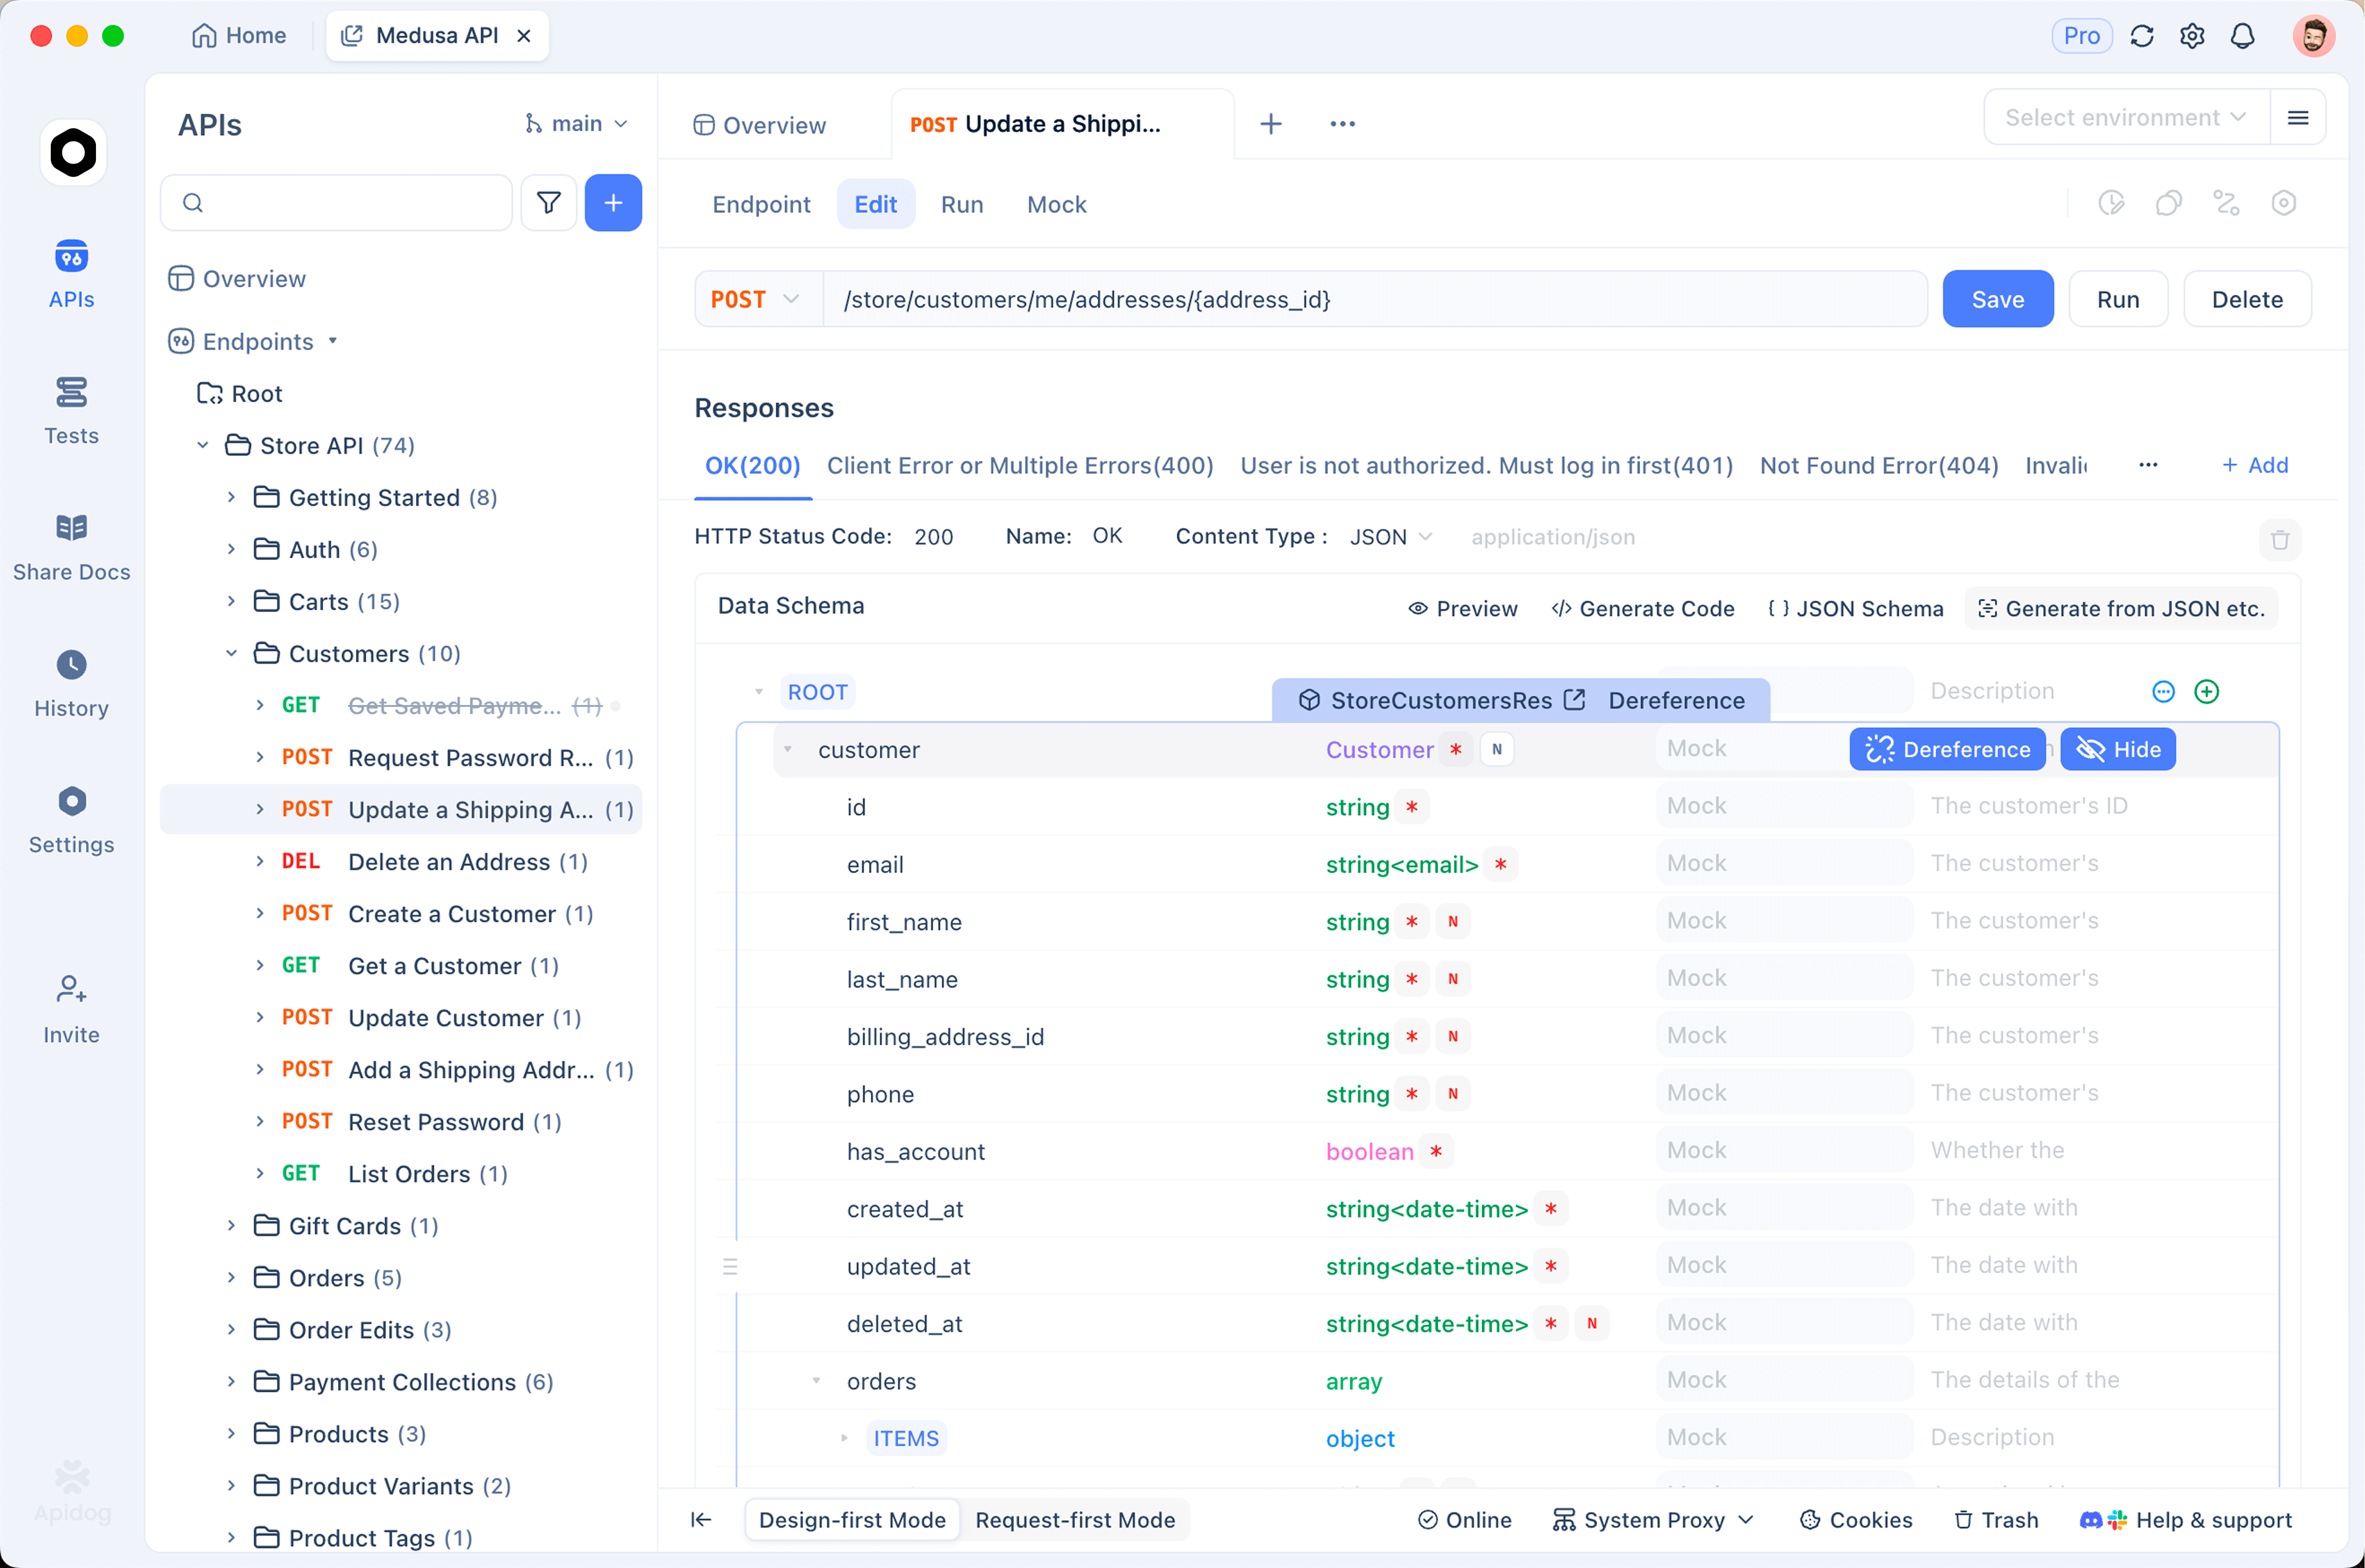
ขั้นตอนที่ 1: สร้างคีย์บนคอนโซล xAI
- ลงชื่อเข้าใช้และเปิด Billing (การเรียกเก็บเงิน) ใต้ API spend management (การจัดการค่าใช้จ่าย API) ซื้อเครดิตด้วยบัตร (เข้าบัญชีทันที) หรือโอนเงินผ่านธนาคาร (สองถึงสามวันทำการ ตามเอกสารการเรียกเก็บเงิน)
- เปิดหน้า API Keys (คีย์ API) คู่มือเริ่มต้นใช้งานฉบับย่อจะเชื่อมโยงไปที่
console.x.ai/team/default/api-keysส่วนteamมีความสำคัญ: คีย์เป็นของทีม ไม่ใช่การเข้าสู่ระบบส่วนตัวของคุณ - คลิก Create API key (สร้างคีย์ API) และตั้งชื่อที่คุณจะจำได้ในอีกหกเดือนข้างหน้า "apidog-local-dev" ดีกว่า "key1"
- คัดลอกคีย์ทันทีที่สร้างขึ้น ถือว่านี่เป็นครั้งเดียวที่คุณจะเห็นค่าเต็ม
- จัดเก็บเป็นตัวแปรสภาพแวดล้อมแทนที่จะอยู่ในโค้ด:
export XAI_API_KEY="paste-your-key-here"
XAI_API_KEY คือชื่อตัวแปรที่เอกสารทางการใช้ ดังนั้น SDK ของ xAI เองและการรวมระบบส่วนใหญ่จากชุมชนจะรับค่านี้โดยไม่ต้องกำหนดค่าเพิ่มเติม
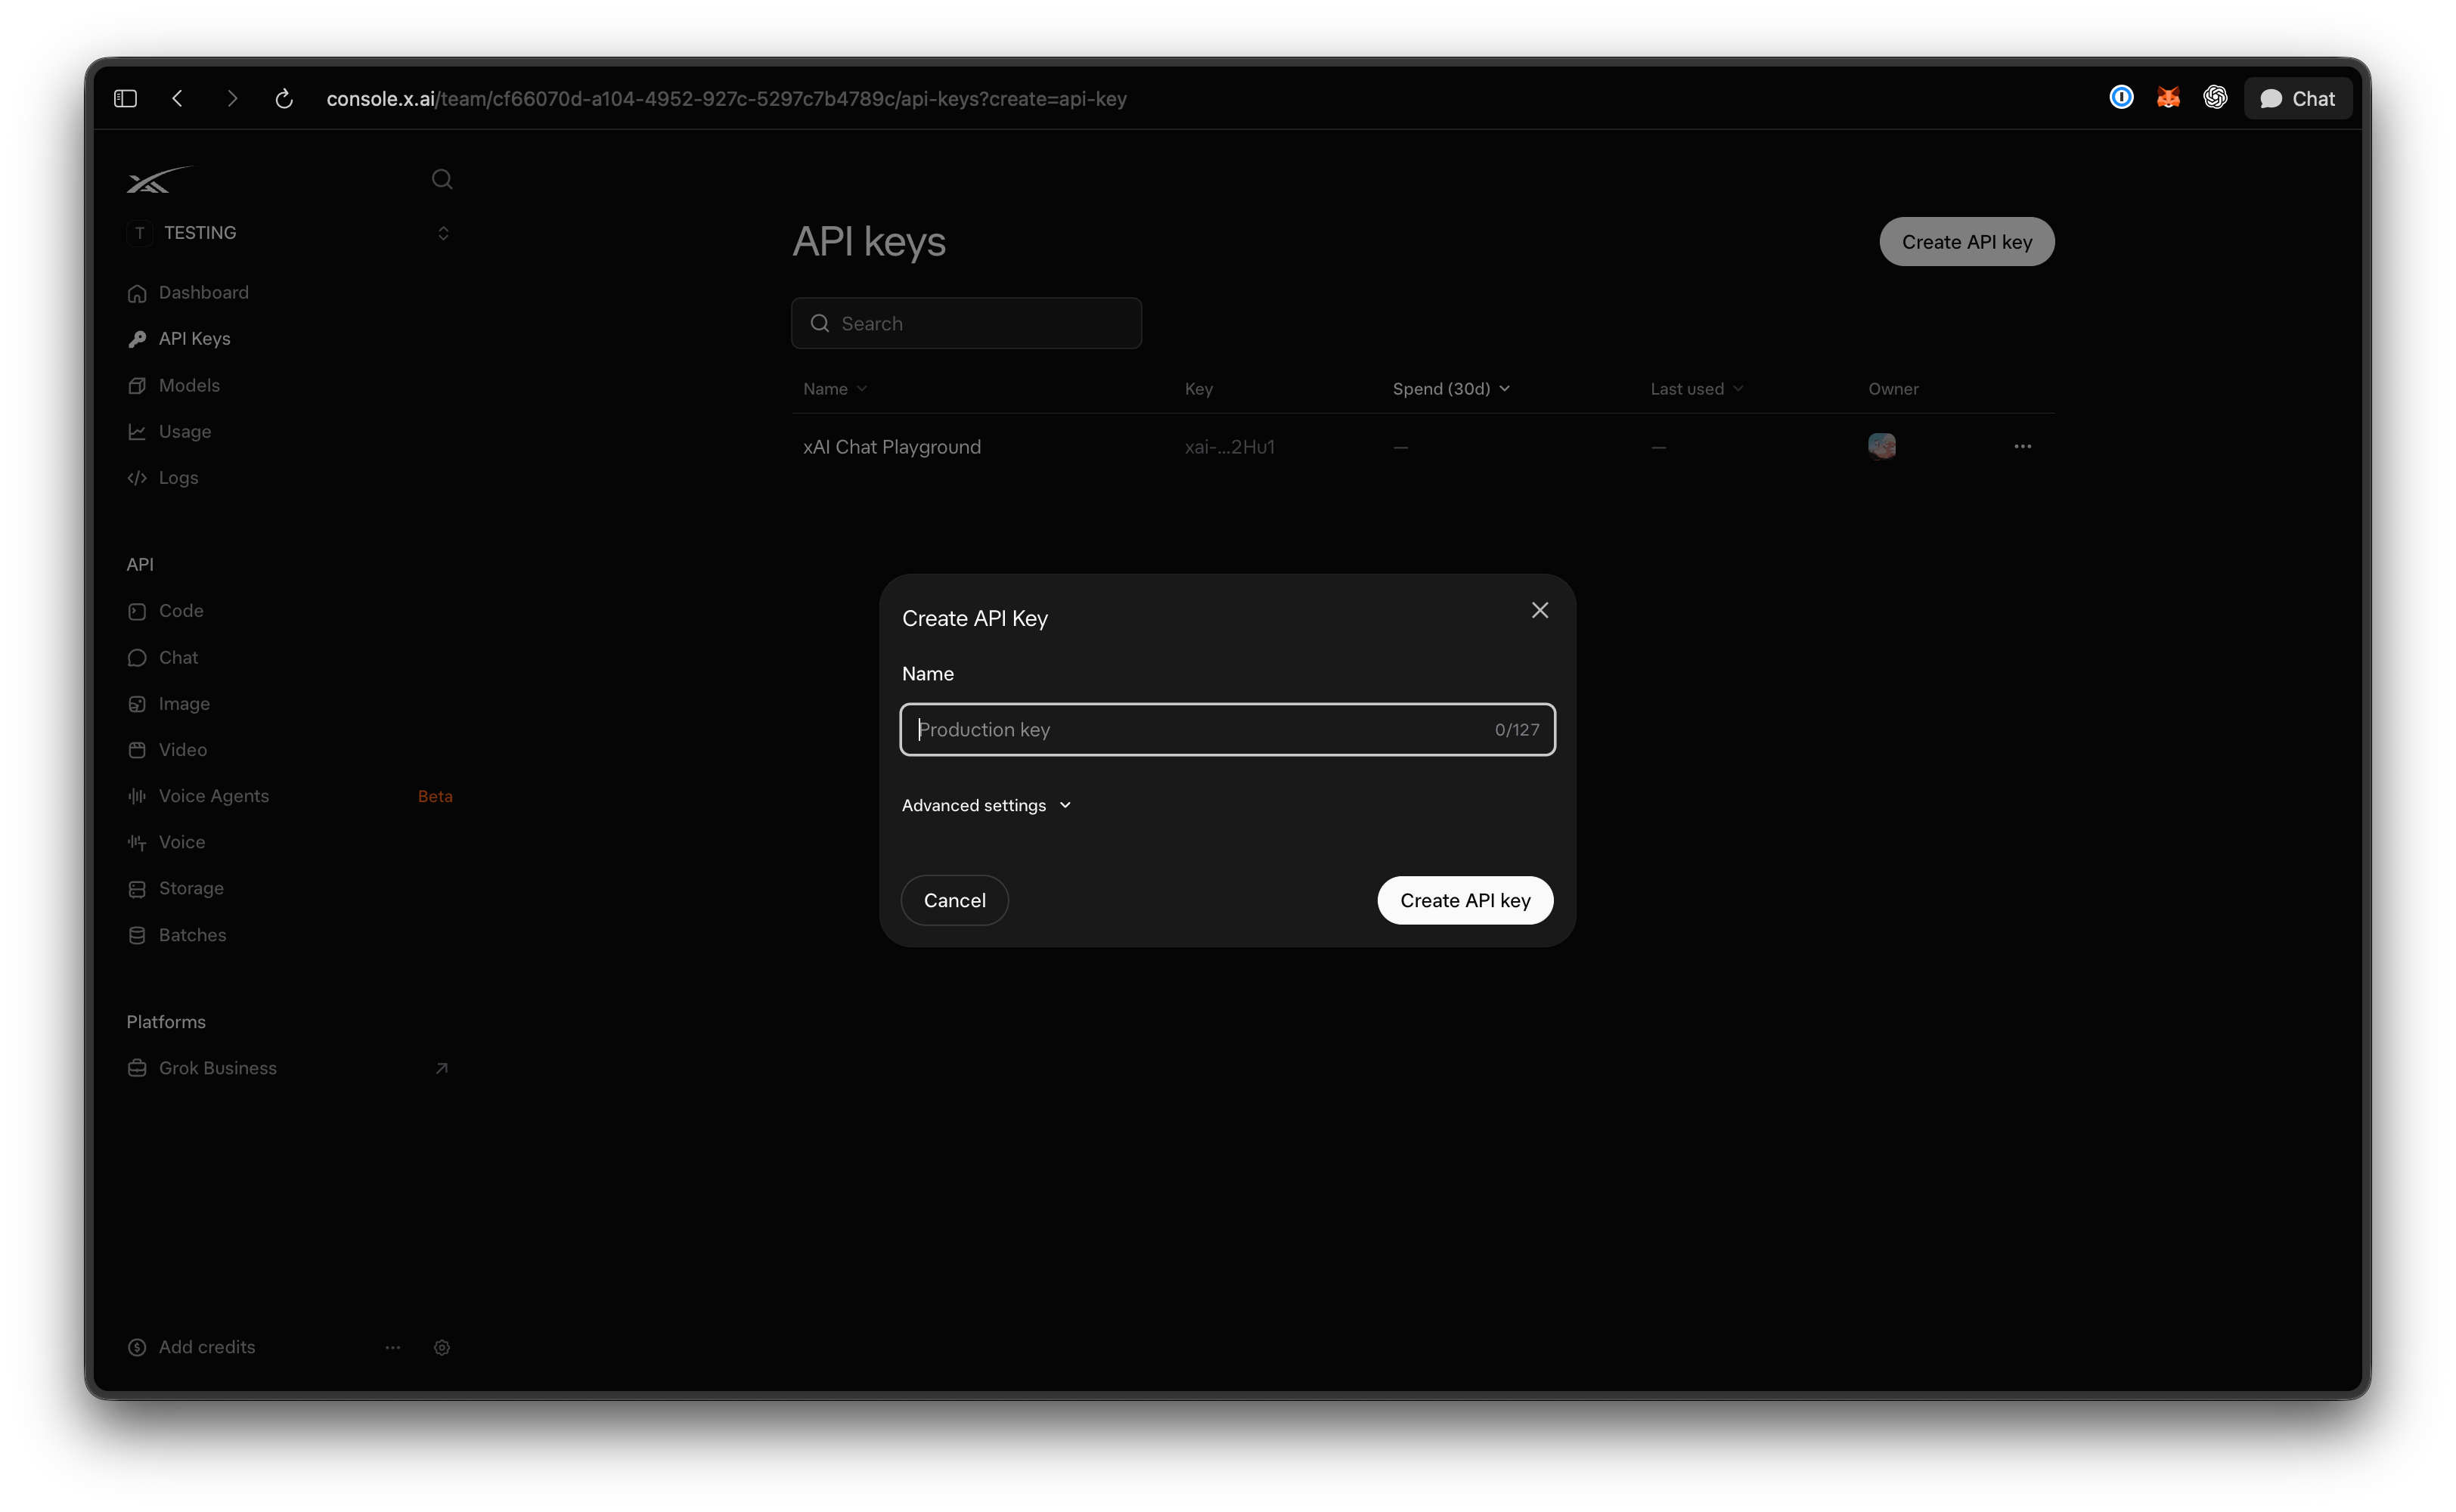
การมีคีย์หนึ่งคีย์ต่อหนึ่งสภาพแวดล้อมเป็นนิสัยที่ดี การแยกคีย์สำหรับการพัฒนาในเครื่อง, CI และการผลิต หมายความว่าคีย์ที่รั่วไหลจากแล็ปท็อปสามารถลบได้โดยไม่ส่งผลกระทบต่อสิ่งอื่นใด
ขั้นตอนที่ 2: ส่งคำขอแรกของคุณด้วย curl
endpoint หลักสำหรับข้อความของ xAI คือ POST https://api.x.ai/v1/responses ส่งคีย์ใน Authorization header, JSON ใน body และ model id ในฟิลด์ model:
curl https://api.x.ai/v1/responses \
  -H "Authorization: Bearer $XAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "grok-4.6",
    "instructions": "You are a senior backend engineer. Answer in three sentences.",
    "input": "My API returns 429 to a client that retries instantly. What should the client change?"
  }'
การตอบกลับที่สำเร็จจะเป็น JSON ที่มีอาร์เรย์ output ข้อความจะอยู่ที่ output[].content[].text โดยมี "type": "output_text" และออบเจกต์ usage จะรายงาน input_tokens, output_tokens และ total_tokens รวมถึงรายละเอียดสำหรับโทเค็นการให้เหตุผลและโทเค็นที่ถูกแคช ตัวเลขการใช้งานเหล่านี้คือสิ่งที่คุณจะถูกเรียกเก็บเงิน ดังนั้นควรบันทึกไว้ตั้งแต่วันแรก
สองรายละเอียดที่ควรรู้:
instructionsคือ system prompt คุณยังสามารถส่งinputเป็นอาร์เรย์ของข้อความ{role, content}ได้ หากคุณต้องการรูปแบบการแชท- หากคุณมีโค้ดสไตล์ OpenAI อยู่แล้ว
POST https://api.x.ai/v1/chat/completionsยังคงใช้งานได้กับคีย์และ model id เดียวกัน xAI ระบุว่าเป็น legacy endpoint และจะปล่อยคุณสมบัติใหม่ไปยัง Responses ก่อน ดังนั้นควรเริ่มต้นโปรเจกต์ใหม่บน/v1/responses
สำหรับวิธีใช้ Grok 4.6 API รวมถึงการสตรีม, การเรียกใช้เครื่องมือ และการป้อนข้อมูลรูปภาพบน endpoint เดียวกันนี้
ขั้นตอนที่ 3: การเรียกใช้แบบเดียวกันจาก Python
REST API ของ xAI เข้ากันได้กับ OpenAI SDK ดังนั้นคุณไม่จำเป็นต้องมีไลบรารีไคลเอ็นต์ใหม่ ชี้ base_url ไปที่ xAI และอ่านคีย์จากสภาพแวดล้อม:
import os
from openai import OpenAI

client = OpenAI(
    api_key=os.environ["XAI_API_KEY"],
    base_url="https://api.x.ai/v1",
)

response = client.responses.create(
    model="grok-4.6",
    instructions="You are a senior backend engineer. Answer in three sentences.",
    input="My API returns 429 to a client that retries instantly. What should the client change?",
)

print(response.output_text)
print(response.usage.input_tokens, response.usage.output_tokens)
ติดตั้ง SDK ด้วย pip install openai การอ่าน os.environ["XAI_API_KEY"] จะแสดง KeyError ที่ชัดเจนหากตัวแปรหายไป ซึ่งดีกว่าการส่ง Bearer header ที่ว่างเปล่าและการดีบั๊กข้อผิดพลาด 401
xAI ยังเผยแพร่ Python SDK ดั้งเดิม (xai-sdk) พร้อมการขนส่งแบบ gRPC และคุณสมบัติเพิ่มเติม เช่น Collections และ Voice API สำหรับการเรียกใช้ครั้งแรก ไคลเอ็นต์ OpenAI เป็นเส้นทางที่สั้นกว่า
ขั้นตอนที่ 4: จัดเก็บและทดสอบคีย์ใน Apidog
การวางคีย์ลงในเทอร์มินัลใช้งานได้เพียงครั้งเดียว การแชร์คำขอกับเพื่อนร่วมทีม การเรียกใช้ซ้ำหลังจากการอัปเดตโมเดล หรือการนำไปใช้ใน CI คือสิ่งที่ไคลเอ็นต์ API มีบทบาทสำคัญ นี่คือขั้นตอนใน Apidog
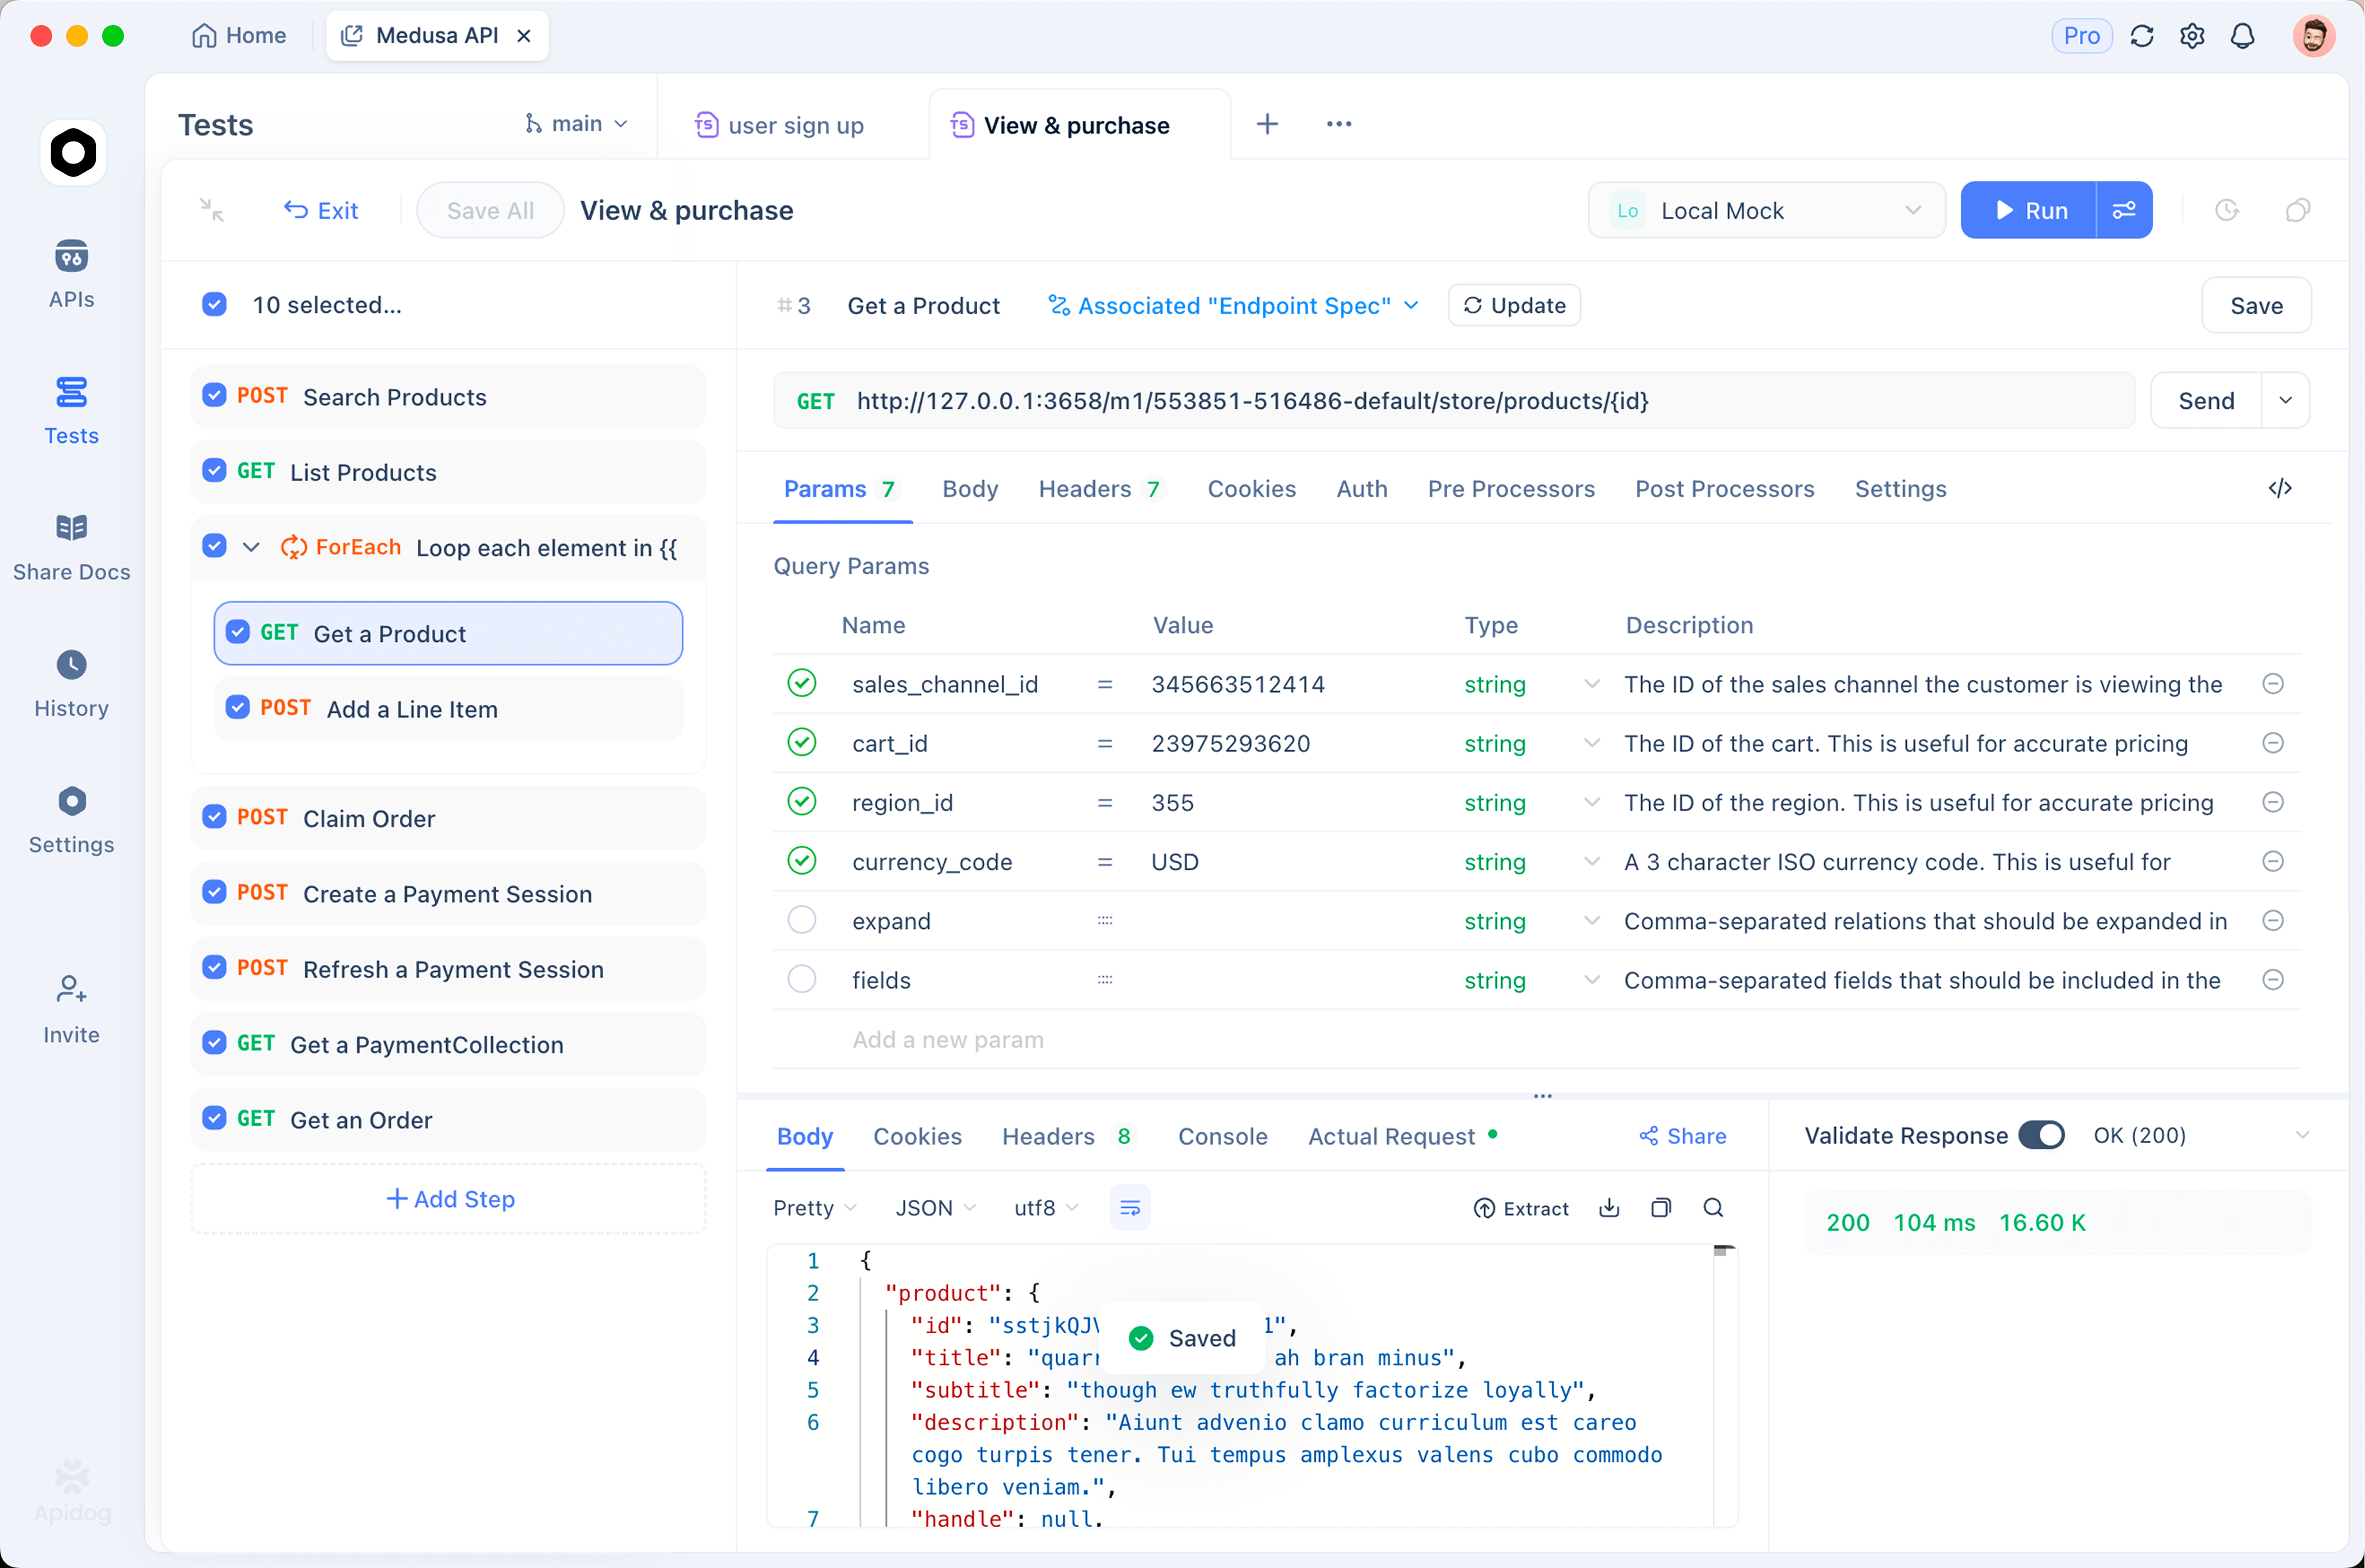
จัดเก็บคีย์เป็นค่าภายใน (local value) เปิด Environments (สภาพแวดล้อม), สร้างชื่อว่า “xAI” และเพิ่มตัวแปรสองตัว: baseUrl ด้วยค่าที่แชร์ https://api.x.ai/v1 และ XAI_API_KEY โดยมีค่าตัวยึดตำแหน่งเป็นค่าที่แชร์ และคีย์จริงของคุณอยู่ในค่าภายใน (local value) ค่าที่แชร์จะซิงค์กับเพื่อนร่วมทีม; ค่าภายในจะยังคงอยู่ในแคชของไคลเอ็นต์บนเครื่องของคุณและไม่เคยเข้าถึงเซิร์ฟเวอร์ของ Apidog ชื่อตัวแปรมาพร้อมกับโปรเจกต์ แต่ความลับไม่ได้มาด้วย สภาพแวดล้อมและตัวแปรลับของ Apidog ครอบคลุมการแบ่งแยกระหว่างค่าที่แชร์กับค่าภายในอย่างละเอียด รวมถึงวิธีที่ CI แทรกคีย์ของตนเอง
ส่งคำขอแรก สร้าง endpoint ใหม่: POST {{baseUrl}}/responses บนแท็บ Auth (การอนุญาต) เลือก Bearer Token และป้อน {{XAI_API_KEY}} วาง JSON body จากขั้นตอนที่ 2 เลือกสภาพแวดล้อม xAI แล้วกด Send (ส่ง) แผงการตอบกลับจะแสดงสถานะ, เวลา และ body ที่แยกวิเคราะห์แล้ว เพื่อให้คุณสามารถคลิกเข้าไปดู output และ usage แทนการอ่าน JSON ดิบ
บันทึกเป็นชุดทดสอบ ใน Post Processors (หลังการประมวลผล) เพิ่มขั้นตอน Assert (ยืนยัน): รหัสสถานะเท่ากับ 200 และตรวจสอบ JSONPath ว่า $.model เท่ากับ grok-4.6 เพิ่มการยืนยันที่สองว่า $.usage.output_tokens มากกว่า 0 บันทึก endpoint, เปิด Tests (การทดสอบ), สร้างสถานการณ์ทดสอบ และนำเข้า endpoint เข้าไปในนั้น หลังจากนั้น การคลิกเพียงครั้งเดียวจะเรียกใช้คำขอซ้ำ และแจ้งให้คุณทราบว่าคีย์, model id และรูปแบบการตอบกลับยังคงใช้งานได้หรือไม่
ทางเลือก: สร้าง Mock บันทึกการตอบกลับจริงเป็นตัวอย่างบน endpoint และเปลี่ยนไปใช้ mock URL ของ Apidog งานฝั่ง Front-end และ unit tests สามารถทำงานกับ Grok response ปลอมได้โดยไม่ต้องใช้เครดิตหรือถูกจำกัดอัตรา (rate limits)
ขีดจำกัด, เครดิต และราคา
การเรียกเก็บเงิน เครดิตเป็นแบบเติมเงินต่อทีม การเติมเงินอัตโนมัติสามารถซื้อเพิ่มได้เมื่อยอดคงเหลือของคุณลดลงต่ำกว่าเกณฑ์ที่คุณกำหนด (ขั้นต่ำ $5 ต่อการเติมเงิน) โดยมีเพดานรายเดือนและคำเตือนเมื่อถึง 80% ของเพดานนั้น การออกใบแจ้งหนี้รายเดือนมีอยู่แต่ปิดใช้งานโดยค่าเริ่มต้นและดำเนินการผ่านฝ่ายขายของ xAI; ด้วยขีดจำกัดการออกใบแจ้งหนี้เริ่มต้นที่ $0 คำขอจะถูกปฏิเสธทันทีที่เครดิตแบบเติมเงินหมดลง
ราคา Grok 4.6 ต่อหนึ่งล้านโทเค็น จาก หน้าการกำหนดราคา อย่างเป็นทางการ:
| ขนาด Prompt | อินพุต | อินพุตที่แคช | เอาต์พุต |
|---|---|---|---|
| ต่ำกว่า 200k โทเค็น | $2.00 | $0.50 | $6.00 |
| 200k โทเค็นขึ้นไป | $4.00 | $1.00 | $12.00 |
หน้าต่างบริบท (context window) คือ 500k โทเค็น คำขอที่มี prompt เกินเกณฑ์ 200k จะถูกเรียกเก็บเงินในอัตราที่สูงขึ้นสำหรับโทเค็นทั้งหมด ไม่ใช่แค่ส่วนที่เกินมา
การจำกัดอัตรา (Rate limits) xAI จำกัด จำนวนคำขอต่อวินาทีและโทเค็นต่อนาที ตัวเลขขึ้นอยู่กับระดับของคุณ: ห้าระดับ (0 ถึง 4) บวก Enterprise ซึ่งจะปลดล็อกโดยอัตโนมัติตามค่าใช้จ่ายสะสมตั้งแต่วันที่ 1 มกราคม 2026 และระดับจะไม่ถูกลดลง ขีดจำกัดปัจจุบันของทีมคุณอยู่ใน หน้า Models ในคอนโซล ทุกโทเค็นนับรวมใน TPM รวมถึง reasoning tokens และ cached prompt tokens
เครดิตฟรี เอกสารของ xAI อธิบายถึงโมเดลแบบเติมเงินและไม่ได้โฆษณา free tier ถาวรสำหรับ API เครดิตโปรโมชันเคยปรากฏในคอนโซลเป็นครั้งคราว; โปรดตรวจสอบหน้า Billing ของคุณเองแทนที่จะอ้างอิงจากบล็อกโพสต์
ข้อผิดพลาดที่พบบ่อยและวิธีแก้ไข
401 Unauthorized (ไม่ได้รับอนุญาต) คีย์หายไป, รูปแบบไม่ถูกต้อง หรือถูกลบ ตรวจสอบว่า header อ่านว่า Authorization: Bearerโดยมีช่องว่างหนึ่งช่อง, ว่า $XAI_API_KEY ถูกตั้งค่าในเชลล์ที่รัน curl (echo $XAI_API_KEY | wc -c ควรพิมพ์ค่ามากกว่า 1) และว่าคีย์ยังคงมีอยู่ในคอนโซล การขึ้นบรรทัดใหม่ที่เกินมาจากการคัดลอกวางเป็นสาเหตุคลาสสิก
403 Forbidden (ต้องห้าม) คีย์ถูกต้องแต่ไม่ได้รับอนุญาตให้ทำสิ่งที่คุณร้องขอ สาเหตุที่เป็นไปได้: คีย์หรือทีมถูกบล็อก, เครดิตหมดลงพร้อมขีดจำกัดการเรียกเก็บเงิน $0 หรือทีมไม่สามารถเข้าถึงโมเดลได้ ตรวจสอบ Billing ก่อน จากนั้นตรวจสอบคีย์บนหน้า API Keys
429 Too Many Requests (คำขอมากเกินไป) คุณชนเพดาน RPS หรือ TPM สำหรับระดับของคุณ เพิ่ม exponential backoff พร้อม jitter, จำกัด concurrency, ลดขนาด prompt และย้ายงานจำนวนมากไปยัง Batch API หากคุณชนเพดานตลอดทั้งวัน การแก้ไขคือการเพิ่มระดับการใช้จ่าย ไม่ใช่โค้ด
400 Bad Request (คำขอไม่ถูกต้อง) โดยทั่วไปคือ model id ผิด (grok-4.6 ไม่ใช่ grok-4-6) หรือ JSON ไม่ถูกต้อง ข้อความผิดพลาดจะระบุชื่อฟิลด์
คำแนะนำโดยละเอียดเกี่ยวกับการอ่านการตอบกลับเหล่านี้ รวมถึงการสตรีมและความล้มเหลวในการเรียกใช้เครื่องมือ อยู่ใน วิธีทดสอบและดีบั๊กคำขอ Grok 4.6 API
คำถามที่พบบ่อย
มีคีย์ API ของ Grok ฟรีหรือไม่?
ไม่ใช่ข้อเสนอถาวรที่ระบุไว้ในเอกสาร API ทำงานบนเครดิตแบบเติมเงิน และคู่มือเริ่มต้นใช้งานฉบับย่อแนะนำให้คุณเติมเครดิตก่อนการเรียกใช้ครั้งแรก หากเป้าหมายของคุณคือการทดลองใช้ Grok มากกว่าการสร้างบนมัน วิธีใช้ Grok ฟรี ครอบคลุมเส้นทางสำหรับผู้ใช้งานที่ไม่จำเป็นต้องมีคีย์
คีย์ API ของ Grok ใช้กับ OpenAI SDK ได้หรือไม่?
ได้ ตั้งค่า base_url="https://api.x.ai/v1" และส่งคีย์ xAI ของคุณเป็น api_key ทั้ง client.responses.create() และ client.chat.completions.create() แบบเดิม สามารถใช้งานได้กับ model="grok-4.6"
ควรใช้ model id ใดในคำขอ?
grok-4.6 สำหรับโมเดลเรือธง ชื่อเรียกแทน grok-4.6-latest ติดตามการแก้ไขล่าสุด ID เก่าเช่น grok-4.5 และ grok-4.3 ยังคงแสดงพร้อมราคาของตนเอง แต่งานใหม่ควรเริ่มต้นที่ 4.6
ฉันควรทำอย่างไรหากคีย์ของฉันรั่วไหล?
ลบออกทันทีบนหน้า API Keys สร้างคีย์ใหม่ และอัปเดตตัวแปรสภาพแวดล้อมทุกที่ที่ใช้งาน จากนั้นค้นหาค่าเก่าใน repositories และ CI logs ของคุณ ในแผน Enterprise ของ Apidog, Secret Scanner จะทำเครื่องหมายคีย์ที่อยู่ในคำขอ, ตัวแปร, สคริปต์ และเอกสาร ซึ่งจะช่วยตรวจจับกรณีที่ใครบางคนวางคีย์ลงในค่าที่แชร์แทนที่จะเป็นค่าภายใน
ขั้นตอนต่อไป
ตอนนี้คุณมีคีย์ API ของ Grok ที่ใช้งานได้แล้ว, การเรียกใช้ curl และ Python ที่ผ่าน, และคำขอที่บันทึกไว้ใน Apidog เป็นการทดสอบที่สามารถทำซ้ำได้ ชี้การทดสอบนั้นไปยัง prompt จริงของคุณ, ดูตัวเลข usage และคุณจะทราบค่าใช้จ่ายและขีดจำกัดอัตรา (rate-limit headroom) ของคุณก่อนที่ทราฟฟิกการผลิตจะเกิดขึ้น