
การตั้งค่า GPT-6 Cyber มี 6 ขั้นตอน: ยืนยันสิทธิ์ Daybreak Red พร้อมสิทธิ์อนุมัติ GPT-6 Cyber แยกต่างหาก, บังคับใช้ SSO และ MFA ในองค์กร API ของคุณ, ให้เจ้าขององค์กรเปิดใช้ Daybreak Red บนโปรเจกต์ที่ไม่ใช่โปรเจกต์ดีฟอลต์, สร้างคีย์ในโปรเจกต์นั้น, อนุญาต egress IPs ของคุณใน allowlist และตั้งค่า Private Safety Processing หากโปรเจกต์ใช้ Zero Data Retention จากนั้นเรียก Responses API ด้วย model: "gpt-6-cyber"
การเรียกใช้ครั้งแรกที่ล้มเหลวส่วนใหญ่มักเกิดจากขั้นตอนใดขั้นตอนหนึ่งเหล่านี้ ไม่ใช่เพราะตัวโมเดล คีย์จากโปรเจกต์ผิด, IP ของสำนักงานที่ไม่อยู่ใน allowlist หรือการตั้งค่าที่บันทึกไปเมื่อสี่นาทีก่อน ล้วนทำให้ล้มเหลวก่อนที่โมเดลจะได้อ่าน prompt ของคุณ
เช็กลิสต์การตั้งค่า GPT-6 Cyber
นี่คือภาพรวมการตั้งค่าทั้งหมดในหน้าเดียว แต่ละแถวสอดคล้องกับหัวข้อด้านล่าง
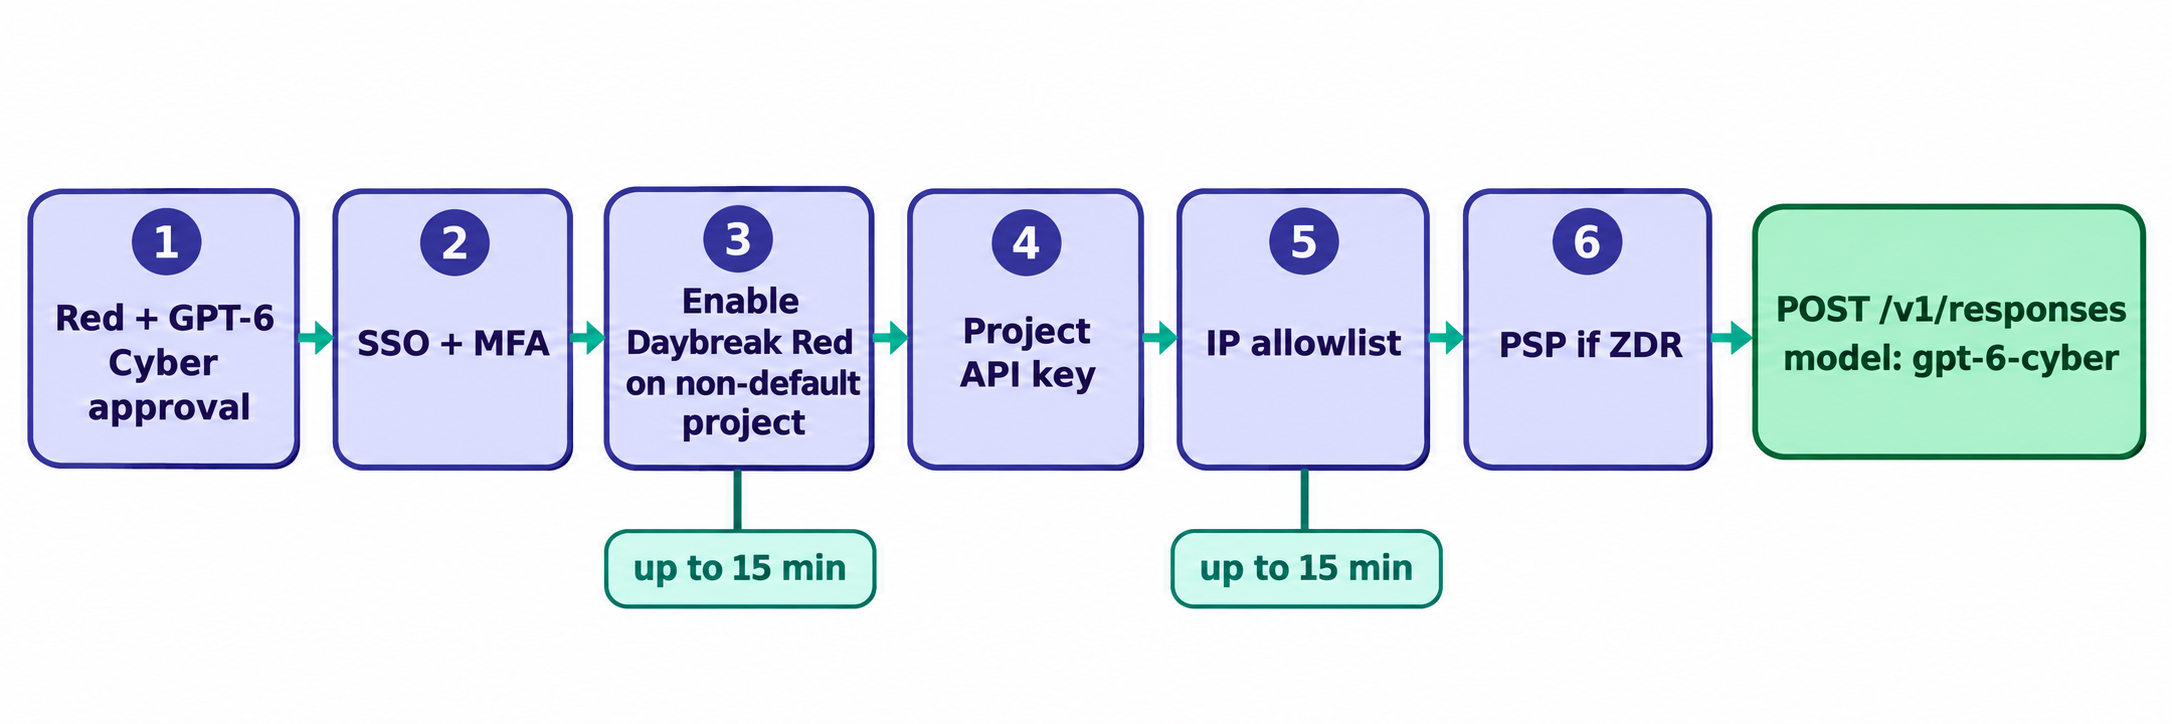
| ขั้นตอน | ใครทำ | ที่ไหน | เวลารอ |
|---|---|---|---|
| 1. ยืนยันสิทธิ์ Red และการอนุมัติ GPT-6 Cyber | หัวหน้าฝ่ายความปลอดภัย | ทีมบัญชี OpenAI ของคุณ | ไม่แน่นอน |
| 2. บังคับใช้ SSO และ MFA | ผู้ดูแลระบบ Identity | องค์กร API และ IdP ของคุณ | ไม่ระบุ |
| 3. เปิดใช้ Daybreak Red บนโปรเจกต์ | เจ้าขององค์กร API | Project settings > General > Daybreak model access | ไม่เกินประมาณ 15 นาที |
| 4. สร้าง API key ระดับโปรเจกต์ | สมาชิกโปรเจกต์ | โปรเจกต์ที่เปิดใช้แล้ว | ไม่ต้องรอ |
| 5. เพิ่ม egress IPs ใน allowlist | เจ้าขององค์กร | Settings > Security > IP allowlist | ไม่เกิน 15 นาที |
| 6. ตั้งค่า PSP (เฉพาะโปรเจกต์ ZDR) | เจ้าขององค์กร | Organization settings > Data controls > Data retention | จนกว่าสถานะจะเป็น Validated |
วางแผนเวลาอย่างน้อย 30 นาทีระหว่างการบันทึกการตั้งค่าครั้งแรกกับคำขอแรกที่จะสำเร็จได้
ขั้นตอนที่ 1: ยืนยันสิทธิ์ Daybreak Red และการอนุมัติ GPT-6 Cyber
คุณต้องได้รับการอนุมัติ 2 อย่าง โดยอย่างแรกไม่ได้รวมอย่างที่สองมาให้ Daybreak Red จะให้องค์กรของคุณเข้าถึง GPT-5.6 Cyber และการปฏิเสธคำขอที่ลดลงในโมเดล mainline ส่วน GPT-6 Cyber ต้องมีการอนุมัติโมเดลแยกต่างหากอีกชั้นหนึ่ง
ขอให้ทีมบัญชีของคุณยืนยันทั้งสองอย่างก่อนที่ใครจะแตะการตั้งค่าใด ๆ เอกสารภาพรวม Daybreak ของ OpenAI ระบุข้อจำกัด 3 ข้อ:
- Red สำหรับองค์กรเท่านั้น มีเฉพาะองค์กรประเภท business และ enterprise ที่ได้รับอนุมัติเท่านั้น บุคคลทั่วไปสามารถสมัคร Daybreak Blue ซึ่งไม่มีโมเดลเฉพาะทาง cyber
- เงินซื้อไม่ได้ การมีสัญญาหรือการสั่งซื้อเพียงอย่างเดียวไม่รับประกันการอนุมัติ
- ใช้ภายในเท่านั้น ห้ามใช้กับผลิตภัณฑ์ที่มีลูกค้าเป็นผู้ใช้ปลายทาง, traffic ปลายทาง หรือบุคคลที่สาม
คู่มือ เปรียบเทียบ Daybreak Blue vs Red ของเราเปรียบเทียบแต่ละ tier ทั้งนี้โปรดทราบว่าการได้รับอนุมัติเพียงอย่างเดียวไม่เปลี่ยนแปลงอะไรเลย: OpenAI ส่งมอบการควบคุมของ Daybreak ในสถานะปิดอยู่
ขั้นตอนที่ 2: บังคับใช้ SSO และ MFA
องค์กร Daybreak Red ทุกแห่งต้องบังคับใช้ SSO บนองค์กร API ที่ถือสิทธิ์เข้าถึง Cyber และบังคับใช้ MFA ผ่านผู้ให้บริการ identity ของคุณ หาก OpenAI มอบองค์กร Cyber แยกต่างหากให้ ให้ตรวจสอบโดเมนขององค์กรนั้นและทดสอบ SSO ที่นั่นด้วย
ขั้นตอนที่ 3: เปิดใช้ Daybreak Red บนโปรเจกต์ที่ไม่ใช่โปรเจกต์ดีฟอลต์
ขั้นตอนนี้ต้องใช้บทบาทเฉพาะเจาะจงและโปรเจกต์ประเภทเฉพาะเจาะจง ตามคู่มือตั้งค่าสำหรับทีมของ OpenAI:
- ล็อกอินด้วยบทบาท เจ้าขององค์กร API เจ้าของโปรเจกต์เปลี่ยนการตั้งค่านี้ไม่ได้
- สร้างหรือเลือก โปรเจกต์ที่ไม่ใช่โปรเจกต์ดีฟอลต์ สำหรับงานความปลอดภัยภายใน โปรเจกต์ดีฟอลต์เปิดใช้ Daybreak ไม่ได้
- ไปที่ Project settings > General > Daybreak model access
- เปิดใช้ Daybreak Red ตัวเลือกนี้จะปรากฏเฉพาะเมื่อองค์กรของคุณได้รับอนุมัติเท่านั้น
- เลือก Save การเปลี่ยนแปลงอาจใช้เวลาถึงประมาณ 15 นาที
- เพิ่มผู้ใช้ที่ได้รับอนุมัติเข้าไปในโปรเจกต์
การเปิดใช้ Red ในโปรเจกต์หนึ่งไม่ได้เปิดใช้ในที่อื่นด้วย ให้แยกโปรเจกต์นี้ออกจากทุกอย่างที่ให้บริการลูกค้า
ขั้นตอนที่ 4: สร้าง API key ในโปรเจกต์นั้น
สร้างคีย์ภายในโปรเจกต์ที่คุณเพิ่งเปิดใช้ คีย์จากโปรเจกต์อื่นจะล้มเหลวด้วย 403 access_program_not_enabled แม้จะอยู่ในองค์กรที่ได้รับอนุมัติก็ตาม เมื่อคุณหมุนเวียน (rotate) คีย์ คีย์ใหม่ต้องมาจากโปรเจกต์เดิม คีย์จากองค์กร Cyber เฉพาะจะไม่ถูกส่งต่อหากคุณย้ายองค์กร
ขั้นตอนที่ 5: เพิ่ม egress IPs ของคุณใน allowlist
คำขอ GPT-6 Cyber ต้องมี IP allowlist สำหรับ public IPs ที่แอปพลิเคชันของคุณส่งคำขอออกไป รายละเอียดอยู่ในคู่มือ IP allowlist:
- ตำแหน่ง: Settings > Security > IP allowlist ตั้งค่าได้ทั้งระดับโปรเจกต์หรือทั้งองค์กร รายการระดับโปรเจกต์จะแทนที่รายการระดับองค์กร
- รูปแบบ: ที่อยู่เดี่ยว เช่น
203.0.113.10หรือช่วง CIDR เช่น203.0.113.0/24สูงสุด 50 รายการ - ระยะเวลา: ใช้เวลาถึง 15 นาทีจึงจะมีผล
- ความล้มเหลว: IP ที่ไม่อยู่ในรายการจะได้รับ HTTP
401พร้อมip_not_authorized
Private Link ใช้ร่วมกับการควบคุมแบบ IP allowlist ไม่ได้ จึงต้องเลือกอย่างใดอย่างหนึ่ง และให้เพิ่มทุก caller ที่มีการเรียกใช้: แล็ปท็อปผ่าน VPN, CI runners และ agent sandboxes Runner บนช่วง IP cloud ที่ใช้ร่วมกันคือสาเหตุคลาสสิกที่ทำให้การเรียกใช้งานได้ในเครื่องแต่ล้มเหลวใน pipeline
ขั้นตอนที่ 6: ตั้งค่า Private Safety Processing หากคุณใช้ ZDR
ข้ามขั้นตอนนี้หากโปรเจกต์ของคุณไม่ได้ใช้ Zero Data Retention การอนุมัติ Daybreak ไม่ได้รวม ZDR มาให้
หากใช้ ให้ตั้งค่า Private Safety Processing (PSP) ซึ่งรันการตรวจสอบความปลอดภัยอัตโนมัติโดยไม่มีการเก็บรักษา prompt หรือคำตอบของคุณไว้ที่ OpenAI:
- เชื่อมต่อ bucket ของ AWS S3, Azure Blob, Google Cloud Storage หรือ OCI Object Storage ในภูมิภาคที่สอดคล้องกับ data residency ของคุณ
- เพิ่ม lifecycle rule แบบ 30 วันบน prefix ของ PSP
- มอบสิทธิ์การเข้าถึงให้ OpenAI ผ่าน IAM role, service principal หรือ workload identity ของระบบคลาวด์ของคุณ
- ลงทะเบียนภายใต้ Organization settings > Data controls > Data retention แล้วรันการ validation
รอจนกว่าสถานะจะเป็น Validated สถานะนี้บันทึกการตรวจสอบที่ผ่านเพียงครั้งเดียว ไม่ใช่การติดตามสุขภาพต่อเนื่อง จึงควรตรวจสอบซ้ำหลังจากคุณเปลี่ยน bucket policies
ทำการเรียก API แรกของ GPT-6 Cyber
ใช้ Responses API โดยระบุทั้ง model ID และ access program นี่คือคำขอตัวอย่างจากเอกสารของ OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
มี 3 รายละเอียดที่สำคัญ:
- ต้องตั้งค่าทั้งสองฟิลด์ การเลือก
daybreak_redเพียงอย่างเดียวไม่ได้เปลี่ยนโมเดลของคุณ - อย่าส่งค่า null เด็ดขาด
access_programsและcyberเป็นฟิลด์ทางเลือก แต่ไม่มีฟิลด์ใดรับค่าnull - ใช้ safety identifier ที่เป็นจริง แทนที่
user_a17fด้วย ID แบบนิรนามที่คงที่สำหรับผู้ที่ทำคำขอ
ในคำตอบ model ควรแสดงเป็น gpt-6-cyber และ access_programs.cyber ควรแสดงเป็น daybreak_red ทั้งสองค่าร่วมกันยืนยันว่าอะไรเป็นผู้ให้บริการคำขอนั้น
หน้าโมเดลระบุว่ารองรับ Chat Completions ด้วย แต่ไม่รองรับ Batch API การทดสอบเบื้องต้นมีค่าใช้จ่ายต่ำ: ที่ราคา $20 ต่อ input token ล้านตัวและ $100 ต่อ output token ล้านตัว prompt ขนาด 100 token พร้อมคำตอบ 500 token จะมีค่าใช้จ่ายประมาณห้าเซนต์ ให้ใช้เนื้อหาที่ปลอดภัยเบา ๆ เช่นตัวอย่างของ OpenAI
ตั้งค่า GPT-6 Cyber ใน Codex
Codex มีเส้นทางการเข้าถึง 2 แบบ ซึ่งตั้งค่าแยกจากกัน
ล็อกอินด้วย API key ใช้โปรเจกต์จากขั้นตอนที่ 3: ล็อกอินด้วยคีย์ของโปรเจกต์นั้น แอป Codex ต้องเป็นเวอร์ชัน 26.1013.0 หรือใหม่กว่าจึงจะมีปุ่มสลับ Daybreak ในเส้นทางนี้
ล็อกอินด้วย ChatGPT ใช้ workspace ที่ได้รับอนุมัติของคุณ บนแผน Business ผู้ดูแลระบบจะเปิด Admin Console > Models ค้นหา "Specialty Models" แล้วเลือก "Set access" ให้ผู้ใช้ที่ได้รับอนุมัติ บนแผน Enterprise เจ้าของ workspace จะเว้นให้ Daybreak ปิดอยู่ใน Workspace default แล้วเปิด Red ใน custom role ผ่านการ override การเปลี่ยนแปลงใช้เวลาถึงประมาณ 10 นาที และแอปต้องเป็นเวอร์ชัน 26.908.40834 หรือใหม่กว่า
ปุ่มสลับใน Advanced model picker ของแอปจะปิดอยู่ตามค่าเริ่มต้น ใน Codex CLI 0.163.0 หรือใหม่กว่า ให้ส่ง /daybreak แบบ interactive หรือ daybreak=true ในการรันแบบ headless หากไม่ระบุ คำขอจะใช้มาตรการป้องกันมาตรฐาน
แก้ไขข้อผิดพลาดการตั้งค่า GPT-6 Cyber
รหัสข้อผิดพลาดแต่ละตัวชี้ไปที่หนึ่งขั้นตอน ให้จับคู่ก่อนเปิดตั๋วกับทีมสนับสนุน
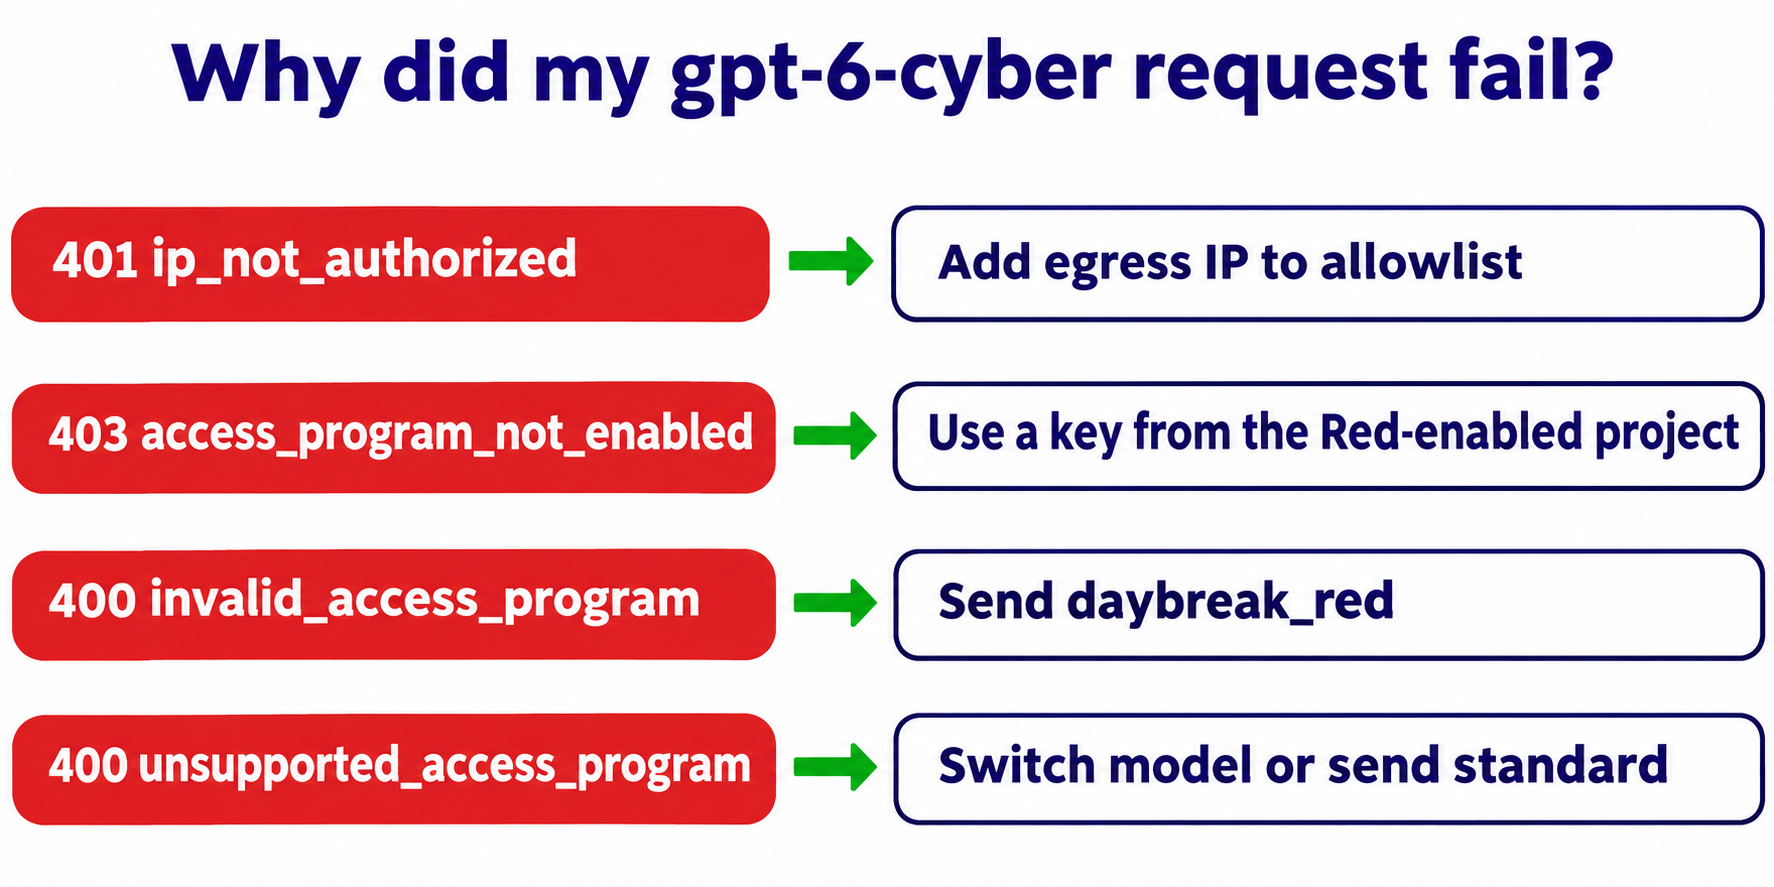
| ข้อผิดพลาด | ชี้ไปที่ | วิธีแก้ |
|---|---|---|
401 ip_not_authorized |
ขั้นตอนที่ 5 | เพิ่ม public IP ของ caller แล้วรอสูงสุด 15 นาที |
403 access_program_not_enabled |
ขั้นตอนที่ 1, 3 หรือ 4 | ใช้คีย์จากโปรเจกต์ที่เปิดใช้ Red แล้ว |
400 invalid_access_program |
Request body | ส่งค่าที่ระบุไว้ในข้อผิดพลาด (ที่นี่คือ daybreak_red) |
400 unsupported_access_program |
Request body | เปลี่ยนไปใช้โมเดล Daybreak หรือส่ง standard |
ยังติดอยู่? ส่งข้อมูล model ID, ข้อความแสดงข้อผิดพลาดที่แน่นอน, request ID, timestamp และเขตเวลาให้ทีมสนับสนุน แต่ห้ามส่งคีย์ และการถูกปฏิเสธ (refusal) ไม่ใช่ข้อผิดพลาดการตั้งค่า: มาตรการป้องกันยังคงมีผลหลังการอนุมัติ ดังนั้นถ้า prompt ถูกปฏิเสธแต่ได้สถานะ 200 แปลว่าเส้นทางการเชื่อมต่อใช้งานได้
ให้ coding agent ของคุณเฝ้าระวังการตั้งค่าด้วย Apidog CLI
การตั้งค่านี้อาจเสียโดยไม่มีสัญญาณเตือน: บางคน rotate คีย์จากโปรเจกต์ผิด หรือ CI runner เปลี่ยน IP คุณต้องการ preflight check ที่รันซ้ำหลังการเปลี่ยนแปลงทุกครั้ง ซึ่ง coding agent ของคุณสามารถสร้างได้ในครั้งเดียวด้วย Apidog CLI Apidog Free รองรับผู้ใช้ได้สูงสุด 4 คน
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
จากนั้นสั่ง agent ของคุณด้วย prompt เดียว:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
Agent จะอ่าน schema แต่ละตัว ตรวจสอบ payload แล้วรันการตรวจสอบ:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
ให้รันจากเครื่องที่อยู่ใน allowlist เพราะนี่เป็นการเรียกใช้งานจริงที่มีค่าใช้จ่าย บรรทัด apidog run เดียวกันโดยใช้ -r junit สามารถนำไปใส่ใน pipeline ได้ ตามที่แสดงในคู่มือ Apidog CLI CI/CD ของเรา เมื่อ IP ของ runner ถูกเพิ่มใน allowlist แล้ว ใช้ Codex อยู่? ดูได้ที่ Apidog CLI in Codex
คำถามที่พบบ่อย
การตั้งค่า GPT-6 Cyber ใช้เวลานานแค่ไหนหลังจากได้รับอนุมัติ? วางแผนเวลาอย่างน้อย 30 นาที การตั้งค่าระดับโปรเจกต์และ IP allowlist ใช้เวลาถึงประมาณ 15 นาทีต่อรายการจึงจะมีผล และ PSP ต้องผ่านการ validation
เจ้าของโปรเจกต์เปิดใช้ Daybreak Red ได้ไหม? ไม่ได้ มีเพียงเจ้าขององค์กร API เท่านั้นที่เปลี่ยนการเข้าถึง Daybreak model ได้
ทำไมฉันจึงเปิดใช้ Daybreak บนโปรเจกต์ดีฟอลต์ไม่ได้? OpenAI ไม่อนุญาต ให้ใช้โปรเจกต์ที่ไม่ใช่โปรเจกต์ดีฟอลต์สำหรับงานความปลอดภัยภายใน พร้อมคีย์จากโปรเจกต์นั้น
การเปิดใช้ Daybreak Red ทำให้ได้ GPT-6 Cyber หรือไม่? ไม่ Red ให้คุณเข้าถึง GPT-5.6 Cyber ส่วน GPT-6 Cyber ต้องมีการอนุมัติโมเดลแยกต่างหาก และคำขอต้องระบุ gpt-6-cyber ด้วย
GPT-6 Cyber ต้องใช้ Zero Data Retention หรือไม่? ไม่จำเป็น คุณต้องตั้งค่า Private Safety Processing เฉพาะเมื่อโปรเจกต์ของคุณใช้ ZDR อยู่แล้วเท่านั้น
สามารถนำ GPT-6 Cyber ไปใช้เบื้องหลังผลิตภัณฑ์ของฉันได้หรือไม่? ไม่ได้ Daybreak ใช้สำหรับงานความปลอดภัยภายในที่ได้รับอนุญาตเท่านั้น OpenAI แนะนำให้ workflow ที่เผชิญหน้ากับภายนอกไปใช้ Daybreak Partner Program แทน