Gemini 4 Neon for cyber คือรุ่นสำหรับการป้องกันภัยไซเบอร์ของ Gemini 4 Neon จาก Google ซึ่งประกาศเมื่อวันที่ 18 พฤศจิกายน 2026 โดยเน้นไปที่วงจรชีวิตการทำให้โค้ดแข็งแรง (code hardening): ค้นหาช่องโหว่ ตรวจสอบว่าช่องโหว่ใดสามารถโจมตีได้จริง และแก้ไขปิดช่องโหว่เหล่านั้น โมเดลนี้ไม่ได้เปิดให้ใช้งานผ่าน API สาธารณะ สมาชิก Fairwind Program ที่มีคุณสมบัติเหมาะสมจะเริ่มได้รับสิทธิ์การเข้าถึงภายในไม่กี่วันนี้ และคุณสามารถขอสิทธิ์ได้ผ่านทีมบัญชี Google Cloud ของคุณ
หากคุณไม่มีคุณสมบัติ คุณยังมีทางเลือกอื่นอยู่ และการทำให้ API ของคุณเองแข็งแรงก็ไม่จำเป็นต้องรอสิ่งใดทั้งสิ้น
Gemini 4 Neon for cyber คืออะไร?
Gemini 4 Neon for cyber คือเวอร์ชันหนึ่งของ Gemini 4 Neon ที่ Google เปิดตัวให้ผู้ป้องกันที่ผ่านการคัดสรรแล้วผ่านโครงการ Fairwind Program โพสต์เปิดตัวของ Google จัด โมเดลนี้อยู่ในหมวด “Built for fast, efficient, frontier-level cyber defense” และระบุว่าโมเดลนี้ “ส่งมอบประสิทธิภาพระดับแนวหน้าตลอดวงจรชีวิตการทำให้โค้ดแข็งแรง”
โมเดลพื้นฐานคือโมเดลที่ทีมส่วนใหญ่สามารถเรียกใช้งานได้อยู่แล้ว Gemini 4 Neon (gemini-4-neon) คือระดับกลางของตระกูล Gemini 4 ของ Google: ราคา $3 ต่อโทเคนอินพุตหนึ่งล้านโทเคน, $15 ต่อโทเคนเอาต์พุตหนึ่งล้านโทเคน, $0.15 ต่อโทเคนอินพุตแบบแคชหนึ่งล้านโทเคน และ context window ขนาด 1 ล้านโทเคน บน Gemini API ระดับ paid tier คู่มือราคา Gemini 4 Neon ของเราอธิบายค่าใช้จ่ายอย่างละเอียด
สามสิ่งที่ Google ยังไม่ได้เปิดเผยสำหรับเวอร์ชัน cyber:
- Model ID โพสต์เปิดตัวไม่ได้ระบุชื่อ API string แยกต่างหากสำหรับ Neon for cyber
- ราคา หน้าเว็บ Fairwind ไม่ได้กล่าวถึงเรื่องราคา
- การตั้งค่า safeguard สำหรับ Gemini 4 Argon Google ระบุว่าได้ปล่อยเวอร์ชัน “without cyber guardrails” ให้กับผู้ป้องกันที่ไว้วางใจได้ (เราได้กล่าวถึงเรื่องนี้ใน โพสต์ Argon cyber defense ของเรา) โพสต์เปิดตัวของ Neon ไม่ได้กล่าวถึง guardrails สำหรับเวอร์ชัน cyber เลย ดังนั้นอย่าสันนิษฐานไปทั้งสองทาง
ผลการทดสอบ benchmark ของ Gemini 4 Neon for cyber
Google รายงานผลลัพธ์ด้านไซเบอร์ห้ารายการครอสส์ระหว่างโพสต์เปิดตัวและหน้า Gemini cyber ของตน บางผลระบุว่าเป็นของ “Neon for cyber” และบางผลระบุว่าเป็นของ “Neon” ตารางนี้จึงคงถ้อยคำของ Google เอาไว้ ผลทั้งหมดเป็นผลที่ Google เป็นผู้รายงาน
| Benchmark | ผลลัพธ์ | Google ระบุว่าวัดอะไร | การเปรียบเทียบที่ Google ให้ไว้ |
|---|---|---|---|
| SEC-bench Pro | 90.5% | การค้นหาช่องโหว่ในโค้ด | State of the art ต้นทุนต่อ challenge ประหยัดกว่าประมาณครึ่งหนึ่ง |
| ExploitGym | ไม่ได้เผยแพร่เป็นคะแนน | การตรวจสอบว่าช่องโหว่ใดสามารถโจมตีได้จริง | ระดับแนวหน้า ใช้โทเคนเพียงครึ่งหนึ่งของ Carbon |
| CWE-bench v2 (Collinear) | 70.7% | การแก้ไขช่องโหว่ที่ต้นเหตุ | สูงกว่า Carbon 3.4% |
| WebExploitBench v1.2 | 51.26% (51.3% ในหน้า cyber) | การทดสอบเจาะระบบ (penetration testing) | State of the art ต้นทุนเพียงครึ่งหนึ่งของโมเดลขนาดใหญ่คู่แข่ง |
| AutoBaxBench, hard tier | 76% | การเขียนโค้ดที่ปลอดภัยตั้งแต่ต้น | เขียนโค้ดได้ปลอดภัยกว่า Carbon ทุกระดับความยาก easy, medium และ hard |
ข้อควรระวังบางประการก่อนที่คุณจะนำตัวเลขเหล่านี้ไปอ้างอิง ข้ออ้างเรื่องต้นทุน (“ต้นทุนครึ่งหนึ่ง”, “โทเคนครึ่งหนึ่ง”) เป็นของ Google และโพสต์เปิดตัวไม่ได้ระบุชื่อโมเดลที่ใช้เปรียบเทียบสำหรับ WebExploitBench หน้า cyber แสดงตัวเลข CWE-bench v2, SEC-bench Pro และ WebExploitBench อยู่ในคอลัมน์ Neon แทนที่จะมีคอลัมน์ cyber แยกต่างหาก และ CWE-bench v2 ไม่ใช่ leaderboard ของ CWE-bench v1 ที่ Google ใช้สำหรับคะแนน 68% ของ Argon ดังนั้นอย่านำสองตัวนี้มาเทียบกันเป็นการพัฒนาข้ามรุ่น
ค้นหา ตรวจสอบ แก้ไข: เวอร์ชัน cyber ทำอะไรได้บ้าง
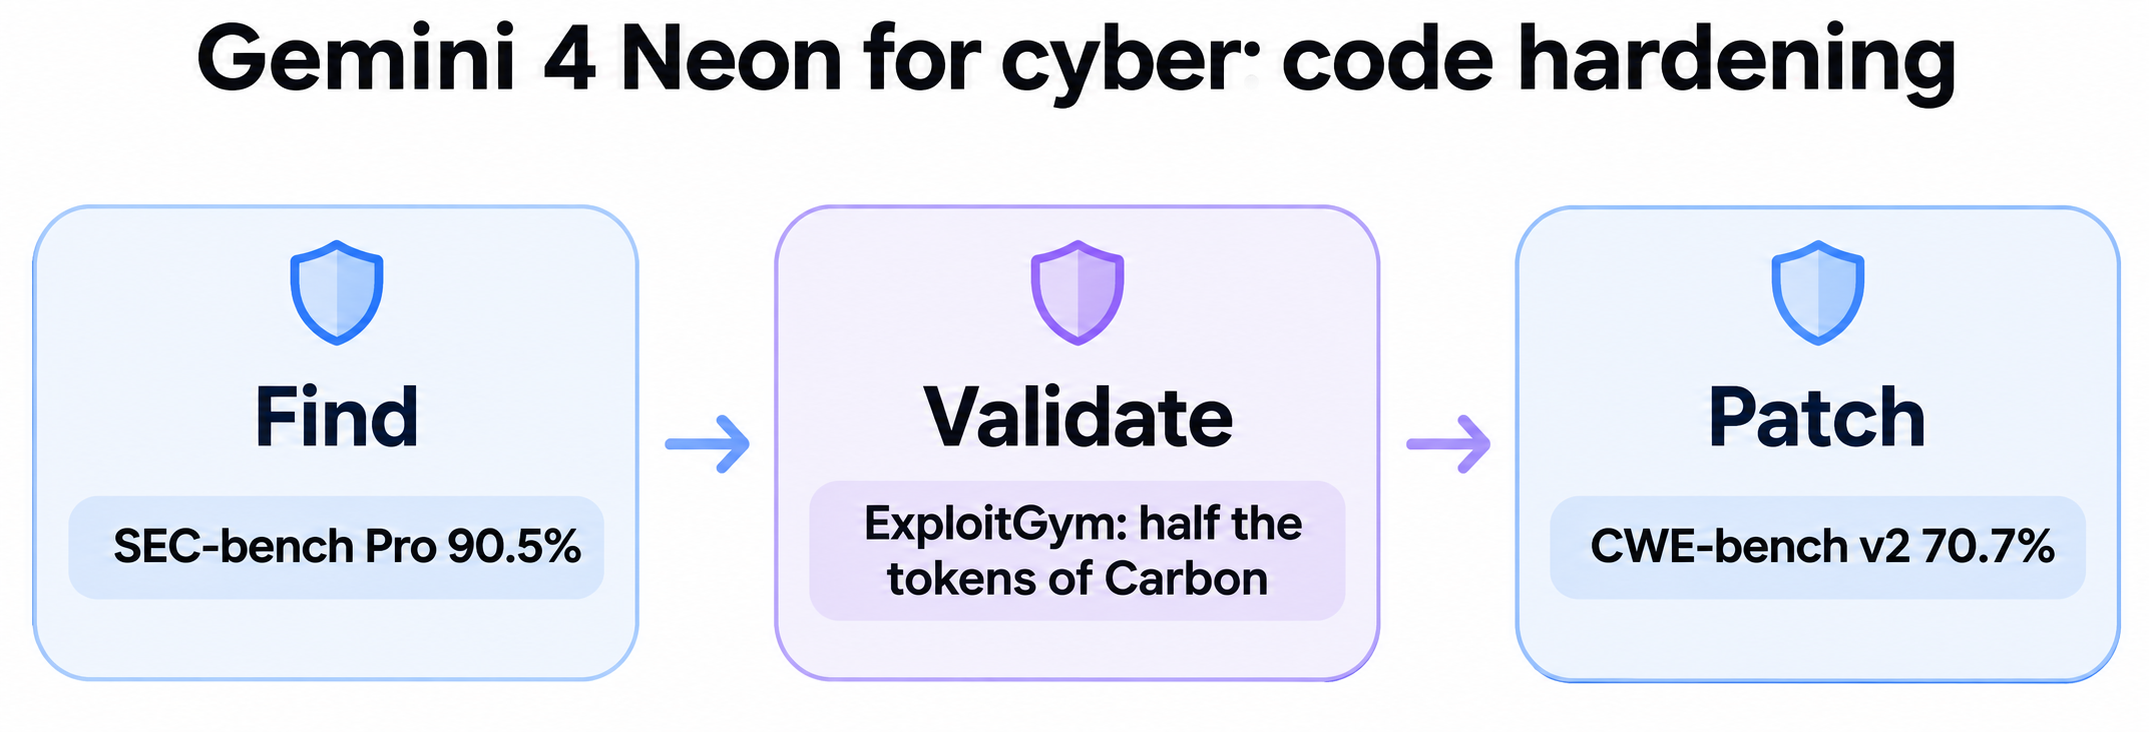
Google นำเสนอเวอร์ชัน cyber ผ่านงานสามด้านของผู้ป้องกัน โดยแต่ละด้านผูกกับ benchmark หนึ่งตัว:
- ค้นหาช่องโหว่ในโค้ด SEC-bench Pro ที่ 90.5% ซึ่ง Google เรียกว่า state of the art
- ตรวจสอบความเสี่ยงผ่านการโจมตีจริง “เพื่อจัดลำดับว่าควรแก้ไขช่องโหว่ใดก่อน ผู้ป้องกันต้องอาศัยโมเดลในการตรวจสอบว่าช่องโหว่ใดสามารถโจมตีได้จริง” Google รายงานผล ExploitGym ระดับแนวหน้าโดยใช้โทเคนเพียงครึ่งหนึ่งของ Carbon
- แก้ไขที่ต้นเหตุ CWE-bench v2 ที่ 70.7% benchmark นี้สร้างขึ้นจากหมวดหมู่ Common Weakness Enumeration ซึ่งเป็น taxonomy เดียวกับที่เครื่องมือสแกนและระบบ bug tracker ของคุณอาจใช้อยู่
อีกสองผลลัพธ์อยู่นอกเหนือจากวงจรการทำให้โค้ดแข็งแรง ด้านการสร้างโค้ดที่ปลอดภัย Google ระบุว่า Neon for cyber เอาชนะ Carbon ได้ในทุกระดับความยากของ AutoBaxBench และทำคะแนน 76% ในระดับ hard ด้านการทดสอบเจาะระบบ Neon ทำคะแนน 51.26% บน WebExploitBench v1.2
จุดขายคือต้นทุนต่องาน: ข้ออ้างด้าน cyber ให้น้ำหนักกับ “ต้นทุนครึ่งหนึ่ง” และ “โทเคนครึ่งหนึ่ง” พอๆ กับคะแนนดิบ
วิธีขอรับสิทธิ์เข้าถึง Fairwind
Fairwind Program คือโครงการเข้าถึงก่อนใครของ Google สำหรับผู้ป้องกันที่มีความสำคัญสูงสุด ในการขอสิทธิ์ ให้ติดต่อทีมบัญชี Google Cloud ของคุณ หากคุณยังไม่ใช่ลูกค้า Cloud หน้าเว็บจะแนะนำให้คุณไปดูเอกสาร get-started ของ Google Cloud ก่อน
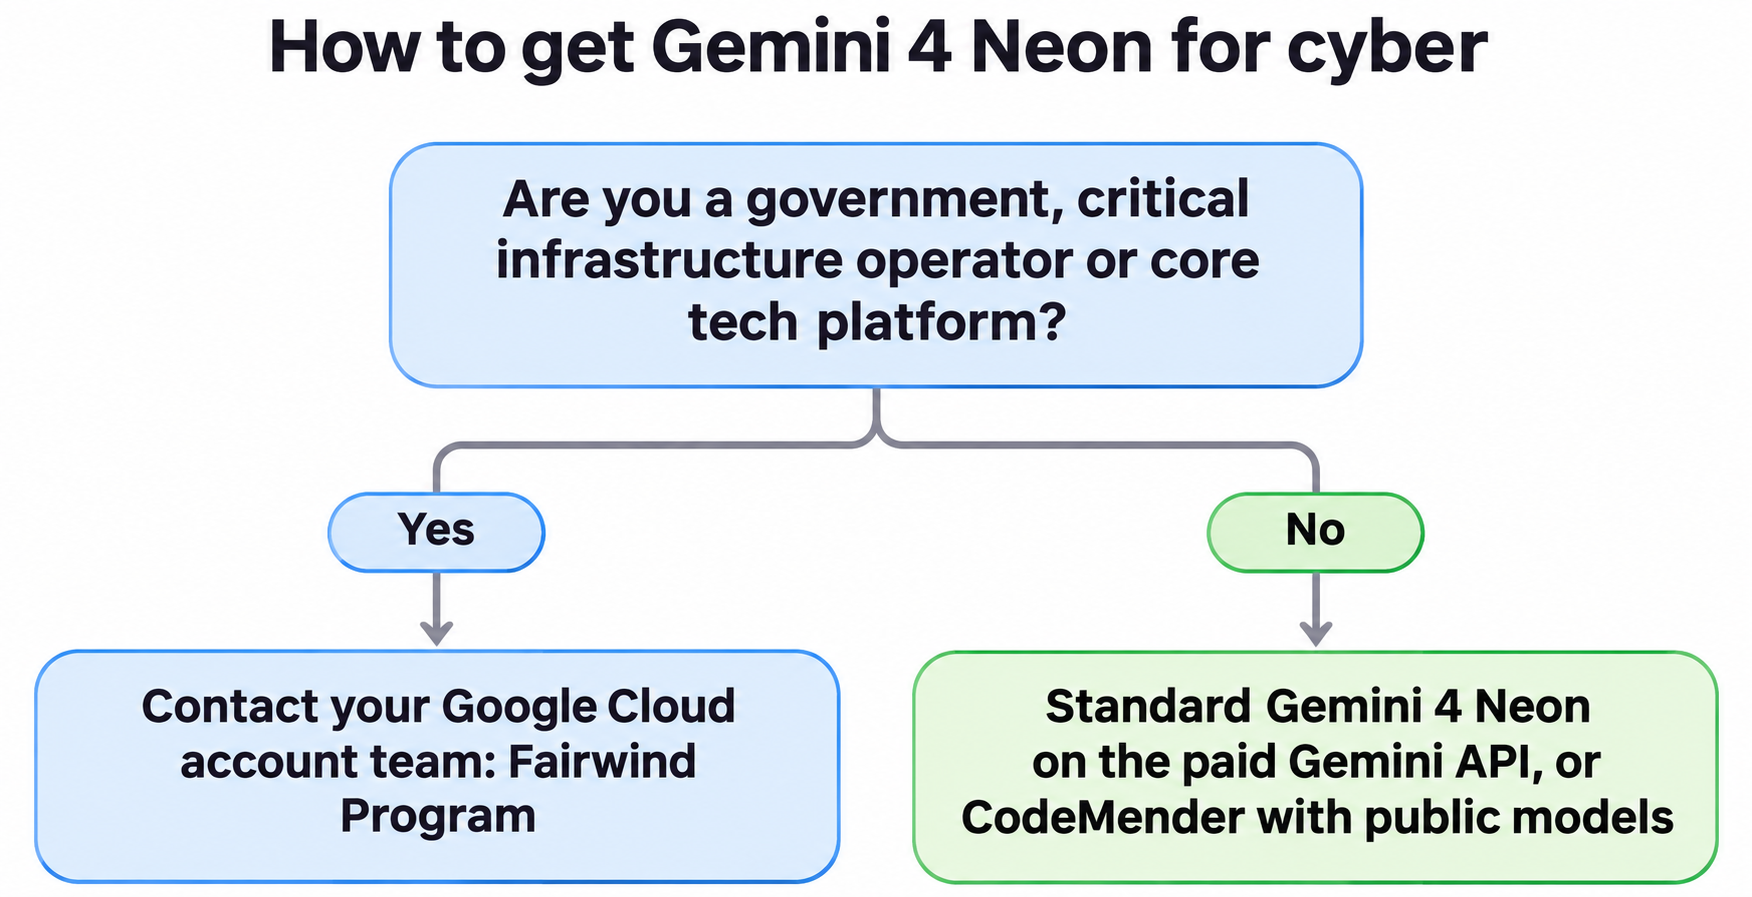
Google ให้ความสำคัญกับใคร “เราให้ความสำคัญกับการเข้าถึงของภาครัฐและพันธมิตรที่สำคัญที่สุดต่อความสามารถในการฟื้นตัวของสังคม” หน้าเว็บระบุถึงภาครัฐและหน่วยงานไซเบอร์ระดับชาติ ผู้ดำเนินการโครงสร้างพื้นฐานวิกฤต (สุขภาพ โทรคมนาคม พลังงาน และการเงิน) และแพลตฟอร์มเทคโนโลยีหลัก ผู้สมัครจะถูกประเมินจากการดำเนินงานทางจริยธรรมและประวัติการทำงาน ห้องปฏิบัติการวิชาการที่เน้นการทำ benchmark เชิงป้องกันก็สามารถสมัครได้เช่นกัน
สิ่งที่พันธมิตรต้องยอมรับ:
- การยืนยันตัวตนระดับผู้ใช้ MFA ที่ต้านฟิชชิง และการควบคุมการเข้าถึงตามที่เกี่ยวข้อง
- จำกัดการเข้าถึงเฉพาะทีมความปลอดภัยไซเบอร์ ทีมตอบโต้เหตุการณ์ หรือทีมทดสอบเจาะระบบภายใน
- การติดตามการเข้าถึงและการใช้งานของพนักงาน
- ห้ามแชร์ แจกจ่ายซ้ำ หรือขายต่อสิทธิ์การเข้าถึงโมเดลระดับแนวหน้า
สิ่งที่คุณทำได้กับโมเดลนี้ งานที่อนุญาตครอบคลุม “การจำลองภัยคุกคามอย่างได้รับอนุญาต การวิศวกรรมย้อนกลับ และการวิเคราะห์มัลแวร์ เพื่อวัตถุประสงค์การวิจัยเชิงป้องกันและวิชาการ” งานที่มีเจตนาไม่ดี เช่น การสร้างมัลแวร์ ไม่ได้รับอนุญาต
วิธีการใช้งาน Fairwind มอบ “สิทธิ์เข้าถึง Gemini for cyber models แบบพิเศษ” แบบใช้เดี่ยวหรือภายใน CodeMender ซึ่งเป็นเอเจนต์ด้านความปลอดภัยโค้ดของ Google ทำให้คุณไม่ต้องสร้าง harness ของตัวเอง โดยเข้าถึงโดยตรงในรูปแบบ managed model บน Gemini Enterprise ซึ่ง Gemini for cyber รองรับ zero data retention
กำหนดการ ถ้อยคำของ Google คือ “ภายในไม่กี่วันข้างหน้า” นับจากวันที่ 18 พฤศจิกายน ณ วันที่ 19 พฤศจิกายน หน้าเว็บ Fairwind ยังแสดงเฉพาะ Gemini 4 Carbon และ Argon ในฟีดข่าว แต่ยังไม่ได้กล่าวถึง Neon
หากคุณไม่มีคุณสมบัติสำหรับ Fairwind
ทีมส่วนใหญ่จะไม่มีคุณสมบัติ ซึ่งเป็นการออกแบบมาตั้งแต่แรก คุณมีสามทางเลือก:
| ทางเลือก | สิ่งที่คุณได้ | ต้นทุน |
|---|---|---|
Standard gemini-4-neon |
โมเดลพื้นฐานตัวเดียวกันบน Gemini API ระดับ paid tier พร้อม cyber safeguards แบบเรียลไทม์ของ Google | $3 / $15 ต่อโทเคน 1 ล้านโทเคน; ไม่มี API tier ฟรี |
| CodeMender กับโมเดลสาธารณะ | เอเจนต์ด้านความปลอดภัยโค้ดของ Google โดยไม่รวมโมเดล Fairwind | ไม่ได้เผยแพร่บนหน้าเว็บ Fairwind |
| ผลิตภัณฑ์ AI threat defense ของ Google | เครื่องมือด้านความปลอดภัยอื่นๆ ของ Google ที่หน้าเว็บ Fairwind แนะนำ | ขึ้นอยู่กับแต่ละผลิตภัณฑ์ |
Standard Neon ไม่ได้ถูกตัดความสามารถสำหรับงานเชิงป้องกัน Google ระบุว่าได้จับคู่ Neon กับ safeguards แบบเรียลไทม์เพื่อป้องกันการใช้ในทางที่ผิดด้านไซเบอร์และ biosecurity “เทียบเท่ากับระบบป้องกันของ Carbon ในขณะที่ปฏิเสธงานที่ชอบด้วยกฎหมายในด้านเหล่านี้น้อยลงมาก” โมเดลปฏิเสธงาน 1.98% บน Terminal-Bench 4.0 และ 0% บน Terminal-Bench-Science คู่มือ Gemini 4 Neon API ของเราแสดงรูปแบบ request และ คู่มือการเข้าถึงฟรี อธิบายวิธีลองใช้แบบ $0 ในแอปของ Google ส่วนนักศึกษาถูกแนะนำไปที่ CodeMender บน Google Cloud
Prompt injection: ตัวเลข safeguard ของ Neon
หากคุณวาง Neon ไว้เบื้องหลัง API ของคุณเอง ตัวเลขที่ต้องจับตาคือ prompt injection Google ระบุว่าบน benchmark ของ Gray Swan เรื่อง indirect prompt injection “ด้วย safeguards แบบเรียลไทม์ที่ระดับความคิดสูงสุด Neon ต้านทานการโจมตีได้ทุกครั้ง” ใน benchmark นั้น ซึ่งเป็นอัตราความสำเร็จของการโจมตี 0.0% ที่ Google บอกว่ามีเพียงโมเดล Gemini ตัวอื่นเท่านั้นที่ทำได้เทียบเท่า
นั่นคือ benchmark เดียว ที่ระดับความคิดสูงสุด และเปิด safeguards ใช้ ให้ถือว่าเอาต์พุตของโมเดลเป็นอินพุตที่ไม่น่าเชื่อถือ: ตรวจสอบอาร์กิวเมนต์ของ tool call กับ schema จำกัดขอบเขต credentials ที่โมเดลสามารถเรียกใช้ และบันทึก log ทุกการกระทำของโมเดล คู่มือเรื่อง prompt injection สำหรับทีม API ของเราอธิบายการทดสอบอย่างละเอียด
ให้เอเจนต์เขียนโค้ดของคุณทำให้ API แข็งแรงด้วย Apidog CLI
Neon for cyber อ่านโค้ด แต่ผู้ไม่ประสงค์ดีจากภายนอกอ่าน API ที่กำลังรันอยู่ของคุณ การป้องกันที่ถูกที่สุดของคุณคือชุดทดสอบที่ตรวจสอบว่าทุก endpoint ปฏิเสธสิ่งที่ควรปฏิเสธ และเอเจนต์เขียนโค้ดของคุณสร้างสิ่งนี้ได้ด้วย Apidog CLI
ตั้งค่าครั้งเดียว:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
จากนั้นสั่ง Claude Code, Codex, Cursor หรือ OpenCode ด้วย prompt เดียว:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
เอเจนต์จะนำเข้า spec อ่าน payload schema ตรวจสอบ test case ของมัน และรัน scenario:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
นี่คือสิ่งที่ API ที่แข็งแรงควรตอบกลับต่อการทดสอบเหล่านี้:
| การทดสอบ | สิ่งที่เอเจนต์ส่ง | คำตอบที่คาดหวัง |
|---|---|---|
| ไม่มี credentials | Request ที่ลบ auth header ออก | 401 |
| โทเคนหมดอายุ | โทเคนที่ถูกเพิกถอนหรือหมดอายุ | 401 |
| ผู้ใช้ผิดคน | โทเคนของผู้ใช้ B บนทรัพยากรของผู้ใช้ A | 403 หรือ 404 |
| ชนิดข้อมูลผิด | สตริงในจุดที่ spec ระบุว่า integer | 400 หรือ 422 |
| ทราฟฟิกกระชาก | Request เดียวกันแบบ -n 50 รอบ |
429 โดยอุดมคติควรมี Retry-After |
เก็บโทเคนหมดอายุและโทเคนของผู้ใช้อื่นไว้ใน environment variables ไม่ใช่ในไฟล์ test case นำ apidog run ... -r junit ไปใส่ใน pipeline ของคุณด้วย คู่มือ Apidog CLI CI/CD และค้นหา flag ใดๆ ได้ใน คู่มือคำสั่ง apidog run สำหรับรายการการทดสอบทั้งหมด เริ่มต้นจาก เช็กลิสต์ทดสอบความปลอดภัย API ของเรา
Apidog เป็นแพลตฟอร์มออกแบบและทดสอบ API ไม่ใช่เครื่องมือสแกนหาช่องโหว่ มันจะไม่ค้นพบบั๊กด้าน memory safety ใน parser ของคุณ ซึ่งเป็นงานประเภทที่ Neon for cyber ถูกสร้างมาเพื่อ แต่มันจะจับเส้นทางที่ deploy ออกไปโดยไม่มี auth ก่อนที่ใครคนอื่นจะพบ Apidog แผน Free รองรับผู้ใช้ได้ถึง 4 คน
คำถามที่พบบ่อย
Gemini 4 Neon for cyber คืออะไร? รุ่นสำหรับการป้องกันภัยไซเบอร์ของ Gemini 4 Neon ที่ Google กำลังเปิดให้ผู้ป้องกันที่น่าเชื่อถือใช้งานผ่าน Fairwind Program Google วางตำแหน่งโมเดลนี้สำหรับการค้นหา ตรวจสอบ และแก้ไขช่องโหว่
จะขอสิทธิ์เข้าถึง Fairwind Program ได้อย่างไร? ติดต่อทีมบัญชี Google Cloud ของคุณ Google ให้ความสำคัญกับภาครัฐ หน่วยงานไซเบอร์ระดับชาติ ผู้ดำเนินการโครงสร้างพื้นฐานวิกฤต และแพลตฟอร์มเทคโนโลยีหลัก พร้อมทั้งคัดกรองผู้สมัครแต่ละราย
Gemini 4 Neon for cyber อยู่บน Gemini API หรือไม่? ไม่เปิดสาธารณะ Google ยังไม่ได้เผยแพร่ model ID แยกต่างหาก Standard gemini-4-neon อยู่บน Gemini API ระดับ paid tier ที่ $3 อินพุต และ $15 เอาต์พุต ต่อโทเคนหนึ่งล้านโทเคน
Gemini 4 Neon for cyber ราคาเท่าไร? Google ยังไม่ได้เผยแพร่ราคาของ Fairwind ให้สอบถามทีมบัญชี Cloud ของคุณ
Neon for cyber เทียบกับ Gemini 4 Carbon ด้านความปลอดภัยอย่างไร? Google ระบุว่าเขียนโค้ดได้ปลอดภัยกว่า Carbon บน AutoBaxBench ชนะ Carbon 3.4% บน CWE-bench v2 และทำผล ExploitGym ระดับแนวหน้าได้เทียบเท่าด้วยโทเคนเพียงครึ่งหนึ่งของ Carbon
Apidog เป็นเครื่องมือสแกนความปลอดภัยหรือไม่? ไม่ใช่ Apidog ออกแบบ ทำ mock และทดสอบ API ใช้ Apidog CLI เพื่อให้การตรวจสอบ auth การตรวจสอบอินพุต และ rate limit ทำงานกับทุก endpoint ใน spec ของคุณอยู่เสมอ