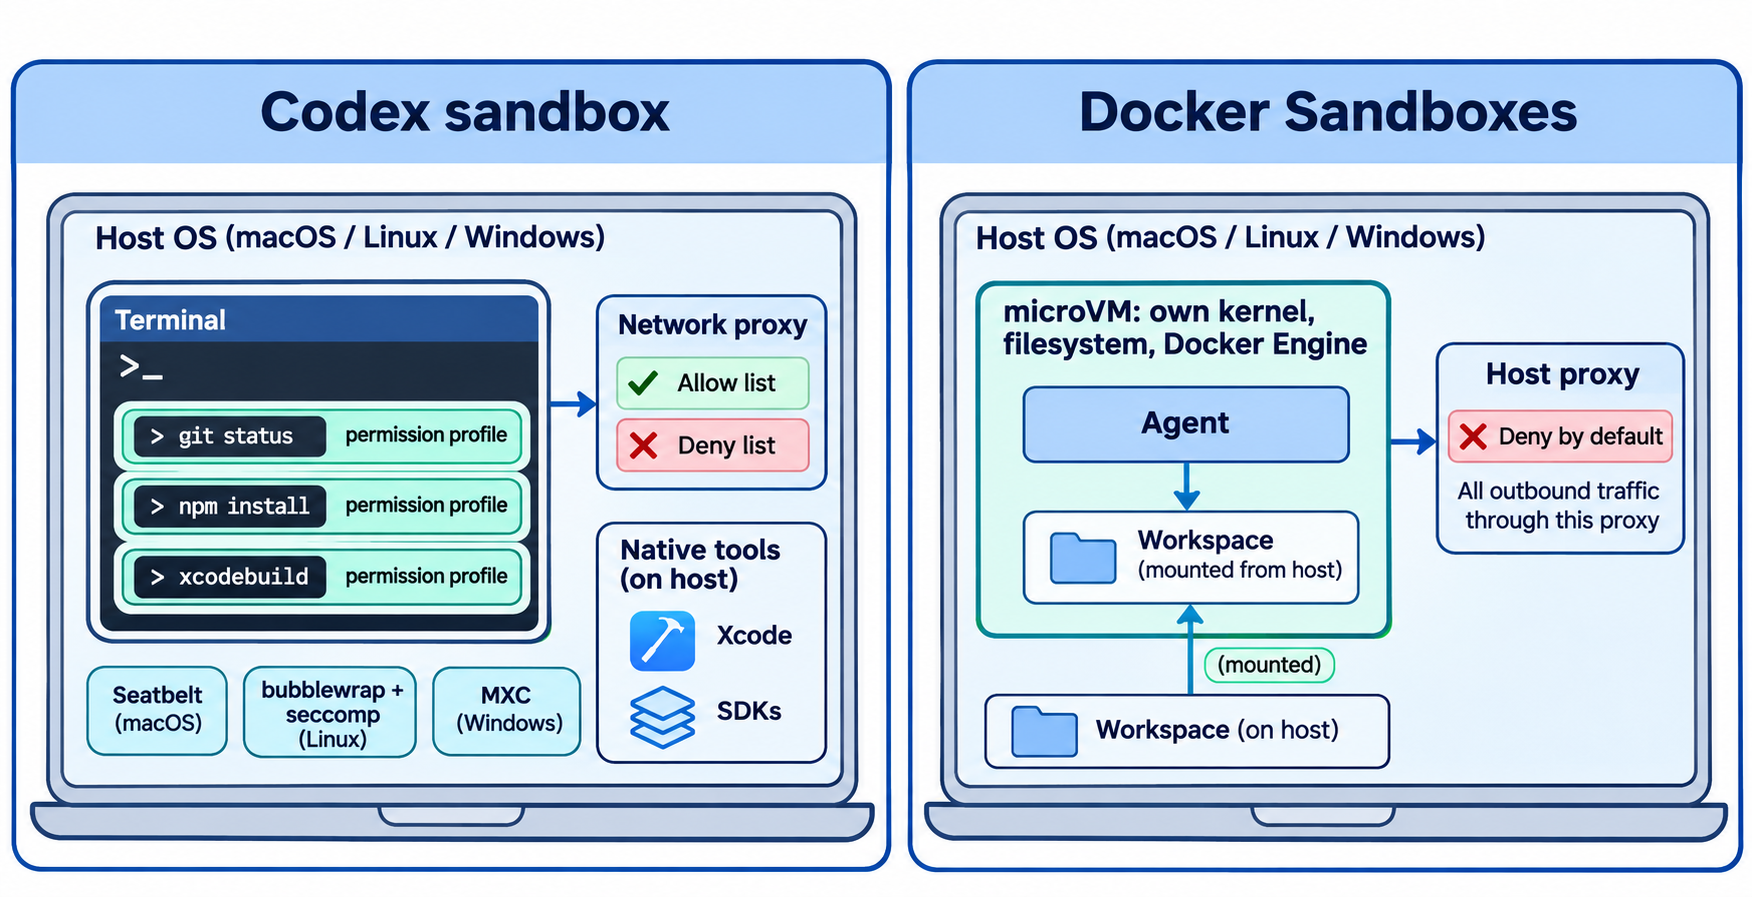
ในคำถามที่ว่า Codex sandbox กับ Docker Sandboxes ต่างกันอย่างไร คำตอบอยู่ที่ว่าคำสั่งของเอเจนต์รันที่ไหน Codex sandbox เก็บคำสั่งไว้บนเครื่องของคุณเองและจำกัดการทำงานด้วยเครื่องมือของระบบปฏิบัติการ (Seatbelt บน macOS, bubblewrap ร่วมกับ seccomp บน Linux, MXC บน Windows) ส่วน Docker Sandboxes ย้ายเอเจนต์เข้าไปใน microVM ที่มีเคอร์เนล ระบบไฟล์ Docker Engine และเครือข่ายเป็นของตัวเอง เลือก sandbox ของ Codex เมื่อคุณต้องการใช้ toolchain แบบเนทีฟ เลือก Docker Sandboxes เมื่อคุณต้องการกำแพงแข็งรอบทุกสิ่งที่เอเจนต์ทำ
Codex sandbox กับ Docker Sandboxes ในภาพรวม
| Codex sandbox | Docker Sandboxes | |
|---|---|---|
| คำสั่งรันที่ไหน | สภาพแวดล้อมที่มีอยู่แล้วของคุณ | microVM ต่อหนึ่ง sandbox |
| กลไกการแยก | Seatbelt (macOS), bubblewrap + seccomp-bpf (Linux), MXC (Windows) | Hypervisor, เคอร์เนลแยกต่อ sandbox |
| กำหนดค่าด้วย | Permission profile ใน config.toml |
sbx CLI และนโยบาย |
| เครือข่ายค่าเริ่มต้น | ปิดสำหรับโปรไฟล์ :workspace |
พร็อกซีแบบ deny-by-default พร้อม allow list เริ่มต้น |
| เครื่องมือเนทีฟของโฮสต์ | ได้ (Xcode, ซิมูเลเตอร์, SDK ภายในเครื่อง) | ไม่ได้ มีเฉพาะสิ่งที่อยู่ใน VM |
| เอเจนต์ที่รองรับ | Codex (และคำสั่งใด ๆ ผ่าน codex sandbox) |
Claude Code, Codex, Copilot, Cursor, Devin, Kiro, OpenCode และอื่น ๆ |
| นโยบายของทีม | Managed requirements ผ่าน requirements.toml |
Docker AI Governance (สมัครแยกแบบเสียค่าใช้จ่าย) |
| ราคา | รวมอยู่ใน Codex | sbx CLI และการประมวลผลในเครื่องฟรี ส่วน cloud เป็นแบบจ่ายตามใช้ |
Codex sandbox คืออะไร?
Codex sandbox คือชั้นที่จำกัดว่าคำสั่งที่ Codex รันบนคอมพิวเตอร์ของคุณสามารถอ่าน เขียน และเข้าถึงอะไรได้บ้าง มันไม่ได้ย้ายงานเข้าไปในคอนเทนเนอร์หรือ VM แต่จะห่อหุ้มแต่ละคำสั่งและโปรเซสลูกทุกตัวที่มันสร้างขึ้นด้วยกลไก sandboxing ของระบบปฏิบัติการเอง โดยใช้กฎที่คุณกำหนดใน permission profile
โปรไฟล์ :workspace ที่มีในตัวคือค่าเริ่มต้นสำหรับ Git repository โดยอนุญาตให้เขียนภายในเวิร์กสเปซ แต่เก็บ .git และ .codex ไว้แบบอ่านอย่างเดียว อนุญาตให้อ่านได้กว้างในที่อื่น (คอมไพเลอร์จำเป็นต้องใช้ SDK นอก repo) และปิดการเข้าถึงเครือข่าย คุณสามารถขยายได้ใน config.toml ตัวอย่างนี้ยกมาจากโพสต์ของ OpenAI:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
คำสั่ง codex sandbox รันโปรแกรมใด ๆ ภายใต้โปรไฟล์หนึ่ง นอกเซสชันของเอเจนต์ นี่คือวิธีที่คุณใช้ทดสอบโปรไฟล์ หรือห่อ MCP server แบบ stdio ที่ Codex มิฉะนั้นจะเปิดโดยไม่มี sandbox:
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
บน macOS การเขียนนั้นจะล้มเหลวด้วย Operation not permitted สำหรับโปรไฟล์ที่พร้อมคัดลอกไปใช้ ดูได้ที่ เอกสาร permission profiles
Docker Sandboxes คืออะไร?
Docker Sandboxes รัน AI coding agent ใน microVM ที่แยกออกมา บนเครื่องของคุณหรือบนโครงสร้างพื้นฐาน cloud ที่ Docker บริหารจัดการ แต่ละ sandbox มีเคอร์เนล Docker daemon ระบบไฟล์ และเครือข่ายเป็นของตัวเอง เอเจนต์มีสิทธิ์เต็มภายใน VM รวมถึง sudo และ Docker Engine ส่วนตัว แต่เข้าถึงได้เฉพาะทรัพยากรของโฮสต์ที่คุณแชร์ให้เท่านั้น
คุณควบคุมมันด้วย sbx CLI ซึ่งไม่ต้องใช้ Docker Desktop sandbox ในเครื่องต้องใช้ macOS 14 หรือใหม่กว่าบน Apple silicon, Windows 11 พร้อม Hypervisor Platform หรือ Ubuntu 24.04 หรือใหม่กว่าที่มี KVM จากคู่มือเริ่มต้น:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
ไดเรกทอรีโปรเจกต์ของคุณจะถูก mount เข้า VM ที่พาธแบบ absolute เดียวกัน การ mount แบบตรงจะเป็นแบบอ่าน-เขียน เอเจนต์จึงแก้ไขเวิร์กทรีของคุณได้ทันที ด้วย --clone repo บนโฮสต์จะถูก mount แบบอ่านอย่างเดียวและเอเจนต์ทำงานใน Git clone ส่วนตัวแทน ข้อมูลรับรองยังคงอยู่บนโฮสต์ เอกสารสถาปัตยกรรมของ Docker ระบุว่า "ค่า credential ดิบไม่เคยเข้าไปใน VM"
ความแข็งแกร่งของการแยก: นโยบาย OS vs เคอร์เนลแยก
Codex จำกัดโปรเซสบนเคอร์เนลของโฮสต์ บน macOS มันสร้าง Seatbelt profile ที่เริ่มจาก (deny default) บน Linux มันสร้างมุมมองระบบไฟล์ด้วย bubblewrap แยก network, IPC และ PID namespace และใช้ตัวกรอง seccomp-bpf พร้อมตั้งค่า no_new_privs บน Windows กำลังเปลี่ยนไปใช้ไลบรารี MXC (Microsoft eXecution Container) ของ Microsoft ข้อจำกัดเป็นของจริงและถูกบังคับใช้โดยเคอร์เนล แต่เอเจนต์ใช้เคอร์เนลเดียวกับคุณและมองเห็นเครื่องของคุณผ่านตัวกรอง
Docker วาง hypervisor ไว้ระหว่างเอเจนต์กับโฮสต์ของคุณ แต่ละ sandbox มีเคอร์เนลแยกและ Docker Engine ของตัวเอง "ที่ไม่มีเส้นทางไปยัง daemon ของโฮสต์" บั๊กในเคอร์เนลหรือกฎที่กำหนดผิดภายใน VM ก็ไม่ทำให้เอเจนต์ได้แล็ปท็อปของคุณไป
ทั้งสองฝั่งต่างก็มีช่องโหว่ที่他们就 เขียนไว้อย่างตรงไปตรงมา:
- โปรไฟล์เริ่มต้นของ Codex ยังเปิดการอ่านแบบกว้าง ไฟล์คอนฟิกที่อื่นซึ่งเก็บ API key จึงอาจยังอ่านได้ OpenAI ยังเตือนว่าเอเจนต์อาจแก้ไขไฟล์ที่ถูก ignore เช่น
node_modules/prettierซึ่งเอดิเตอร์ของคุณจะรันนอก sandbox ในภายหลัง - การ mount แบบตรงของ Docker เป็นแบบอ่าน-เขียน Git hooks, CI config และ
Makefileที่เอเจนต์แก้ไขจึงอาจถูกรันบนโฮสต์ของคุณภายหลังได้ MCP server แบบ stdio ในเครื่องก็รันนอก sandbox VM เช่นกัน
ทั้งสองแบบไม่ได้ลบความจำเป็นในการตรวจสอบการเปลี่ยนแปลงของเอเจนต์ ถ้าคุณกำลังดิ้นรนกับ Codex sandbox คู่มือการข้าม Codex sandboxของเราครอบคลุมทางสายกลางที่ปลอดภัยกว่า
เครื่องมือเนทีฟและต้นทุนการตั้งค่า
ข้อโต้แย้งของ OpenAI ที่ต่อต้านคอนเทนเนอร์นั้นเป็นรูปธรรม ถ้าคุณ sandbox Codex ไว้ใน Docker ขณะสร้างแอป iOS "Codex จะไม่สามารถรัน build toolchain ของ iOS ที่ประกอบด้วย executable แมคแบบเนทีฟได้ และไม่สามารถเปิดซิมูเลเตอร์ iPhone ได้" การมอบหมายขั้นตอนเหล่านั้นกลับไปที่โฮสต์จะทำให้มันออกนอก sandbox อีกครั้ง
ดังนั้น Codex sandbox จึงแทบไม่มีต้นทุนในการตั้งค่า: เชลล์ SDK และแคชของคุณยังอยู่ที่เดิม
Docker Sandboxes ต้องการมากกว่าในตอนเริ่ม VM เริ่มจาก template (docker/sandbox-templates:codex สำหรับ Codex) และคุณเพิ่มเครื่องมือด้วย kit หรือติดตั้งภายใน sandbox ไม่ได้อ่านคอนฟิกระดับผู้ใช้เช่น ~/.codex อ่านเฉพาะคอนฟิกระดับโปรเจกต์ในไดเรกทอรีทำงานเท่านั้น แต่คุณจะได้สภาพแวดล้อมที่สะอาดและทำซ้ำได้ซึ่งทำงานเหมือนกันforall เอเจนต์ และ workload ของคอนเทนเนอร์สามารถรันได้อย่างปลอดภัยใน Docker Engine ส่วนตัวของ VM
สำหรับบริการที่สร้างในคอนเทนเนอร์อยู่แล้ว ต้นทุนนี้ถือว่าน้อย สำหรับ Xcode หรือ SDK เดสก์ท็อปที่มีลิขสิทธิ์ ถือว่ามาก
การควบคุมเครือข่ายเมื่อเทียบกัน
ทั้งคู่ส่งทราฟฟิกผ่านพร็อกซีที่ตรวจสอบโดเมน และทั้งคู่เริ่มจากปิด
Codex มีสามโหมด: ปิดเครือข่าย (ค่าเริ่มต้นของ :workspace), เข้าถึงเต็ม (:danger-full-access) หรือพร็อกซีที่บังคับใช้กฎโดเมนตามโปรไฟล์:
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
การ deny ที่ระบุไว้จะชนะ allow และคำขอไปยังโดเมนที่ไม่อยู่ในรายการสามารถหยุดเพื่อรอการอนุมัติจากคุณได้ พร็อกซีจะ resolve hostname หลังจากได้รับอนุญาตแล้วเท่านั้น อย่างไรก็ตาม OpenAI ตั้งข้อสังเกตว่า wildcard แบบกว้างยังอาจอนุญาตให้ exfiltration ผ่าน DNS ได้
Docker ส่ง TCP ขาออกทั้งหมดจาก VM ผ่านพร็อกซีบนโฮสต์ บล็อก UDP และ ICMP ตามค่าเริ่มต้น และจัดการกฎด้วย sbx policy หน้าโมเดลความปลอดภัยเตือนว่า "โดเมนที่อนุญาตตามค่าเริ่มต้นมี wildcard แบบกว้างอยู่" ดังนั้นให้รัน sbx policy ls ก่อนที่จะเชื่อถือค่าเริ่มต้น
นโยบายของทีม: managed requirements vs Docker AI Governance
ทีมต้องการนโยบายที่ผู้ใช้ไม่สามารถคลายออกได้โดยเงียบ ๆ
Codex ใช้managed requirements ผู้ดูแลระบบส่ง requirements.toml จากไฟล์ระบบเช่น /etc/codex/requirements.toml หรือจาก cloud policy ซึ่งจำกัดว่าโปรไฟล์ใดที่ผู้ใช้เลือกได้:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Docker ขายชั้นนี้ในชื่อDocker AI Governance: นโยบายเครือข่ายและระบบไฟล์ของ sandbox, นโยบาย MCP tool ที่เขียนด้วย Cedar และบังคับใช้ที่ MCP Gateway ของ Docker และบันทึกการตรวจสอบของแต่ละการตัดสินใจที่คุณเก็บไว้ในเครื่องหรือส่งไปยัง cloud ได้ เอกสารของ Docker ระบุนโยบายระดับองค์กรเป็นการสมัครแบบเสียค่าใช้จ่ายแยก ข้อดีคือมีนโยบายเดียวครอบคลุมทุกเอเจนต์ที่ทีมคุณใช้ ไม่ใช่แค่ Codex
เมื่อไรควรใช้อะไร
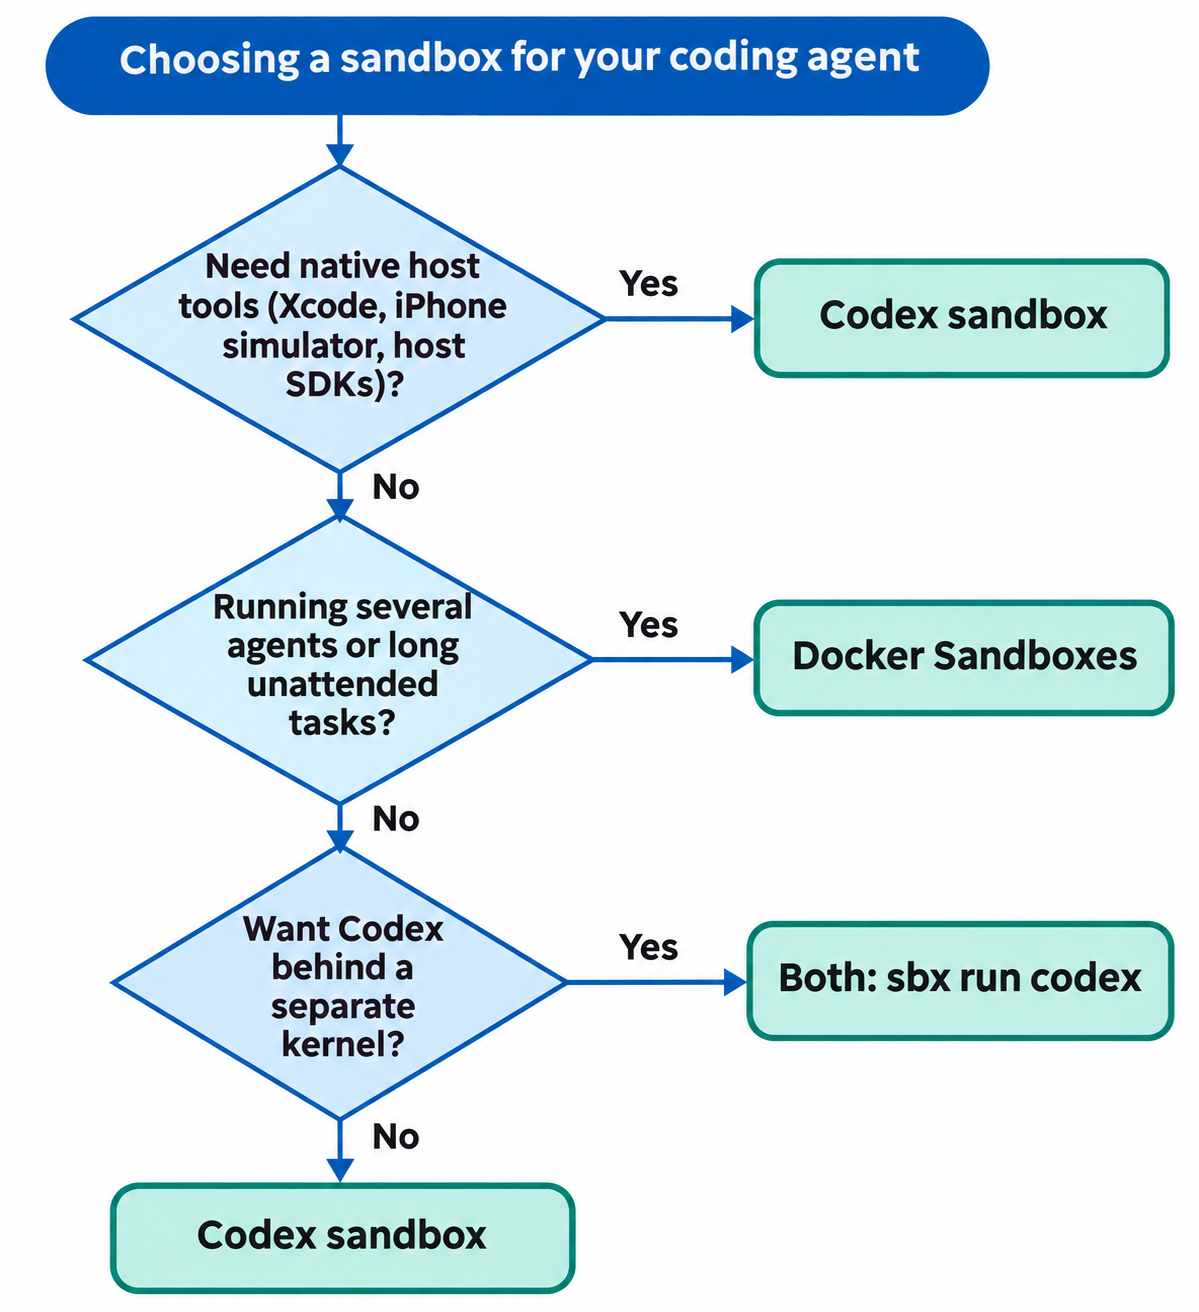
ไม่มีผู้ชนะเพียงรายเดียว จับคู่ขอบเขตกับงาน:
- ใช้ Codex sandbox เมื่อคุณสร้างสำหรับ macOS หรือ iOS พึ่งพา SDK ที่มีเฉพาะบนโฮสต์ หรือต้องการตั้งค่าเป็นศูนย์และ Codex เป็นเอเจนต์เดียวของคุณ
- ใช้ Docker Sandboxes เมื่อคุณรันเอเจนต์หลายตัว ต้องการเคอร์เนลแยกระหว่างเอเจนต์กับแล็ปท็อป หรือปล่อยให้เอเจนต์รันงานยาวแบบไม่มีคนดูแลพร้อม Docker อยู่ข้างใน
- ใช้ทั้งสองอย่าง เมื่อคุณต้องการ Codex ภายในขอบเขตที่แข็งแกร่ง หน้า Codex ของ Docker แสดงให้เห็นว่า
sbx run codexเปิดcodex --dangerously-bypass-approvals-and-sandboxโดยค่าเริ่มต้น: microVM กลายเป็นกำแพงและการอนุมัติของ Codex เองก็หลบไป จำ trade-off นี้ไว้ก่อนจะเลือก
ทดสอบ API ของคุณจาก sandbox ไหนก็ได้ด้วย Apidog CLI
ไม่ว่าคุณจะเลือกกำแพงแบบไหน เอเจนต์ของคุณยังต้องพิสูจน์ว่าการเปลี่ยนแปลงของมันทำงานกับ API จริงได้ Apidog CLIมอบคำสั่งสำหรับ test case และการรันพร้อมเอาต์พุต JSON ที่เอเจนต์อ่านได้ ตั้งค่าครั้งเดียว:
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
จากนั้นเปิดเครือข่ายให้กับสองโฮสต์เท่านั้น: API ของคุณและ api.apidog.com ซึ่งเป็น API base เริ่มต้นของ CLI ใน Codex ให้เพิ่มทั้งสองเข้าในตาราง [permissions.<name>.network.domains] ของโปรไฟล์ ใน Docker Sandboxes ให้รัน sbx policy allow network api.apidog.com พร้อมกับโฮสต์ของ API คุณ
ให้พรอมป์ต์กับเอเจนต์ของคุณหนึ่งครั้ง:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
เอเจนต์อ่าน schema ตรวจสอบ payload และรันเคส:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
หากการรันล้มเหลวด้วย network error แสดงว่า sandbox ทำงานของมันแล้ว: ตรวจสอบว่าallow list พลาดโฮสต์ไหนไป สำหรับ walkthrough แบบเต็มใน Codex ดูApidog CLI ใน Codexและเปลี่ยน -r cli,json เป็น -r junit เมื่อการรันเดียวกันย้ายเข้าไปป์ไลน์ CI แผนฟรีของ Apidog ครอบคลุมผู้ใช้สูงสุด 4 คน
คำถามที่พบบ่อย
Codex sandbox เป็นคอนเทนเนอร์หรือไม่? ไม่ใช่ Codex จำกัดคำสั่งในสภาพแวดล้อมที่มีอยู่ของคุณด้วย Seatbelt บน macOS, bubblewrap และ seccomp-bpf บน Linux และ MXC บน Windows ไม่มีอิมเมจระบบไฟล์หรือ VM แยก
Docker Sandboxes เป็นแค่คอนเทนเนอร์หรือไม่? ไม่ใช่ เอกสารของ Docker ระบุว่าเป็น microVM ที่มีการแยกด้วย hypervisor และมีเคอร์เนลแยกต่อ sandbox แต่ละอันรัน Docker Engine ของตัวเอง เอเจนต์จึงสามารถสร้างและรันคอนเทนเนอร์ภายในได้
ฉันสามารถรัน Codex ใน Docker Sandboxes ได้หรือไม่? ได้ sbx run codex เปิด Codex ใน microVM โดยค่าเริ่มต้นมันจะเปิดด้วย --dangerously-bypass-approvals-and-sandbox ดังนั้น VM ไม่ใช่ sandbox ของ Codex จึงเป็นขอบเขต
Docker Sandboxes ฟรีหรือไม่? Docker ระบุว่า sbx CLI และการประมวลผล sandbox ในเครื่องฟรี รวมถึงงานเชิงพาณิชย์ cloud sandbox ใช้การสมัครแบบจ่ายตามใช้ ค่าใช้จ่ายของผู้ให้บริการโมเดลแยกต่างหาก และการจัดการนโยบายระดับองค์กรเป็นการสมัครแบบเสียค่าใช้จ่ายแยก
sandbox ทั้งสองครอบคลุม MCP server หรือไม่? ไม่ครอบคลุมตามค่าเริ่มต้น Codex ไม่ sandbox MCP server แบบ stdio เว้นแต่คุณจะห่อด้วย codex sandbox Docker รัน MCP server แบบ stdio ในเครื่องนอก VM ส่วน MCP gateway และนโยบาย Cedar ของมันดูแล server ที่ส่งผ่านมัน