
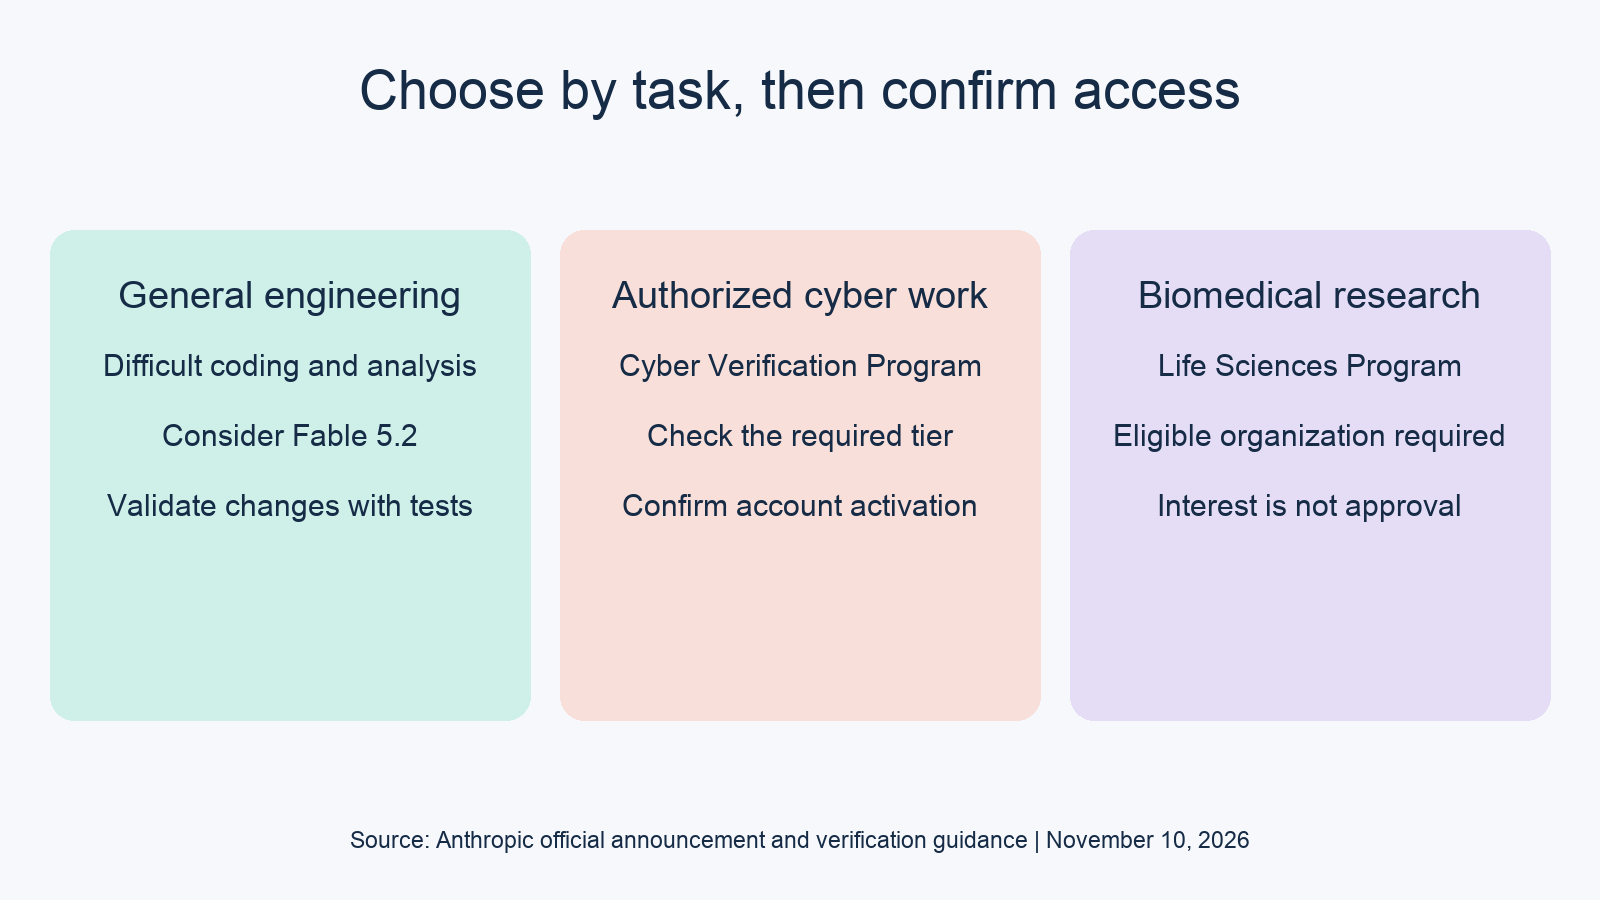
การเลือกระหว่าง Claude Fable 5.2 กับ Mythos 5.2 สาระสำคัญอยู่ที่มาตรการป้องกันและสิทธิ์การเข้าถึง Anthropic ระบุว่าทั้งสองรุ่นใช้โมเดลพื้นฐานเดียวกัน Fable เปิดให้ใช้งานได้อย่างกว้างขวางพร้อมมาตรการป้องกันด้านไซเบอร์และชีววิทยาเพิ่มเติม ส่วน Mythos รองรับงานที่ได้รับอนุมัติผ่านโปรแกรมการตรวจสอบ ให้เลือกตามประเภทงานที่คุณได้รับอนุญาต แล้วจึงยืนยันสิทธิ์ความพร้อมของบัญชีคุณ
ประกาศของ Anthropic วางเส้นแบ่งความแตกต่างนี้ไว้ชัดเจน และไม่ได้บอกว่า Mythos เป็นโมเดลสำหรับเขียนโค้ดที่ฉลาดกว่าอย่างเป็นสากลในตัวของมันเอง สำหรับนักพัฒนาที่เชื่อมต่อโมเดลกับเครื่องมือต่าง ๆ คำถามที่ใช้งานจริงคือ เวิร์กโฟลว์ของคุณต้องการความสามารถที่ถูกจำกัดโดยมาตรการป้องกันของ Fable หรือไม่ จากนั้นคุณสามารถใช้ agent และ Apidog CLI in Claude Code เพื่อตรวจสอบความถูกต้องของการเชื่อมต่อ API ที่เกี่ยวข้องได้
เปรียบเทียบ Claude Fable 5.2 กับ Mythos 5.2 อย่างรวดเร็ว
Fable 5.2 และ Mythos 5.2 ใช้โมเดลพื้นฐานร่วมกัน ดังนั้นการเปรียบเทียบจึงควรเริ่มจากประเภทงานที่อนุญาตและสิทธิ์ความพร้อม Fable เพิ่มมาตรการป้องกันสำหรับคำขอด้านไซเบอร์และชีววิทยาที่ละเอียดอ่อน ส่วน Mythos ให้สิทธิ์เข้าถึงสำหรับงานที่ได้รับการตรวจสอบแล้วในด้านเหล่านั้น ภายใต้กฎของโปรแกรม งานเขียนโค้ดทั่วไปไม่ได้ต้องใช้ Mythos เสมอไป
| ประเด็นตัดสินใจ | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| โมเดลพื้นฐาน | ใช้ร่วมกับ Mythos | ใช้ร่วมกับ Fable |
| ความแตกต่างหลัก | มาตรการป้องกันด้านไซเบอร์และชีววิทยาเพิ่มเติม | สิทธิ์เข้าถึงสำหรับงานไซเบอร์และวิทยาศาสตร์ชีวภาพที่ผ่านการตรวจสอบ |
| ความพร้อมใช้งาน | เปิดให้ใช้งานกว้างขวางในหลายแพลตฟอร์ม แต่สิทธิ์ของบัญชีก็ยังมีผล | เข้าถึงผ่านโปรแกรมการตรวจสอบ |
| เหมาะกับงานประเภท | งานเขียนโค้ด วิเคราะห์ และวิศวกรรมที่ยาก | งานด้านความปลอดภัยที่ได้รับอนุมัติ หรืองานวิจัยชีวการแพทย์ |
| การตัดสินใจเรื่องสิทธิ์เข้าถึง | ตรวจสอบแพลตฟอร์มและแพ็กเกจของคุณ | ตรวจสอบการอนุมัติจากโปรแกรม ระดับ tier และการตั้งค่าบัญชี |
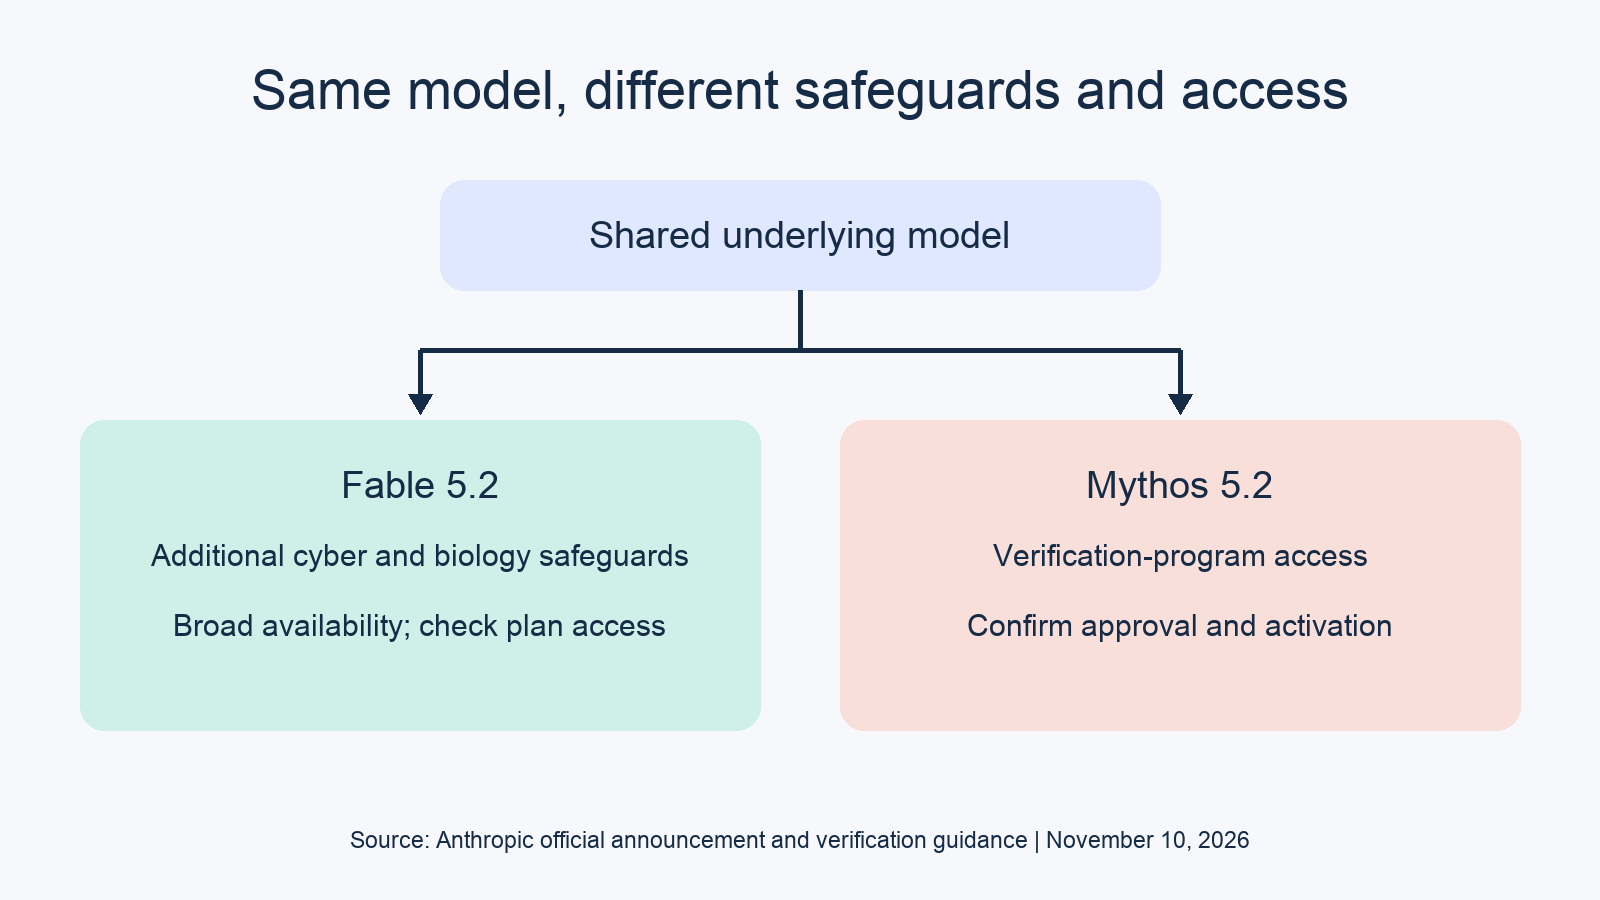
ให้มองว่านี่คือการเปรียบเทียบด้านสิทธิ์การเข้าถึง ชื่อที่ต่างกันไม่ได้แปลว่าเครื่องยนต์การใช้เหตุผลต่างกัน แต่ก็ไม่ได้หมายความว่าทุกพรอมต์จะให้คำตอบที่เหมือนกันเป๊ะ เพราะมาตรการป้องกันอาจส่งผลต่อคำขอใดที่ดำเนินการต่อได้ และวิธีที่บริการจัดการกับคำขอที่ถูกจำกัด
Fable และ Mythos มีความสามารถอะไรที่เหมือนกันบ้าง?
โมเดลทั้งสองอาศัยความสามารถพื้นฐานชุดเดียวกันในด้านการเขียนโค้ด การใช้เหตุผล และการมองเห็น Anthropic วางตำแหน่งทั้งคู่ไว้สำหรับงานด้านเทคนิคที่ท้าทาย รวมถึงโปรเจกต์ซอฟต์แวร์ที่ยังไม่ชัดเจนและงานวิจัย พื้นฐานร่วมนี้ทำให้การพิจารณาจากความต้องการของงานมีประโยชน์กว่าการอ้างแบบกว้าง ๆ ว่าโมเดลใดดีกว่าสำหรับนักพัฒนาทุกคน
ลองนึกถึงกรณีการย้ายระบบ (service migration) คุณต้องเข้าใจ repository วิเคราะห์ dependencies แก้ไขโค้ด และซ่อมชุดทดสอบ ความต้องการเหล่านี้เพียงอย่างเดียวยังไม่ได้แปลว่าต้องใช้ Mythos Fable เป็นตัวเลือกได้เมื่องานยากพอที่จะคุ้มค่ากับการยกระดับจากโมเดลที่คุณใช้อยู่
Anthropic แนะนำให้เริ่มงานเขียนโค้ดและงานด้านความรู้ส่วนใหญ่ด้วย Opus 5.5 ก่อน แล้วจึงเปลี่ยนตามความซับซ้อนของงาน สำหรับการเปรียบเทียบครั้งนี้ นัยที่ได้ก็ตรงไปตรงมา: เลือกระดับความสามารถที่เหมาะสมก่อน แล้วจึงตัดสินใจว่างานของคุณต้องใช้สิทธิ์เข้าถึงผ่านโปรแกรมการตรวจสอบหรือไม่
ให้แยกคุณภาพของงานออกจากคุณภาพของการเชื่อมต่อ โมเดลอาจเสนอแพตช์ที่ถูกต้อง แต่แอปพลิเคชันของคุณกลับจัดการ error ผิดพลาด ทำ tool result หล่นหาย หรือใช้ credential ผิดตัว ความล้มเหลวลักษณะนี้ต้องอาศัยชุดทดสอบที่ทำซ้ำได้ ไม่ว่าคุณจะเลือกโมเดลใด
มาตรการป้องกันของ Fable 5.2 ส่งผลต่อพฤติกรรมอย่างไร?
มาตรการป้องกันเพิ่มเติมของ Fable จำกัดกิจกรรมไซเบอร์ความเสี่ยงสูงและงานวิจัยชีววิทยาจำนวนมาก Anthropic ระบุการทำ penetration testing, การสร้าง exploit และงานด้านช่องโหว่ระดับ binary ว่าเป็นหมวดหมู่ที่ถูกจำกัด ประกาศของบริษัทยังอธิบายถึงการตอบสนองสำรอง (fallback responses) สำหรับคำถามด้านไซเบอร์และชีววิทยาที่ถูกบล็อก ดังนั้นคำขอที่ถูกบล็อกจึงควรได้รับการตรวจสอบก่อนที่คุณจะตัดสินความสามารถพื้นฐานของโมเดล
สำหรับ fallback ที่ระบุไว้ตอนเปิดตัว Anthropic ระบุว่าใช้ Opus 4.8 สำหรับด้านความปลอดภัยไซเบอร์ และ Opus 5 สำหรับด้านชีววิทยา อย่าสันนิษฐานว่าทุกการตอบสนองในเวิร์กโฟลว์ที่ละเอียดอ่อนคือการทำงานของ Fable แบบไม่มีข้อจำกัด ให้บันทึกงาน การตอบสนองที่พบ และข้อมูล fallback ที่ระบบให้มา ก่อนที่จะตีความผลลัพธ์
การพัฒนาอย่างปลอดภัยในชีวิตประจำวันเป็นอีกหมวดหมู่หนึ่ง แนวทางCyber Verification Program ระบุว่าโมเดลที่เปิดให้ใช้ทั่วไปสามารถรีวิวโค้ด แก้ไขปัญหาที่รู้อยู่แล้ว และคัดกรองการแจ้งเตือนได้ โดยระบุว่าอาจต้องมีการตรวจสอบเมื่อมาตรการป้องกันขัดจังหวะงานอย่างเช่น penetration test ที่ได้รับอนุญาตหรือการตรวจสอบความถูกต้องของ exploit
ความแตกต่างนี้สำคัญเมื่อคุณเลือกโมเดลสำหรับทีมพัฒนา การรีวิวแพตช์ระบบยืนยันตัวตน (authentication patch) ไม่ได้มีข้อกำหนดด้านสิทธิ์เข้าถึงเช่นเดียวกับการสร้างเวิร์กโฟลว์ทดสอบเชิงรุก ให้อธิบายงานจริงที่ต้องทำก่อนตัดสินใจว่าเส้นทางใดเหมาะสม
การได้รับอนุมัติก็ไม่ได้ทำให้มาตรการป้องกันหมดไปทั้งหมด Anthropic ระบุว่างานด้านความปลอดภัยที่ได้รับอนุญาตอาจยังเจอการปฏิเสธหรือการบล็อกจาก classifier ได้ ให้เก็บกรณีที่ถูกบล็อกไว้เป็นหลักฐานสำหรับการทบทวน การเปลี่ยนชื่อโมเดลไม่ใช่ทางแทนการยืนยันสิทธิ์และขอบเขตการใช้งาน
ใครสามารถเข้าถึง Claude Mythos 5.2 ได้บ้าง?
ผู้ใช้ด้านความปลอดภัยไซเบอร์ยื่นคำขอผ่าน Cyber Verification Program ส่วนนักวิจัยด้านวิทยาศาสตร์ชีวภาพยื่นคำขอผ่าน Life Sciences Verification Program การเข้าถึงด้านไซเบอร์มีหลาย tier ซึ่งมีเงื่อนไขคุณสมบัติและขอบเขตงานที่อนุญาตต่างกัน การอนุมัติผูกอยู่กับบัญชีและองค์กรที่เกี่ยวข้อง ดังนั้นการซื้อ subscription เพียงอย่างเดียวไม่ได้แปลว่าเวิร์กโฟลว์ของคุณมีสิทธิ์เข้าถึง Mythos
การตรวจสอบด้านไซเบอร์ขึ้นอยู่กับลักษณะงานของคุณ
แนวทางด้านไซเบอร์ปัจจุบันมีสาม tier ดังนี้:
- Defense Access: องค์กรและบุคคล รวมถึงนักวิจัยอิสระและผู้ดูแลโปรเจกต์ open-source สามารถยื่นคำขอได้
- Red Team Access: องค์กรสามารถยื่นคำขอสำหรับงานความปลอดภัยเชิงรุกที่ได้รับอนุญาต
- Specialized Access: องค์กรสามารถยื่นคำขอสำหรับการทดสอบระบบสำคัญที่มีความเสี่ยงสูง โดยต้องผ่านการทบทวนเพิ่มเติม
บุคคลทั่วไปไม่ได้ถูกตัดออกจากเส้นทางด้านไซเบอร์ของ Mythos โดยสิ้นเชิง พวกเขาสามารถยื่นขอ Defense Access ได้ตามเกณฑ์ที่ประกาศไว้ ซึ่งแม่นยำกว่าการมองว่า Mythos ใช้ได้เฉพาะองค์กรขนาดใหญ่เท่านั้น
โปรแกรมนี้ใช้ได้ผ่านแผน Claude แบบชำระเงินที่มีคุณสมบัติ บัญชี Console ที่ผูกบัญชีเรียกเก็บเงิน และแพลตฟอร์มที่เชื่อมโยงที่รองรับ โดยไม่สามารถใช้ได้บน Claude Free ให้อ่านหน้าโปรแกรมปัจจุบันสำหรับเส้นทางของคุณ แทนที่จะอนุมานคุณสมบัติจากการอนุมัติของทีมอื่น
การอนุมัติและการเปิดใช้งานเป็นสองขั้นตอนแยกกัน
สำหรับการใช้งานระดับ Enterprise และ API ผู้ดูแลระบบอาจต้องกำหนดสิทธิ์เข้าถึงให้ role หรือ workspace ที่เหมาะสม บัญชี Claude และ Console เป็นองค์กรที่แยกจากกัน และการอนุมัติไม่ได้ส่งต่อไปยังองค์กรอื่น ๆ ของคุณ
ก่อนจะไล่แก้ปัญหาที่ request body ของคุณ ให้ตรวจสอบก่อนว่า credential นั้นอยู่ในองค์กรที่ได้รับอนุมัติและ workspace ที่ตั้งค่าไว้ หรือ key ที่ใช้งานได้พิสูจน์เพียงการยืนยันตัวตนเท่านั้น ไม่ได้พิสูจน์สิทธิ์ตามโปรแกรมการตรวจสอบ
งานที่ทำให้ลูกค้าภายนอกก็ต้องระมัดระวังเช่นกัน แนวทางด้านไซเบอร์แยกความแตกต่างระหว่างการใช้งานภายในกับบริการหรือผลิตภัณฑ์สำหรับลูกค้า และกำหนดให้ต้องมีการอนุมัติการใช้งานภายนอกแยกต่างหาก ทีมที่ได้รับอนุมัติภายในไม่ควรสันนิษฐานว่าสามารถเปิดเผยความสามารถเดียวกันผ่านแอปพลิเคชันที่หันหน้าเข้าหาลูกค้าได้
ด้านวิทยาศาสตร์ชีวภาพมีขั้นตอนการยื่นของตัวเอง
ใช้Life Sciences Verification Program ทางการสำหรับสิทธิ์เข้าถึงงานวิจัยชีวการแพทย์ เวอร์ชัน beta นี้สำหรับองค์กรที่ผ่านการตรวจสอบบนแผน Team, Enterprise หรือ Claude Platform API ส่วนแผนส่วนบุคคลอย่าง Free, Pro, Max และ Ultra ไม่มีคุณสมบัติ ผู้ดูแลระบบขององค์กรต้องเป็นผู้ลงทะเบียนแสดงความสนใจ ซึ่งไม่รับประกันว่าจะได้รับสิทธิ์ อย่านำ tier หรือความคาดหวังการอนุมัติด้านไซเบอร์ไปใช้กับด้านชีววิทยา
โมเดลใดเหมาะกับกรณีการใช้งานของคุณในฐานะนักพัฒนา?
ใช้ Fable เป็นตัวเลือกสำหรับงานวิศวกรรมทั่วไปที่ยากและอยู่ในกรอบมาตรการป้องกันของมัน พิจารณา Mythos เมื่องานด้านไซเบอร์หรือชีวการแพทย์ที่ได้รับอนุมัติต้องใช้เส้นทางการตรวจสอบ ให้แยกการตรวจสอบออกเป็นสามเรื่อง: สิทธิ์อนุญาต คุณสมบัติของบัญชี และคุณภาพของงาน เพื่อไม่ให้ปัญหาด้านสิทธิ์เข้าถึงกลายเป็นบทสรุปด้านประสิทธิภาพที่ทำให้เข้าใจผิด
| งานของคุณ | แนวทางการเลือก |
|---|---|
| รีแฟกเตอร์บริการ หรือไล่หา bug ที่ไม่ชัดเจน | พิจารณา Fable แล้วยืนยันแพตช์ด้วยชุดทดสอบของคุณ |
| รีวิวโค้ด หรือแก้ไขปัญหาความปลอดภัยที่รู้อยู่แล้ว | เริ่มจากโมเดลที่เปิดให้ใช้ทั่วไป และตรวจสอบหากมีการขัดจังหวะจากมาตรการป้องกัน |
| ทำ penetration testing ที่ได้รับอนุญาต | ตรวจสอบ tier ด้านไซเบอร์ที่เหมาะสมและการอนุมัติ |
| สร้างบริการด้านความปลอดภัยสำหรับลูกค้า | ยืนยันการอนุมัติการใช้งานภายนอกควบคู่กับสิทธิ์การใช้งานภายใน |
| ทำวิจัยชีวการแพทย์ที่ถูกจำกัดโดย Fable | ยื่นคำขอผ่านโปรแกรมด้านวิทยาศาสตร์ชีวภาพ |
สิ่งเหล่านี้เป็นข้อแนะนำในการเลือก ไม่ใช่ผลจากการวัดจริง ให้คงมนุษย์เป็นผู้รับผิดชอบในการอนุมัติการเปลี่ยนแปลงโค้ด บทสรุปงานวิจัย และขอบเขตด้านความปลอดภัย
ควรตีความความแตกต่างของผล benchmark อย่างไร?
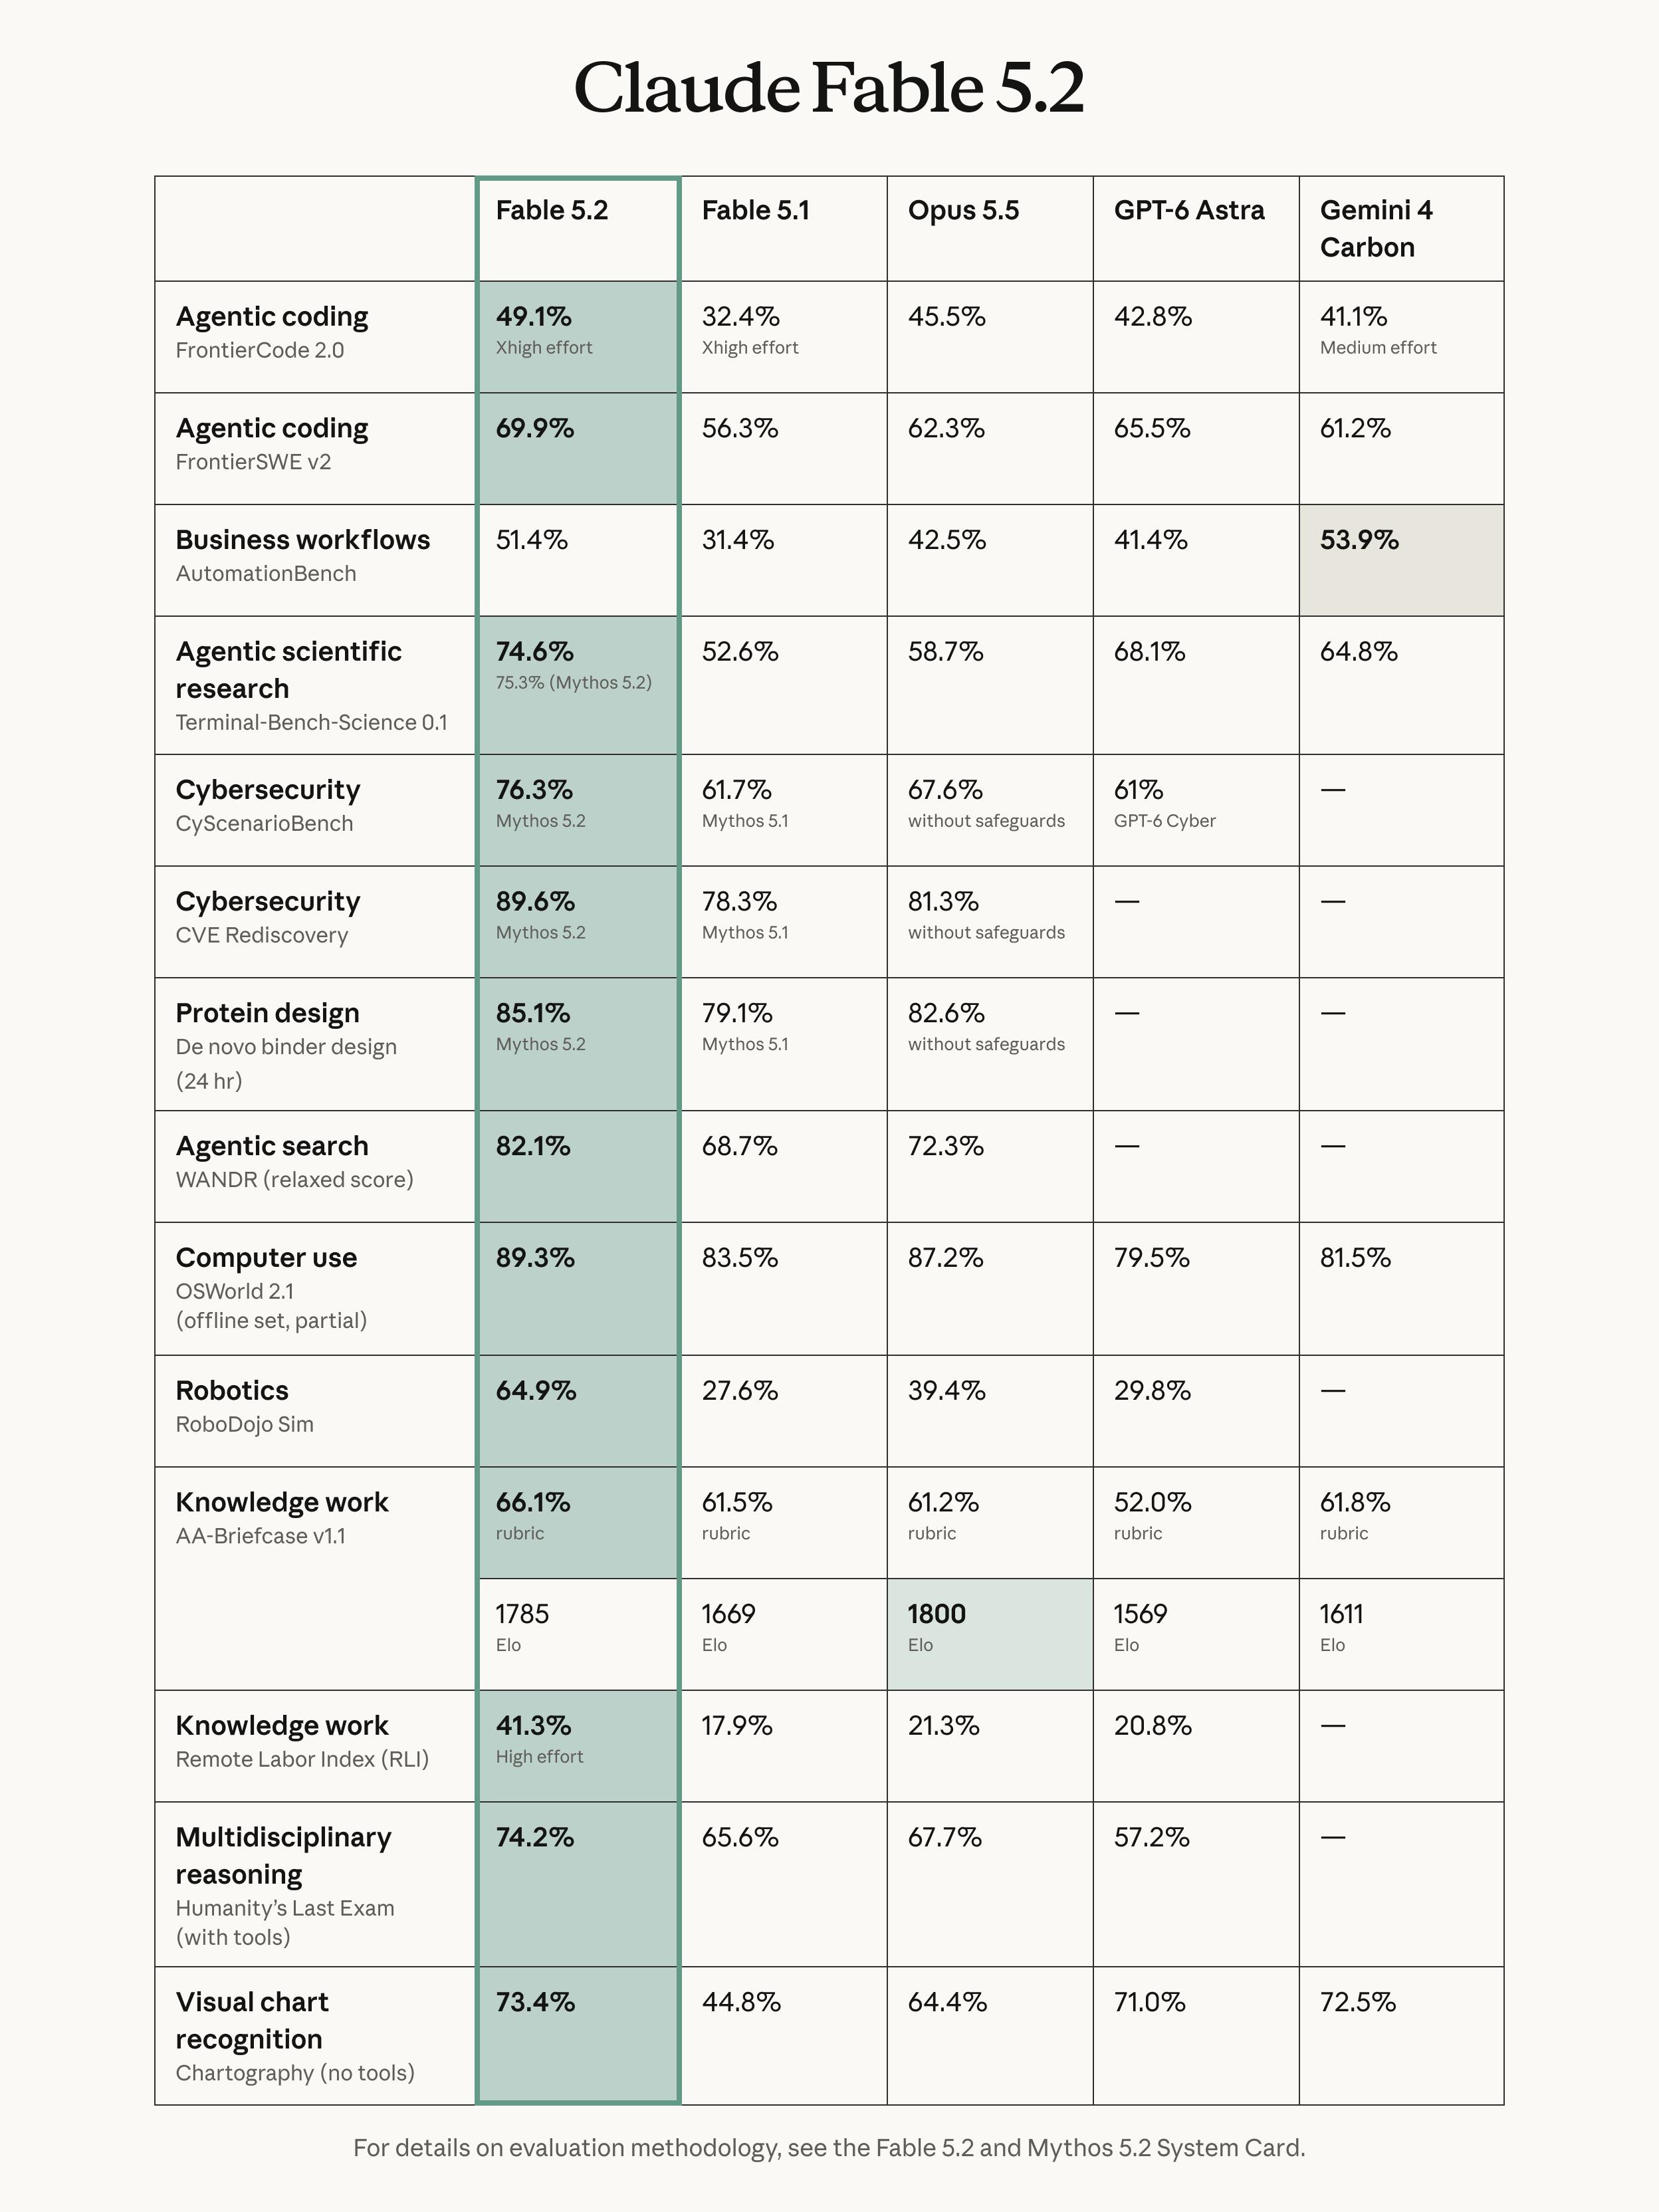
ก่อนเปรียบเทียบตัวเลข ให้อ่านป้ายชื่อโมเดล การตั้งค่ามาตรการป้องกัน ระดับความพยายาม (effort) และวิธีการวัดของ benchmark แต่ละตัวก่อน ตารางตอนเปิดตัวของ Anthropic รวมผลของ Fable สำหรับงานทั่วไปและผลของ Mythos สำหรับโดเมนที่ละเอียดอ่อน แถวข้อมูลเหล่านี้ไม่ใช่การทดสอบแบบควบคุมเงื่อนไขที่พิสูจน์ว่า Mythos มีความสามารถรวมทั่วไปสูงกว่า Fable
ให้ศึกษาsystem card ของ Fable 5.2 และ Mythos 5.2 เพื่อทำความเข้าใจวิธีการประเมิน ผลการประเมินจากผู้ให้บริการช่วยชี้ให้คุณรู้ว่าควรไปสืบเสวยอะไรได้ แต่ไม่ได้บอกอัตราความสำเร็จของทีมคุณ
สำหรับการตัดสินใจของคุณเอง ให้กำหนดผลลัพธ์ที่ยอมรับได้ก่อนเริ่มรันงาน การย้ายระบบต้องผ่านชุดทดสอบและมีการเปลี่ยนแปลงที่ตรวจทานได้ ผลการวิเคราะห์ด้านความปลอดภัยต้องมีหลักฐาน ความสามารถในการทำซ้ำ และการประเมินความรุนแรงที่มีเหตุผลรองรับ ให้บันทึกการขัดจังหวะจากมาตรการป้องกันแยกออกจากคำตอบที่ผิดและความล้มเหลวด้านการขนส่งข้อมูล (transport failures)
ให้ coding agent ของคุณตรวจสอบ API contract ด้วย Apidog CLI
ใช้Apidog CLI ให้ coding agent ของคุณตรวจสอบความถูกต้องของการเชื่อมต่อโดยรอบโมเดลที่คุณเลือก ทดสอบการยืนยันตัวตน การจัดการ response และเส้นทาง error ในโปรเจกต์ที่คุณควบคุมได้ ให้แยกการตรวจสอบ contract นี้ออกจากการอ้างเรื่องความฉลาดของโมเดลหรือสิทธิ์การตรวจสอบ
เริ่มจากคู่มือติดตั้ง Apidog CLI แล้วจึงตั้งค่า token ของคุณ:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
มอบพรอมต์นี้ให้ agent ของคุณ:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
Agent สามารถตรวจสอบ schema และยืนยัน payload ที่เตรียมไว้ก่อนบันทึกได้:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
คำสั่งและ flag เหล่านี้ได้รับการตรวจสอบกับความช่วยเหลือของ CLI เวอร์ชัน 2.2.12 ที่ติดตั้งไว้ payload ต้องใช้ endpoint และ category identifier จริงของโปรเจกต์คุณ นี่เป็นเวิร์กโฟลว์ตัวอย่างเพื่อประกอบ ไม่ใช่การทดสอบจริงกับ Anthropic ที่ทำขึ้นสำหรับบทความนี้
สำหรับเวิร์กโฟลว์ที่ใช้ Codex ให้ดูApidog CLI in Codex เมื่อ test case ใช้งานได้จริงแล้ว คู่มือ CLI CI/CD จะอธิบายวิธีนำการตรวจสอบที่ทำซ้ำได้ไปรวมไว้ใน pipeline ของคุณ
คำถามที่พบบ่อย
Mythos 5.2 ฉลาดกว่า Fable 5.2 หรือไม่?
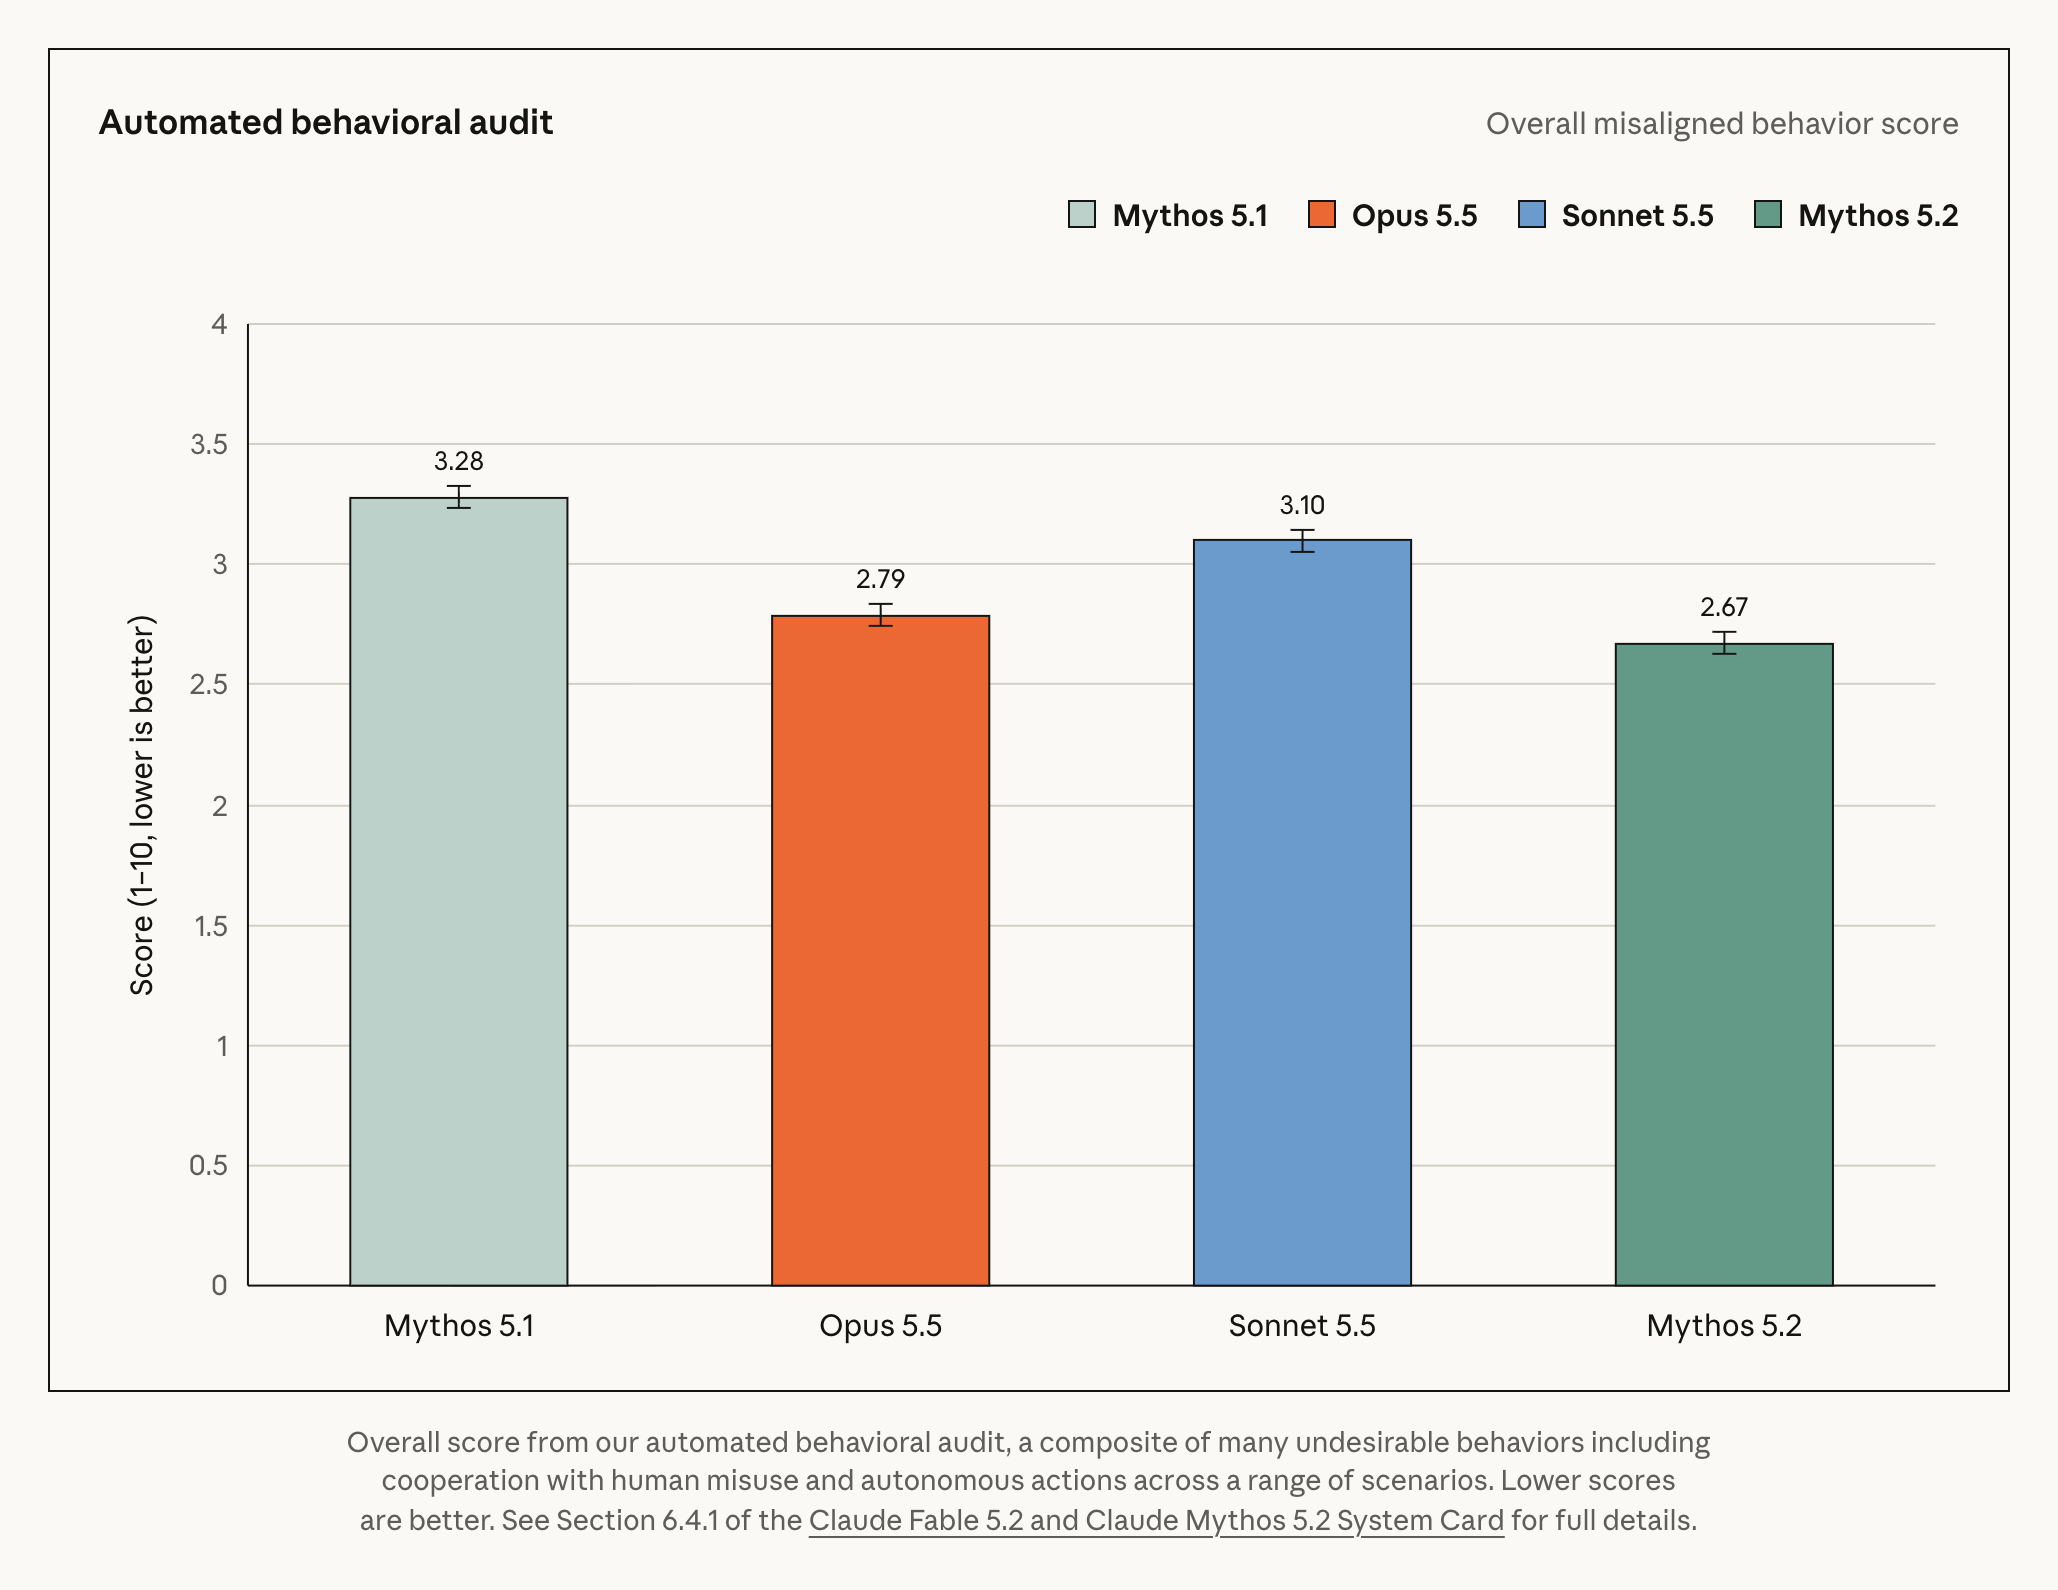
Anthropic ระบุว่าทั้งสองใช้โมเดลพื้นฐานเดียวกัน ความแตกต่างหลักอยู่ที่มาตรการป้องกันและสิทธิ์การเข้าถึง ผล benchmark ในโดเมนที่ละเอียดอ่อนไม่ได้พิสูจน์ว่า Mythos มีความฉลาดเหนือกว่าอย่างเป็นสากล
บุคคลธรรมดายื่นขอสิทธิ์เข้าถึง Mythos ได้ไหม?
ได้ แนวทางด้านไซเบอร์อนุญาตให้บุคคลยื่นขอ Defense Access ได้ ส่วน Red Team Access และ Specialized Access เป็น tier สำหรับองค์กรเท่านั้น การยื่นคำขอและการอนุมัติยังคงเป็นสองขั้นตอนที่แยกจากกัน
การซื้อแผน Claude แบบชำระเงินรับประกันสิทธิ์เข้าถึง Mythos หรือไม่?
ไม่ แผนแบบชำระเงินที่มีคุณสมบัติสามารถรองรับการยื่นคำขอได้ แต่ข้อกำหนดด้านการอนุมัติจากโปรแกรมและการเปิดใช้งานบัญชียังคงมีผล ให้ตรวจสอบองค์กร role workspace หรือแพลตฟอร์มที่เชื่อมโยงเฉพาะที่คุณจะใช้งาน
Fable รองรับการพัฒนาที่เกี่ยวข้องกับความปลอดภัยหรือไม่?
โมเดลที่เปิดให้ใช้ทั่วไปรองรับการพัฒนาอย่างปลอดภัยในงานประจำวัน ตามแนวทางด้านไซเบอร์ มาตรการป้องกันเพิ่มเติมของ Fable อาจจำกัดงานที่ละเอียดอ่อนกว่า ให้จำแนกประเภทงานของคุณอย่างแม่นยำ และทบทวนกรณีที่ถูกบล็อกก่อนสรุปผลใด ๆ
ทั้งสองโมเดลต้องใช้การตั้งค่าการเก็บรักษาข้อมูลแบบเดียวกันหรือไม่?
ให้ตรวจสอบเงื่อนไขของบัญชีคุณ ประกาศระบุว่ามีการเก็บรักษาเพื่อการติดตามความปลอดภัย 30 วันสำหรับลูกค้าทั่วไป และมีข้อยกเว้นสำหรับลูกค้า zero-retention ที่มีคุณสมบัติ ข้อกำหนดของโปรแกรมด้านไซเบอร์ก็ยังมีผลใช้ ให้ยืนยันข้อตกลงกับผู้ดูแลระบบของคุณก่อนส่งข้อมูลที่ละเอียดอ่อน