การเปิดตัวในเดือนกรกฎาคมมีสามธีมหลักที่ชัดเจน: การรักษาความปลอดภัยและการจัดการการเข้าถึงระดับองค์กรที่แข็งแกร่งขึ้น, การย้าย API และการซิงค์ข้อมูลจำเพาะที่เชื่อถือได้มากขึ้น, และเวิร์กโฟลว์การทดสอบที่บำรุงรักษาง่ายขึ้น
ทีม API ต้องการมากกว่าแค่คุณสมบัติแต่ละอย่าง พวกเขาต้องการความมั่นใจว่าข้อมูลรับรองจะถูกพบก่อนที่จะกลายเป็นเหตุการณ์, การเข้าถึงและกิจกรรมขององค์กรยังคงตรวจสอบย้อนหลังได้, ข้อมูล API ที่นำเข้ายังคงมีความหมาย, และการทดสอบอัตโนมัติง่ายต่อการนำกลับมาใช้ใหม่และตรวจสอบ
ในเดือนนี้ Apidog ปรับปรุงเวิร์กโฟลว์ที่เชื่อมโยงกันเหล่านี้ในสามด้าน:
- ความปลอดภัยและการเข้าถึงระดับองค์กร (แผน Enterprise): ตรวจจับความเสี่ยงด้านข้อมูลรับรอง, ตรวจสอบกิจกรรมสำคัญขององค์กร, และปรับปรุงเวิร์กโฟลว์ SCIM, SAML, และ SSO
- การย้าย API และการซิงค์ข้อมูลจำเพาะ: รักษาบริบทของ Postman ได้มากขึ้น และทำให้การนำเข้า OpenAPI/Swagger ปลอดภัยขึ้นเมื่อทำซ้ำ
- ความน่าเชื่อถือของการทดสอบและเวิร์กโฟลว์: นำสินทรัพย์การทดสอบกลับมาใช้ใหม่ได้มากขึ้น, ดูว่าสถานการณ์ล่าสุดรันเมื่อใด, และบันทึกการกำหนดค่าสภาพแวดล้อมขนาดใหญ่ได้อย่างน่าเชื่อถือมากขึ้น
1. 🔐 ความปลอดภัยและการเข้าถึงระดับองค์กร
การกำกับดูแล API ระดับองค์กรขึ้นอยู่กับสามสิ่งทำงานร่วมกัน: ข้อมูลที่ละเอียดอ่อนต้องถูกค้นพบได้, กิจกรรมสำคัญต้องตรวจสอบย้อนหลังได้, และผู้ใช้ที่เหมาะสมต้องได้รับการเข้าถึงที่ถูกต้อง การอัปเดตในเดือนกรกฎาคมนี้เสริมสร้างทั้งสามส่วนของโมเดลการดำเนินงานดังกล่าว
ความพร้อมใช้งาน: แผน Enterprise
Enterprise Secret Scanner ช่วยให้เห็นความเสี่ยงด้านข้อมูลรับรอง
โปรเจกต์ API มักจะมีพารามิเตอร์คำขอ, เฮดเดอร์, สภาพแวดล้อม, ตัวแปร, สคริปต์, ตัวอย่าง, และการตั้งค่าการยืนยันตัวตน หากคีย์ API, โทเค็นการเข้าถึง, คีย์ส่วนตัว, หรือข้อมูลรับรองอื่น ๆ ถูกจัดเก็บในรูปแบบข้อความธรรมดา มันสามารถสร้างความเสี่ยงด้านความปลอดภัยที่ยากต่อการค้นพบในองค์กรขนาดใหญ่
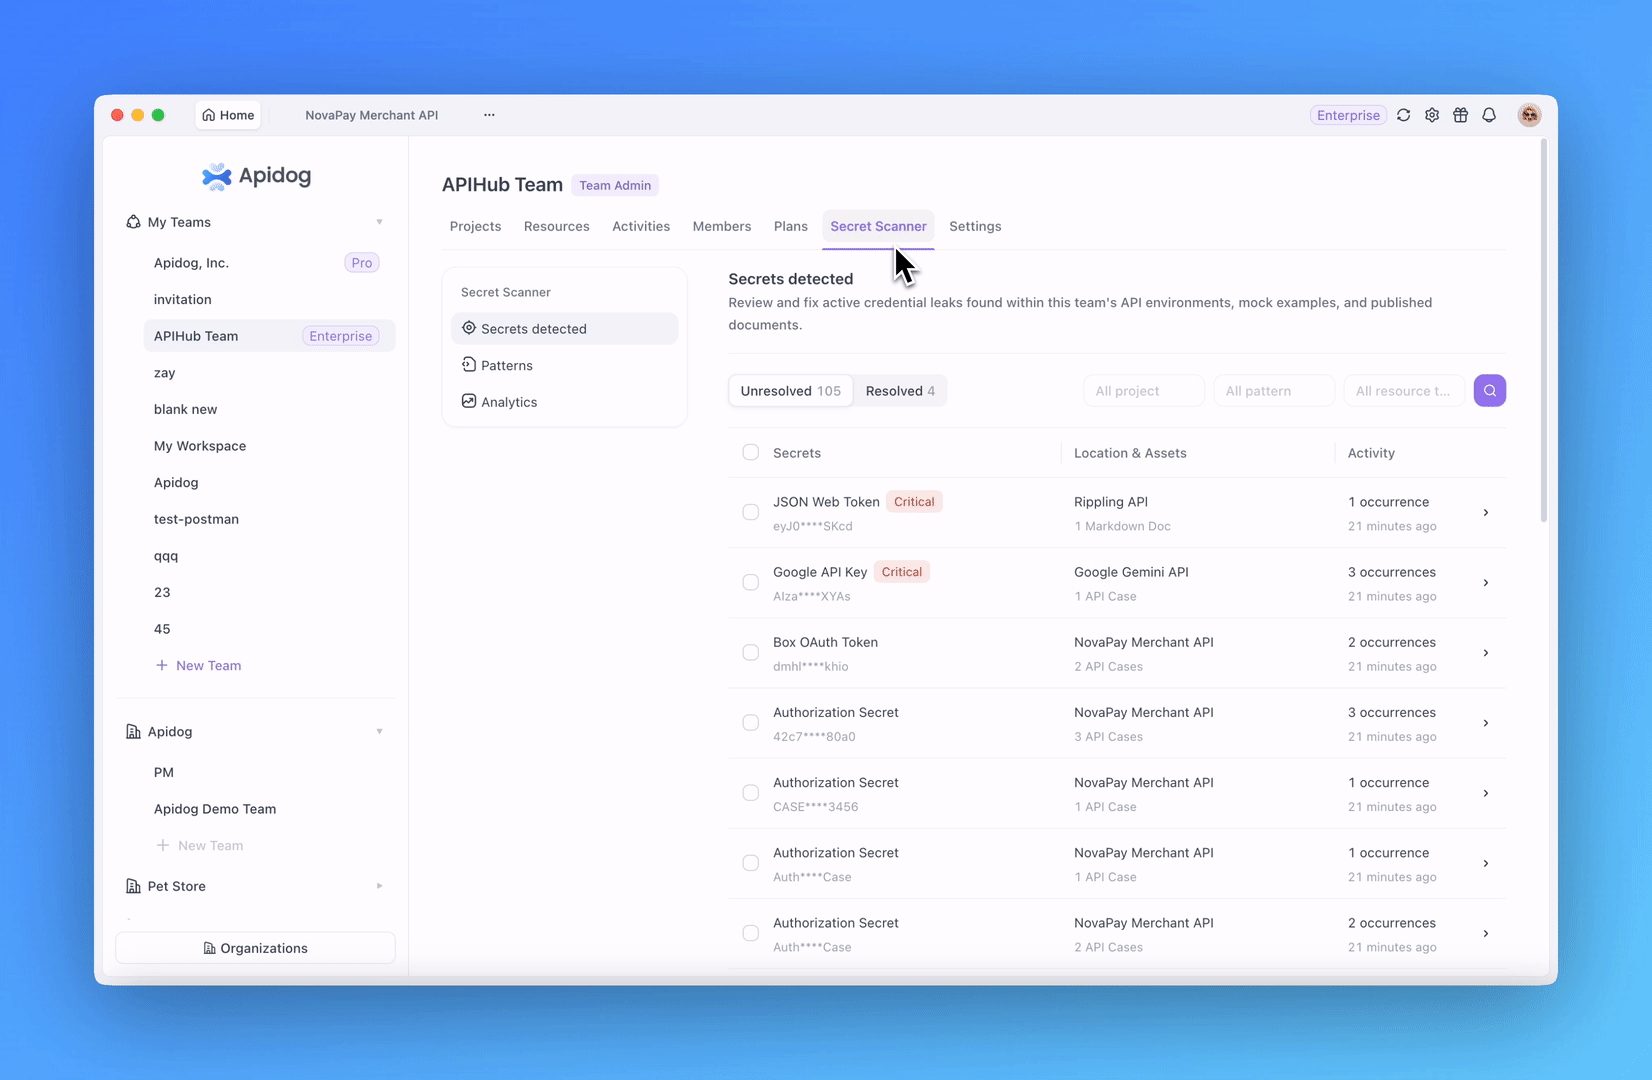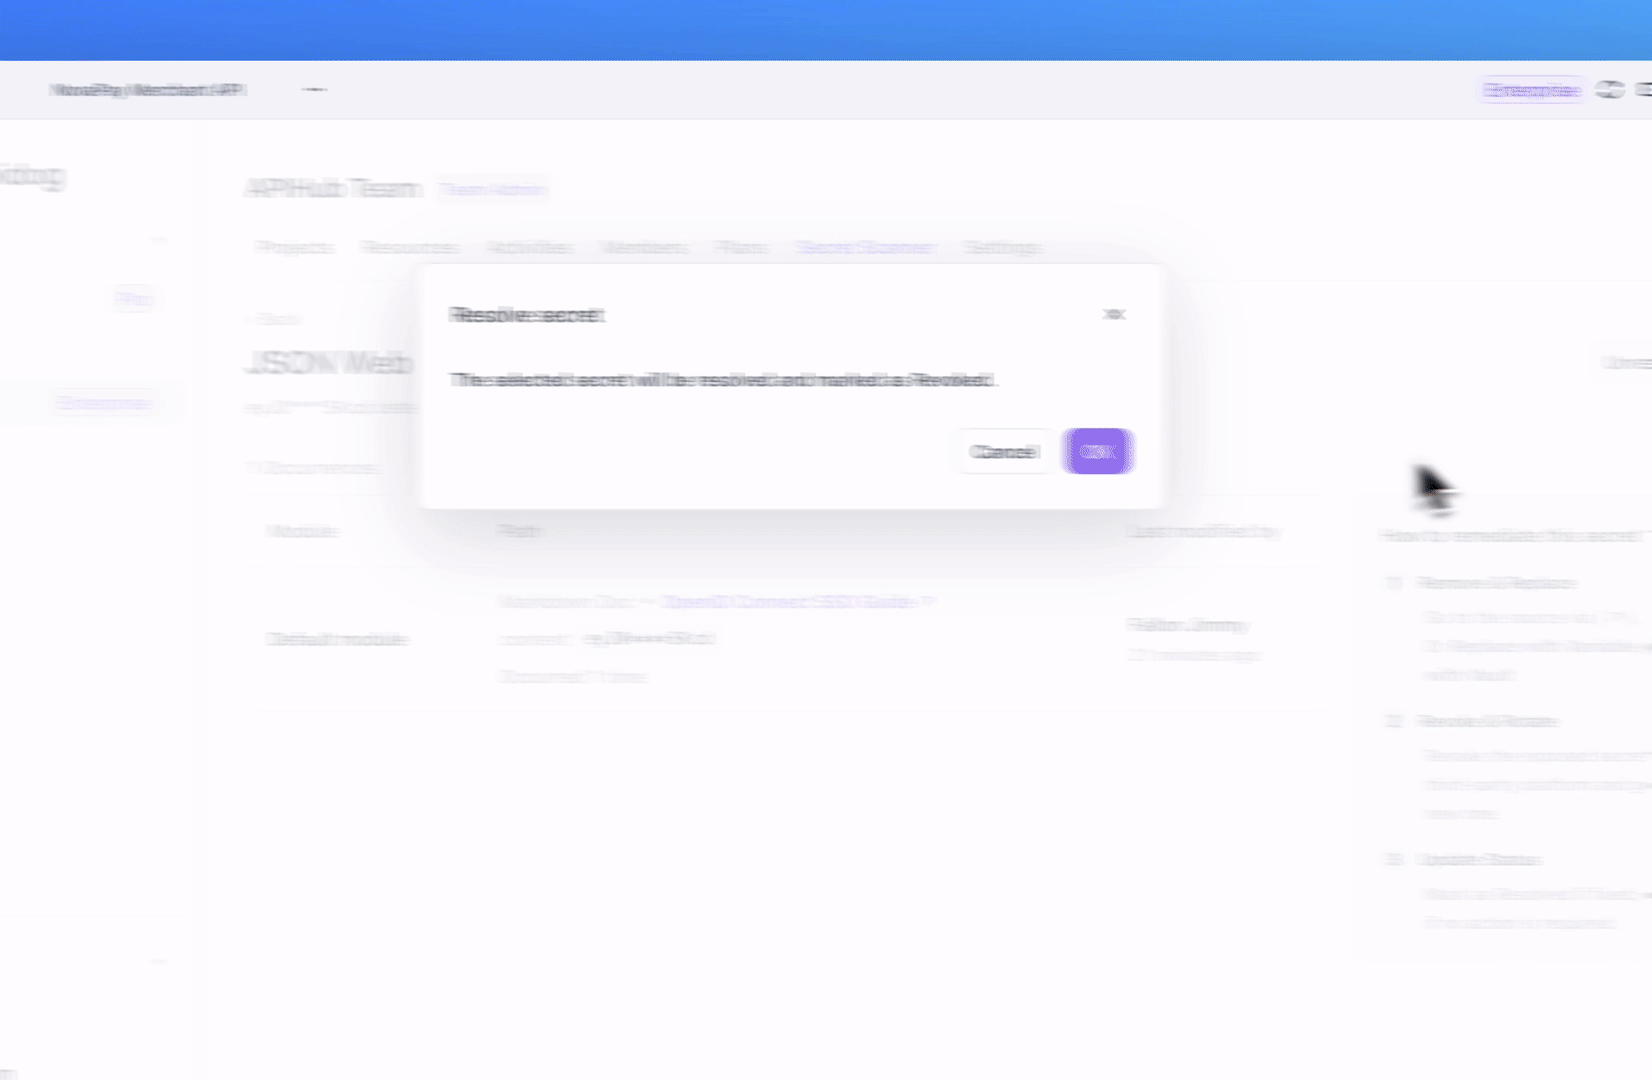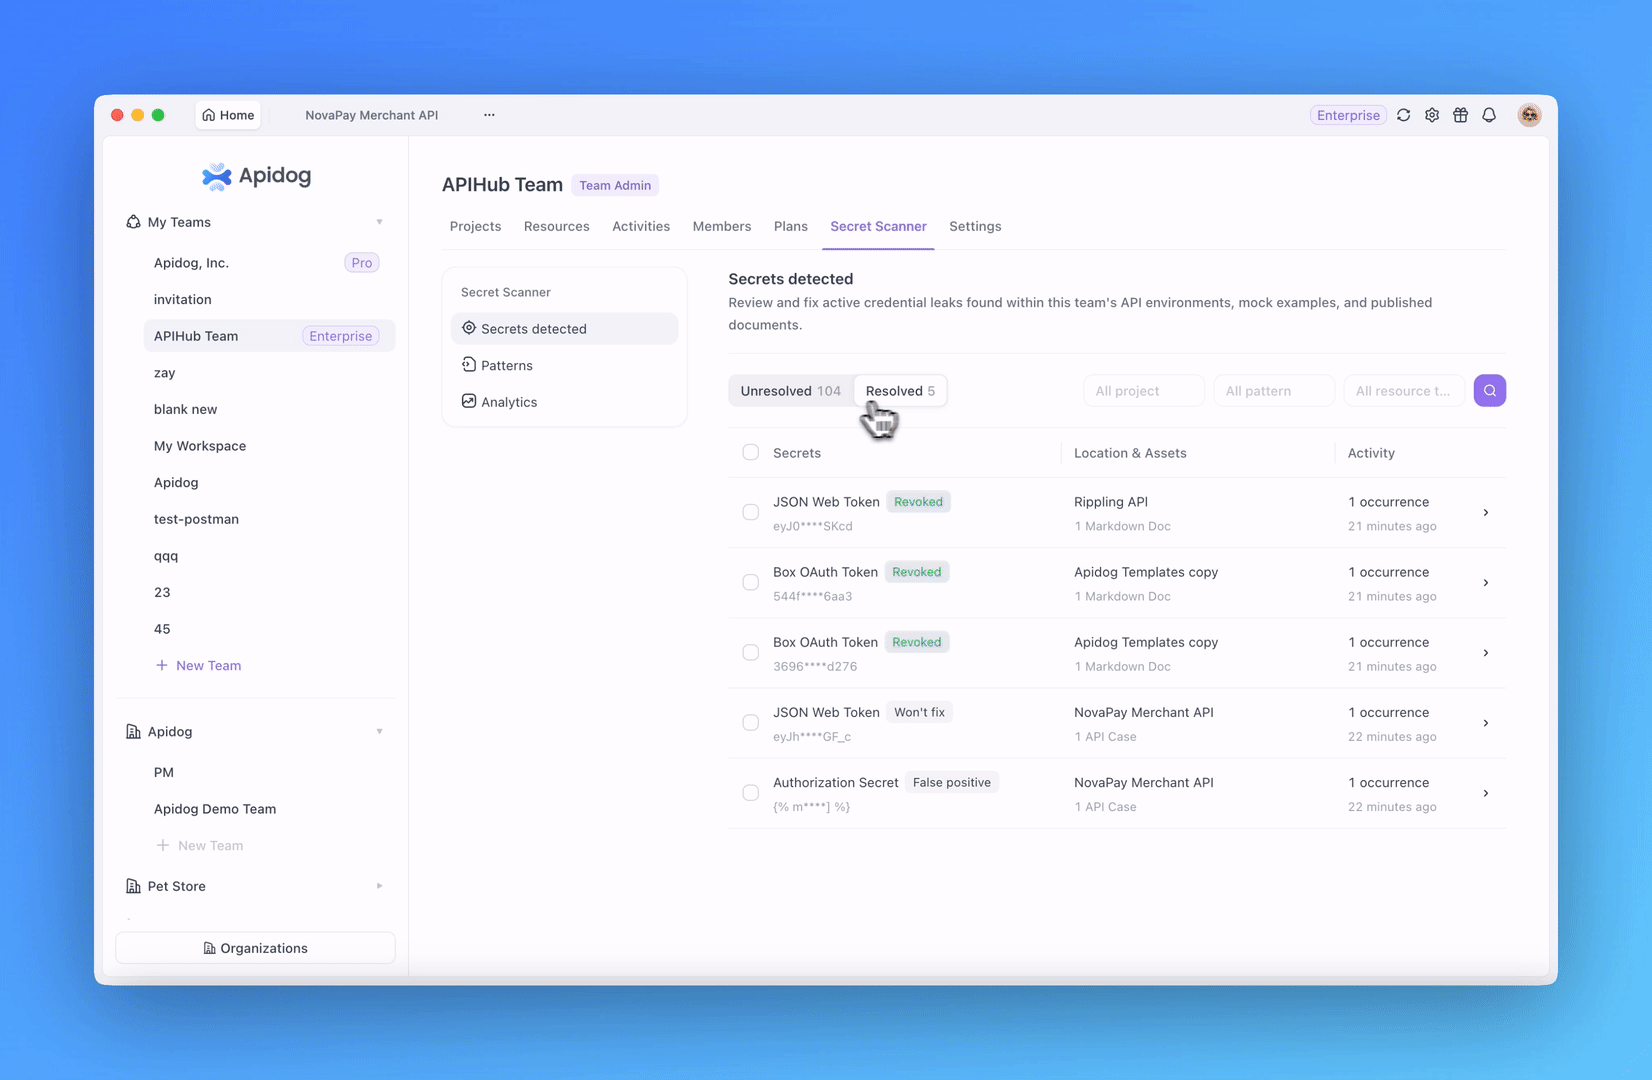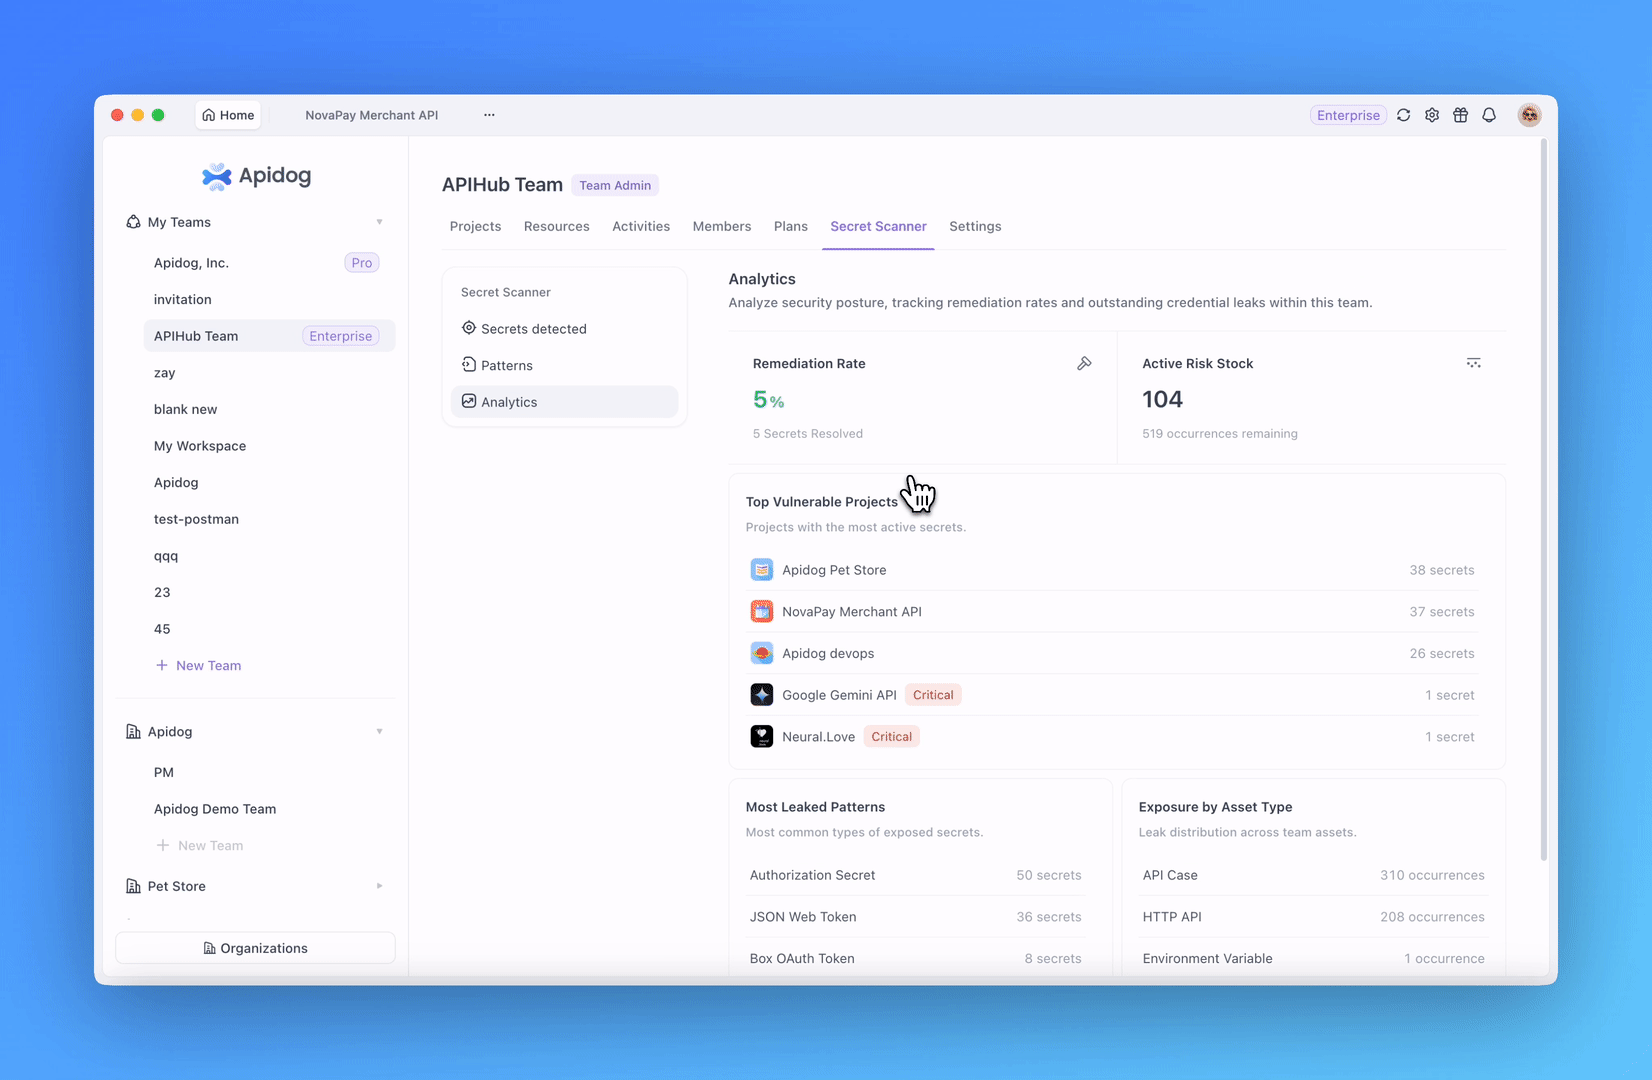
Secret Scanner มอบวิธีการที่มีโครงสร้างให้กับทีม Enterprise ในการค้นหา, ตรวจสอบ, และจัดการความเสี่ยงเหล่านั้นตลอดวงจรชีวิตของ API:
- การมองเห็นระดับองค์กร: ผู้ดูแลระบบองค์กรสามารถดูได้ว่าทีมใดมีการค้นพบความลับที่ยังไม่ได้รับการแก้ไข และระบุเจ้าของทีมหรือผู้ดูแลระบบทีมที่เกี่ยวข้องที่สามารถประสานงานการแก้ไขได้
- การกำกับดูแลระดับทีม: ทีมสามารถตรวจสอบการค้นพบข้ามโปรเจกต์ของตน และเปิดมุมมองรายละเอียดของทุกเหตุการณ์ที่เกี่ยวข้องกับความเสี่ยงด้านความลับเดียวกัน
- การนำทางไปยังแหล่งที่มาโดยตรง: แต่ละเหตุการณ์สามารถเชื่อมโยงกลับไปยังคำขอ, สภาพแวดล้อม, ตัวแปร, ตัวอย่าง, หรือทรัพยากรต้นทางอื่น ๆ ที่เกี่ยวข้อง ซึ่งช่วยลดการตรวจสอบด้วยตนเอง
- การบันทึกการแก้ไข: การค้นพบสามารถทำเครื่องหมายว่าได้รับการแก้ไขแล้วพร้อมเหตุผล เช่น เพิกถอนแล้ว, ผลบวกลวง, หรือ ไม่แก้ไข
- รูปแบบการตรวจจับที่กำหนดเอง: ผู้ดูแลระบบทีมสามารถสร้าง, แก้ไข, เปิดใช้งาน, ปิดใช้งาน, หรือลบรูปแบบที่กำหนดเองสำหรับรูปแบบข้อมูลรับรองที่ใช้ภายในองค์กรของตน
แทนที่จะหยุดเพียงแค่การตรวจจับ ทีมสามารถระบุแหล่งที่มา, ประสานงานความเป็นเจ้าของ, บันทึกผลลัพธ์, และรักษากระบวนการแก้ไขที่ชัดเจนยิ่งขึ้น
บันทึกการตรวจสอบระดับองค์กร (Enterprise Audit Logs) ช่วยปรับปรุงการตรวจสอบย้อนหลังขององค์กร
เมื่อองค์กรจัดการสมาชิก, ทีม, โปรเจกต์, และสิทธิ์จำนวนมาก ผู้ดูแลระบบต้องการบันทึกกิจกรรมที่สำคัญที่เชื่อถือได้ หากไม่มีประวัติเหล่านั้น การตรวจสอบการเปลี่ยนแปลงการเข้าถึงที่ไม่คาดคิด หรือการทำความเข้าใจว่าใครดำเนินการที่มีความละเอียดอ่อน อาจต้องใช้การตรวจสอบด้วยตนเองที่ใช้เวลานาน
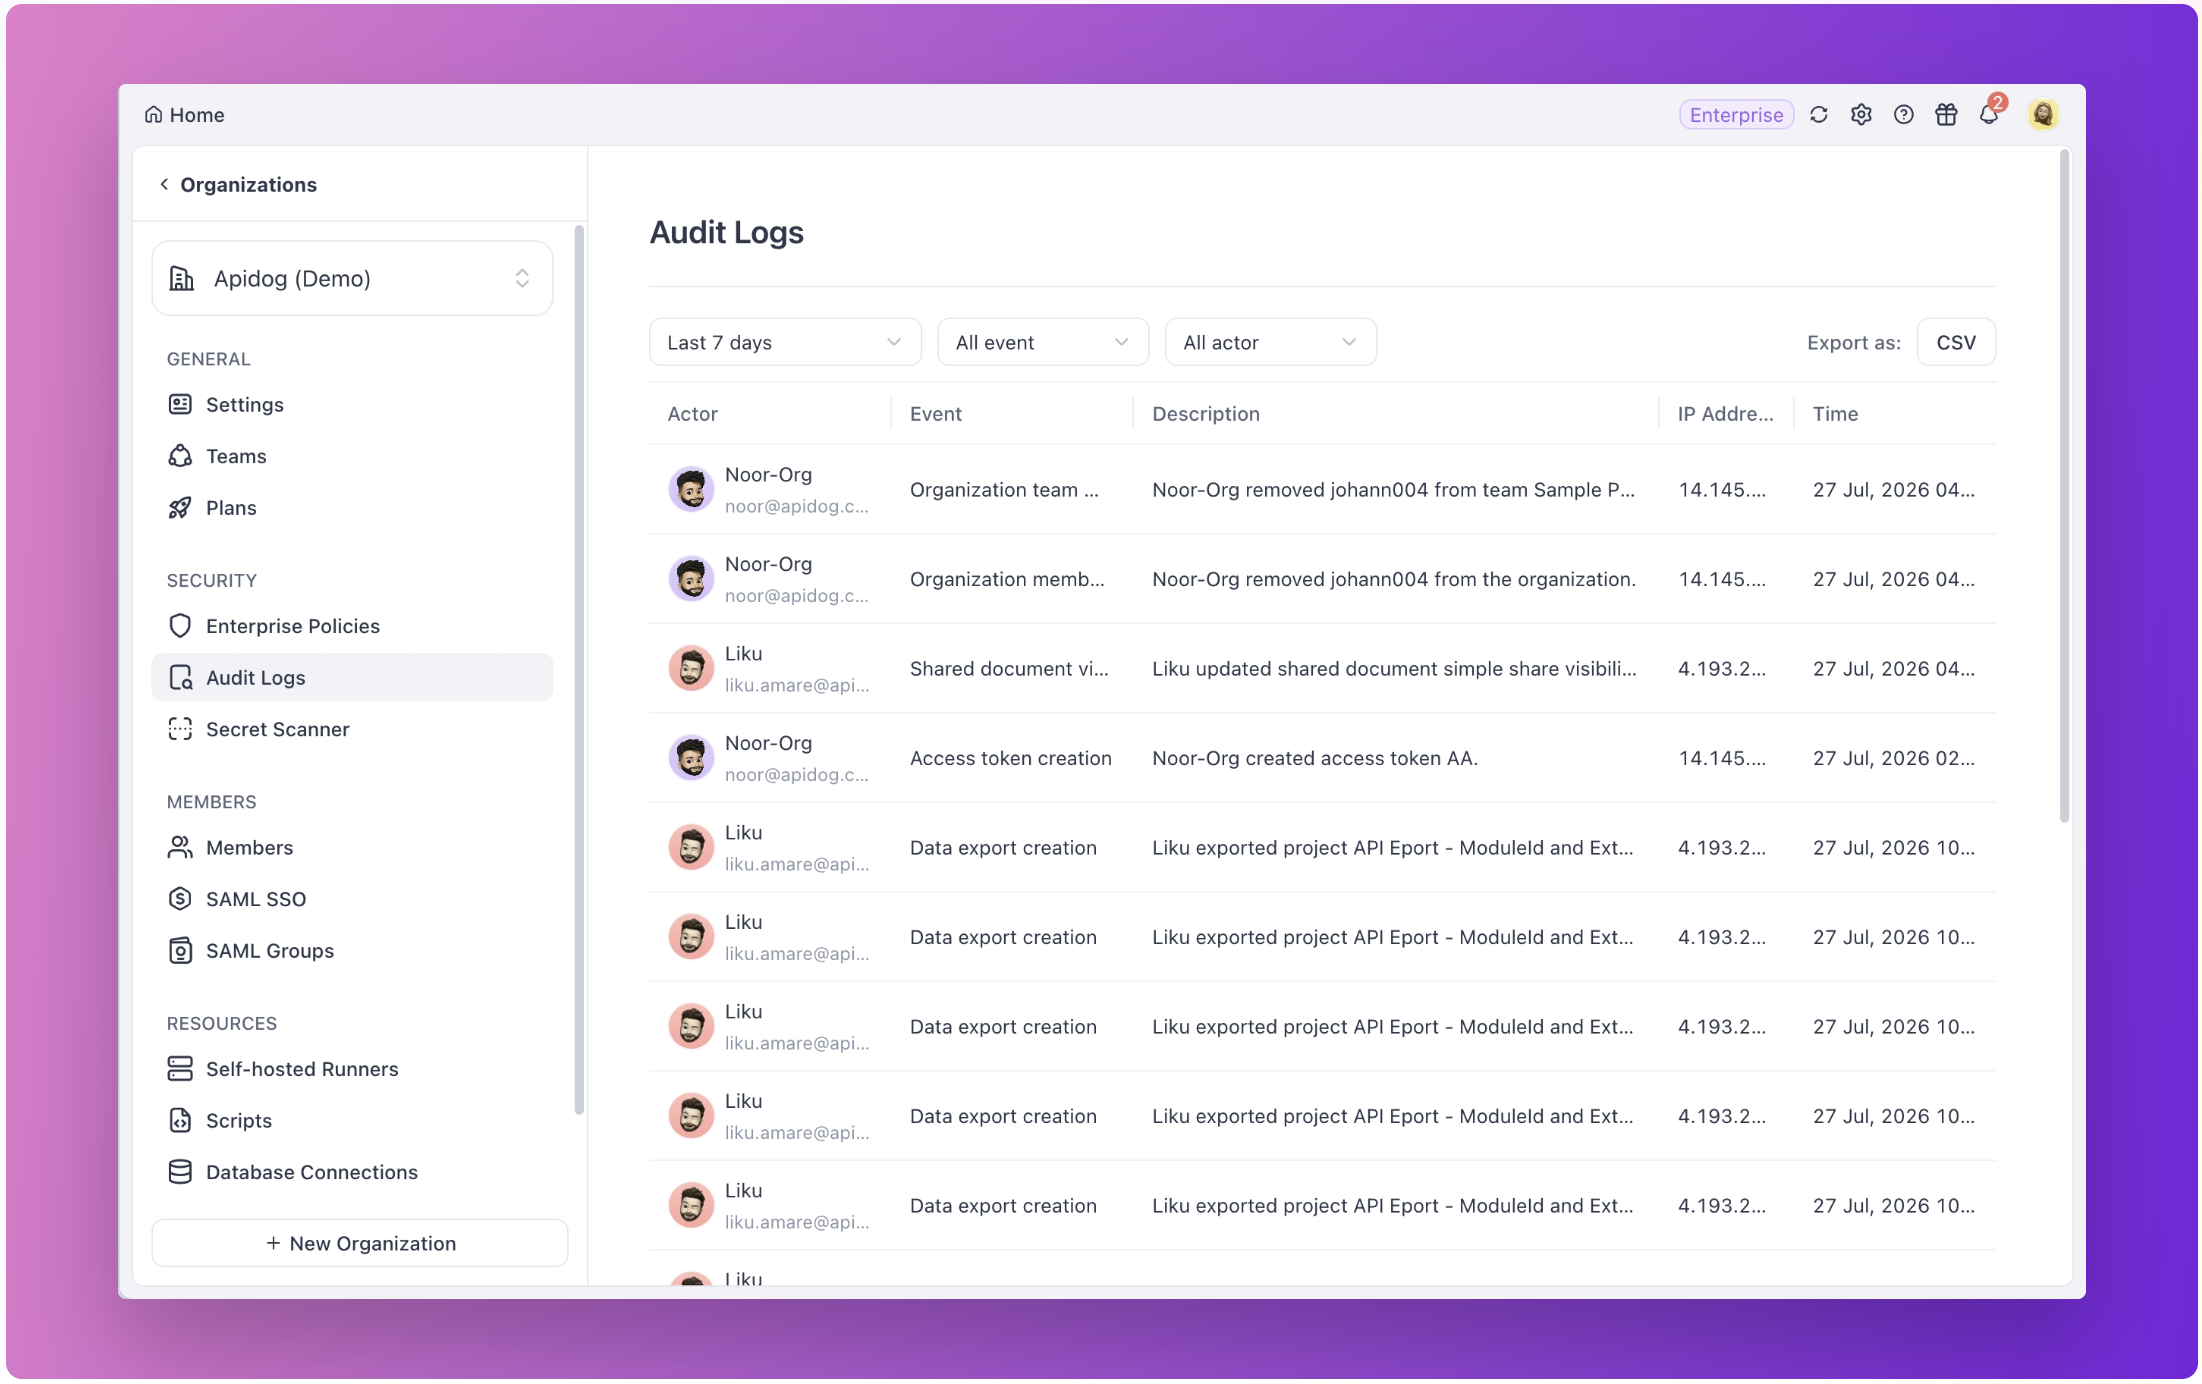
บันทึกการตรวจสอบระดับองค์กร (Enterprise Audit Logs) ช่วยให้เจ้าของและผู้ดูแลระบบองค์กรมีมุมมองแบบรวมศูนย์ของเหตุการณ์สำคัญ บันทึกแต่ละรายการสามารถรวมผู้ดำเนินการ, ประเภทเหตุการณ์, คำอธิบายเหตุการณ์, ที่อยู่ IP ต้นทาง, และเวลาประทับ ผู้ดูแลระบบสามารถกรองตามช่วงเวลา, ประเภทเหตุการณ์, และผู้ดำเนินการ เพื่อตรวจสอบการเปลี่ยนแปลงที่เกี่ยวข้องกับสมาชิก, ทีม, สิทธิ์, โปรเจกต์, และเหตุการณ์การเข้าสู่ระบบ
สิ่งนี้สนับสนุนการตรวจสอบความปลอดภัย, การสอบสวนเหตุการณ์, และกระบวนการปฏิบัติตามข้อกำหนดภายใน โดยไม่ต้องให้ผู้ดูแลระบบรวบรวมกิจกรรมจากหลายแหล่ง
เวิร์กโฟลว์ข้อมูลประจำตัวองค์กรและ SSO ที่เชื่อถือได้มากขึ้น
Apidog ปรับปรุงความเข้ากันได้กับ SCIM 2.0 ในวงกว้างขึ้นสำหรับการบูรณาการกับผู้ให้บริการข้อมูลประจำตัว (IdP) ตอนนี้การดำเนินการวงจรชีวิตของผู้ใช้และการจัดการกลุ่มระดับองค์กรมีความยืดหยุ่นมากขึ้นต่อความแตกต่างในฟิลด์ SCIM และพฤติกรรมของปลายทาง ช่วยให้ทีมองค์กรเปิดใช้งาน, อัปเดต, และซิงโครไนซ์ผู้ใช้และกลุ่มได้อย่างน่าเชื่อถือมากขึ้น
สำหรับองค์กรที่ใช้ IdP เช่น JumpCloud, Microsoft Entra ID, และ Okta การปรับปรุงเหล่านี้สนับสนุนเวิร์กโฟลว์การกำกับดูแลข้อมูลประจำตัวองค์กรที่ราบรื่นยิ่งขึ้นนอกเหนือจากการจัดเตรียมเพียงอย่างเดียว การแมปกลุ่ม SAML ที่ปรับปรุงใหม่สามารถจัดการได้ทั้งสตริงกลุ่มเดี่ยวและอาร์เรย์หลายกลุ่ม ช่วยให้ผู้ใช้ได้รับบทบาทองค์กรและทีมที่คาดหวังหลังจากการเข้าสู่ระบบ SSO โดยไม่รบกวนการเป็นสมาชิกทีมที่มีอยู่
ประสบการณ์การกำกับดูแลข้อมูลประจำตัวยังขยายไปถึงการเข้าถึงโปรเจกต์ หลังจากเข้าสู่ระบบ SSO แล้ว Apidog สามารถขยายและเลือกองค์กรและทีมที่เกี่ยวข้องได้โดยอัตโนมัติ ซึ่งช่วยลดการนำทางด้วยตนเองในพื้นที่ทำงานและช่วยให้ผู้ใช้เข้าสู่โปรเจกต์ที่ถูกต้องด้วยสิทธิ์ที่ถูกต้องได้เร็วขึ้น
2. 📦 การย้าย API และการซิงค์ข้อมูลจำเพาะ
คุณภาพของการย้ายข้อมูลถูกกำหนดโดยสิ่งที่เกิดขึ้นหลังจากการนำเข้า คำขอควรอ่านเข้าใจได้, การยืนยันตัวตนควรใช้งานได้, ตัวแปรควรคงบริบทไว้, และการซิงค์ข้อมูลจำเพาะซ้ำ ๆ ไม่ควรถอดหรือเขียนทับทรัพยากรที่ไม่เกี่ยวข้อง
การย้าย Postman ที่สมบูรณ์และเชื่อถือได้มากขึ้น
ตอนนี้ Apidog รักษาและแมปข้อมูล Postman ได้มากขึ้นทั้งจากการนำเข้าไฟล์ในเครื่องและการนำเข้า API ของ Postman:
- การยืนยันตัวตนระดับคอลเลกชันและการตั้งค่า OAuth 2.0 ระดับปลายทางถูกนำเข้าอย่างแม่นยำยิ่งขึ้น
- URL ของ OAuth 2.0 Refresh Token ถูกแมปอย่างถูกต้อง
- คำอธิบายตัวแปรและการจัดประเภทความลับสามารถรักษาไว้ได้
- ฟิลด์ไฟล์
form-dataจะรักษาชื่อไฟล์ต้นฉบับไว้เมื่อไม่สามารถถ่ายโอนไฟล์ในเครื่องจริงได้ - การนำเข้า API ของ Postman สามารถรวม Globals ได้ โดยมีตัวเลือกในการยกเว้นระหว่างการนำเข้า
- อักขระที่ไม่รองรับในชื่อตัวแปร เช่น ช่องว่างหรือเครื่องหมายขีดคั่น จะถูกแทนที่ด้วยขีดล่าง เพื่อลดความล้มเหลวในการแก้ไขเทมเพลต
- การนำเข้า API ของ Postman ซ้ำ ๆ มีโอกาสน้อยลงที่จะใช้ข้อมูลคอลเลกชันที่แคชไว้ในเบราว์เซอร์ที่ล้าสมัย
| ก่อนหน้า | ตอนนี้ |
|---|---|
|
|
ผลลัพธ์คือการทำความสะอาดหลังการย้ายข้อมูลน้อยลง และเส้นทางที่สั้นลงจากข้อมูลที่นำเข้าสู่คำขอที่ทีมสามารถเข้าใจ, ตรวจสอบ, และรันได้
เวิร์กโฟลว์การนำเข้า OpenAPI และ Swagger ที่ปลอดภัยยิ่งขึ้น
การนำเข้า OpenAPI และ Swagger มักจะทำหน้าที่เป็นเวิร์กโฟลว์การซิงโครไนซ์อย่างต่อเนื่องมากกว่าการย้ายข้อมูลเพียงครั้งเดียว ดังนั้นข้อผิดพลาดในการนำเข้า, การแยกวิเคราะห์ไม่สมบูรณ์, หรือการลบทรัพยากรที่ไม่ถูกต้อง สามารถส่งผลกระทบต่อโปรเจกต์ซ้ำ ๆ ได้
ตอนนี้ Apidog ให้รายละเอียดข้อผิดพลาดที่ชัดเจนยิ่งขึ้นเมื่อไม่สามารถนำเข้าไฟล์ OpenAPI หรือ Swagger ได้ เมื่อปัญหาอาจเกี่ยวข้องกับรูปแบบข้อมูลจำเพาะที่เลือก ขั้นตอนการนำเข้าจะให้คำแนะนำโดยตรงมากขึ้นสำหรับการเปลี่ยนรูปแบบและดำเนินการตรวจสอบต่อไป
การเปิดตัวนี้ยังปรับปรุงกรณีการซิงโครไนซ์ที่ซับซ้อนหลายกรณี:
- การนำเข้าตามกำหนดเวลาสามารถประมวลผลคำจำกัดความที่ส่งคืนพร้อมการตอบกลับ HTTP ที่ไม่ใช่ 2xx ได้อย่างถูกต้องมากขึ้น
- การนำเข้า OpenAPI 3.1 ลงในสาขาการทำซ้ำจะรักษาส่วนปลายทาง, Webhooks, โฟลเดอร์, คำอธิบาย, และสถานะที่เลิกใช้แล้วได้อย่างน่าเชื่อถือมากขึ้น
- โฟลเดอร์ที่ไม่มีส่วนปลายทาง HTTP มีโอกาสน้อยลงที่จะถูกลบอย่างไม่ถูกต้องเมื่อลบทรัพยากรที่ไม่มีอยู่ในคำจำกัดความต้นฉบับอีกต่อไป
- การอ้างอิงวงกลมของ Schema ได้รับการจัดการอย่างน่าเชื่อถือมากขึ้นระหว่างการนำเข้า
- การซิงโครไนซ์โมเดลข้ามโมดูลและแหล่งที่มาของการนำเข้าตามกำหนดเวลามีโอกาสน้อยลงที่จะเขียนทับโมเดลที่ไม่เกี่ยวข้องที่มีชื่อเดียวกัน
การเปลี่ยนแปลงเหล่านี้ทำให้การซิงโครไนซ์ข้อมูลจำเพาะปลอดภัยยิ่งขึ้นสำหรับทีมที่ทำงานข้ามโปรเจกต์หลายโมดูล, สาขา, และเวิร์กโฟลว์การนำเข้าตามกำหนดเวลา
3. 🧪 ความน่าเชื่อถือของการทดสอบและเวิร์กโฟลว์
ระบบอัตโนมัติจะยากต่อการบำรุงรักษาเมื่อสินทรัพย์การทดสอบต้องถูกทำซ้ำ, กิจกรรมของสถานการณ์ยากที่จะมองเห็น, หรือการอัปเดตการกำหนดค่าขนาดใหญ่ล้มเหลวด้วยเหตุผลที่สามารถหลีกเลี่ยงได้ การปรับปรุงเวิร์กโฟลว์ในเดือนกรกฎาคมนี้ช่วยลดแรงเสียดทานในการดำเนินงานดังกล่าว
นำสินทรัพย์การทดสอบกลับมาใช้ใหม่ได้มากขึ้นใน Apidog CLI
เมื่อ Apidog CLI รันกรณีสถานการณ์ ตอนนี้ขั้นตอนของสถานการณ์สามารถอ้างอิงส่วนปลายทาง, กรณีทดสอบ, และสถานการณ์อื่น ๆ ได้ สินทรัพย์การทดสอบที่มีอยู่สามารถนำกลับมาใช้ใหม่ได้โดยตรงมากขึ้นในสคริปต์ในเครื่อง, ไพพ์ไลน์ CI/CD, และเวิร์กโฟลว์การทดสอบอัตโนมัติ แทนที่จะสร้างใหม่เป็นขั้นตอนที่แยกต่างหาก
สิ่งนี้ทำให้การสร้างสถานการณ์เป็นแบบโมดูลาร์มากขึ้น และช่วยให้ทีมรักษาสินทรัพย์การทดสอบที่นำกลับมาใช้ใหม่ได้เหมือนกันทั้งในการทดสอบแบบโต้ตอบและการรันอัตโนมัติ
ดูว่าสถานการณ์การทดสอบรันครั้งสุดท้ายเมื่อใด
รายการสถานการณ์การทดสอบอัตโนมัติแสดงเวลาการรันล่าสุดนอกเหนือจากเวลาที่สร้าง ตอนนี้ทีมสามารถดูได้อย่างรวดเร็วว่าสถานการณ์ได้ถูกดำเนินการเมื่อเร็ว ๆ นี้หรือไม่, ระบุการทดสอบที่อาจต้องให้ความสนใจ, และสื่อสารกิจกรรมการทดสอบให้ชัดเจนยิ่งขึ้นกับผู้มีส่วนได้ส่วนเสียในโปรเจกต์
บันทึกการกำหนดค่าสภาพแวดล้อมขนาดใหญ่ได้อย่างน่าเชื่อถือมากขึ้น
โปรเจกต์ขนาดใหญ่อาจสะสมค่าว่างที่ไม่ถูกต้องในการกำหนดค่าสภาพแวดล้อม ซึ่งเพิ่มขนาดของคำขอและบางครั้งทำให้การบันทึกล้มเหลว ตอนนี้ Apidog จะลบข้อมูลว่างที่ไม่ได้ใช้นี้เมื่อบันทึกสภาพแวดล้อม ทำให้การอัปเดตการกำหนดค่าเชื่อถือได้มากขึ้นสำหรับโปรเจกต์ที่มีหลายโมดูล
🐞 การแก้ไขข้อผิดพลาดและการปรับปรุงเล็กน้อย
เรายังได้มีการแก้ไขและปรับปรุงคุณภาพชีวิตในเดือนนี้ รวมถึง:
- แก้ไขปัญหาที่การแจ้งเตือนของ Runner และผลลัพธ์การรันล่าสุดอาจแสดงระยะเวลาเฉลี่ยเป็น 0 หลังจากที่สถานการณ์ทดสอบเสร็จสมบูรณ์
- แก้ไขปัญหาที่การคลิก "ลืมรหัสผ่าน" ไม่นำข้อมูลบัญชีที่เคยป้อนกลับมาใช้ซ้ำโดยอัตโนมัติ
- แก้ไขปัญหาที่เจ้าขององค์กรอาจสูญเสียการเข้าถึงการตั้งค่าองค์กรหลังจากเกินขีดจำกัดสมาชิก
- แก้ไขปัญหาที่เจ้าของทีมสามารถเข้าร่วมใหม่ผ่านลิงก์คำเชิญโปรเจกต์ด้วยบทบาทสมาชิกปกติที่ไม่ถูกต้อง
- แก้ไขการชดเชยเขตเวลาในเวลากิจกรรมล่าสุดของรายการสมาชิกองค์กร
- แก้ไขปัญหาที่การโคลนโปรเจกต์จากเว็บไซต์เอกสารที่เผยแพร่อาจรวมส่วนปลายทางจากโมดูลที่ยังไม่เผยแพร่
- แก้ไขปัญหาที่ขั้นตอนของชุดทดสอบอาจหายไปหลังจากบันทึกในสาขาย่อย
- แก้ไขปัญหาที่ Runner อาจไม่สามารถดำเนินการชุดทดสอบในสาขาย่อยได้
- แก้ไขปัญหาที่การส่งออกเอกสารหลายโมดูลอาจมีส่วนปลายทางจากโมดูลที่ไม่ได้เลือก
- แก้ไขปัญหาที่การปิดใช้งาน "Import Authentication" อาจเปลี่ยนการยืนยันตัวตนของไดเรกทอรีเป็น "No Auth" อย่างไม่ถูกต้อง
- ปรับปรุงการจดจำ Secret Scanner สำหรับรูปแบบข้อมูลรับรองเพิ่มเติม
- แก้ไขปัญหาที่รูปภาพในเอกสาร Markdown อาจไม่แสดงในไคลเอนต์เดสก์ท็อป On-Premises
- ปรับปรุงข้อมูลการใช้งานเครดิตสะสม เพื่อให้สามารถแสดงยอดรวมที่เพิ่มขึ้นและยอดรวมที่ใช้ไปได้อย่างแม่นยำยิ่งขึ้น
🌟 สิ่งนี้หมายความว่าอะไร
การเปิดตัวในเดือนกรกฎาคมสร้างเส้นทางที่น่าเชื่อถือยิ่งขึ้นในสามด้านที่เชื่อมโยงกันของการดำเนินงาน API:
จุดเน้น | สิ่งที่ปรับปรุง | ความสำคัญ |
|---|---|---|
ความปลอดภัยและการเข้าถึงระดับองค์กร | Secret Scanner, Audit Logs, ความเข้ากันได้กับ JumpCloud SCIM และ SAML, และการนำทางพื้นที่ทำงาน SSO ที่เร็วขึ้น | องค์กรสามารถค้นหาความเสี่ยงด้านข้อมูลรับรอง, ตรวจสอบกิจกรรมสำคัญ, และจัดการการเข้าถึงของผู้ใช้โดยมีช่องว่างน้อยลง |
การย้าย API และการซิงค์ข้อมูลจำเพาะ | มีการรักษาบริบทของ Postman ไว้มากขึ้น ในขณะที่การนำเข้า OpenAPI และ Swagger ปลอดภัยและแก้ไขปัญหาได้ง่ายขึ้น | ทีมใช้เวลาน้อยลงในการแก้ไขข้อมูลที่นำเข้า และมีความเสี่ยงน้อยลงที่จะสูญหายหรือเขียนทับทรัพยากรของโปรเจกต์ |
ความน่าเชื่อถือของการทดสอบและเวิร์กโฟลว์ | สถานการณ์ CLI นำสินทรัพย์ที่มีอยู่กลับมาใช้ใหม่, กิจกรรมของสถานการณ์มองเห็นได้ง่ายขึ้น, และการบันทึกสภาพแวดล้อมขนาดใหญ่มีความเสถียรมากขึ้น | เวิร์กโฟลว์อัตโนมัติจะสร้าง ตรวจสอบ และบำรุงรักษาได้ง่ายขึ้น |
การอัปเดตเหล่านี้ช่วยให้ทีมรักษาความปลอดภัย, ผู้ดูแลระบบ, นักออกแบบ API, และวิศวกรทดสอบทำงานจากรากฐานการดำเนินงานที่ชัดเจนและเชื่อถือได้มากขึ้น
💬 เข้าร่วมการสนทนา
เชื่อมต่อกับเพื่อนวิศวกร API และทีม Apidog:
- เข้าร่วมชุมชน Discord ของเราเพื่อการสนทนาและการสนับสนุนแบบเรียลไทม์
- เข้าร่วมชุมชน Slack ของเราเพื่อการสนทนาทางเทคนิค
- ติดตามเราบน X (Twitter) เพื่อรับการอัปเดตล่าสุด
ป.ล. สำหรับรายละเอียดทั้งหมดเกี่ยวกับการอัปเดตทั้งหมด โปรดดู Apidog Changelog!
ขอแสดงความนับถือ,
ทีมงาน Apidog