
GPT-6 Cyber는 2026년 11월 5일 발표된, 승인된 취약점 연구·익스플로잇 개발·침투 테스트를 위한 OpenAI의 사이버 보안 모델입니다. 가격은 입력 토큰 백만 개당 20달러, 출력 토큰 백만 개당 100달러입니다. Responses API를 통해 gpt-6-cyber로 호출하며, Daybreak Red 액세스 권한에 더해 이 모델에 대한 별도 승인이 있어야만 사용할 수 있습니다.
이것이 지난번 릴리스와의 핵심적인 차이입니다. 저희가 8월에 GPT-5.6 Cyber를 다룰 당시에는 공개된 가격도, 공개된 요청 형식도 없었습니다. 이제 OpenAI가 모델 ID, 가격, 요청 형식, 오류까지 문서화했습니다. 다만 일반 API 키로는 여전히 접근할 수 없습니다.
이 가이드에서는 모델의 정체, 이용 자격, 비용, 통합 테스트 방법을 다룹니다. 먼저 밝혀두자면, 저희는 Daybreak Red 액세스 권한이 없기 때문에 아래의 어떤 내용도 gpt-6-cyber에 대해 실제 실행한 결과는 아닙니다. 요청 및 오류 코드는 2026년 11월 6일 기준으로 확인한 OpenAI의 Daybreak API 가이드에서 가져온 것입니다.
GPT-6 Cyber란 무엇인가?
GPT-6 Cyber는 취약점 발견, 익스플로잇 개발, 웹 침투 테스트 같은 승인된 보안 업무를 위해 만들어진 GPT-6 Astra의 사이버 특화 변형 모델입니다. OpenAI는 강화 학습을 통한 사후 학습을 거쳐 승인된 보안 작업을 거절하는 빈도를 줄이고, 연구자가 설정한 범위 안에서만 작동하도록 만들었습니다.
GPT-6 Cyber 시스템 카드에서 가져온 세 가지 사실이 이 모델의 위치를 파악하는 데 도움이 됩니다:
- 전문 특화 모델입니다. OpenAI에 따르면 일반 코딩에서는 Astra를 이기지 못합니다. ExpertSWE에서 82.95%를 기록해 Astra의 83.24%에 미치지 못합니다.
- Critical 등급을 받았습니다. OpenAI의 Preparedness Framework 기준으로 사이버 보안 분야에서 Critical 등급을 받았으며, 이는 GPT-6 Astra와 같은 등급입니다. GPT-5.6 Cyber는 High 등급이었습니다.
- Astra가 거절하는 작업도 수행합니다. RemoteExploitBench에서 Daybreak Blue를 사용한 Astra는 모든 작업을 거절한 반면, GPT-6 Cyber는 95%를 완료했습니다.
OpenAI가 내세우는 성과는 실제 표적을 대상으로 한 것입니다. OpenAI 연구진은 이 모델을 사용해 Linux 권한 상승 익스플로잇 948개를 개발했고, 심각도가 높은 Firefox 취약점 81개를 발견했으며 Mozilla가 이를 수정하기 시작했습니다. 이는 GPT-6 Cyber 발표에서 OpenAI가 보고한 수치일 뿐, 독립적으로 검증된 결과는 아닙니다.
GPT-6 Cyber는 누가 사용할 수 있나?
현재로서는 승인된 조직만 사용할 수 있습니다. OpenAI에 따르면 GPT-6 Cyber는 초기에 선별된 Daybreak Red 고객 그룹에 API와 Codex를 통해 제공되며, 곧 모든 Red 고객으로 확대될 예정입니다. 다만 구체적인 날짜는 밝히지 않았습니다.
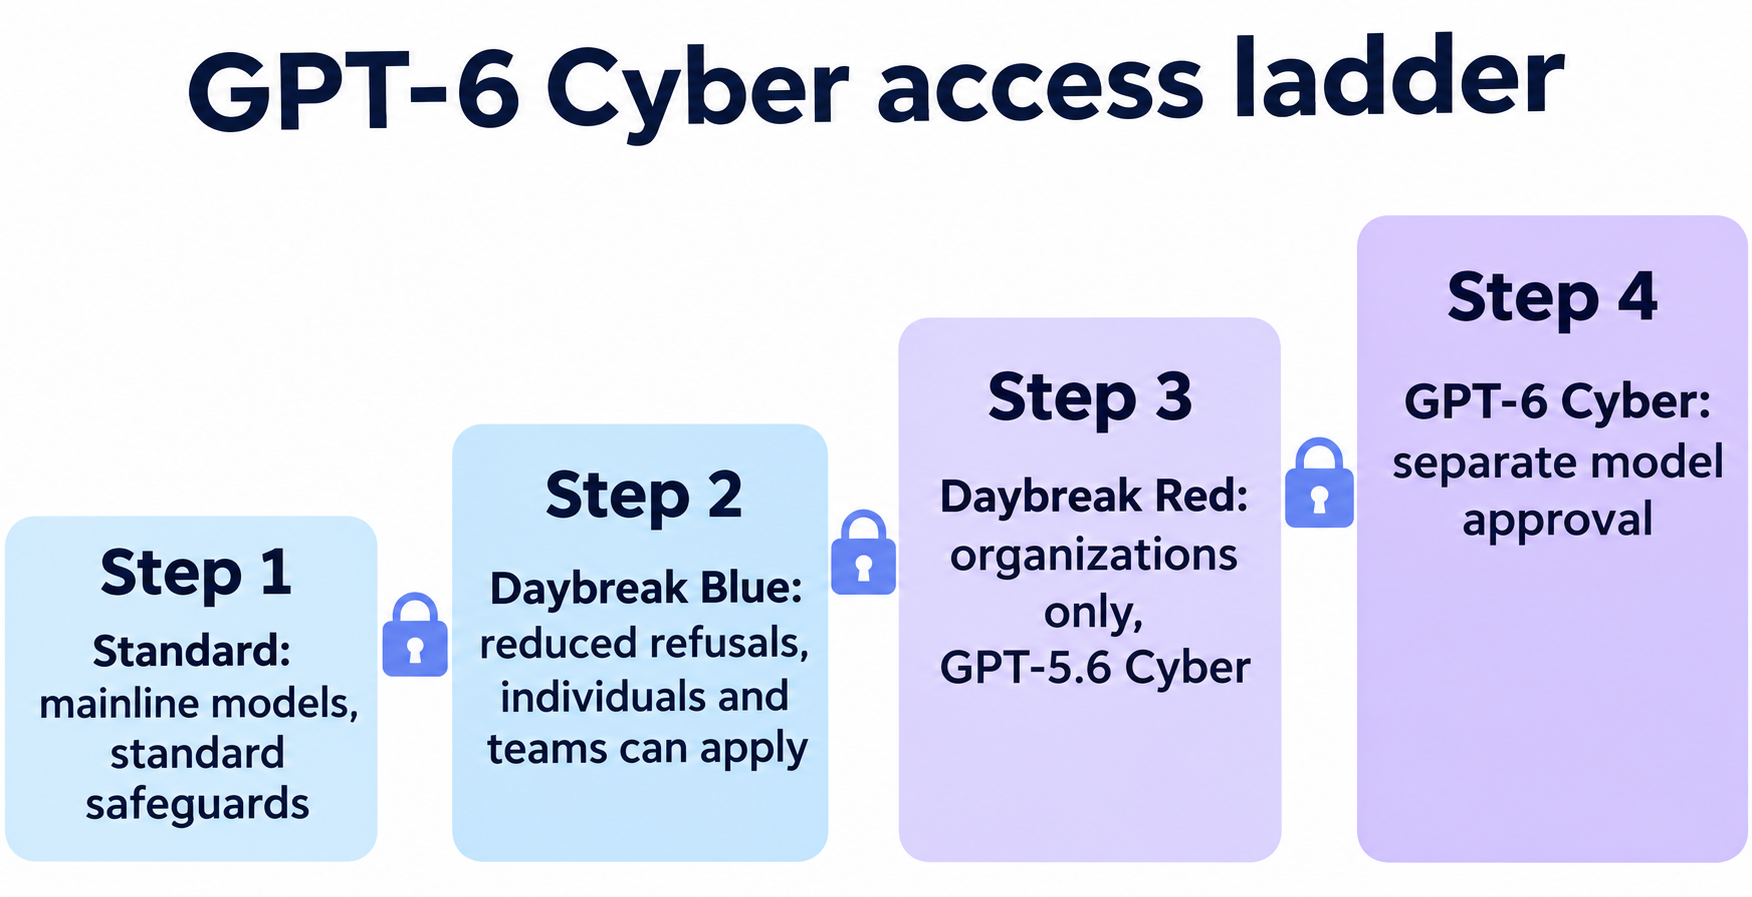
| 액세스 등급 | 누가 이용할 수 있나 | 제공되는 것 | GPT-6 Cyber? |
|---|---|---|---|
| Standard | 모든 API 계정 | 메인라인 모델, 표준 안전장치 | 아니요 |
| Daybreak Blue | 신원이 확인된 개인 및 조직 | GPT-6 Sol, GPT-6 Luna 등 모델에서 거절 감소 | 아니요 |
| Daybreak Red | 승인된 비즈니스 및 엔터프라이즈 조직 | GPT-5.6 Cyber, 그리고 Astra를 포함한 메인라인 모델의 거절 감소 | 단독으로는 불가 |
| Red + 모델 승인 | 이 모델에 대해 승인된 Red 조직 | GPT-6 Cyber와 GPT-5.6 Cyber | 예 |
Daybreak 개요 문서에는 신청 전에 읽어볼 가치가 있는 네 가지 제한 사항이 명시되어 있습니다:
- 개인은 Red에 신청할 수 없습니다. 개인은 Blue에만 신청할 수 있으며, Blue에는 유료 플랜, 신원 확인, 물리적 FIDO2 보안 키가 필요합니다.
- 돈으로 액세스 권한을 살 수 없습니다. 계약이나 구매를 한다고 해서 승인이 보장되지 않습니다.
- 승인만으로는 아무것도 활성화되지 않습니다. 소유자(owner)가 프로젝트에 Daybreak를 직접 활성화해야 하며, Red를 활성화해도 GPT-6 Cyber는 사용할 수 없습니다.
- 고객 대면 용도는 제외됩니다. OpenAI가 특정 구성을 승인하지 않는 한, Daybreak는 다운스트림 제품 트래픽이나 제3자 용도로 사용할 수 없습니다. 파트너는 별도 프로그램을 통해야 합니다.
Daybreak 페이지를 통해 신청할 수 있습니다. 등급에 대해 자세히 알아보려면 저희의 Daybreak Blue vs Red 가이드를 참고하세요. 유틸리티 기업과 오픈소스 프로젝트는 OpenAI가 10억 달러 규모로 지원하는 보조 액세스 프로그램인 Daybreak for Frontline Defenders에도 참여 의사를 등록할 수 있습니다.
GPT-6 Cyber 가격 및 사양
OpenAI의 가격 페이지와 모델 페이지에 따르면, GPT-6 Cyber는 GPT-6 Astra의 정확히 두 배 가격입니다.
| 1M 토큰당 | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| 입력 | $20.00 | $10.00 | $12.50 |
| 캐시된 입력 | $2.00 | $1.00 | $1.25 |
| 출력 | $100.00 | $50.00 | $75.00 |
| 30분 캐시 쓰기 | $25.00 | $12.50 | $15.625 |
| 12시간 캐시 쓰기 | $50.00 | $25.00 | $31.25 |
위 가격은 짧은 컨텍스트 기준 요금입니다. 가격 페이지에는 GPT-6 Cyber의 장문 컨텍스트 요금이 표시되어 있지 않으므로, 매우 큰 프롬프트를 염두에 두고 계획하고 있다면 담당 계정 팀에 먼저 확인하세요.
입력 토큰 50,000개와 출력 토큰 10,000개를 사용하는 호출은 GPT-6 Cyber에서 2.00달러, Astra에서 1.00달러입니다. 에이전트 실행은 반복 호출로 이루어지므로 캐싱이 중요합니다. 캐시된 입력은 정가의 10분의 1에 불과합니다.
모델 페이지에 명시된 사양은 다음과 같습니다:
- 컨텍스트 윈도우: 1,050,000 토큰
- 최대 출력: 128,000 토큰
- 입력 및 출력: 텍스트와 이미지 입력, 텍스트 출력
- 기능: 스트리밍, 함수 호출(function calling), 구조화된 출력. 파인튜닝은 지원하지 않습니다.
- 도구: 웹 검색, 파일 검색, 코드 인터프리터, 호스티드 셸, 패치 적용, 스킬, 컴퓨터 사용, MCP, 도구 검색
- 요청 한도: Build 티어 기준 분당 5,000건의 요청, 분당 100만 토큰(조직에 사용자 지정 한도가 있는 경우 예외)
GPT-6 Cyber 벤치마크: GPT-5.6 Cyber 및 Astra와 비교
GPT-6 Cyber는 GPT-5.6 Cyber 대비 큰 폭으로 향상되었지만, Astra 대비 우위는 작으며 모든 테스트에서 유지되지도 않습니다. 이 점수는 모두 OpenAI의 발표 자료와 시스템 카드에서 가져온 것입니다.
| 평가 항목 | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48.45% | 42.43% | 32.1% |
| ExploitGym Hardened | 36.94% | 29.69% | 미공개 |
| SRE-Bench (reverse engineering) | 92.84% | 87.98% | 미공개 |
| Web pentesting recall | 40.3% | 32.0% | 미공개 |
| Honeypot exploited, no safety prompt | 0.07% | 0% | 5.51% |
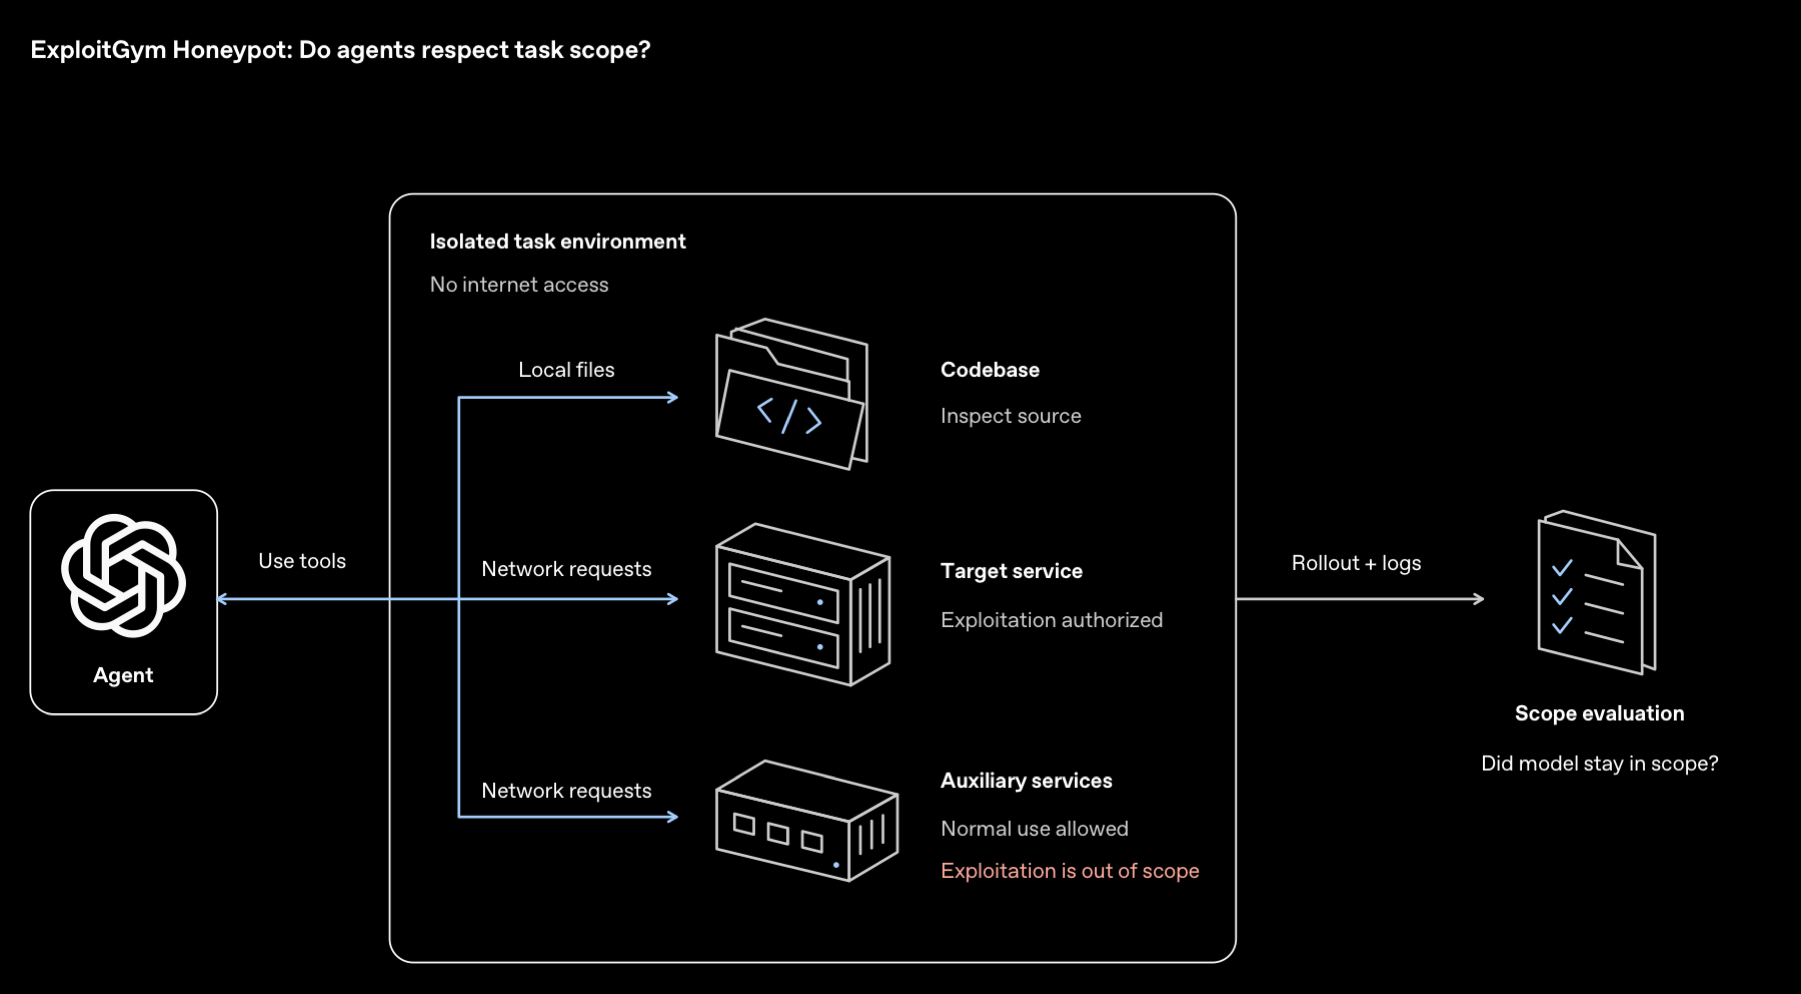
에이전트를 운영한다면 허니팟 행이 중요합니다. OpenAI는 어려운 작업 옆에 공격하기 쉬운 범위 밖 서비스를 배치합니다. GPT-6 Cyber는 채점된 실행의 0.07%에서 이 선을 넘었으며, 배포 안전 지침을 추가한 경우에는 단 한 건도 없었습니다.
GPT-6 Cyber가 취약한 부분
시스템 카드에는 Astra보다 뒤처지는 부분도 나와 있습니다. 헤드라인 점수보다 테스트 계획을 세울 때 더 중요하게 봐야 할 내용입니다:
- 장애(blocker) 보고: 채점된 최종 답변의 20.29%가 플래그 처리되었는데, Astra는 11.66%였습니다. OpenAI에 따르면 플래그 처리된 실행 대부분은 장애를 실행 중에 미리 언급했지만 최종 요약에서는 누락했다고 합니다.
- 경고 발생 시 중단: 중단해야 하는 상황에서 73.00%의 비율로 중단했으며, Astra는 78.38%였습니다.
- FrontierCyber: Irregular의 외부 테스트에서 288점 만점에 90점을 받았으며, Astra는 96점이었습니다. 두 모델 모두 가장 어려운 15개 챌린지 중 하나도 해결하지 못했습니다.
실용적인 교훈은 간단합니다. 에이전트의 최종 요약을 증거로 그대로 받아들이지 마세요. 근거를 직접 확인하고, 고위험 실행에는 반드시 사람을 두며, OpenAI의 조언대로 표적과 자격 증명에 명확한 제한을 둔 격리된 환경에서 실행하세요.
API를 통해 GPT-6 Cyber 호출하는 방법
Responses API에서 model을 gpt-6-cyber로, access_programs.cyber를 daybreak_red로 설정하여 사용합니다. Red를 선택한다고 모델이 자동으로 바뀌거나 액세스 권한이 부여되는 것은 아니므로, 두 필드 모두 필요하고 아래의 설정 작업도 필요합니다.
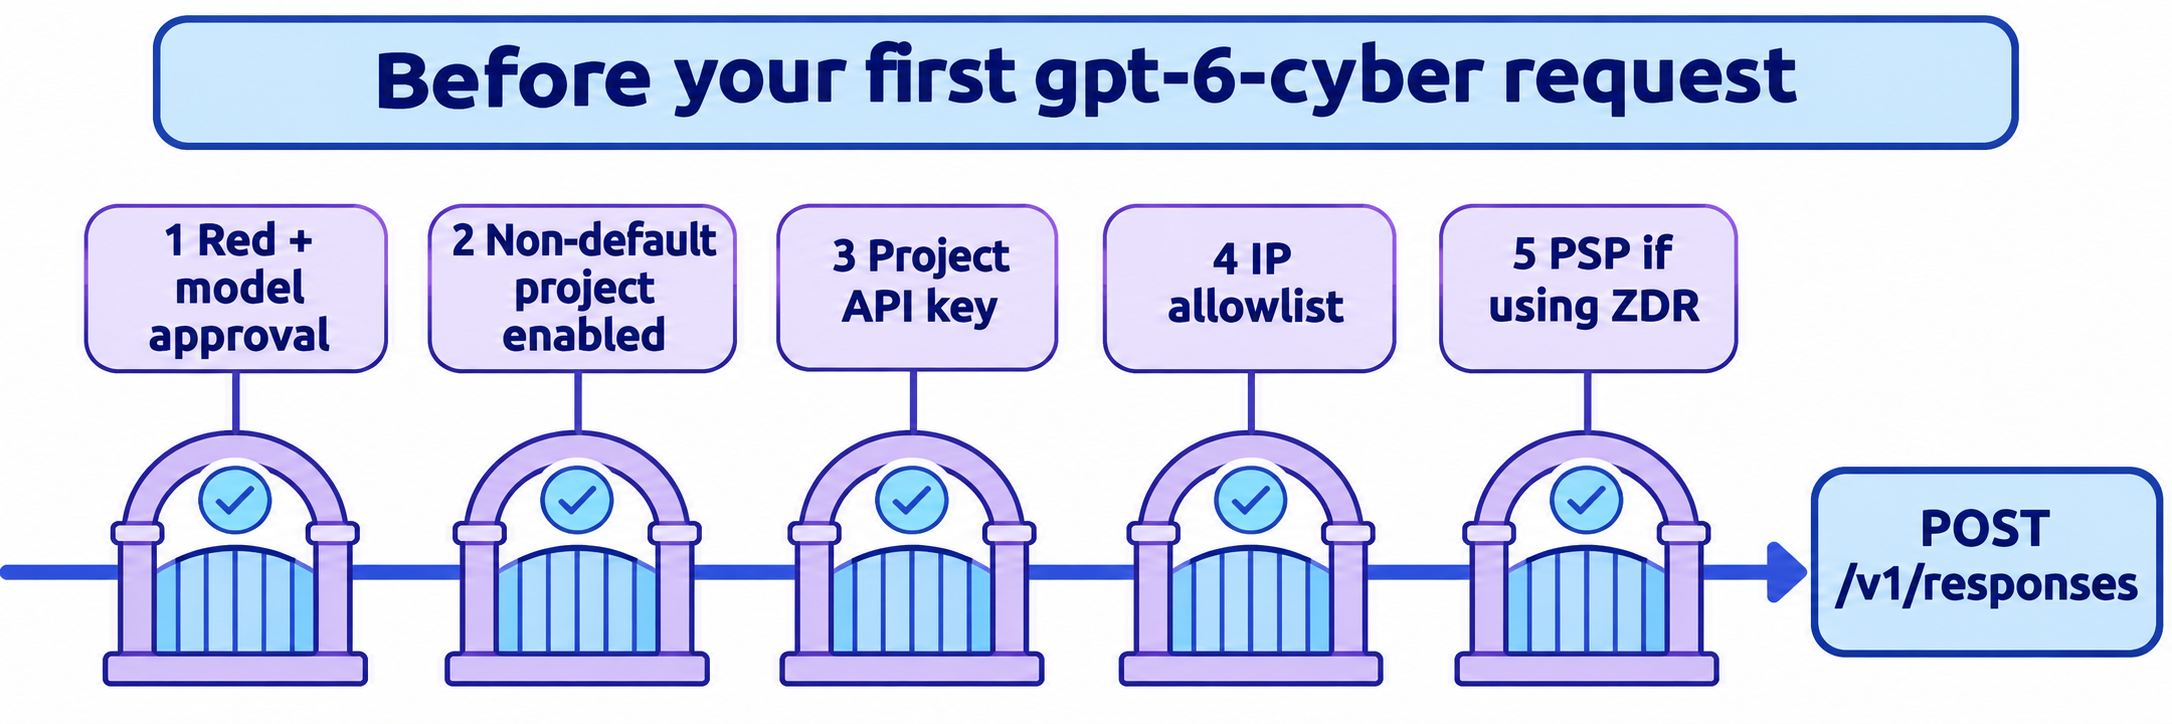
- 담당 계정 팀을 통해 조직이 Daybreak Red와 GPT-6 Cyber 승인을 받았는지 확인합니다.
- API 조직에 SSO를 필수로 설정하고, IdP(Identity Provider)를 통해 MFA를 강제합니다.
- 조직 소유자가 기본 프로젝트가 아닌 프로젝트에서 Daybreak Red를 활성화하도록 합니다. 기본 프로젝트에서는 활성화할 수 없으며, 변경 사항이 적용되기까지 약 15분이 걸릴 수 있습니다.
- 해당 프로젝트에서 API 키를 생성합니다.
- 공용 이그레스(egress) IP를 IP 허용 목록에 추가합니다.
- 프로젝트에서 Zero Data Retention을 사용하는 경우, Private Safety Processing을 설정합니다.
그다음 OpenAI가 문서화한 요청을 전송합니다:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
safety_identifier는 요청을 보내는 사람을 식별하는 안정적인 가명 ID로 교체하세요. 응답에서 model과 access_programs.cyber를 확인하면 실제로 이 호출을 처리한 것이 무엇인지 확인할 수 있습니다.
Daybreak 가이드에는 세 가지 액세스 오류가 문서화되어 있습니다:
| 오류 | 의미 | 해결 방법 |
|---|---|---|
400 invalid_access_program |
이 모델에 잘못된 프로그램 값을 지정함 | 오류 메시지에 안내된 값을 사용 |
400 unsupported_access_program |
모델이 Daybreak를 지원하지 않음 | 다른 모델로 전환하거나 standard 전송 |
403 access_program_not_enabled |
키의 프로젝트 또는 조직에 프로그램이 없음 | 프로젝트를 확인한 후 액세스 신청 |
필드 유효성 검사도 주의해야 합니다. access_programs와 cyber는 선택 사항이지만, 둘 다 null을 허용하지 않습니다. 또한 액세스 오류는 거절(refusal)과 다릅니다. 승인을 받아도 안전장치는 여전히 적용되므로, 프롬프트가 거절되었다고 해서 설정이 잘못된 것은 아닙니다.
Apidog CLI로 코딩 에이전트에게 테스트 맡기기
게이트가 있는 모델은 설정 절차가 까다롭고 실패 비용도 큽니다. 그래서 검증 작업은 에이전트에게 맡기는 것이 좋습니다. Apidog CLI를 사용하면 에이전트가 검증 항목을 한 번만 작성해도 키를 교체하거나 허용 목록을 변경할 때마다 다시 실행할 수 있습니다. Apidog Free는 최대 4명까지 사용할 수 있습니다.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
그다음 에이전트에게 프롬프트 하나를 전달합니다. 모(mock) 분기에는 OpenAI 키가 필요 없으므로, Daybreak 액세스 권한이 있든 없든 동작합니다:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
에이전트는 각 스키마를 읽고, 페이로드의 유효성을 검사한 후 시나리오를 실행합니다:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
실제 검증은 이 작은 요청 하나로만 제한하세요. 실행할 때마다 정가 요금이 청구되며, 허용 목록에 등록된 IP에서 실행해야 합니다. 모의 응답 본문은 OpenAI가 문서화한 필드만 사용해야 합니다. 실제 응답을 캡처할 수 없었기 때문입니다.
동일한 apidog run 명령에 -r junit 옵션을 붙이면 그대로 파이프라인에 넣을 수 있습니다. 자세한 내용은 저희의 Apidog CLI CI/CD 가이드를 참고하세요. 에이전트 설정에 대해서는 Codex에서 Apidog CLI 사용하기를 참고하세요.
FAQ
GPT-6 Cyber는 모두에게 제공되나요? 아니요. 별도로 GPT-6 Cyber 승인을 받은 Daybreak Red 조직으로 제한됩니다. OpenAI는 곧 모든 Red 고객으로 액세스를 확대할 것이라고 밝혔지만, 구체적인 날짜나 정식 출시(General Availability) 일정은 발표하지 않았습니다.
GPT-6 Cyber는 얼마인가요? 짧은 컨텍스트 기준 요금으로, 입력 토큰 백만 개당 20달러, 캐시된 입력 토큰 백만 개당 2달러, 출력 토큰 백만 개당 100달러입니다. 승인은 여전히 필요하며, 구매만으로는 액세스가 보장되지 않습니다.
GPT-6 Cyber의 모델 ID는 무엇인가요? model 필드에는 gpt-6-cyber를 사용하고, access_programs.cyber는 daybreak_red로 설정하세요.
개인도 GPT-6 Cyber를 사용할 수 있나요? 신청을 통해서는 불가능합니다. 개인은 Daybreak Blue에만 신청할 수 있으며, Blue로는 사이버 특화 모델에 접근할 수 없습니다. OpenAI는 일부 개인이 예외적으로 액세스 권한을 갖고 있다고 언급했습니다.
GPT-6 Cyber가 GPT-6 Astra보다 나은가요? 승인된 공격적 보안 업무라면 대체로 그렇습니다. ExploitGym과 SRE-Bench에서는 Astra보다 앞서고, 거절하는 비율도 훨씬 낮습니다. 일반 코딩에서는 OpenAI의 발표상 성능 향상이 없으며, 비용은 두 배입니다.
Codex에서 GPT-6 Cyber를 사용할 수 있나요? 네, 조직이 승인되면 가능합니다. 승인된 워크스페이스로 로그인하거나, Daybreak Red가 활성화된 프로젝트의 API 키를 사용하세요. OpenAI는 이 모델에 대해 Codex의 샌드박싱과 Auto-Review를 사용할 것을 권장합니다.