
빠른 답변: Docker 샌드박스는 Claude Code, Codex, Cursor 같은 AI 코딩 에이전트를 격리된 microVM 안에서 실행합니다. 내 머신에서든 Docker 클라우드에서든 가능합니다. 각 샌드박스는 자체 커널, 파일 시스템, 네트워크, 전용 Docker Engine을 갖습니다. 무료 sbx CLI로 제어하며, 에이전트는 허용한 폴더와 도메인에만 접근합니다.
2026년 11월 19일, Docker는 "컨테이너는 워크로드를 격리한다. 하지만 에이전트는 워크로드가 아니다. 에이전트는 액터다"라는 한 문장을 중심으로 브랜드를 새롭게 단장했습니다. 리브랜딩 게시물은 제품 자체에 대해서는 거의 언급하지 않습니다. 독자들을 Docker 샌드박스와 Docker AI 거버넌스로 안내할 뿐이죠. 그래서 이 가이드는 Docker 문서에서 사실을 끌어왔습니다.
Docker 샌드박스란 무엇인가?
Docker 샌드박스는 자율 AI 코딩 에이전트를 실행하기 위해 만들어진 격리된 microVM 환경입니다. 각 샌드박스는 자체 커널, Docker 데몬, 파일 시스템, 네트워크를 갖춥니다. 내부에서 에이전트는 sudo를 포함한 모든 권한을 가집니다. 외부에서는 공유한 워크스페이스와 정책이 허용한 네트워크 대상만 볼 수 있습니다.
샌드박스는 sbx CLI로 관리하며, 이 CLI는 Docker Desktop이나 Docker Engine이 필요하지 않습니다. 같은 CLI로 노트북의 로컬 샌드박스와 Docker가 관리하는 컴퓨트의 클라우드 샌드박스를 실행할 수 있고, sbx move로 두 환경 간에 샌드박스의 파일 시스템을 이동할 수 있습니다.
Docker의 아키텍처 페이지는 이 접근 방식을 일반적인 대안들과 비교합니다:
| 접근 방식 | 격리 수준 | Docker 접근 | 적합한 용도 |
|---|---|---|---|
| Docker 샌드박스 (microVM) | 완전 격리 (하이퍼바이저) | 전용 데몬 | 자율 에이전트 |
| 소켓 마운트 컨테이너 | 부분 격리 (네임스페이스) | 호스트 데몬 공유 | 신뢰할 수 있는 도구 |
| Docker-in-Docker | 부분 격리 (특권 모드) | 중첩 데몬 | CI/CD 파이프라인 |
| 호스트 실행 | 격리 없음 | 호스트 데몬 | 수동 개발 |
안전을 위해 리소스를 희생하는 구조입니다. 모든 샌드박스가 VM과 자체 데몬을 실행하며, 샌드박스끼리 이미지를 공유하지 않습니다.
Docker 샌드박스가 AI 에이전트를 격리하는 방식
microVM이 주요 신뢰 경계입니다. Docker의 보안 모델은 다섯 가지 계층을 제시합니다:
- 하이퍼바이저 격리. 각 샌드박스는 별도의 커널을 갖고, 호스트와 메모리나 프로세스를 공유하지 않습니다.
- 네트워크 격리. 아웃바운드 TCP는 호스트의 프록시를 통해 기본 거부(deny-by-default) 정책 아래 전달됩니다. UDP와 ICMP는 기본적으로 차단됩니다.
- Docker Engine 격리. 에이전트의 컨테이너는 호스트 데몬으로 통하는 경로가 없는 전용 엔진에서 실행됩니다.
- 워크스페이스 격리. 에이전트가 볼 대상을 직접 선택합니다. 아무것도 안 보이게 할 수도 있고, 읽기 전용 저장소에 전용 클론을 제공할 수도 있고, 작업 트리를 읽기-쓰기로 허용할 수도 있습니다.
- 자격 증명 격리. API 키는 VM에 절대 들어가지 않습니다. 에이전트는 센티널(sentinel) 값을 보고, 요청이 샌드박스를 떠난 뒤 호스트 프록시가 실제 자격 증명으로 교체합니다.
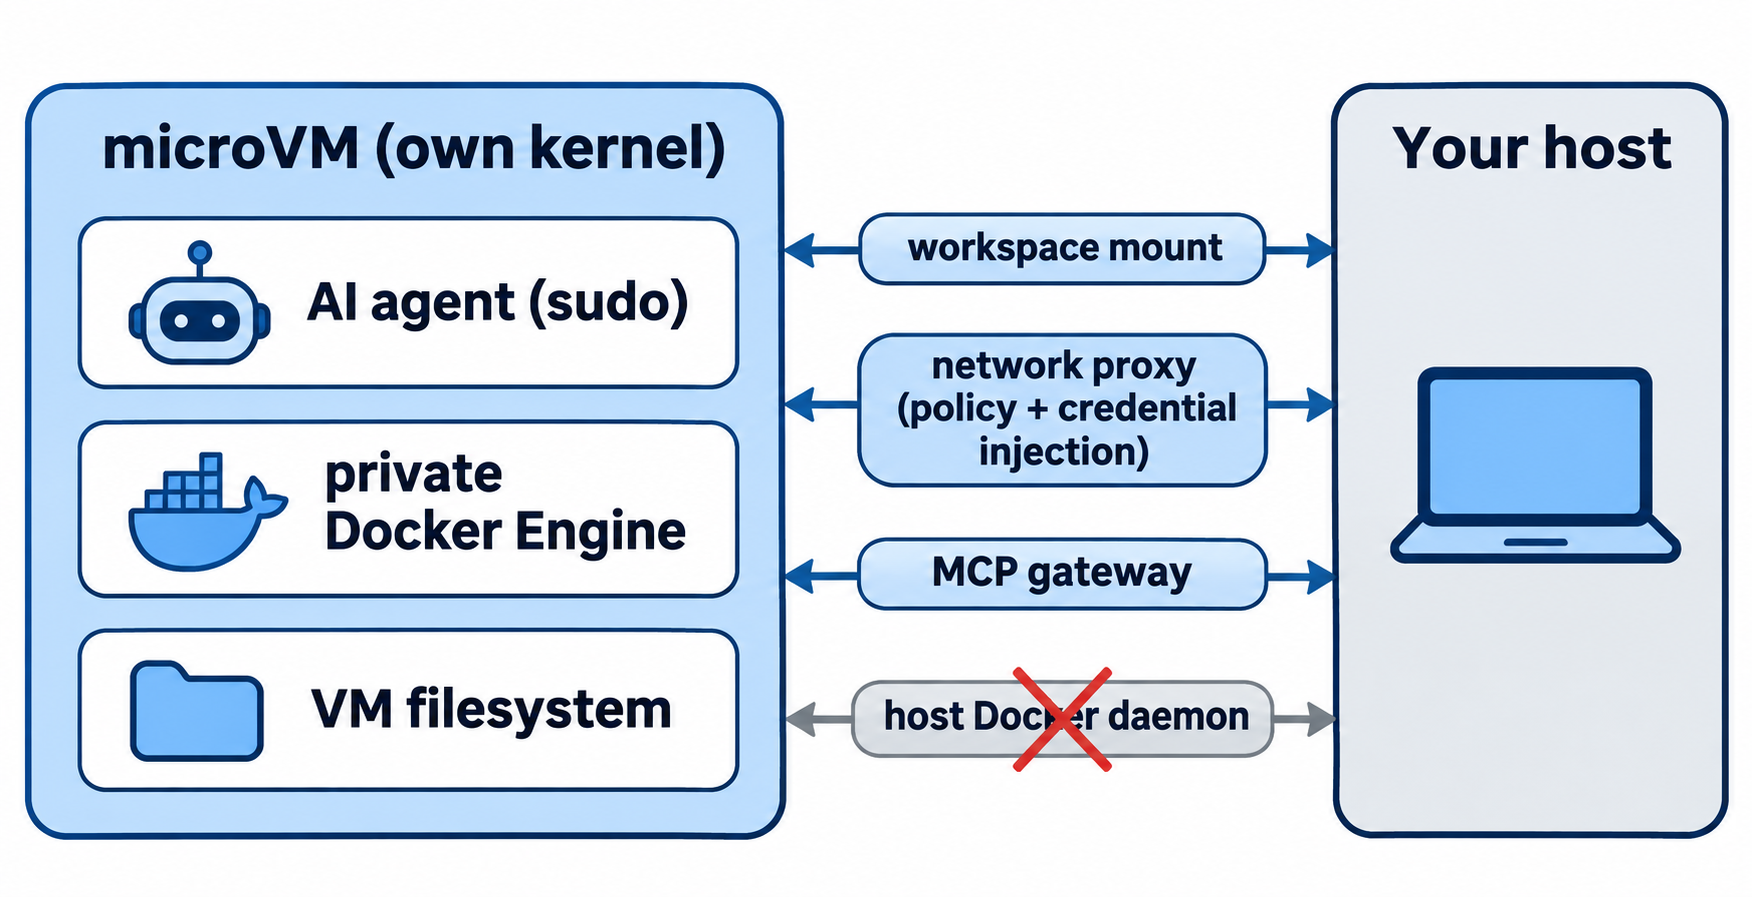
프롬프트 인젝션에 당한 에이전트는 애초에 갖고 있지 않은 키를 출력할 수 없습니다. 하지만 허용된 요청을 통해서는 그 키를 사용할 수 있으므로, 네트워크 정책이 자격 증명 속임수만큼 중요합니다.
Docker는 격리가 다루지 않는 부분도 분명히 밝힙니다. 직접 모드(direct mode)에서는 에이전트가 실제 파일을 수정하는데, 여기에는 Git 훅, CI 설정, 나중에 호스트에서 실행되는 package.json 스크립트가 포함됩니다. Git 훅은 git diff에 나타나지 않으므로 따로 확인해야 합니다.
Docker 샌드박스가 지원하는 에이전트
에이전트 페이지에는 로컬 샌드박스용으로 다음이 나열되어 있습니다:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell — 수동 설정을 위한 에이전트 없는 샌드박스
각 에이전트는 템플릿 이미지에서 시작합니다. Codex는 docker/sandbox-templates:codex를 사용하며, 기본 시작 명령은 codex --dangerously-bypass-approvals-and-sandbox입니다. Docker의 설명에 따르면, microVM과 네트워크 정책, 자격 증명 격리가 이미 승인 프롬프트가 보호하는 부분을 처리합니다. 세션 안에서 승인 기능을 다시 켤 수 있습니다.
사람들이 흔히 놓치는 설정상의 디테일이 하나 있습니다. 샌드박스는 ~/.claude나 ~/.codex 같은 사용자 수준 설정을 가져오지 않고, 작업 디렉터리의 프로젝트 수준 설정만 가져옵니다.
Docker 샌드박스 설정 방법
설치 가이드에 따르면, 로컬 샌드박스에는 다음 호스트 중 하나가 필요합니다:
| 운영체제 | 요구사항 | 설치 명령 |
|---|---|---|
| macOS | Sonoma 14 이상, Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, 64비트 Intel 또는 AMD, Windows Hypervisor Platform 활성화 | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 이상, KVM 활성화, 사용자가 kvm 그룹에 속함 |
SBX=1을 설정한 Docker 편의 스크립트 (아래) |
Ubuntu에서는 curl -fsSL https://get.docker.com | sudo SBX=1 sh를 사용합니다. 그다음 시작하기 가이드를 따르세요:
- 로그인:
sbx login으로 로그인합니다. Docker는 모든 샌드박스를 검증된 Docker 아이덴티티에 연결합니다. - 호스트에 자격 증명 저장: Codex의 경우
sbx secret set openai --oauth가 브라우저에서 OAuth 흐름을 실행하고 토큰을 OS 키체인에 보관합니다. - 네트워크 프리셋 선택:
sbx policy init balanced는 AI 서비스와 패키지 레지스트리를 포함한 일반적인 개발 트래픽을 허용합니다. 다른 옵션으로는deny-all과allow-all이 있습니다. - 프로젝트 폴더에서 에이전트 실행:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- 모니터링:
sbx ls는 각 샌드박스의 에이전트, 상태, 워크스페이스를 보여줍니다.sbx만 입력하면 실시간 대시보드가 열립니다. - 정리:
sbx stop my-sandbox는 다음을 위해 패키지와 이미지를 보존합니다.sbx rm my-sandbox는 내부의 모든 것을 삭제하며, 호스트의 작업 트리는 그대로 남습니다.
네트워크 및 파일 시스템 정책
네트워크 정책은 에이전트가 어디로 갈 수 있는지 결정합니다. 규칙을 나열한 다음, 작업에 필요한 것만 열어주세요:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check는 활성 정책에 따라 Allowed 또는 Denied로 답하므로, 에이전트를 시작하기 전에 경계를 확인할 수 있습니다. Docker는 기본 허용 목록에 *.googleapis.com 같은 광범위한 와일드카드가 포함된다고 경고합니다. 필요 없는 항목은 정리하세요.
파일 시스템 노출은 샌드박스를 만들 때 설정합니다:
- 직접 마운트 (
sbx run기본값): 프로젝트 폴더가 동일한 절대 경로에 읽기-쓰기로 나타납니다. - 클론 모드 (
--clone): 저장소가 읽기 전용으로 마운트되고, 에이전트는 전용 클론에서 작업합니다. 하나의 저장소에 여러 에이전트를 붙일 때 적합합니다. - 마운트 없음 (경로 없이
sbx create): 호스트에서 공유되는 것이 없습니다.
반복 가능한 팀 설정을 위해, kit는 에이전트의 도구, 자격 증명, 네트워크 규칙, 설정을 하나의 YAML 파일로 묶어줍니다.
Docker 샌드박스 가격
Docker의 FAQ에 따르면 sbx CLI와 로컬 샌드박스 컴퓨트는 무료이며, 상업적 용도로도 사용할 수 있습니다. 모델 제공자 요금은 별도입니다.
클라우드 샌드박스는 Docker Agentic Platform 구독이 필요하며 초 단위로 과금됩니다. Docker 샌드박스 제품 페이지에는 2026년 11월 20일 기준으로 다음 요금이 게시되어 있었습니다:
| 크기 | vCPU | 메모리 | 시간당 |
|---|---|---|---|
| Micro | 1 | 2 GB | $0.07 |
| Small | 2 | 4 GB | $0.14 |
| Medium | 4 | 8 GB | $0.28 |
| Large | 8 | 16 GB | $0.56 |
| XL | 16 | 32 GB | $1.12 |
클라우드 샌드박스는 기본적으로 1시간 후 만료되며 호스트 폴더를 마운트할 수 없습니다. 조직 거버넌스는 Docker Sales를 통해 별도로 판매되는 유료 구독입니다.
Docker AI 거버넌스와 MCP 엔터프라이즈 게이트웨이
Docker AI 거버넌스는 샌드박스 위에 놓이는 팀 계층입니다. Docker의 11월 18일 게시물은 이를 세 부분으로 나눕니다:
- 샌드박스 정책: 도메인, IP 범위, 포트를 허용하거나 차단하고, 어떤 호스트 경로를 마운트할 수 있는지 제어합니다. 적용은 에이전트가 아닌 프록시와 마운트 계층에서 이루어집니다.
- MCP 도구 거버넌스: 관리자가 어떤 MCP 서버를 등록할 수 있고 에이전트가 어떤 도구 호출을 할 수 있는지 결정합니다. 정책은 Cedar로 작성되며, 거버넌스 적용 대상 요청은 정책이 허용하지 않는 한 거부됩니다.
- 감사 및 가시성: 각 정책 결정(주체, 행동, 대상, 결정, 시각)을 기록하여 SIEM으로 보낼 수 있습니다. 기록에는 메타데이터가 담기며 프롬프트는 포함되지 않습니다.
다음은 해당 게시물의 Cedar 예제로, 하나의 서버에서 읽기 전용 도구 호출을 허용합니다:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
조직 거버넌스가 켜져 있으면 로컬 sbx policy의 허용 규칙은 더 이상 적용되지 않고, 로컬 거부 규칙은 계속 적용됩니다.
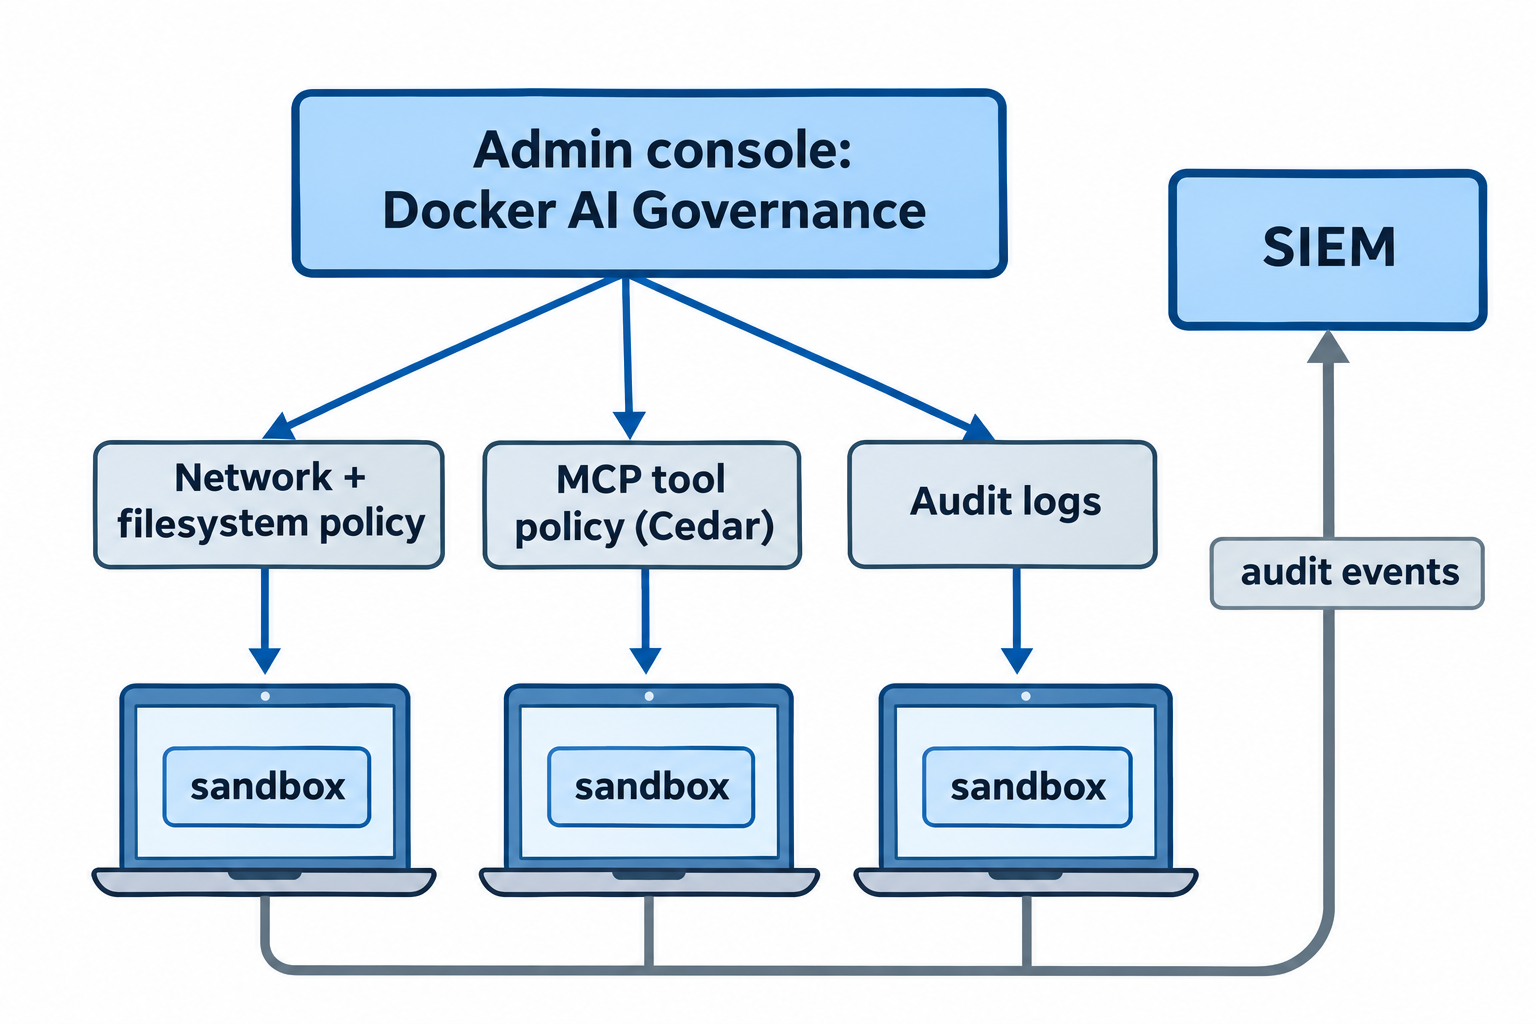
MCP 부분은 두 가지 규모로 제공됩니다. 모든 샌드박스에는 로컬 MCP 게이트웨이가 있습니다. sbx mcp add notion --url https://mcp.notion.com/mcp로 서버를 한 번 등록한 다음, --static-mcp notion으로 하나의 샌드박스에 노출하면 됩니다. 로컬 stdio 서버는 VM이 아니라 호스트에서 실행되므로 신뢰할 수 있는 호스트 코드로 취급하세요. 조직을 위해서는 Docker가 MCP 엔터프라이즈 게이트웨이를 판매하며, 이는 서버를 승인하고 도구를 그룹별로 범위를 지정하며 모든 호출을 기록합니다.
기억해야 할 경계가 하나 있습니다. 샌드박스 내부에서 원격 MCP 서버를 직접 호출하는 에이전트는 MCP 정책이 아니라 네트워크 정책의 적용을 받습니다.
Apidog CLI로 Docker 샌드박스 내부에서 API 테스트하기
샌드박스를 사용하면 에이전트가 노트북에 위험을 주지 않고 코드를 변경할 수 있습니다. 그렇지만 실제 API에 대해 변경 사항이 제대로 동작하는지 입증해야 합니다. Apidog CLI는 에이전트가 읽을 수 있는 JSON 출력과 함께 테스트 케이스와 실행을 위한 명령을 제공합니다.
샌드박스가 Apidog와 API에 접근할 수 있는지 확인하고, 거부된 경우 허용하세요:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
그런 다음 샌드박스 내부에서 설치하고 로그인합니다:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog는 sbx secret set이 주입하는 서비스 중 하나가 아니므로, 이 토큰은 VM 내부에 존재합니다. 취소할 수 있는 토큰을 사용하고, 작업이 끝나면 sbx rm으로 샌드박스를 삭제하세요.
에이전트에게 프롬프트 하나를 주세요:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
에이전트가 페이로드 스키마를 읽고, 파일을 검증하고, 케이스를 실행합니다:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
네트워크 오류는 보통 허용 목록에서 호스트를 빠뜨렸다는 뜻입니다. 샌드박스가 제 역할을 하는 것이죠. 에이전트별 설정은 Claude Code에서의 Apidog CLI 또는 Codex에서의 Apidog CLI를 참고하고, CI 파이프라인에서는 -r cli,json을 -r junit으로 바꾸세요. Apidog의 무료 플랜은 최대 4명의 사용자까지 지원합니다.
Codex를 호스트에 유지하고 싶다면? Codex 샌드박스 가이드에서 그 방법을 다루며, CubeSandbox는 에이전트를 위해 만들어진 또 다른 격리 옵션입니다.
자주 묻는 질문
Docker 샌드박스는 그냥 컨테이너인가요? 아닙니다. 샌드박스마다 별도의 커널을 가진 microVM입니다. 각자 전용 Docker Engine을 실행하므로, 에이전트가 호스트 데몬을 건드리지 않고 컨테이너를 빌드할 수 있습니다.
Docker 샌드박스는 무료인가요? sbx CLI와 로컬 컴퓨트는 무료이며, 상업적 용도로도 사용할 수 있습니다. 클라우드 샌드박스는 시간당 $0.07부터 시작하고, 모델 요금은 별도이며, 조직 거버넌스는 추가 비용이 듭니다.
Docker Desktop이 필요한가요? 아닙니다. sbx CLI는 Homebrew, WinGet, 또는 Docker의 Ubuntu 패키지를 통해 독립적으로 설치됩니다.
에이전트가 내 API 키를 볼 수 있나요? sbx가 관리하는 서비스(OpenAI, Anthropic, GitHub 등)의 키는 볼 수 없습니다. 호스트 프록시가 해당 자격 증명을 주입하며, 원본 값은 VM에 절대 들어가지 않습니다. 샌드박스 내부에 직접 설치한 것은 당연히 그 안에 존재합니다.
샌드박스에서 Codex가 승인 없이 실행되는 이유는 무엇인가요? sbx run codex는 기본적으로 codex --dangerously-bypass-approvals-and-sandbox를 시작하는데, microVM이 안전 경계이기 때문입니다. 세션 내부에서 승인 프롬프트를 다시 켤 수 있습니다.