
이번 주에 화제가 된 Rails RCE 취약점은 Ruby2Shell(발견자들은 "Ruby2ßhell"로 표기)이며, CVE-2026-132825 및 GHSA-34m4-m9fh-gqp5로 추적되고 있습니다. 이것은 Ruby의 문자열 대소문자 변환에서 발생하는 1바이트 힙 오버플로우로, 연구진에 따르면 기본 설정의 Rails 앱에서 인증 없이도 도달 가능하다고 합니다. Ruby 2.4.0~3.3.13, 3.4.0~3.4.12, 또는 4.0.0~4.0.9 버전을 사용하는 API라면 영향을 받습니다. 해결 방법은 gem 업데이트가 아니라 Ruby를 3.3.14, 3.4.13 또는 4.0.10으로 업그레이드하는 것입니다.
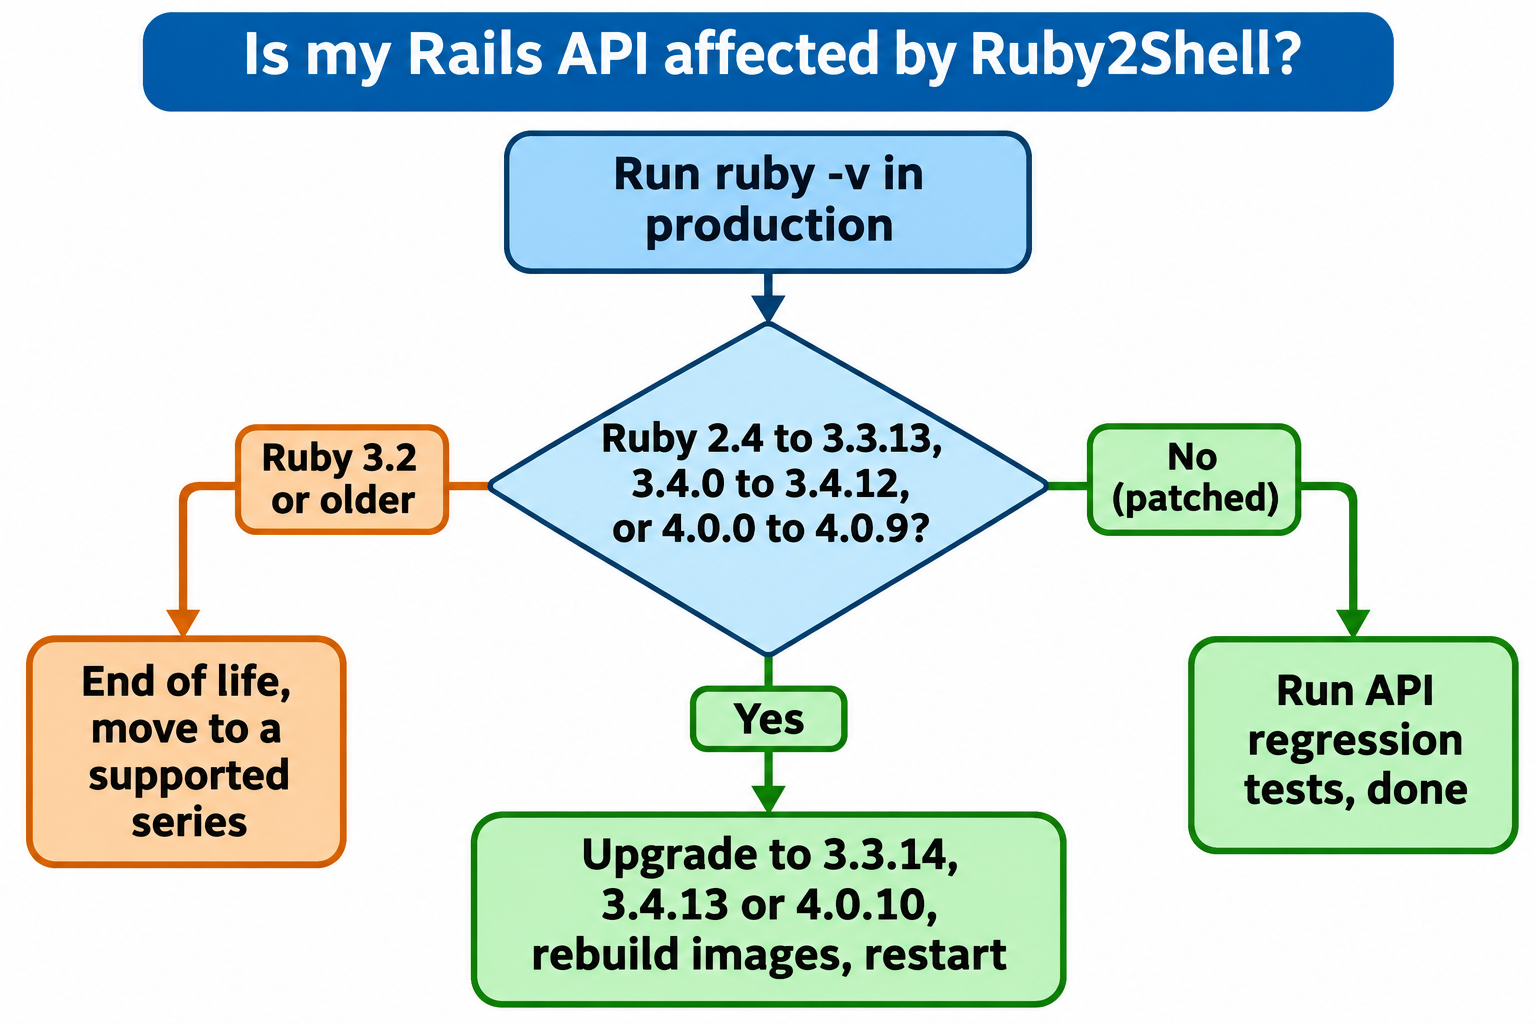
빠른 답변: 내가 영향을 받나요?
- API를 실제로 서빙하는 환경(컨테이너, VM 또는 dyno) 내에서
ruby -v를 실행하세요. 노트북에서 실행하면 안 됩니다. - 버전이 위 세 범위 중 하나에 해당한다면 노출되어 있습니다.
- Ruby를 업그레이드하고, 모든 이미지를 다시 빌드하고, 모든 앱 서버를 재시작한 후, API 테스트를 다시 실행하세요.
Ruby2Shell Rails RCE 취약점이란 무엇인가?
Ruby2Shell은 ISO-8859-x, Windows-125x 같은 레거시 단일 바이트 인코딩에서 문자열의 대소문자를 변경하는 데 사용되는 Ruby 코드의 1바이트 힙 버퍼 오버플로우입니다. Veria Labs는 이를 치명적(Critical) 등급으로 분류하며, 네트워크를 통해 인증 없이 도달 가능하고, Rails와 전통적인 방식의 Sinatra는 기본 구성에서 이 취약점에 노출된다고 밝혔습니다.
근본 원인은 사소합니다. 대부분의 단일 바이트 인코딩에는 독일어 에셋 첫("ß")의 대문자 형태가 없어서, 이를 대문자로 변환하면 두 바이트 "SS"가 기록됩니다. 이 작업을 수행하는 루프는 1바이트 분의 공간만 확인합니다. Ruby는 출력 버퍼를 입력 길이에 20바이트를 더한 크기로 할당하므로, Veria의 분석에 따르면 "ß" 문자 21개가 포함된 입력이 이 버퍼를 1바이트 초과하여 오버플로우시킵니다.
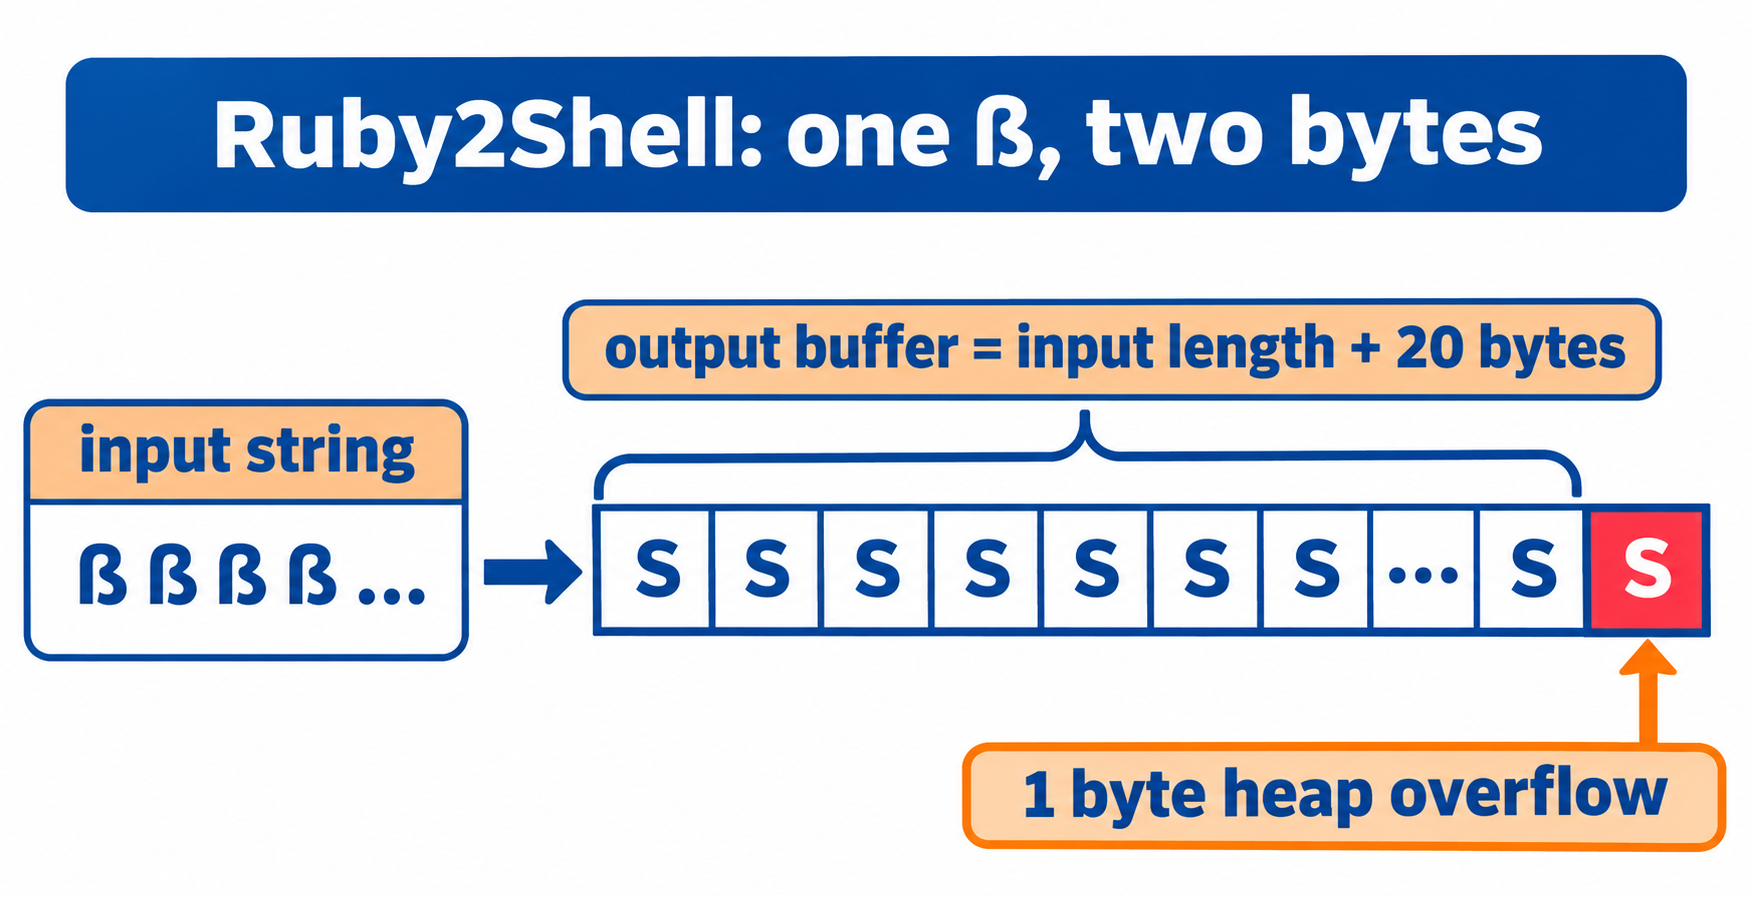
이 오버플로우는 upcase, swapcase, downcase(:fold), casecmp?를 통해 도달할 수 있습니다. UTF-8 문자열은 다른 코드 경로를 사용하므로 영향을 받지 않습니다. 이 버그는 Ruby 2.4.0부터 존재했습니다.
Ruby는 2026년 11월 18일에 정규식 엔진과 문자열 대소문자 변환의 여섯 가지 다른 결함과 함께 보안 권고문을 발행했습니다. Ruby는 "일부 시나리오"에서 이 결함을 원격 코드 실행에 사용하는 개념 증명(PoC)을 알고 있다고 밝혔습니다. Veria Labs는 기본 설정의 Rails에서 RCE를 최초로 시연했으며, 2026년 11월 25일 이후에(주요 벤더들이 그때까지 수정 사항을 배포하지 않았다면 그 이후에) 익스플로잇을 공개할 계획이라고 밝혔습니다.
이 날짜가 실질적인 마감 시한입니다. 익스플로잇이 공개되는 순간, 패치되지 않은 Rails API를 찾는 스캐닝은 매우 저렴해집니다.
어떤 Ruby 및 Rails 버전이 영향을 받나요?
이 표는 2026년 11월 20일 기준으로 Ruby의 권고문과 Veria Labs의 영향받는 소프트웨어 표를 결합한 것입니다.
| Ruby 시리즈 | 영향받는 버전 | 수정 버전 |
|---|---|---|
| 4.0 | 4.0.0~4.0.9 | 4.0.10 |
| 3.4 | 3.4.0~3.4.12 | 3.4.13 |
| 3.3 | 3.3.0~3.3.13 | 3.3.14 |
| 3.2 및 이전 | 2.4.0부터의 모든 릴리스 | 수정 없음 (지원 종료) |
Rails 버전은 여기서 중요하지 않습니다. 버그는 인터프리터에 있으므로 bundle update rails는 아무런 영향을 주지 않습니다. Ruby 3.4.12에서 실행되는 Rails 8 앱은 취약하고, Ruby 3.3.14에서 실행되는 Rails 6.1 앱은 취약하지 않습니다.
Veria Labs는 Rails와 전통적인 방식의 Sinatra가 기본 구성에서 영향을 받는다고 명시했습니다. 다른 프레임워크와 순수 Rack 앱은 기본적으로 노출되지 않지만, 레거시 인코딩에서 신뢰할 수 없는 문자열을 대문자로 변환하는 모든 코드는 여전히 이 버그에 도달할 수 있습니다.
Ruby 3.2 이하는 패치를 받지 못합니다. 서비스가 여전히 3.1이나 3.2에 있다면, Ruby2Shell은 "다음 분기에 업그레이드하자"는 계획을 이번 주의 일감으로 바꿔놓을 것입니다.
Rails API가 영향을 받았는지 확인하는 방법
함정은 잘못된 곳을 확인하는 것입니다. 노트북에 설치된 Ruby나 .ruby-version 파일의 Ruby는 프로덕션에서 실행되는 것과 다를 수 있습니다.
1단계: 실행 중인 환경에서 버전 확인하기
트래픽을 처리하는 프로세스에 물어보세요. 호스팅 환경에 맞는 명령을 선택하세요:
# Docker / Kubernetes
docker exec <container> ruby -v
kubectl exec deploy/<api-deployment> -- ruby -v

# Heroku-style platforms
heroku run ruby -v -a <app-name>

# A VM or bare-metal host, as the app user
sudo -u deploy bash -lc 'cd /srv/api/current && bundle exec ruby -v'
2단계: 수정 릴리스와 비교하기
많은 서비스의 경우 다음 한 줄 스크립트를 각 환경에 붙여넣으세요. Ruby에 기본 포함된 Gem::Version만 사용합니다:
ruby -e '
fixed = { "3.3" => "3.3.14", "3.4" => "3.4.13", "4.0" => "4.0.10" }
v = Gem::Version.new(RUBY_VERSION)
series = RUBY_VERSION.split(".").first(2).join(".")
if v < Gem::Version.new("2.4.0")
  puts "#{RUBY_VERSION}: outside the Ruby2Shell range, but end of life"
elsif fixed[series] && v >= Gem::Version.new(fixed[series])
  puts "#{RUBY_VERSION}: patched"
else
  puts "#{RUBY_VERSION}: VULNERABLE, upgrade Ruby"
end'
한 줄이 출력됩니다. 예를 들어 3.4.12: VULNERABLE, upgrade Ruby와 같습니다. 3.2 이하에서도 취약하다고 표시되는데, 이것이 맞습니다. 해당 시리즈에는 수정된 릴리스가 없기 때문입니다.
3단계: Ruby 버전이 고정된 모든 곳 찾기
프로덕션은 현재 상태를 알려줍니다. 저장소는 다음 배포에 포함될 내용을 알려줍니다. 다음 항목을 모두 검색하세요:
.ruby-version과.tool-versions(rbenv, asdf, mise)Gemfile의ruby라인Gemfile.lock하단 근처의RUBY VERSION섹션- 멀티스테이지 빌드를 포함한 모든
Dockerfile의FROM ruby:...라인 - GitHub Actions 워크플로우의
ruby-version:같은 CI 설정 - Ruby 버전을 고정하는 buildpack 또는 플랫폼 설정
grep -rnE "ruby[-_]version|^ruby |FROM ruby:|RUBY VERSION" \
  --include="*.yml" --include="*.yaml" --include="Dockerfile*" \
  --include="Gemfile*" --include=".ruby-version" --include=".tool-versions" .
4단계: 직접 설치하지 않은 Ruby를 잊지 마세요
셀프 호스팅 도구는 자체 Ruby를 번들로 포함하므로, 시스템 Ruby를 업그레이드해도 도움이 되지 않습니다. 2026년 11월 20일 01:59 UTC 기준으로 업데이트된 Veria Labs의 표는 다음과 같습니다:
| 소프트웨어 | 상태 | 수정 버전 |
|---|---|---|
| GitLab | 19.6.0 이하 취약 | 아직 수정 릴리스 없음 |
| GitHub Enterprise Server | 3.22.5 이하 취약 | 아직 수정 릴리스 없음 |
| Chatwoot | 4.20.0 이하 취약 | 아직 수정 릴리스 없음 |
| Mastodon | 4.7.5 이하 | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | 17.9.7 이하 | 17.9.8, 17.8.3 |
| Discourse | 2.0.20261119-0203 이전 베이스 이미지 | 2.0.20261119-0203 |
수정 사항이 없는 제품의 경우, Aikido의 가이드에 따라 벤더가 수정 사항을 배포할 때까지 서버를 퍼블릭 인터넷에서 분리하고 VPN이나 IP 허용 목록 뒤로 두는 것이 좋습니다.
API를 망가뜨리지 않고 Ruby2Shell을 패치하는 방법
Ruby는 우회 방법을 제공하지 않으므로, 패치가 곧 해결책입니다. 다음 순서로 진행하면 당황할 일이 없습니다:
- 버전 고정을 변경하세요.
.ruby-version,Gemfile의ruby라인, 그리고 모든 CI의ruby-version을 현재 시리즈를 유지하면서 3.3.14, 3.4.13 또는 4.0.10으로 설정하세요. - 락파일을 갱신하세요.
bundle install을 실행하여Gemfile.lock의RUBY VERSION섹션이 일치하도록 하세요. - 패치된 베이스에서 이미지를 다시 빌드하세요.
FROM ruby:를 수정된 패치 릴리스를 포함하는 태그로 지정하고(고정하기 전에 Docker Hub의 태그 목록을 확인하세요),--pull옵션으로 재빌드하여 캐시된 오래된 레이어가 다시 들어오지 않도록 하세요. - 모든 프로세스를 재시작하세요. Puma, Sidekiq, cron 러너, 일회성 콘솔은 모두 재시작 전까지 기존 인터프리터를 메모리에 유지합니다.
- 프로덕션에서 1단계를 다시 실행하세요. 병합된 풀 리퀘스트가 아니라 실제 컨테이너의
ruby -v출력을 믿으세요.
같은 릴리스에서 정규식과 문자열 관련 여섯 가지 버그도 수정되는데, 이는 API가 의존하는 코드에 영향을 줍니다: 파라미터 파싱, 유효성 검사, 대소문자 구분 없는 조회 등입니다. 빌드를 프로덕션에 배포하기 전에 스테이징에서 API 테스트를 실행하세요.
Apidog CLI로 코딩 에이전트가 패치된 API를 검증하게 하세요
Ruby 버전 고정을 변경하려고 코딩 에이전트를 이미 열어두고 있을 것입니다. 직접 엔드포인트를 하나하나 클릭하는 대신, 같은 에이전트에게 패치된 빌드가 클라이언트가 기대하는 응답을 반환하는지 증명하게 하세요. Apidog CLI는 Claude Code, Codex, Cursor 또는 OpenCode에 API 명세를 가져오고, 테스트 케이스를 작성하고, 모든 환경에서 실행할 수 있는 스크립트 방식의 방법을 제공합니다.
설정은 세 개의 명령입니다:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Rails 앱이 OpenAPI 파일(예: rswag)을 내보낸다면, 에이전트에게 다음 프롬프트 하나를 주세요:
Import openapi.yaml into Apidog project <id>. Create test cases for our five
most-used endpoints, including GET /api/v1/users/:id and POST /api/v1/orders,
that assert status codes, response schemas and that names containing non-ASCII
characters (like "Straße") round-trip unchanged. Run them against staging after
the Ruby 3.4.13 deploy and summarize any failures.
에이전트는 페이로드 스키마를 읽고, 검증하고, 스위트를 실행합니다. 에이전트가 사용하는 명령은 다음과 같습니다:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <stagingEnvId> -r cli,json
non-ASCII 검사는 익스플로잇 테스트가 아니며, 그래서도 안 됩니다. 프로덕션에 조작된 오버플로우 페이로드를 보내지 마세요. 이는 패치가 건드린 코드 경로에 대한 회귀 검사입니다. 스테이징에서 통과하면, 같은 apidog run ... -r junit 단계를 CI에 넣어 다음 Ruby 업그레이드 때도 같은 검사가 자동으로 수행되도록 하세요. Apidog CLI CI/CD 가이드에서 파이프라인 설정 방법을 확인할 수 있고, Claude Code에서의 Apidog CLI에서는 에이전트 측면을 다룹니다. Apidog Free는 최대 4명까지 지원하므로 소규모 백엔드 팀이 오늘 바로 이 검사를 실행하기에 충분합니다.
Ruby2Shell과 최근 런타임 RCE 비교
Ruby2Shell은 10월 이후 이 블로그에서 다룬 두 가지 런타임 수준 RCE에 이은 것입니다. 세 가지 모두 버그가 런타임에 있으므로, 프레임워크와 패키지 업데이트로는 해결되지 않습니다.
| 버그 | 계층 | 업그레이드 대상 |
|---|---|---|
| Ruby2Shell (CVE-2026-132825) | Ruby 문자열 대소문자 변환 | Ruby를 3.3.14, 3.4.13 또는 4.0.10으로 |
| PHP2Shell (CVE-2026-109618, CVE-2026-109619) | PHP 인터프리터 | PHP를 8.5.12, 8.4.27, 8.3.36 또는 8.2.35로 |
| Node.js Brotli RCE (CVE-2026-111497) | Node.js Brotli 디코더 | Node.js 자체 |
팀이 폴리글랏 스택을 운영한다면, 서비스별로 런타임 버전 목록을 하나 만드세요. 이 버그들 모두 같은 질문에서 출발합니다: 프로덕션은 실제로 어떤 버전을 사용하고 있는가? 더 폭넓은 접근 방식은 자동화된 API 취약점 탐지를 참고하세요.
FAQ
Rails gem을 업데이트하면 Ruby2Shell이 수정되나요? 아니요. 버그는 Ruby 인터프리터에 있으므로 bundle update rails로는 해결되지 않습니다. Ruby 3.3.14, 3.4.13 또는 4.0.10이 필요하며, 이미지 재빌드와 프로세스 재시작도 함께 필요합니다.
UTF-8만 사용하는 앱이라면 안전한가요? Veria Labs에 따르면 UTF-8 문자열은 다른 코드 경로를 사용하므로 영향을 받지 않습니다. 하지만 Rails와 전통적인 Sinatra가 기본 구성에서 취약한 코드에 도달한다고도 밝혔으므로, "우리는 UTF-8만 사용한다"는 가정이 업그레이드를 건너뛸 이유가 되지는 않습니다.
Ruby2Shell의 공개 익스플로잇이 있나요? 2026년 11월 20일 기준 아직 없습니다. Ruby는 일부 시나리오에서 RCE에 대한 개념 증명을 알고 있다고 밝혔고, Veria Labs는 2026년 11월 25일에(벤더들이 그때까지 수정 사항을 배포하지 않았다면 그 이후에) 기본 Rails 대상 익스플로잇을 공개할 계획입니다.
Ruby 3.2 이하를 사용 중이라면 어떻게 해야 하나요? Ruby 3.2 이하는 지원이 종료되어 수정 사항을 받지 못합니다. 3.3.14 이상, 가능하면 3.4.13 또는 4.0.10으로 이동하고, 이 업그레이드를 긴급한 작업으로 처리하세요.
GitLab이나 Mastodon의 Ruby2Shell 노출 여부는 어떻게 확인하나요? 이 제품들은 자체 Ruby를 번들로 포함합니다. 벤더의 릴리스 노트에서 수정된 버전을 확인하세요. 아직 없다면, 수정 사항이 배포될 때까지 VPN이나 IP 허용 목록으로 접근을 제한하세요.
Ruby 업그레이드로 다른 것도 수정되나요? 네. Ruby 3.3.14, 3.4.13, 4.0.10은 같은 Ruby 권고문에 나열된 정규식 및 문자열 대소문자 변환의 여섯 가지 다른 결함도 수정하므로, 한 번의 업그레이드로 일곱 가지가 모두 해결됩니다.