
GPT-6 Cyber 설정은 6단계로 진행됩니다: Daybreak Red 승인과 별도의 GPT-6 Cyber 승인 확인, API 조직에 SSO 및 MFA 요구 적용, 조직 소유자가 기본이 아닌 프로젝트에서 Daybreak Red 활성화, 해당 프로젝트에서 키 생성, 이그레스(egress) IP 허용 목록 등록, 프로젝트가 Zero Data Retention을 사용하는 경우 Private Safety Processing 설정. 그런 다음 model: "gpt-6-cyber"로 Responses API를 호출하면 됩니다.
첫 호출이 실패하는 대부분의 경우는 모델 자체가 아니라 이 단계들 중 하나에서 비롯됩니다. 잘못된 프로젝트의 키, 허용 목록에 없는 사무실 IP, 4분 전에 저장된 설정 등은 모두 모델이 프롬프트를 읽기 전에 실패하게 만듭니다.
GPT-6 Cyber 설정 체크리스트
전체 설정 과정을 한 페이지에 정리했습니다. 각 항목은 아래의 해당 섹션과 연결됩니다.
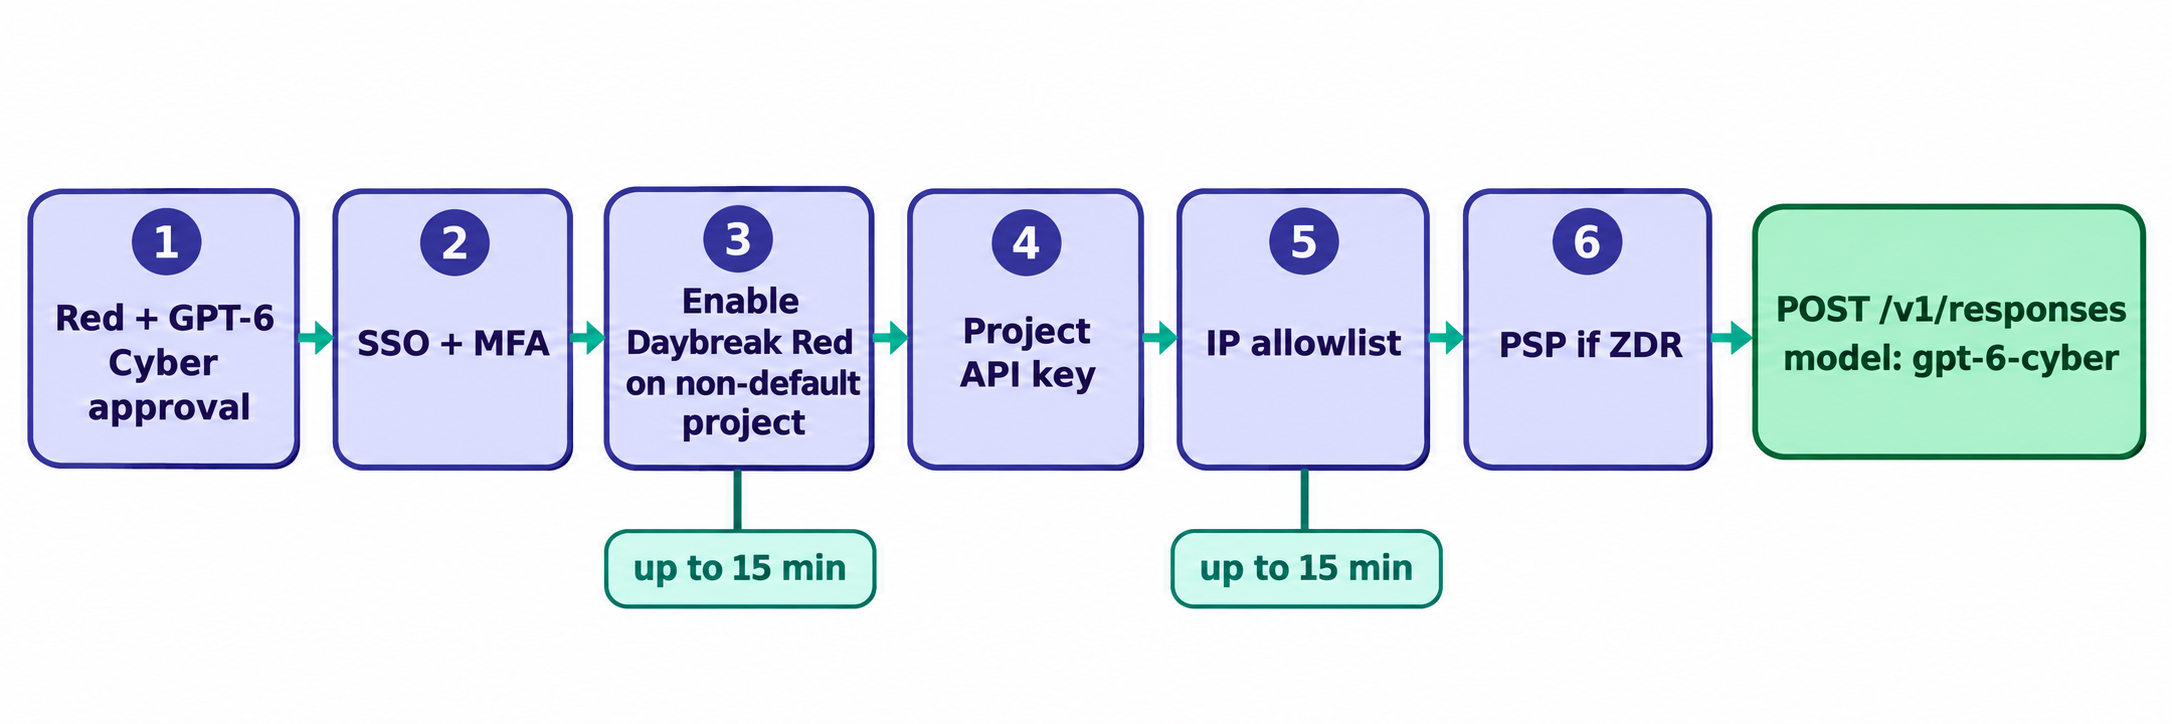
| 단계 | 담당자 | 위치 | 대기 시간 |
|---|---|---|---|
| 1. Red 및 GPT-6 Cyber 승인 확인 | 보안 책임자 | OpenAI 계정 담당팀 | 상이 |
| 2. SSO 요구, MFA 강제 | 신원(Identity) 관리자 | API 조직 및 IdP | 미공개 |
| 3. 프로젝트에서 Daybreak Red 활성화 | API 조직 소유자 | 프로젝트 설정 > 일반 > Daybreak 모델 액세스 | 최대 약 15분 |
| 4. 프로젝트 API 키 생성 | 프로젝트 멤버 | 활성화된 프로젝트 | 없음 |
| 5. 이그레스 IP 허용 목록 등록 | 조직 소유자 | 설정 > 보안 > IP 허용 목록 | 최대 15분 |
| 6. PSP 설정 (ZDR 프로젝트만 해당) | 조직 소유자 | 조직 설정 > 데이터 관리 > 데이터 보존 | Validated 상태까지 |
첫 설정이 저장된 시점부터 성공 가능한 요청을 보낼 수 있을 때까지 최소 30분은 잡아두세요.
1단계: Daybreak Red 및 GPT-6 Cyber 승인 확인
승인이 두 가지 필요하며, 첫 번째 승인에 두 번째가 포함되지 않습니다. Daybreak Red는 조직에 GPT-5.6 Cyber 액세스와 메인라인 모델의 거부(refusal) 감소 혜택을 제공합니다. GPT-6 Cyber는 그 위에 별도의 모델 승인이 필요합니다.
누구도 설정을 건드리기 전에 계정 담당팀에게 두 승인 모두를 확인해 달라고 요청하세요. OpenAI의 Daybreak 개요에는 세 가지 제한이 명시되어 있습니다:
- Red는 조직 대상입니다. 승인된 비즈니스 및 엔터프라이즈 조직만 이용할 수 있습니다. 개인은 사이버 특화 모델이 없는 Daybreak Blue에 신청할 수 있습니다.
- 돈으로 해결되지 않습니다. 계약이나 구매만으로 승인이 보장되지 않습니다.
- 내부 용도로만 사용 가능합니다. 고객 대면 제품, 다운스트림 트래픽, 제3자 사용이 불가합니다.
저희 Daybreak Blue vs Red 가이드에서 각 등급을 비교해 설명합니다. 승인만으로는 아무것도 바뀌지 않는다는 점에 유의하세요. OpenAI는 Daybreak 컨트롤을 꺼진 상태로 제공합니다.
2단계: SSO 요구 및 MFA 강제
모든 Daybreak Red 조직은 Cyber 액세스를 보유한 API 조직에 SSO를 요구하고, 신원 공급자(IdP)를 통해 MFA를 강제해야 합니다. OpenAI가 별도의 Cyber 조직을 제공한 경우 해당 조직의 도메인을 검증하고 SSO도 테스트하세요.
3단계: 기본이 아닌 프로젝트에서 Daybreak Red 활성화
이 단계는 특정 역할과 특정 유형의 프로젝트가 필요합니다. OpenAI의 팀 설정 가이드에 따르면:
- API 조직 소유자로 로그인합니다. 프로젝트 소유자는 이 설정을 변경할 수 없습니다.
- 내부 보안 작업용으로 기본이 아닌 프로젝트를 생성하거나 선택합니다. 기본 프로젝트는 Daybreak을 활성화할 수 없습니다.
- 프로젝트 설정 > 일반 > Daybreak 모델 액세스로 이동합니다.
- Daybreak Red를 켭니다. 조직이 승인된 경우에만 이 옵션이 표시됩니다.
- 저장을 선택합니다. 변경 사항이 적용되기까지 최대 약 15분이 걸릴 수 있습니다.
- 승인된 사용자를 프로젝트에 추가합니다.
한 프로젝트에서 Red를 활성화해도 다른 곳에는 적용되지 않습니다. 이 프로젝트는 고객에게 서비스를 제공하는 어떤 것과도 분리해 운영하세요.
4단계: 해당 프로젝트에서 API 키 생성
방금 활성화한 프로젝트 안에서 키를 생성하세요. 다른 프로젝트의 키는 승인된 조직이라도 403 access_program_not_enabled 오류로 실패합니다. 키를 교체(rotate)할 때도 새 키는 반드시 같은 프로젝트에서 발급받아야 합니다. 전용 Cyber 조직의 키는 조직을 마이그레이션하면 이월되지 않습니다.
5단계: 이그레스 IP 허용 목록 등록
GPT-6 Cyber 요청에는 애플리케이션이 요청을 보내는 퍼블릭 IP에 대한 IP 허용 목록이 필요합니다. IP 허용 목록 가이드의 세부 사항은 다음과 같습니다:
- 위치: 설정 > 보안 > IP 허용 목록에서 프로젝트 단위 또는 조직 전체 단위로 설정합니다. 프로젝트 목록이 조직 목록보다 우선합니다.
- 형식:
203.0.113.10같은 단일 주소 또는203.0.113.0/24같은 CIDR 범위, 최대 50개 항목. - 적용 시간: 최대 15분 소요.
- 실패 시: 목록에 없는 IP는
ip_not_authorized와 함께 HTTP401을 반환합니다.
Private Link는 IP 허용 목록 컨트롤과 호환되지 않으므로 하나를 선택해야 합니다. 그리고 모든 호출 주체를 목록에 추가하세요: VPN 노트북, CI 러너, 에이전트 샌드박스까지 포함입니다. 공유 클라우드 IP 대역의 러너는 로컬에서는 호출이 되는데 파이프라인에서는 실패하는 전형적인 원인입니다.
6단계: ZDR 사용 시 Private Safety Processing 설정
프로젝트가 Zero Data Retention을 사용하지 않는다면 이 단계는 건너뛰세요. Daybreak 승인에는 ZDR이 포함되지 않습니다.
ZDR을 사용하는 경우, OpenAI가 프롬프트나 응답을 보존하지 않고 자동화된 안전 검토를 수행하는 Private Safety Processing(PSP)을 구성하세요:
- 데이터 레지던시 요건에 맞는 리전의 AWS S3, Azure Blob, Google Cloud Storage 또는 OCI Object Storage 버킷을 연결합니다.
- PSP 접두사에 30일 수명 주기 규칙을 추가합니다.
- 클라우드의 IAM 역할, 서비스 주체 또는 워크로드 아이덴티티를 통해 OpenAI 액세스를 부여합니다.
- 조직 설정 > 데이터 관리 > 데이터 보존에서 등록한 후 검증을 실행합니다.
Validated 상태가 될 때까지 기다리세요. 이는 단 한 번의 통과 기록일 뿐 지속적인 상태 모니터링이 아니므로, 버킷 정책을 변경한 후에는 다시 확인해야 합니다.
첫 GPT-6 Cyber API 호출 보내기
모델 ID와 액세스 프로그램을 모두 지정하여 Responses API를 사용하세요. 다음은 OpenAI가 문서화한 요청입니다:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
세 가지 세부 사항이 중요합니다:
- 두 필드를 모두 설정하세요.
daybreak_red를 선택한다고 모델이 자동으로 바뀌지 않습니다. - null을 보내지 마세요.
access_programs와cyber는 선택 사항이지만 둘 다null은 허용되지 않습니다. - 실제 안전 식별자를 사용하세요.
user_a17f를 요청을 보내는 사람의 안정적이고 익명화된 ID로 교체하세요.
응답에서 model은 gpt-6-cyber로, access_programs.cyber는 daybreak_red로 표시되어야 합니다. 이 두 값이 함께 이 호출을 처리한 대상을 증명합니다.
모델 페이지에는 Chat Completions 지원도 표시되어 있지만 Batch API는 없습니다. 스모크 테스트 비용은 저렴합니다: 입력 토큰 백만 개당 $20, 출력 토큰 백만 개당 $100이므로, 100토큰 프롬프트에 500토큰 답변이면 약 5센트입니다. OpenAI의 예제처럼 무해한 수준으로 유지하세요.
Codex에서 GPT-6 Cyber 설정
Codex에는 별도로 구성되는 두 가지 액세스 경로가 있습니다.
API 키 로그인은 3단계의 프로젝트를 사용합니다: 해당 키로 로그인하세요. 이 경로에서 Daybreak 토글을 사용하려면 Codex 앱 버전 26.1013.0 이상이 필요합니다.
ChatGPT 로그인은 승인된 워크스페이스를 사용합니다. Business 플랜에서는 관리자가 Admin Console > Models에서 "Specialty Models"를 찾아 승인된 사용자에 대해 "Set access"를 선택합니다. Enterprise 플랜에서는 워크스페이스 소유자가 Workspace default에서 Daybreak을 끄고, 커스텀 역할의 오버라이드에서 Red를 켭니다. 변경 사항 적용까지 최대 약 10분이 걸리며, 앱은 26.908.40834 이상이 필요합니다.
앱의 고급 모델 선택기에 있는 토글은 기본적으로 꺼져 있습니다. Codex CLI 0.163.0 이상에서는 대화형 실행 시 /daybreak를, 헤드리스 실행 시 daybreak=true를 전달하세요. 이를 지정하지 않으면 요청은 표준 세이프가드를 사용합니다.
GPT-6 Cyber 설정 오류 문제 해결
각 오류 코드는 하나의 단계를 가리킵니다. 티켓을 열기 전에 해당 단계를 먼저 확인하세요.
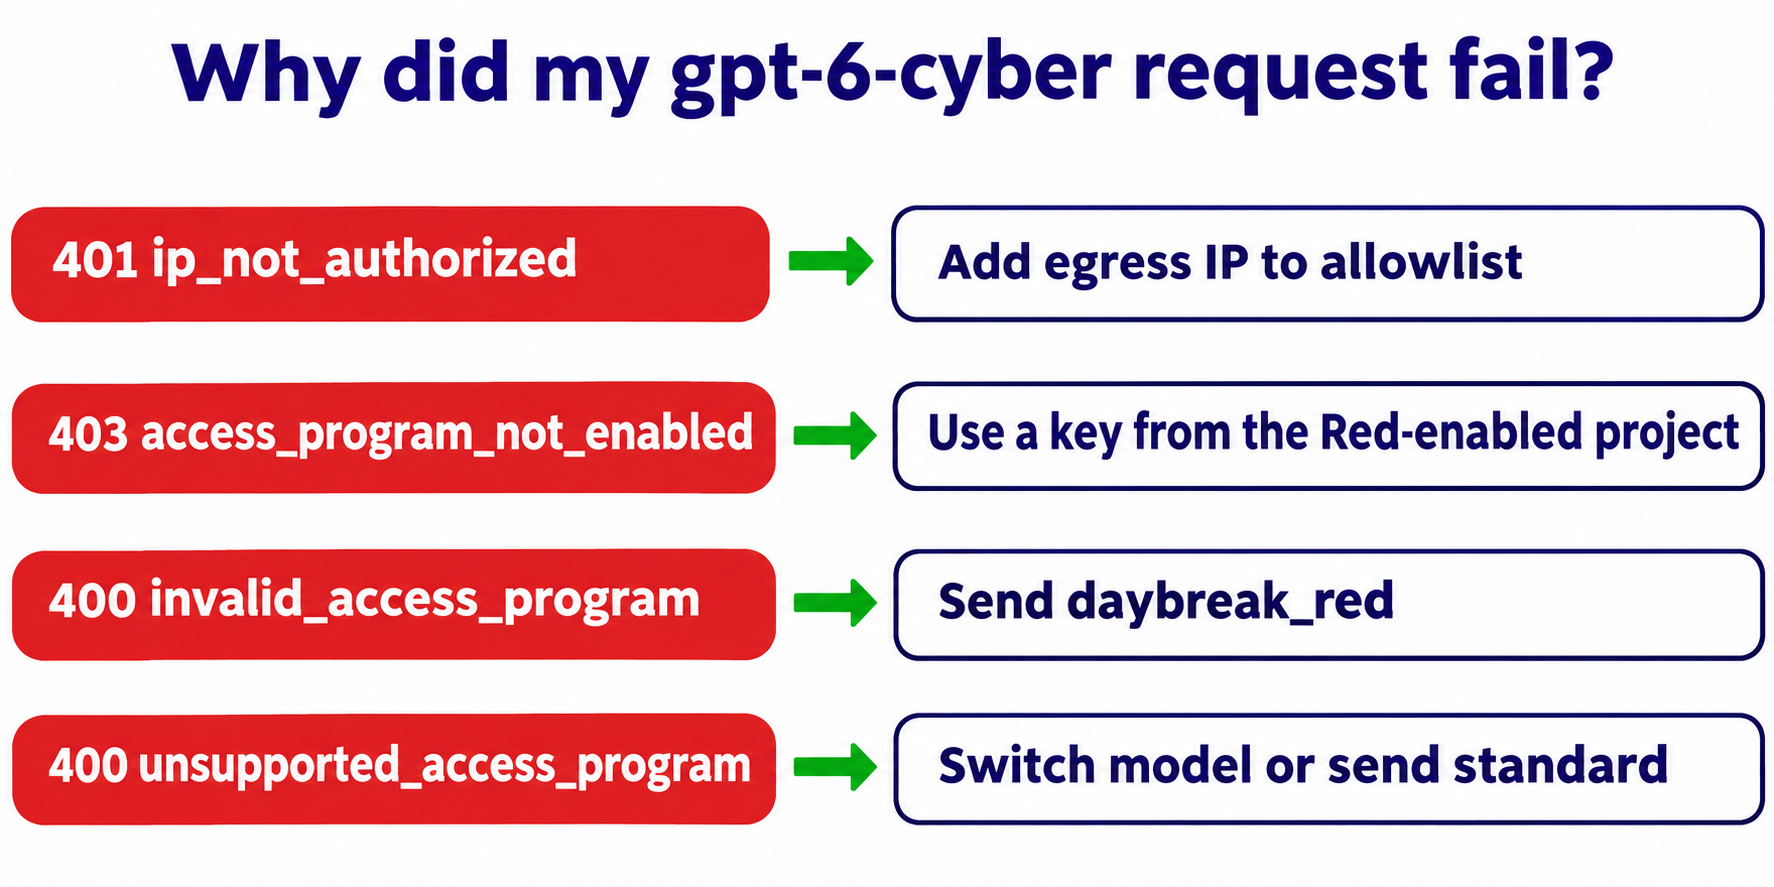
| 오류 | 가리키는 단계 | 해결 방법 |
|---|---|---|
401 ip_not_authorized |
5단계 | 호출 주체의 퍼블릭 IP를 추가하고 최대 15분 대기 |
403 access_program_not_enabled |
1, 3 또는 4단계 | Red가 활성화된 프로젝트의 키 사용 |
400 invalid_access_program |
요청 본문 | 오류 메시지에 명시된 값 전송 (여기서는 daybreak_red) |
400 unsupported_access_program |
요청 본문 | Daybreak 모델로 전환하거나 standard 전송 |
그래도 해결되지 않나요? 지원팀에 모델 ID, 정확한 오류, 요청 ID, 타임스탬프와 시간대를 전달하고, 절대 키는 보내지 마세요. 그리고 거부(refusal)는 설정 오류가 아닙니다: 승인 후에도 세이프가드는 계속 적용되므로, 200 상태와 함께 프롬프트가 거부되었다면 오히려 경로가 정상 작동한다는 뜻입니다.
Apidog CLI로 코딩 에이전트에게 설정을 검증하게 하기
이 설정은 조용히 깨집니다: 누군가 잘못된 프로젝트에서 키를 교체하거나 CI 러너의 IP가 바뀌는 식입니다. 변경이 있을 때마다 다시 실행되는 사전 점검(preflight)이 필요한데, 코딩 에이전트가 Apidog CLI로 이를 한 번 만들어 둘 수 있습니다. Apidog Free는 최대 4명의 사용자까지 무료로 사용할 수 있습니다.
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
그다음 에이전트에 프롬프트 하나를 전달하세요:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
에이전트가 각 스키마를 읽고, 페이로드를 검증하고, 점검을 실행합니다:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
이것은 실제 과금이 발생하는 라이브 호출이므로, 허용 목록에 등록된 머신에서 실행하세요. 러너의 IP가 허용 목록에 등록되면, -r junit 옵션을 붙인 동일한 apidog run 명령을 저희 Apidog CLI CI/CD 가이드처럼 파이프라인에 넣을 수 있습니다. Codex를 사용하신다면 Codex에서의 Apidog CLI 문서를 참고하세요.
FAQ
승인 후 GPT-6 Cyber 설정에 얼마나 걸리나요? 최소 30분은 잡아두세요. 프로젝트 설정과 IP 허용 목록 각각 적용에 최대 약 15분이 걸리고, PSP는 검증 통과가 필요합니다.
프로젝트 소유자가 Daybreak Red를 활성화할 수 있나요? 아니요. API 조직 소유자만 Daybreak 모델 액세스를 변경할 수 있습니다.
기본 프로젝트에서 Daybreak을 활성화할 수 없는 이유는 무엇인가요? OpenAI가 허용하지 않습니다. 내부 보안 작업용으로는 기본이 아닌 프로젝트와 해당 프로젝트에서 발급한 키를 사용하세요.
Daybreak Red를 켜면 GPT-6 Cyber를 사용할 수 있나요? 아니요. Red는 GPT-5.6 Cyber를 제공합니다. GPT-6 Cyber는 별도의 모델 승인이 필요하며, 요청에 gpt-6-cyber를 명시해야 합니다.
GPT-6 Cyber에 Zero Data Retention이 필요한가요? 아니요. 프로젝트가 이미 ZDR을 사용 중인 경우에만 Private Safety Processing을 설정하면 됩니다.
GPT-6 Cyber를 제품에 탑재할 수 있나요? 아니요. Daybreak은 내부의 승인된 보안 작업을 위한 것입니다. 외부 워크플로우는 OpenAI의 Daybreak Partner Program을 이용하라고 안내하고 있습니다.