
Claude Fable 5.2 vs Mythos 5.2의 선택은 본질적으로 안전장치와 접근 권한의 문제입니다. Anthropic에 따르면 두 모델은 동일한 기반 모델을 사용합니다. Fable은 누구나 폭넓게 사용할 수 있으며 사이버 보안과 생물학 분야에 추가 안전장치가 적용되고, Mythos는 검증 프로그램을 통해 승인된 업무를 지원합니다. 본인이 승인받은 업무를 기준으로 모델을 선택한 뒤, 계정의 이용 자격을 확인하세요.
Anthropic의 공식 발표는 바로 이 구분을 확립하고 있습니다. 이 발표는 Mythos를 별개의, 보편적으로 더 뛰어난 코딩 모델로 묘사하지 않습니다. 모델을 도구에 연결하는 개발자에게 실질적인 질문은 해당 워크플로가 Fable의 안전장치로 제한되는 기능을 필요로 하는가입니다. 이후 에이전트와 Claude Code에서의 Apidog CLI를 활용해 주변 API 통합을 검증할 수 있습니다.
Claude Fable 5.2 vs Mythos 5.2 한눈에 보기
Fable 5.2와 Mythos 5.2는 동일한 기반 모델을 공유하므로, 비교는 허용된 작업과 이용 자격에서 시작합니다. Fable은 민감한 사이버 및 생물학 요청에 대한 안전장치를 추가로 갖추고 있으며, Mythos는 프로그램 규정에 따라 해당 분야의 검증된 업무에 대한 접근을 제공합니다. 일반적인 코딩 작업이라고 해서 반드시 Mythos가 필요한 것은 아닙니다.
| 결정 기준 | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| 기반 모델 | Mythos와 공유 | Fable과 공유 |
| 주요 차이점 | 사이버 및 생물학 분야의 추가 안전장치 | 검증된 사이버 및 생명과학 업무에 대한 접근 |
| 가용성 | 대부분의 플랫폼에서 이용 가능; 계정 권한 여전히 중요 | 검증 프로그램을 통한 접근 |
| 적합한 용도 | 어려운 코딩, 분석, 엔지니어링 | 승인된 보안 업무 또는 생의학 연구 |
| 접근 결정 | 플랫폼과 요금제 확인 | 프로그램 승인, 등급, 계정 구성 확인 |
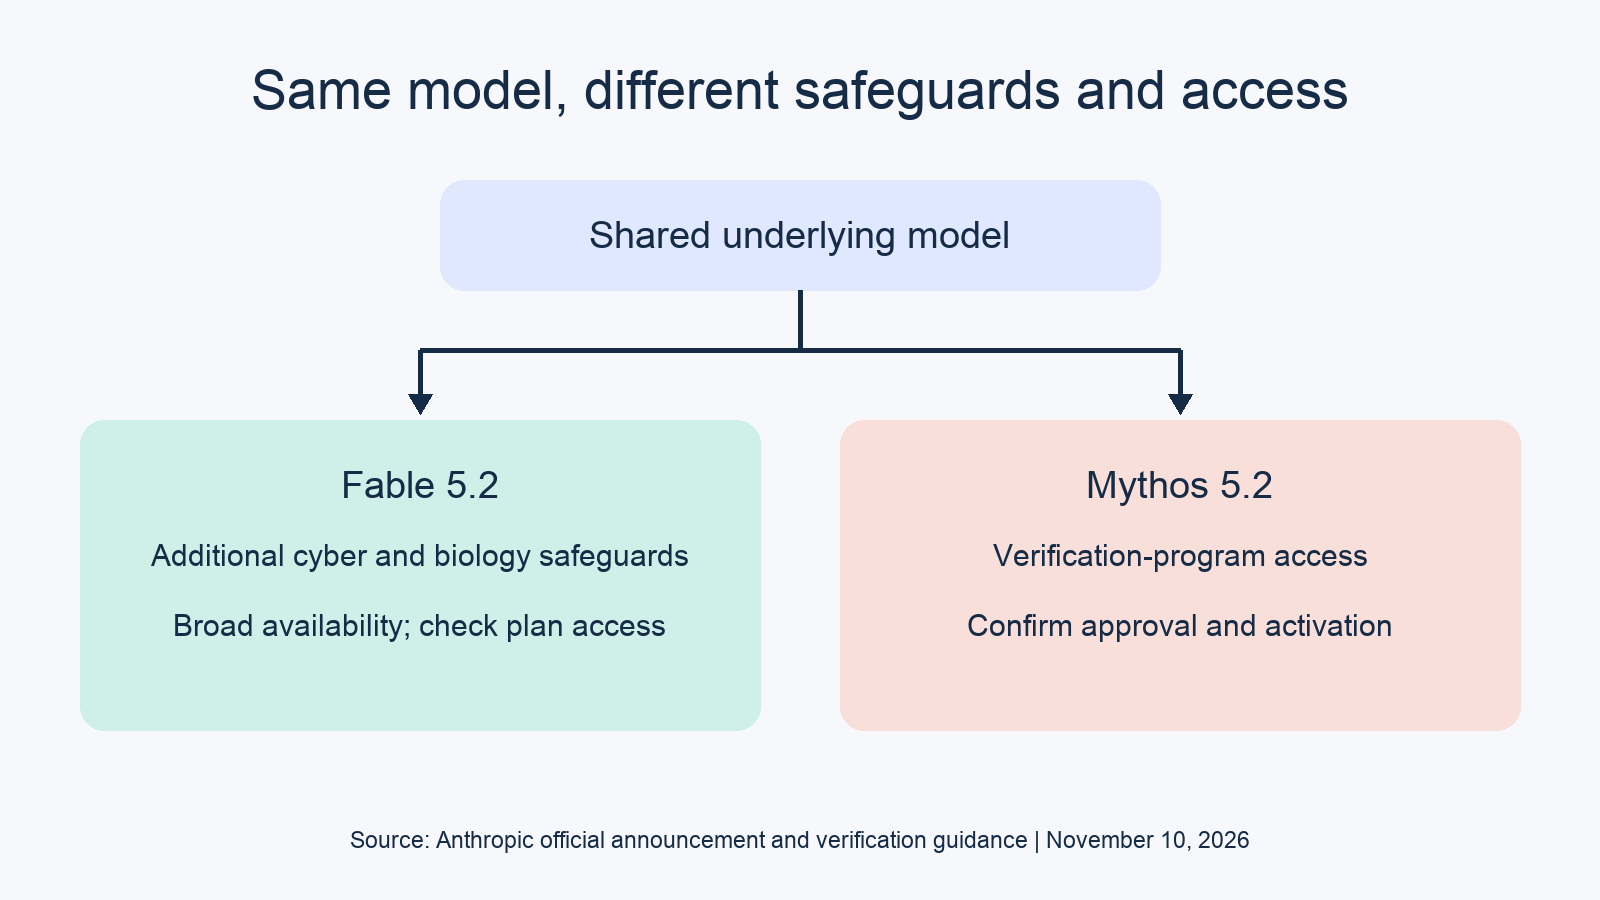
이 비교는 접근 권한 비교로 이해해야 합니다. 라벨이 다르다고 해서 추론 엔진이 다른 것은 아닙니다. 또한 모든 프롬프트에서 동일한 답변이 나오는 것도 아닙니다. 안전장치에 따라 어떤 요청이 진행되는지, 그리고 서비스가 제한된 요청을 어떻게 처리하는지가 달라질 수 있습니다.
Fable과 Mythos가 공유하는 기능은 무엇인가?
두 모델은 코딩, 추론, 비전 분야에서 동일한 기반 기능을 사용합니다. Anthropic은 이 모델들을 모호한 소프트웨어 프로젝트나 연구를 포함한 도전적인 기술 작업용으로 포지셔닝하고 있습니다. 이러한 공유 기반 때문에 "어느 한 모델이 모든 개발자에게 더 낫다"는 일괄적인 주장보다 작업 요구 사항을 따지는 편이 유용합니다.
서비스 마이그레이션을 예로 들어보겠습니다. 저장소 이해, 의존성 분석, 코드 변경, 테스트 수정이 필요합니다. 이런 요구 사항만으로는 Mythos가 필요하다는 결론이 나오지 않습니다. 기존 모델에서 업그레이드할 만큼 작업이 어렵다면 Fable이 후보가 됩니다.
Anthropic은 대부분의 코딩 및 지식 작업을 Opus 5.5로 시작하고, 복잡도에 따라 모델을 전환할 것을 권장합니다. 이 비교에서 시사점은 명확합니다. 검증 프로그램 접근이 필요한지 판단하기 전에 먼저 적절한 기능 수준을 선택해야 합니다.
작업 품질과 통합 품질은 구분해야 합니다. 모델이 올바른 패치를 제안하더라도 애플리케이션이 오류를 잘못 처리하거나, 도구 결과를 놓치거나, 잘못된 자격 증명을 사용할 수 있습니다. 이런 실패는 어떤 모델을 선택하든 재현 가능한 테스트로 검증해야 합니다.
Fable 5.2의 안전장치는 동작을 어떻게 바꾸는가?
Fable의 추가 안전장치는 고위험 사이버 활동과 상당 부분의 연구용 생물학을 제한합니다. Anthropic은 침투 테스트, 익스플로잇 생성, 바이너리 기반 취약점 작업을 제한 카테고리로 명시하고 있습니다. 발표에는 차단된 사이버 및 생물학 질의에 대한 대체 응답(fallback)도 설명되어 있습니다. 따라서 요청이 차단되었다면 모델의 근본적인 능력을 판단하기 전에 먼저 원인을 조사해야 합니다.
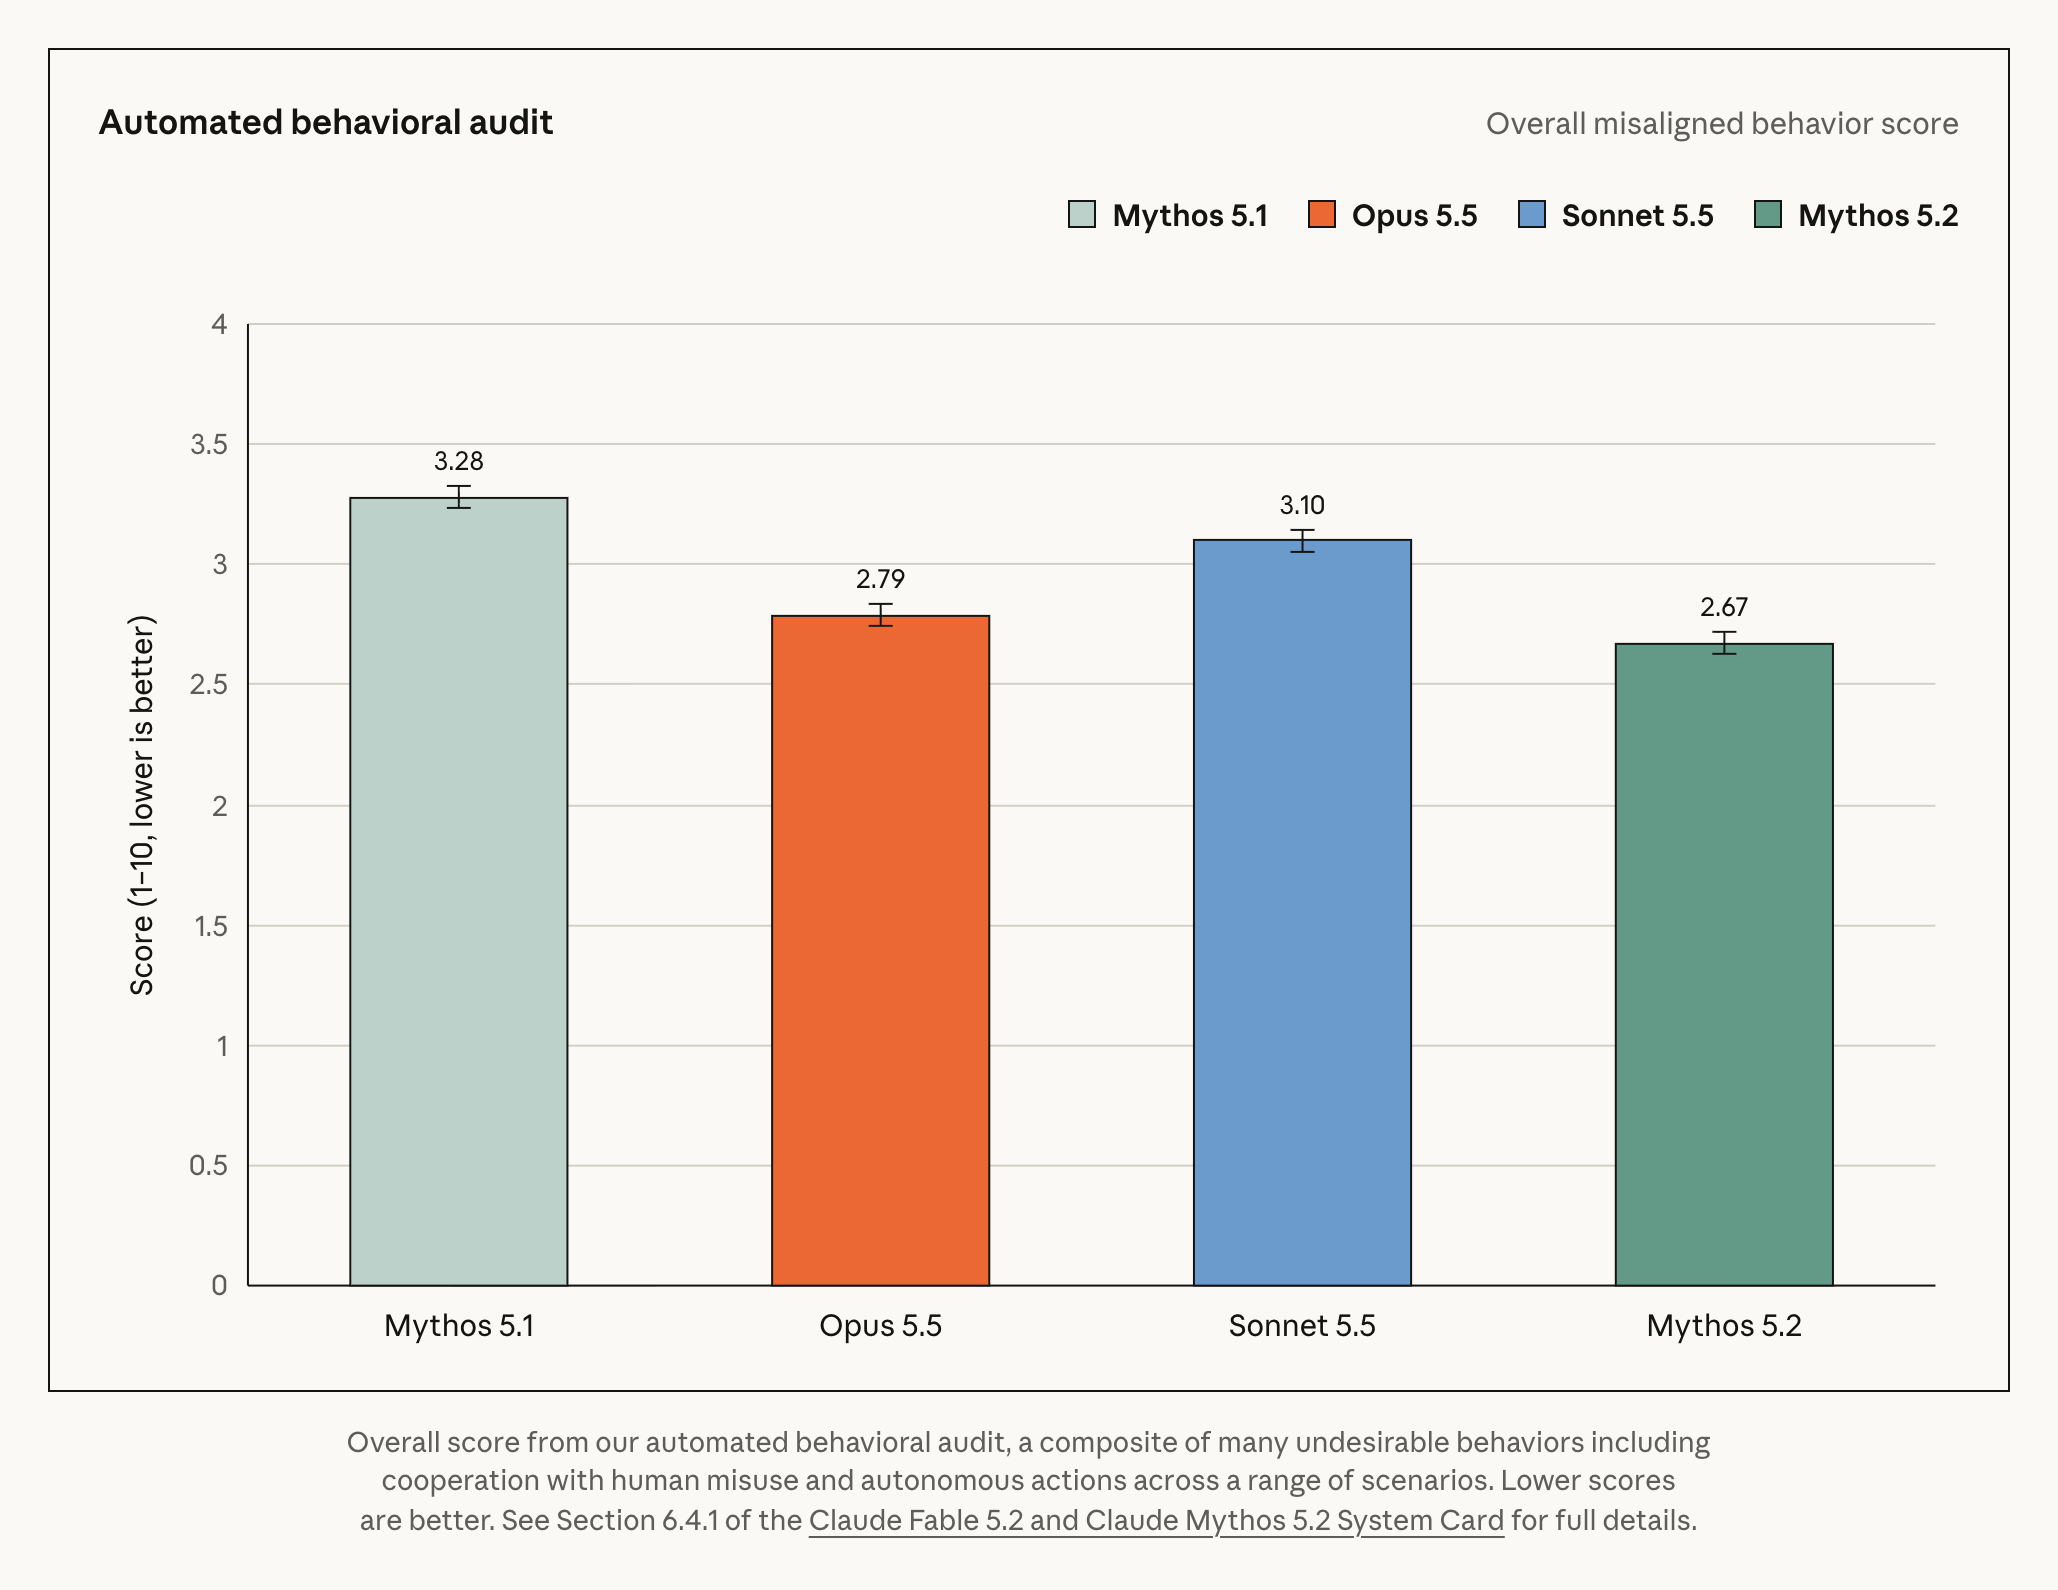
출시 시 발표된 대체 응답의 경우, Anthropic은 사이버 보안에는 Opus 4.8, 생물학에는 Opus 5를 지정했습니다. 민감한 워크플로의 모든 응답이 제한 없는 Fable 실행 결과라고 가정해서는 안 됩니다. 결과를 해석하기 전에 작업 내용, 관찰된 응답, 서비스가 제공한 대체 정보를 기록해 두세요.
일상적인 보안 개발은 별도의 범주입니다. Cyber Verification Program 안내에 따르면 일반 공개 모델은 코드 검토, 알려진 문제 패치, 알림 분류를 수행할 수 있습니다. 승인된 침투 테스트나 익스플로잇 검증 같은 작업이 안전장치에 의해 중단될 때 검증이 필요할 수 있다고 설명합니다.
개발 팀의 모델을 선택할 때 이 구분이 중요합니다. 인증 패치를 검토하는 것과 공격적 테스트 워크플로를 구축하는 것은 요구되는 접근 권한이 다릅니다. 어떤 경로가 적합한지 결정하기 전에 실제 작업 내용을 먼저 정의하세요.
승인을 받았다고 해서 모든 안전장치가 사라지는 것도 아닙니다. Anthropic에 따르면 허용된 보안 작업에서도 거부나 분류기 차단에 부딪힐 수 있습니다. 차단 사례는 검토 증거로 보관하세요. 모델 라벨을 바꾸는 것은 권한과 범위를 확인하는 것을 대신하지 못합니다.
누가 Claude Mythos 5.2에 접근할 수 있는가?
사이버 보안 사용자는 Cyber Verification Program을 통해, 생명과학 연구자는 Life Sciences Verification Program을 통해 신청합니다. 사이버 접근은 서로 다른 자격 요건과 허용 작업을 가진 여러 등급으로 나뉩니다. 승인은 해당 계정과 조직에 귀속되므로, 구독을 구매하는 것만으로 워크플로가 Mythos에 접근할 수 있는 것은 아닙니다.
사이버 검증은 업무 내용에 따라 달라진다
현재 사이버 안내에는 세 가지 등급이 있습니다:
- Defense Access: 독립 연구자와 오픈소스 유지보수자를 포함한 조직 및 개인이 신청할 수 있습니다.
- Red Team Access: 승인된 공격적 보안 업무를 위해 조직이 신청할 수 있습니다.
- Specialized Access: 추가 심사를 거쳐 중요 시스템에 대한 고위험 테스트를 위해 조직이 신청할 수 있습니다.
개인이 Mythos의 사이버 경로에서 배제되는 것은 아닙니다. 공개된 기준에 따라 Defense Access를 신청할 수 있습니다. 이는 Mythos 사용을 대기업에만 국한된 것으로 단정하는 것보다 정확한 이해입니다.
이 프로그램은 자격이 있는 유료 Claude 요금제, 결제가 설정된 Console 계정, 지원되는 연동 플랫폼을 통해 이용할 수 있습니다. Claude Free에서는 이용할 수 없습니다. 다른 팀의 승인으로 자격을 추측하지 말고, 해당 경로의 최신 프로그램 페이지를 직접 확인하세요.
승인과 활성화는 별개다
Enterprise 및 API 사용의 경우, 관리자가 적절한 역할이나 워크스페이스에 접근 권한을 부여해야 할 수 있습니다. Claude 계정과 Console 계정은 별개의 조직이며, 승인은 다른 조직으로 이전되지 않습니다.
요청 본문 문제를 해결하기 전에, 자격 증명이 승인된 조직과 구성된 워크스페이스에 속하는지 먼저 확인하세요. 정상 작동하는 키는 인증이 됐다는 것을 증명할 뿐, 검증 프로그램 권한이 있다는 것을 증명하지는 못합니다.
고객 대외 작업도 주의가 필요합니다. 사이버 안내는 내부 사용과 고객 서비스·제품을 구분하며, 별도의 대외 사용 승인을 요구합니다. 내부에서 승인된 팀이라고 해서 동일한 기능을 고객 대상 애플리케이션에 노출할 수 있다고 가정해서는 안 됩니다.
생명과학은 별도의 신청 절차가 있다
생의학 연구 접근에는 공식 Life Sciences Verification Program을 이용하세요. 베타는 Team, Enterprise 또는 Claude Platform API를 사용하는 검증된 조직을 대상으로 하며, 개인용 Free, Pro, Max, Ultra 요금제는 대상이 아닙니다. 조직의 관리자가 참여 의사를 등록하며, 이것이 접근을 보장하지는 않습니다. 사이버 등급이나 승인 기준을 생물학에 그대로 적용하지 마세요.
개발자 사용 사례에 어느 모델이 맞는가?
안전장치 범위 내의 어려운 일반 엔지니어링 작업에는 Fable을 후보로 사용하세요. 승인된 사이버 또는 생의학 작업에 검증 경로가 필요하다면 Mythos를 검토하세요. 권한, 계정 자격, 작업 품질을 별도의 확인 항목으로 유지하면, 접근 권한 문제가 잘못된 성능 결론으로 이어지는 일을 막을 수 있습니다.
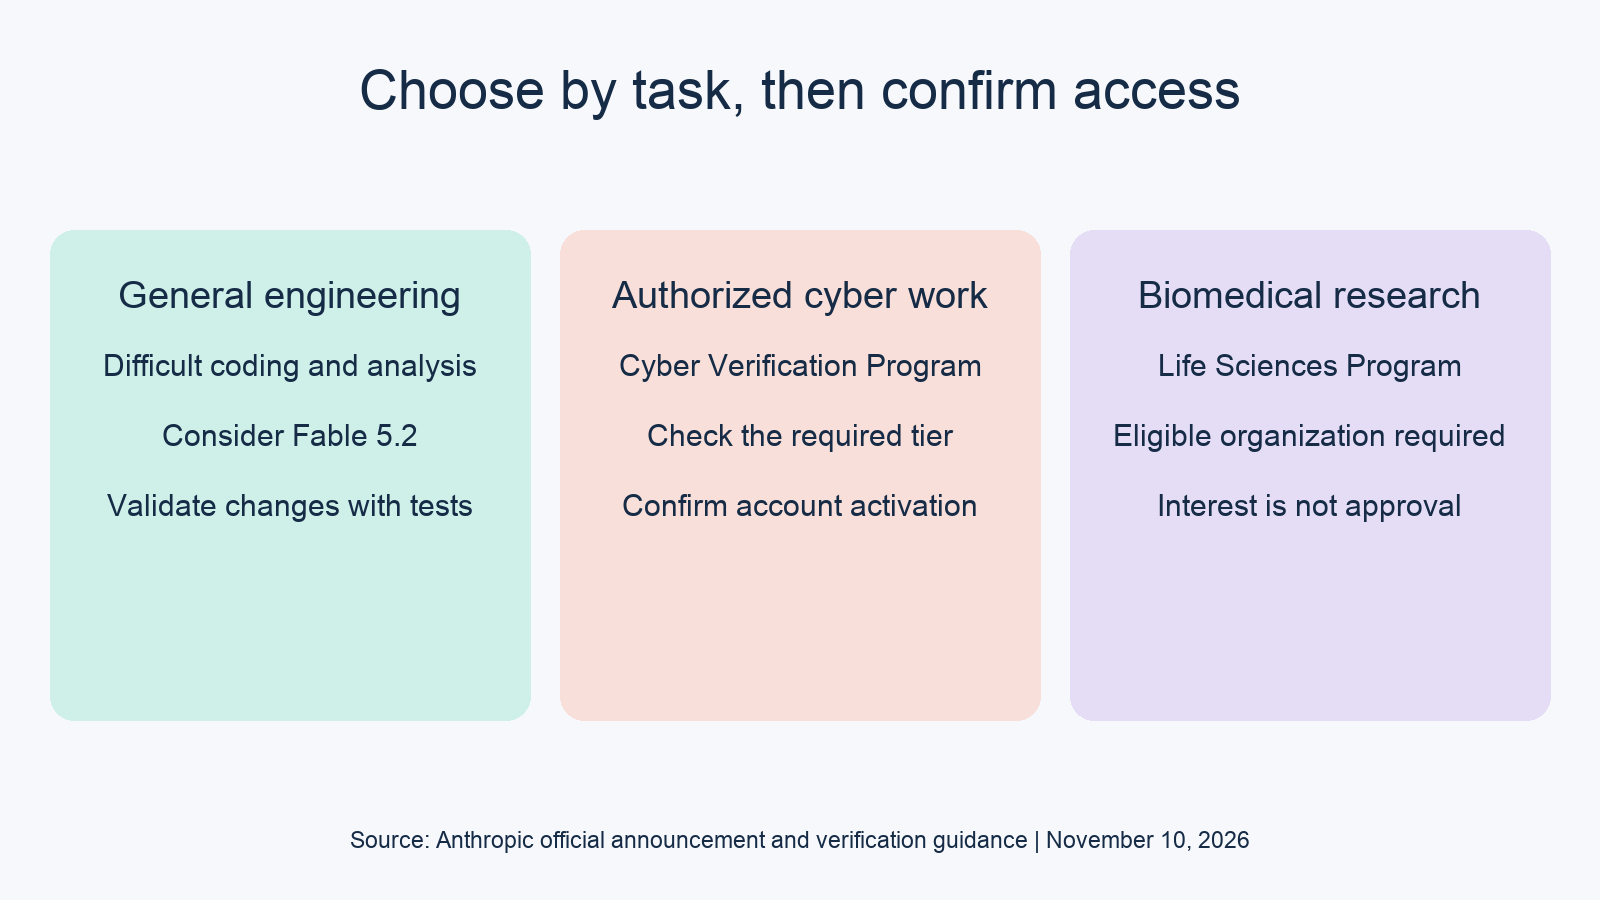
| 작업 | 선택 방법 |
|---|---|
| 서비스 리팩터링 또는 모호한 버그 조사 | Fable 고려; 테스트로 패치 검증 |
| 코드 검토 또는 알려진 보안 문제 패치 | 일반 공개 모델로 시작; 안전장치 중단 발생 시 확인 |
| 승인된 침투 테스트 실행 | 적절한 사이버 등급과 승인 확인 |
| 고객용 보안 서비스 구축 | 내부 접근 권한과 함께 대외 사용 승인 확인 |
| Fable이 제한하는 생의학 연구 수행 | 생명과학 프로그램을 통해 신청 |
이는 선택 권장 사항이지 측정된 결과가 아닙니다. 코드 변경, 연구 결론, 보안 범위의 승인에는 항상 사람이 책임을 지도록 하세요.
벤치마크 차이는 어떻게 해석해야 하는가?
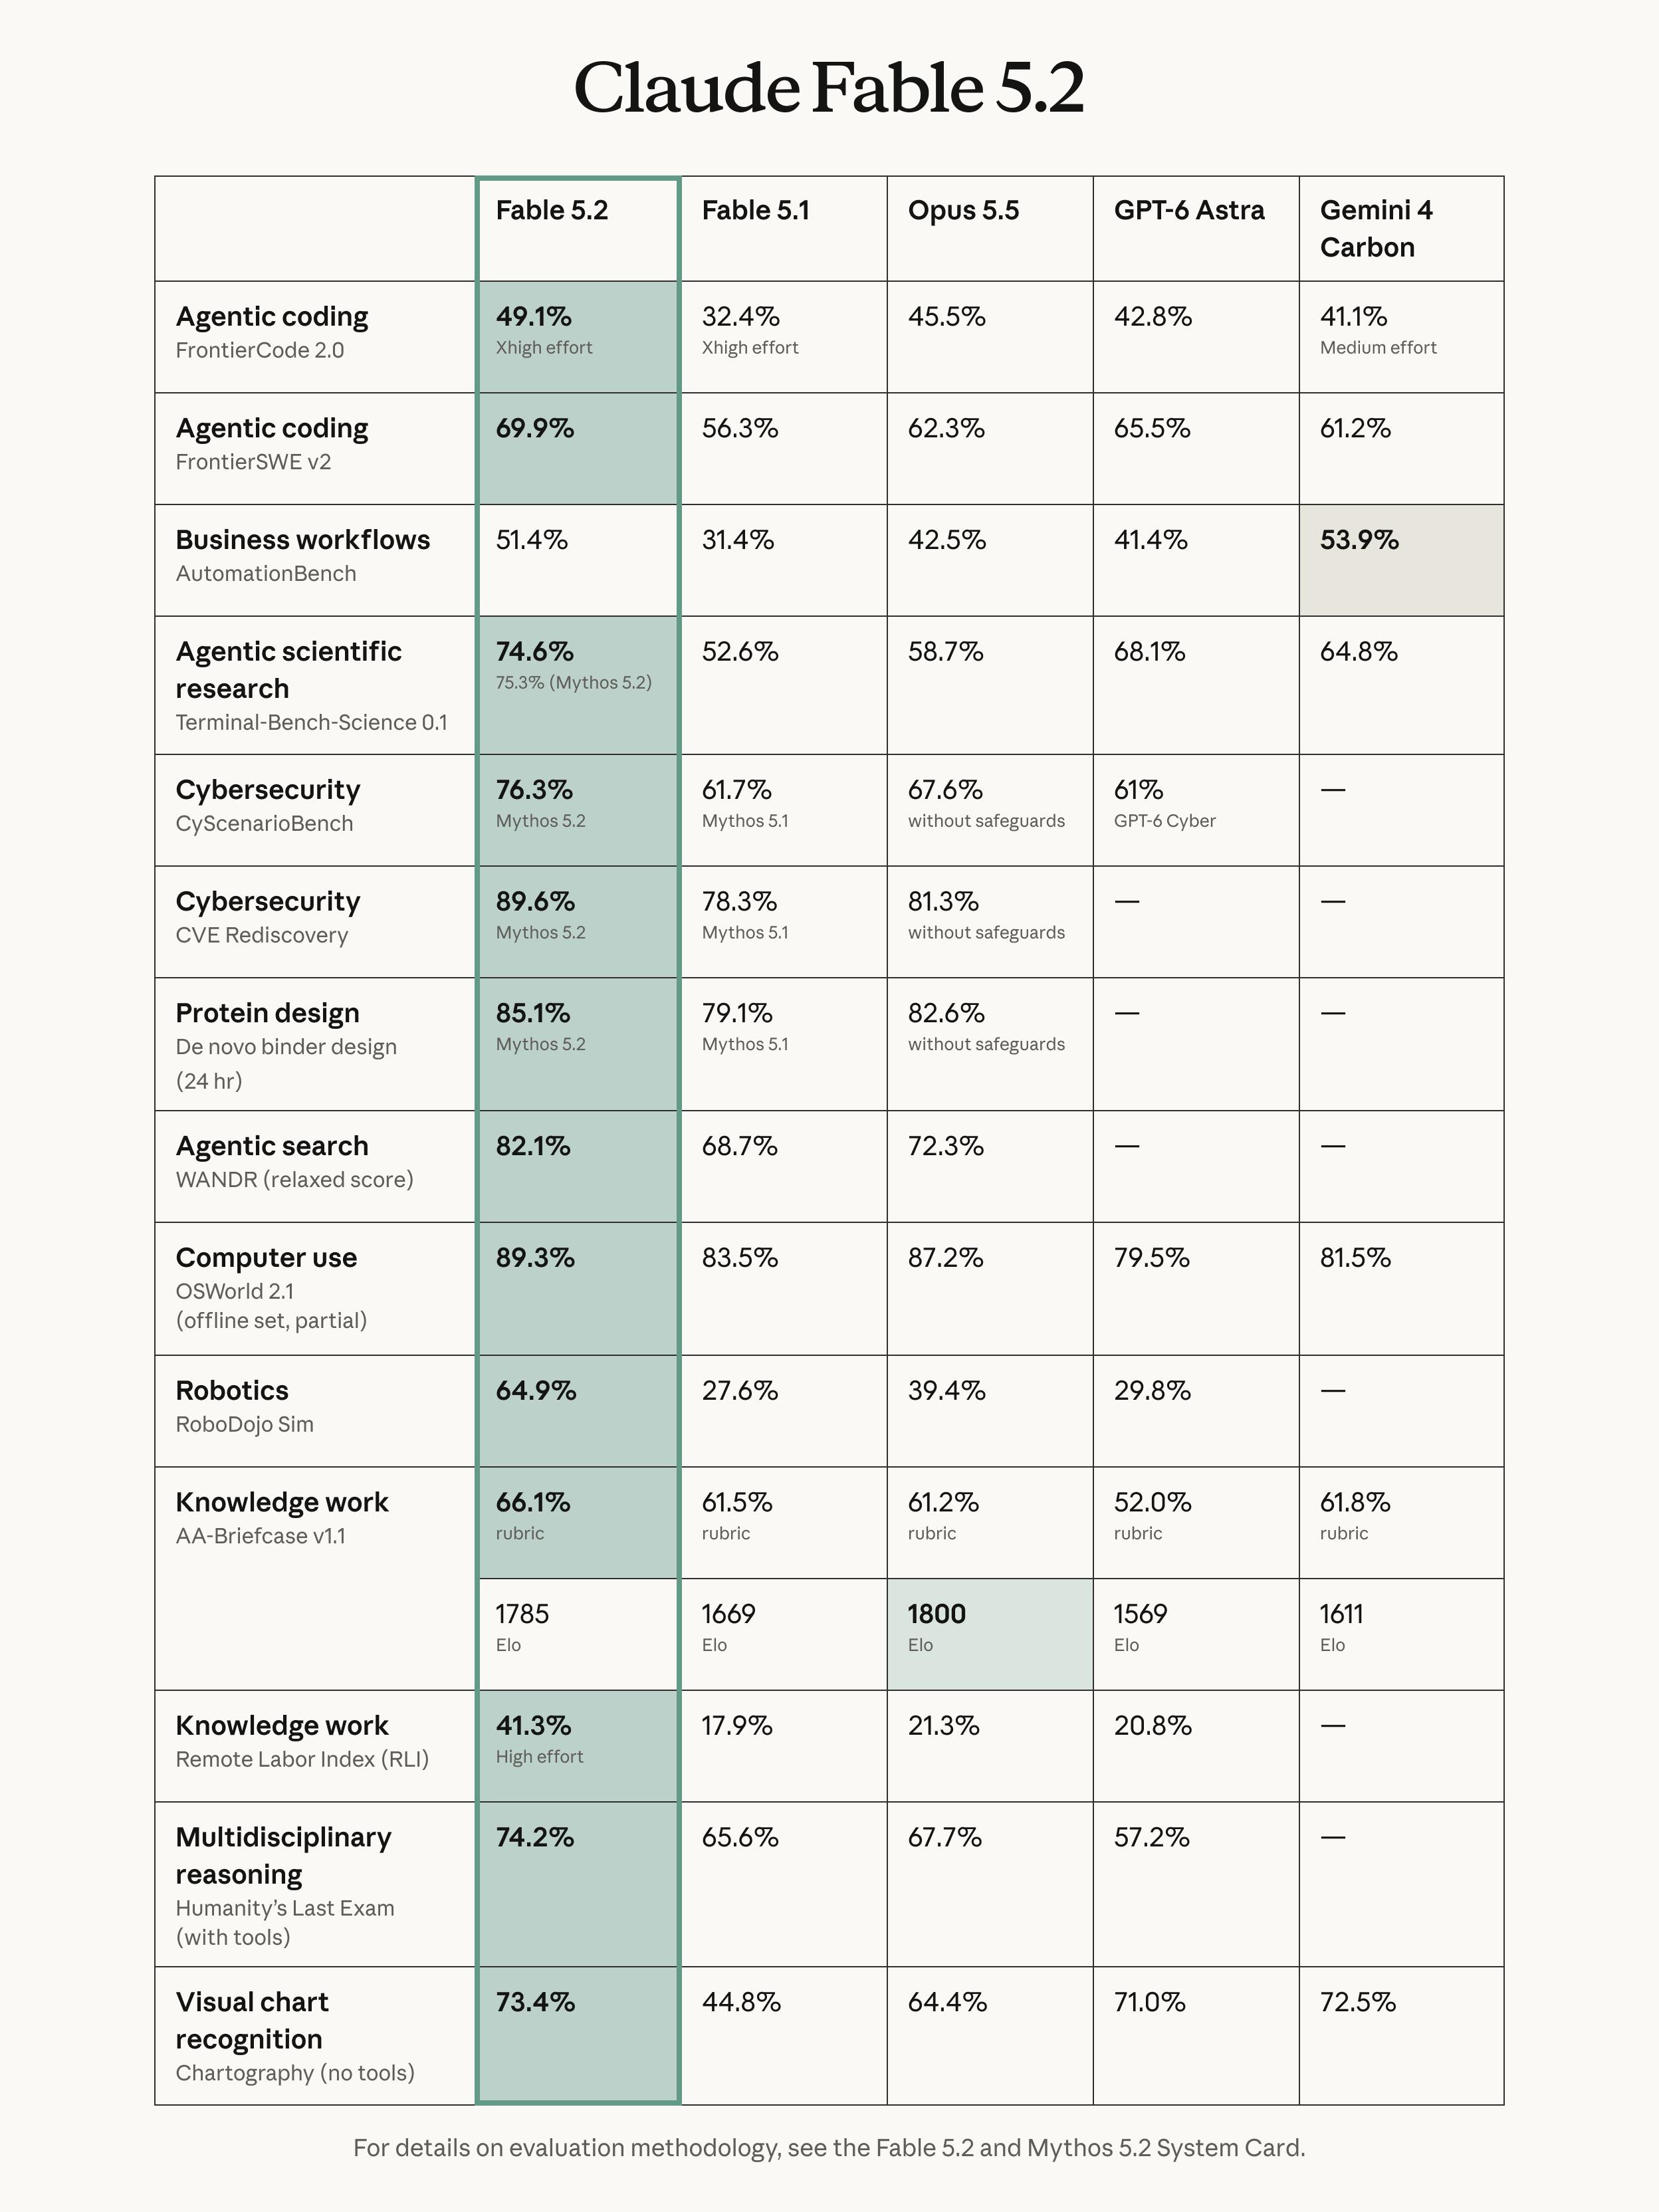
수치를 비교하기 전에 각 벤치마크의 모델 라벨, 안전장치 설정, 노력 수준, 방법론을 확인하세요. Anthropic의 출시 표에는 일반 작업에 대한 Fable 결과와 민감 도메인에 대한 Mythos 결과가 함께 포함되어 있습니다. 이 행들이 Mythos가 Fable보다 일반적으로 더 유능하다는 것을 증명하는 통제된 실험은 아닙니다.
평가 방법론은 Fable 5.2와 Mythos 5.2 시스템 카드를 참고하세요. 벤더 평가는 무엇을 조사할지 정하는 데 도움이 될 수 있지만, 팀의 실제 성공률을 보장하지는 않습니다.
직접 판단할 때는 작업을 실행하기 전에 합격 기준을 정의하세요. 마이그레이션에는 테스트 통과와 검토 가능한 변경 사항이 필요하고, 보안 취약점 발견에는 증거, 재현성, 정당화된 심각도 평가가 필요합니다. 안전장치에 의한 중단은 오답이나 전송 실패와 별도로 기록하세요.
Apidog CLI로 코딩 에이전트가 API 계약을 검증하게 하기
Apidog CLI를 사용하면 코딩 에이전트가 선택한 모델을 둘러싼 통합을 검증할 수 있습니다. 본인이 관리하는 프로젝트에서 인증, 응답 처리, 오류 경로를 테스트하세요. 이러한 계약 검증은 모델 지능이나 검증 자격에 대한 주장과는 별개로 유지해야 합니다.
Apidog CLI 설치 가이드부터 시작한 뒤, 자신의 토큰을 구성하세요:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
에이전트에 다음 프롬프트를 입력하세요:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
에이전트는 작성 전에 스키마를 검토하고 준비한 페이로드를 검증할 수 있습니다:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
이 명령어와 플래그는 설치된 CLI 2.2.12 도움말 기준으로 확인되었습니다. 페이로드에는 반드시 프로젝트의 실제 엔드포인트와 카테고리 식별자를 사용해야 합니다. 이는 예시 워크플로이며, 본 문서를 위해 수행된 실제 Anthropic 테스트가 아닙니다.
Codex 기반 워크플로는 Codex에서의 Apidog CLI를 참고하세요. 테스트 케이스가 유용해졌다면 CLI CI/CD 가이드에서 반복 가능한 검증을 파이프라인에 통합하는 방법을 확인할 수 있습니다.
자주 묻는 질문
Mythos 5.2가 Fable 5.2보다 더 똑똑한가?
Anthropic에 따르면 두 모델은 동일한 기반 모델을 공유합니다. 핵심 차이는 안전장치와 접근 권한입니다. 민감 도메인의 벤치마크 결과가 Mythos의 보편적인 지능 우위를 입증하지는 않습니다.
개인도 Mythos 접근을 신청할 수 있는가?
네. 사이버 안내에 따르면 개인도 Defense Access를 신청할 수 있습니다. Red Team과 Specialized Access는 조직 전용 등급입니다. 신청과 승인은 별도의 절차입니다.
유료 Claude 요금제를 구매하면 Mythos 접근이 보장되는가?
아니요. 자격이 있는 유료 요금제는 신청에 도움이 될 수 있지만, 프로그램 승인과 계정 활성화 요건은 여전히 적용됩니다. 실제로 사용할 조직, 역할, 워크스페이스 또는 연동 플랫폼을 확인하세요.
Fable은 보안 관련 개발을 지원하는가?
사이버 안내에 따르면 일반 공개 모델은 일상적인 보안 개발을 지원합니다. Fable의 추가 안전장치는 더 민감한 작업을 제한할 수 있습니다. 작업을 정확히 분류하고, 결론을 내리기 전에 차단 여부를 확인하세요.
두 모델 모두 동일한 데이터 보존 설정이 필요한가?
계정의 약관을 확인하세요. 발표에 따르면 다른 고객에게는 30일 안전 모니터링 보존이 적용되고, 자격이 있는 제로 보존 고객에게는 예외가 인정됩니다. 사이버 프로그램의 요건도 적용됩니다. 민감한 자료를 보내기 전에 관리자와 함께 이러한 조치를 확인하세요.